
DORA: Alle fünf Säulen, ohne zweites Risikoinventar für die Aufsicht
IKT-Risikomanagement, Vorfälle, Resilienztests, Drittanbieter-Register und Informationsaustausch laufen im selben Workspace wie BCMS und ISMS. Eine ISMS-Zugriffsmaßnahme zählt für Säule 1, eine BC-Übung belegt die Continuity-Tests aus Säule 1 und fließt in das Testprogramm aus Säule 3 ein.



 5,0 von 5
IKT-Risiken im selben Register wie alles andere
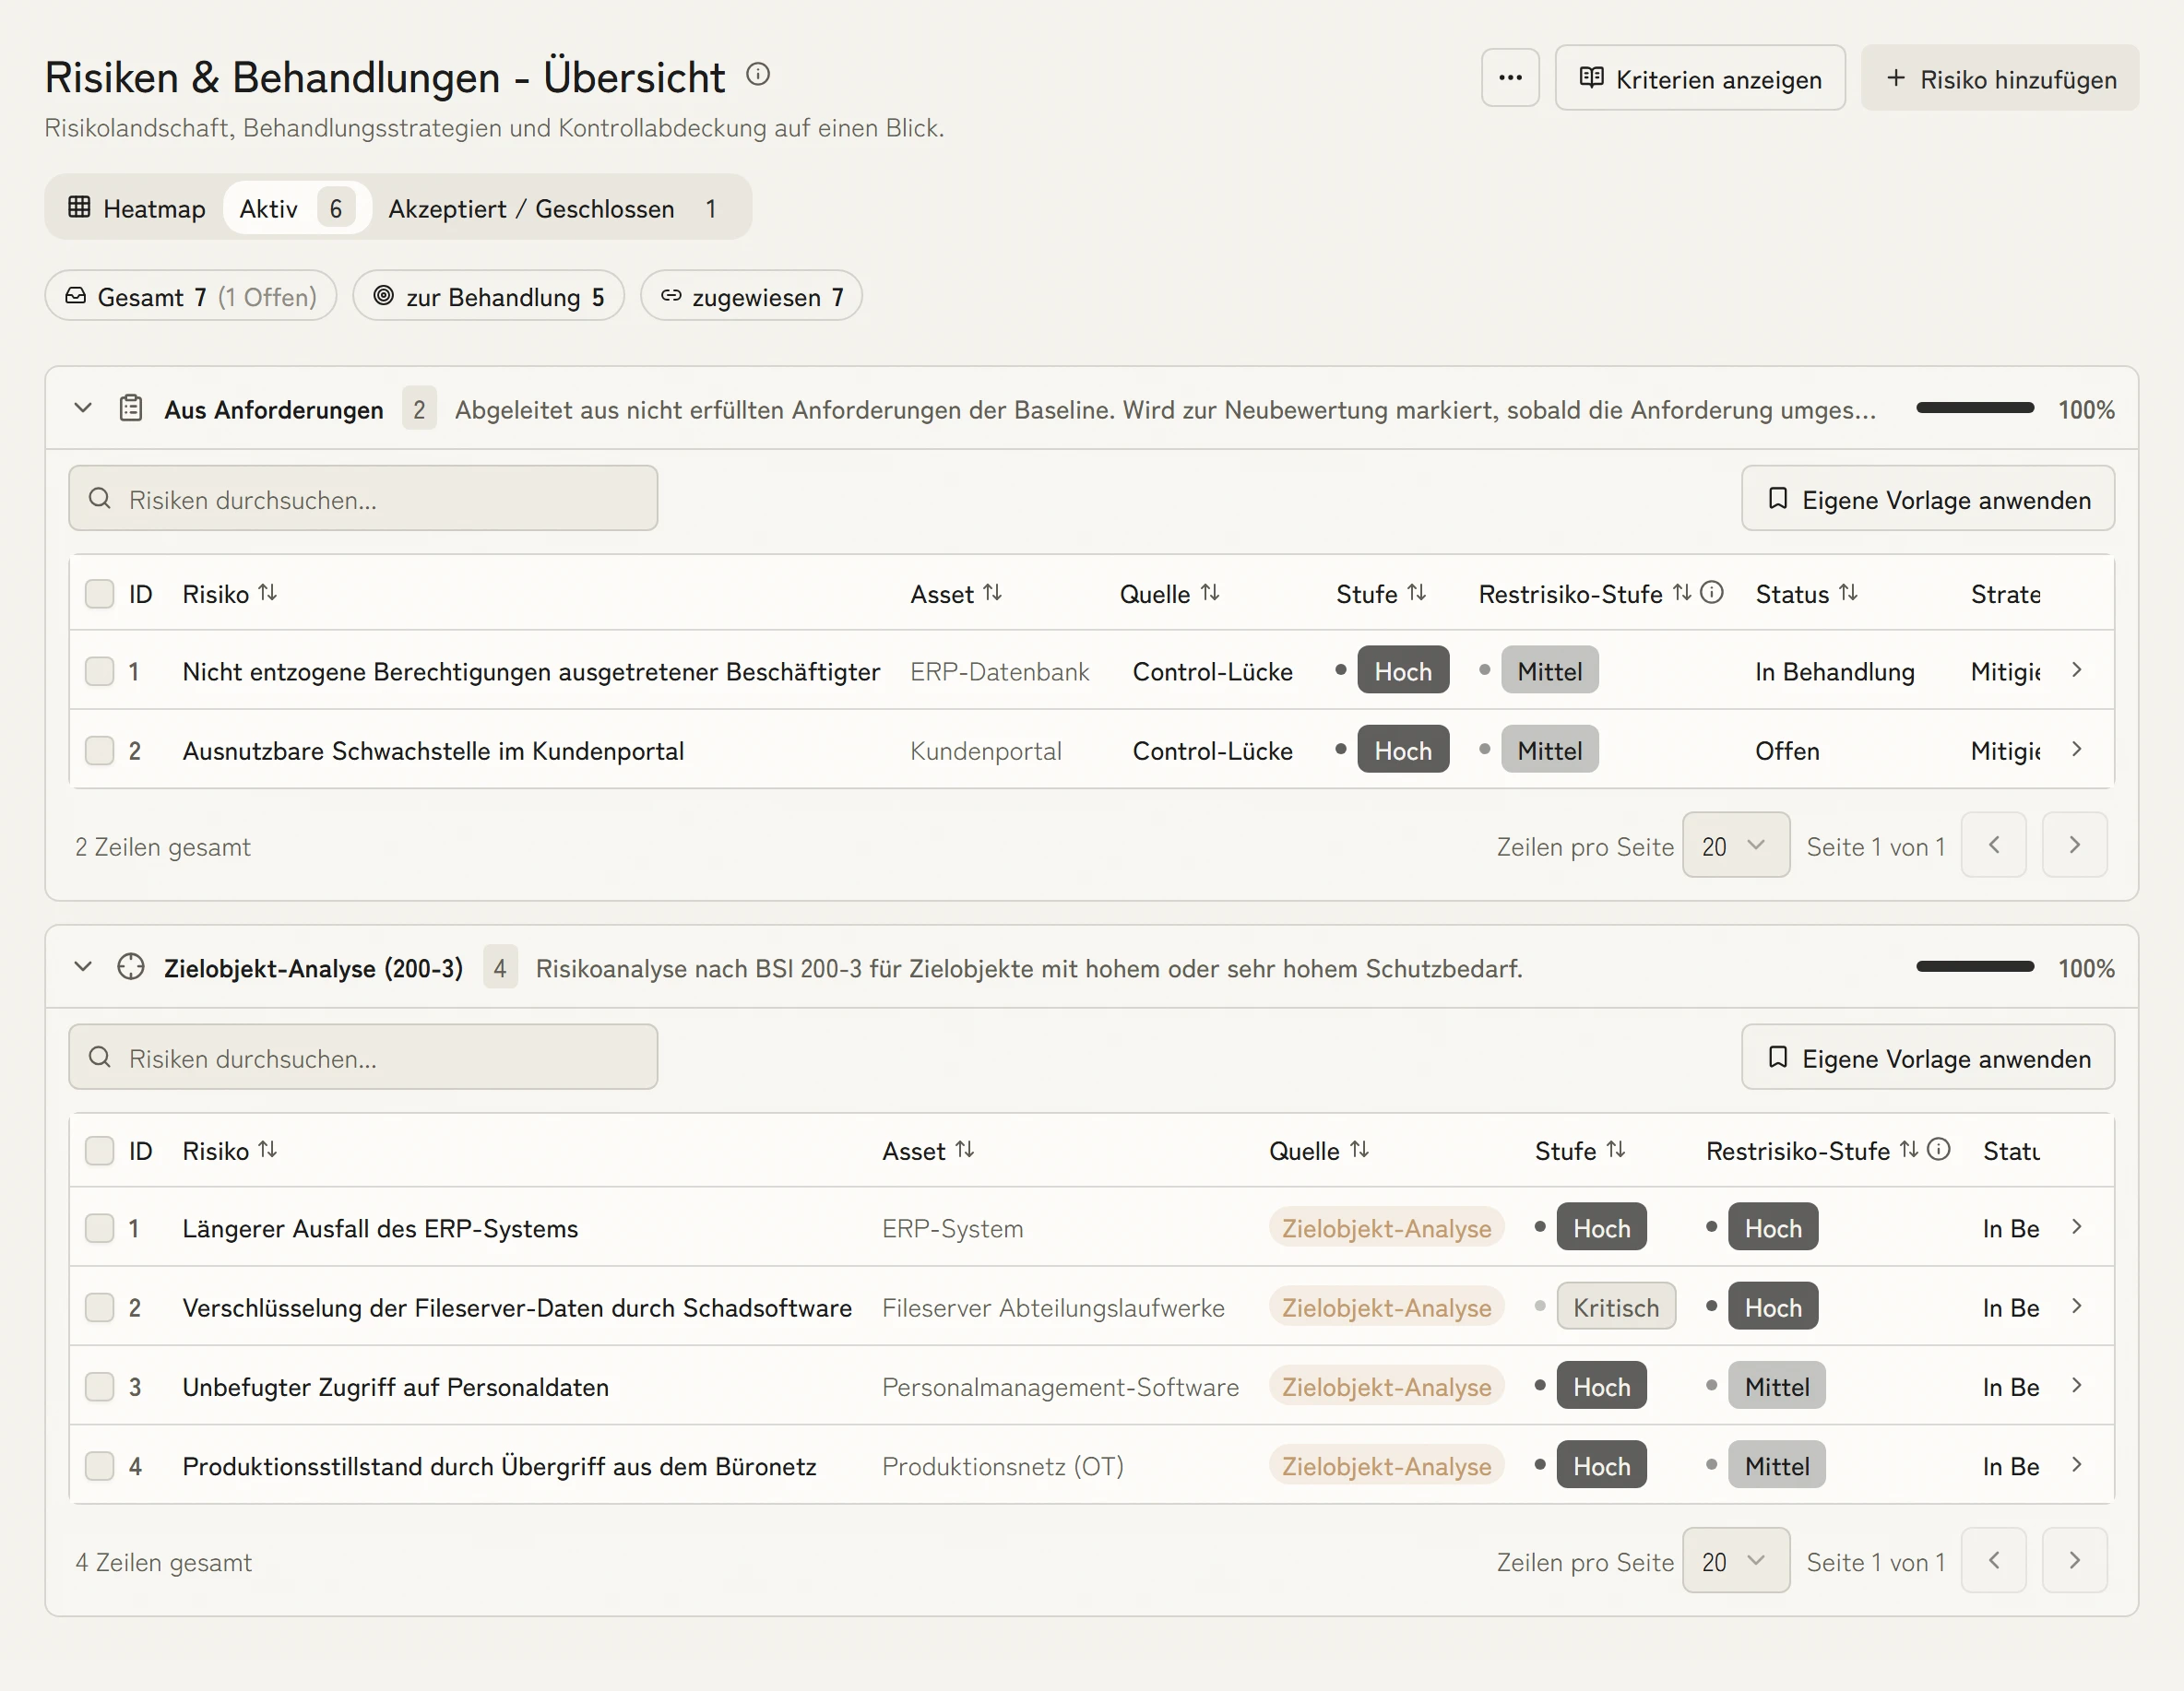
Risiken aus nicht erfüllten Anforderungen und Risiken aus der Analyse der Systeme stehen mit Stufe, Restrisiko, Status und Strategie nebeneinander. Säule 1 verlangt einen geführten Rahmen über Identifizierung, Schutz, Erkennung, Reaktion und Wiederherstellung, kein zweites Risikoinventar für die Aufsicht.
5Abgedeckte DORA-Säulen
Drittanbieter mit Kritikalität und nächster Bewertung
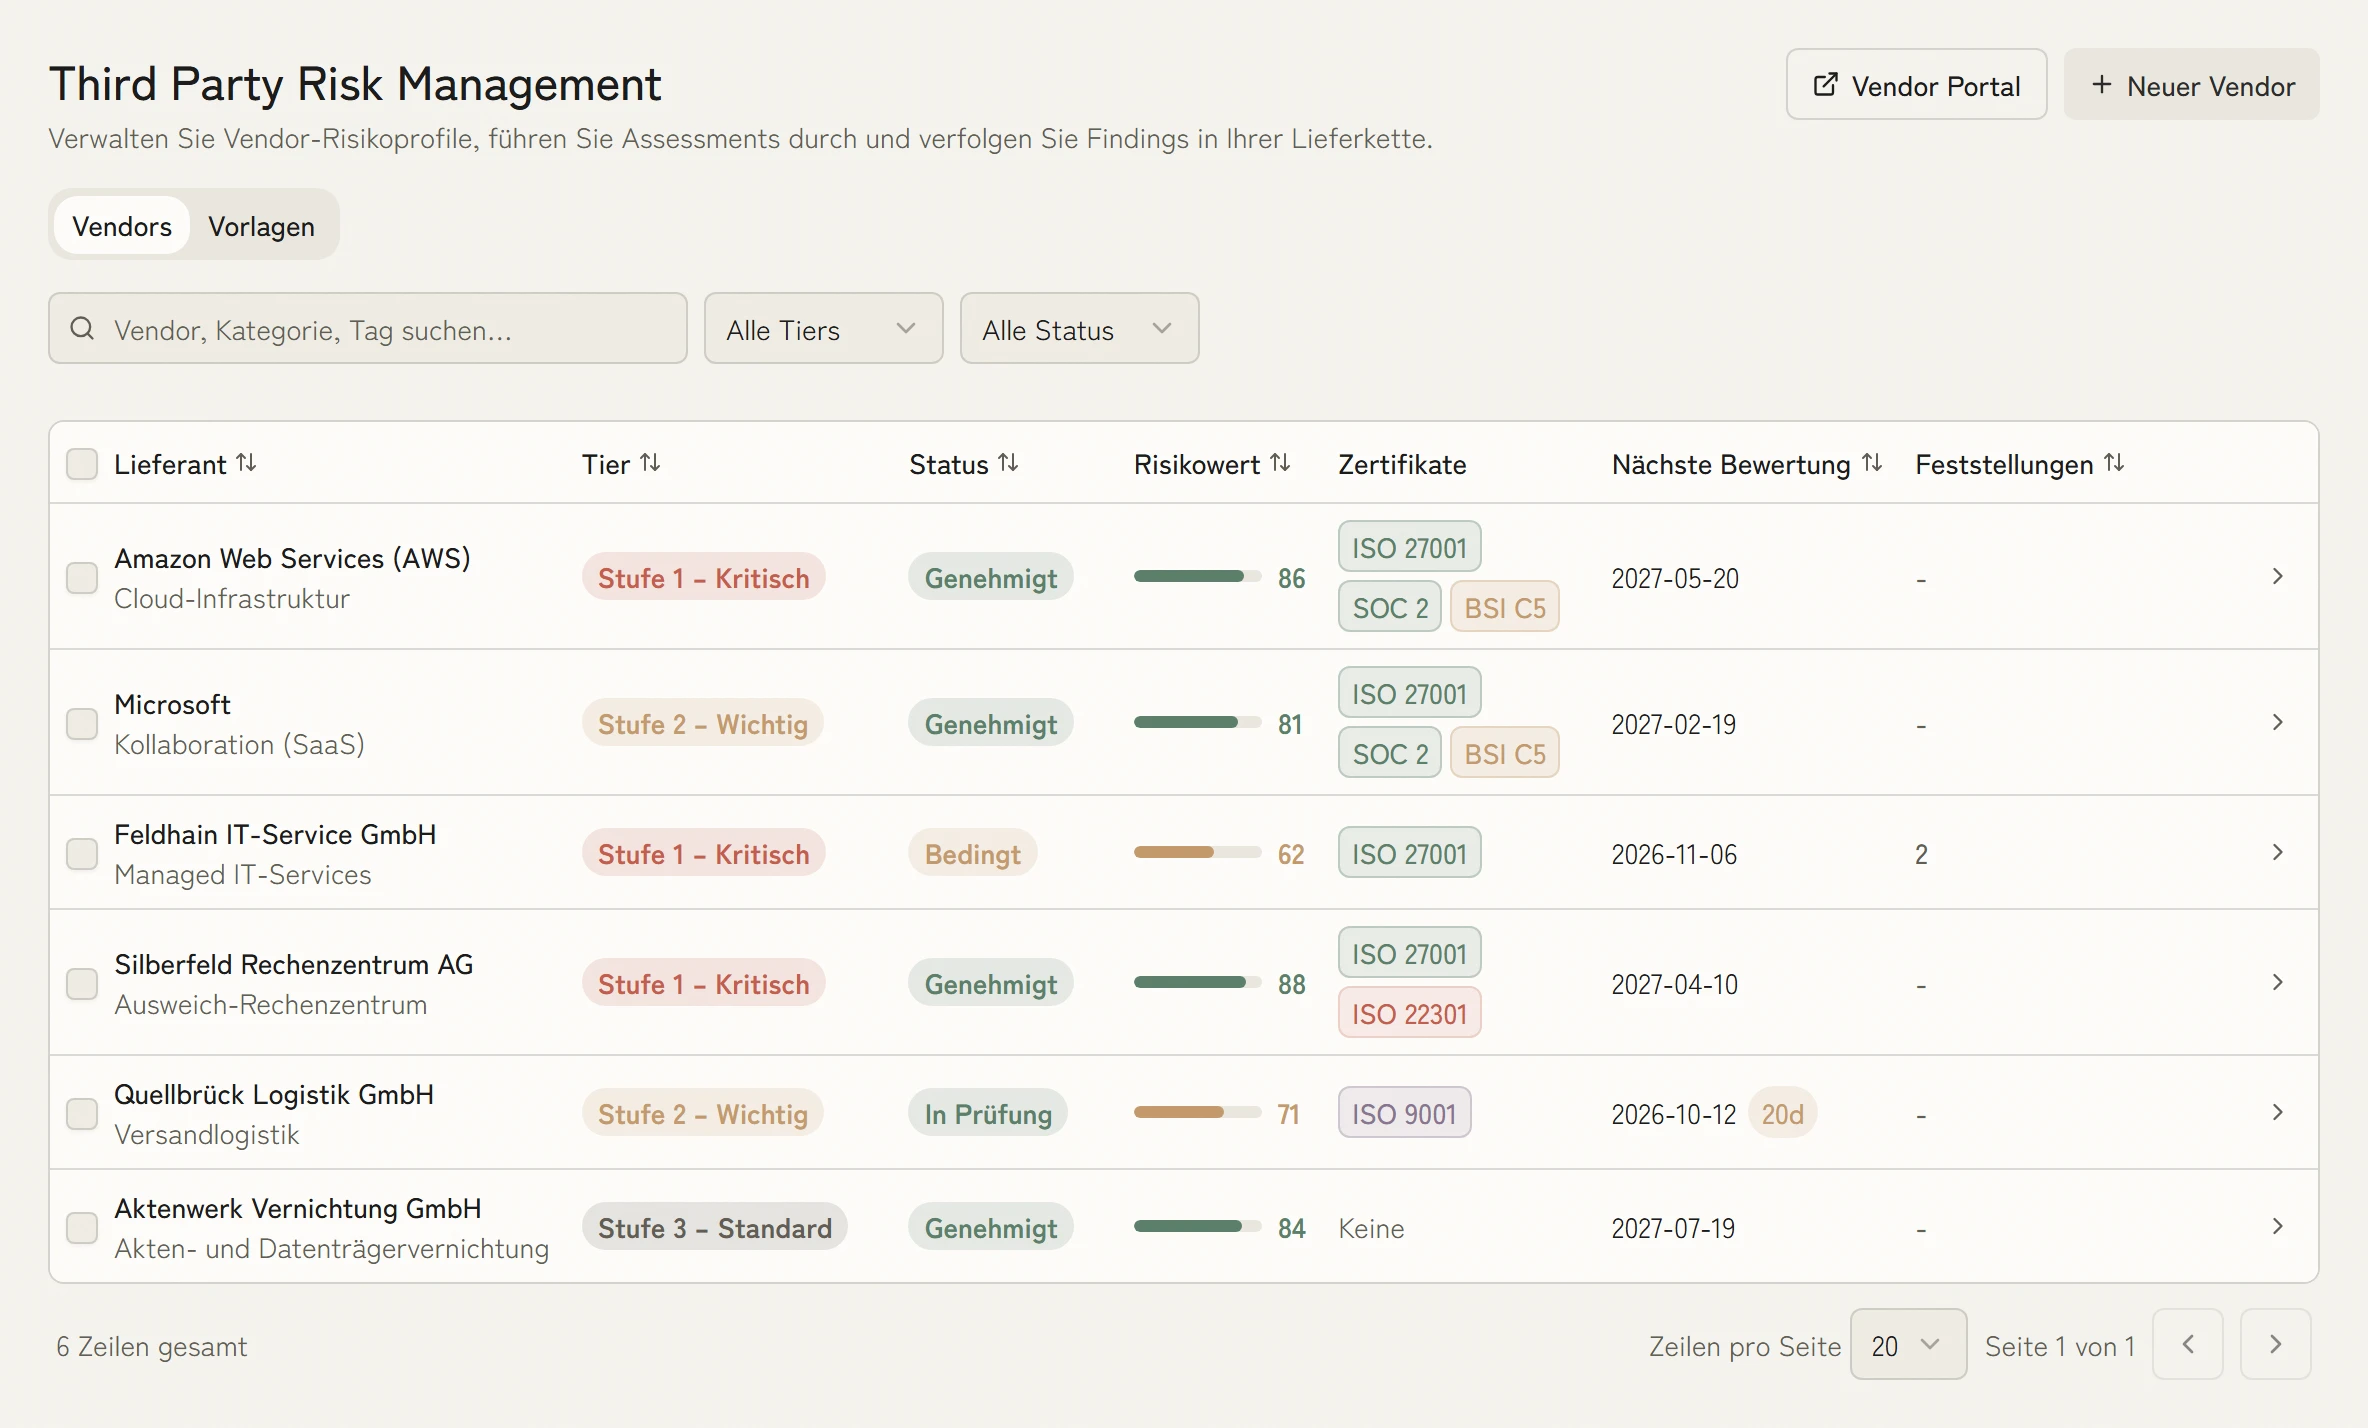
Jeder IKT-Dienstleister trägt Stufe, Freigabestatus, Risikowert, vorgelegte Zertifikate und den Termin der nächsten Bewertung. Daraus entsteht das Informationsregister nach Artikel 28, statt es einmal im Jahr aus Verträgen zusammenzusuchen.
Vorfälle einstufen, bevor die Frist läuft
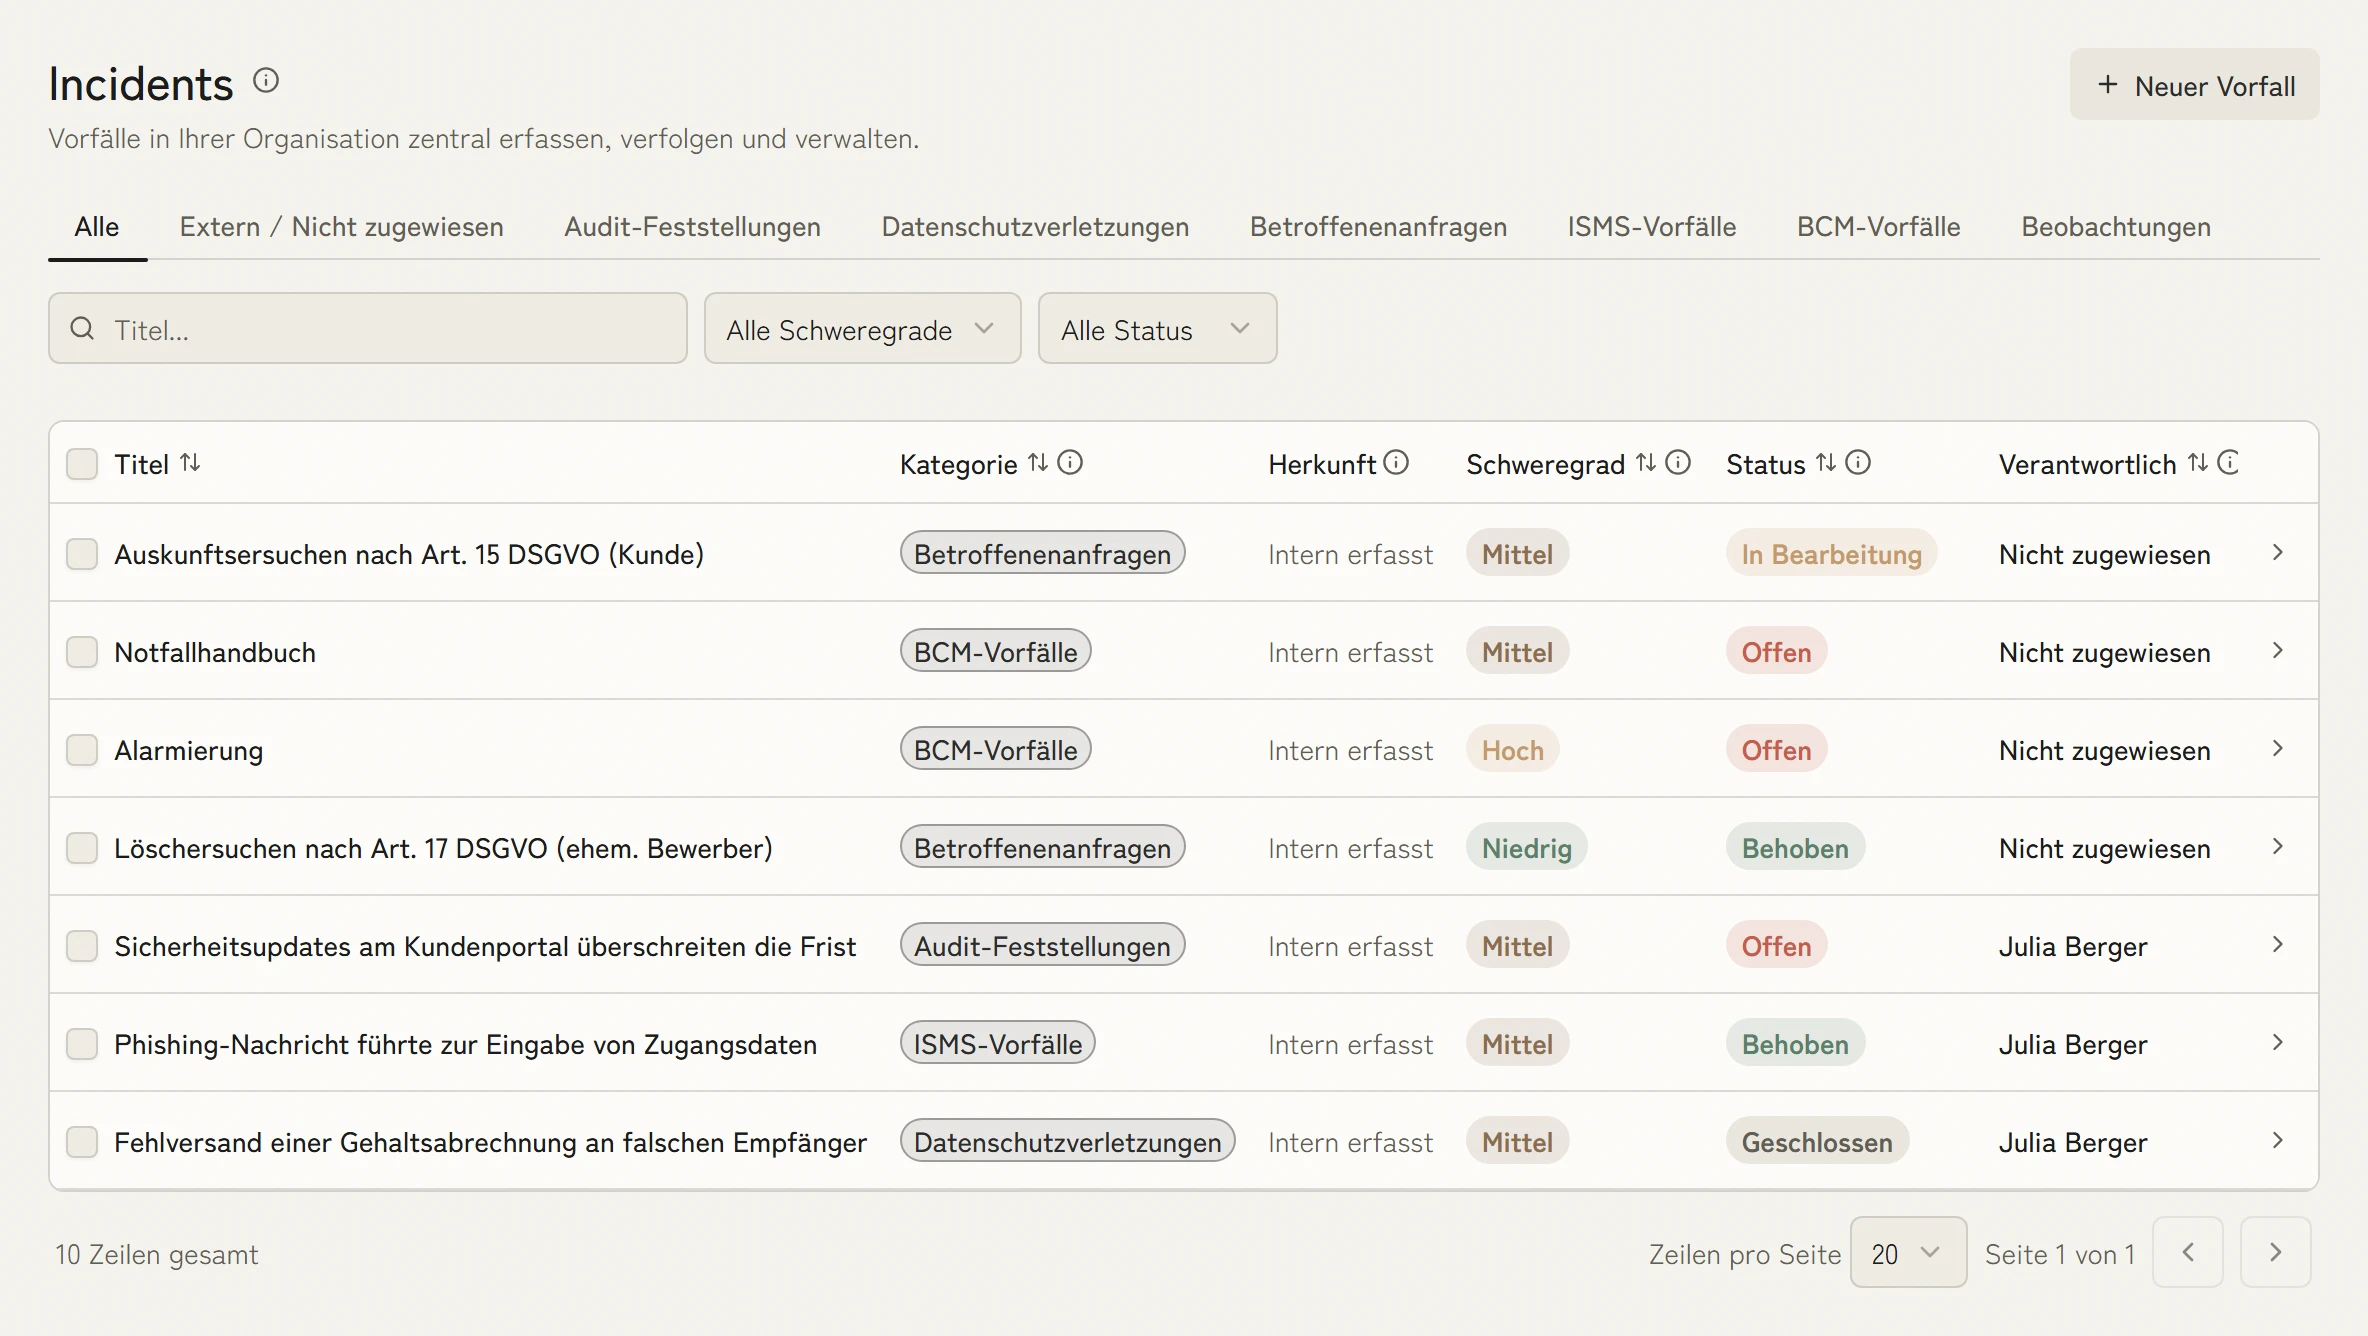
Sicherheitsvorfälle, BCM-Vorfälle, Datenpannen und Anfragen laufen in einer Liste mit Kategorie, Schweregrad, Status und Verantwortlichen. Die Meldefrist für schwerwiegende Vorfälle hängt an der Einstufung, und die ist hier dokumentiert.
DORA mit ISO 27001 und ISO 22301 belegen
Eine Zugriffsmaßnahme aus dem ISMS zählt für Säule 1, eine Übung aus dem BCMS belegt die Continuity-Tests aus Säule 1 und fließt in das Testprogramm aus Säule 3 ein. KaitoSec führt beide Regime auf demselben Bestand, damit aus einer Umsetzung zwei Nachweise werden.
4hMeldefrist für schwerwiegende Vorfälle
DORA mit weiteren Standards verbinden
Verbinden Sie DORA mit den Managementsystemen, die dieselben Anforderungen tragen.
- NIS2EU-CybersicherheitsrichtlinieMehr erfahren
- ISO 27001Der internationale ISMS-StandardMehr erfahren
- ISO 22301Der internationale BCM-StandardMehr erfahren
DORA nach Unternehmen und Rolle
Weitere Funktionen für DORA
IKT-Risikorahmen mit klaren Verantwortlichen
DORA verlangt von Finanzunternehmen die Führung eines umfassenden IKT-Risikomanagement-Rahmens nach Artikel 6. KaitoSec stellt eine vorgefertigte Rahmenvorlage bereit, die an den technischen Regulierungsstandards der Europäischen Aufsichtsbehörden ausgerichtet ist und Identifizierung, Schutz, Erkennung, Reaktion und Wiederherstellung abdeckt.
IKT-Drittanbieter-Risikomanagement
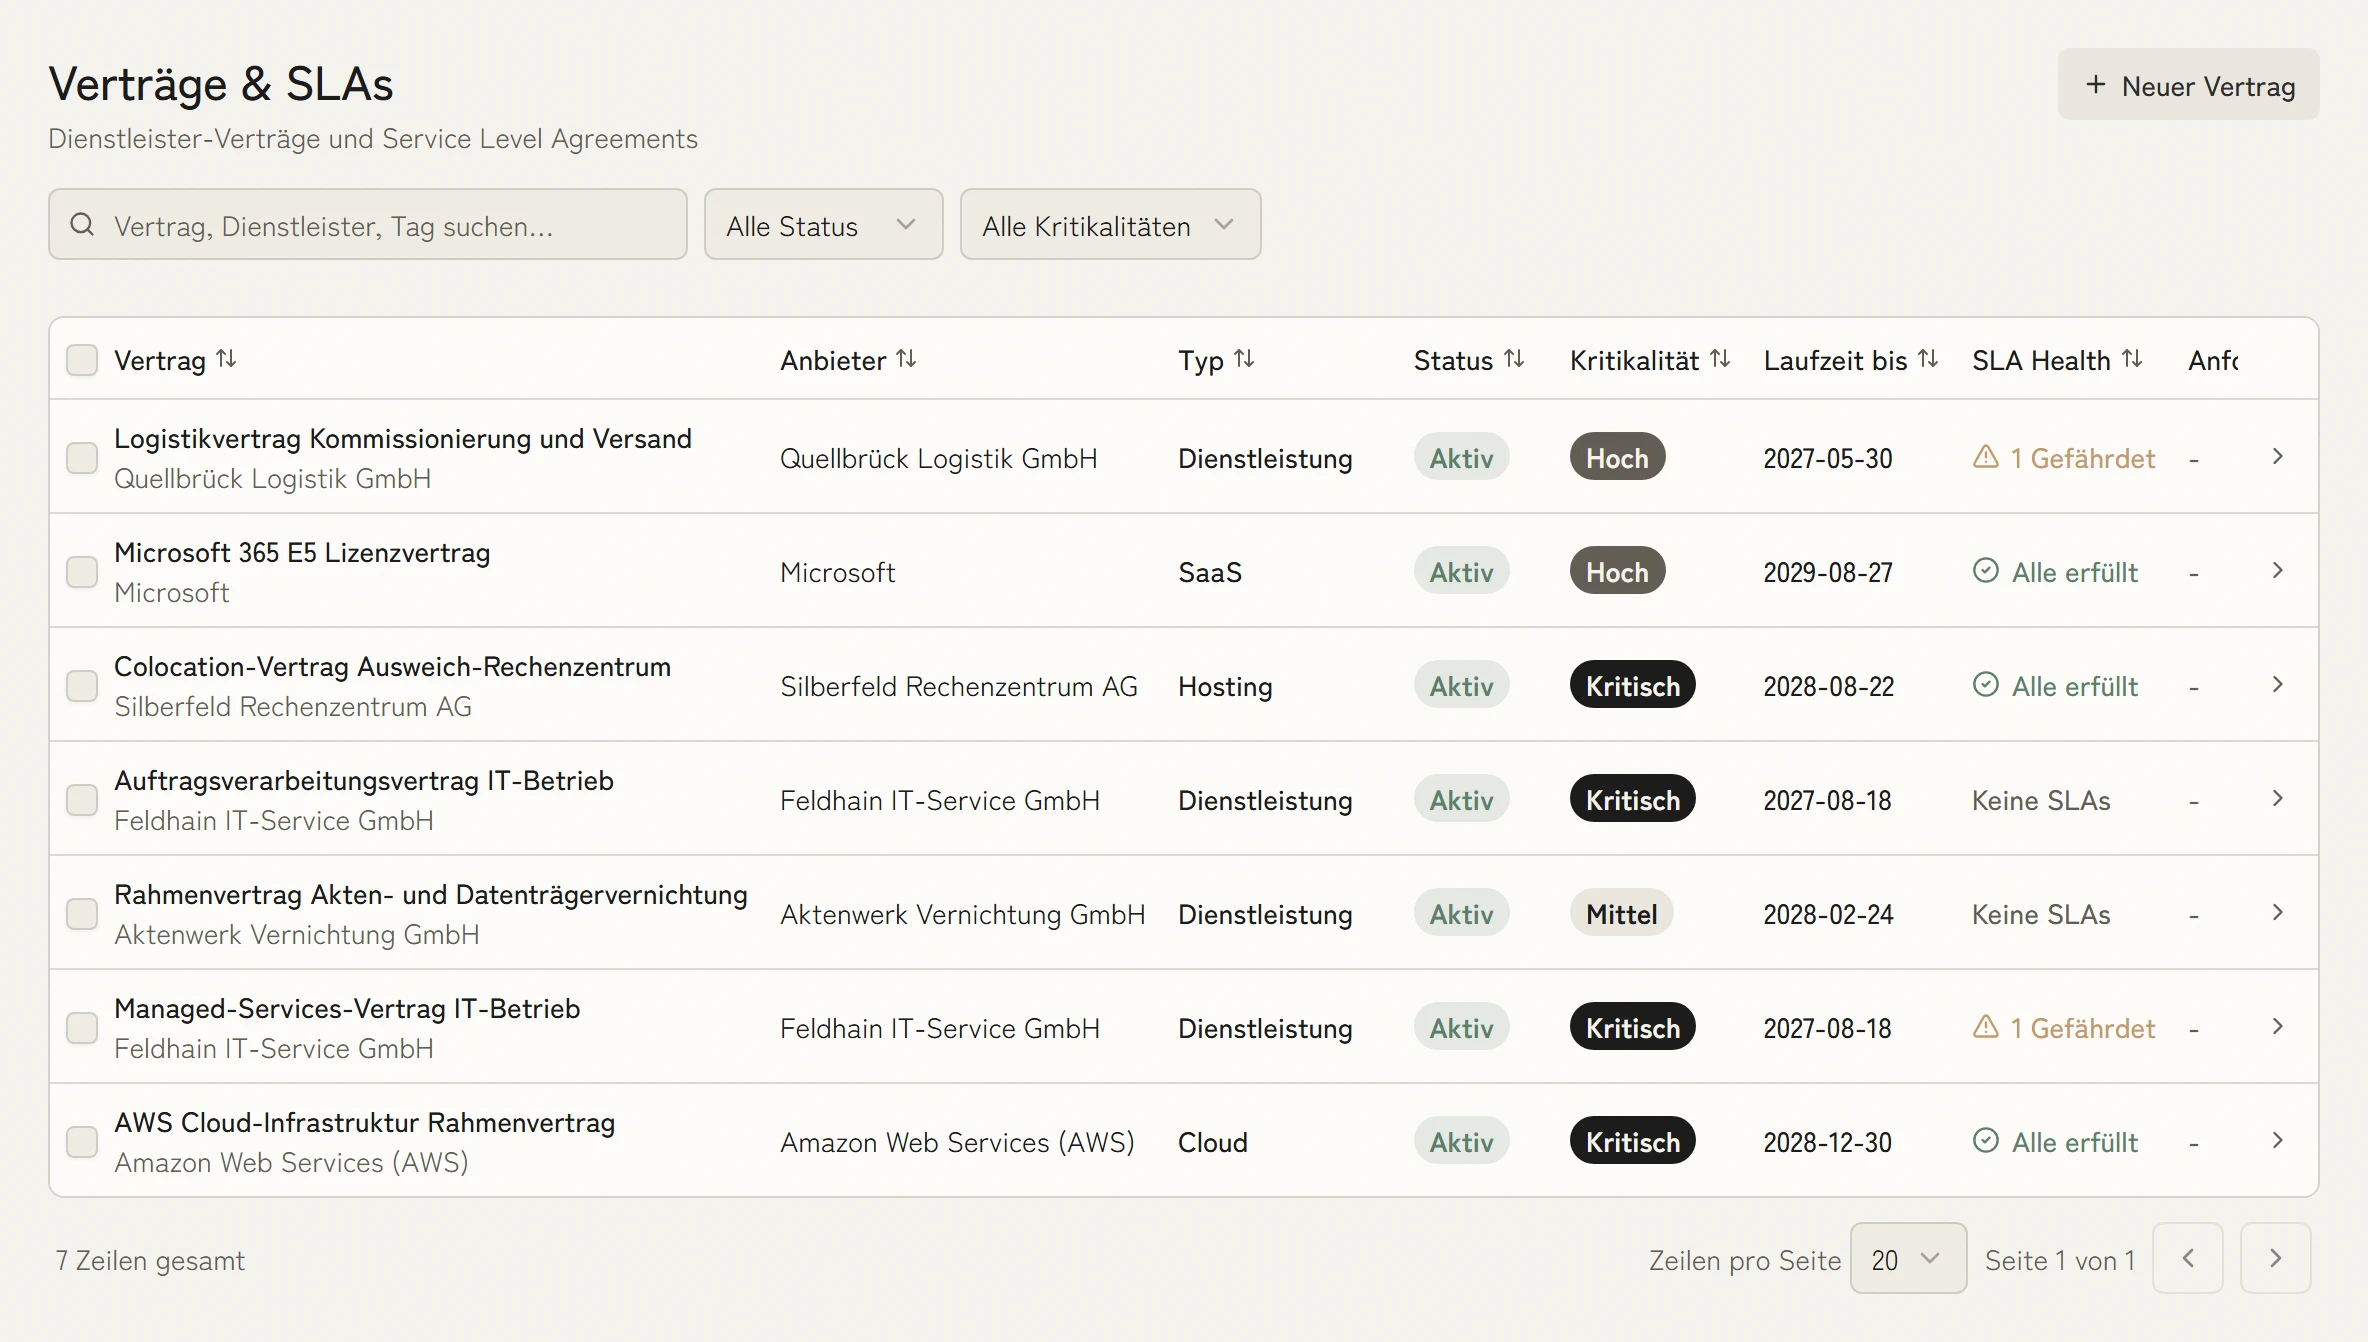
DORA stellt strenge Anforderungen an das Management von IKT-Drittanbietern, einschließlich obligatorischer Vertragsklauseln und Bewertung von Konzentrationsrisiken. KaitoSec verfolgt alle IKT-Anbieter, ihre Kritikalitätseinstufung und den Erfüllungsstand der Vertragsklauseln in einem Register.
Vorfallklassifizierung und Meldung
Bilden Sie die für Ihren Scope relevanten Klassifizierungskriterien, Freigaben und Meldeschritte ab. KaitoSec bereitet die Bewertung und Meldedaten vor; verantwortliche Fachpersonen bestätigen sie.
Fortschritt je Säule verfolgen
Verfolgen Sie den Implementierungsfortschritt über alle fünf DORA-Säulen, IKT-Risikomanagement, Vorfallmanagement, digitale Resilienztests, IKT-Drittanbieter-Risiko und Informationsaustausch. Jede Säule zeigt den Fertigstellungsgrad, offene Lücken und anstehende Fristen.
TLPT-Orchestrierung
Bedrohungsgesteuerte Penetrationstests (TLPT) sind für bedeutende Finanzunternehmen mindestens alle drei Jahre vorgeschrieben. KaitoSec verwaltet den TLPT-Lebenszyklus von der Planung über die Koordination bis zur Nachverfolgung der Abhilfemaßnahmen und hält die Dokumentation für die Aufsicht bereit. Die übrigen Resilienztests aus Säule 3 planen, dokumentieren und verknüpfen Sie im Übungsmanagement mit BC-Plänen und Recovery-Strategien.
Das Informationsregister nach Artikel 28 führen
Führen Sie das nach DORA Artikel 28 vorgeschriebene Informationsregister zu allen vertraglichen Vereinbarungen mit IKT-Drittanbietern. KaitoSec verfolgt Anbieterkritikalität, Vertragsklauseln, Konzentrationsrisiken und Unteroutsourcing-Ketten, und erstellt das Register in dem von den Europäischen Aufsichtsbehörden geforderten Format.
Business-Continuity- und Recovery-Planung
DORA verlangt von Finanzunternehmen, IKT-Business-Continuity- und Recovery-Pläne als Teil ihres IKT-Risikomanagement-Rahmens vorzuhalten. KaitoSec verknüpft Ihre DORA-Pflichten mit strukturierten BIA-Workflows, dokumentierten Recovery-Strategien und testbaren BC-Plänen. Verknüpfen Sie Recovery-Ziele mit kritischen IKT-Services, dokumentieren Sie Ihre Strategien und weisen Sie Compliance nach.
Die fünf Säulen von DORA
DORA verlangt fünf Dinge zugleich: einen geführten IKT-Risikorahmen nach Artikel 6, Erkennung, Einstufung und Meldung von Vorfällen, ein Programm für Resilienztests bis hin zu bedrohungsgesteuerten Penetrationstests, das Management der IKT-Drittanbieter samt Informationsregister nach Artikel 28 und den Austausch von Bedrohungsinformationen.
5Säulen
- Säule 1IKT-Risikomanagement
- Säule 2Vorfallmeldung
- Säule 3Resilienztests
- Säule 4Drittanbieter
- Säule 5Informationsaustausch
3Meldungen bei einem schwerwiegenden Vorfall
- 4 hErstmeldung
- 72 hZwischenmeldung
- 1 MonatAbschlussbericht
Häufige Fragen zu DORA
Wer unterliegt DORA?
DORA gilt für eine breite Palette von EU-Finanzunternehmen, darunter Kreditinstitute, Zahlungsinstitute, Wertpapierfirmen, Versicherungsunternehmen, Krypto-Asset-Dienstleister und Datenbereitstellungsdienstleister. Es gilt auch für kritische IKT-Drittanbieter, die diese Unternehmen bedienen, einschließlich großer Cloud-Anbieter.
Was sind die fünf Säulen von DORA?
DORA ist um fünf Säulen strukturiert: IKT-Risikomanagement (Artikel 5–16), IKT-Vorfallmanagement und -meldung (Artikel 17–23), digitale Resilienztests (Artikel 24–27), IKT-Drittanbieter-Risikomanagement (Artikel 28–44) und Austausch von Informationen und Erkenntnissen (Artikel 45). KaitoSec bietet dedizierte Arbeitsbereiche für jede Säule. Die IKT-Business-Continuity unter Säule 1 nutzt dieselbe BIA- und BCMS-Methodik, die auch ISO 22301 zugrunde liegt.
Was ist die Meldefrist für schwerwiegende IKT-Vorfälle unter DORA?
Ein schwerwiegender IKT-Vorfall braucht eine Erstmeldung binnen 4 Stunden nach der Einstufung als schwerwiegend (spätestens 24 Stunden nach Kenntnis), eine Zwischenmeldung binnen 72 Stunden und einen Abschlussbericht nach einem Monat. KaitoSec hält diese Fristen und die vorbereiteten Meldedaten am Vorfall; die verantwortliche Fachfunktion bestätigt Einstufung und Einreichung.
Wie verhält sich DORA zu NIS2?
NIS2 deckt Cybersicherheit allgemein in kritischen Sektoren ab, während DORA ein sektorspezifisches Regelwerk für Finanzdienstleistungen ist, das tiefer in IKT-Resilienz, Drittanbieter-Risiken und Resilienztests geht. Wenn ein Finanzunternehmen unter beide Regelwerke fällt, hat DORA in der Regel Vorrang bei IKT-Risikoangelegenheiten. KaitoSec pflegt eine Kreuzzuordnung, um doppelte Compliance-Arbeit zu vermeiden. Das ist derselbe Gedanke wie in unserem Beitrag Resilience Made Easy: einmal umsetzen, mehrfach nachweisen.
Was sind bedrohungsgesteuerte Penetrationstests (TLPT) unter DORA?
TLPT ist eine fortgeschrittene, durch Threat Intelligence gesteuerte Penetrationstest-Methodik, die für bedeutende Finanzunternehmen nach DORA Artikel 26 erforderlich ist. Im Gegensatz zu Standard-Penetrationstests simuliert TLPT die Taktiken anspruchsvoller realer Angreifer gegen Ihre Live-Produktionssysteme. Er ist mindestens alle drei Jahre durchzuführen, von Testern, die die Anforderungen nach Artikel 27 erfüllen, in Anlehnung an TIBER-EU.

Ihr DORA-Plan in dreißig Minuten.
In der Demo gehen wir die fünf Säulen durch: Risikorahmen, Meldewege, Tests, Drittanbieter und Austausch. Danach wissen Sie, wo die größte Lücke liegt.