
Compliance-Mapping: Einmal umsetzen, mehrfach nachweisen.
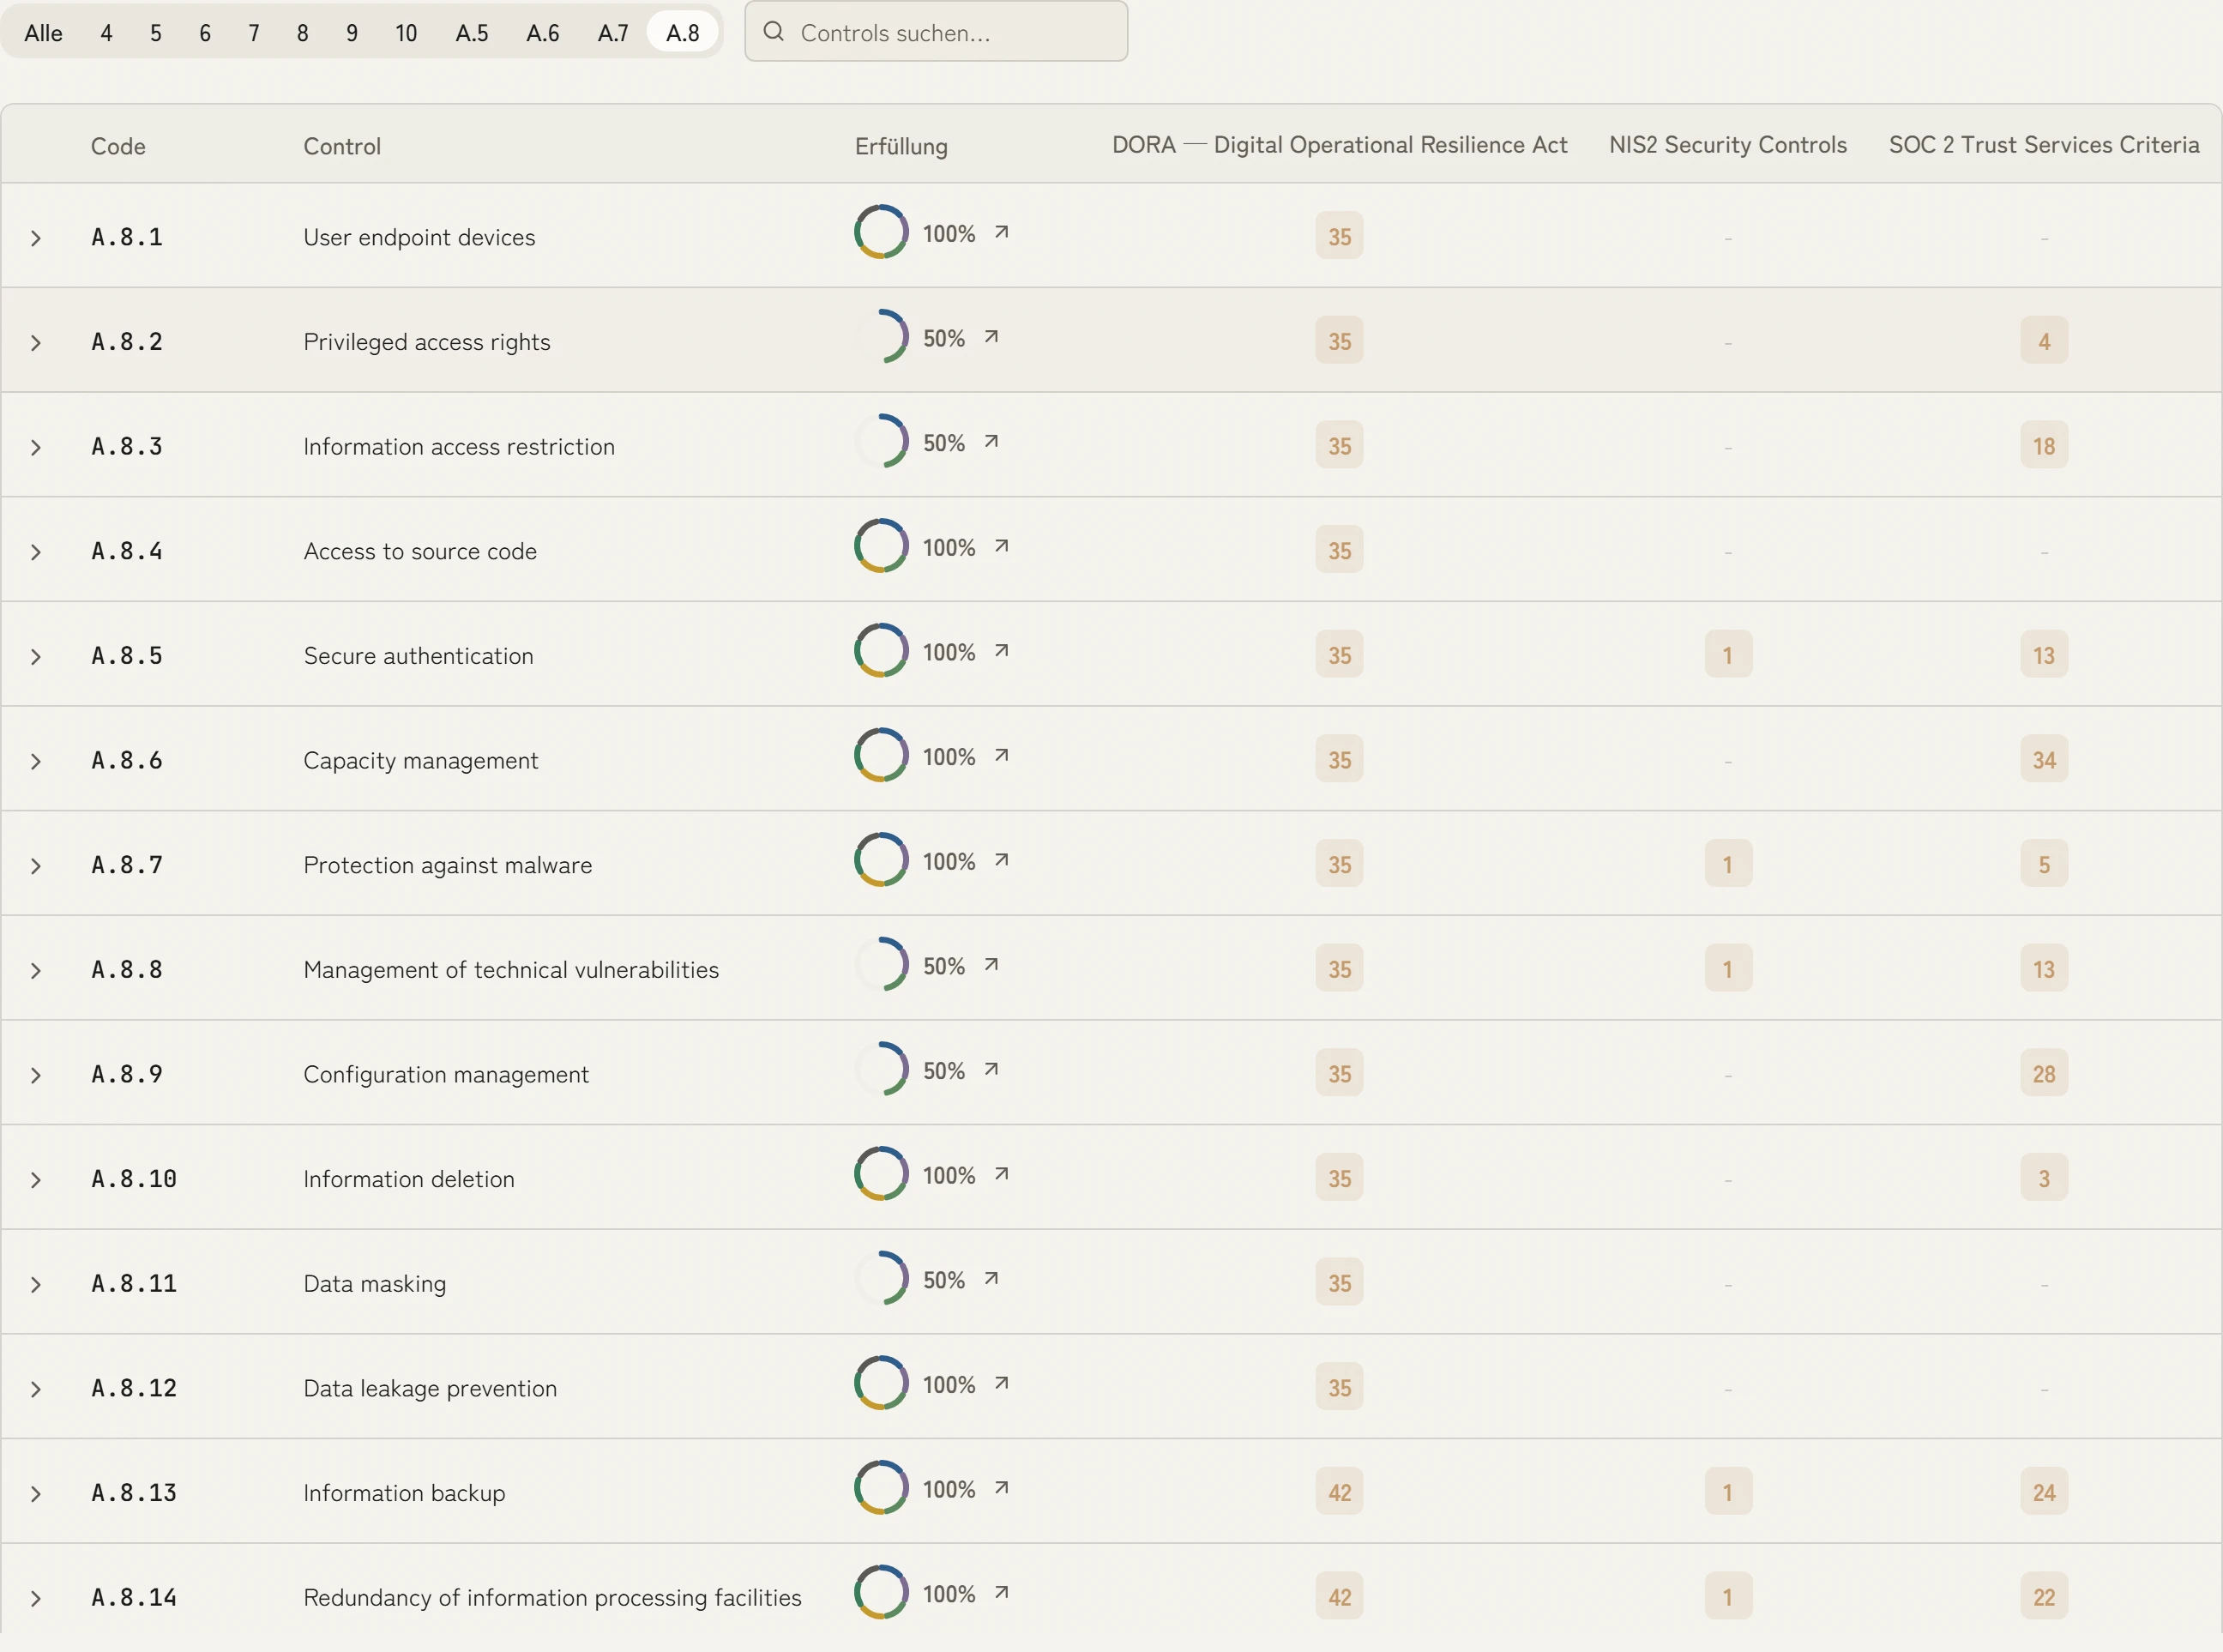
Über 100 Maßnahmen sind ISO 27001, NIS2, DORA und weiteren Standards schon zugeordnet. Kommt ein Standard dazu, sehen Sie sofort, was Ihre Umsetzung bereits erfüllt und wo wirklich noch etwas fehlt.



 5,0 von 5
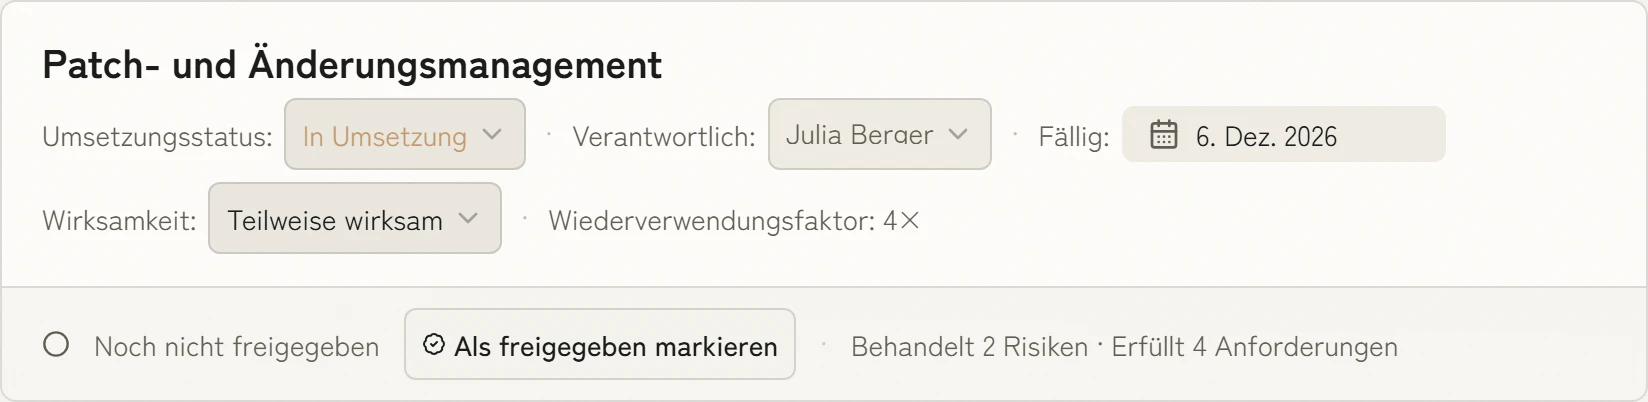
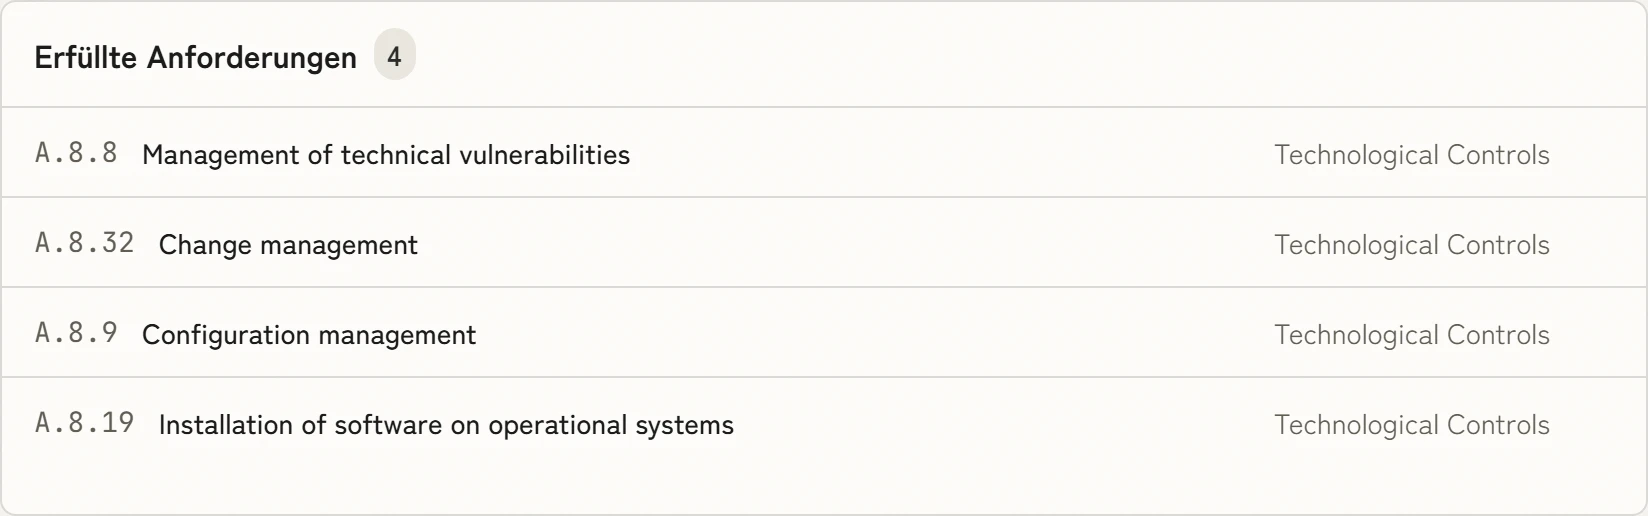
Eine Maßnahme, viele erfüllte Anforderungen
Jede Maßnahme zeigt, welche Anforderungen sie erfüllt, über alle Standards hinweg. Sie setzen sie einmal um und weisen sie einmal nach, und jede verknüpfte Anforderung zählt mit.
Demo buchen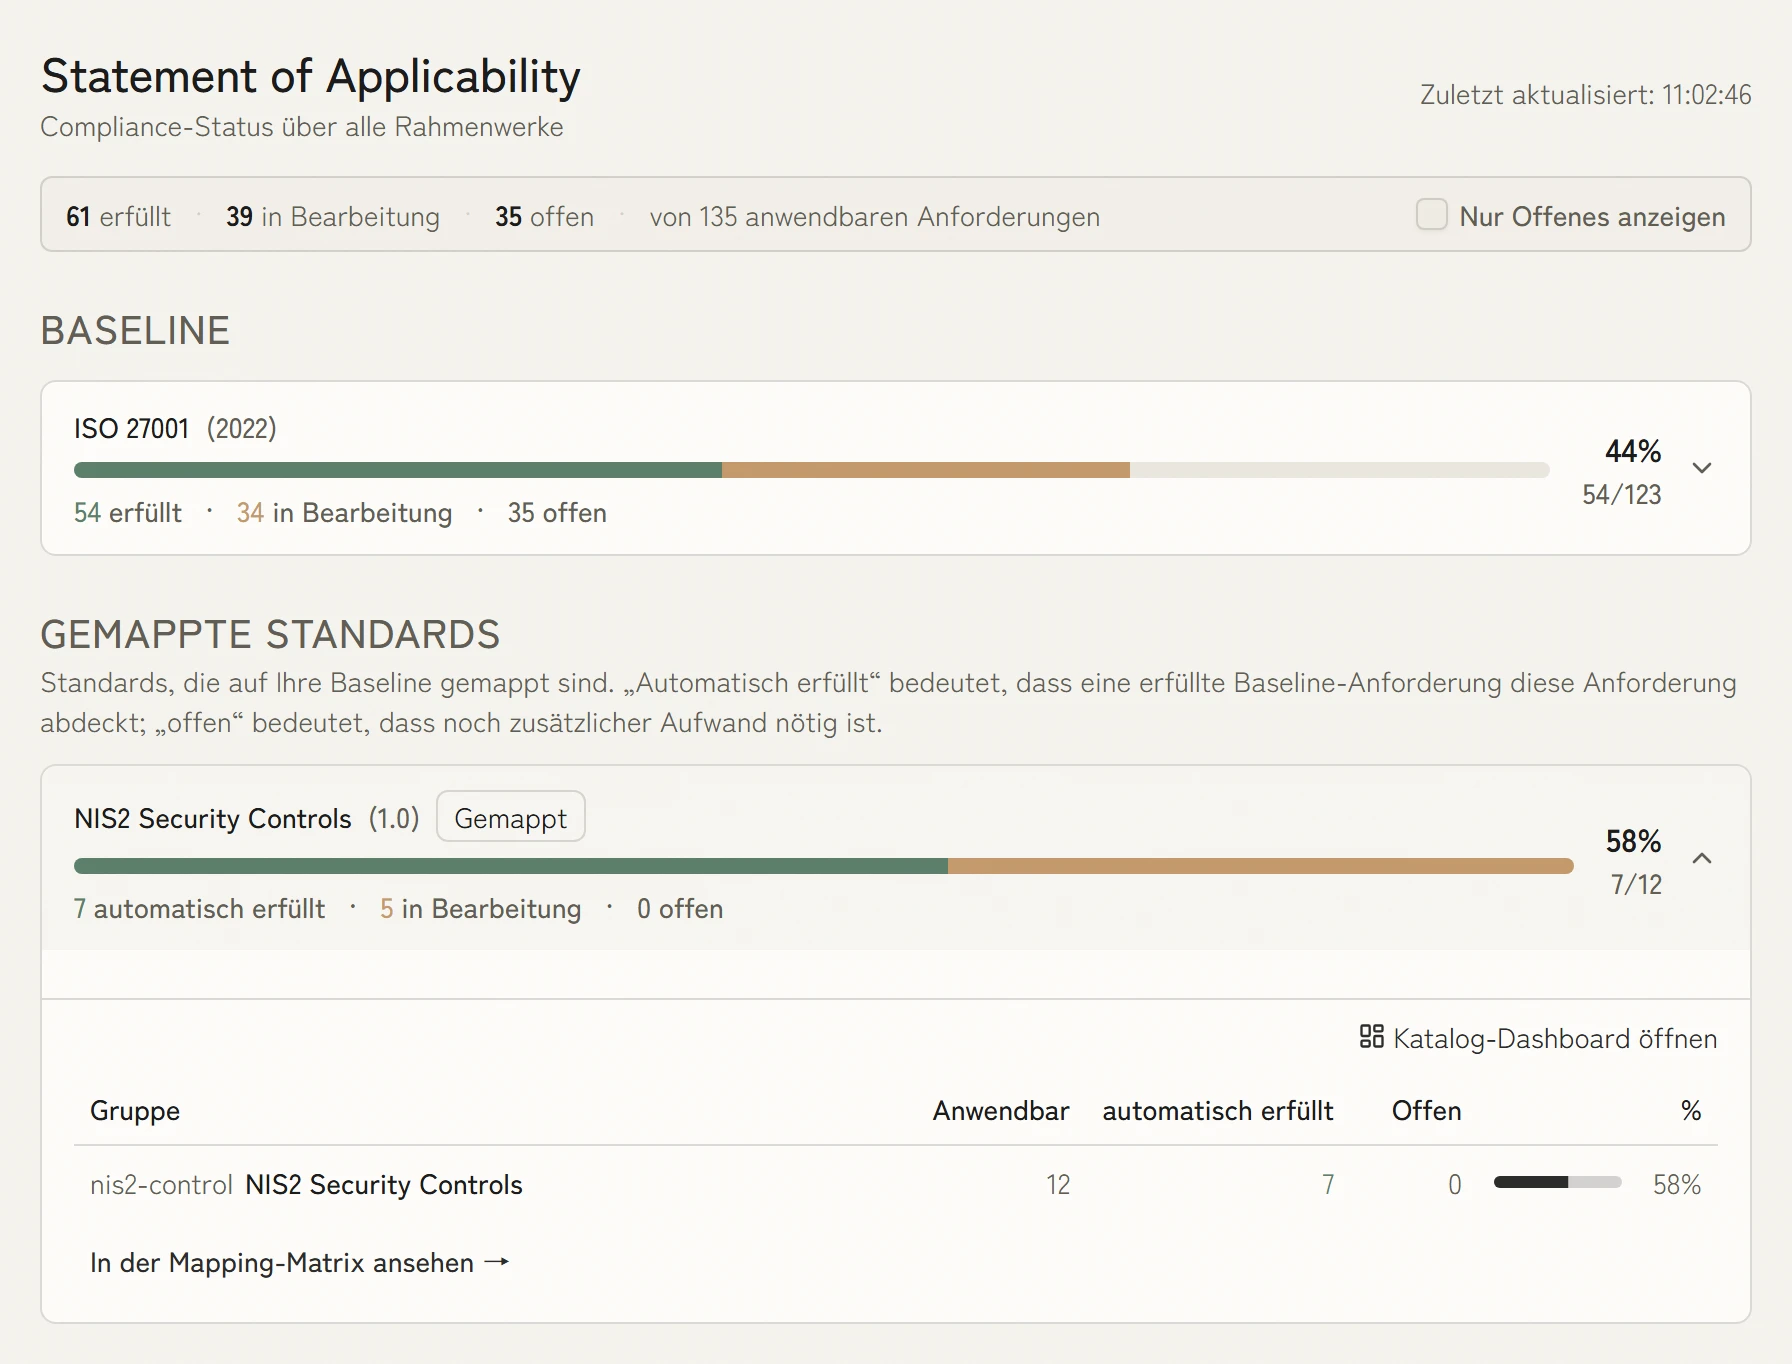
Der nächste Standard fängt nicht bei null an
Die Anwendbarkeitserklärung zeigt den Stand je Standard. Was Ihre ISO-27001-Umsetzung für NIS2 schon erfüllt, rechnet KaitoSec automatisch an, und Sie bearbeiten nur die echten Lücken.
Demo buchen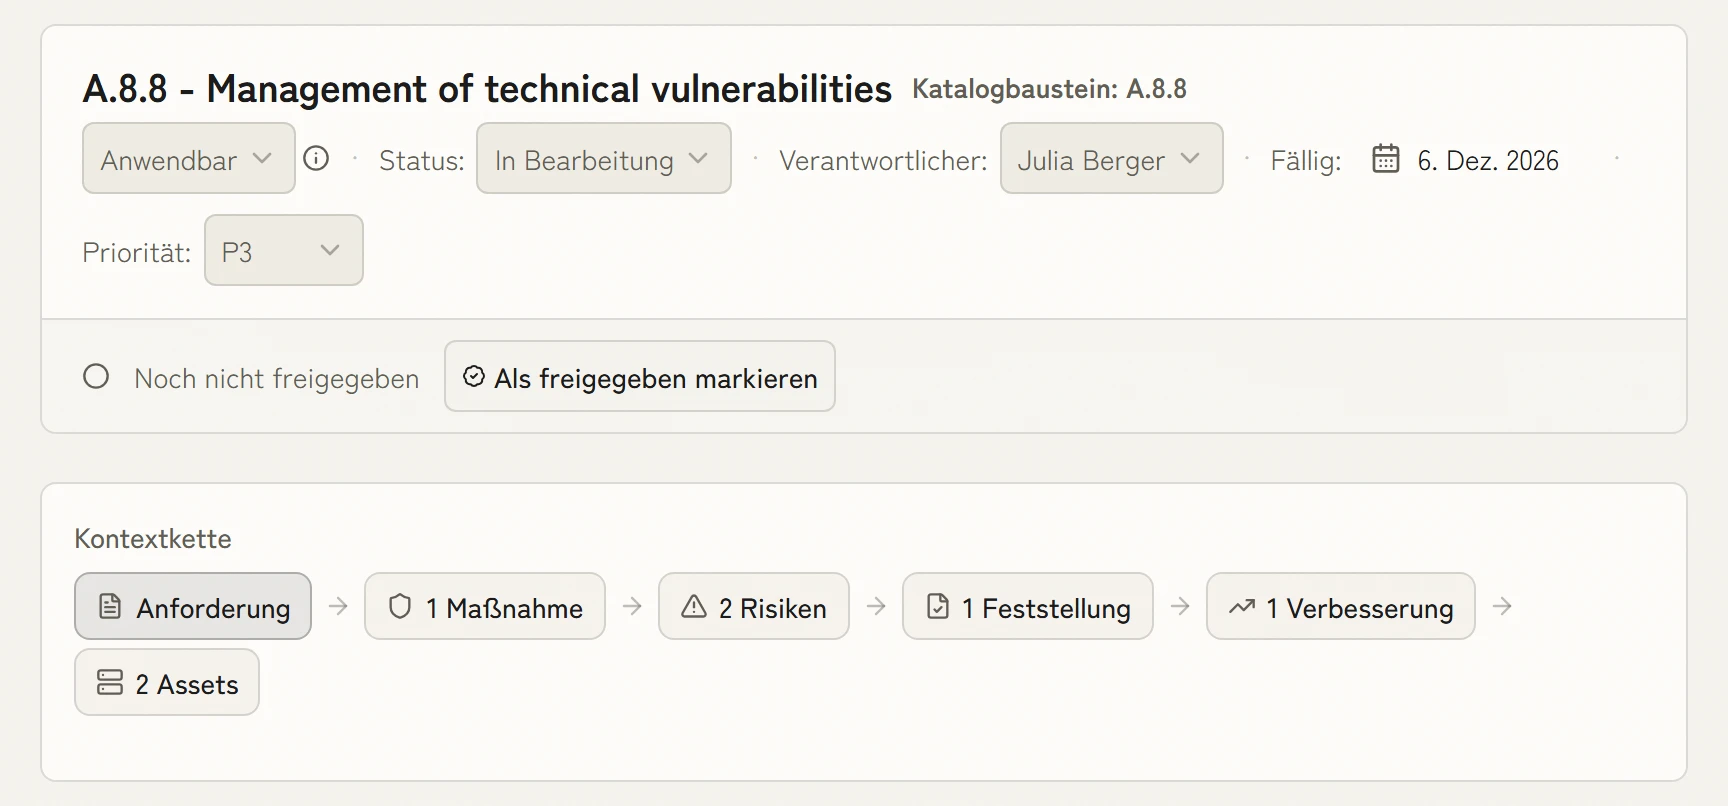
Zu jeder Anforderung sehen, was daran hängt
Maßnahme, Risiken, Feststellungen, Verbesserungen und Assets stehen direkt an der Anforderung. Fragt der Auditor nach, ist die Antwort einen Klick entfernt, ohne zweite Prüfliste.
Demo buchen- vorab zugeordnete Maßnahmen
- 100+100+
- der Nachweise entstehen bei der Arbeit selbst
- 100 %100 %
- schneller als manuelle Arbeit
- 10×10×
- Managementsysteme, ein Datenmodell
- 4 in 14 in 1
Was KaitoSec noch bietet
Diese Funktionen stecken im Kern der Plattform und gelten für jedes Modul.
Einmal umgesetzt, für jede Vorgabe erledigt.
Über 100 Maßnahmen sind bereits auf ISO 27001, NIS2, DORA und weitere Vorgaben zugeordnet. Sie setzen eine Maßnahme einmal um und weisen sie einmal nach. Für jede weitere Vorgabe, die sie abdeckt, fällt keine zusätzliche Arbeit an.
Sie prüfen und geben frei, statt leere Felder zu füllen.
Agenten bereiten Risikoanalyse, Anwendbarkeitserklärung und Maßnahmen aus Prüfberichten vor. Jedes Ergebnis liegt fertig zur Freigabe. Entschieden wird weiterhin von einem Menschen.
Vor dem Audit sammeln Sie nichts mehr ein.
Nachweise entstehen bei der Arbeit selbst: Ein getestetes Backup liefert seine Wiederherstellungszeit, eine abgeschlossene Prüfung ihr Ergebnis. Der Nachweisstand ist damit jeden Tag aktuell, nicht erst in der Woche vor dem Audit.
Anforderungen verstehen ohne Vorkenntnisse.
Im einfachen Modus erklärt KaitoSec, welche Regeln für Ihre Organisation gelten, in Worten statt Normnummern. Ihr Team schließt aus, was nicht zutrifft. Wer mehr Details braucht, schaltet in den Expertenmodus und sieht dieselben Anforderungen mit Normbezug und Mapping.
Sie pflegen jeden Prozess nur einmal.
Informationssicherheit, Business Continuity Management, Datenschutz, KI-Governance und Lieferantenmanagement arbeiten mit denselben Prozessdaten. Jede Änderung wirkt sofort in allen Systemen. Doppelte Erfassung und widersprüchliche Register entfallen.

Fragen Sie Chris, wie das bei Ihnen aussieht.
Mitgründer und CEO von KaitoSec. Er geht Ihren Fall mit Ihnen live im Produkt durch.
Demo buchen
Die Daten für Ihr Compliance-Mapping sind schon da.
100+ Integrationen
Alle Integrationen















Häufig gestellte Fragen
Welche Frameworks unterstützt KaitoSec?
ISO 27001:2022, NIS2, SOC 2, TISAX, BSI IT-Grundschutz, DSGVO, DORA, ISO 22301, EU AI Act, ISO 42001, NIST CSF und KRITIS-DG werden heute unterstützt. Weitere Frameworks kommen regelmäßig dazu. Wenn Sie ein bestimmtes Framework brauchen, sagen Sie es uns in der Demo.
Wie belastbar sind die Mappings?
Die Mappings stammen aus einer kuratierten Bibliothek, die das Compliance-Team von KaitoSec aufbaut und pflegt, nicht aus einer Stichwortsuche. Wo es maßgebliche Zuordnungen gibt, etwa die ENISA-Hinweise von ISO 27001 zu NIS2, sind sie die erste Quelle. Kundenspezifische Mappings werden zusammen mit der Bibliothek versioniert.
Können wir die Maßnahmenbibliothek anpassen?
Ja. Eigene Maßnahmen legen Sie im Workspace an und ordnen sie den Anforderungen der Frameworks von Hand zu. In Gap-Analyse, Anwendbarkeitserklärung und Berichten verhalten sie sich genauso wie die Bibliothek.
Wie funktioniert der SoA-Export für die ISO-27001-Zertifizierung?
KaitoSec erstellt eine strukturierte Anwendbarkeitserklärung mit Anwendbarkeit, Begründung und Umsetzungsstand für die Maßnahmen aus Anhang A. Sie exportieren die freigegebene Fassung als PDF oder geben dem Auditor eine kontrollierte Ansicht des aktuellen Stands.
Was passiert, wenn eine Maßnahme mehrere Anforderungen abdeckt?
KaitoSec zeigt die Wirkung einer Maßnahme über alle relevanten Frameworks hinweg, inklusive offener Lücken, fehlender Nachweise und der Verantwortlichen.

Weniger Arbeit in Ihrem Compliance-Mapping.
Eine Maßnahme aus Ihrem Programm genügt. In dreißig Minuten sehen Sie, welche Anforderungen sie in KaitoSec zugleich erfüllt und wo eine echte Lücke bleibt.