
Trust Center: Kundenfragen beantworten, ohne alles neu zusammenzusuchen.
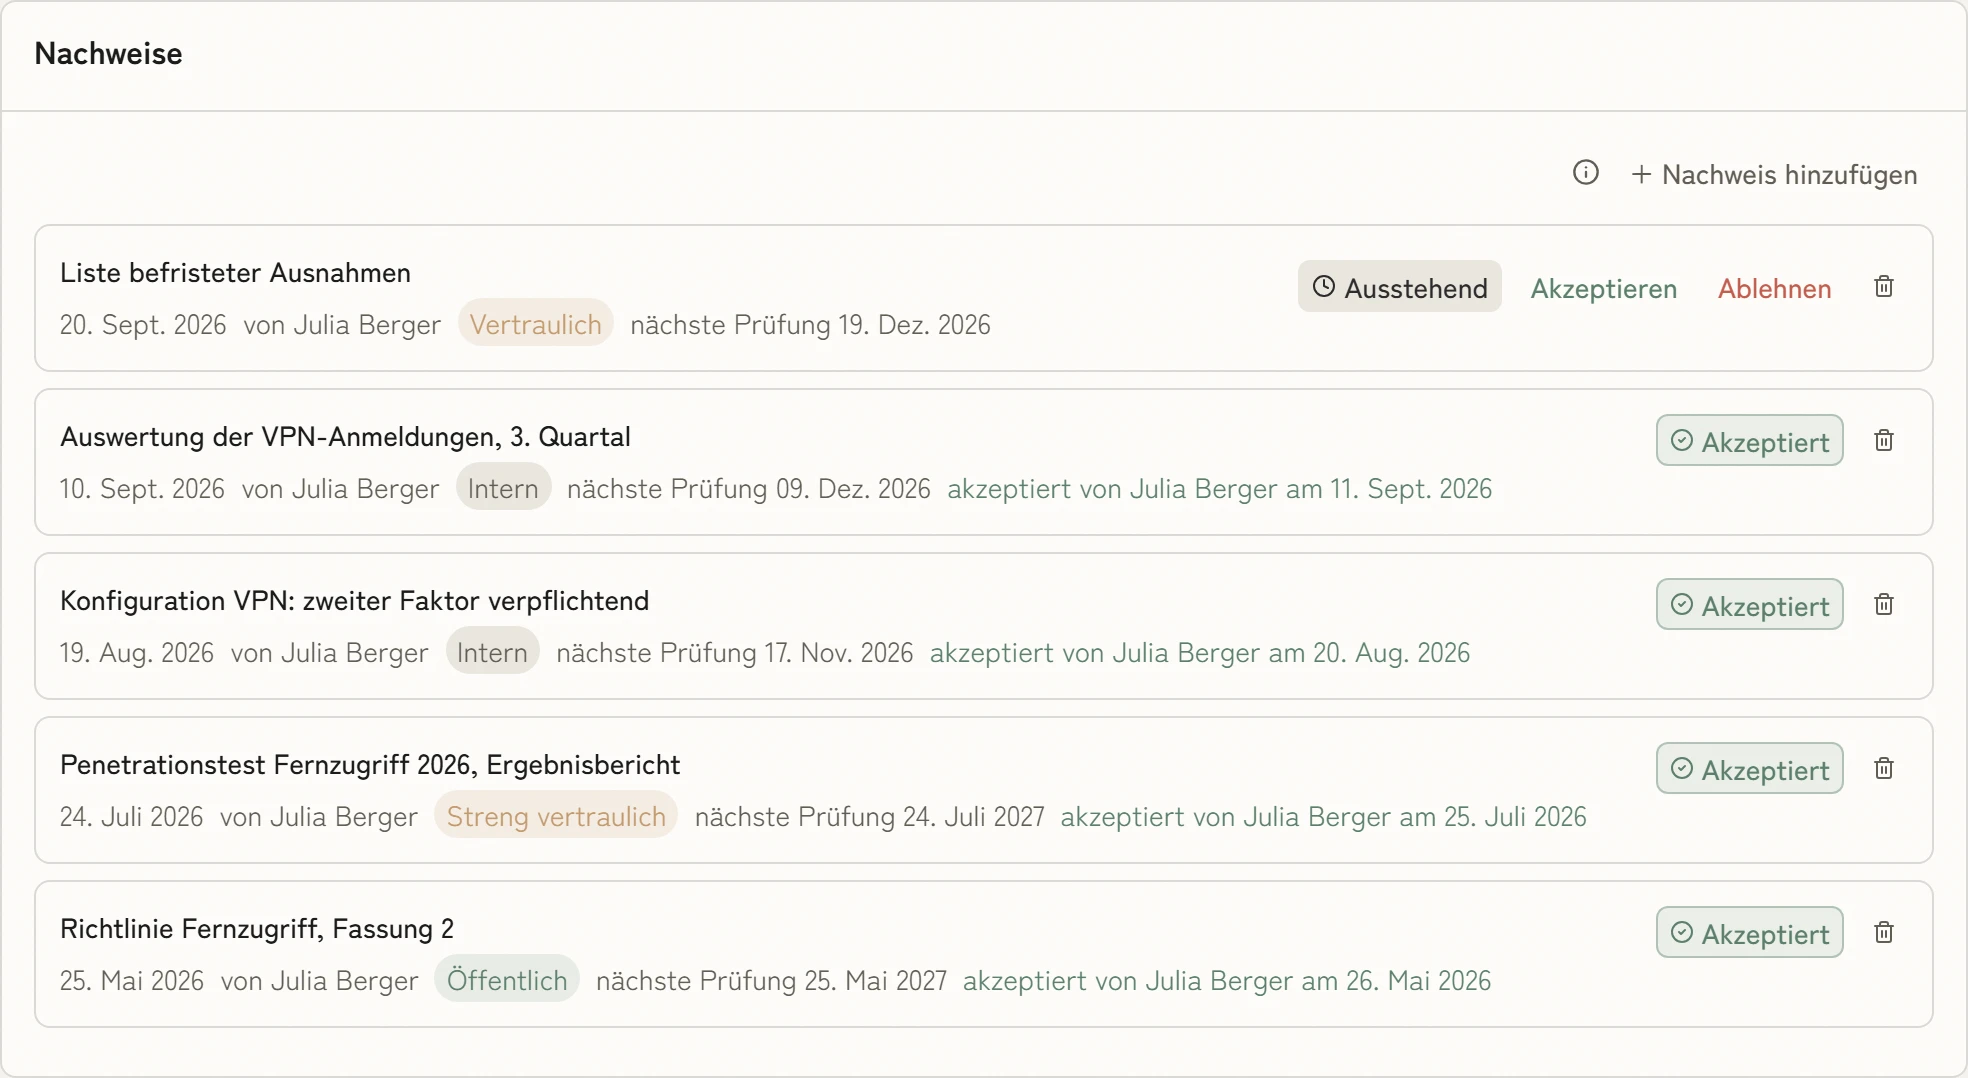
Zertifikate, geprüfte Nachweise, Berichte und Unterauftragsverarbeiter liegen an einer Stelle. Kommt der nächste Sicherheitsfragebogen, ist das Material schon da, und jeder Nachweis trägt seine Vertraulichkeitsstufe.



 5,0 von 5
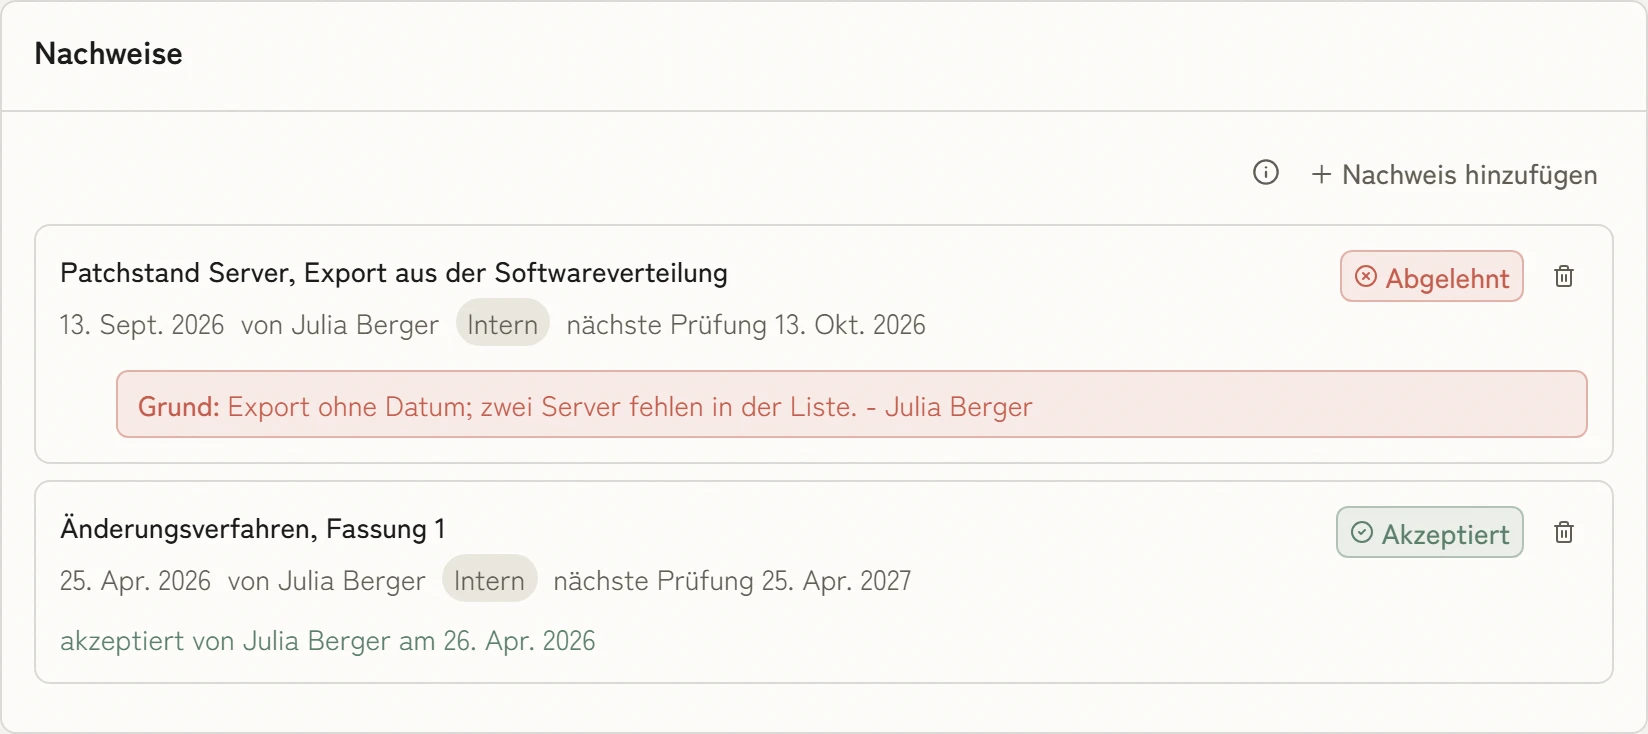
Nur geprüfte Nachweise gehen raus
Jeder Nachweis wird geprüft, bevor er gilt. Ein Export ohne Datum oder mit fehlenden Servern wird mit Grund abgelehnt, und jeder Nachweis trägt Vertraulichkeitsstufe und nächsten Prüftermin.
Demo buchen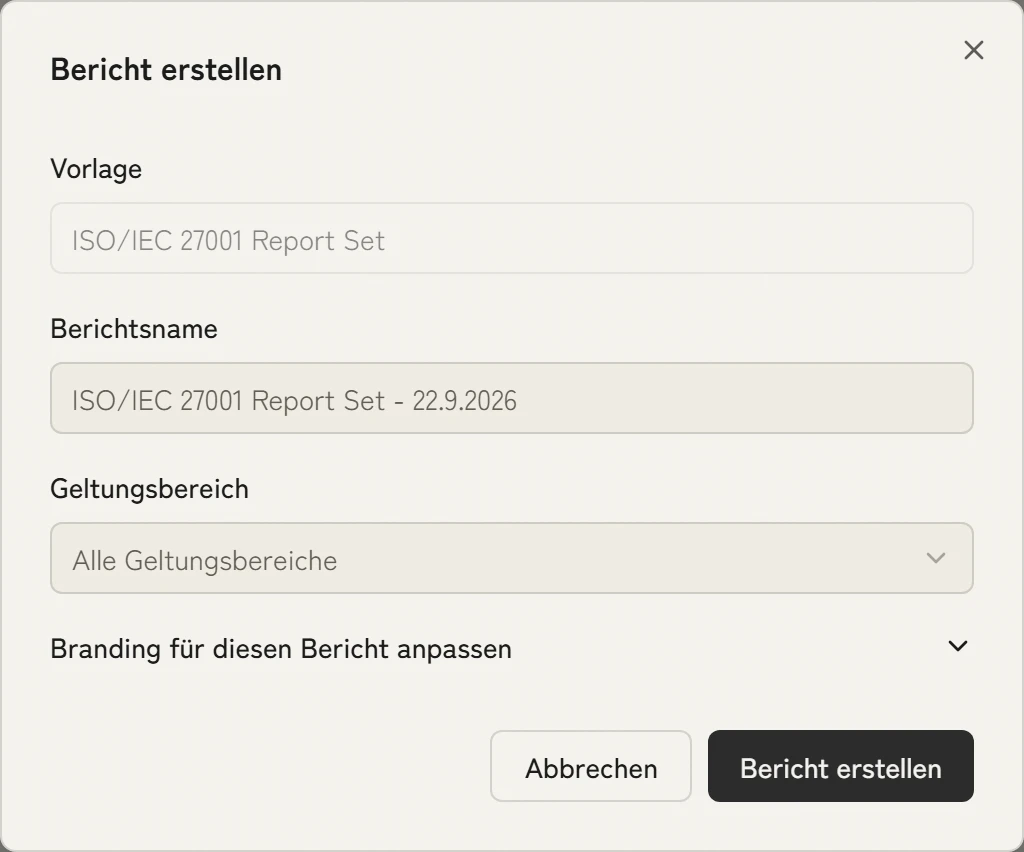
Der Bericht für den Kunden in einem Schritt
Anwendbarkeitserklärung, ISO-27001-Berichtspaket oder Dienstleisterbericht erzeugen Sie als PDF aus dem aktuellen Stand. Der Berichtsverlauf hält fest, was Sie wann geteilt haben.
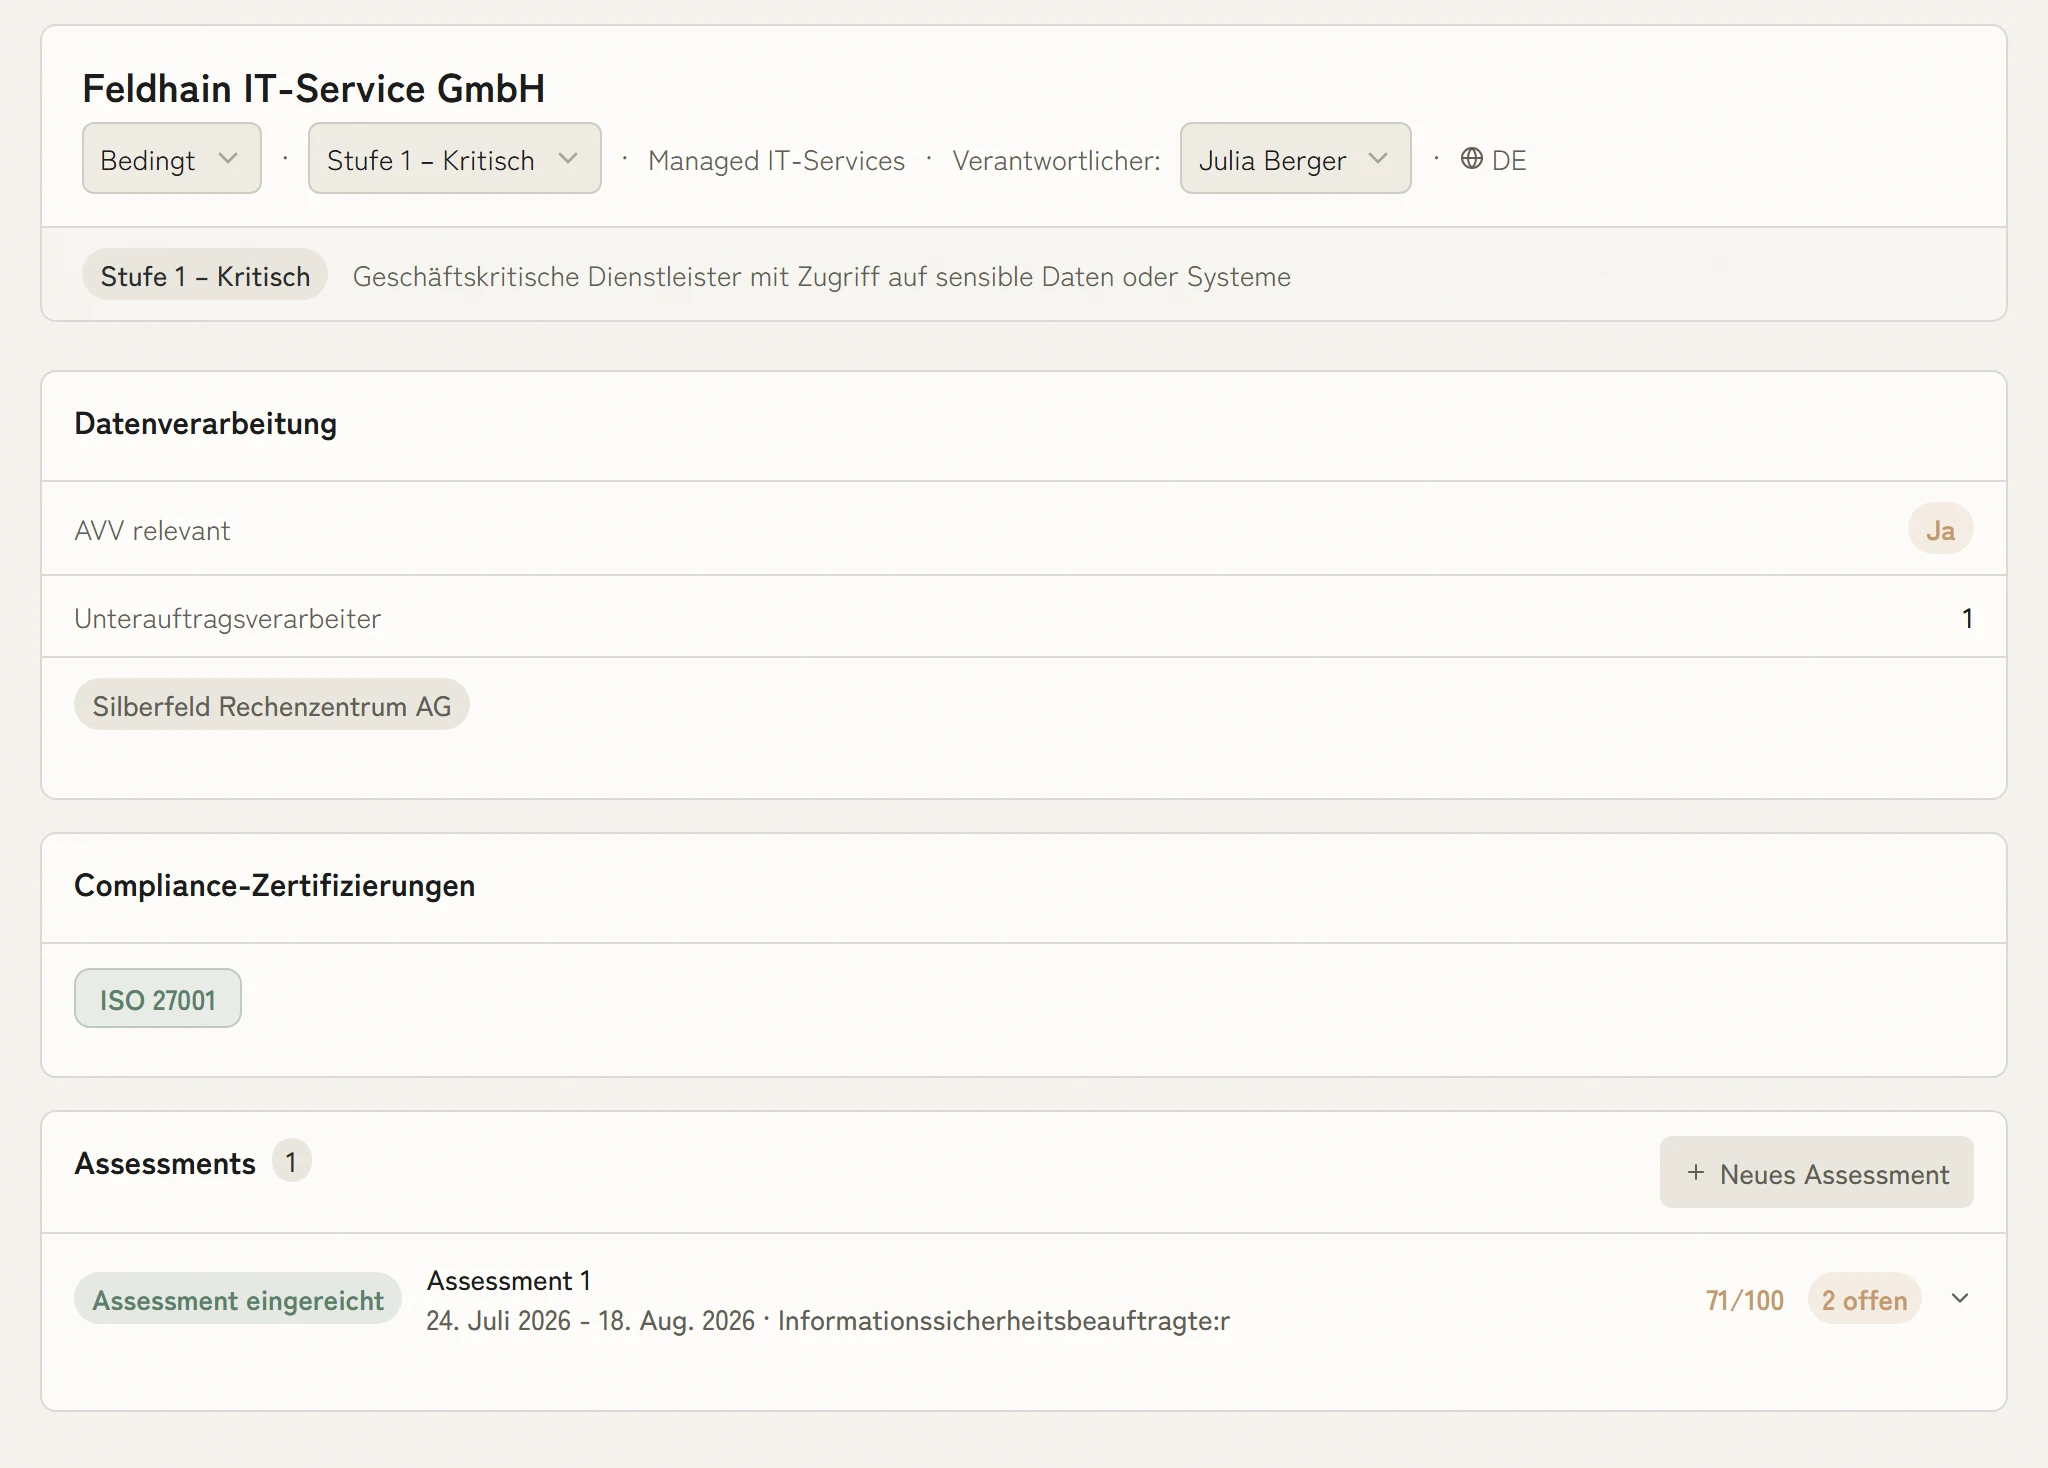
Demo buchenDie Liste der Unterauftragsverarbeiter ist schon gepflegt
Jeder Auftragsverarbeiter steht mit Vertrag, eigenen Unterauftragsverarbeitern, Zertifizierung und letzter Bewertung im Register. Die Liste, nach der Kunden fragen, ist die, die Ihr Betrieb ohnehin pflegt.
- vorab zugeordnete Maßnahmen
- 100+100+
- der Nachweise entstehen bei der Arbeit selbst
- 100 %100 %
- schneller als manuelle Arbeit
- 10×10×
- Managementsysteme, ein Datenmodell
- 4 in 14 in 1
Was KaitoSec noch bietet
Diese Funktionen stecken im Kern der Plattform und gelten für jedes Modul.
Einmal umgesetzt, für jede Vorgabe erledigt.
Über 100 Maßnahmen sind bereits auf ISO 27001, NIS2, DORA und weitere Vorgaben zugeordnet. Sie setzen eine Maßnahme einmal um und weisen sie einmal nach. Für jede weitere Vorgabe, die sie abdeckt, fällt keine zusätzliche Arbeit an.
Sie prüfen und geben frei, statt leere Felder zu füllen.
Agenten bereiten Risikoanalyse, Anwendbarkeitserklärung und Maßnahmen aus Prüfberichten vor. Jedes Ergebnis liegt fertig zur Freigabe. Entschieden wird weiterhin von einem Menschen.
Vor dem Audit sammeln Sie nichts mehr ein.
Nachweise entstehen bei der Arbeit selbst: Ein getestetes Backup liefert seine Wiederherstellungszeit, eine abgeschlossene Prüfung ihr Ergebnis. Der Nachweisstand ist damit jeden Tag aktuell, nicht erst in der Woche vor dem Audit.
Die richtige Antwort, auch ohne Fachwissen.
Der Vertrieb muss keine Normen kennen: Er verweist auf freigegebenes Material, und jeder Nachweis zeigt seine Vertraulichkeitsstufe. So ist klar, was hinausgehen darf, und sensible Nachweise bleiben bei Security und Compliance.
Sie pflegen jeden Prozess nur einmal.
Informationssicherheit, Business Continuity Management, Datenschutz, KI-Governance und Lieferantenmanagement arbeiten mit denselben Prozessdaten. Jede Änderung wirkt sofort in allen Systemen. Doppelte Erfassung und widersprüchliche Register entfallen.

Fragen Sie Chris, wie das bei Ihnen aussieht.
Mitgründer und CEO von KaitoSec. Er geht Ihren Fall mit Ihnen live im Produkt durch.
Demo buchen
Die Daten für Ihre Kundenanfragen sind schon da.
100+ Integrationen
Alle Integrationen















Häufig gestellte Fragen
Veröffentlicht KaitoSec eine öffentliche Trust-Seite?
Nein. KaitoSec hält den freigegebenen Stand, auf den Trust-Seiten und Sicherheits-Reviews angewiesen sind: Nachweise, Berichte, Zertifikate und Unterauftragsverarbeiter. Sie teilen ihn als Bericht, Export oder Lesezugang und entscheiden jedes Mal, was hinausgeht.
Wie steuern wir, was ein Kunde erhält?
Jeder Nachweis trägt eine Vertraulichkeitsstufe und einen Prüfstatus. Berichte entstehen aus dem aktuellen Stand und bleiben im Berichtsverlauf, damit nachvollziehbar bleibt, was wann an wen ging.
Kann ein Auditor den Stand direkt einsehen?
Ja. Die Rolle Auditor gibt Lesezugang zu Assets, Anforderungen, Risiken und Maßnahmen und erlaubt die Prüfung von Nachweisen, ohne dass sich im Workspace etwas ändert.
Wie hilft das bei DSGVO-Fragen von Kunden?
Unterauftragsverarbeiter, Auftragsverarbeitungsverträge und die Verarbeitungstätigkeiten, die sie berühren, liegen im Lieferantenregister und im Verarbeitungsverzeichnis. Kundenfragen dazu beantworten Sie aus denselben Datensätzen, mit denen Ihr Datenschutz arbeitet.

Weniger Arbeit mit Ihren Kundenanfragen.
Ein Fragebogen, den Sie zuletzt beantwortet haben, genügt. In dreißig Minuten sehen Sie, welche Nachweise, Berichte und Angaben zu Unterauftragsverarbeitern KaitoSec dafür schon bereithält.