
KRITIS-DG: Physische Sicherheit und Cyber in einem Programm.
Das Gesetz verlangt physische Sicherheit, Lieferketten-Resilienz und Notfallvorsorge zusätzlich zur Cybersicherheit. KaitoSec führt das auf demselben Datenmodell wie ISMS und BCMS, und was Sie für NIS2 tun, zählt auch hier.

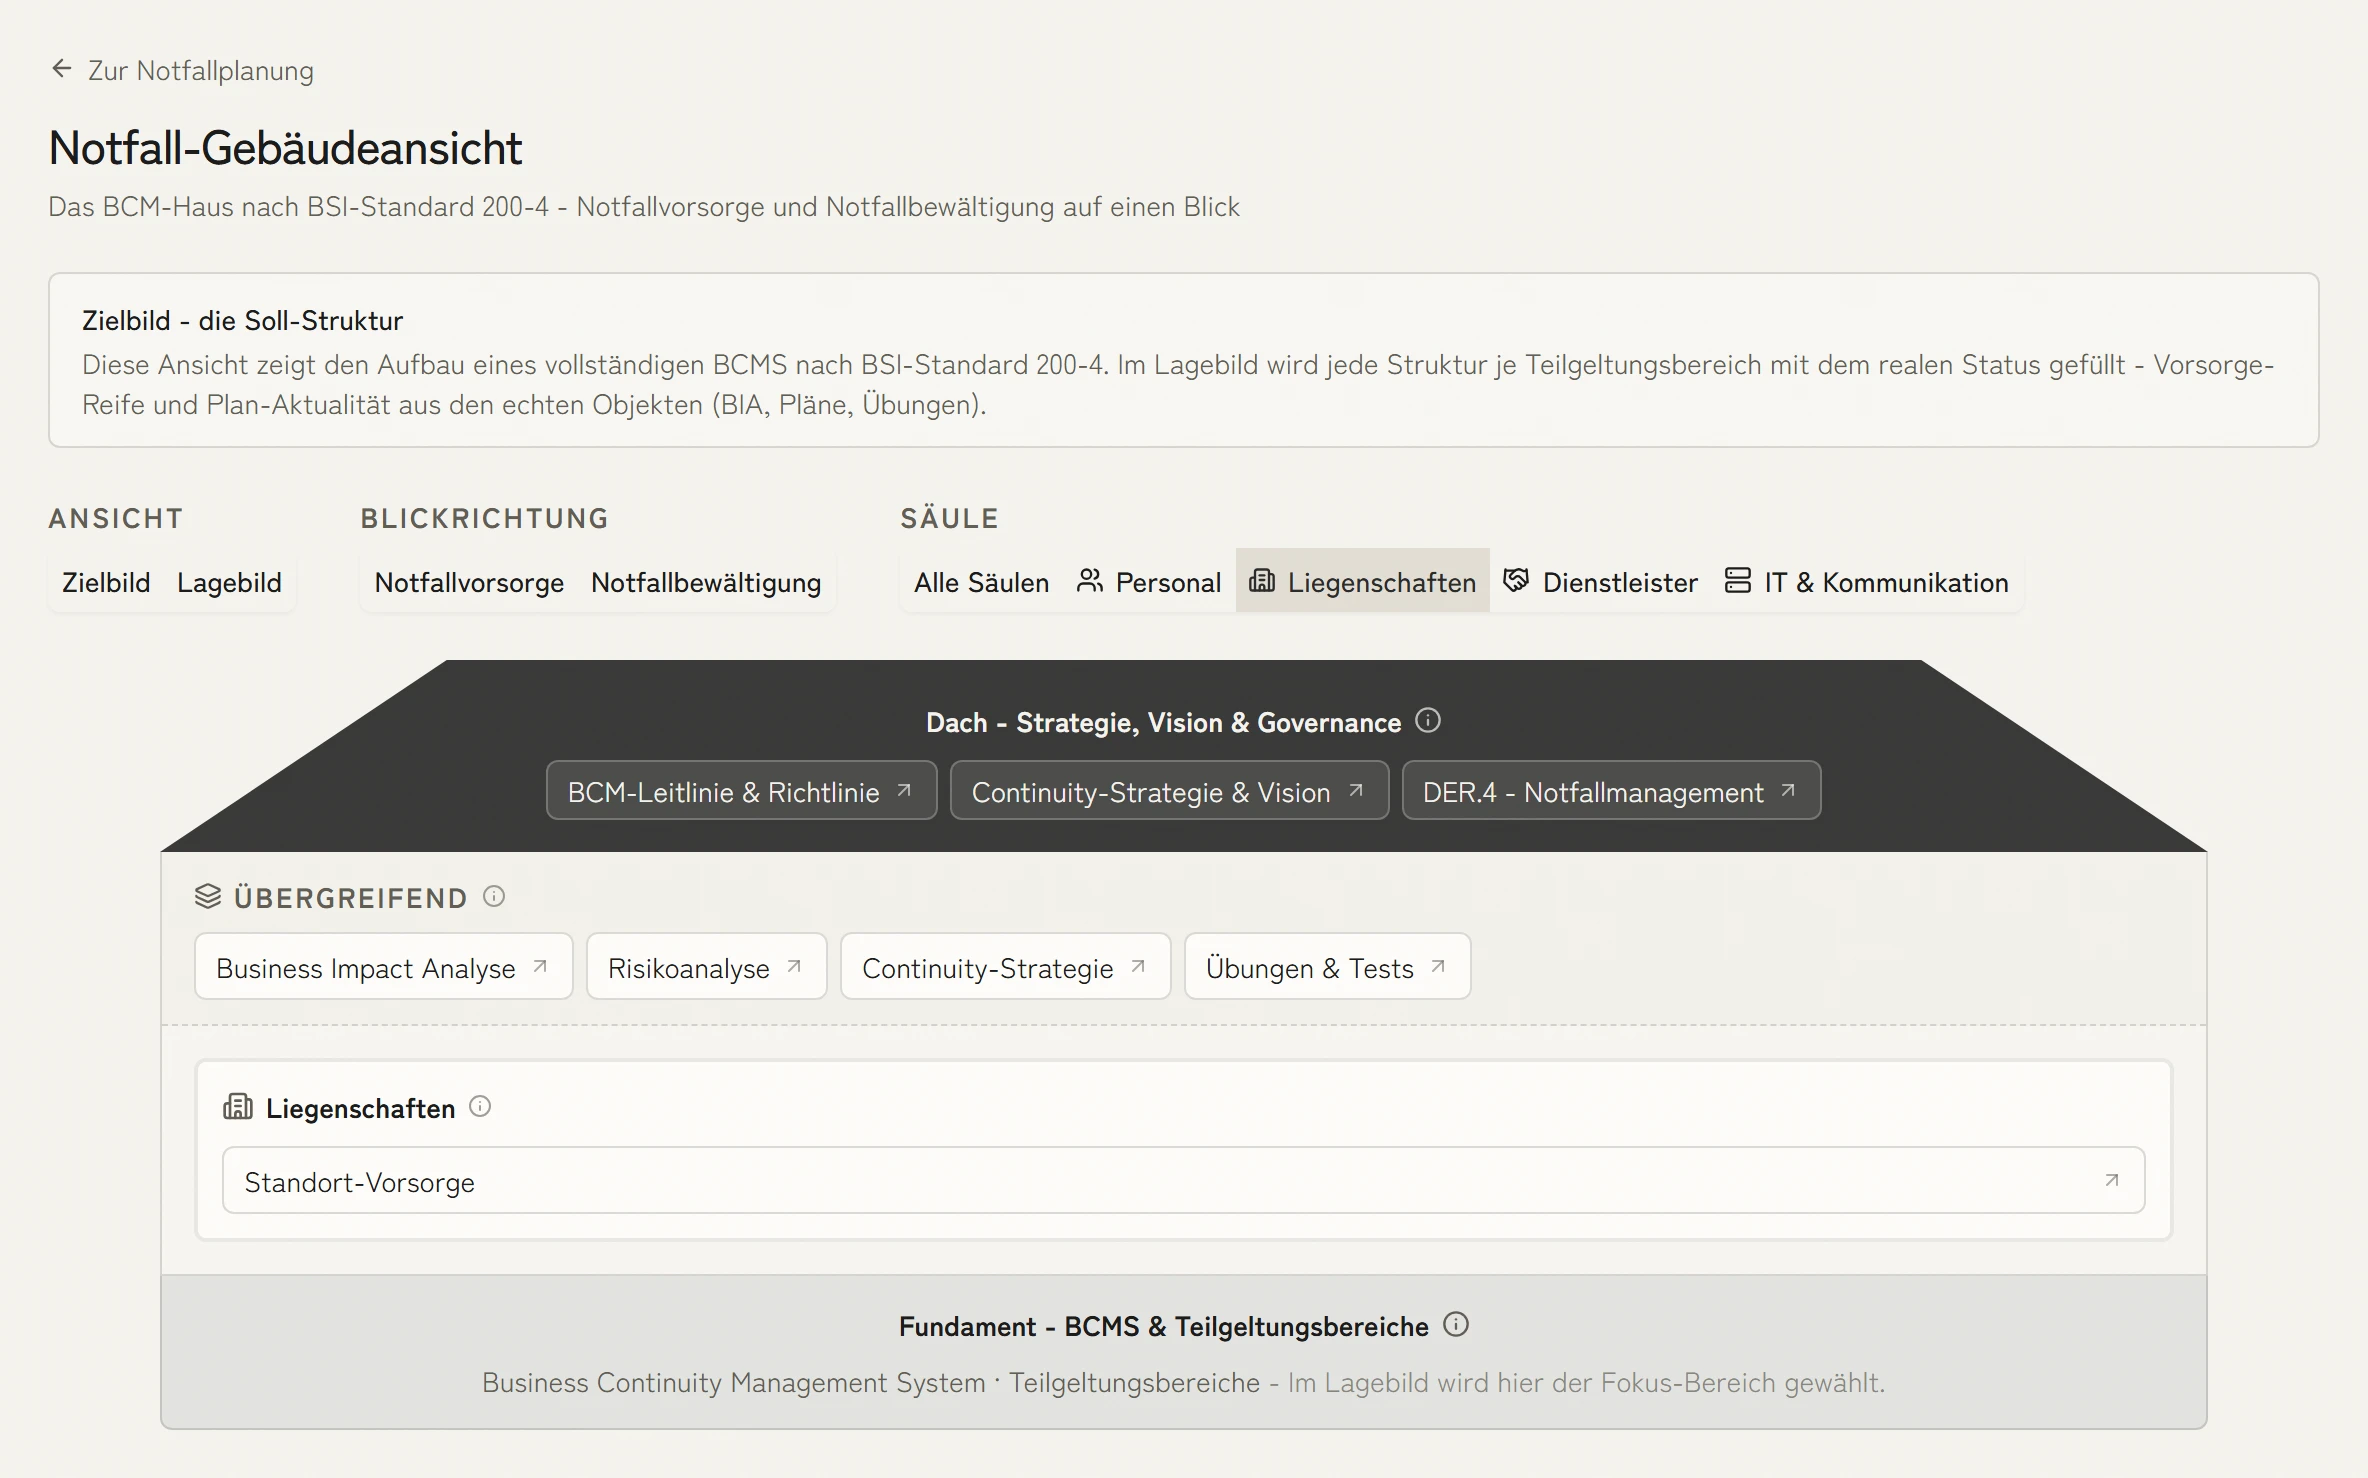


 5,0 von 5
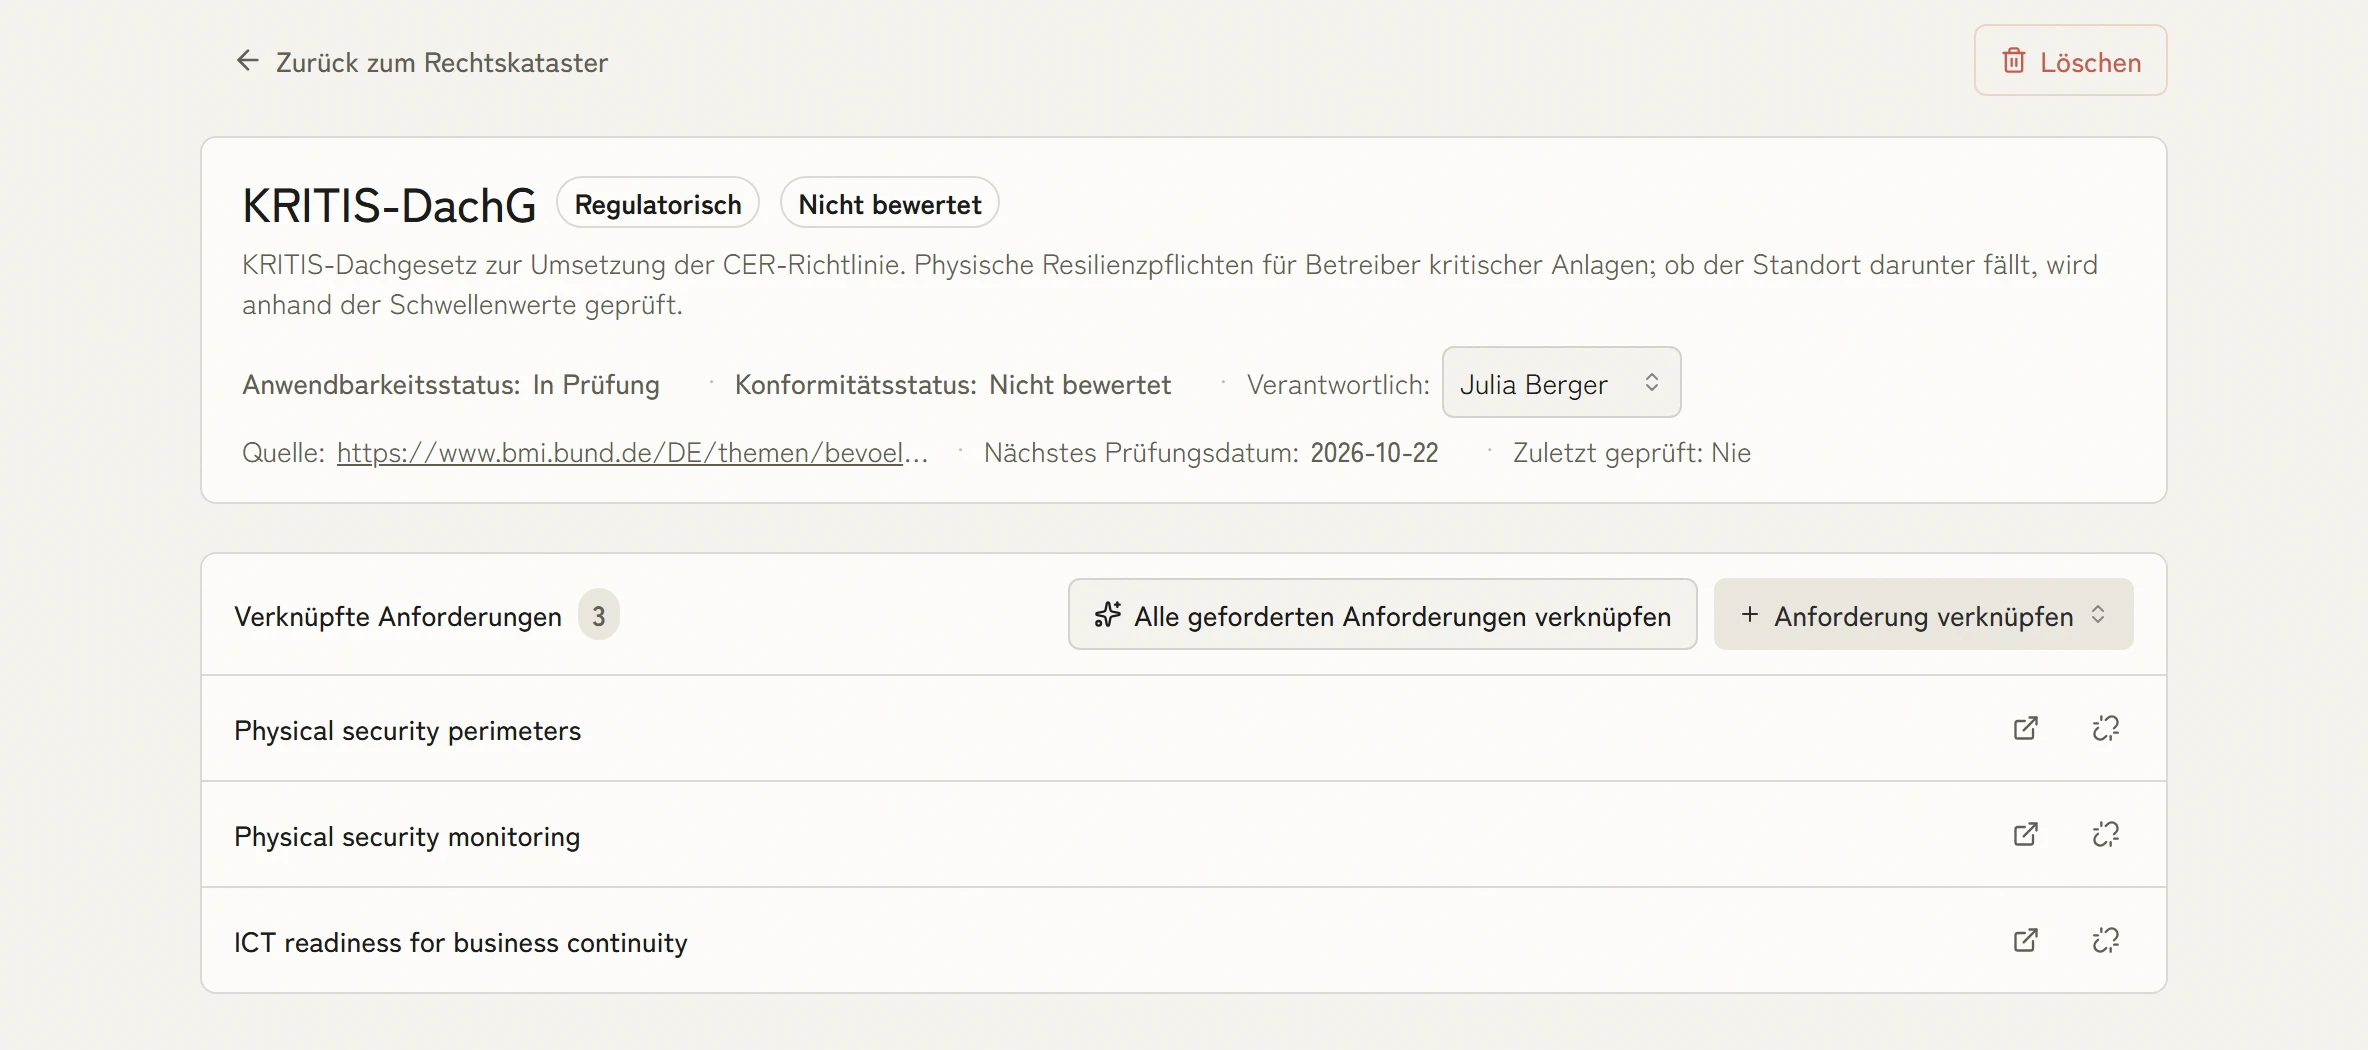
Die Pflicht mit Prüftermin und Verantwortlichem
Das Gesetz steht im Rechtskataster wie jede andere Rechtspflicht, mit Status, Verantwortlichem, nächstem Prüftermin und den verknüpften Anforderungen zu physischer Sicherheit und Notfallvorsorge. Solange die Betroffenheit eines Standorts geprüft wird, steht genau das am Datensatz.
11 SektorenCER-Sektoren kritischer Einrichtungen in deutsches Recht überführt
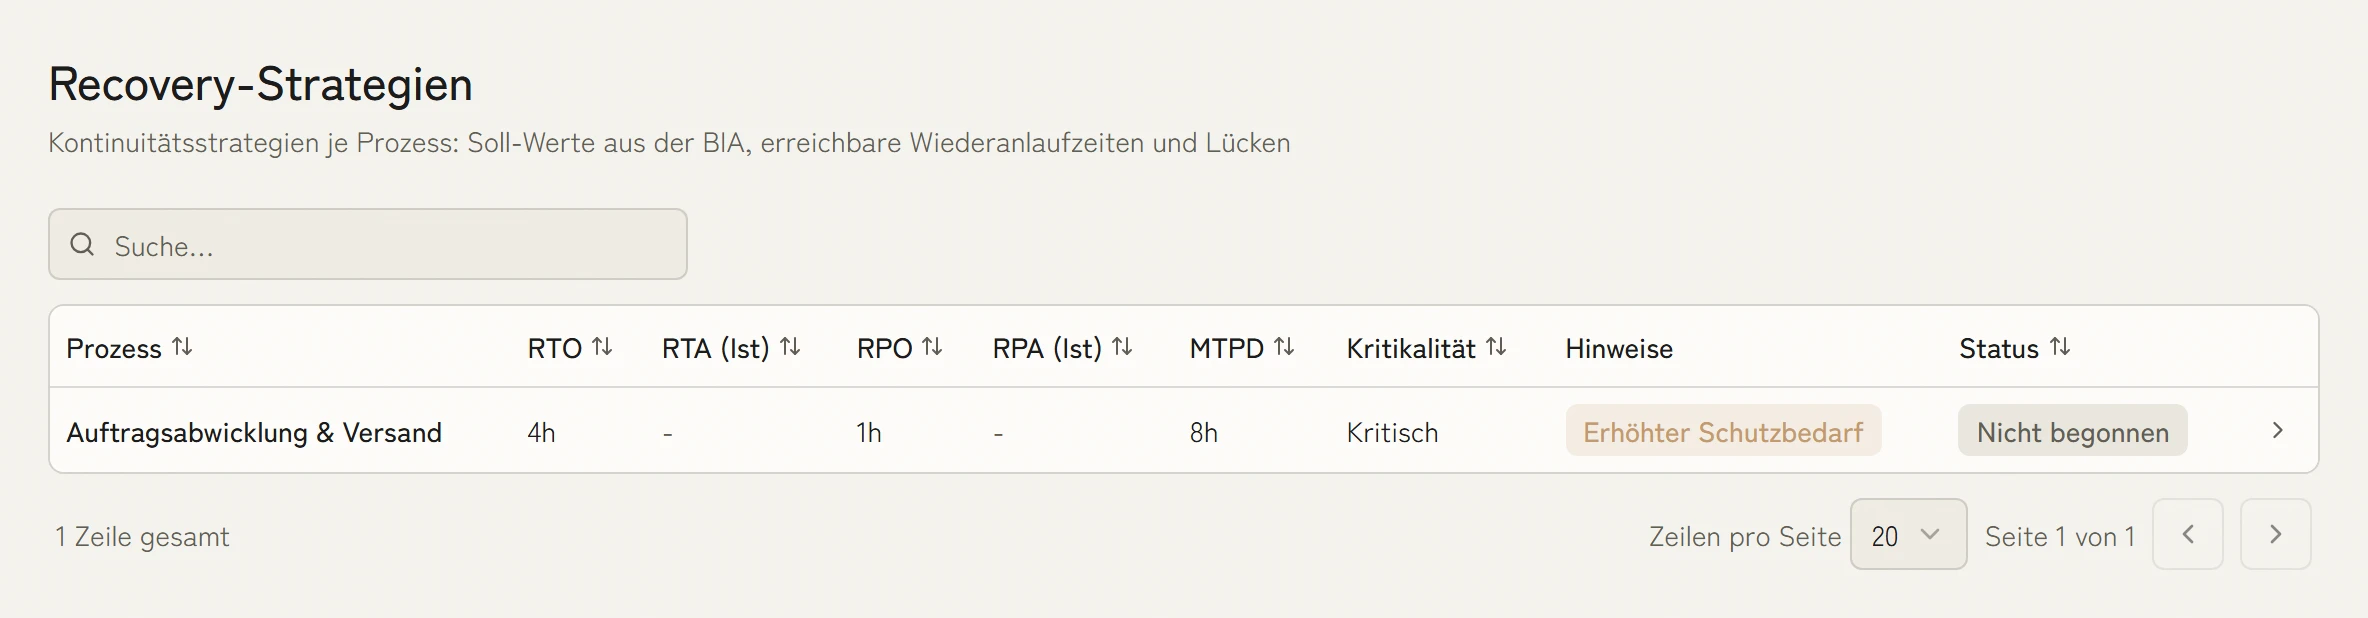
Sollwerte und erreichbare Zeiten nebeneinander
Je Prozess zeigt die Wiederanlaufstrategie, was die BIA für RTO, RPO und MTPD fordert und was die gewählte Lösung heute leistet. Die Lücke zwischen beiden ist die Aussage, die eine Aufsicht hören will.
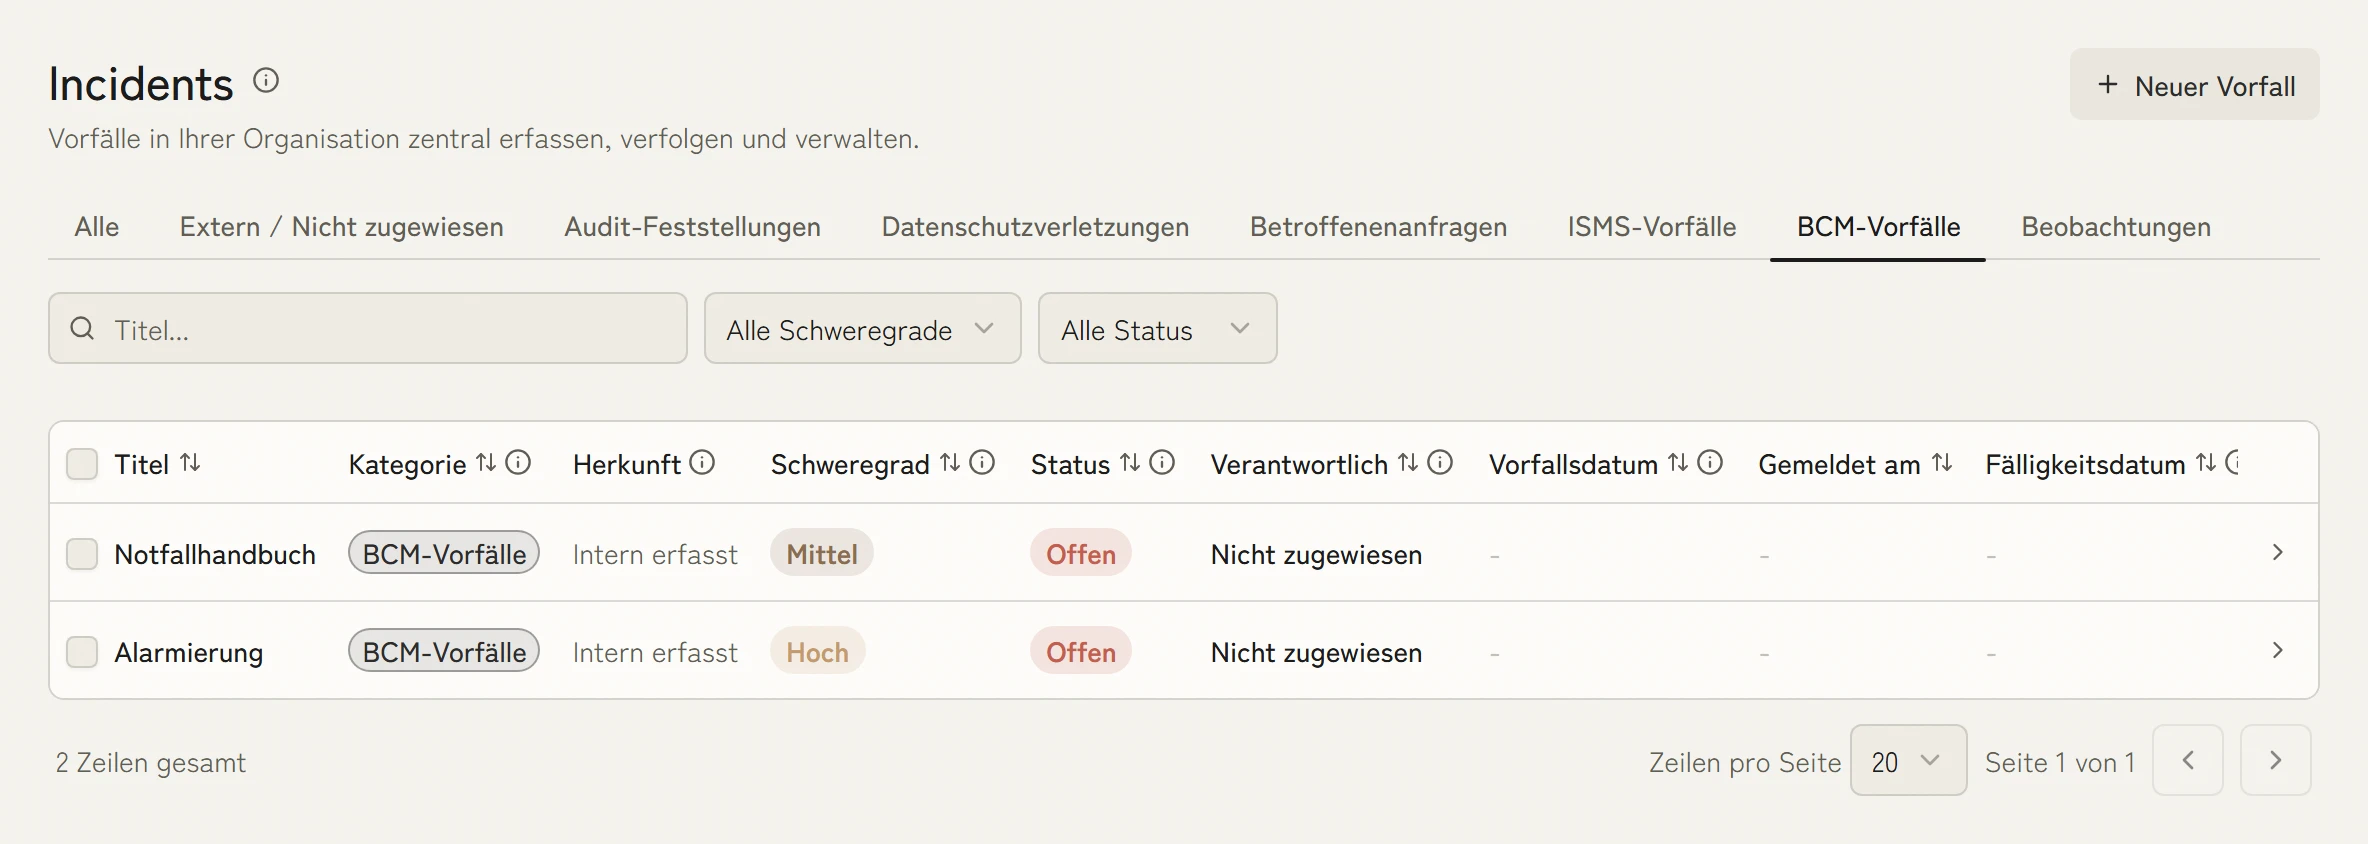
Notfälle laufen im selben Vorgang wie Angriffe
Alarmierung, Notfallhandbuch und Standortausfall laufen mit Schweregrad und Status im selben Vorfall-Workflow wie Angriffe auf die IT. Was im Ernstfall passiert ist, speist die Meldung nach KRITIS-DG und, bei Cyberbezug, die NIS2-Meldung.
KRITIS-DG und NIS2 auf denselben Maßnahmen
Die meisten Betreiber tragen beide Regime zugleich. KaitoSec bildet sie auf denselben Maßnahmen ab, sodass eine Investition für das eine als Nachweis für das andere zählt. So entstehen keine parallelen Programme und keine doppelten Audit-Zyklen.
2 RegimeKRITIS-DG und NIS2 auf dieselben Maßnahmen abgebildet
KRITIS-DG mit weiteren Standards verbinden
Verbinden Sie die Resilienzpflichten mit den Managementsystemen, die sie belegen.
- NIS2EU-CybersicherheitsrichtlinieMehr erfahren
- ISO 22301Der internationale BCM-StandardMehr erfahren
- BSI IT-GrundschutzDeutsche Methodik für IT-SicherheitMehr erfahren
KRITIS-DG nach Unternehmen und Rolle
Weitere Funktionen für das KRITIS-Dachgesetz
Über Cybersicherheit hinaus
KRITIS-DG verpflichtet Betreiber kritischer Anlagen über die Cybersicherheit hinaus: physische Sicherheit, Lieferketten-Resilienz und organisatorische Kontinuität. KaitoSec modelliert diese Schichten auf einem Inventar.
Ein Resilienzprogramm, zwei Regime
Die meisten KRITIS-Betreiber tragen KRITIS-DG und NIS2 parallel. KaitoSec bildet beide Regime auf dieselben Maßnahmen ab, eine Investition für eines wird Nachweis für das andere. So entstehen keine parallelen Programme und keine doppelten Audit-Zyklen.
BCMS und physische Sicherheit auf einem Inventar
ISO-22301-BCMS, Asset-Register, Lieferantenliste und Standortkatalog liegen in einem Workspace. Ein Ausfall eines primären Standorts, eines Lieferanten oder eines IKT-Systems läuft durch dieselbe BIA-Kette wie Ihr CER-Reporting.
Pflichten, Nachweise und Fristen verfolgen
Eine Ansicht für Ihre KRITIS-DG-Pflichten: Sektorzuordnung, benannte Einrichtungen, physische Sicherheitsmaßnahmen, BC-Pläne, Vorfallmeldungen und Aufsichtsfristen. Jede Pflicht zeigt Verantwortliche, Nachweisstatus und nächsten Aufsichtstermin.
Physisches und IKT-Asset-Register auf einem Modell
Standorte, Perimeter, kontrollierte Bereiche, IKT-Systeme und Verarbeitungstätigkeiten teilen sich dasselbe Inventar. Der KRITIS-DG-Resilienzplan und die ISO-22301-BIA lesen aus derselben Quelle.
Vorfallmeldung und Reporting
KRITIS-DG übernimmt die EU-CER-Meldestruktur. KaitoSec berechnet die relevanten Meldefristen, befüllt die Meldung vor und verbindet die Aufsichtsmeldung mit demselben Vorfall-Workflow, der die NIS2-Meldung bedient.
Was das KRITIS-Dachgesetz verlangt
Das KRITIS-Dachgesetz setzt die EU-CER-Richtlinie in deutsches Recht um und geht über Cybersicherheit hinaus: physische Sicherheit der Anlagen, Resilienz der Lieferkette, organisatorische Kontinuität, Meldung erheblicher Vorfälle und der Nachweis gegenüber der Aufsicht. Für viele Betreiber gilt es zusätzlich zu NIS2.
Häufige Fragen zum KRITIS-Dachgesetz
Was ist das KRITIS-Dachgesetz?
Das KRITIS-Dachgesetz ist die deutsche Umsetzung der EU-Richtlinie 2022/2557 (CER) und seit März 2026 in Kraft. Es bestimmt kritische Anlagen in 11 Sektoren und verpflichtet deren Betreiber zu physischer Sicherheit, Business Continuity und Lieferketten-Resilienz, zusätzlich zu den Cybersicherheitspflichten aus NIS2.
Wie verhält sich KRITIS-DG zu NIS2 und BSIG?
NIS2 (in Deutschland über das NIS2UmsuCG umgesetzt) regelt Cybersicherheit für besonders wichtige und wichtige Einrichtungen. KRITIS-DG regelt physische und organisatorische Resilienz für kritische Einrichtungen. Die Regime überlappen stark bei Betreibern und sind zur gemeinsamen Umsetzung gedacht. Das BSIG wurde mit dem NIS2UmsuCG neu gefasst, das seit 6. Dezember 2025 gilt, und regelt die Cyberpflichten, auch für Betreiber kritischer Anlagen. Einen tieferen Vergleich liefert unser Beitrag, wie KRITIS-DG und NIS2 in der Praxis zusammenhängen.
Wer fällt unter KRITIS-DG?
Betreiber in 11 Sektoren: Energie, Verkehr, Banken, Finanzmarktinfrastruktur, Gesundheit, Trinkwasser, Abwasser, digitale Infrastruktur, öffentliche Verwaltung, Weltraum und Lebensmittel. Aufsicht liegt beim Bundesamt für Bevölkerungsschutz und Katastrophenhilfe (BBK), für Cyber zusammen mit dem BSI.
Wir setzen NIS2 schon um. Was kommt durch KRITIS-DG dazu?
Die meisten Cybersicherheitsmaßnahmen bedienen bereits KRITIS-DG. KRITIS-DG ergänzt die physische, organisatorische und Lieferketten-Resilienz-Dimension: Standortsicherheit, BC-Pläne für Störungen jenseits der IKT, Lieferanten-Resilienz und Resilienzpläne für die Einrichtung als Ganzes. KaitoSec modelliert diese Schichten auf demselben Asset-Register, das ISMS und BCMS bereits nutzen.

Ihr Resilienzplan in dreißig Minuten.
In der Demo klären wir Betroffenheit, physische Vorsorge, Wiederanlauf und Meldewege. Danach wissen Sie, was KRITIS-DG zusätzlich zu NIS2 verlangt.