
ISO 42001: Ihr KI-Managementsystem baut auf dem ISMS auf
KI-Systeme stehen im selben Register wie Server und Anwendungen, und die Arbeit am ISMS zählt dort mit, wo sich die Substanz deckt. Folgenabschätzungen, KI-Risiken und der Abgleich zum EU AI Act laufen im selben Workspace.



 5,0 von 5
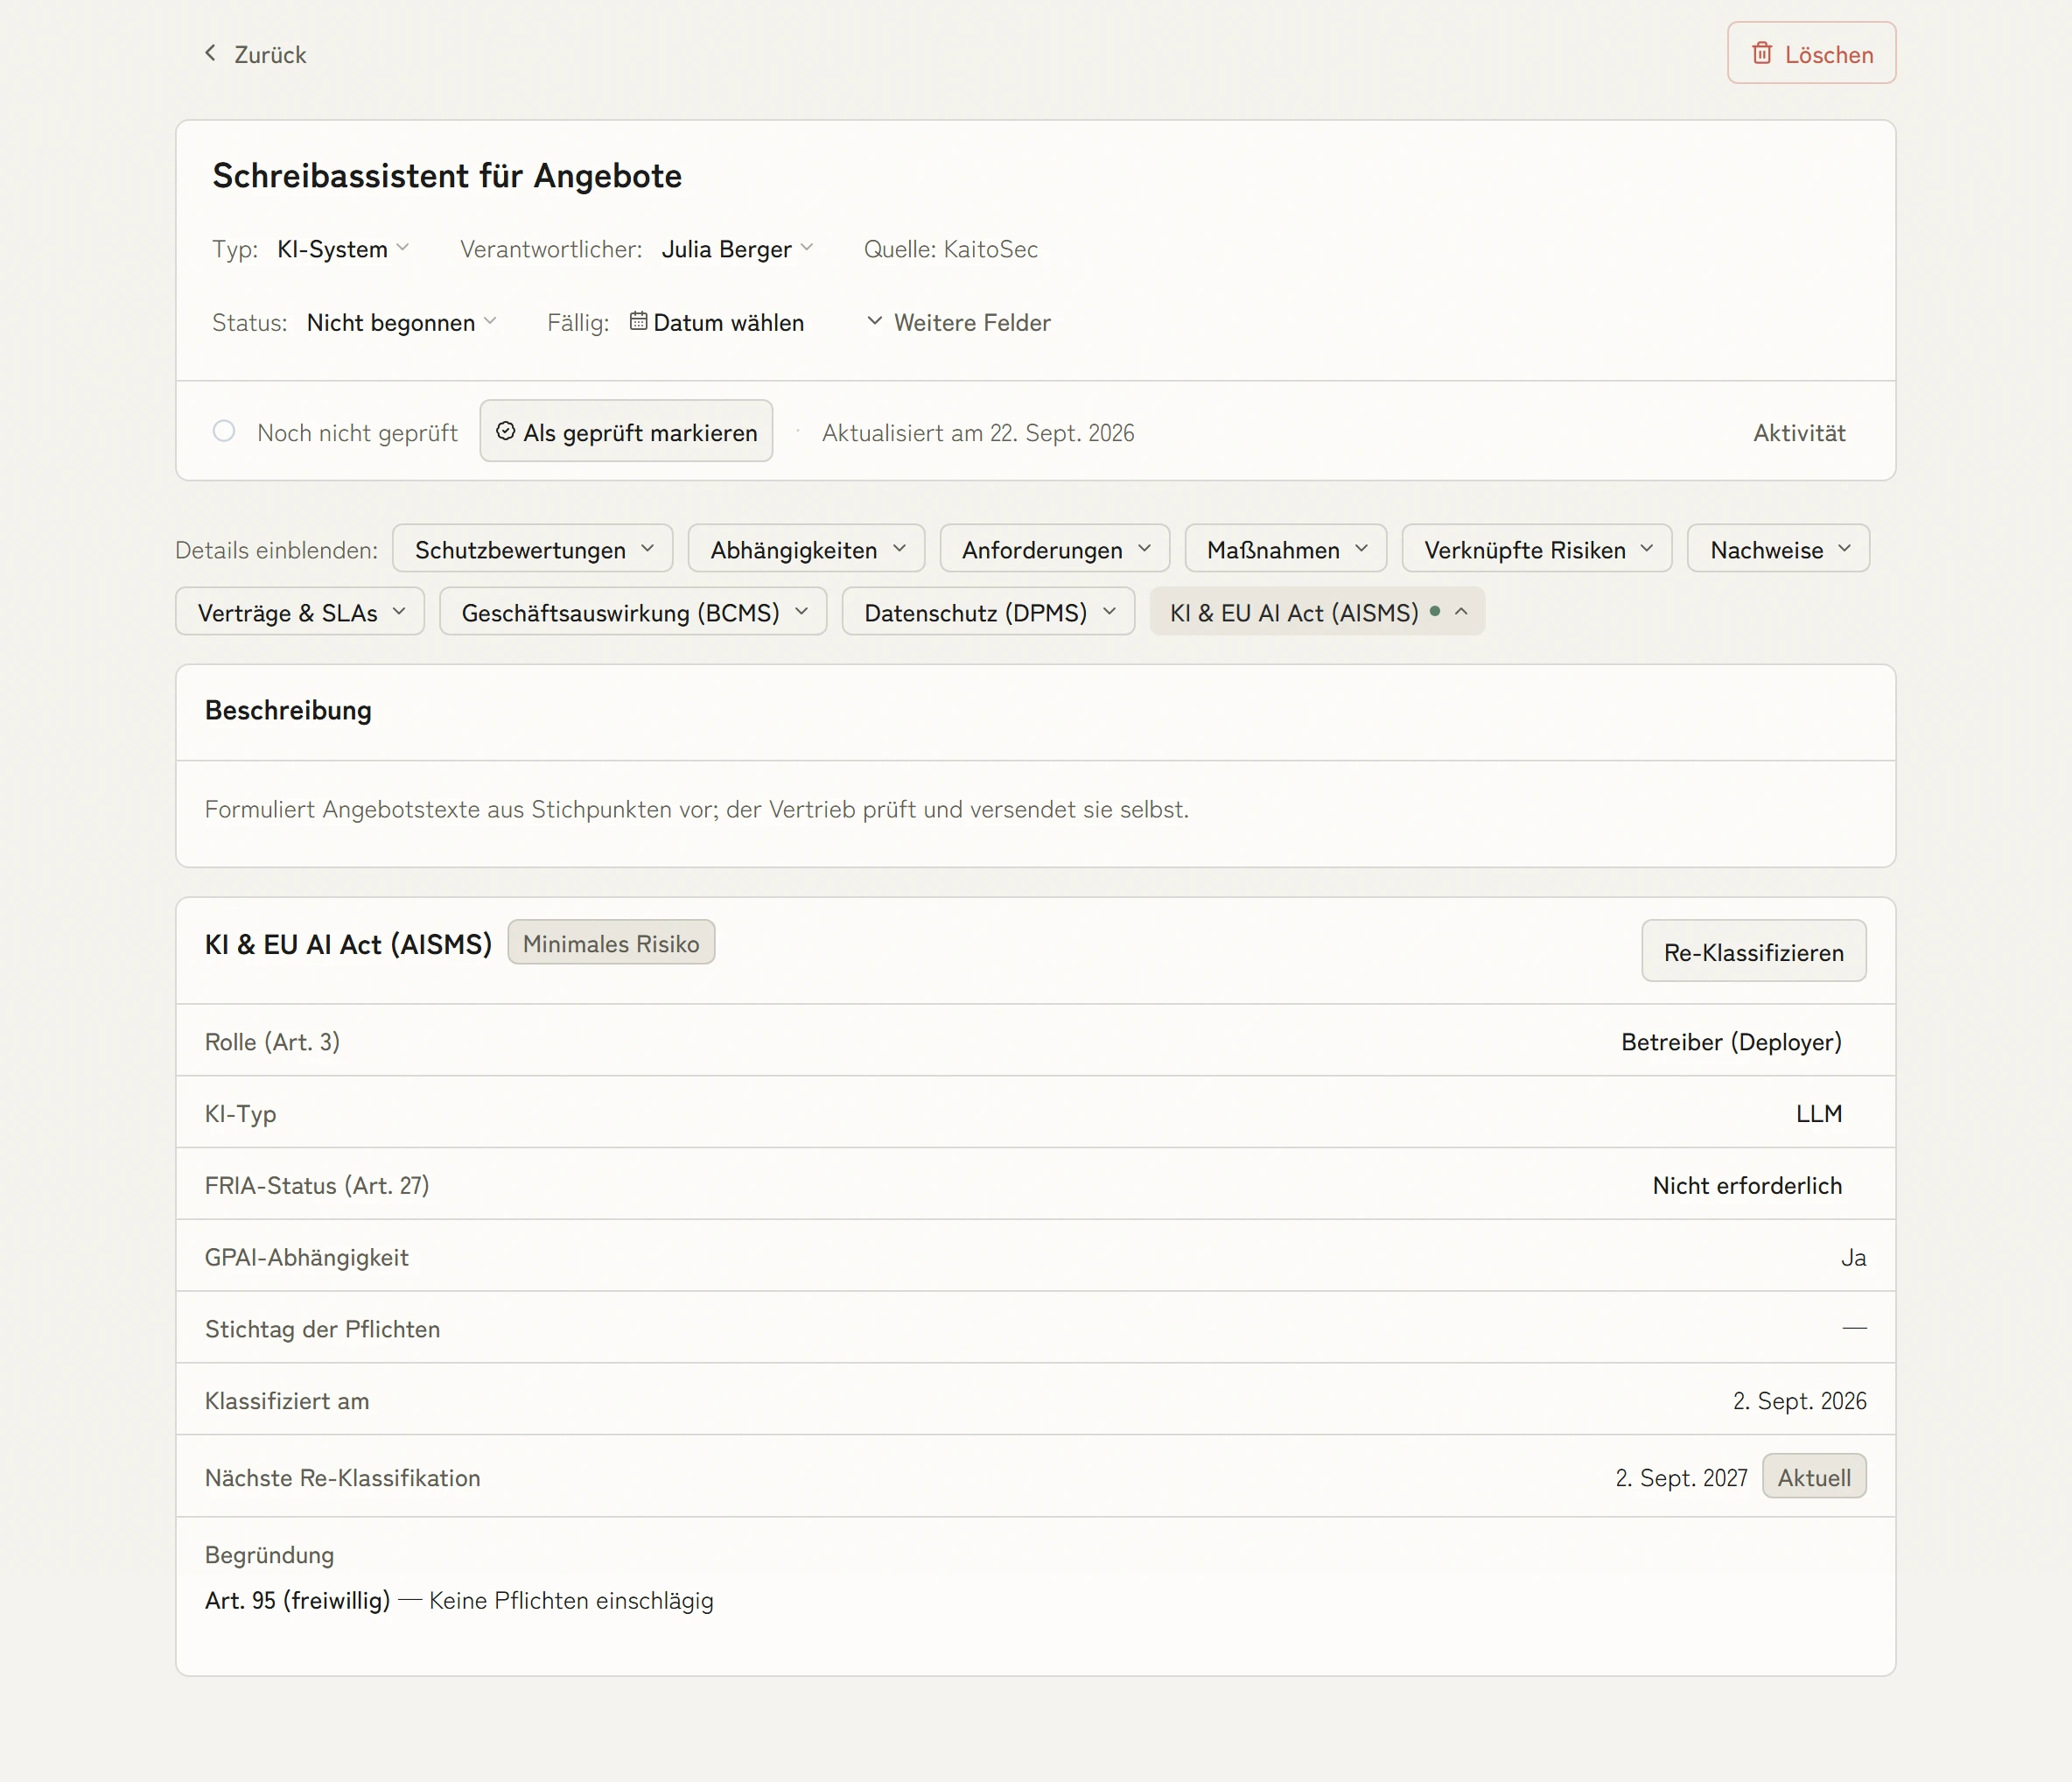
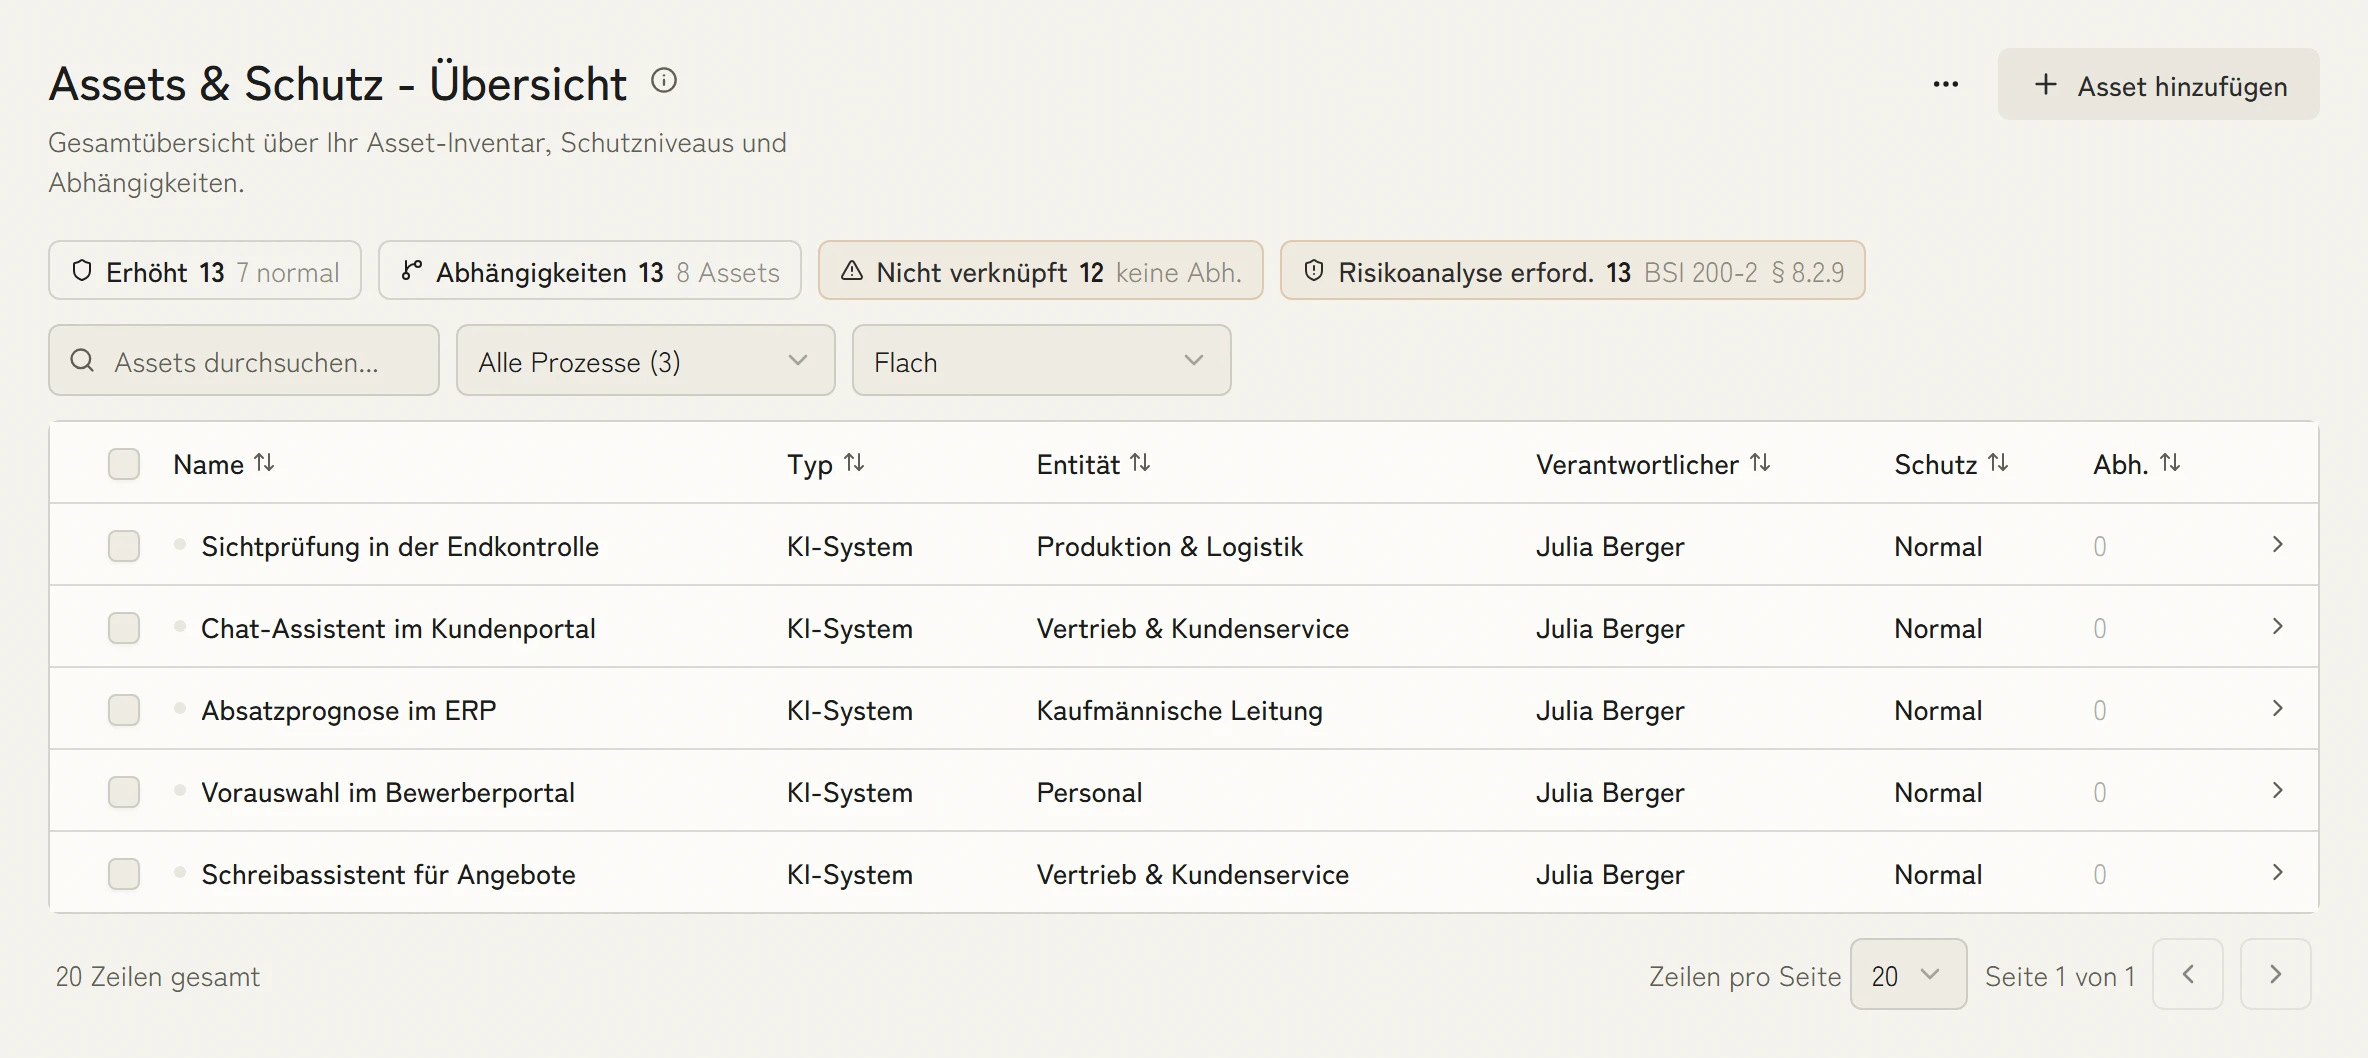
KI-Systeme sind Zielobjekte wie jedes andere
Ein Sprachmodell steht im selben Register wie Server und Anwendungen, mit Einheit, Verantwortlichen und Schutzbedarf. So greifen Maßnahmen, Anforderungen und Risiken darauf zu, ohne dass ein zweites Inventar für KI entsteht.
1 DatenmodellAIMS teilt Assets, Risiken und Nachweise mit ISMS, BCMS und DSMS
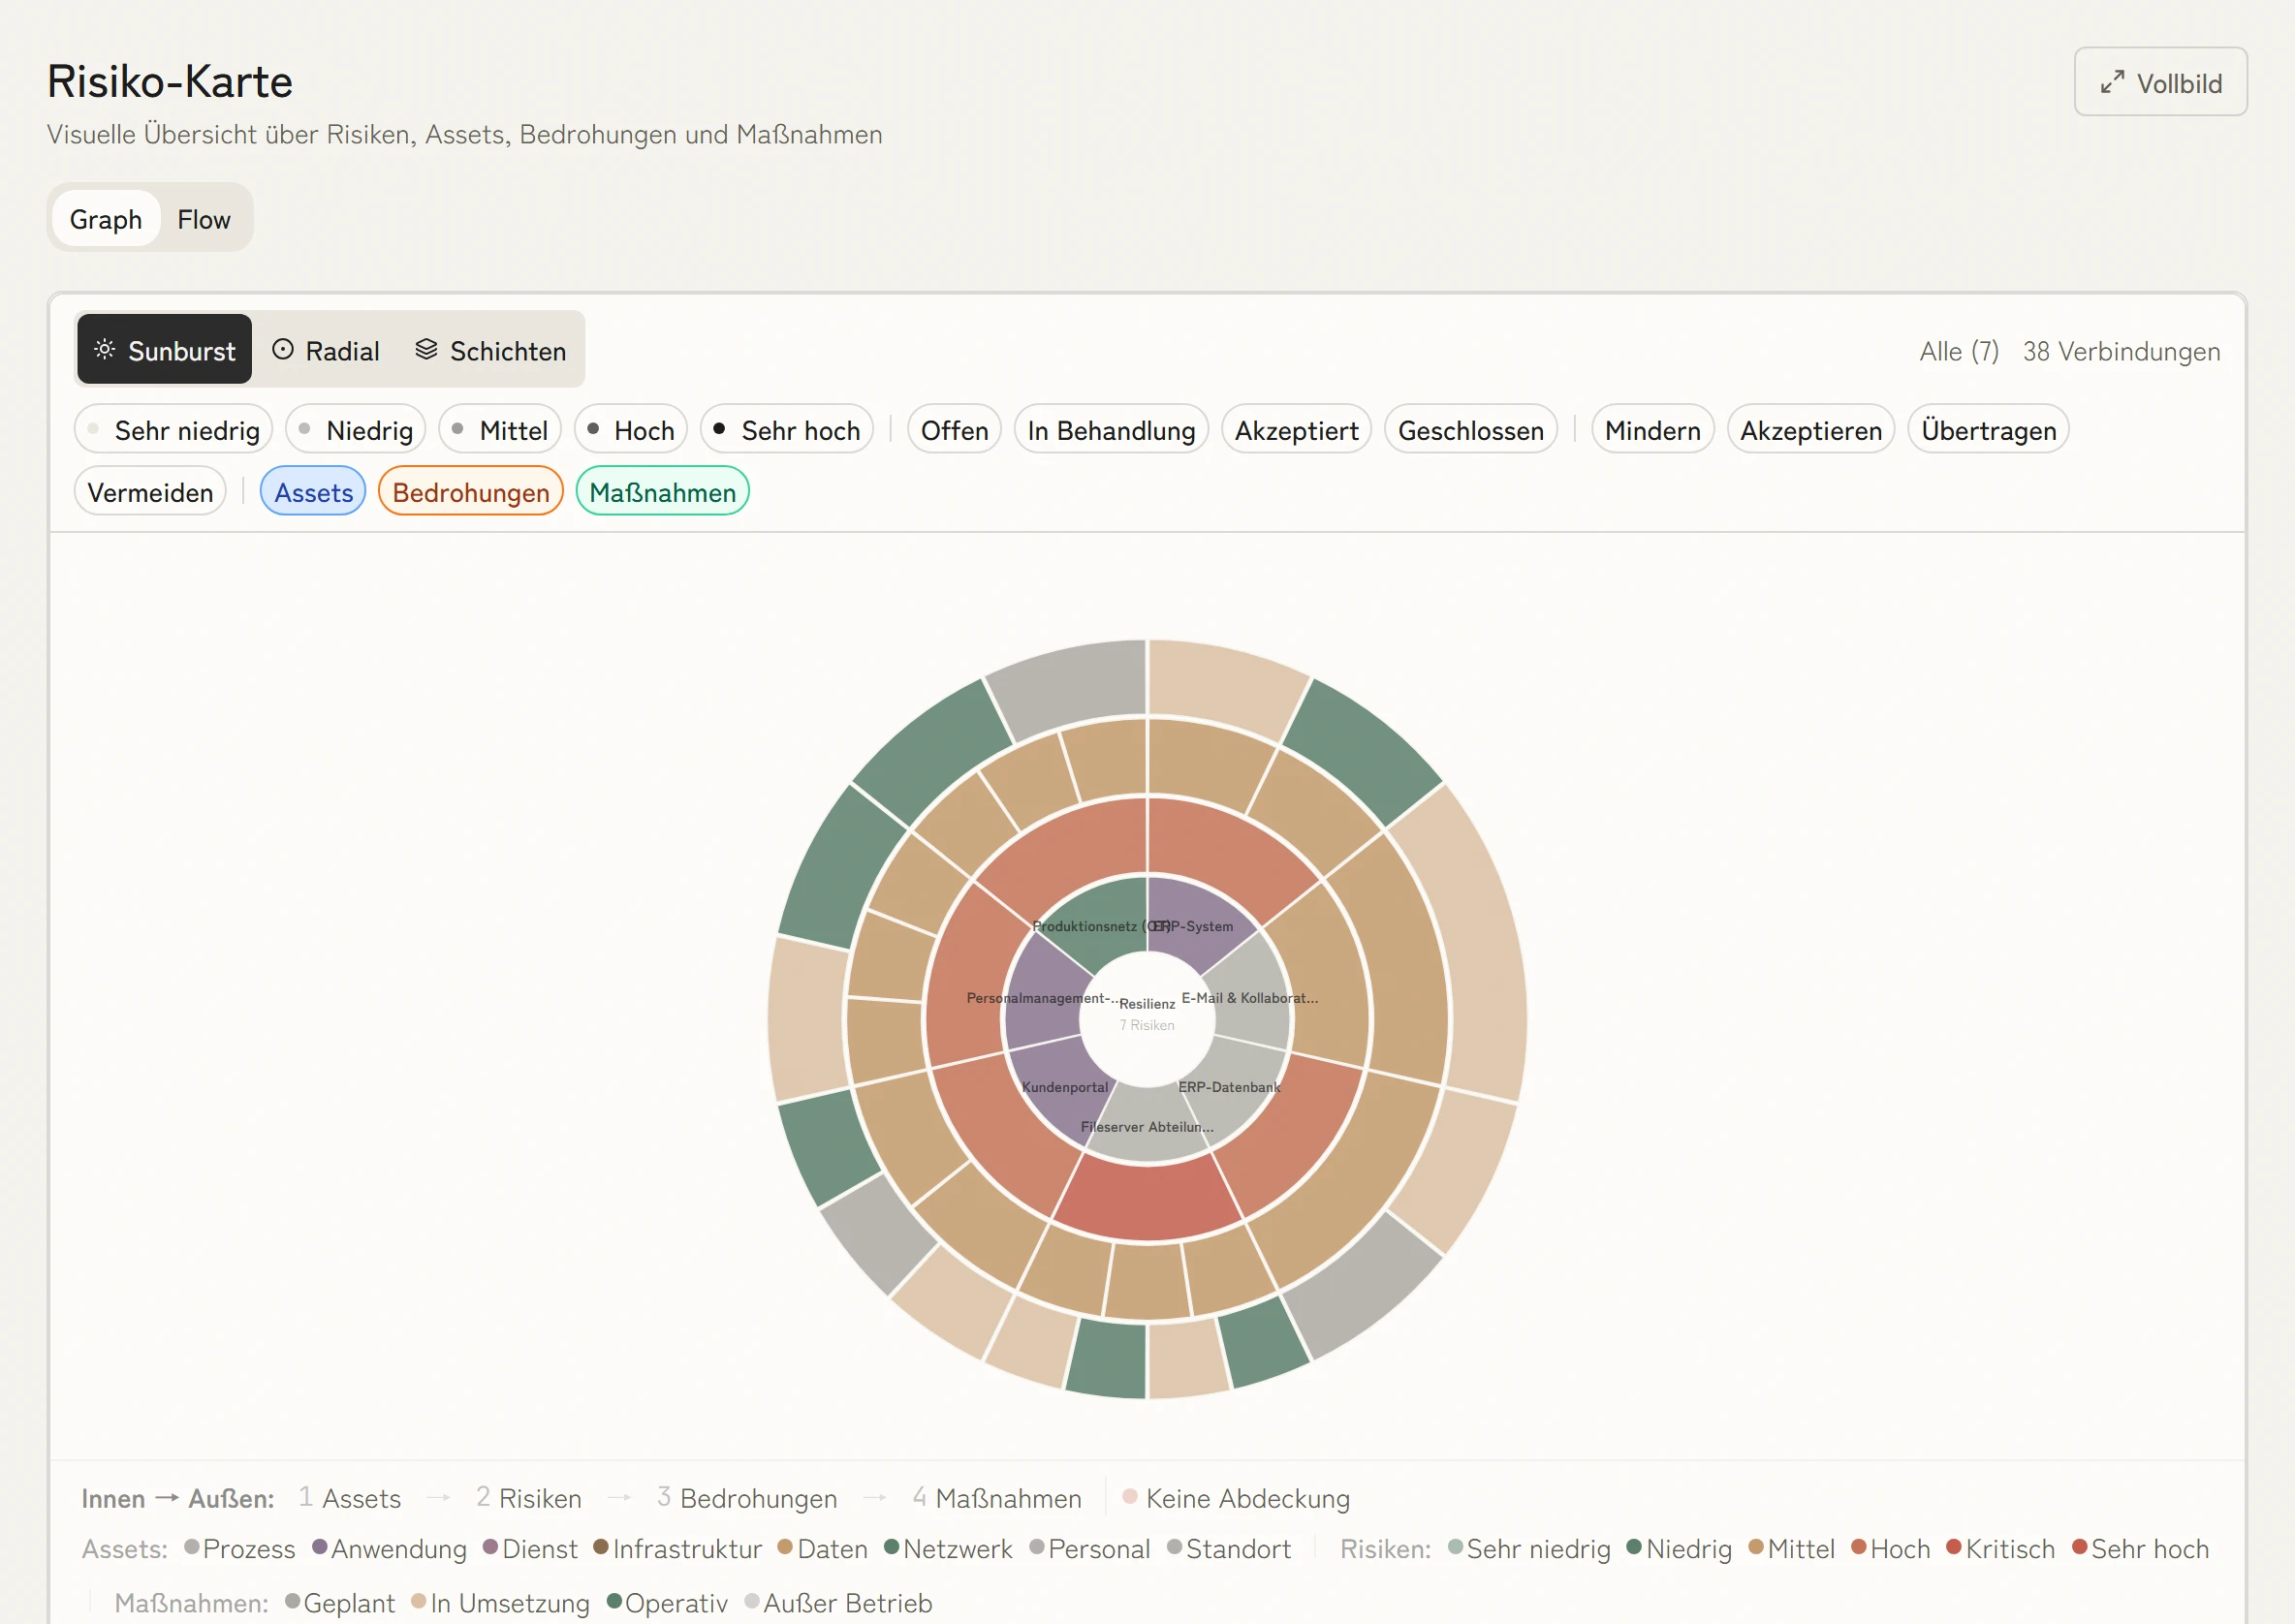
KI-Risiken im Zusammenhang sehen
Die Risikokarte zeigt Zielobjekte, Risiken, Bedrohungen und Maßnahmen als verbundene Ringe. Modell-Drift, Verzerrung oder fehlende Erklärbarkeit hängen damit an dem System, das sie betreffen, und an der Maßnahme, die sie behandelt.
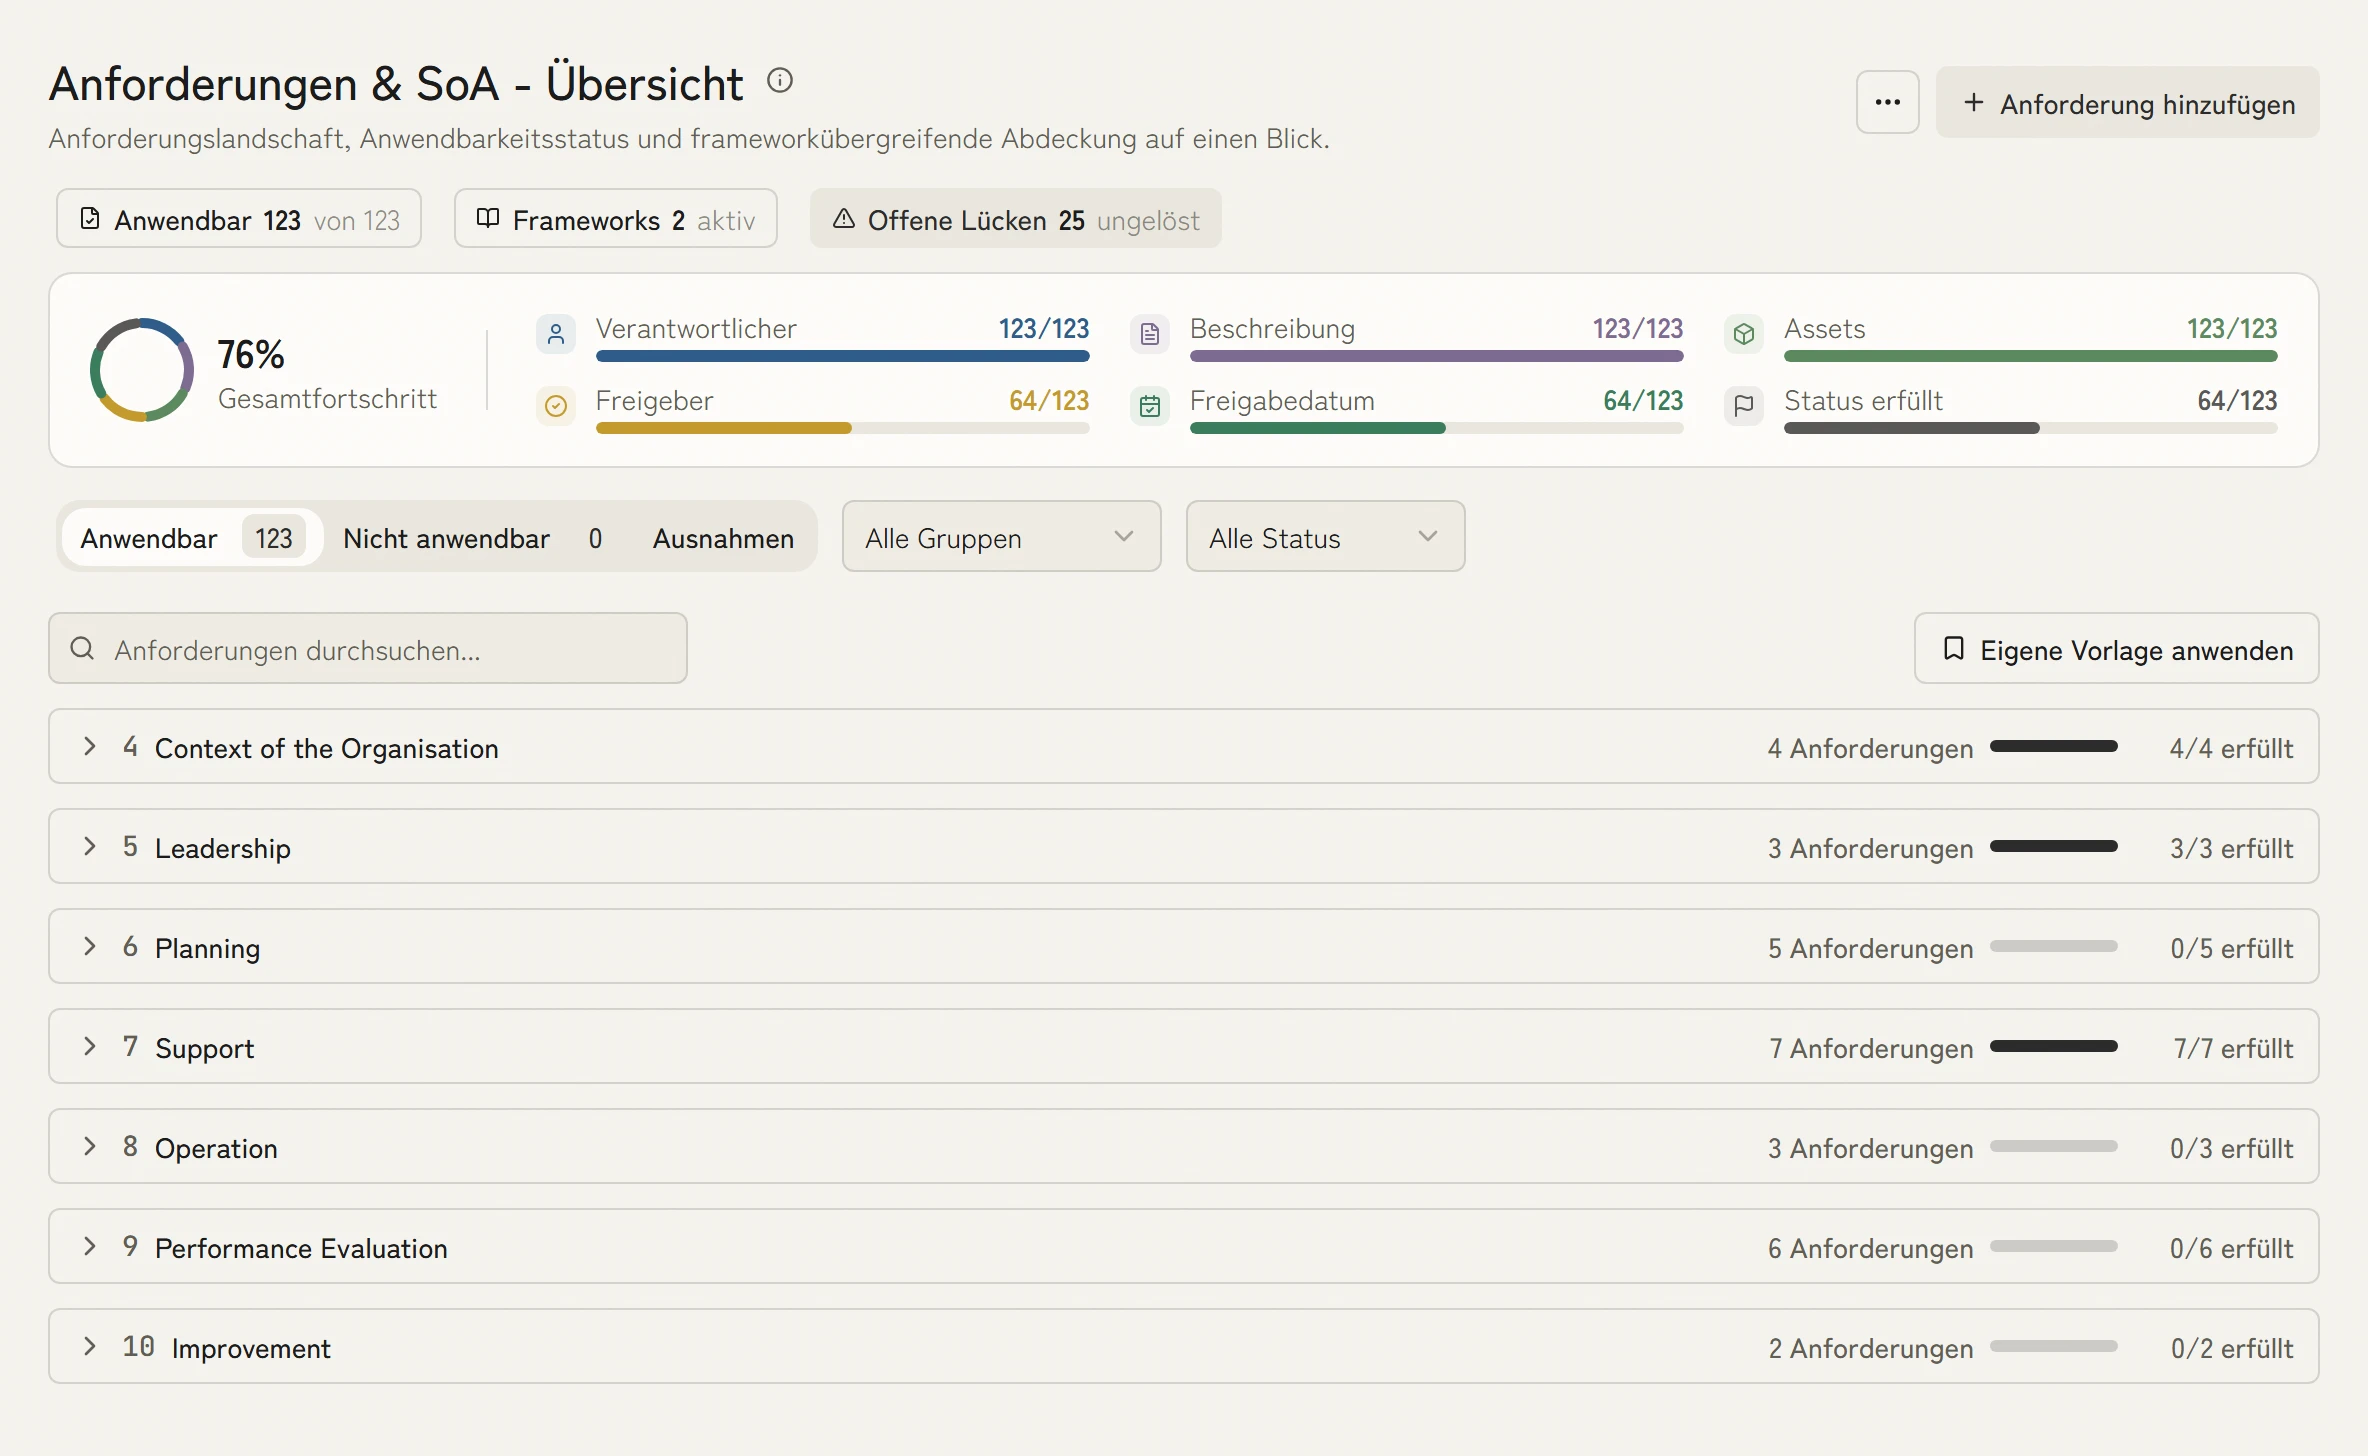
Die Kapitel 4 bis 10 mit ihrem Erfüllungsstand
ISO 42001 folgt derselben Struktur wie ISO 27001. Kontext, Führung, Planung, Unterstützung, Betrieb, Bewertung und Verbesserung zeigen ihren Stand nebeneinander, und die Arbeit am ISMS zählt dort mit, wo sich die Substanz deckt.
ISO 42001 neben ISO 27001 und dem EU AI Act
Das AIMS teilt sich Assets, Risiken und Nachweise mit ISMS, BCMS und DSMS. Wo eine Maßnahme mehreren Rahmenwerken dient, zeigt KaitoSec das, statt sie dreimal zu führen.
1 AIMSLifecycle, Impact, Risiko und Audit in einem Managementsystem
ISO 42001 mit weiteren Standards verbinden
Verbinden Sie das AIMS mit den Managementsystemen, die bereits laufen.
ISO 42001 nach Unternehmen und Rolle
Weitere Funktionen für ISO 42001
KI-Lebenszyklusmanagement
ISO 42001 verlangt von Organisationen, KI-Systeme über ihren gesamten Lebenszyklus hinweg zu steuern, von Design und Entwicklung über Einsatz und Überwachung bis zur Außerbetriebnahme. KaitoSec verfolgt für jedes KI-System die Lebenszyklusphase, mit den Maßnahmen und Dokumentationsanforderungen der jeweiligen Phase.
KI-Risikomanagement-Framework
Der Standard verlangt einen systematischen Ansatz zur Identifizierung, Bewertung und Behandlung von KI-spezifischen Risiken, einschließlich Modell-Drift, Bias, adversarialer Angriffe und Erklärbarkeitsmängel. Das KI-Risikoregister von KaitoSec erweitert Ihren bestehenden Risikomanagementprozess um KI-spezifische Risikokategorien und Behandlungs-Workflows.
Vorab-Ausrichtung auf den EU AI Act
ISO 42001 deckt viele Pflichten des EU AI Act ab, etwa Risiko- und Qualitätsmanagement, besonders für Hochrisiko-Systeme. Eine Konformitätsvermutung entsteht erst über harmonisierte Normen. KaitoSec pflegt eine Zuordnung zwischen ISO-42001-Maßnahmen und den Pflichten des EU AI Act, sodass Ihre AIMS-Arbeit direkt zum Fortschritt bei der regulatorischen Compliance beiträgt.
Umsetzung je Klausel verfolgen
Eine zentrale Ansicht Ihres ISO 42001 AIMS, mit Richtliniendokumentation, KI-System-Inventar, Risikoregister, Zielen und Auditprogramm. Das Dashboard verfolgt den Umsetzungsgrad über alle Klauseln des Standards und zeigt, wie nah Sie an der Zertifizierungsreife sind.
KI-Folgenabschätzungen strukturiert durchführen
Die ISO 42001 verlangt in Maßnahmenbereich A.5, die Auswirkungen von KI-Systemen zu bewerten; Anhang B erläutert die Umsetzung. KaitoSec implementiert strukturierte KI-Folgenabschätzungen für individuelle, gesellschaftliche und Umweltauswirkungen, verknüpft mit Ihren KI-Systemdatensätzen und aktualisiert, wenn sich der Systemumfang ändert.
Überschneidungen zwischen Frameworks nutzen
Für Organisationen, die ISO 42001 neben dem EU AI Act, der DSGVO und ISO 27001 verwalten, zeigt die framework-übergreifende Ansicht von KaitoSec, welche Maßnahmen und Nachweise mehreren Frameworks gleichzeitig dienen, um Duplizierung zu minimieren und Ihr Team auf echte Lücken zu fokussieren.
Was ISO 42001 verlangt
ISO 42001 verlangt ein Managementsystem für künstliche Intelligenz: Kontext und Anwendungsbereich, Führung und Politik, Ziele und Planung, Steuerung über den gesamten Lebenszyklus, Folgenabschätzungen für betroffene Personen und Gesellschaft sowie Bewertung, Audit und Verbesserung. Anhang A liefert 38 Maßnahmen in neun Bereichen.
7Kapitel im Managementsystem
- Kapitel 4Kontext
- Kapitel 5Führung
- Kapitel 6Planung
- Kapitel 7Unterstützung
- Kapitel 8Betrieb
- Kapitel 9Bewertung
- Kapitel 10Verbesserung
Anhang A · 38 Maßnahmen
- 38
- Maßnahmen in neun Bereichen
Weiterlesen zu ISO 42001
Häufige Fragen zu ISO 42001
Was ist ISO 42001 und von wem wurde es veröffentlicht?
ISO 42001 ist der internationale Standard für Artificial Intelligence Management Systems (AIMS), der von der International Organization for Standardization im Dezember 2023 veröffentlicht wurde. Er bietet einen Rahmen für die Einrichtung, Implementierung, Aufrechterhaltung und kontinuierliche Verbesserung von KI-Governance innerhalb einer Organisation, anwendbar auf jeden Sektor und jede Größe.
Wie verhält sich ISO 42001 zum EU AI Act?
ISO 42001 deckt viele Pflichten des EU AI Act ab, etwa Risiko- und Qualitätsmanagement. Ein Zertifikat allein belegt keine Konformität; eine Konformitätsvermutung entsteht erst über harmonisierte Normen. KaitoSec pflegt eine aktuelle Zuordnung zwischen ISO-42001-Maßnahmen und den Anforderungen des EU AI Act, sodass Organisationen, die ein AIMS aufbauen, gleichzeitig Fortschritte bei der regulatorischen Compliance erzielen. Das frameworkübergreifende Mapping dahinter erklärt unser Beitrag Resilience Made Easy.
Können wir uns nach ISO 42001 zertifizieren lassen, wie wir es mit ISO 27001 können?
Ja. ISO 42001 ist ein prüffähiger Managementsystemstandard mit derselben High-Level-Struktur wie ISO 27001, ISO 9001 und ISO 14001. Unabhängige Zertifizierungsstellen können Audits nach ISO 42001 durchführen und Zertifikate ausstellen. KaitoSec bereitet Ihre Dokumentation und Nachweise auf dem von akkreditierten Zertifizierungsstellen geforderten Niveau vor.
Was ist der Unterschied zwischen ISO 42001 und ISO 27001 für KI?
ISO 27001 deckt das Informationssicherheitsmanagement allgemein ab und enthält Maßnahmen, die für KI-Systeme als Assets relevant sind. ISO 42001 ist KI-spezifisch und deckt KI-Lebenszyklusmanagement, Folgenabschätzung, verantwortungsvolle KI-Praktiken und KI-spezifische Risikokategorien ab, die außerhalb des Geltungsbereichs von ISO 27001 liegen. KaitoSec unterstützt beide Standards und verknüpft überlappende Maßnahmen über beide hinweg.
Was decken KI-Folgenabschätzungen nach ISO 42001 ab?
Die Folgenabschätzung ist in Anhang A der ISO 42001 als Maßnahmenbereich A.5 verankert; Anhang B erläutert die Umsetzung, einschließlich der Auswirkungen auf Einzelpersonen (etwa Bias und Diskriminierung), die Gesellschaft (etwa Verdrängung von Arbeitsplätzen) und die Umwelt (etwa Energieverbrauch). Die Vorlagen von KaitoSec folgen dieser Struktur und erfordern dokumentierte Entscheidungen zu jeder Auswirkungskategorie für jedes KI-System im Geltungsbereich.

Ihr AIMS-Plan in dreißig Minuten.
In der Demo gehen wir Bestand, Folgenabschätzung und Anhang A durch. Danach wissen Sie, wie viel Ihres ISMS bereits für das AIMS zählt.