
Mittelstand
ISMS für den Mittelstand: Informationssicherheit ohne eigene Security-Abteilung
ISMS, Grundschutz, NIS2 und Business Continuity in einem System, mit klaren nächsten Schritten. Ihr Team erledigt die laufende Arbeit selbst und holt Beratung nur noch für die schwierigen Fragen dazu.



 5,0 von 5
Was sich für Ihr Team ändert
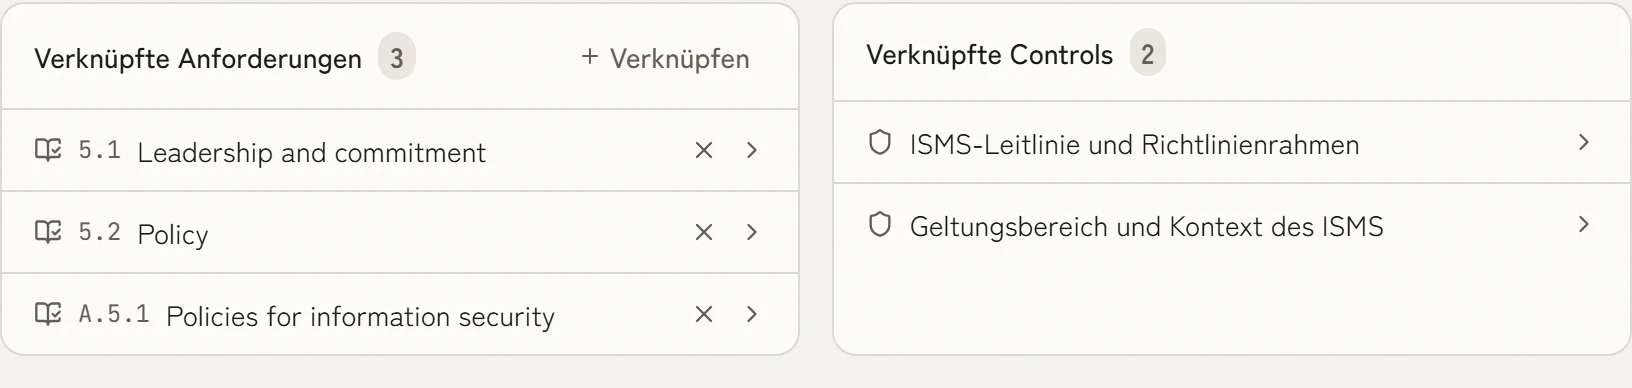
Wiederkehrende Pflege reduzieren
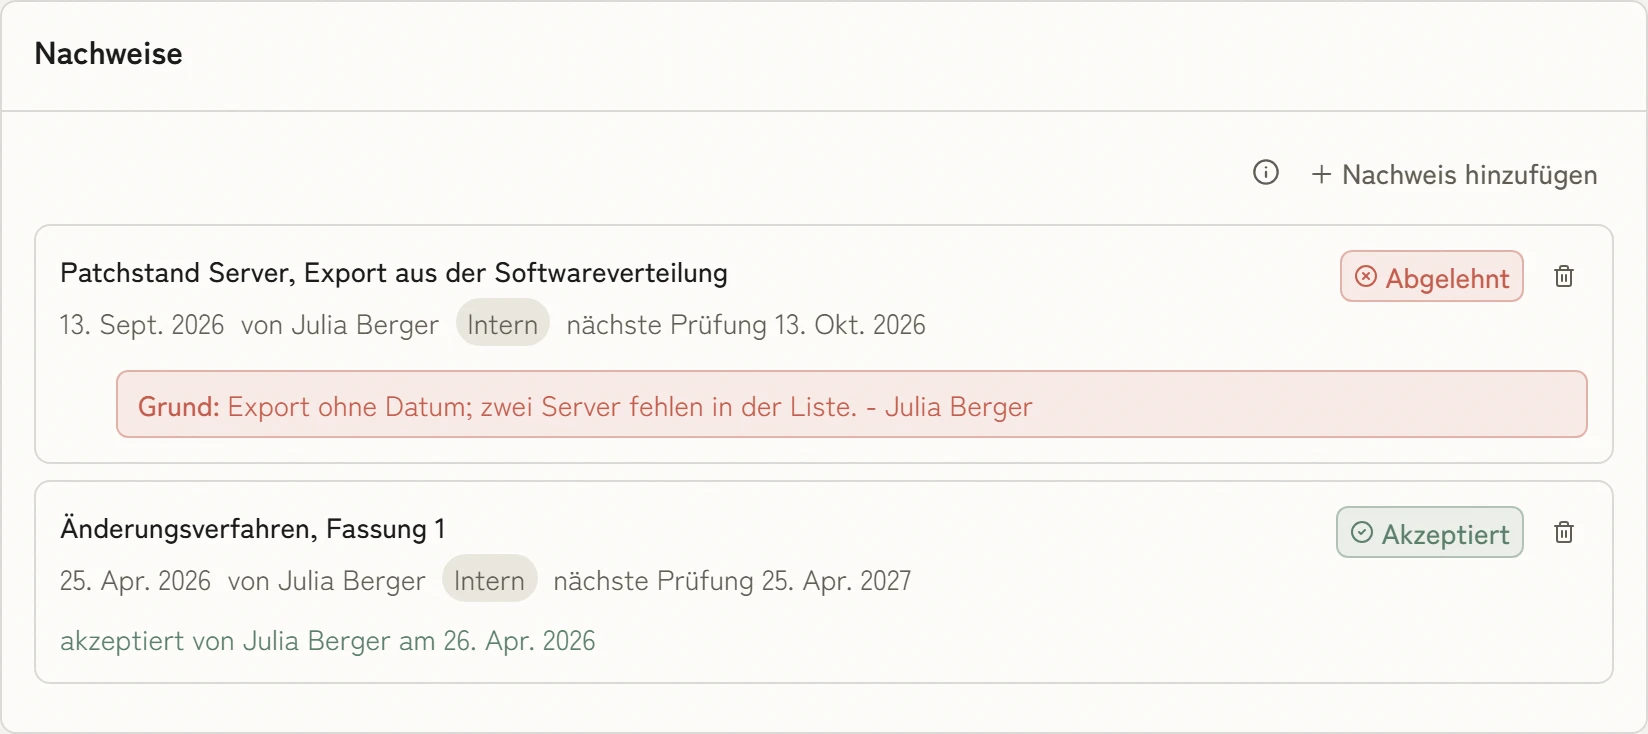
Richtlinien, Risiken, Maßnahmen und Nachweise teilen Verantwortliche, Prüftermine und Verknüpfungen in einem Arbeitsstand. Eine Änderung wird an ihrer Quelle gepflegt statt in mehrere Audit-Listen kopiert.
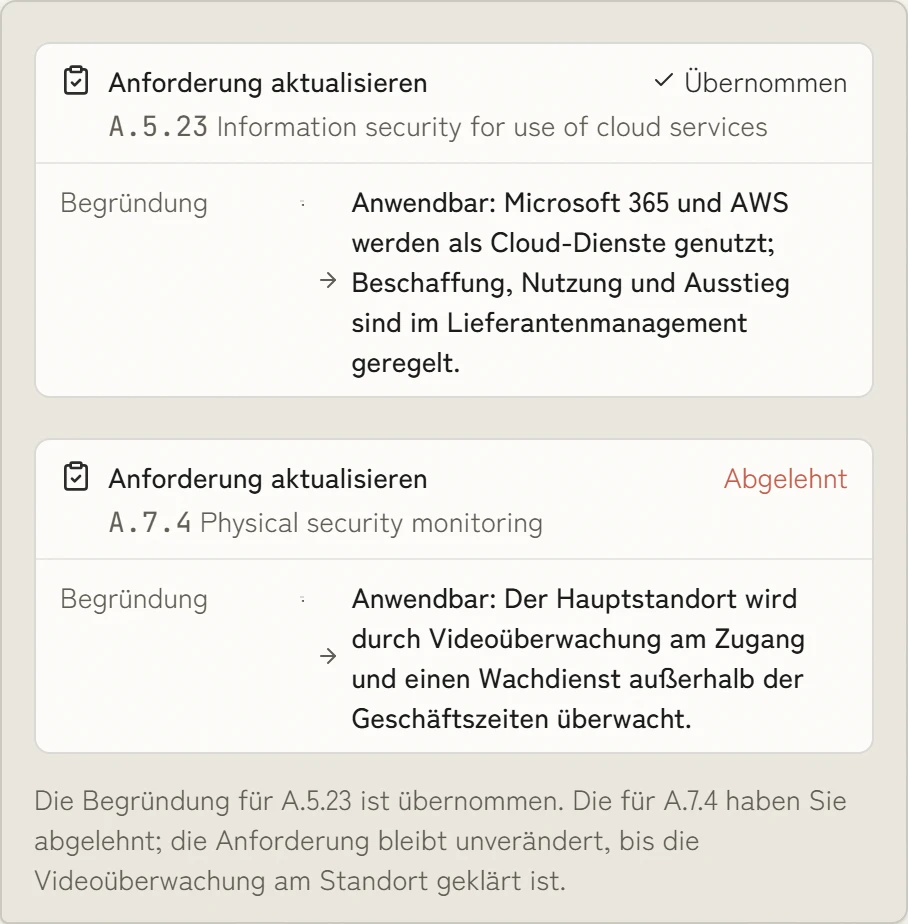
Beratung gezielt statt dauerhaft einsetzen
Ihr Team führt den wiederkehrenden Ablauf selbst und holt Beratung bei Methodik, schwierigen Entscheidungen oder der Auditvorbereitung hinzu. Kontrollierter Zugriff hält diese Unterstützung im selben aktuellen Kontext.
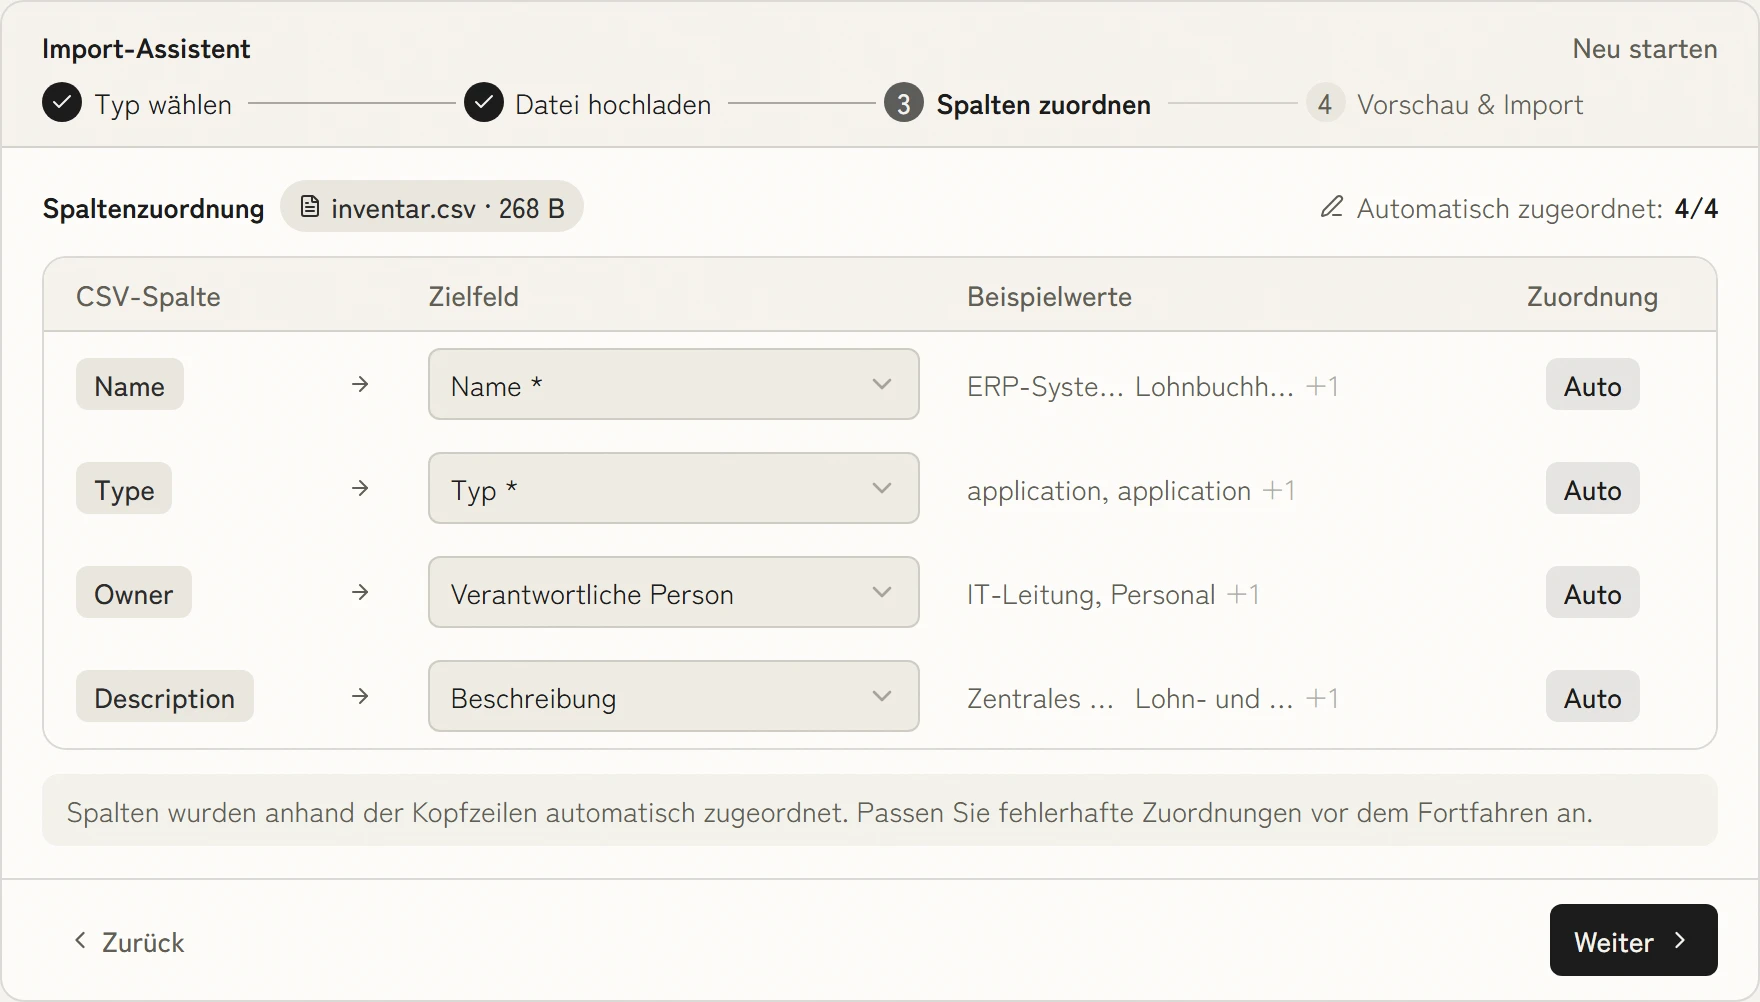
Bestehende Daten übernehmen
Importieren Sie vorhandene Inventar- und Registerdaten, behalten Sie freigegebene Dokumente und verknüpfen Sie beides schrittweise. Nutzbare Vorarbeit bleibt erhalten, statt nur für den Werkzeugwechsel neu erfasst zu werden.
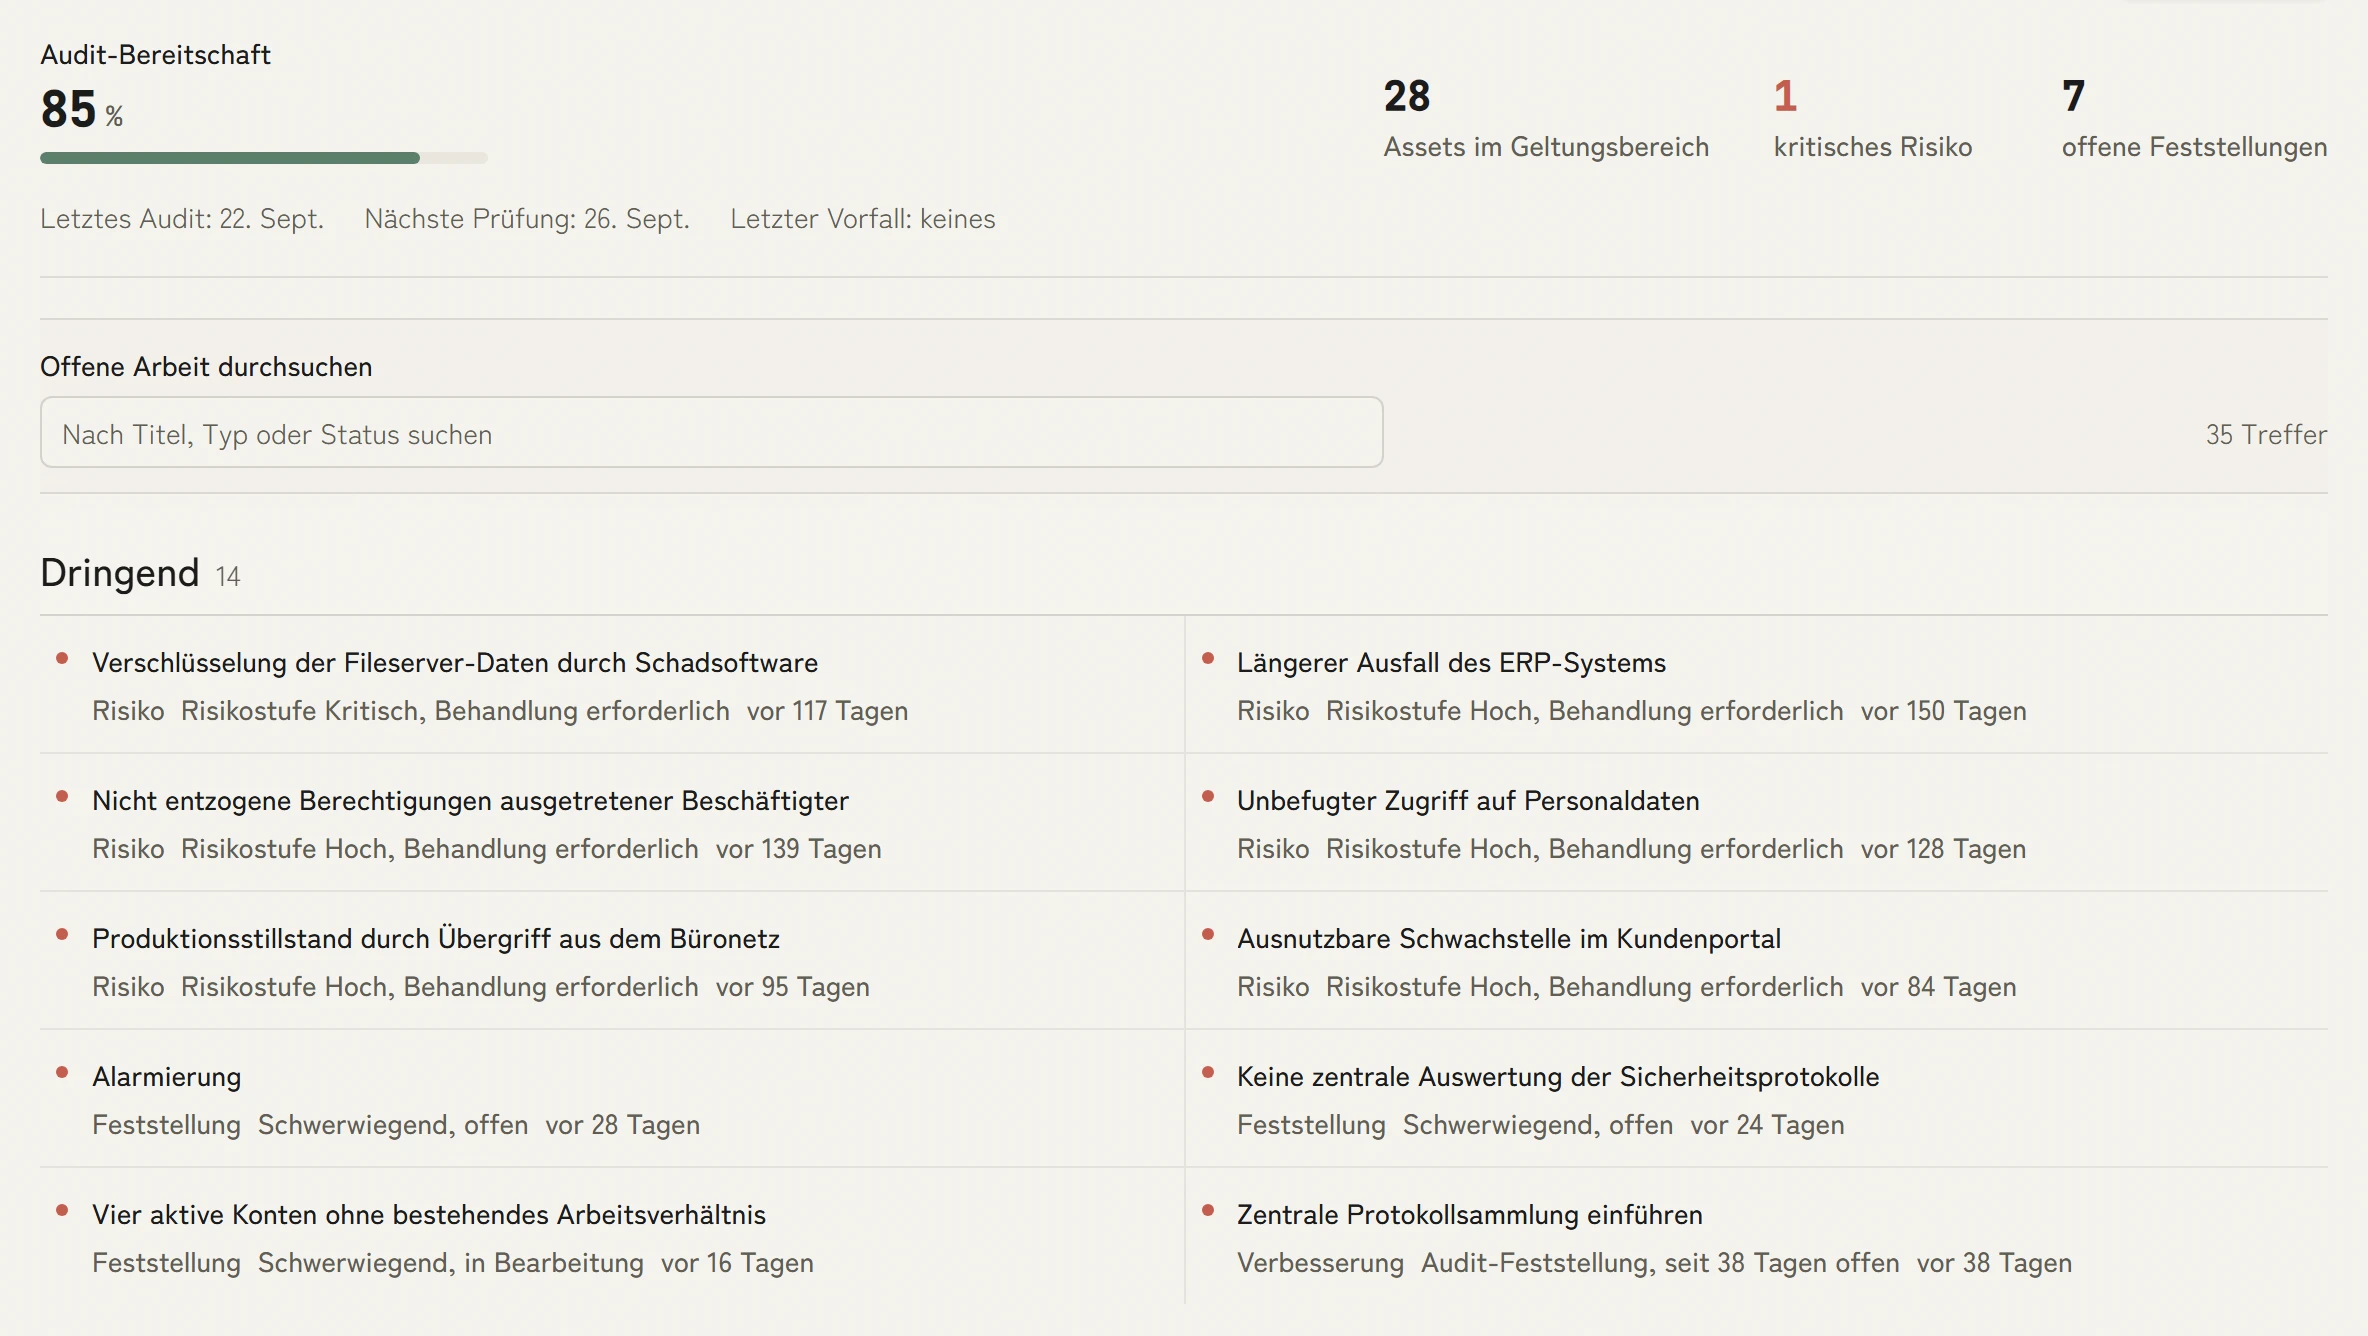
Koordination im Arbeitsmodell verankern
Aufgaben tragen Verantwortung, Fälligkeit, Review und Freigabe. Die ISB steuert Ausnahmen und offene Entscheidungen, statt den Status vor jedem Termin per E-Mail neu zusammenzutragen.
Inventar und Nachweise kommen aus den Systemen, die Sie schon nutzen.
100+ Integrationen
Alle Integrationen















Passende Standards und Module
Passende Anforderungen
So unterstützt KaitoSec
Häufige Fragen von KMU
Braucht ein mittelständisches Unternehmen ein ISMS?
Ein ISMS wird für mittelständische Unternehmen immer häufiger nötig: durch NIS2, durch Kundenanforderungen aus Konzernen und Automotive mit TISAX sowie durch Cyberversicherer. ISMS-Software hilft KMU, diese Anforderungen einmal statt dreimal zu beantworten.
Wie baut man ein ISMS ohne eigene Security-Abteilung auf?
Ein ISMS ohne eigene Security-Abteilung braucht ein Tool, das die Methode vorgibt und Routinearbeit übernimmt. KaitoSec erklärt jede Anforderung direkt am Feld, KaitoSec KI schlägt Maßnahmen vor, und das Onboarding führt Ihr Team strukturiert zum ersten Arbeitsablauf. Wer Unterstützung braucht, ergänzt Consulting.
Was kostet ein ISMS für ein KMU?
Die Kosten eines ISMS bestehen aus Software, internem Aufwand und gegebenenfalls Beratung. KaitoSec senkt die wiederkehrende interne Arbeit; der ROI-Rechner berechnet den Effekt für Ihren Fall. Die Softwarekosten nennen wir im Gespräch.
ISO 27001, TISAX oder IT-Grundschutz: Was ist für den Mittelstand richtig?
Ein ISMS im Mittelstand kann ISO 27001 für internationale Kunden, TISAX für die Automobil-Lieferkette oder BSI IT-Grundschutz bei Behördenkunden und KRITIS-Nähe nutzen. KaitoSec ergänzt später einen zweiten Standard, ohne von vorn zu beginnen.
Können wir mit Excel weitermachen?
Excel kann ein ISMS bis zum ersten Audit oder Vorfall begleiten. Danach verteuern fehlende Verantwortlichkeiten, Nachweisverknüpfungen und Historie die Pflege. Die Migration übernimmt vorhandene Excel-Register, sodass keine Vorarbeit verloren geht.

Bringen Sie Ruhe in Ihren Arbeitsalltag.
Eine persönliche Demo in 30 Minuten: Wir gehen Ihren Stand durch und zeigen, wie Ihre ISB den nächsten Schritt ohne Excel sieht.