
BSI IT-Grundschutz Software für Modellierung, Grundschutz-Check und Zertifizierung
Strukturanalyse, Schutzbedarf, Modellierung, Grundschutz-Check und Risikoanalyse nach BSI 200-3 mit dem vollständigen Kompendium, statt mit PDFs und Excel. Das Mapping zu ISO 27001 und NIS2 erspart die zweite und dritte Prüfungsvorbereitung.



 5,0 von 5
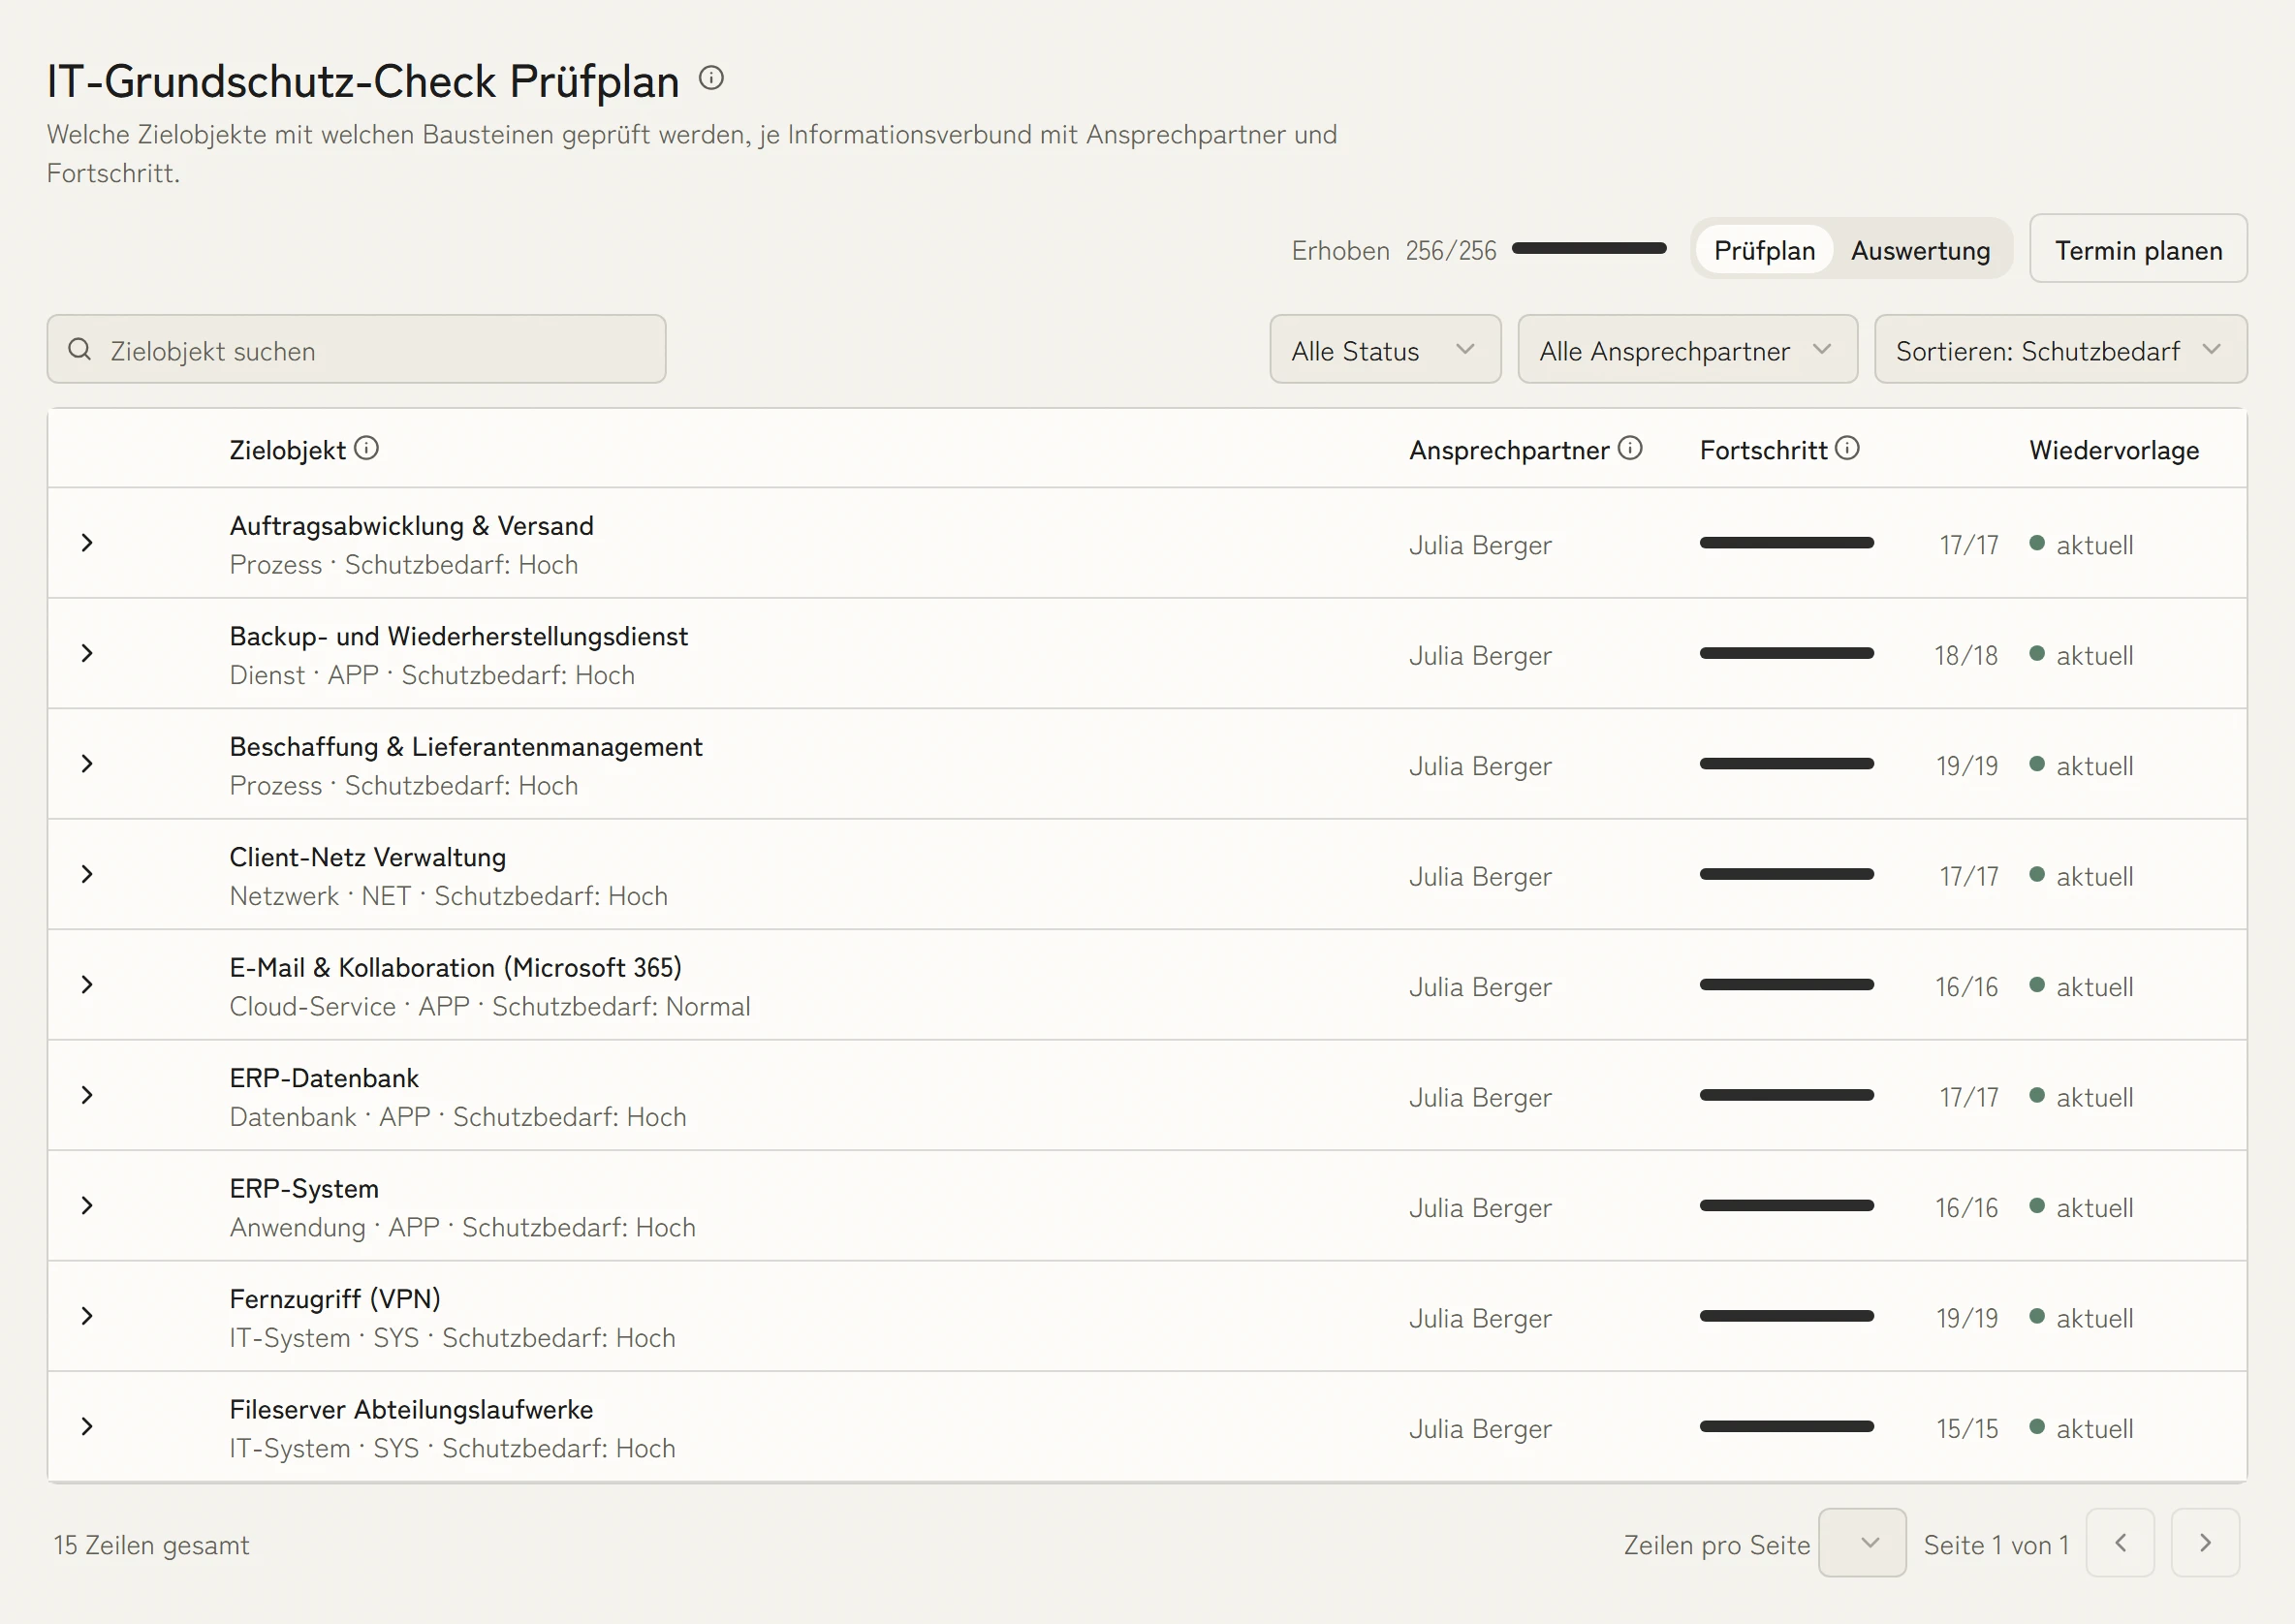
IT-Grundschutz-Kompendium vollständig abgebildet
Nutzen Sie Bausteine, Anforderungen und Umsetzungshinweise als strukturierte Datensätze, statt das Kompendium aus PDFs in eine separate Arbeitsdatei zu kopieren.
110+Bausteine vorgeladen
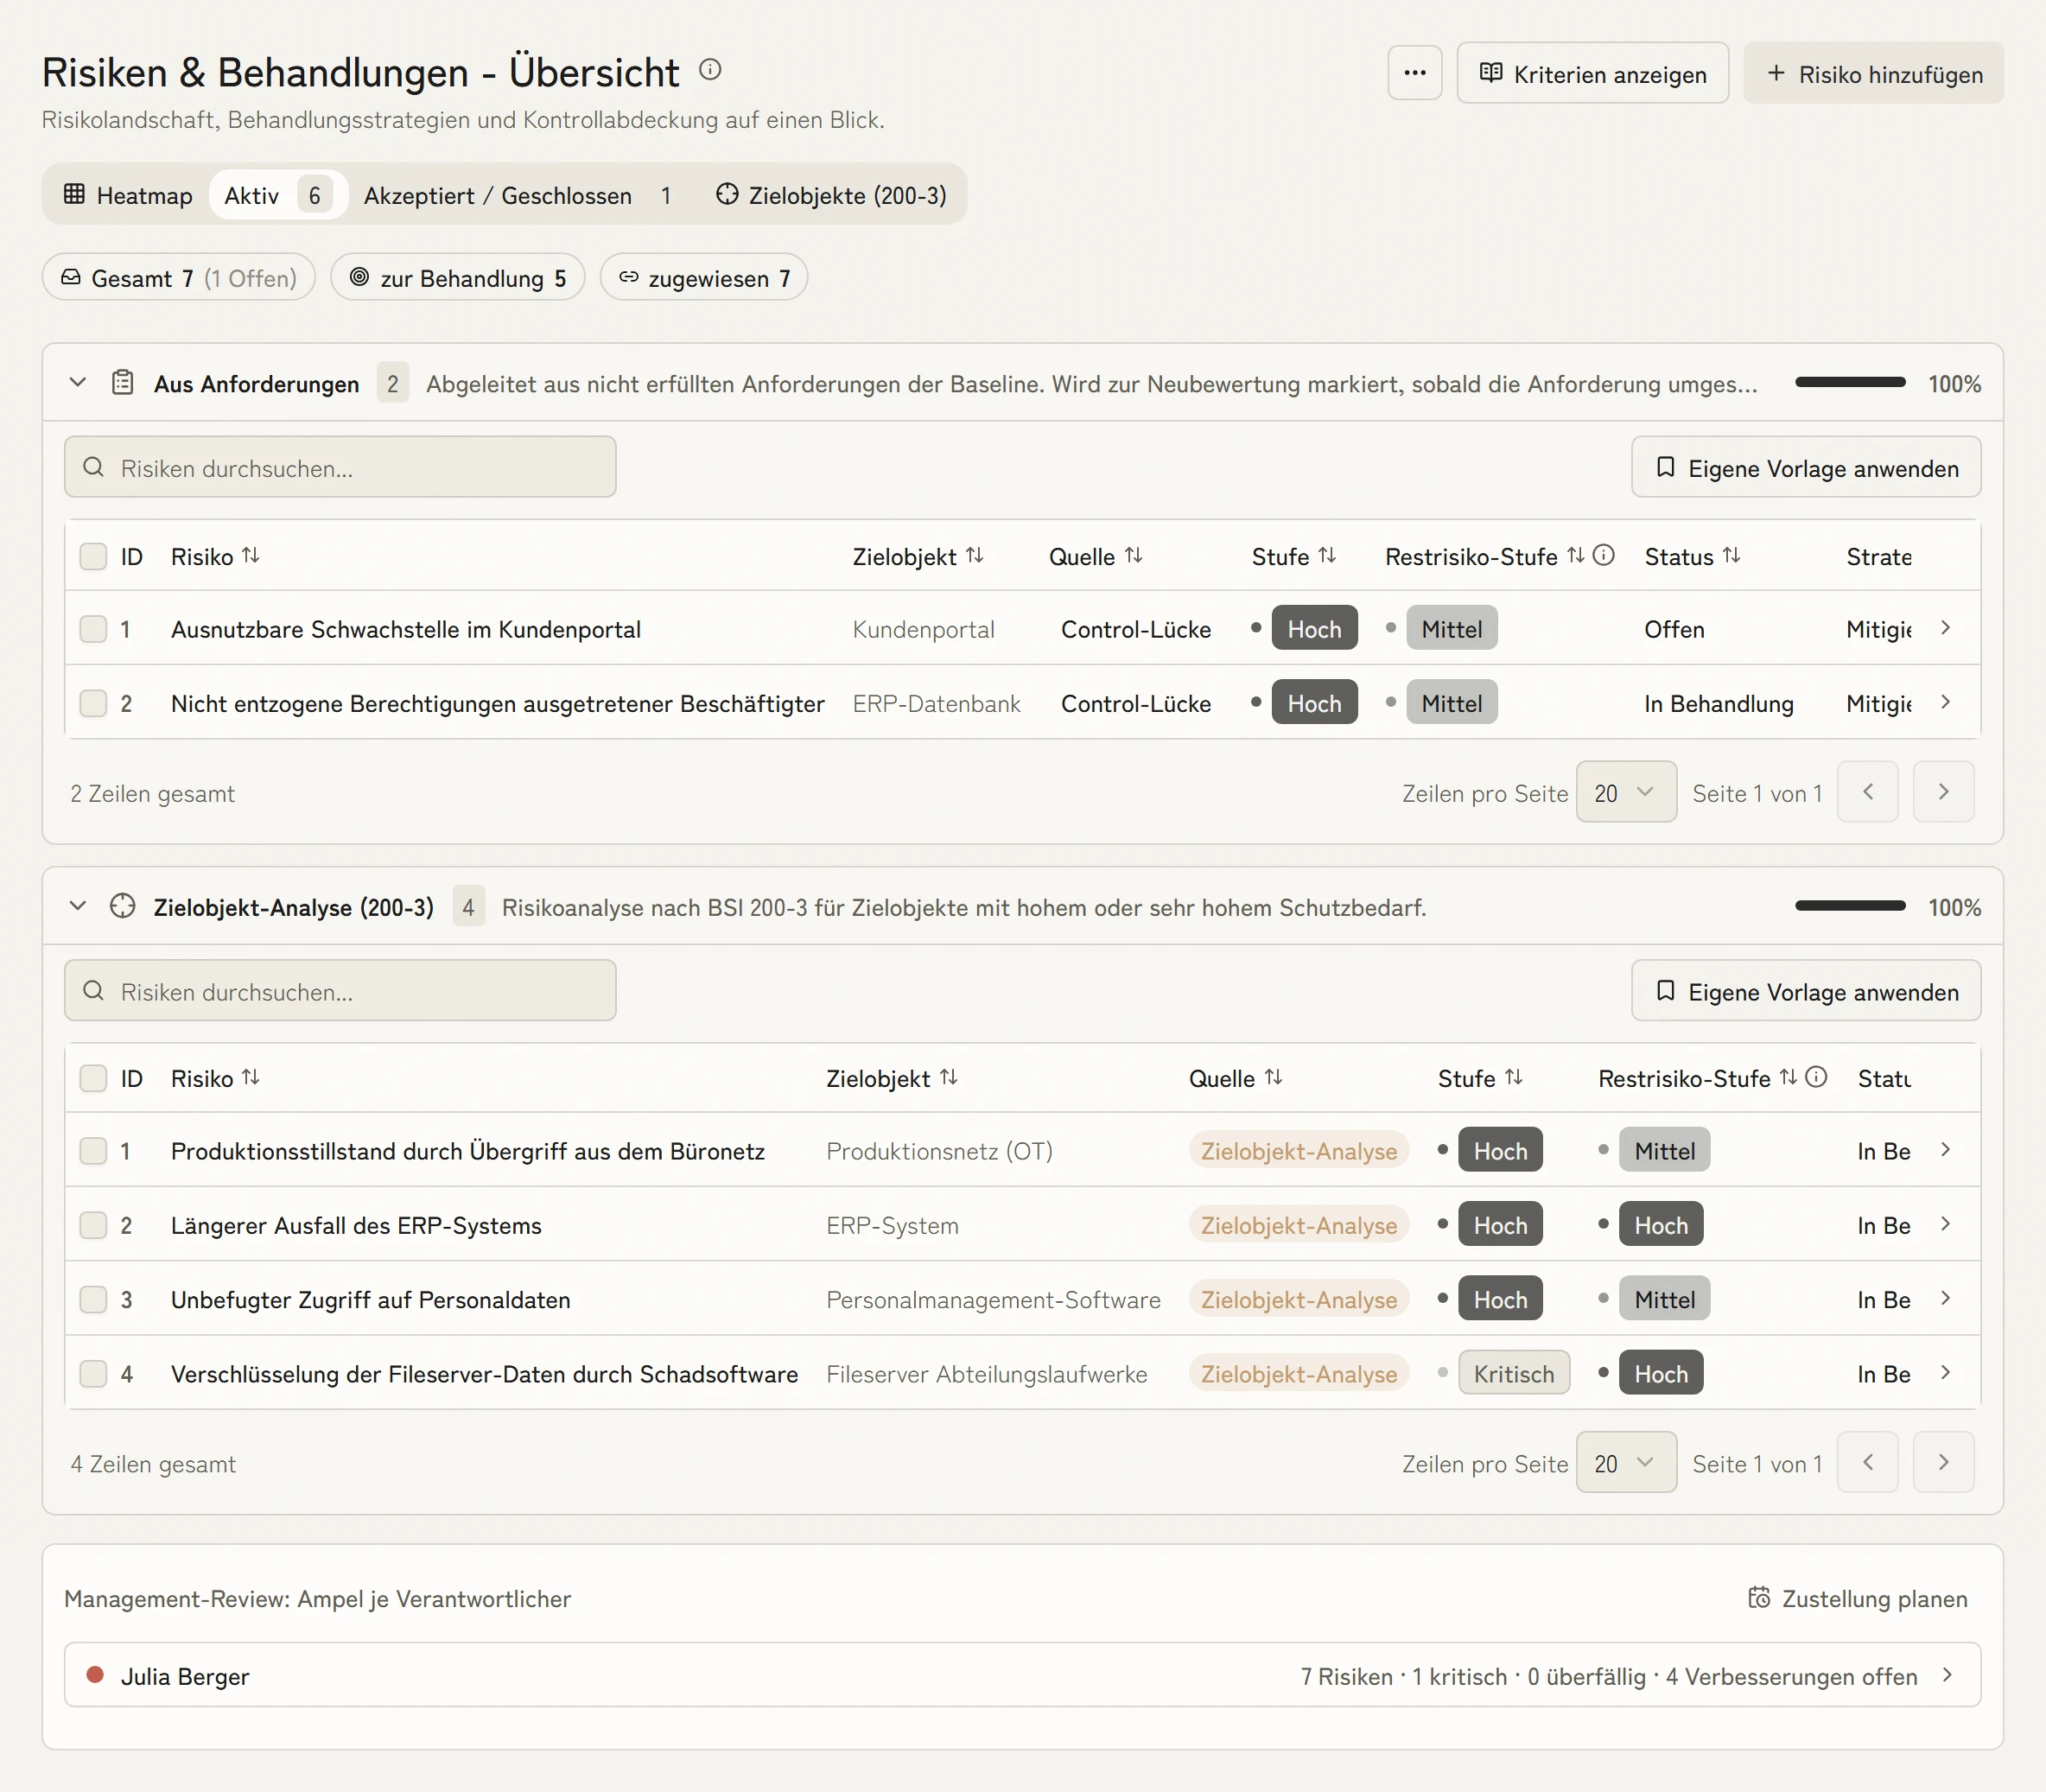
Grundschutz-Check und Risikoanalyse nach BSI 200-3
Dokumentieren Sie den Umsetzungsstand im Grundschutz-Check und führen Sie Risiken mit zusätzlichem Analysebedarf in die Risikomanagement-Software für BSI 200-3, mit Behandlung, Verantwortung und Review-Termin.
Alternative zu verinice und HiScout
Vergleichen Sie Methodiktiefe, Betriebsmodell, Migrationswege und frameworkübergreifende Arbeit direkt. Die Vergleichsseiten zeigen Unterschiede und Zielgruppen, statt Zielkonflikte auszublenden.
ISO 27001 auf Basis IT-Grundschutz
Betreiben Sie die detaillierte BSI-Methodik als ISMS-Software und verbinden Sie freigegebene Maßnahmen mit ISO 27001 und NIS2, wo die Anforderungen tatsächlich übereinstimmen. Jedes Framework behält Scope und Prüflogik.
4BSI-200-Standards abgedeckt (200-1 bis 200-4)
IT-Grundschutz mit ISO 27001 und NIS2 verbinden
Verbinden Sie Ihr Grundschutz-Programm mit ISO 27001, NIS2 und den Frameworks, die freigegebene Maßnahmen und Nachweise weiterverwenden.
- ISO 27001Der internationale ISMS-StandardMehr erfahren
- NIS2EU-CybersicherheitsrichtlinieMehr erfahren
IT-Grundschutz nach Unternehmen und Rolle
Weitere Funktionen für den IT-Grundschutz
Native Grundschutz-Kompendium-Integration
KaitoSec wird mit dem vollständigen IT-Grundschutz-Kompendium als maschinenlesbare Bausteine geliefert. Jeder Baustein, jede Anforderung und jeder Umsetzungshinweis ist durchsuchbar, zuweisbar und mit Ihrem Asset-Inventar verknüpfbar. Kein manuelles Kopieren aus PDFs.
BSI-200-Methodik durchgängig
BSI 200-1 (ISMS-Management), 200-2 (IT-Grundschutz-Methodik), 200-3 (Risikoanalyse) und 200-4 (Business Continuity) haben jeweils dedizierte Workflow-Vorlagen. Sie folgen der vorgeschriebenen Methodik Schritt für Schritt, mit Nachweisen in jeder Phase. 200-4 läuft im selben Workspace wie Ihr ISO-22301-BCMS.
Sicherheitskonzept generiert, nicht zusammengesucht
Führen Sie abgeschlossene Bausteine, Risikoentscheidungen und Restrisikodokumentation als Grundlage des Sicherheitskonzepts zusammen. Der freigegebene, versionierte Stand bleibt für die Prüfung nachvollziehbar.
Ein Mapping, drei Prüfungen bedient
Viele deutsche Organisationen tragen Grundschutz, ISO 27001 und NIS2 parallel. KaitoSec hält bidirektionale Maßnahmen-Mappings zwischen allen dreien. Einmal erfasste Nachweise speisen jedes Framework, in das sie gehören. Eine Vorbereitung trägt drei Prüfungen.
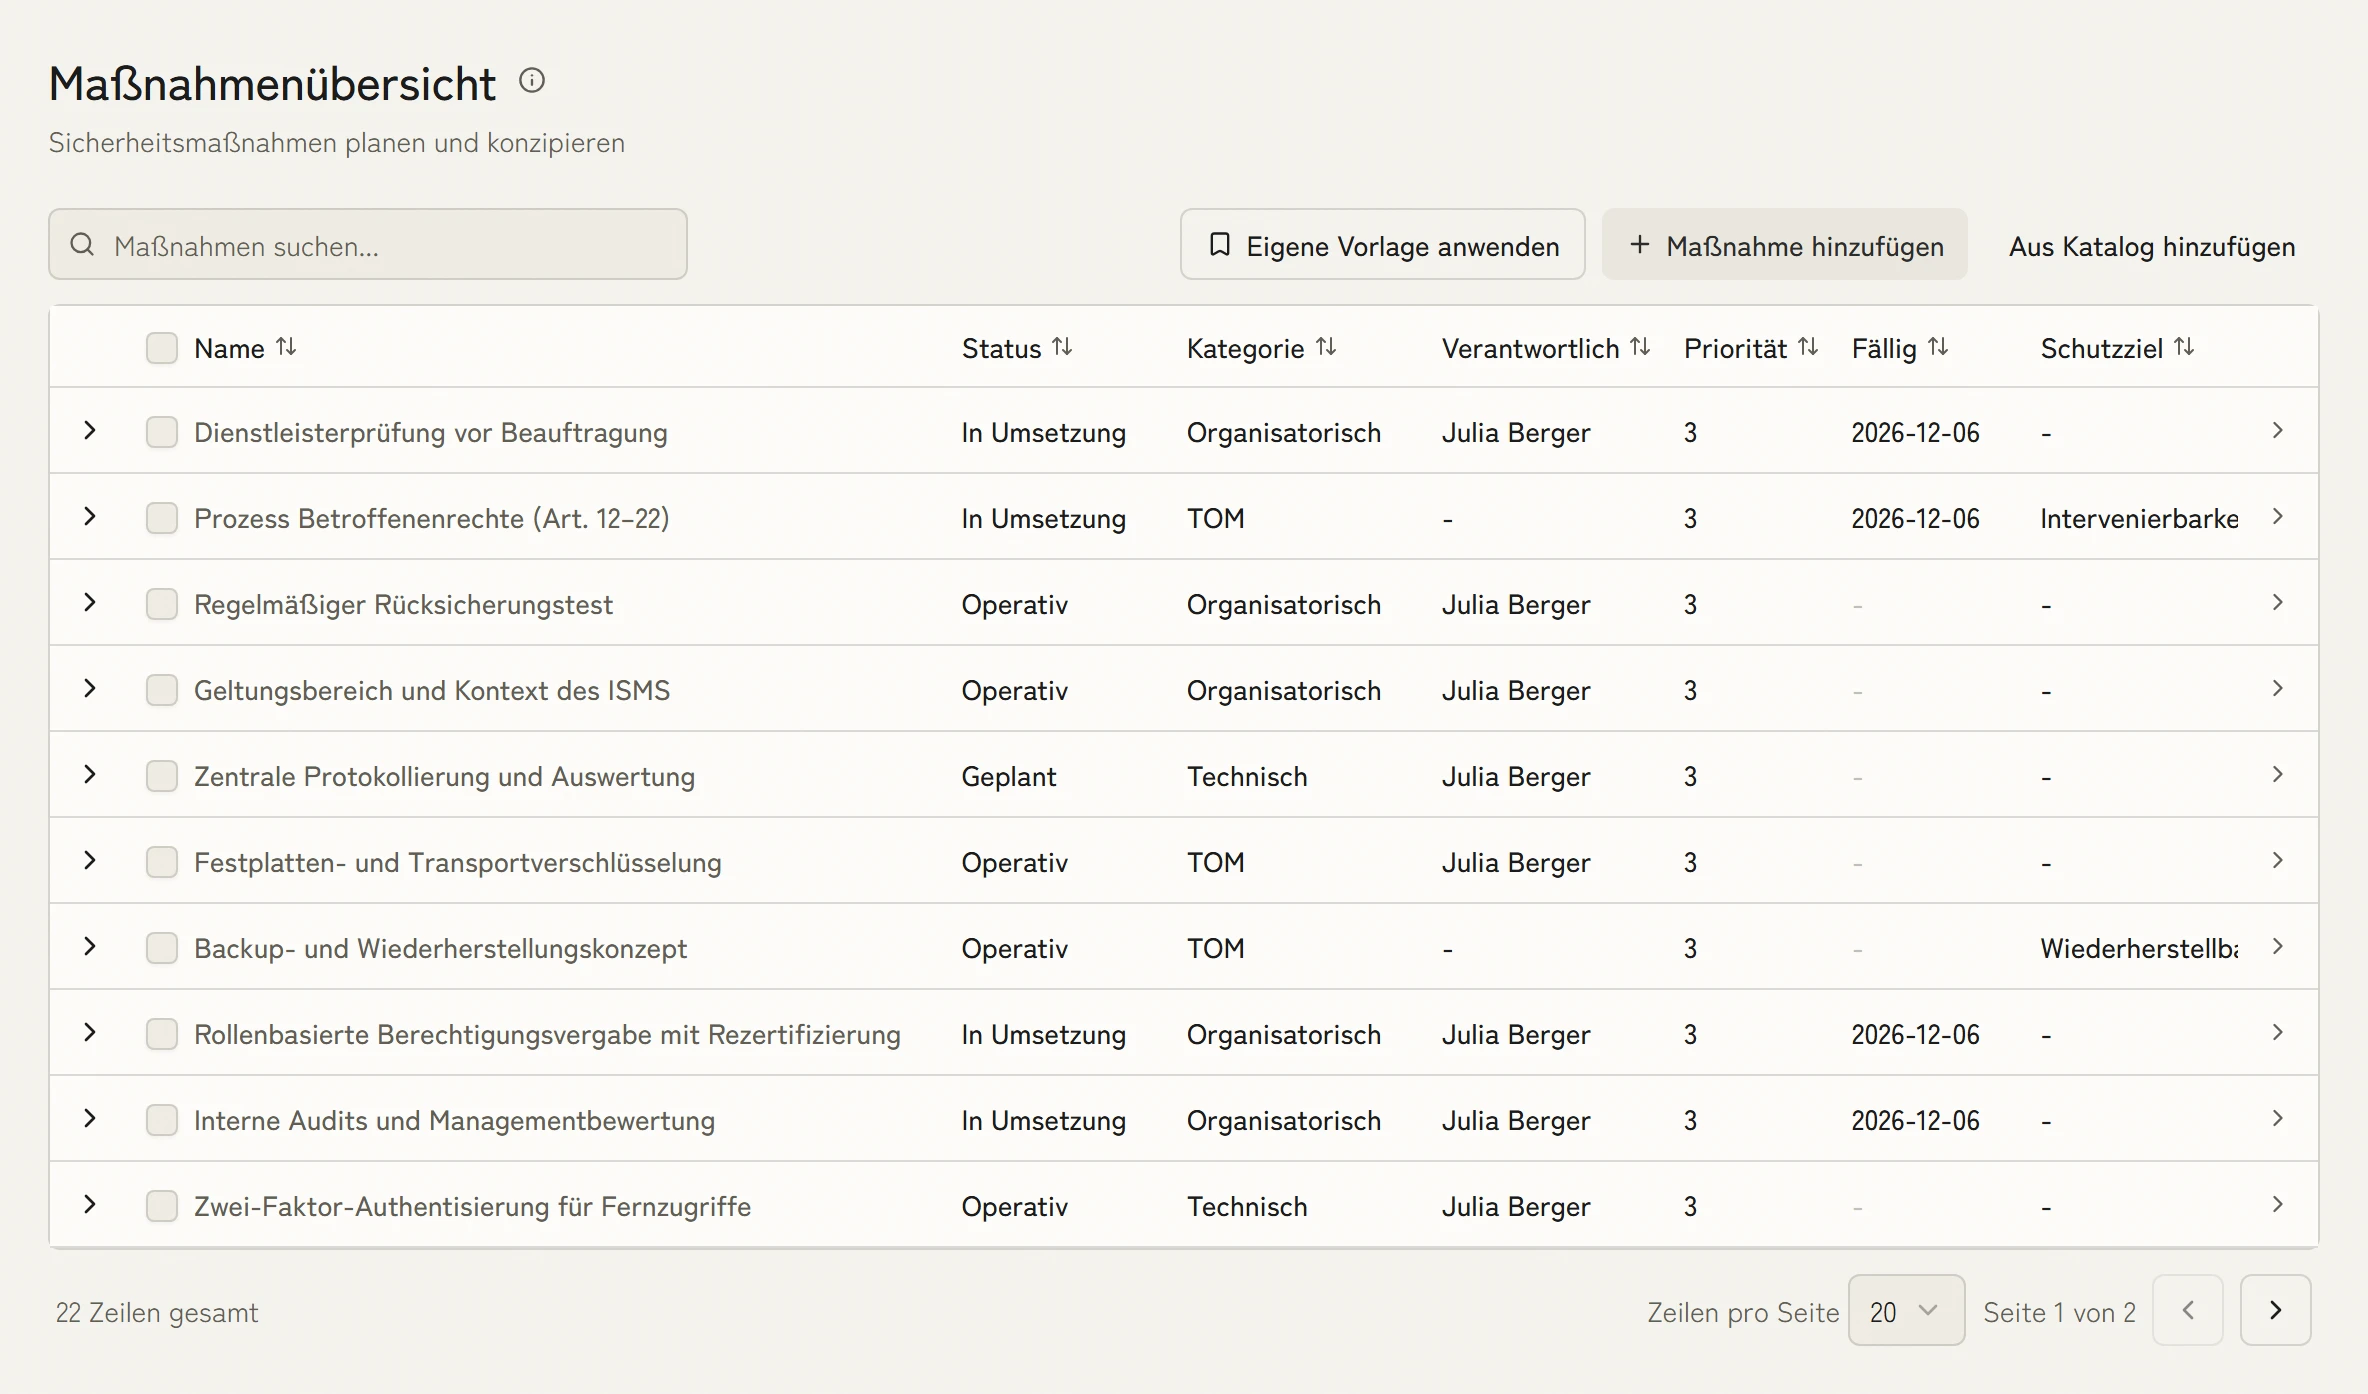
Umsetzung je Baustein verfolgen
Weisen Sie Bausteine Ihren IT-Systemen, Anwendungen und Infrastrukturkomponenten zu. KaitoSec verfolgt den Implementierungsstatus je Anforderung, zeigt den Umsetzungsgrad über das gesamte Sicherheitskonzept und erstellt den Umsetzungsplan für die Zertifizierung.
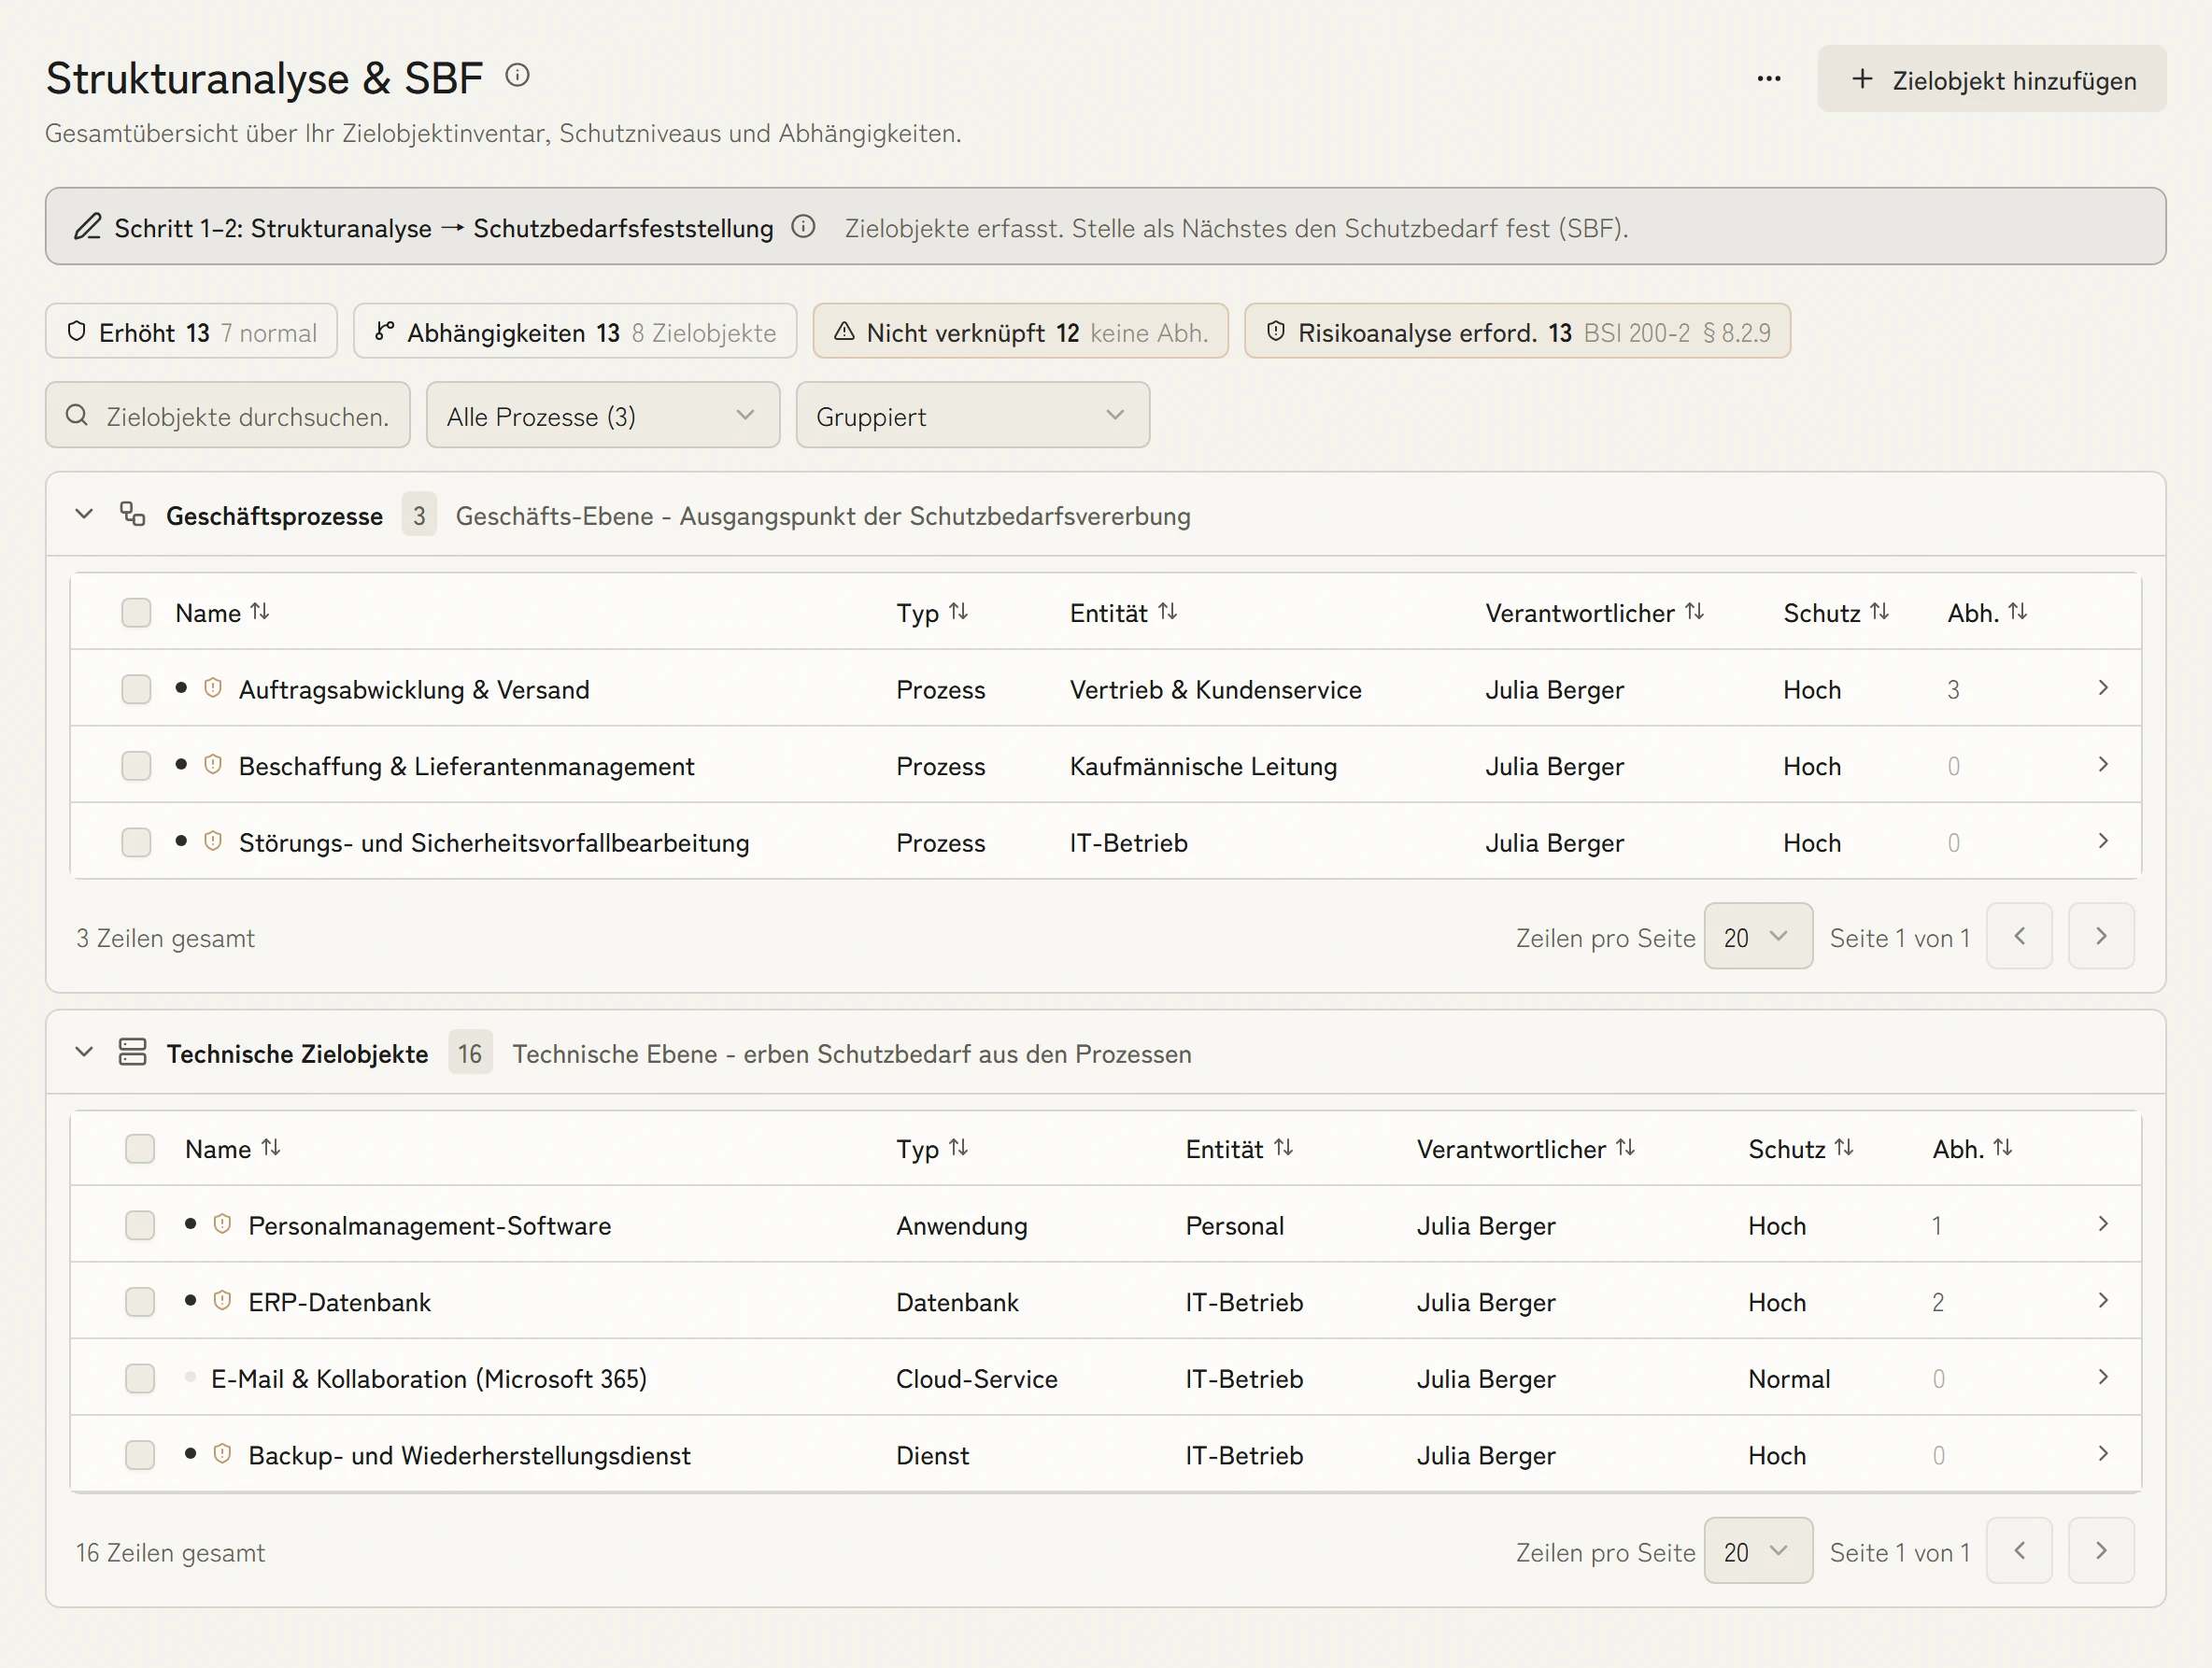
Schutzbedarfsfeststellung
KaitoSec führt durch die Schutzbedarfsfeststellung für jedes Asset und dokumentiert die Einstufung als normal, hoch oder sehr hoch. Daraus werden passende Bausteine und der zu prüfende Risikobereich vorgeschlagen.
Kreuzzuordnung zu ISO 27001 und NIS2
Ordnen Sie Grundschutz, ISO 27001 und NIS2 denselben Maßnahmen zu, wo die Anforderungen inhaltlich übereinstimmen. Freigegebene Nachweise lassen sich so wiederverwenden, ohne Unterschiede zwischen den Frameworks zu verdecken.
Strukturanalyse und Modellierung
Erfassen Sie Informationsverbund, Anwendungen, Systeme, Räume, Netze und Abhängigkeiten und ordnen Sie anschließend die passenden Bausteine zu. Das Modell bleibt mit Verantwortlichen, Risiken und Nachweisen verbunden.
Häufige Fragen zum IT-Grundschutz
Welche Software eignet sich für BSI IT-Grundschutz?
Eine IT-Grundschutz-Software muss das Kompendium mit allen Bausteinen abbilden, Strukturanalyse, Schutzbedarfsfeststellung, Modellierung, Grundschutz-Check und Risikoanalyse nach BSI 200-3 unterstützen. KaitoSec deckt alle diese Schritte bis zur Umsetzungsplanung ab und importiert über die Migration bestehende Register aus Excel, verinice oder HiScout. Unser Einstieg in BSI IT-Grundschutz führt der Reihe nach durch alle Schritte.
Was ist der Unterschied zwischen Basis-, Standard- und Kern-Absicherung?
Die Basis-Absicherung setzt nur Basis-Anforderungen um, die Standard-Absicherung ist der Weg zum ISO-27001-Zertifikat auf Basis IT-Grundschutz, die Kern-Absicherung fokussiert auf die kritischsten Werte. KaitoSec lässt die Vorgehensweise pro Informationsverbund wählen.
Wie funktioniert die Modellierung im IT-Grundschutz?
Bei der IT-Grundschutz-Modellierung werden den Zielobjekten aus der Strukturanalyse die passenden Bausteine des Kompendiums zugeordnet. Der KaitoSec-Agent schlägt die Zuordnung vor und meldet nicht modellierte Bausteine als Finding, zu sehen in der Import-Demo.
Ist KaitoSec eine Alternative zu verinice und HiScout?
Ja. KaitoSec liest Exporte aus beiden Tools ein und übernimmt Zielobjekte, Bausteine und Status. Was sich beim Wechsel ändert, steht im Tool-Vergleich; den Ablauf beschreibt die Migration. Ein Vergleich der IT-Grundschutz-Tools geht tiefer auf verinice und HiScout ein.
Was bedeutet Grundschutz++ und ist KaitoSec darauf vorbereitet?
Grundschutz++ ist die maschinenlesbare Weiterentwicklung des IT-Grundschutzes durch das BSI. KaitoSec arbeitet mit OSCAL-basierten Katalogen und ist damit auf maschinenlesbare Anforderungen ausgelegt. Das ist besonders relevant für Kommunen, die von WiBA auf Grundschutz++ wechseln.

Ihr Grundschutz-Plan in dreißig Minuten.
In der Demo gehen wir Strukturanalyse, Schutzbedarf, Modellierung und Check durch. Danach wissen Sie, welche Zielobjekte zuerst dran sind.