
Business Continuity: Notfallpläne aus Daten, die schon da sind.
KaitoSec ermittelt aus Ihrer BIA, welche Prozesse zuerst wieder laufen müssen, und macht daraus Pläne, Notfallkarten und Übungen. Im Ernstfall weiß jeder, was zu tun ist, und die Leitung sieht, was schon geübt wurde.



 5,0 von 5
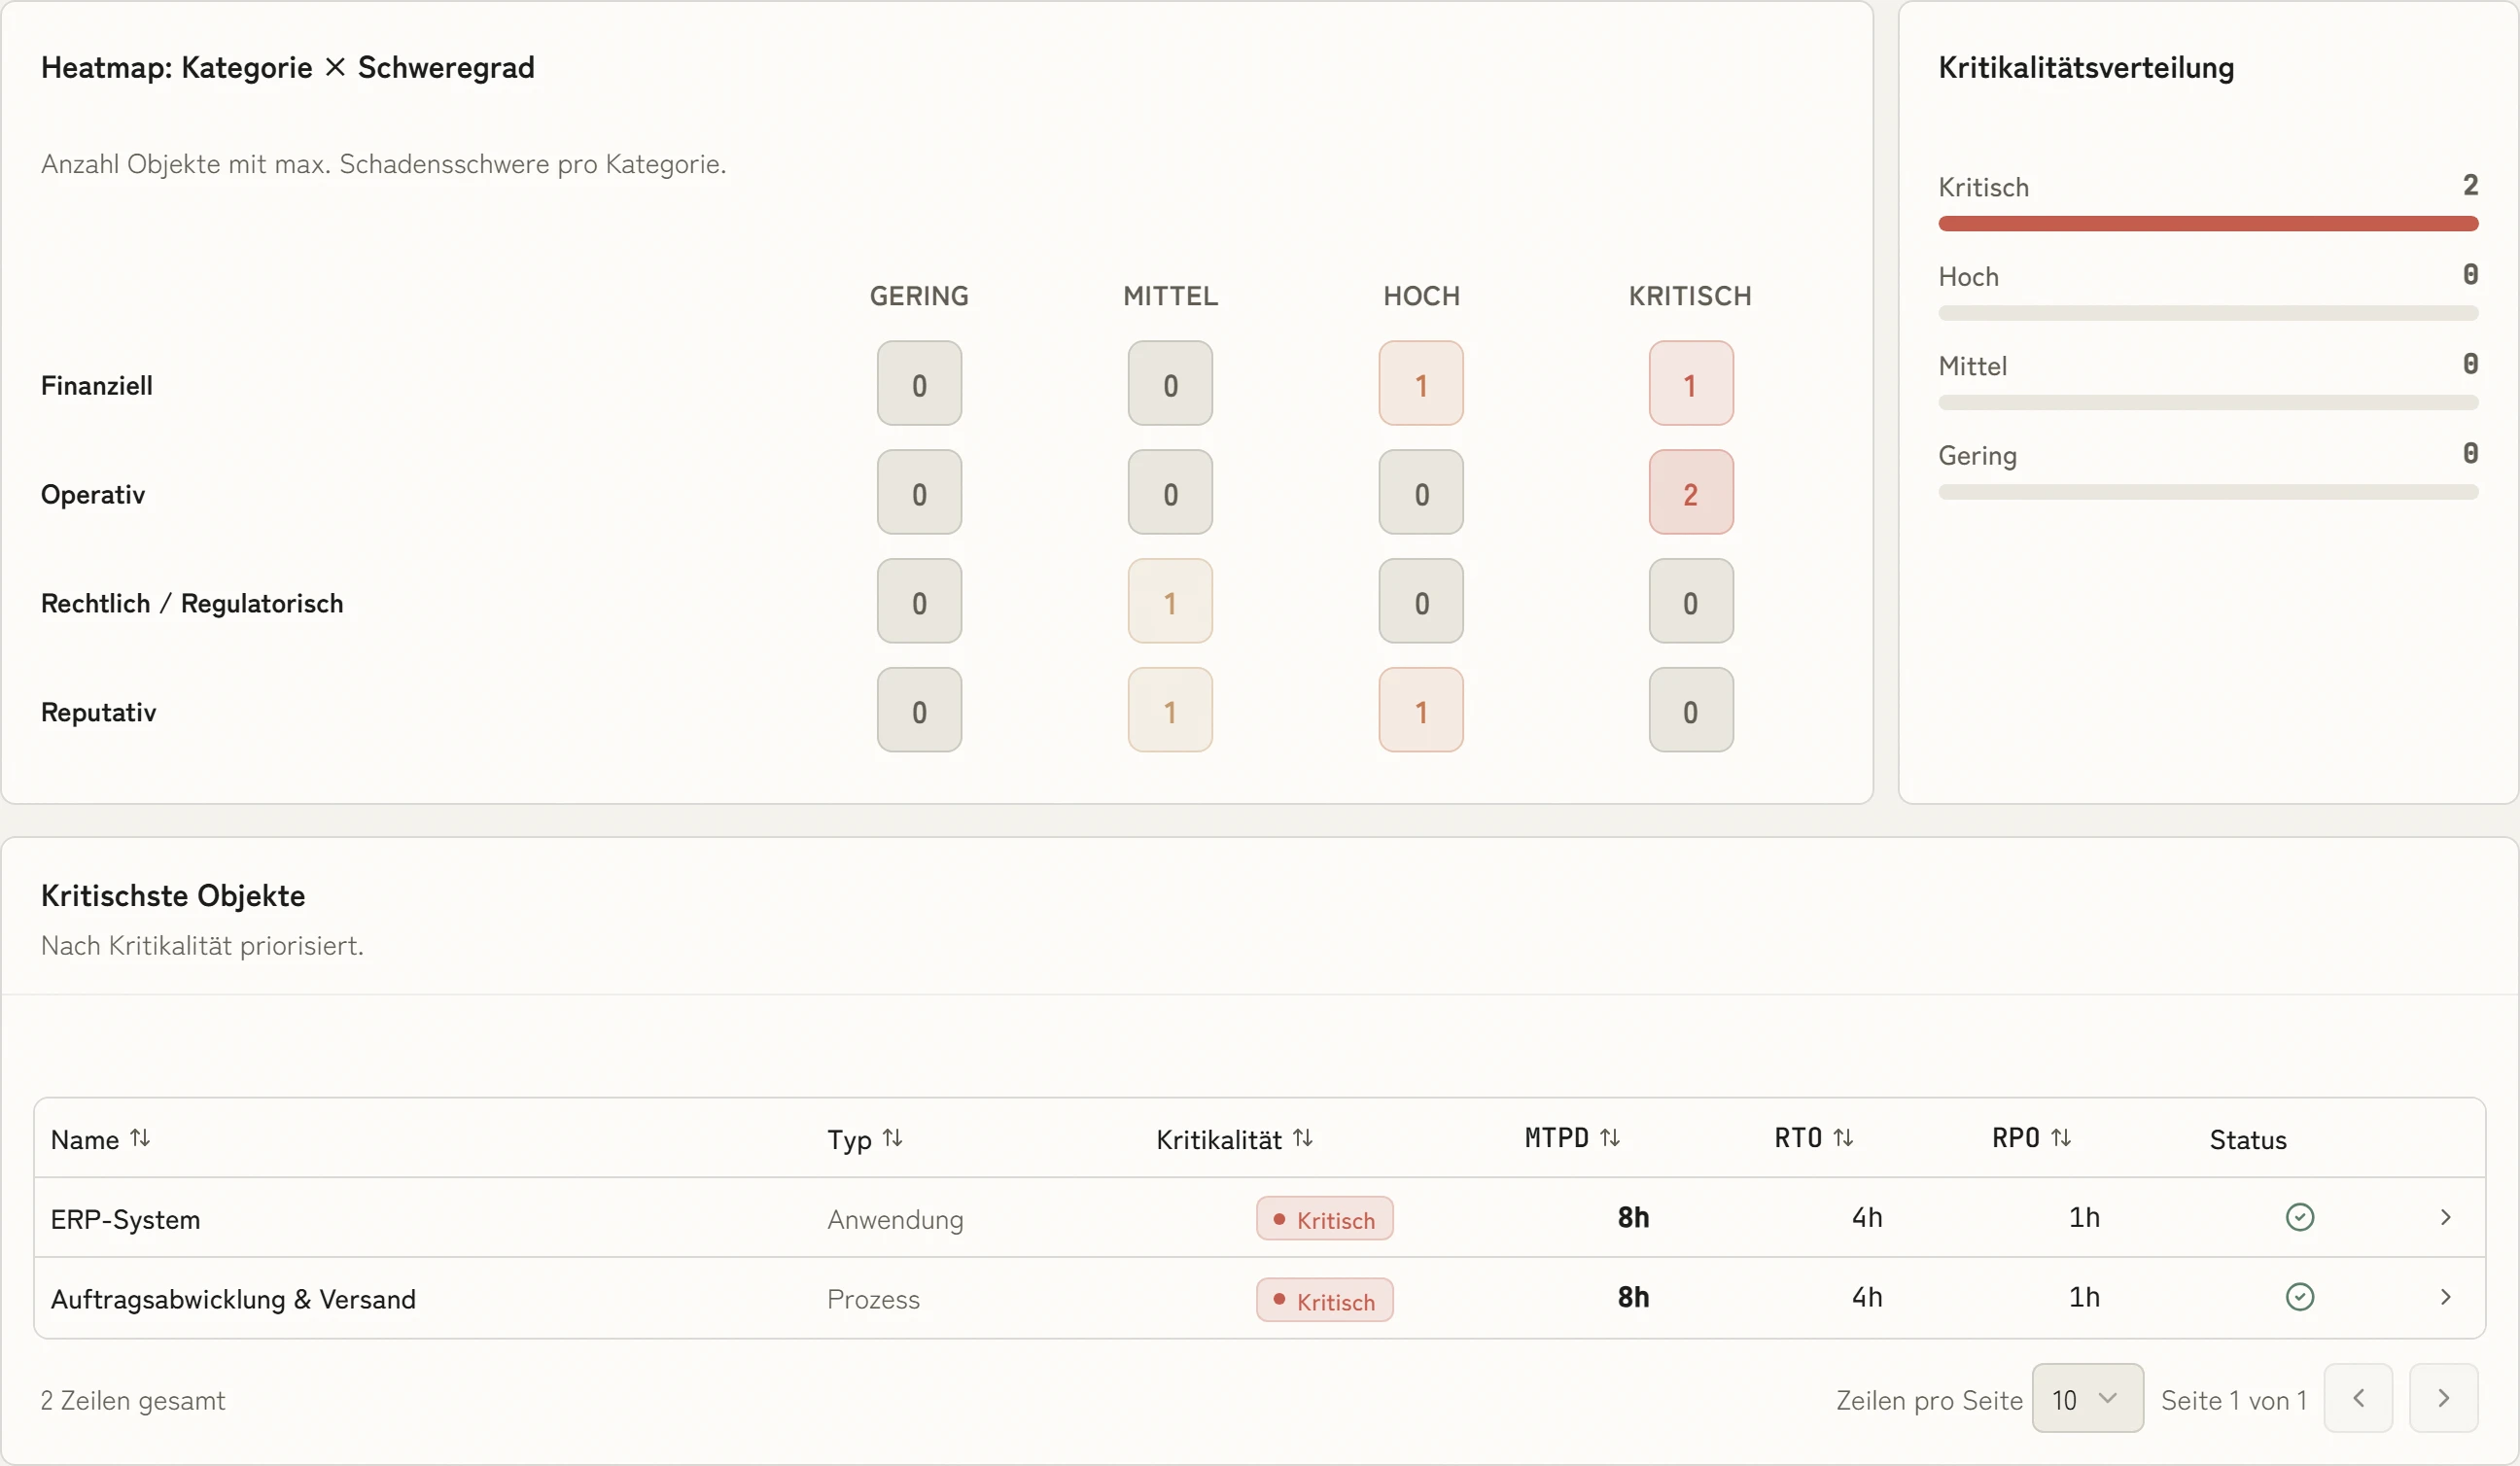
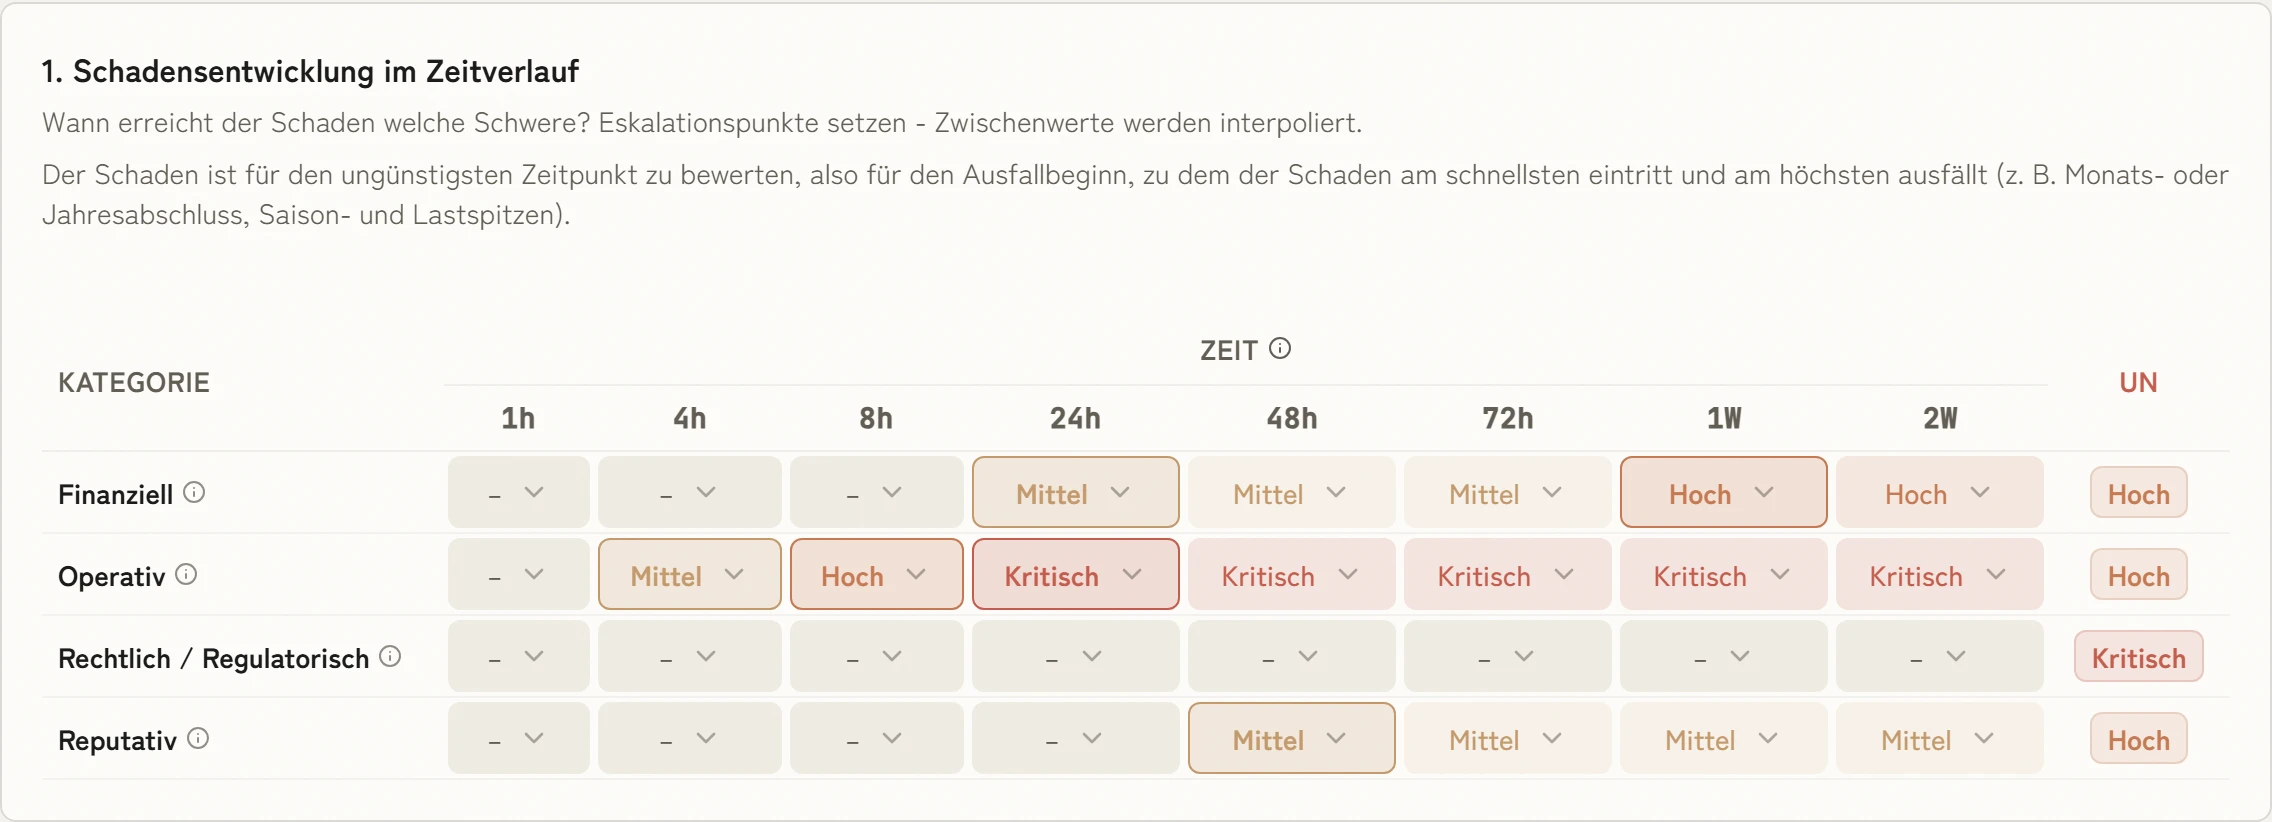
Sehen, wie teuer jede Stunde Ausfall wird
Die BIA zeigt je Prozess, ab wann der Schaden mittel, hoch oder kritisch wird, von einer Stunde bis zu zwei Wochen. Daraus ergeben sich Wiederanlaufzeit, tolerierbarer Datenverlust und die Reihenfolge, in der Prozesse wieder laufen müssen.
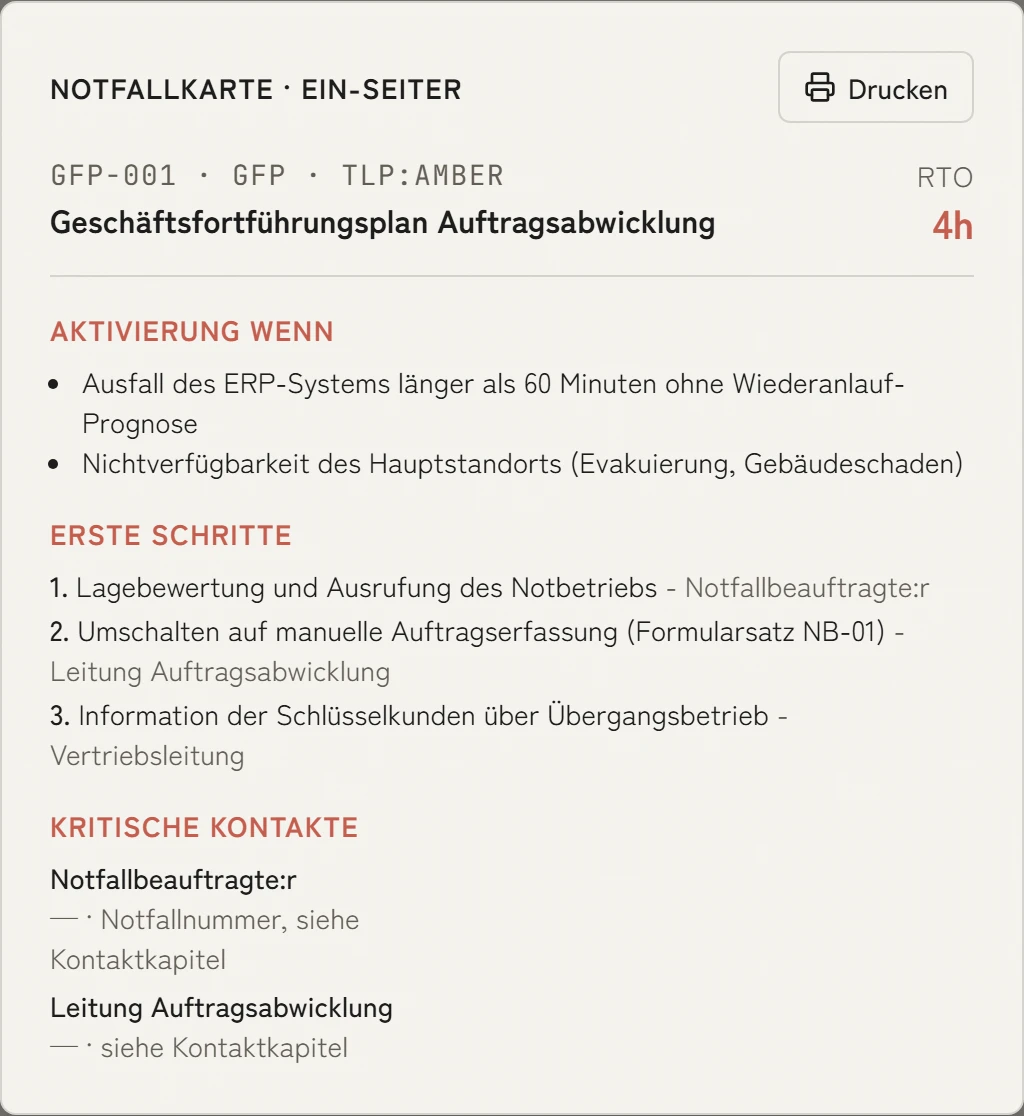
Die ersten Schritte auf einen Blick
Aus dem Geschäftsfortführungsplan erzeugt KaitoSec eine Notfallkarte mit Auslösern, ersten Schritten, Verantwortlichen und wichtigen Kontakten. Die Karte ergänzt das Notfallhandbuch: Ausgedruckt zeigt sie auf einen Blick, womit es losgeht, und das Handbuch regelt die Einzelheiten.
Demo buchen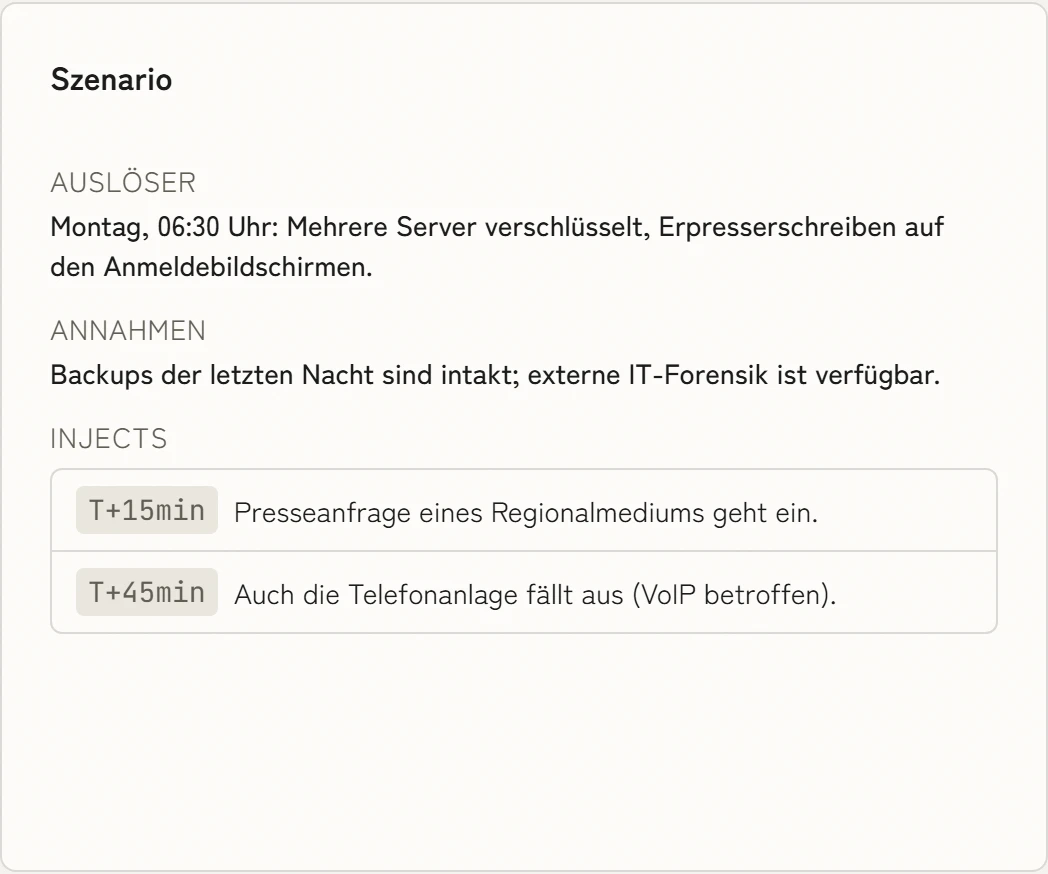
Üben, bevor es ernst wird
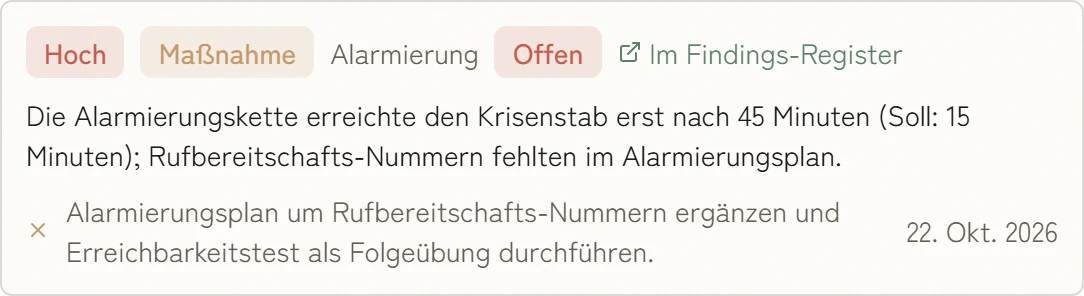
Sie planen Tabletop-Übungen mit Auslöser, Annahmen und zeitlich eingespielten Ereignissen, etwa für einen Ransomware-Angriff. Befunde und Folgemaßnahmen landen direkt am Plan, statt in einem Protokoll im Ordner.
Demo buchen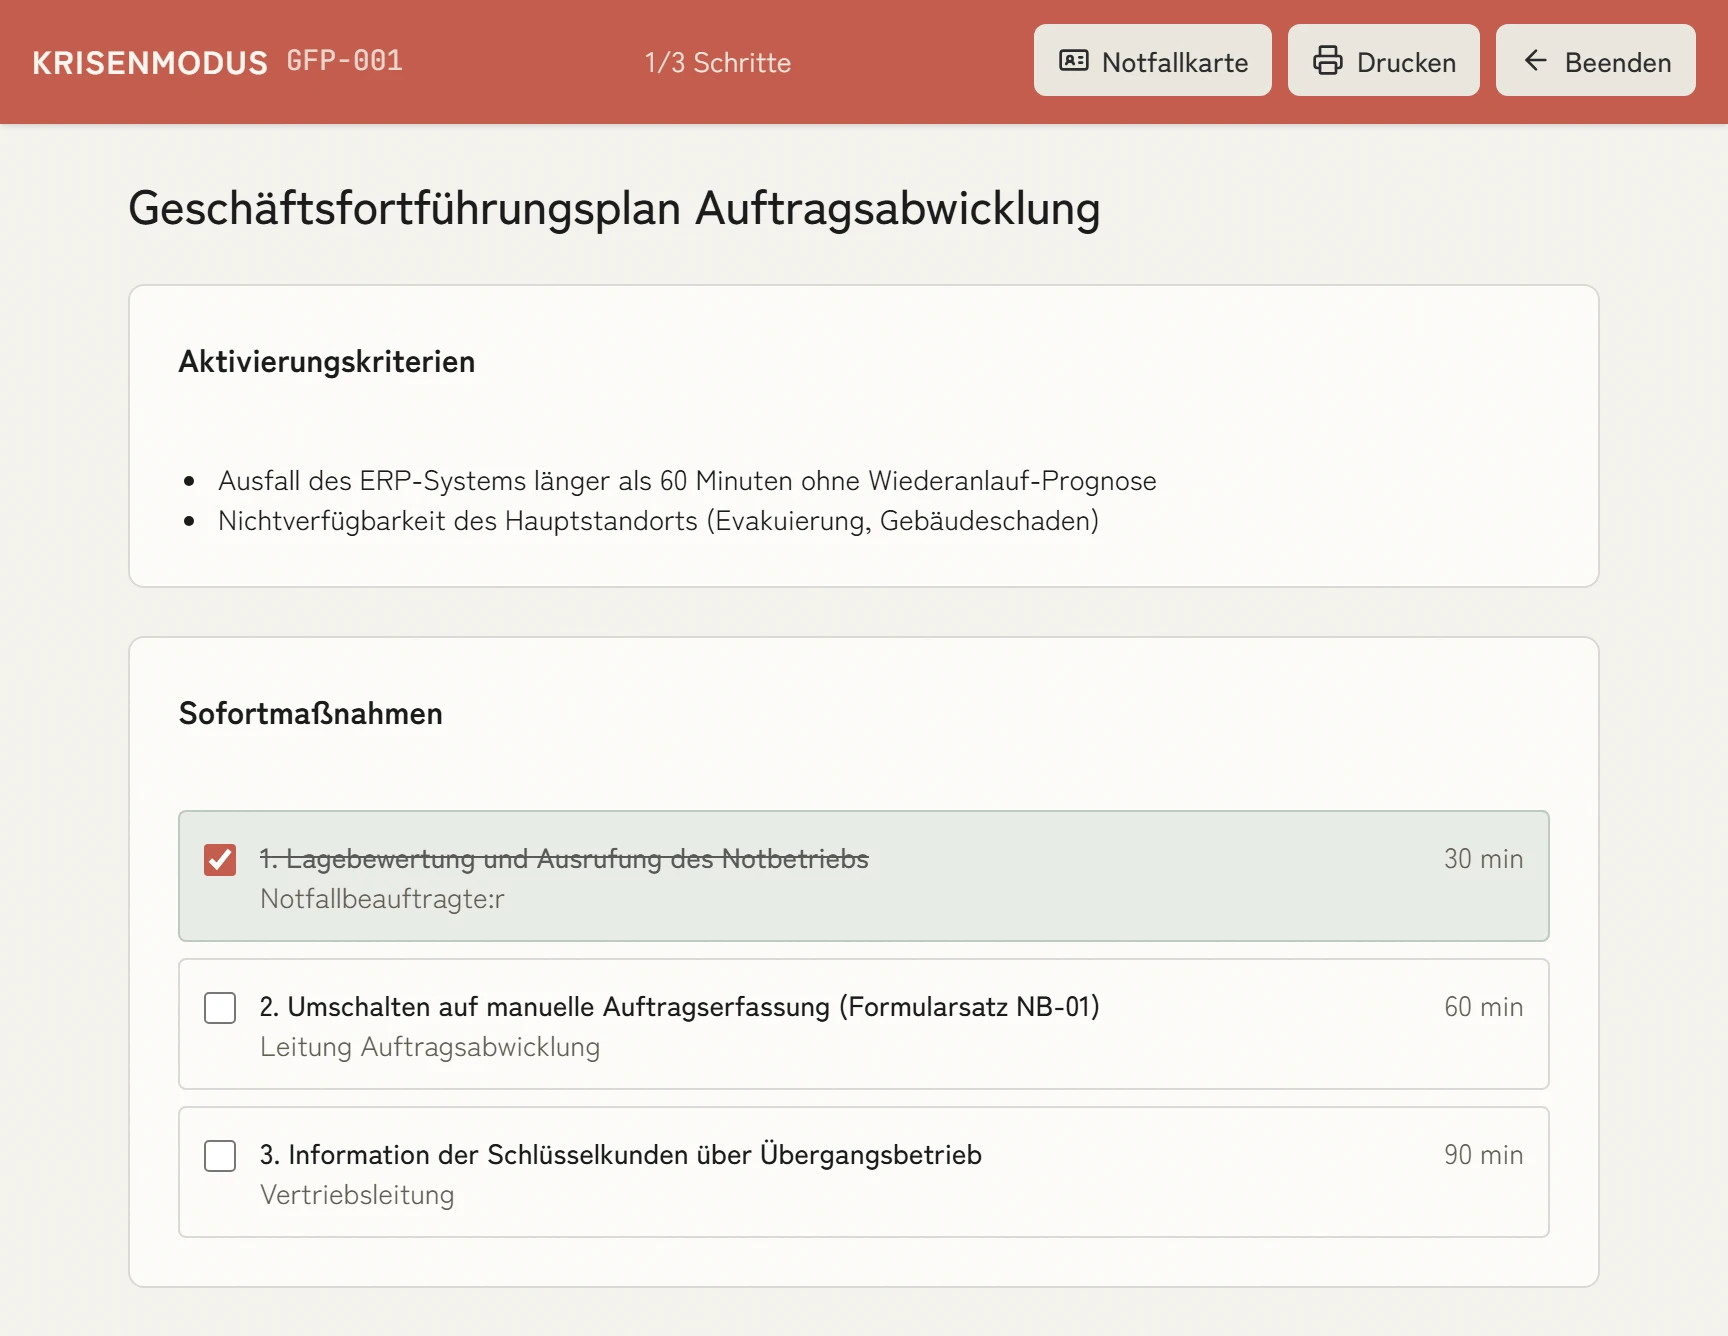
Im Ernstfall abhaken statt suchen
Wird ein Plan ausgelöst, zeigt der Krisenmodus Aktivierungskriterien und Sofortmaßnahmen als Checkliste. Status, Entscheidungen und Kommunikation werden protokolliert und dienen später für Meldepflichten und Nachweise.
Demo buchen- vorab zugeordnete Maßnahmen
- 100+100+
- der Nachweise entstehen bei der Arbeit selbst
- 100 %100 %
- schneller als manuelle Arbeit
- 10×10×
- Managementsysteme, ein Datenmodell
- 4 in 14 in 1
Was KaitoSec noch bietet
Diese Funktionen stecken im Kern der Plattform und gelten für jedes Modul.
Einmal umgesetzt, für jede Vorgabe erledigt.
Über 100 Maßnahmen sind bereits auf ISO 27001, NIS2, DORA und weitere Vorgaben zugeordnet. Sie setzen eine Maßnahme einmal um und weisen sie einmal nach. Für jede weitere Vorgabe, die sie abdeckt, fällt keine zusätzliche Arbeit an.
Sie prüfen und geben frei, statt leere Felder zu füllen.
Agenten bereiten Risikoanalyse, Anwendbarkeitserklärung und Maßnahmen aus Prüfberichten vor. Jedes Ergebnis liegt fertig zur Freigabe. Entschieden wird weiterhin von einem Menschen.
Vor dem Audit sammeln Sie nichts mehr ein.
Nachweise entstehen bei der Arbeit selbst: Ein getestetes Backup liefert seine Wiederherstellungszeit, eine abgeschlossene Prüfung ihr Ergebnis. Der Nachweisstand ist damit jeden Tag aktuell, nicht erst in der Woche vor dem Audit.
Business Continuity ohne Vorkenntnisse.
In der BIA legen Sie je Prozess fest, ab wann ein Ausfall teuer wird. Wiederanlaufzeit und Reihenfolge ergeben sich daraus, und Fachbegriffe wie RTO erklärt der Hilfebereich in einfachen Worten. Für den Ernstfall macht KaitoSec aus dem Plan eine Notfallkarte auf einer Seite und im Krisenmodus eine Checkliste zum Abhaken.
Sie pflegen jeden Prozess nur einmal.
Informationssicherheit, Business Continuity Management, Datenschutz, KI-Governance und Lieferantenmanagement arbeiten mit denselben Prozessdaten. Jede Änderung wirkt sofort in allen Systemen. Doppelte Erfassung und widersprüchliche Register entfallen.

Fragen Sie Chris, wie das bei Ihnen aussieht.
Mitgründer und CEO von KaitoSec. Er geht Ihren Fall mit Ihnen live im Produkt durch.
Demo buchen
Die Daten für Ihre Business Continuity sind schon da.
100+ Integrationen
Alle Integrationen















Häufig gestellte Fragen
Was ist eine Business Impact Analyse und warum ist sie wichtig?
Eine Business Impact Analyse identifiziert die Prozesse und Services, die laufen müssen, bewertet die Folgen ihrer Unterbrechung über die Zeit und legt Wiederanlaufziele wie RTO, RPO und MTPD fest. Ohne sie ist jeder Continuity-Plan eine Vermutung. Mit ihr hat der Rest Ihres Resilienzprogramms einen belastbaren Ausgangspunkt.
Wie verbindet KaitoSec Business Continuity mit Informationssicherheit?
BCMS und ISMS teilen denselben Workspace, dasselbe Asset-Modell, dieselbe Risikofläche und dieselbe Nachweiskette. Ein im ISMS erkanntes Risiko kann eine BIA-Aktualisierung auslösen. Ein kritisches Asset speist Maßnahmenauswahl und Recovery-Planung. Keine Doppelregister, keine Silo-Übergaben.
Benötigen wir eine ISO-22301-Zertifizierung, um die BCM-Funktionen zu nutzen?
Nein. Das BCM-Modul ist mit und ohne Zertifizierung nützlich. Wenn Sie ISO 22301 anstreben, unterstützt KaitoSec den gesamten Lebenszyklus. Wenn nicht, erfüllt dasselbe Modul die Continuity- und Resilienzanforderungen von NIS2, DORA und Kundenprüfungen.
Was ist der Unterschied zwischen einem BC-Plan und einem Disaster-Recovery-Plan?
Ein BC-Plan deckt die Gesamtreaktion ab: welche Prozesse weiterlaufen, wer entscheidet, wie die Organisation kommuniziert und wie eskaliert wird. Ein Disaster-Recovery-Plan deckt die technische Wiederherstellung der Systeme ab. KaitoSec führt beide und hält die Beziehungen explizit, damit kein Plan vom anderen abweicht.
Wie oft sollten BC-Pläne getestet werden?
ISO 22301, NIS2 und DORA erwarten regelmäßige Tests, in der Regel mindestens jährlich für kritische Pläne und häufiger für besonders kritische Prozesse. KaitoSec plant, dokumentiert und verfolgt Übungen am selben Ort wie die Pläne selbst. Die Frequenz ist ohne manuelle Buchführung belegbar.

Weniger Arbeit in Ihrer Business Continuity.
Ein kritischer Prozess aus Ihrem Betrieb genügt. In dreißig Minuten sehen Sie, wie KaitoSec daraus Wiederanlaufziele, einen Plan und eine Übung macht.