
Startups
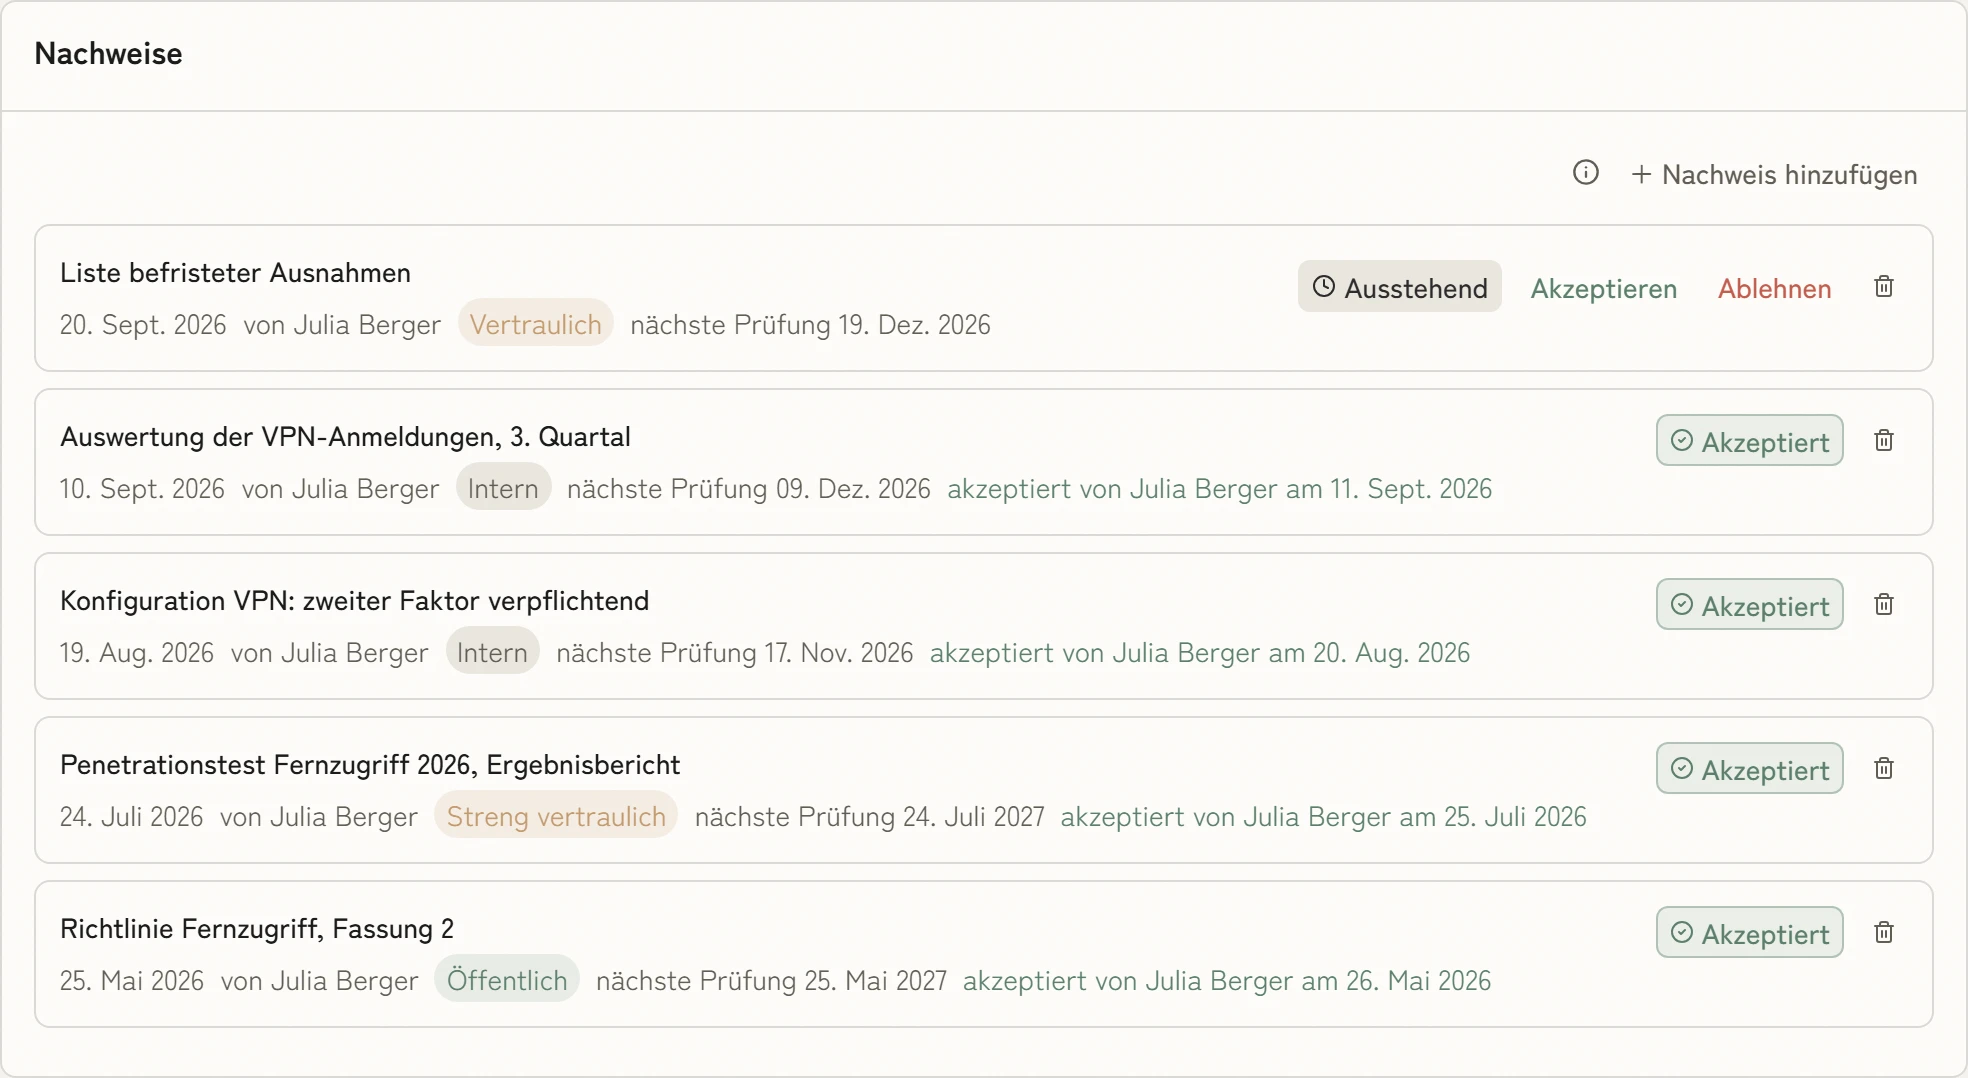
Bereit für das erste Sicherheits-Review beim Großkunden
Beantworten Sie Sicherheitsfragen von Großkunden mit freigegebenen Nachweisen und bauen Sie nebenbei die Abläufe auf, die beim ersten Vorfall tragen. Mit kleinem Team, ohne dass Compliance zum zweiten Vollzeitjob wird.



 5,0 von 5
Was sich für Ihr Team ändert
Zertifikate und Kontinuität aus einem Arbeitsplatz
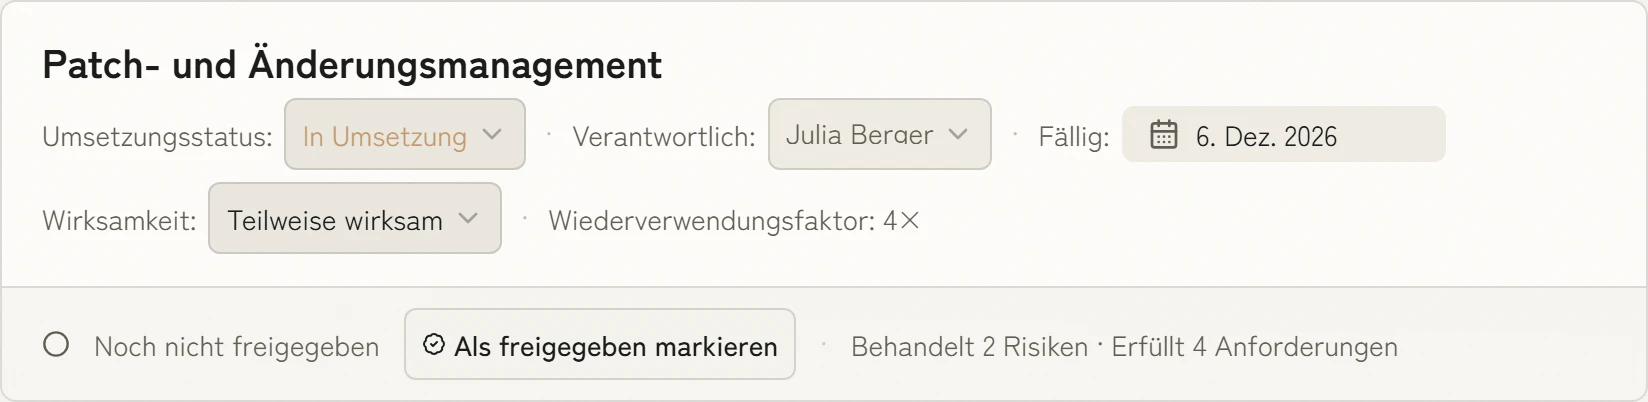
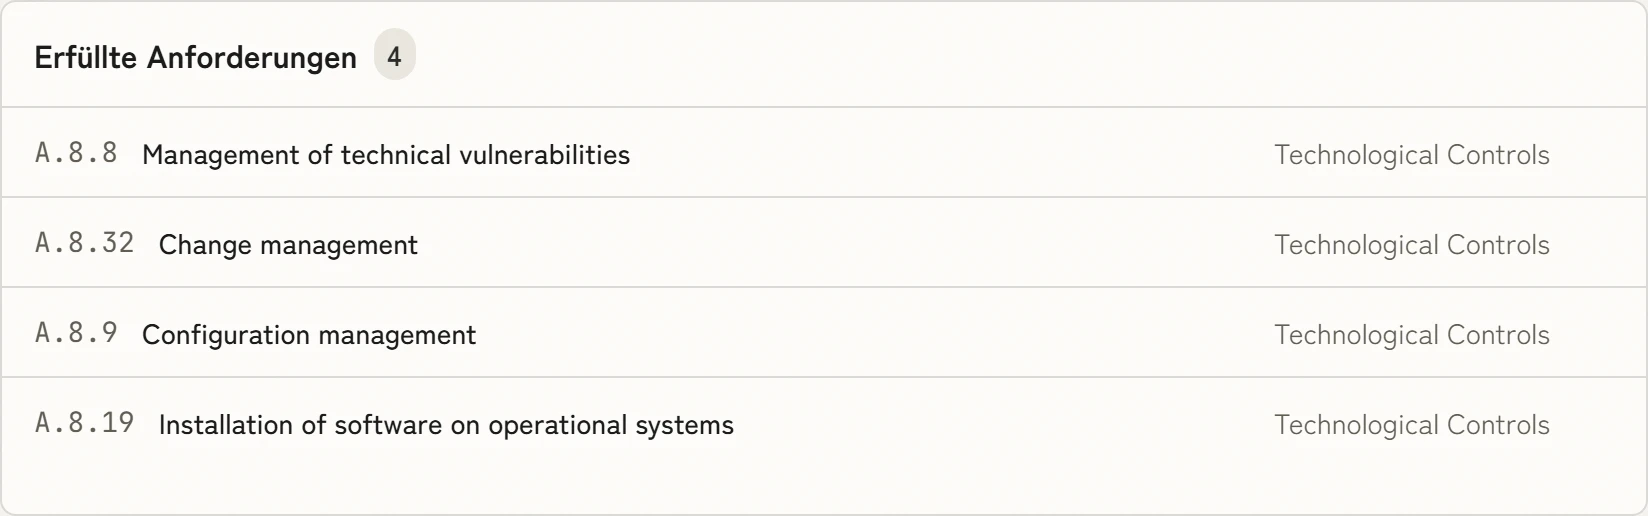
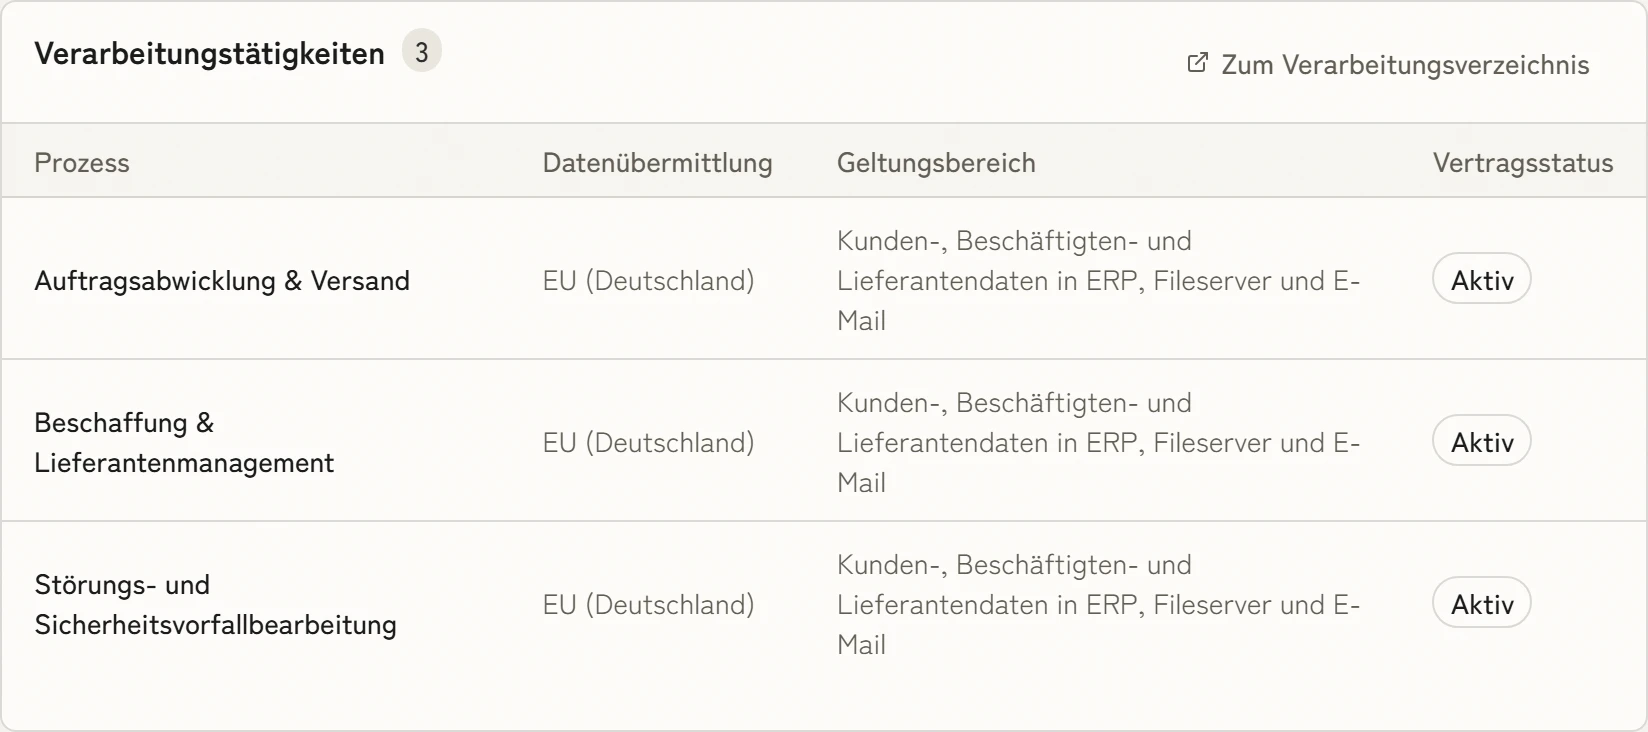
SOC 2 und ISO 27001 teilen sich die Maßnahmenlogik mit BCMS und DSMS. Eine Umsetzung, jede relevante Nachweisspur. Continuity-Übungen und Incident-Prozesse starten vor dem ersten Audit, nicht nach dem ersten Ausfall.
Mit kleinem Team bedienbar
KaitoSec führt ein kleines Team durch Gap-Analyse, Maßnahmenumsetzung, Nachweise und BIA. Engineering oder Produkt behalten einen klaren nächsten Schritt, ohne dass Compliance zum zweiten Vollzeitjob wird.
Investor- und Kunden-Reviews vorbereitet
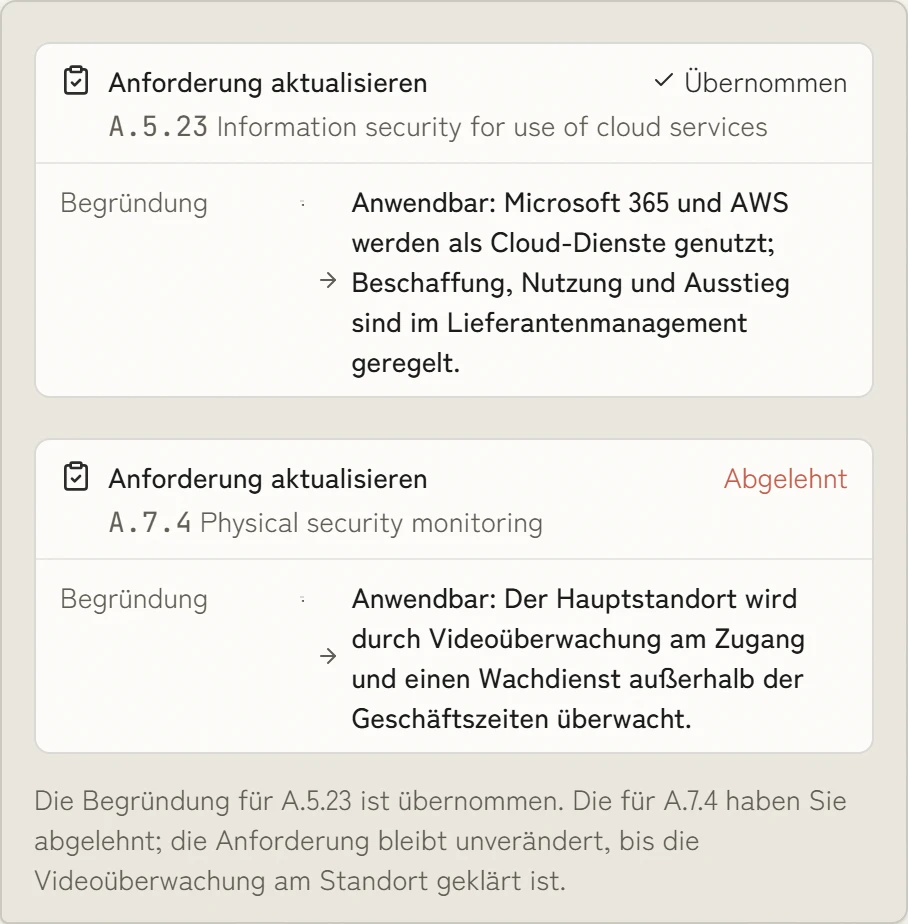
Ein Trust Center stellt freigegebene Zertifizierungen, Sicherheitspraktiken und Continuity-Aussagen bereit. Teilen Sie denselben geprüften Stand in Sicherheits-Reviews, Ausschreibungen und Investor-Datenräumen.
Wächst ohne Neustart
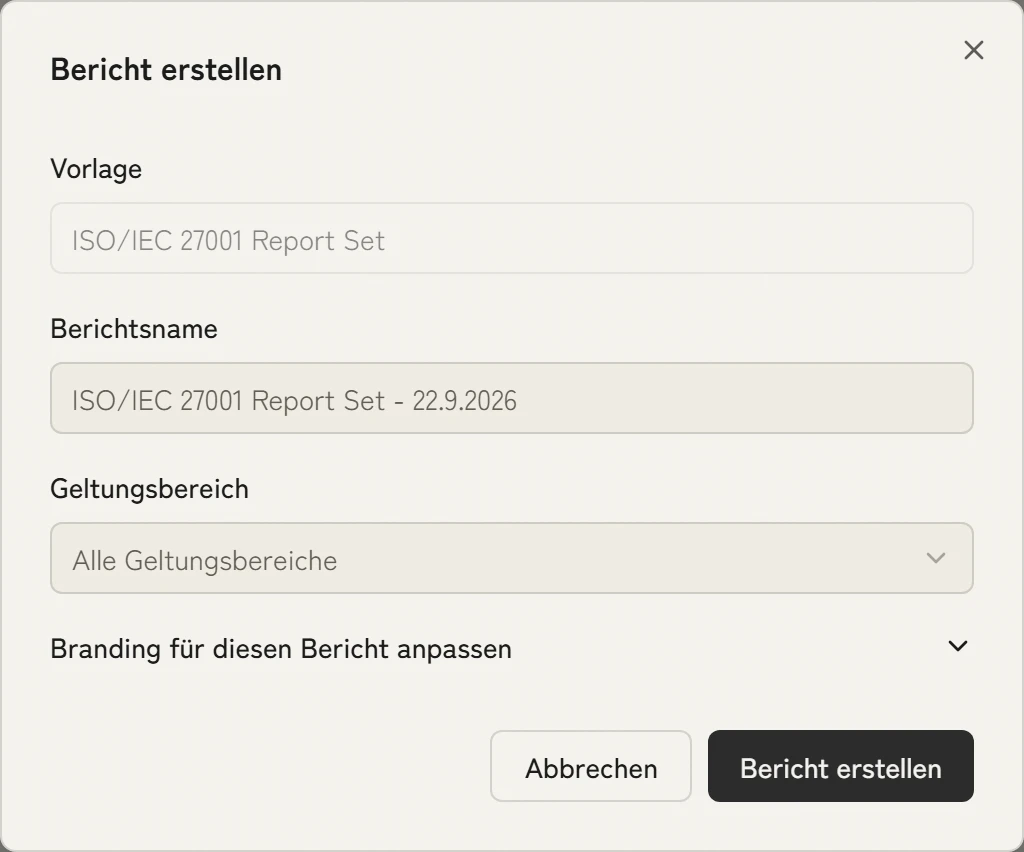
Starten Sie mit SOC 2 oder ISO 27001 und erweitern Sie auf ISO 22301, DSGVO, NIS2 oder TISAX, wenn der Kundenstamm wächst. Cross-Framework-Mapping bedeutet, jede heute umgesetzte Maßnahme bleibt erhalten. Kein Neustart beim nächsten Framework.
Lieferantenrisiko ab Tag eins im Griff
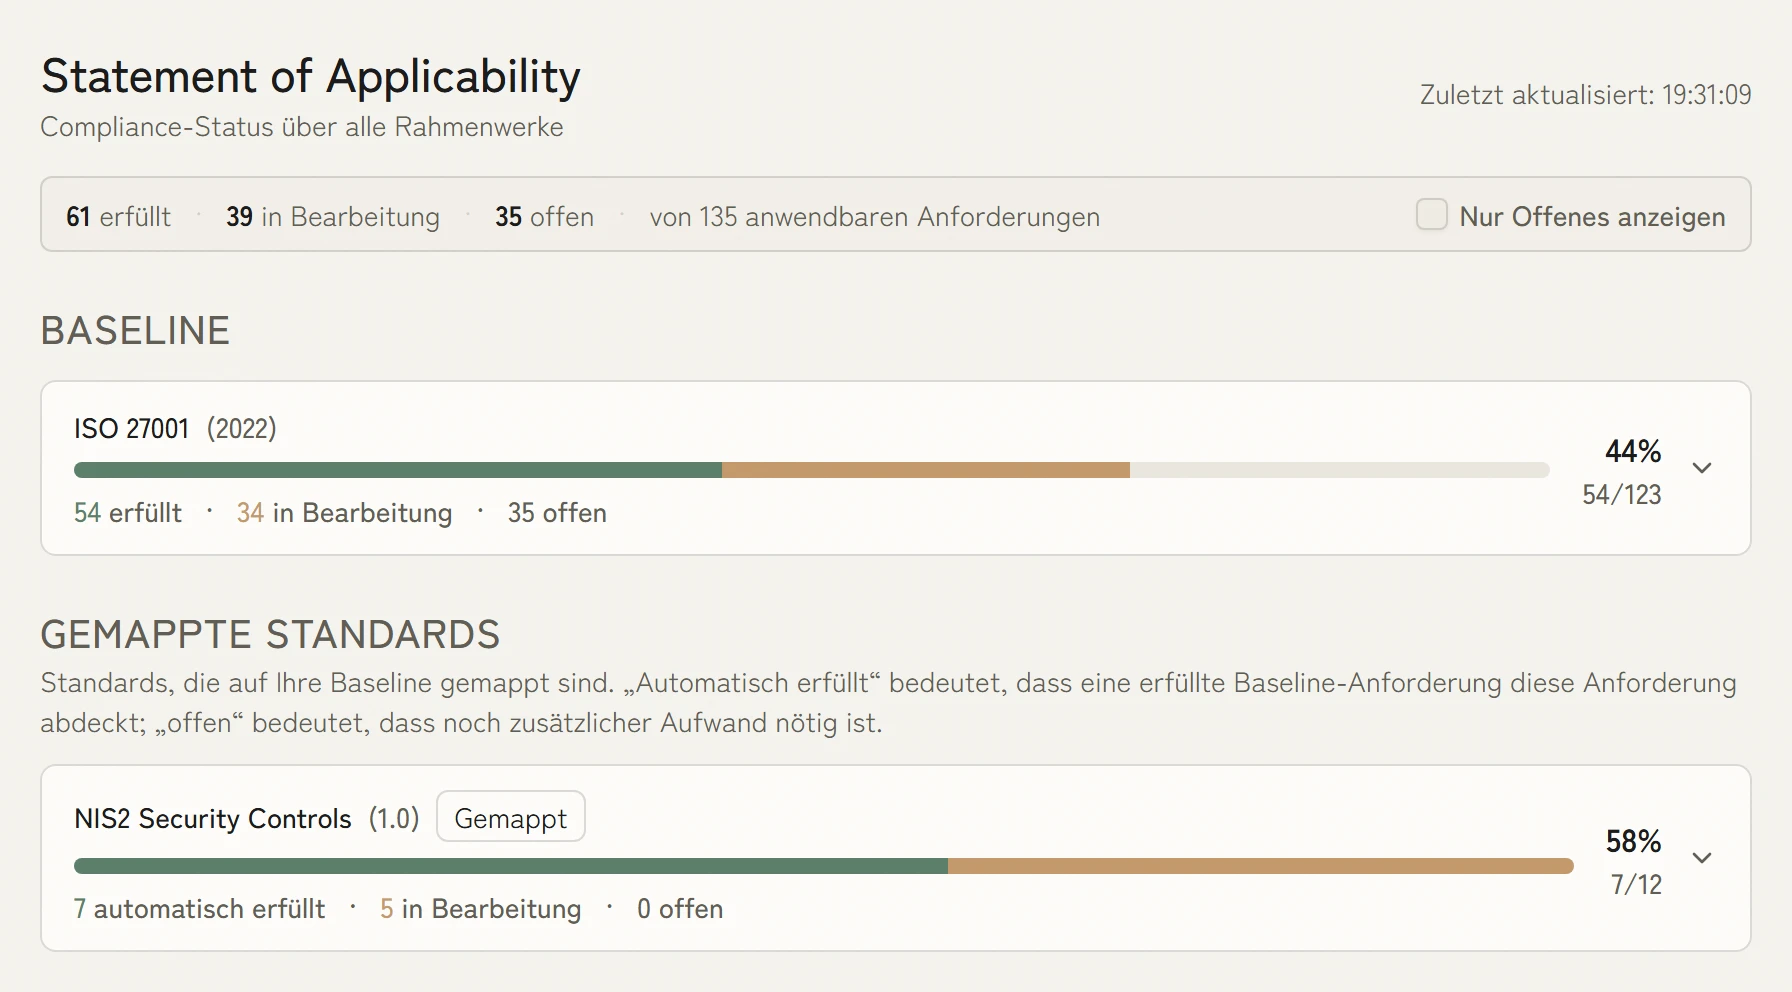
Startups stapeln SaaS, Cloud und KI-Komponenten schneller, als ein klassisches Lieferantenregister hinterherkommt. KaitoSec erfasst kritische Abhängigkeiten, AVVs und Sub-Prozessoren in einer Sicht, damit Enterprise-Audits keinen panischen Excel-Sprint auslösen.
Datenschutzarbeit mit klarer Verantwortung
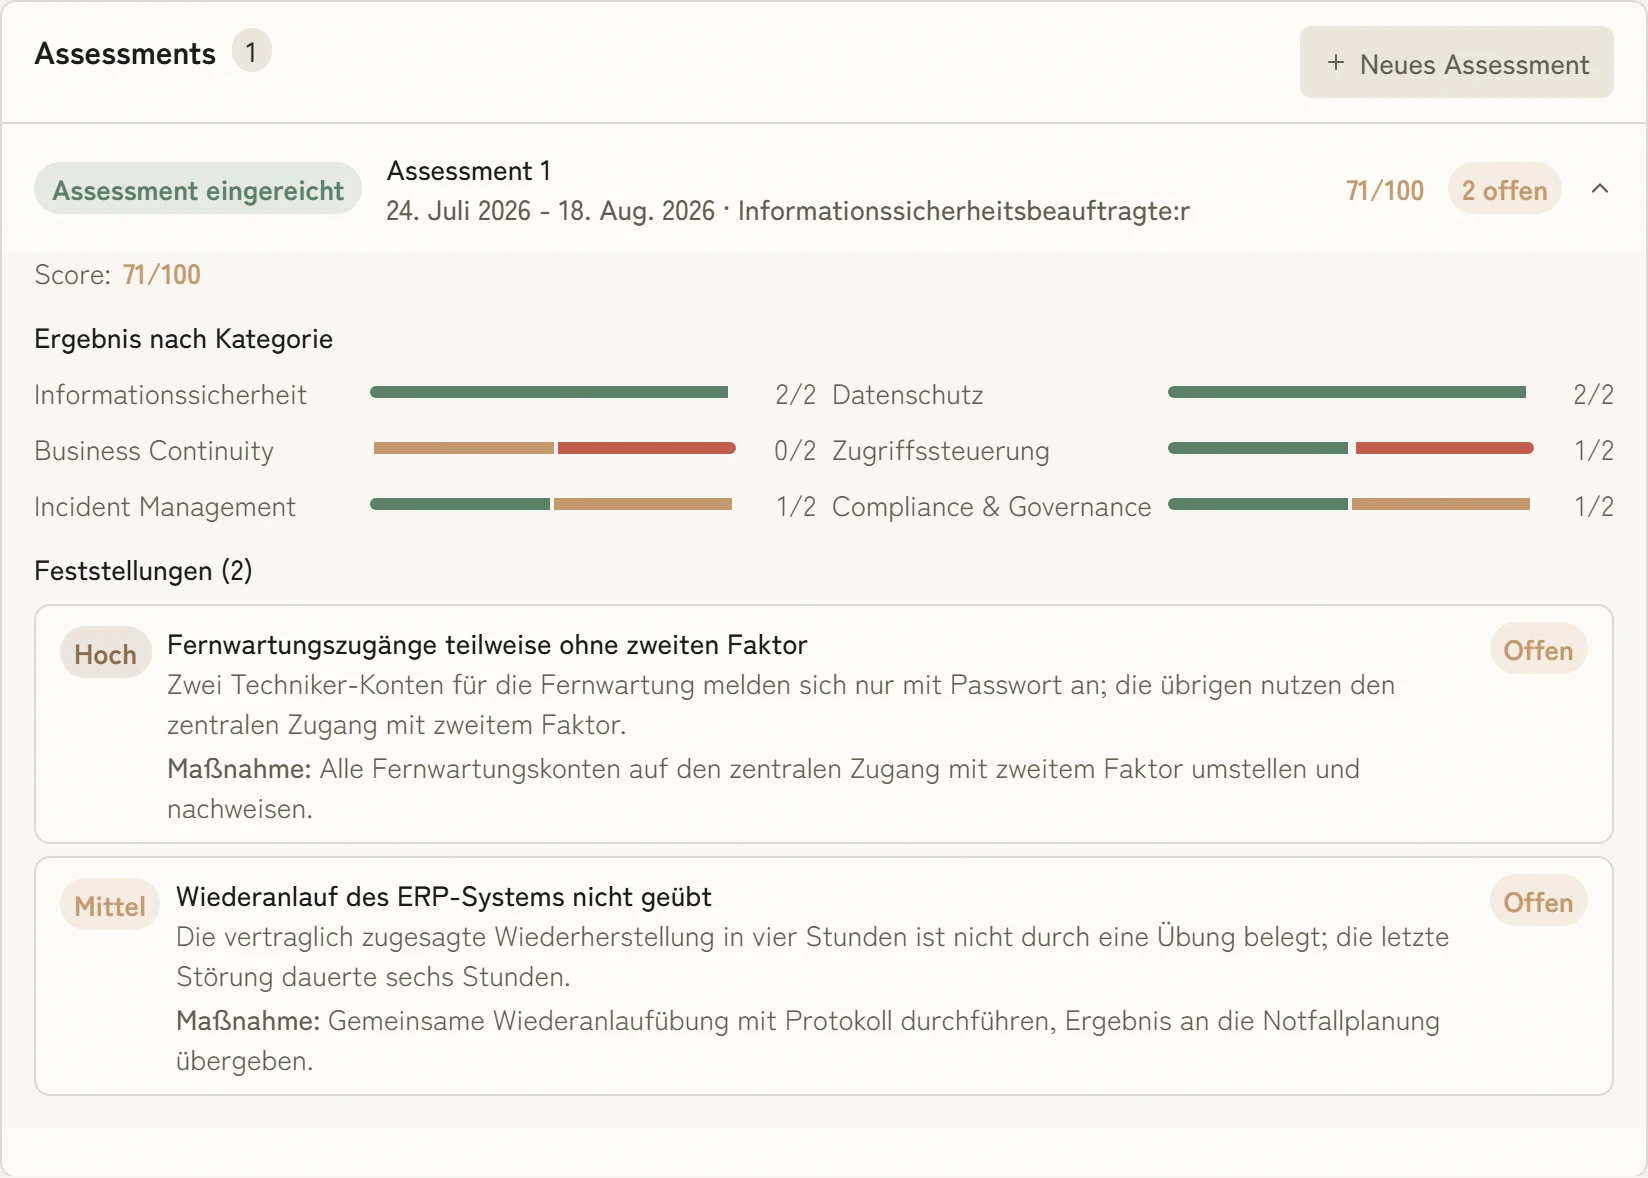
VVT, Auftragsverarbeitung, TOMs und Betroffenenrechte laufen im selben Modell wie Assets und Lieferanten. KaitoSec strukturiert die Arbeit und dokumentiert Entscheidungen; fachliche Verantwortung und gesetzlich erforderliche Rollen bleiben bei Ihrer Organisation.
Die Nachweise kommen aus den Systemen, die Sie schon nutzen.
100+ Integrationen
Alle Integrationen
















Passende Standards und Module
So unterstützt KaitoSec

Bringen Sie Ruhe in Ihren Arbeitsalltag.
Eine persönliche Demo in 30 Minuten: Wir gehen Ihren Stand durch und zeigen, was Ihr erster Großkunde im Sicherheits-Review sehen will.