
Berichtswesen: Kein Folienbauen mehr vor der Managementsitzung.
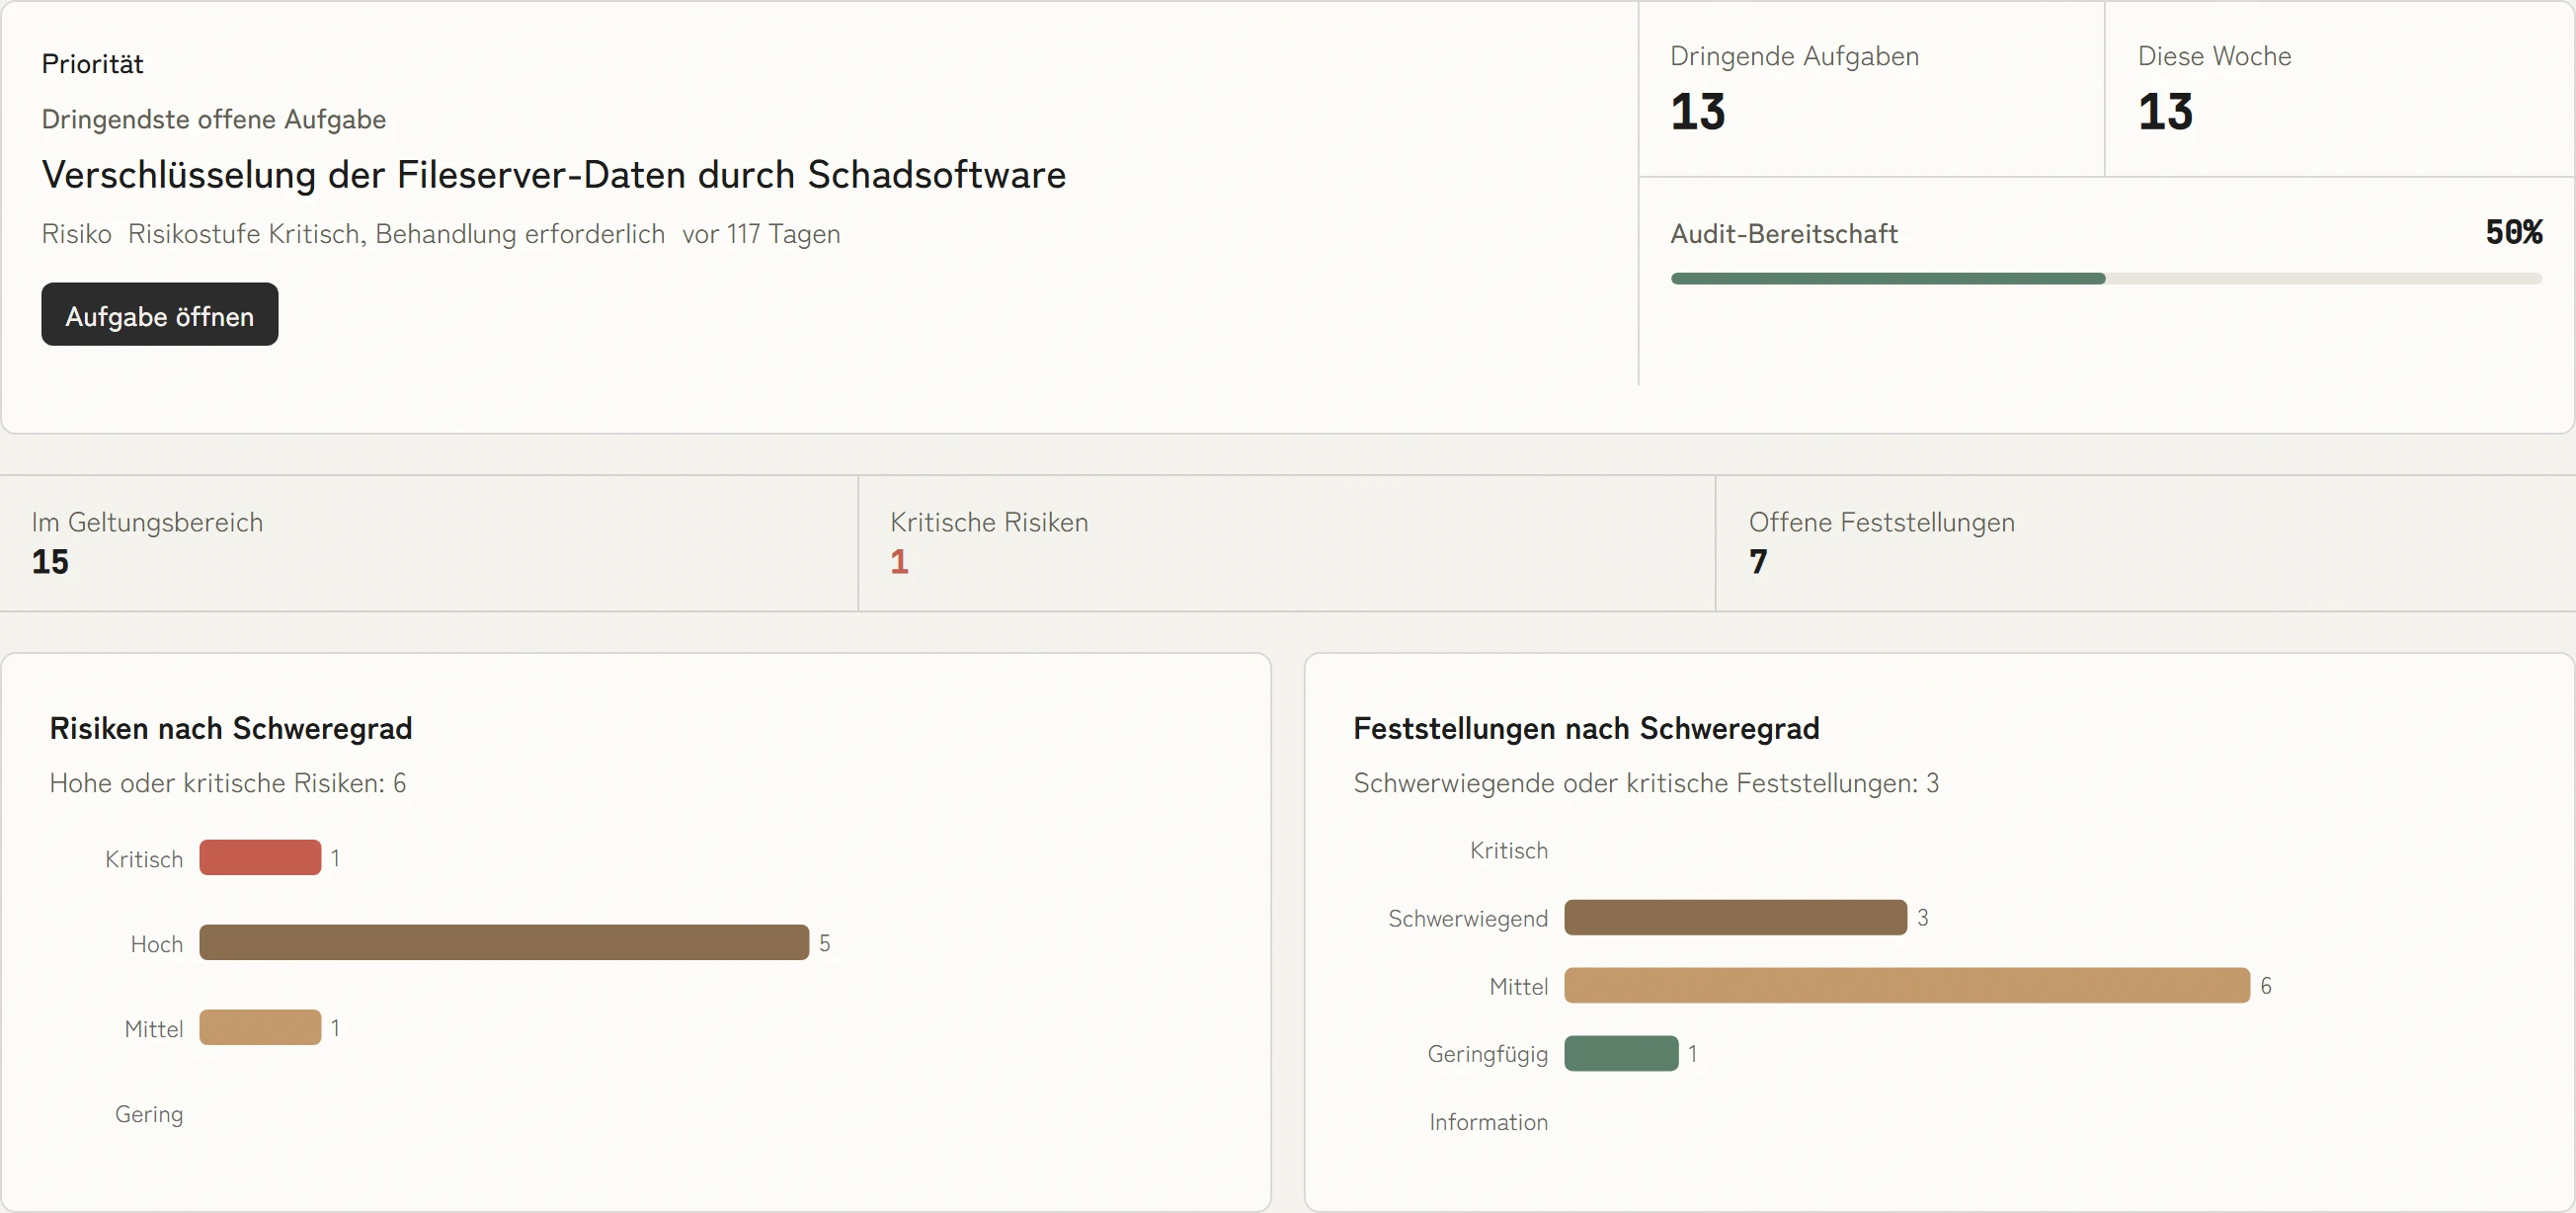
KaitoSec rechnet Audit-Bereitschaft, Risiken, Feststellungen und Kennzahlen live aus Ihren Daten. Geschäftsführung, ISB und Audit sehen jeweils ihre Sicht, und niemand trägt Zahlen von Hand zusammen.



 5,0 von 5
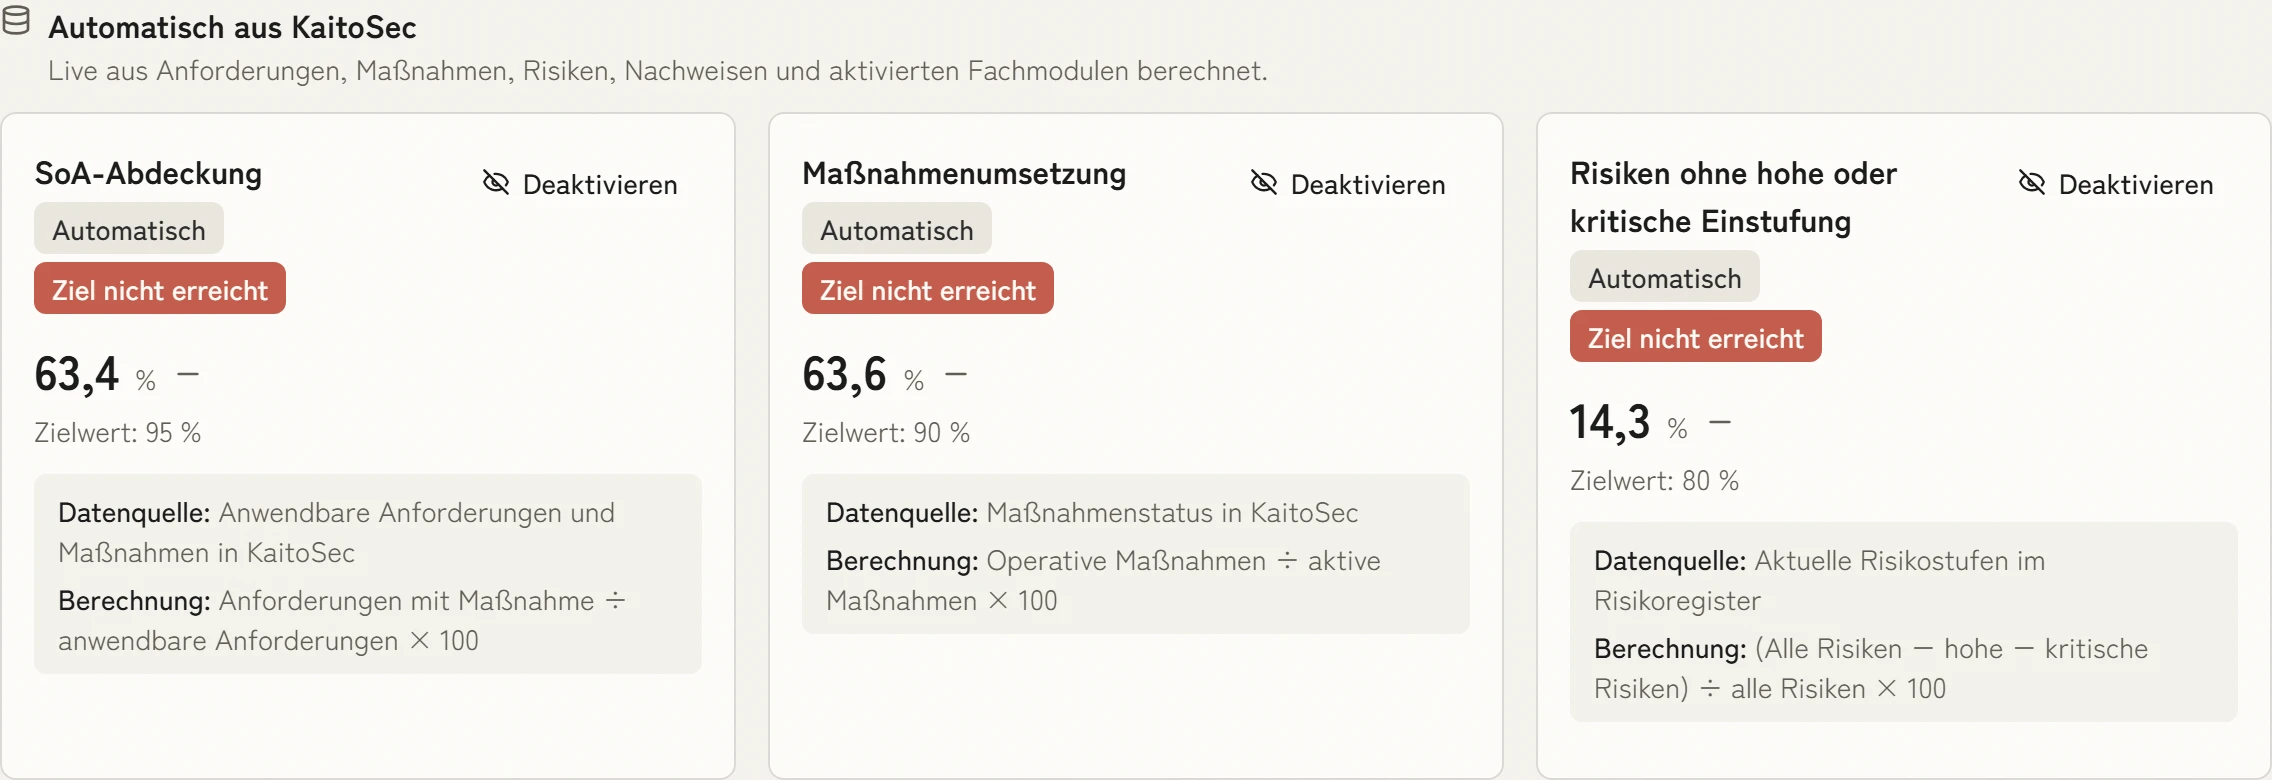
Kennzahlen, die sich selbst rechnen
SoA-Abdeckung, Umsetzung der Maßnahmen oder der Anteil hoher Risiken: Jede Kennzahl hat Zielwert, Datenquelle und Berechnung und aktualisiert sich mit Ihren Daten.
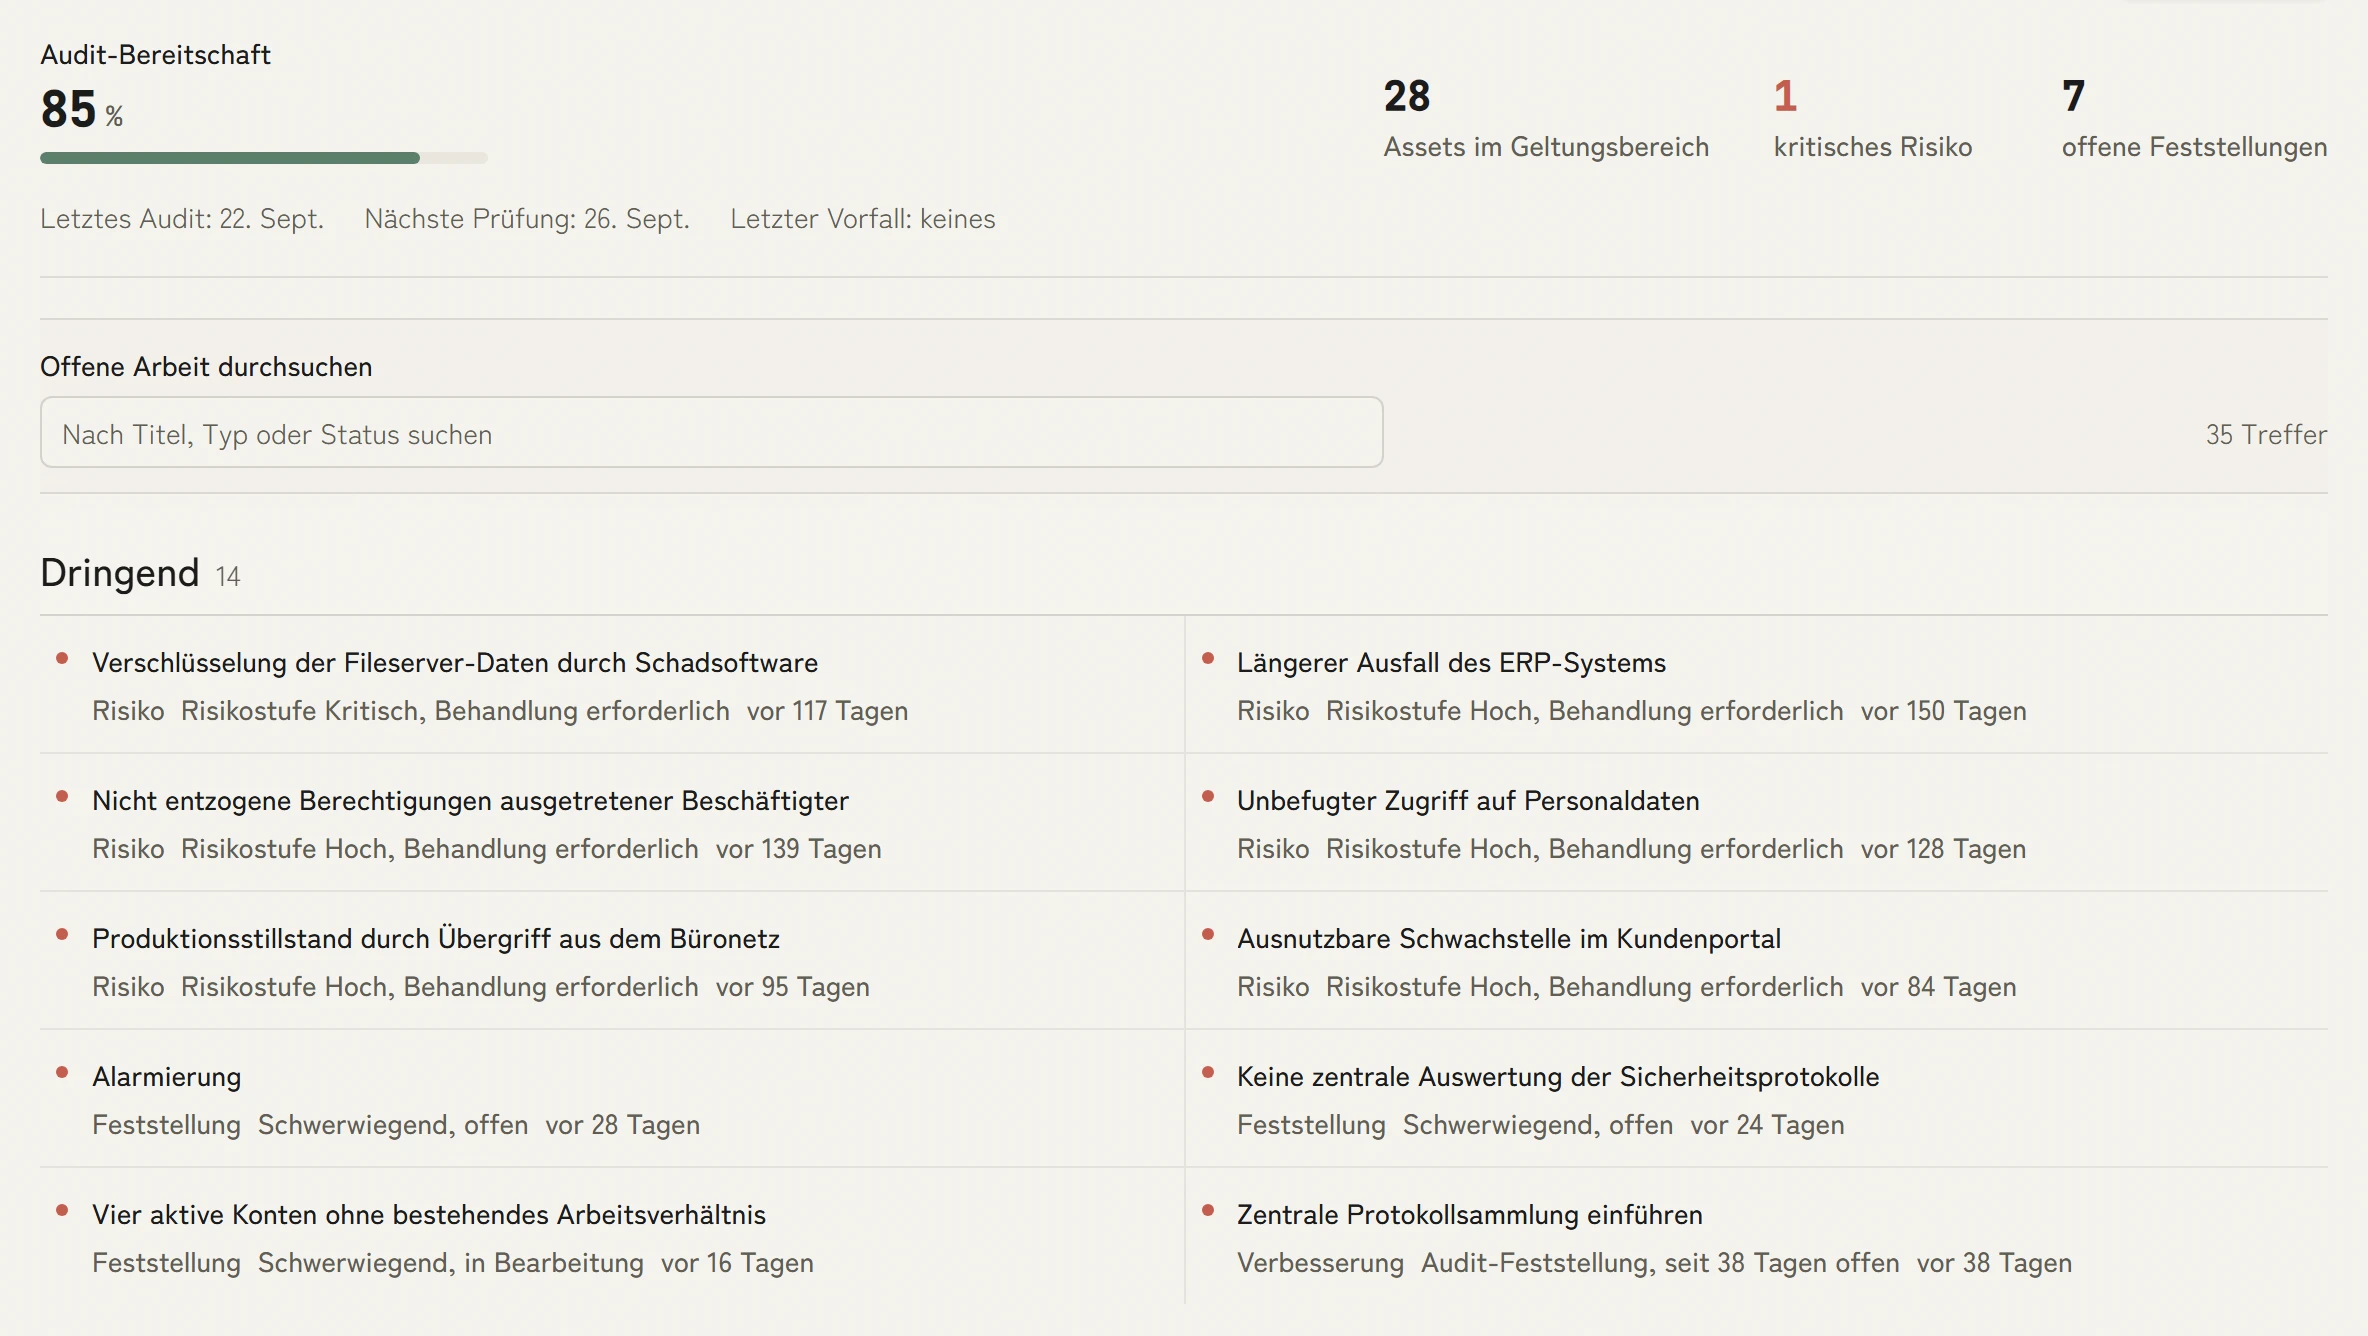
Was zuerst dran ist, steht oben
Die Arbeitsliste zeigt die Audit-Bereitschaft und darunter die dringendsten Aufgaben aus Risiken, Feststellungen und Verbesserungen, mit ihrem Alter. Ihr Team arbeitet dort, wo das nächste Audit es verlangt.
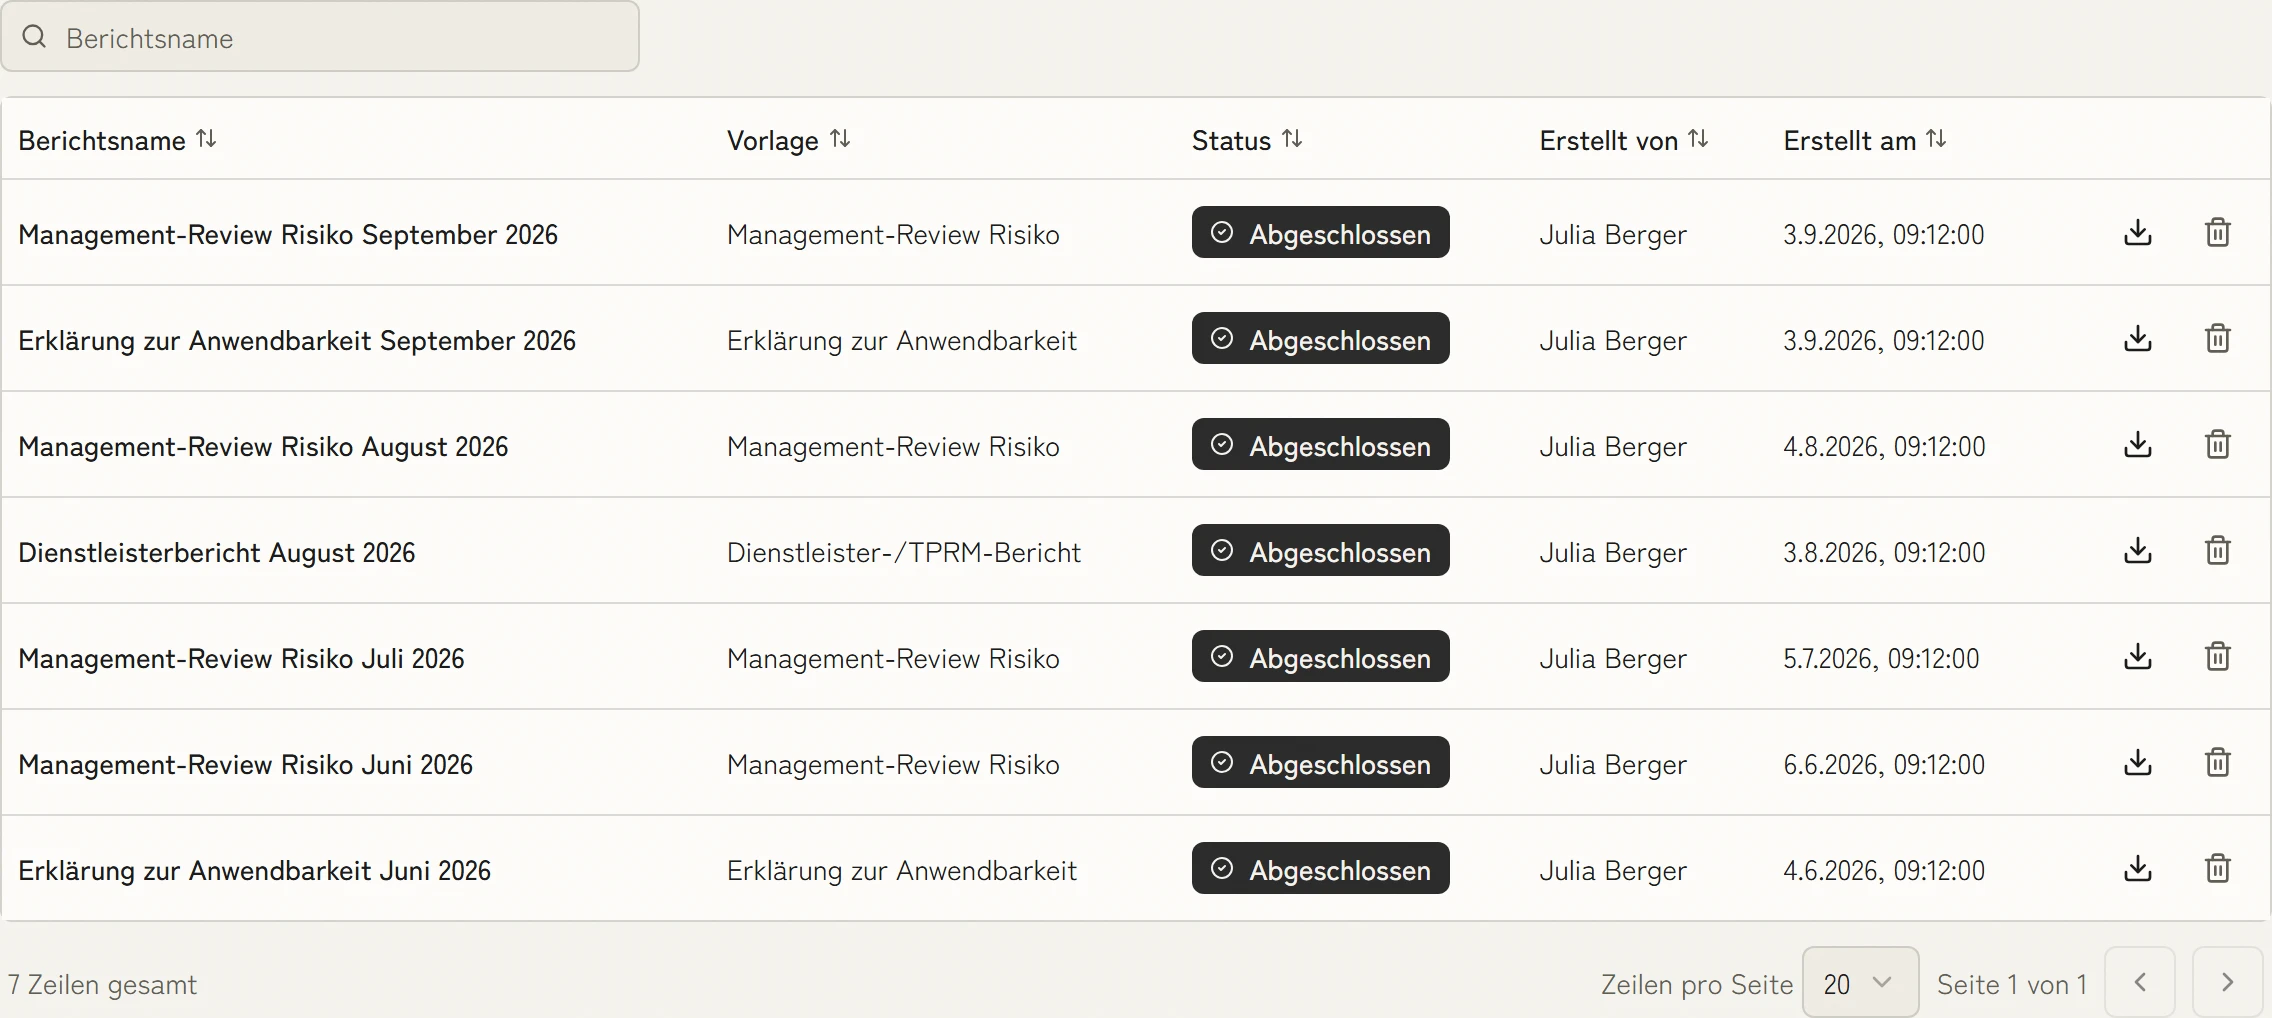
Jeder Bericht bleibt nachvollziehbar
Management-Reviews, Anwendbarkeitserklärungen und Dienstleisterberichte entstehen aus dem laufenden Stand und bleiben mit Ersteller und Zeitpunkt gespeichert. Später ist klar, was wann geteilt wurde.
- vorab zugeordnete Maßnahmen
- 100+100+
- der Nachweise entstehen bei der Arbeit selbst
- 100 %100 %
- schneller als manuelle Arbeit
- 10×10×
- Managementsysteme, ein Datenmodell
- 4 in 14 in 1
Was KaitoSec noch bietet
Diese Funktionen stecken im Kern der Plattform und gelten für jedes Modul.
Einmal umgesetzt, für jede Vorgabe erledigt.
Über 100 Maßnahmen sind bereits auf ISO 27001, NIS2, DORA und weitere Vorgaben zugeordnet. Sie setzen eine Maßnahme einmal um und weisen sie einmal nach. Für jede weitere Vorgabe, die sie abdeckt, fällt keine zusätzliche Arbeit an.
Sie prüfen und geben frei, statt leere Felder zu füllen.
Agenten bereiten Risikoanalyse, Anwendbarkeitserklärung und Maßnahmen aus Prüfberichten vor. Jedes Ergebnis liegt fertig zur Freigabe. Entschieden wird weiterhin von einem Menschen.
Vor dem Audit sammeln Sie nichts mehr ein.
Nachweise entstehen bei der Arbeit selbst: Ein getestetes Backup liefert seine Wiederherstellungszeit, eine abgeschlossene Prüfung ihr Ergebnis. Der Nachweisstand ist damit jeden Tag aktuell, nicht erst in der Woche vor dem Audit.
Audit-Bereitschaft ohne Vorkenntnisse.
Im einfachen Modus sieht Ihr Team, was für das Audit noch fehlt und was zuerst dran ist. Wer mehr Details braucht, schaltet in den Expertenmodus und sieht dieselben Daten mit Prüfprogramm und Feststellungen.
Sie pflegen jeden Prozess nur einmal.
Informationssicherheit, Business Continuity Management, Datenschutz, KI-Governance und Lieferantenmanagement arbeiten mit denselben Prozessdaten. Jede Änderung wirkt sofort in allen Systemen. Doppelte Erfassung und widersprüchliche Register entfallen.

Fragen Sie Chris, wie das bei Ihnen aussieht.
Mitgründer und CEO von KaitoSec. Er geht Ihren Fall mit Ihnen live im Produkt durch.
Demo buchen
Die Daten für Ihr Berichtswesen sind schon da.
100+ Integrationen
Alle Integrationen















Häufig gestellte Fragen
Können wir Berichte mit Stakeholdern ohne KaitoSec-Konto teilen?
Ja. Schreibgeschütztes Teilen funktioniert über einen sicheren Link. Live-Dashboard oder zeitpunktbezogenes PDF können mit Vorstandsmitgliedern, Auditoren, Kunden oder Aufsichtsbehörden geteilt werden, ohne Plattformzugang.
Wie entstehen Audit-Nachweispakete?
Jede Maßnahme, jeder BC-Plan, jede Übung, jeder Lieferantendatensatz und jedes KI-System kann verknüpfte Dokumente, Screenshots und Aktivitätsprotokolle tragen. Der Nachweispaket-Builder führt die freigegebenen Inhalte nach Framework-Klausel und Managementsystem in einem strukturierten PDF zusammen.
Sind SOC 2 Trust Services Criteria in den Berichten enthalten?
Ja. SOC-2-Berichte sind den Trust Services Criteria zugeordnet (Sicherheit, Verfügbarkeit, Vertraulichkeit, Verarbeitungsintegrität, Datenschutz). Jedes Kriterium zeigt Umsetzungsstand, Nachweise und Verantwortliche.
Können Berichte unser Unternehmens-Branding tragen?
Ja. PDF-Exporte enthalten Ihr Logo, Farbschema und die Kopfzeile. Auf Wunsch tragen Berichte vollständig Ihr eigenes Erscheinungsbild, auch für Kunden- und Vorstandsberichte.

Weniger Arbeit in Ihrem Berichtswesen.
Ein Bericht, den Sie regelmäßig bauen, genügt. In dreißig Minuten sehen Sie, wie KaitoSec ihn aus dem laufenden Stand erzeugt.