
Risikomanagement: Das Register entsteht aus Ihren Daten.
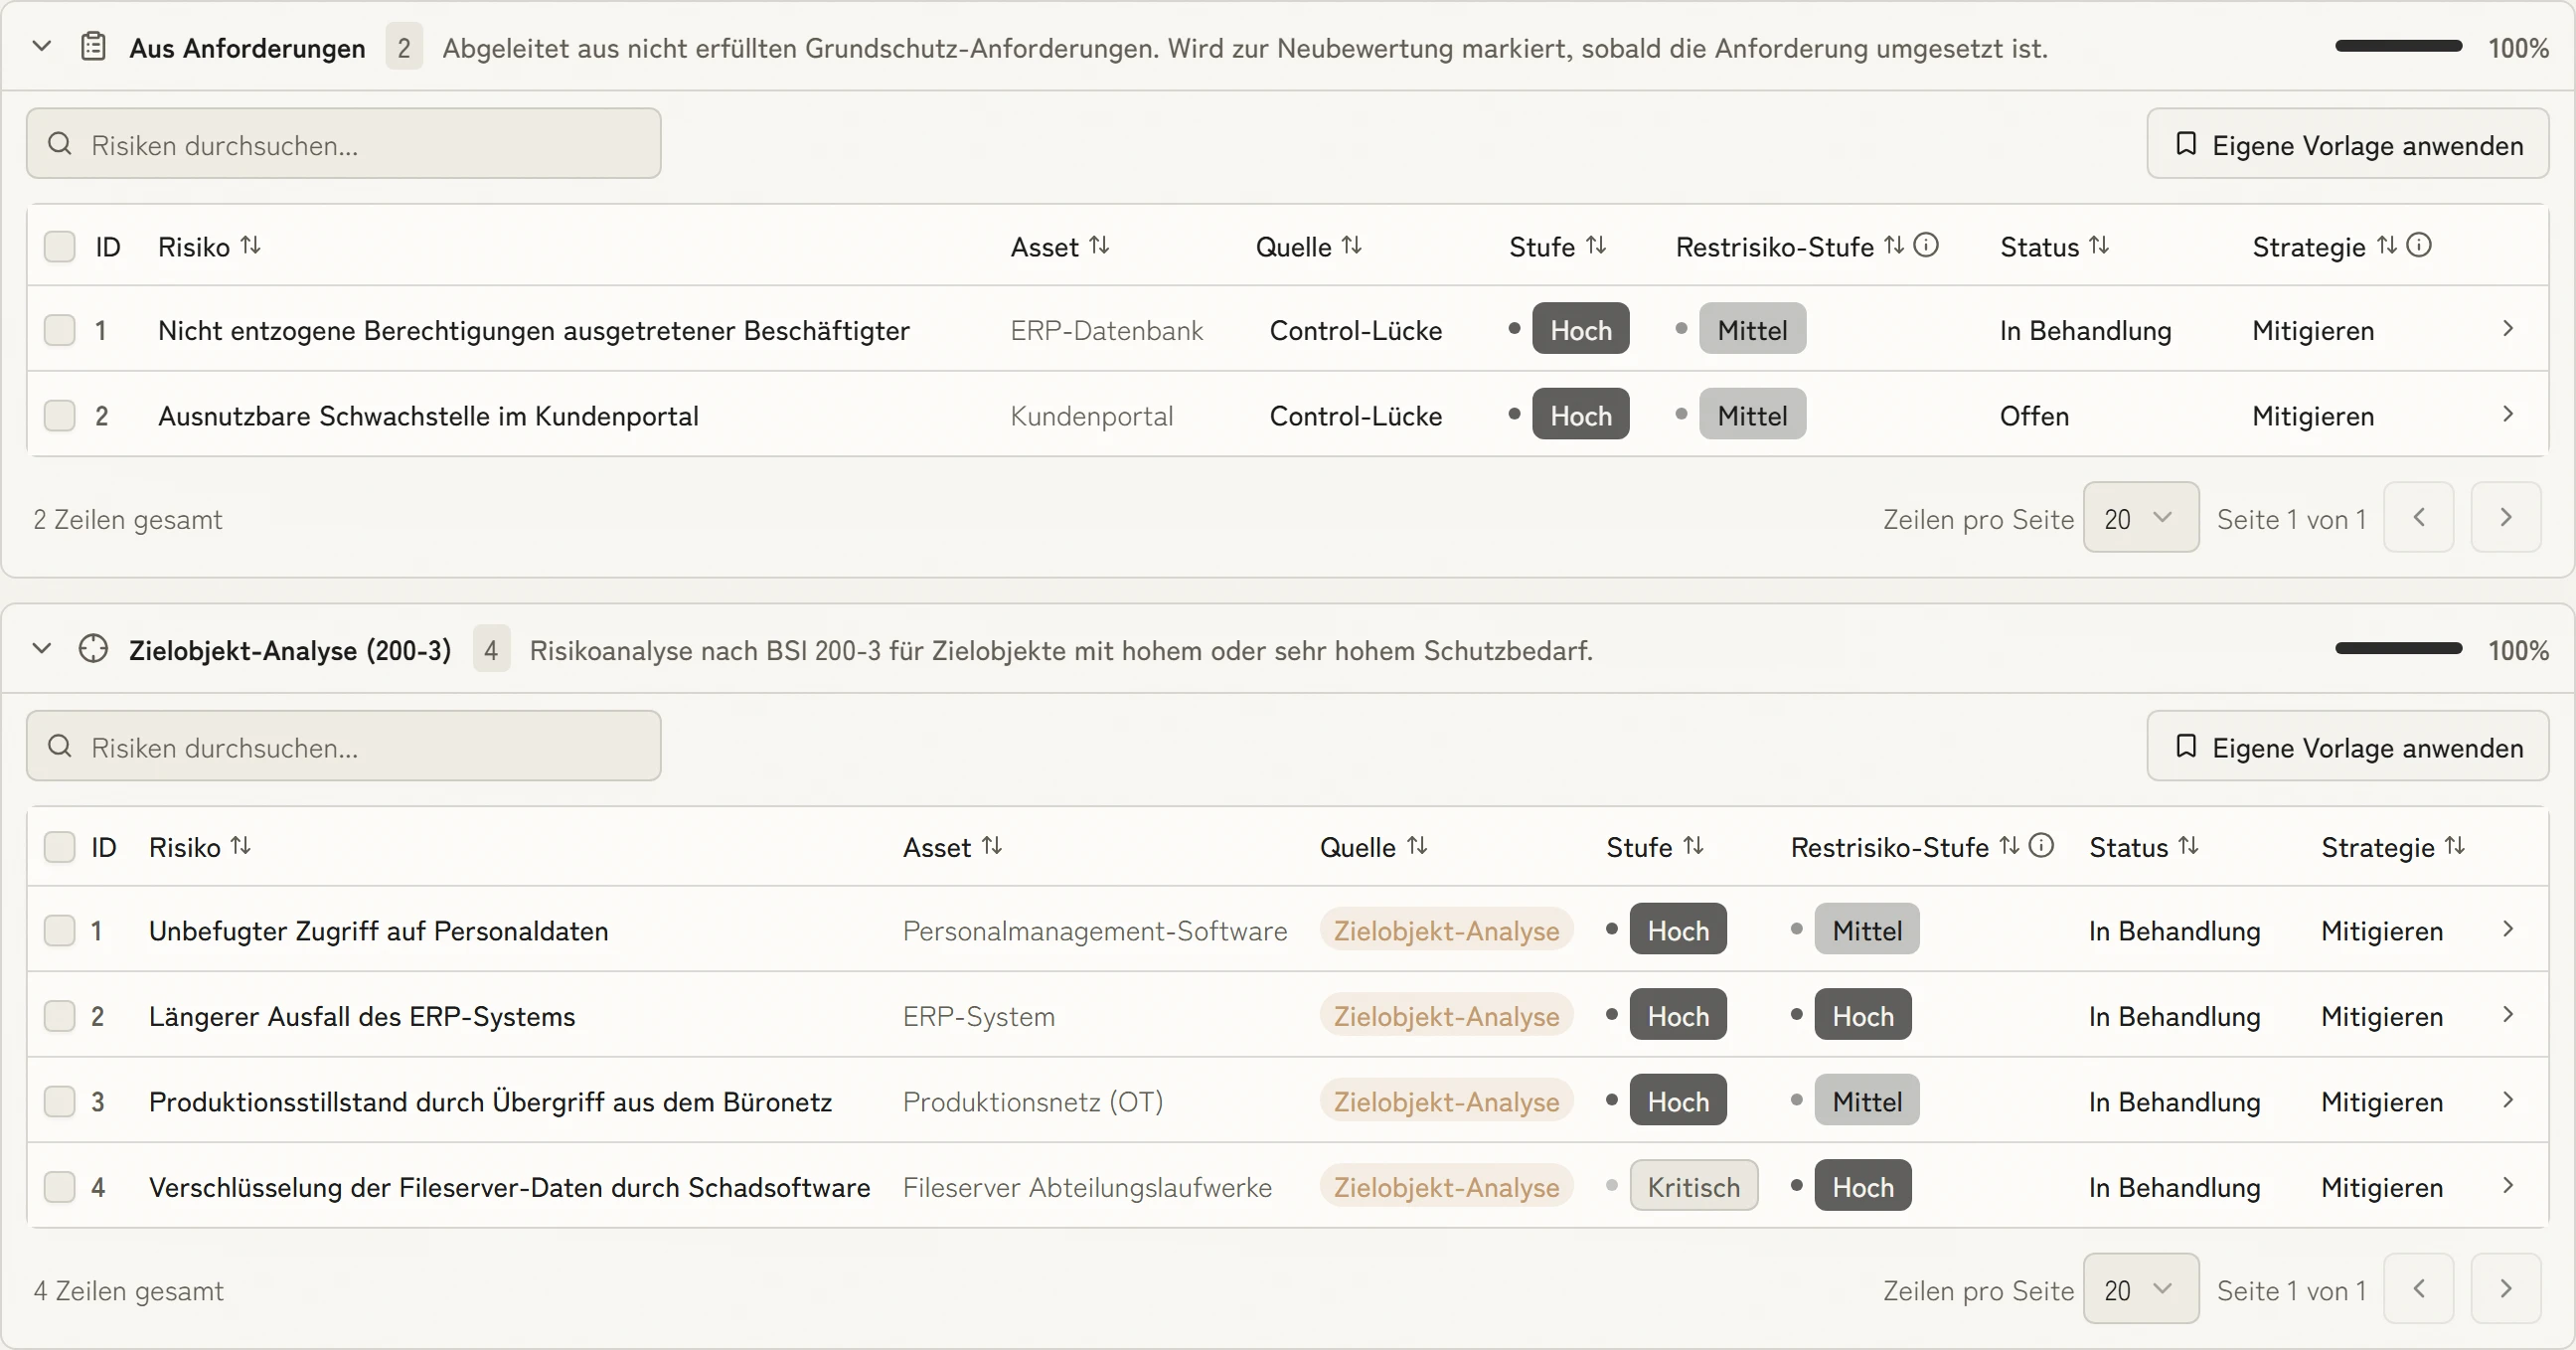
KaitoSec leitet Risiken aus offenen Anforderungen und aus Assets mit hohem Schutzbedarf ab und bewertet sie vor. Sie bestätigen, behandeln und sehen jederzeit, welches Risiko zuerst dran ist.



 5,0 von 5
 AusgangsrisikoRestrisiko
Auf einen Blick sehen, wo Sie handeln müssen
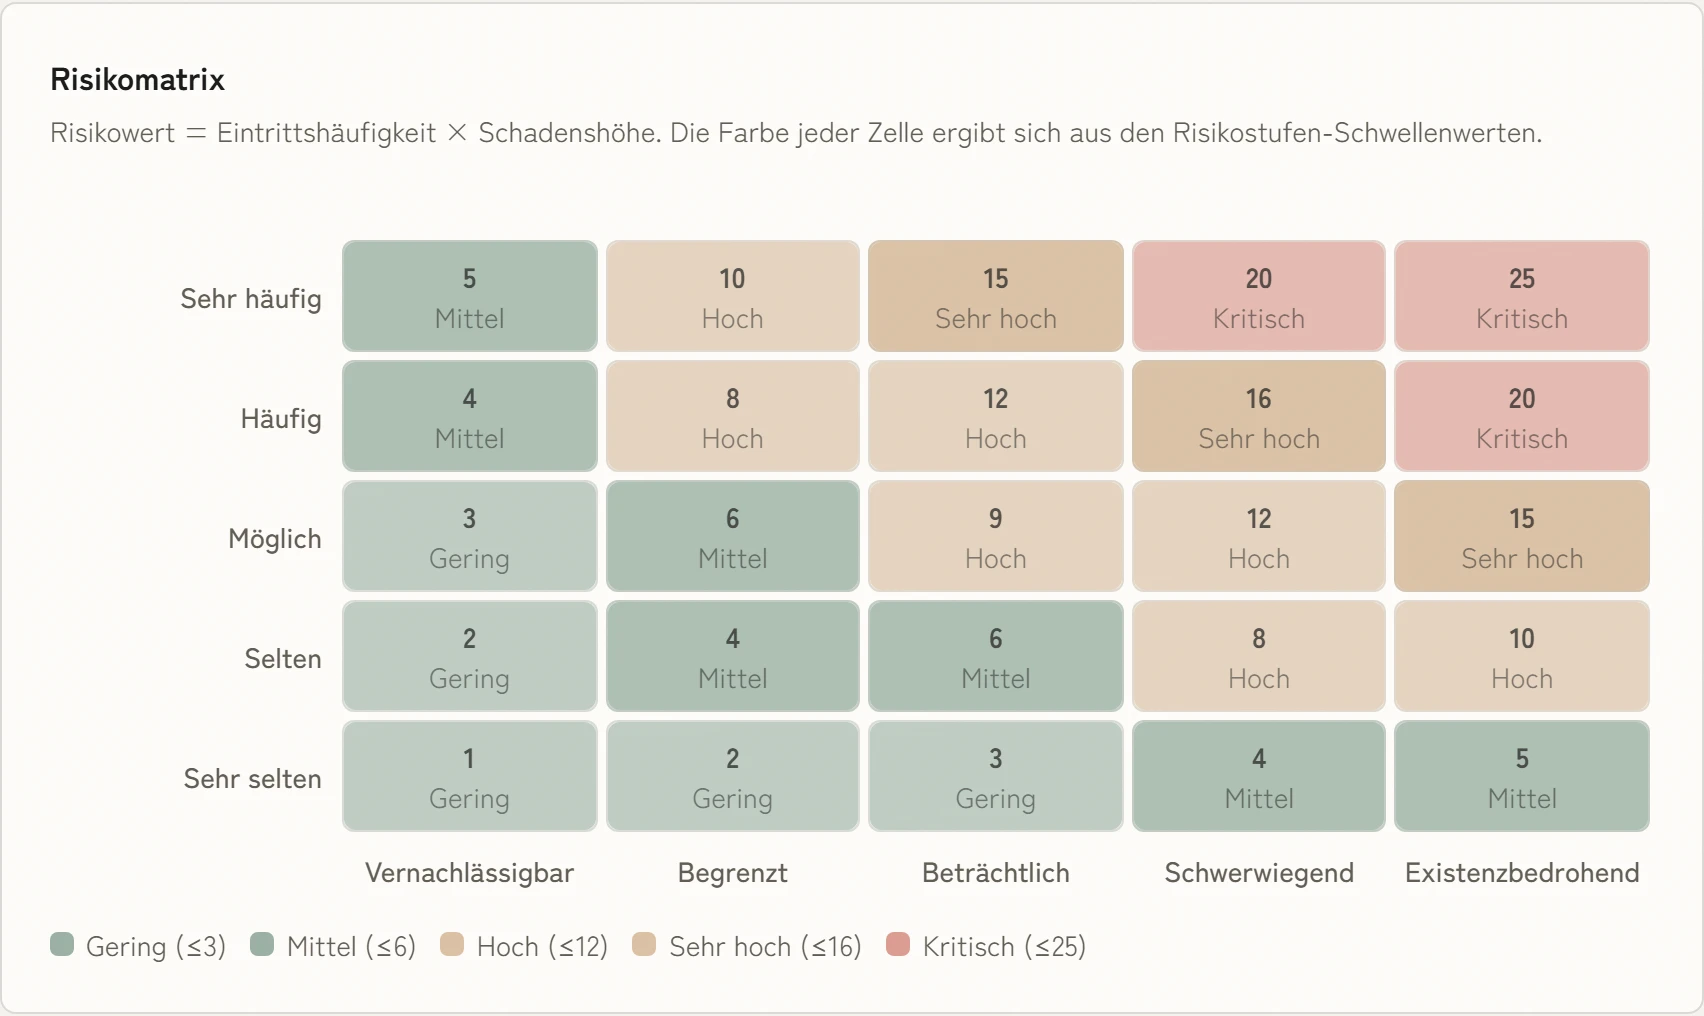
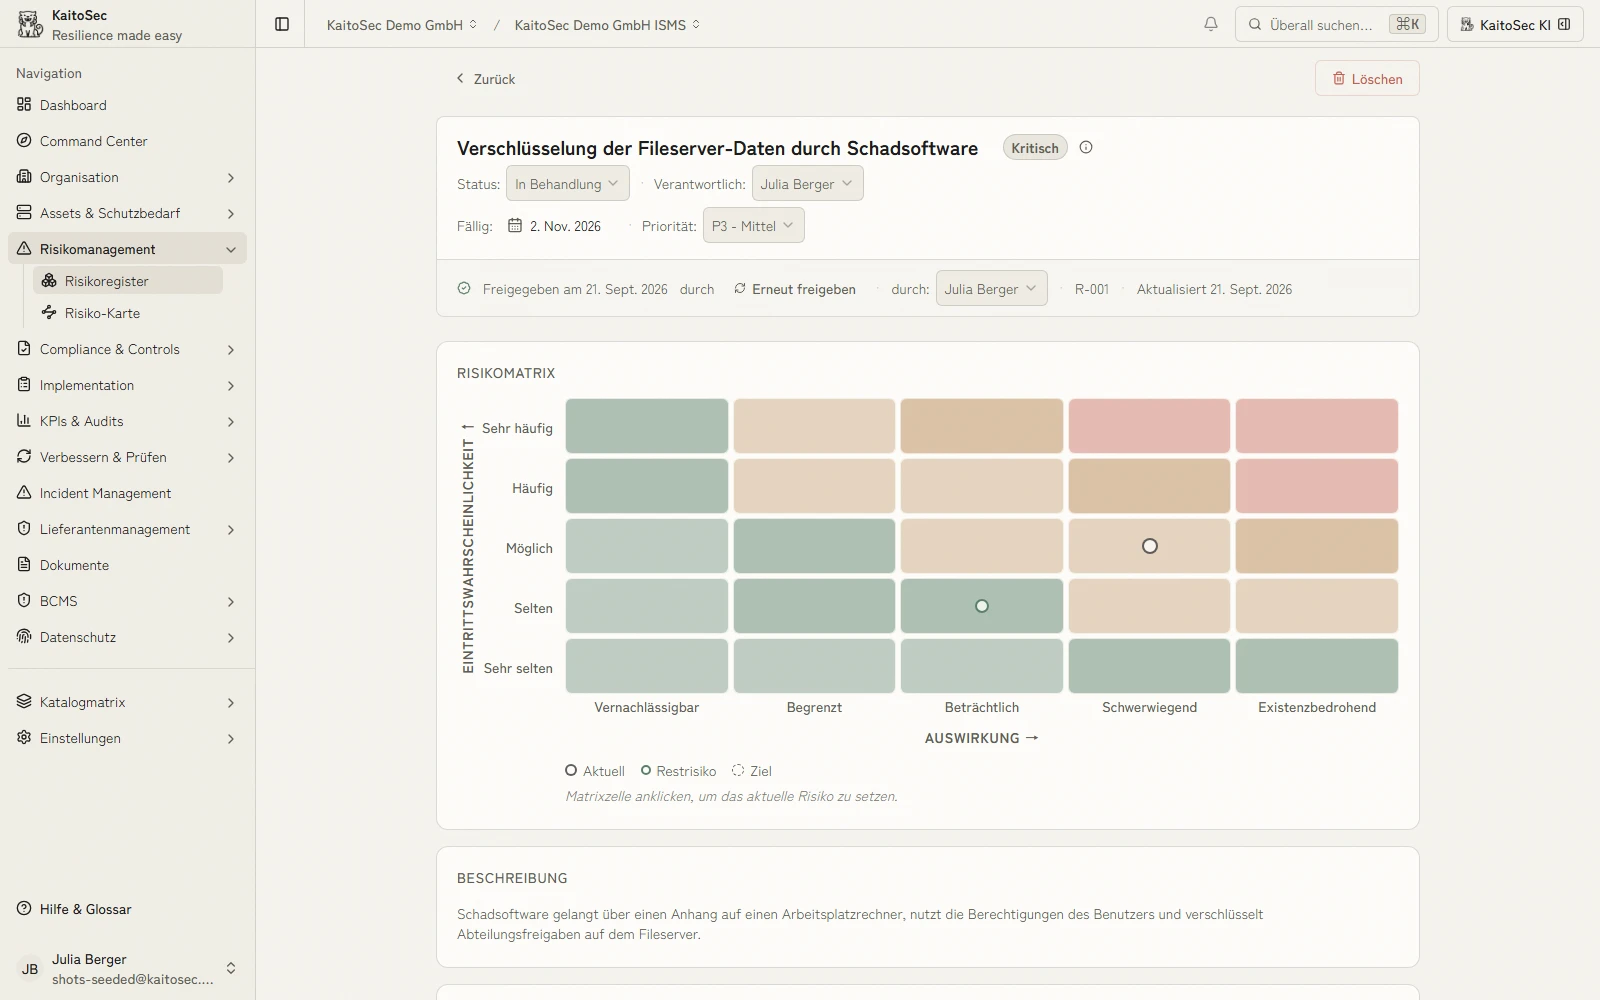
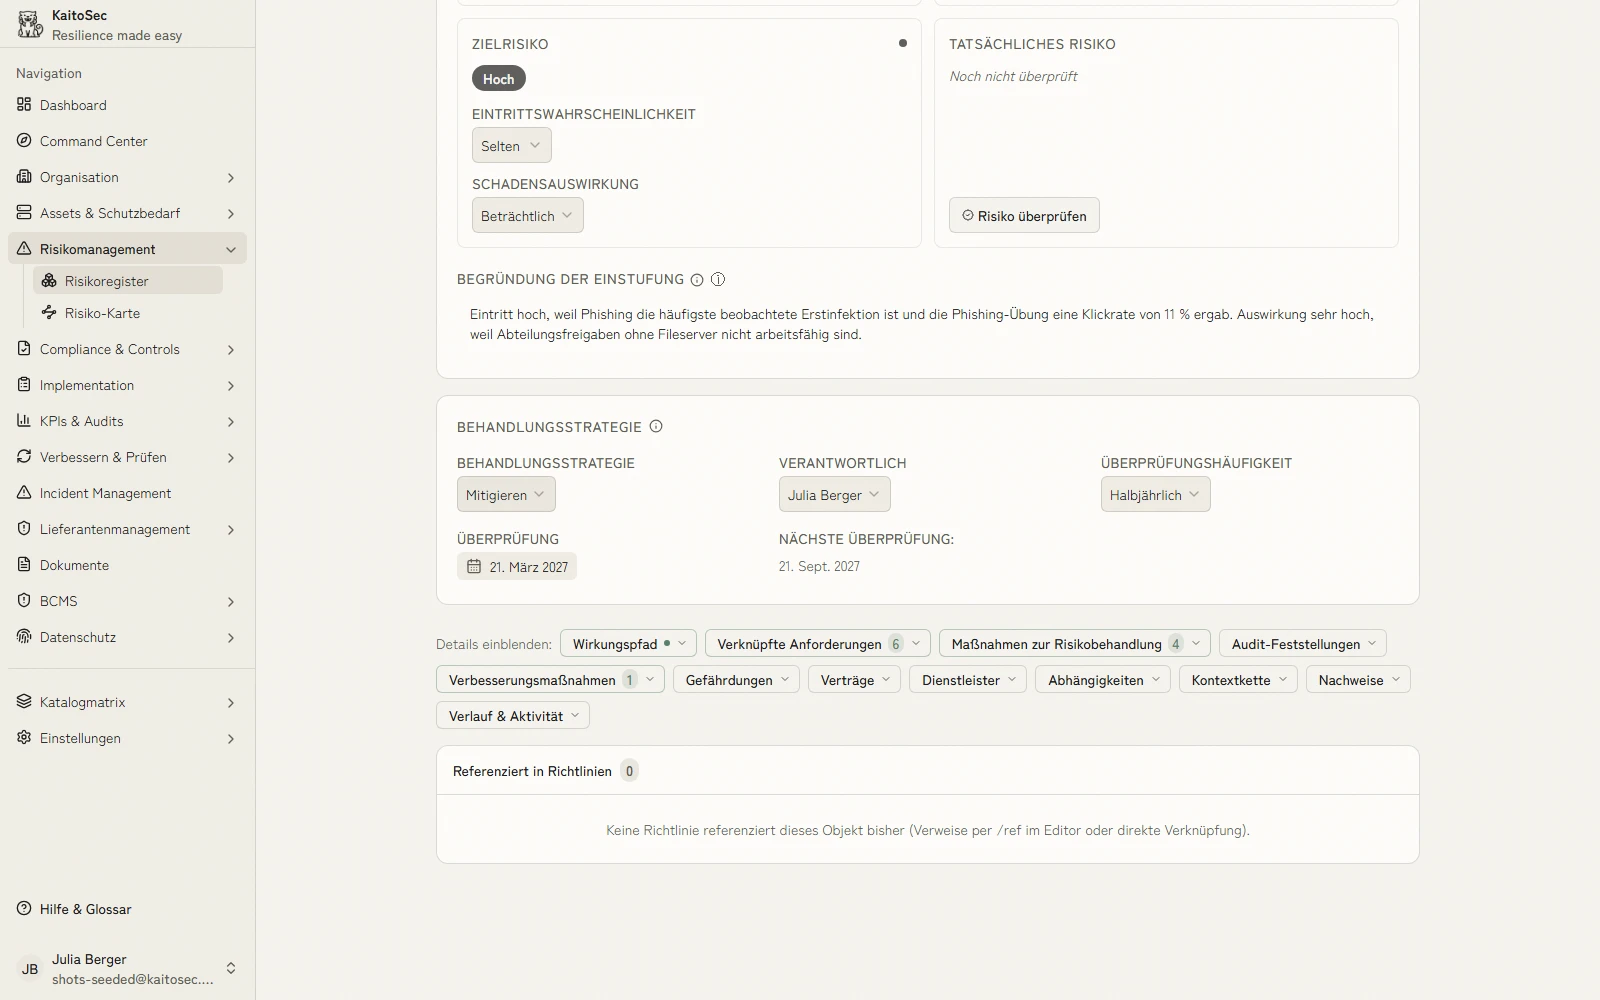
Eintrittshäufigkeit und Schadenshöhe stehen auf einer Skala, die Sie an Ihre Methodik anpassen. Die Matrix färbt jedes Risiko nach seiner Stufe ein, Ausgangs- und Restrisiko stehen mit Begründung nebeneinander.
Demo buchenJede Behandlung hat einen Namen und ein Datum
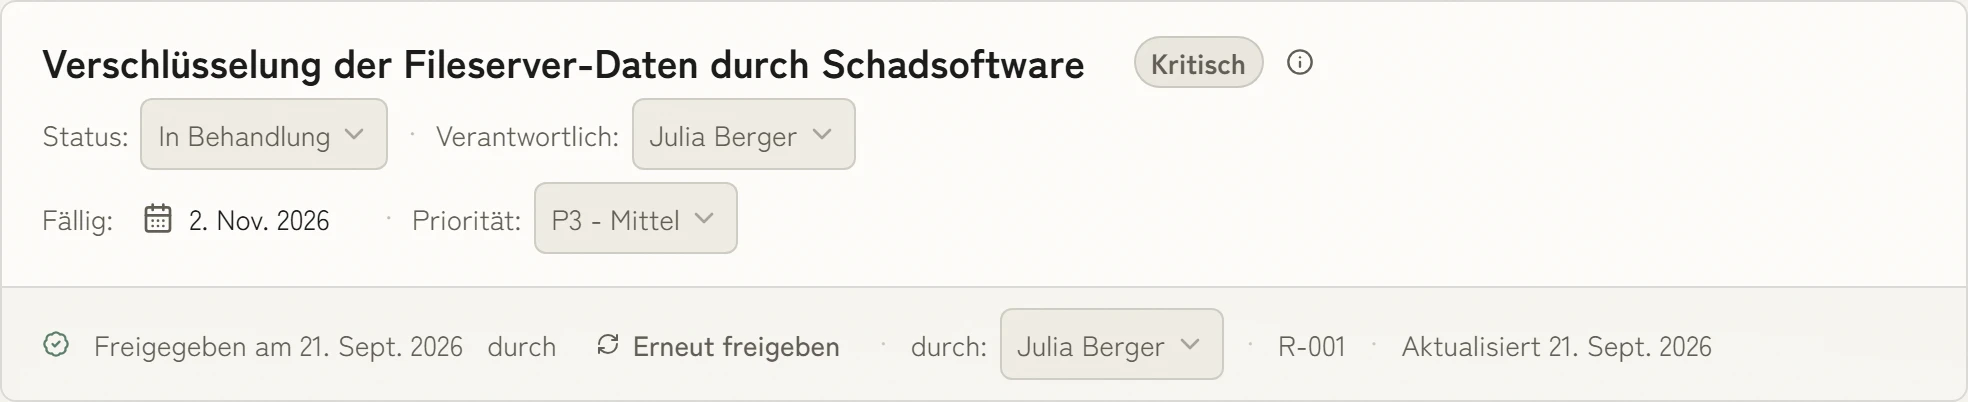
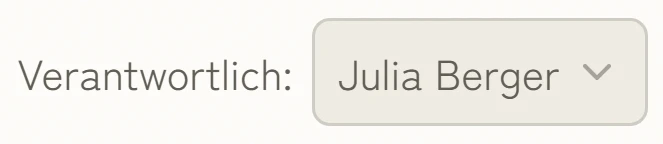
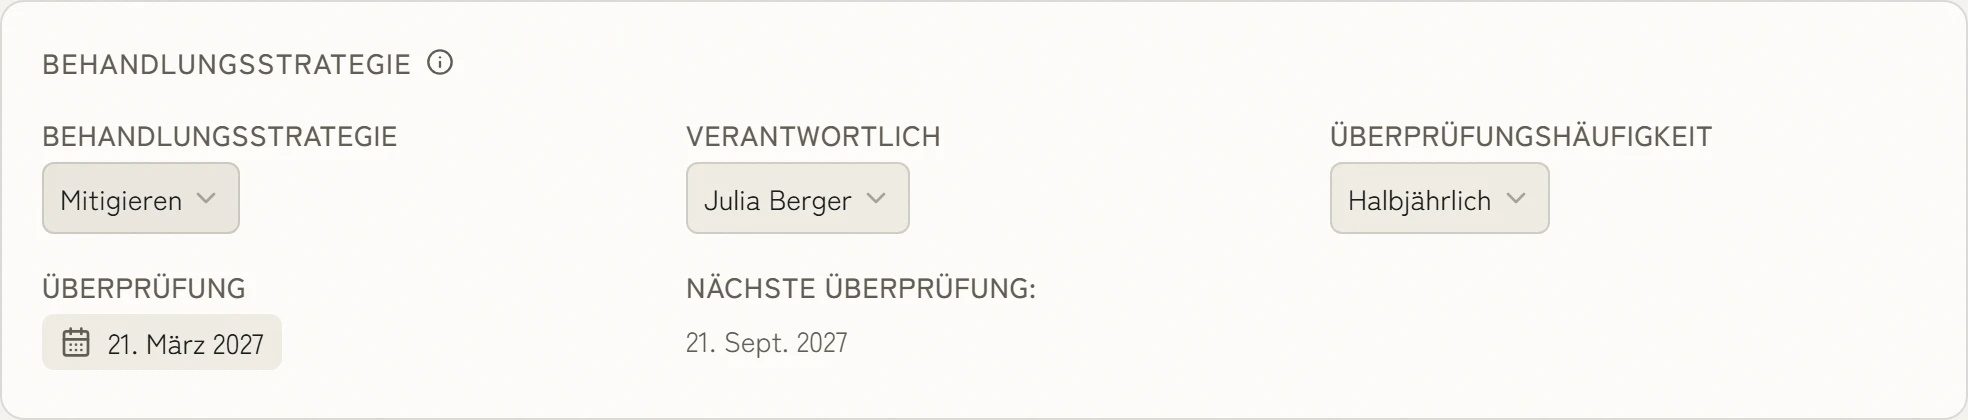
Aus der Bewertung wird direkt eine Aufgabe mit Verantwortlichem, Fälligkeit und Freigabe, verknüpft mit Maßnahmen, BIA, Lieferantenprüfung oder KI-Governance. Im Meeting muss niemand mehr fragen, wer sich kümmert.
Die nächste Überprüfung steht schon fest
Sie legen den Prüfrhythmus je Risiko oder Kategorie fest, KaitoSec berechnet daraus das nächste Datum. Wird eine Anforderung umgesetzt, die zum Risiko gehört, markiert KaitoSec das Risiko zur Neubewertung.
- vorab zugeordnete Maßnahmen
- 100+100+
- der Nachweise entstehen bei der Arbeit selbst
- 100 %100 %
- schneller als manuelle Arbeit
- 10×10×
- Managementsysteme, ein Datenmodell
- 4 in 14 in 1
Was KaitoSec noch bietet
Diese Funktionen stecken im Kern der Plattform und gelten für jedes Modul.
Einmal umgesetzt, für jede Vorgabe erledigt.
Über 100 Maßnahmen sind bereits auf ISO 27001, NIS2, DORA und weitere Vorgaben zugeordnet. Sie setzen eine Maßnahme einmal um und weisen sie einmal nach. Für jede weitere Vorgabe, die sie abdeckt, fällt keine zusätzliche Arbeit an.
Sie prüfen und geben frei, statt leere Felder zu füllen.
Agenten bereiten Risikoanalyse, Anwendbarkeitserklärung und Maßnahmen aus Prüfberichten vor. Jedes Ergebnis liegt fertig zur Freigabe. Entschieden wird weiterhin von einem Menschen.
Vor dem Audit sammeln Sie nichts mehr ein.
Nachweise entstehen bei der Arbeit selbst: Ein getestetes Backup liefert seine Wiederherstellungszeit, eine abgeschlossene Prüfung ihr Ergebnis. Der Nachweisstand ist damit jeden Tag aktuell, nicht erst in der Woche vor dem Audit.
Risikomanagement ohne Vorkenntnisse.
Der einfache Modus nimmt Ihr Team an die Hand: Risiken prüfen, eine Behandlung wählen, Maßnahmen zuweisen. Bei jedem Schritt steht in einfachen Worten, was zu tun ist und warum. Wer mehr Details braucht, schaltet in den Expertenmodus und sieht dieselben Risiken mit Methodik und Restrisiko.
Sie pflegen jeden Prozess nur einmal.
Informationssicherheit, Business Continuity Management, Datenschutz, KI-Governance und Lieferantenmanagement arbeiten mit denselben Prozessdaten. Jede Änderung wirkt sofort in allen Systemen. Doppelte Erfassung und widersprüchliche Register entfallen.

Fragen Sie Chris, wie das bei Ihnen aussieht.
Mitgründer und CEO von KaitoSec. Er geht Ihren Fall mit Ihnen live im Produkt durch.
Demo buchen
Die Daten für Ihr Risikomanagement sind schon da.
100+ Integrationen
Alle Integrationen















Häufig gestellte Fragen
Was ist Risikomanagement in der Informationssicherheit?
IT-Risikomanagement identifiziert, bewertet und behandelt Risiken für Vertraulichkeit, Integrität und Verfügbarkeit von Informationen. Die Methoden der Risikobewertung folgen ISO 27005 und BSI-Standard 200-3 und sind direkt mit der KaitoSec ISMS-Software verbunden.
Wie funktioniert eine Risikoanalyse nach BSI 200-3?
Eine Risikoanalyse nach BSI 200-3 bewertet und behandelt auf Basis der elementaren Gefährdungen (G 0.x) Risiken für Zielobjekte mit erhöhtem Schutzbedarf. KaitoSec verknüpft Gefährdungen, Bausteine und Maßnahmen automatisch, siehe BSI IT-Grundschutz.
Wie werden Lieferantenrisiken erfasst?
Lieferanten sind in KaitoSec Objekte im selben Register wie Assets und Prozesse; ihre Risiken erscheinen im Risikoregister. NIS2 und DORA fordern genau diese Sicht, Details unter Lieferantenmanagement.
Was ist der Unterschied zwischen Risikoregister und Business Impact Analyse?
Das Risikoregister bewertet Eintrittswahrscheinlichkeit und Schaden; die BIA bestimmt Wiederanlaufzeiten für Prozesse. Beide nutzen dieselben Assets und Prozesse, und KaitoSec speist sie aus einem Register, siehe Business Continuity.
Wie wird Risikomanagement der Geschäftsführung berichtet?
Risikomanagement wird der Geschäftsführung über eine Berichtssicht mit Top-Risiken, offenen Behandlungen und Trends berichtet. In KaitoSec entsteht das Reporting aus den laufenden Daten, nicht aus einer separaten Folie.

Weniger Arbeit in Ihrem Risikomanagement.
Ein echtes Risiko aus Ihrem Register genügt. In dreißig Minuten sehen Sie, wie es in KaitoSec bewertet, behandelt und verantwortet wird.