
Wir bauen das integrierte Managementsystem, das wir nie kaufen konnten.
Wir wollen, dass Compliance weniger Arbeit macht und Resilienz zum Alltag gehört statt zum Projekt vor dem Audit. Dafür führt KaitoSec Informationssicherheit, Business Continuity, Datenschutz und KI-Governance in einem Datenmodell zusammen, das auch ein kleines Team pflegen kann.
Das Team hinter KaitoSec

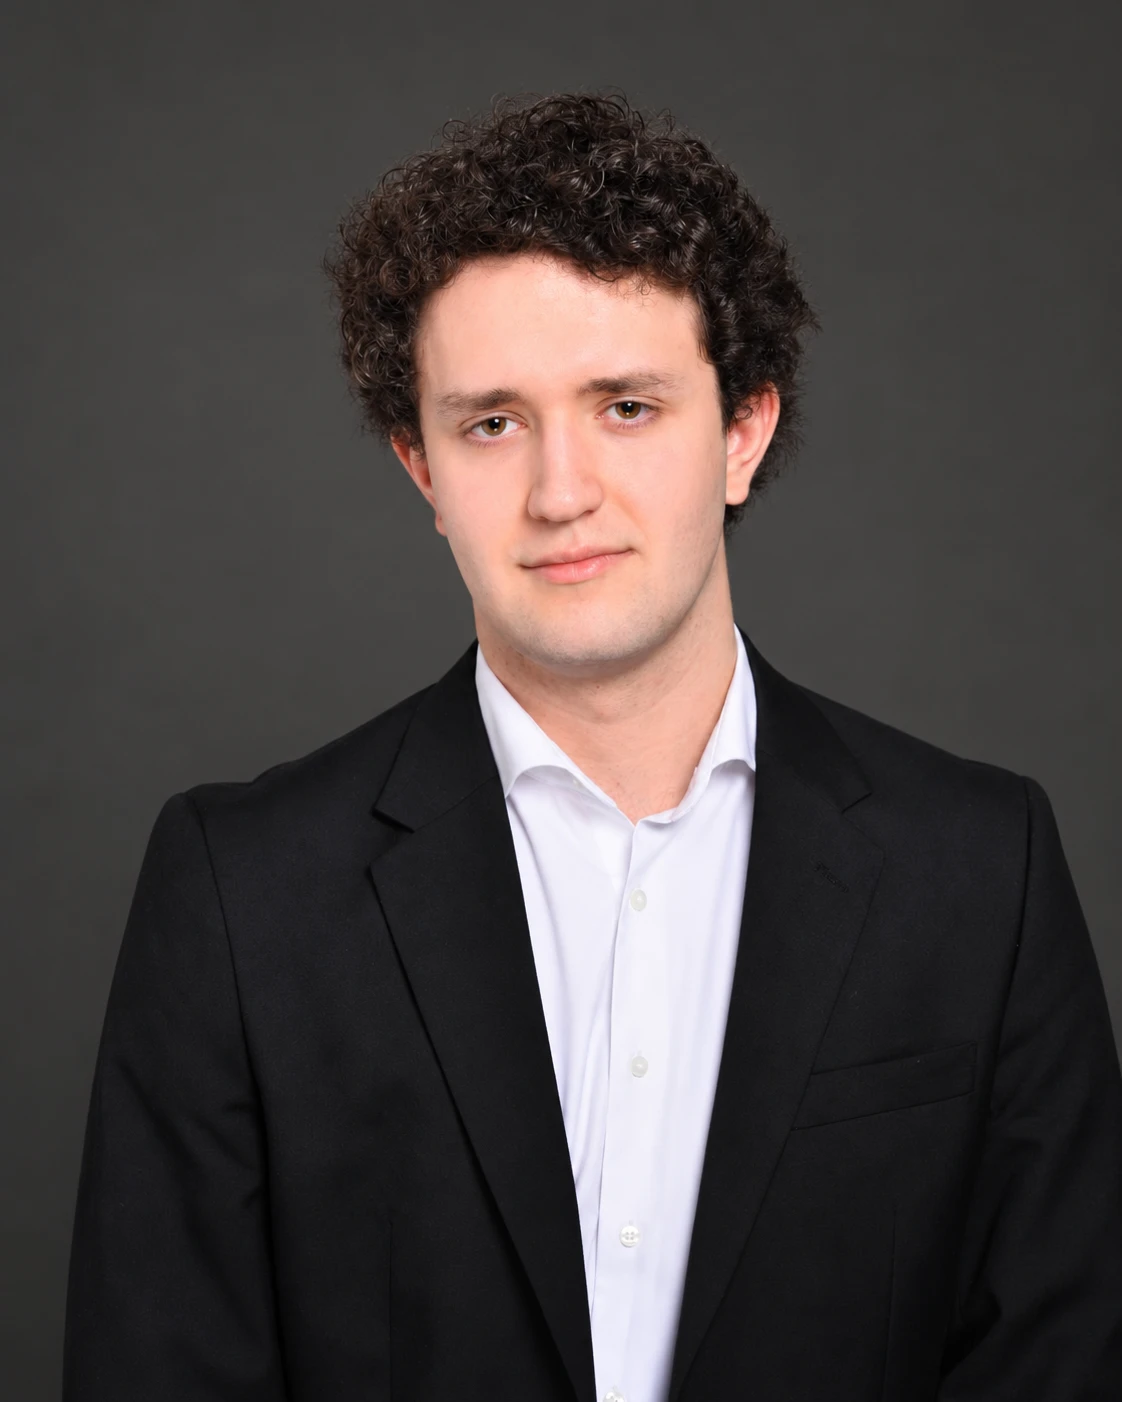
Chris Müller
Co-Founder & CEO
Ex-Big4. Zehn Jahre ISMS und BCMS, öffentlicher Sektor und regulierte Branchen.
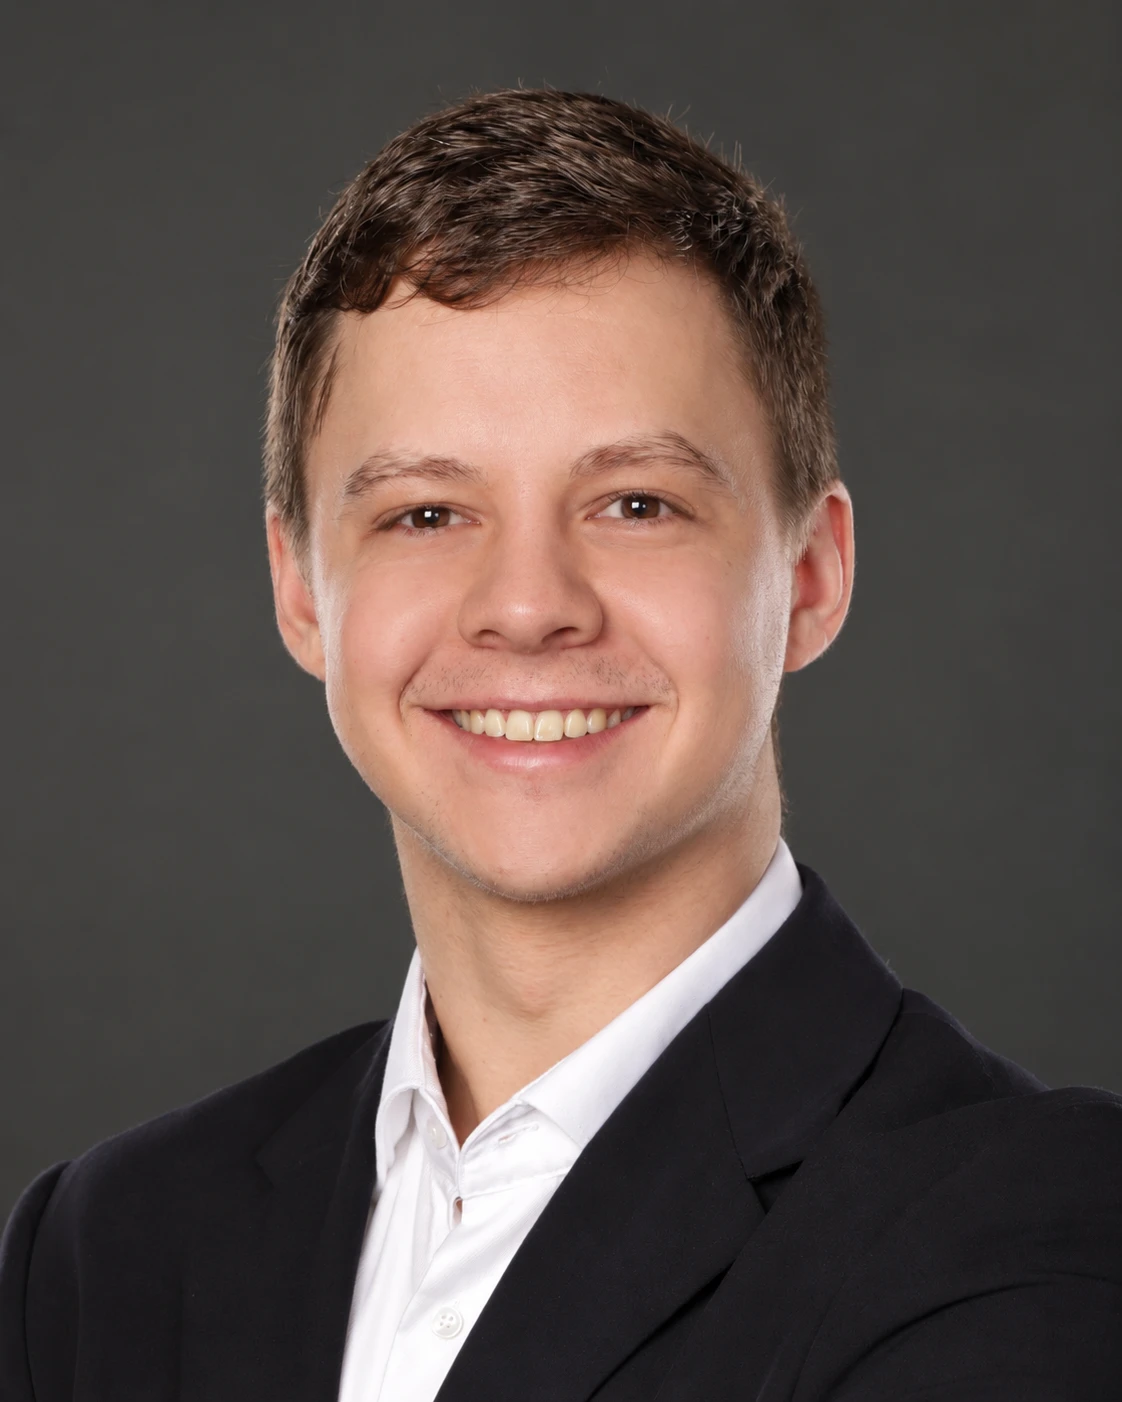
Marcel Siegert
Head of AI
Ex-Big4: Cyber Security und Due Diligence. Informatik-Master vom KIT.
Chukwuka Ezerioha
Head of Engineering
Full-Stack, DevOps, Cybersecurity. Angular und React. 42 Berlin.
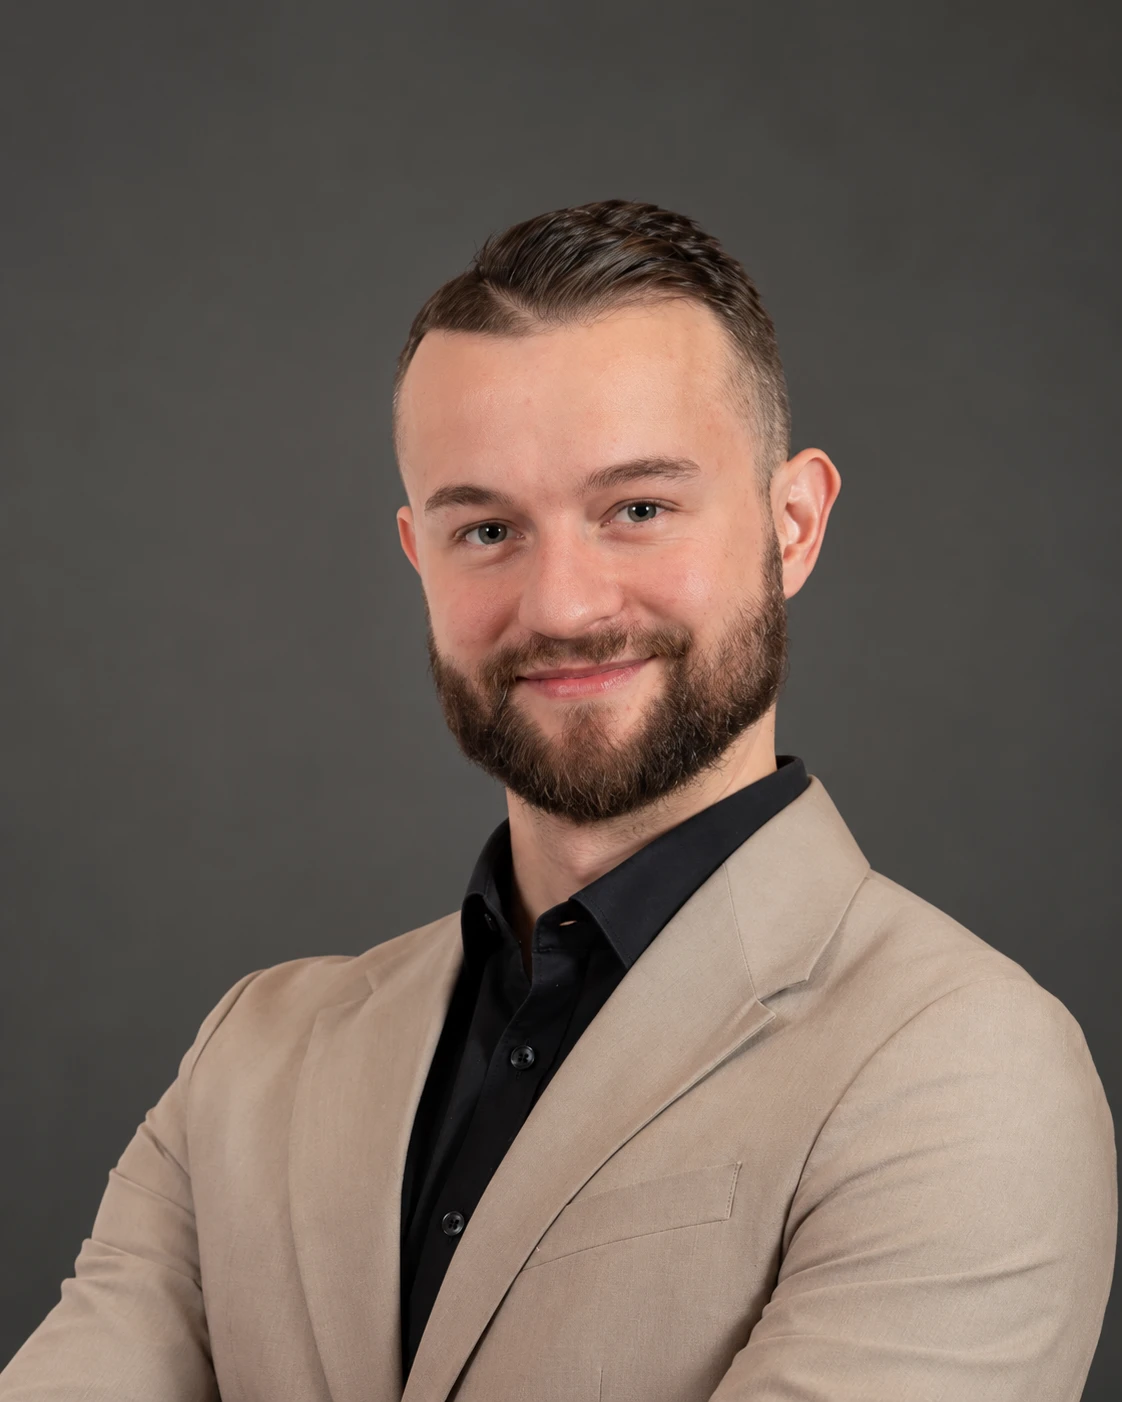
Elias Nassall
Co-Founder
Ex-Big4. Business Continuity Manager KRITIS. Fünf Jahre Resilienz, BCMS und ISMS.
Felix Hosse
Sales
Blockchain-Founder, Resilience-Enthusiast.
Zakaria Belehri
Sales
ESMT Berlin, M.Sc. Analytics und KI. SQL, Python, Tableau.
Warum es KaitoSec gibt
„Mit KaitoSec demokratisieren wir Cybersicherheit, indem wir Expertenwissen in Wissen übersetzen, mit dem die ganze Organisation arbeiten kann.“
Wir kommen aus der Beratung: ISMS, BCMS und DSMS haben wir dort selbst aufgebaut und betrieben, AIMS mit dem EU AI Act begleitet. Dabei ging knappe Fachzeit immer wieder in getrennte Register, doppelte Zuordnungen und die Rekonstruktion veralteter Nachweise.
KaitoSec ist für ISB, Security-Verantwortliche und öffentliche Stellen gebaut, die reale regulatorische Verantwortung ohne Enterprise-Team tragen. Die Plattform macht Zusammenhänge und nächste Schritte sichtbar; sie nimmt niemandem die fachliche Entscheidung ab.
Compliance-Nachweise sind für uns ein Nebenprodukt funktionierender Resilienz, nicht ihr Zweck. Ein Audit soll dokumentieren, was ohnehin gelebt wird, statt einmal im Jahr eine Parallelwelt aus Dokumenten zu erzeugen.
- Gegründet
- 2026 in Berlin
- Hosting
- ISO-27001-zertifiziert in Deutschland
Woran wir uns halten
Klarheit
Wir erklären, was eine Anforderung verlangt und warum. Wer etwas umsetzen soll, muss es verstehen können, ohne einen Berater anzurufen.
Verantwortung
Hinter jeder Freigabe steht ein Name. Die Plattform bereitet die Arbeit vor, entscheiden und dafür einstehen tun Menschen.
Pragmatismus
Was im Alltag nicht trägt, hält auch im Audit nicht. Wir messen jede Funktion daran, ob sie die tägliche Arbeit leichter macht.
Wissen teilen
Expertenwissen soll nicht in wenigen Köpfen bleiben. Wir übersetzen es in Organisationswissen, mit dem ein ganzes Team arbeiten kann.

Lernen Sie uns in dreißig Minuten kennen.
Bringen Sie ein aktuelles Register, einen offenen Nachweis oder einen wiederkehrenden Bericht mit. Wir zeigen Ihnen daran, wie viel dieser Arbeit KaitoSec Ihrem Team abnimmt.