
ISMS-Software
ISMS-Software: Informationssicherheit steuern statt verwalten
Richtlinien, Risiken, Maßnahmen und Nachweise in einem System statt in Tabellen und Ordnern. Ihr Team kommt ohne parallele Listen vom Scope bis zum Audit und pflegt jede Information nur einmal.

 5,0 von 5
Was ein ISMS ist und was es leisten muss
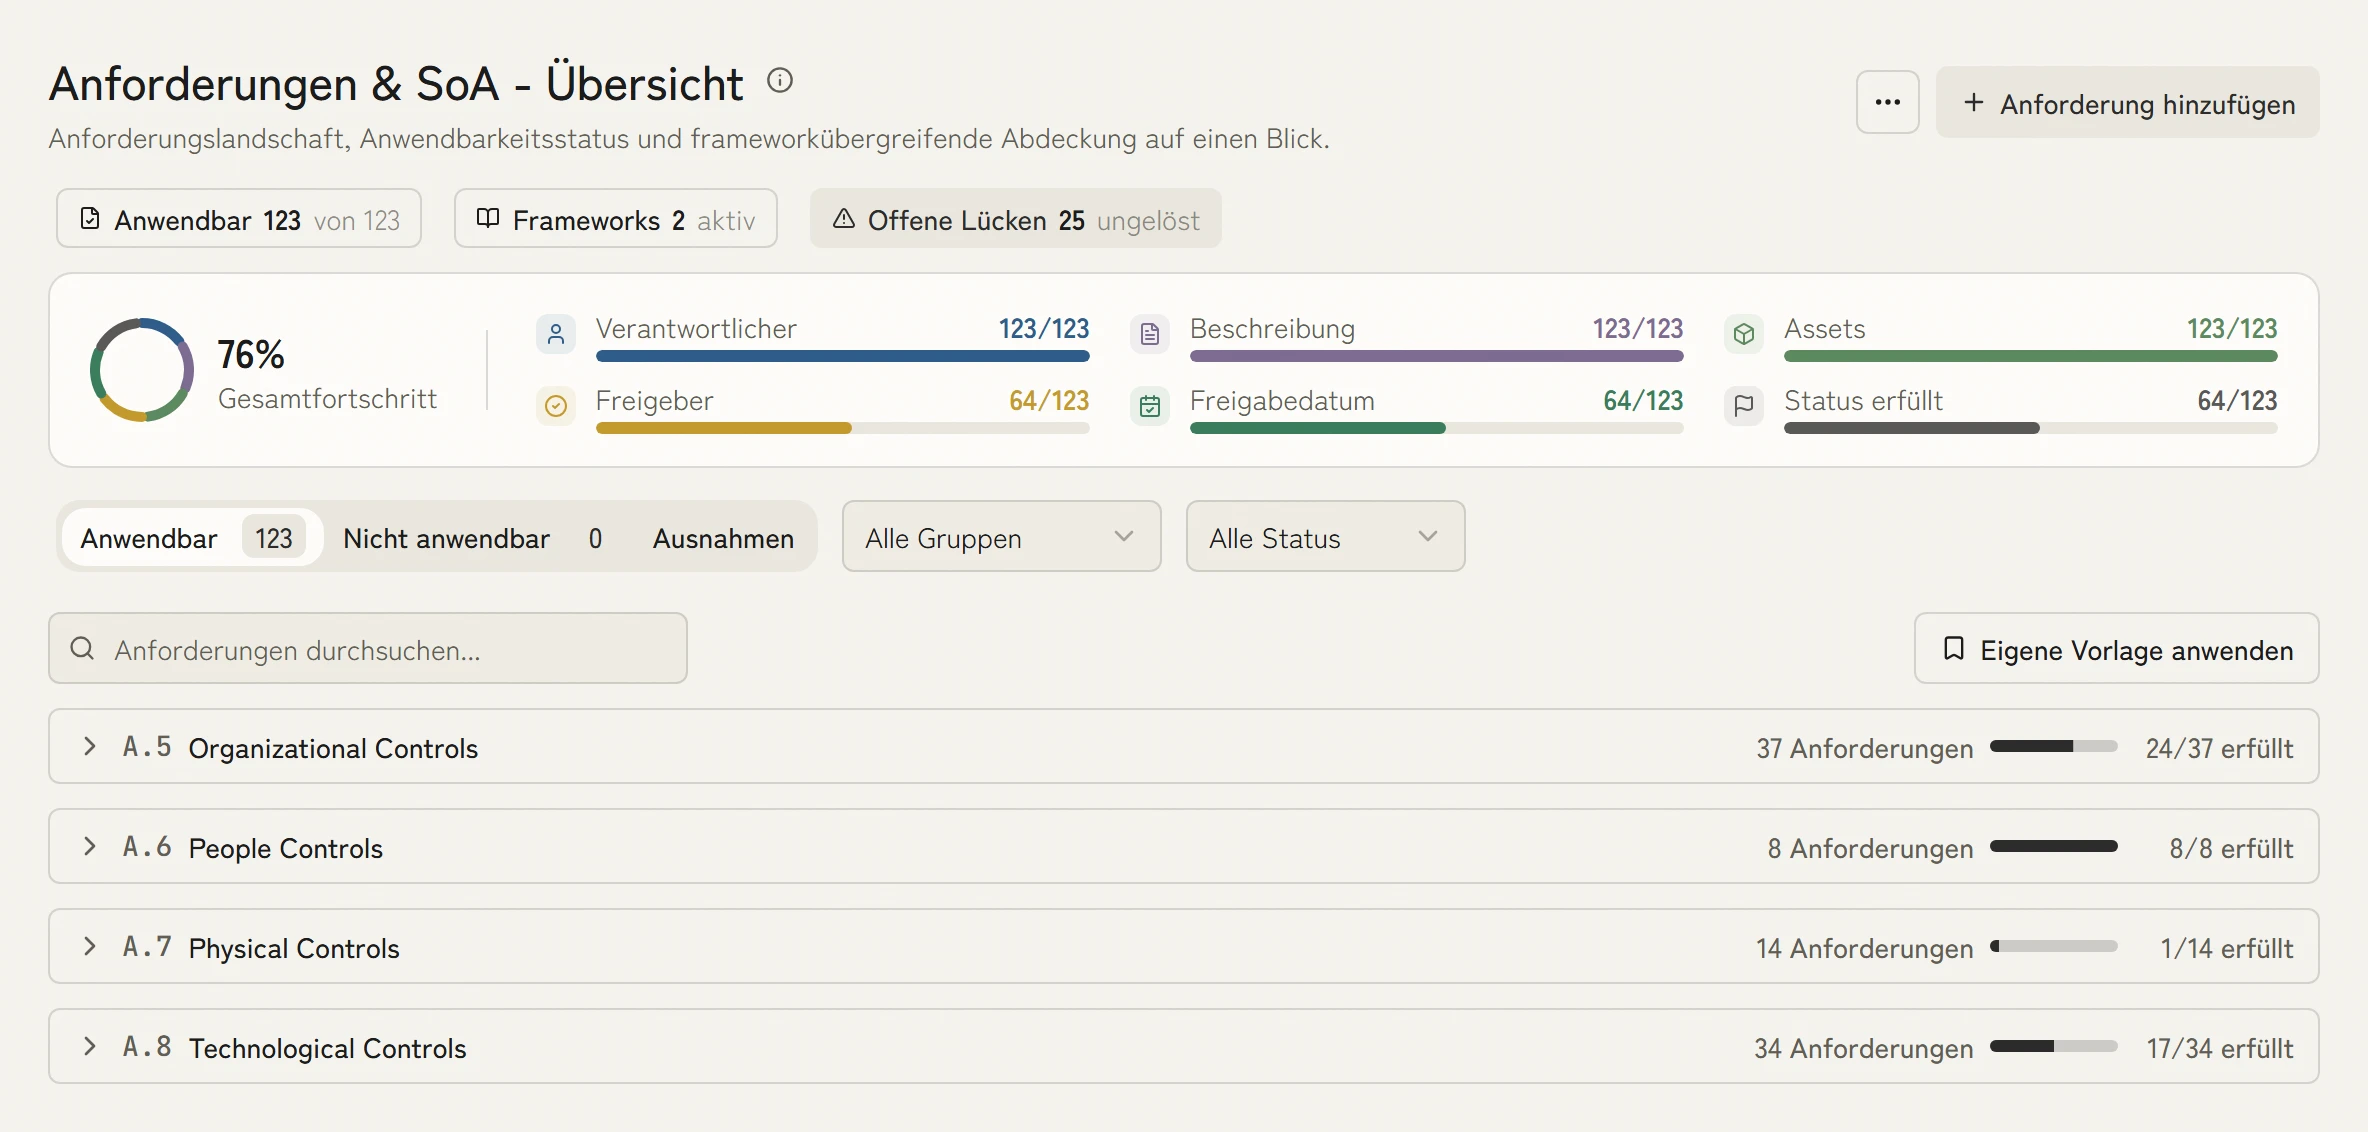
Ein Informationssicherheitsmanagementsystem macht aus einzelnen Sicherheitsdokumenten einen steuerbaren Kreislauf. Scope, Zielobjekte, Risiken, Maßnahmen, Verantwortungen und Nachweise müssen verbunden bleiben, damit die Organisation aus einem aktuellen Stand entscheiden, umsetzen, prüfen und verbessern kann. Normgrundlage sind meist ISO 27001 oder BSI IT-Grundschutz.
KaitoSec gibt diesem Kreislauf ein gemeinsames Datenmodell. Ändert sich ein Zielobjekt, kann daraus ein Risikoreview entstehen. Die Behandlung verweist auf die Maßnahme, der freigegebene Nachweis bleibt an der Entscheidung, die ein Auditor verstehen muss.
ISMS-Tool vs. Excel und Legacy-GRC
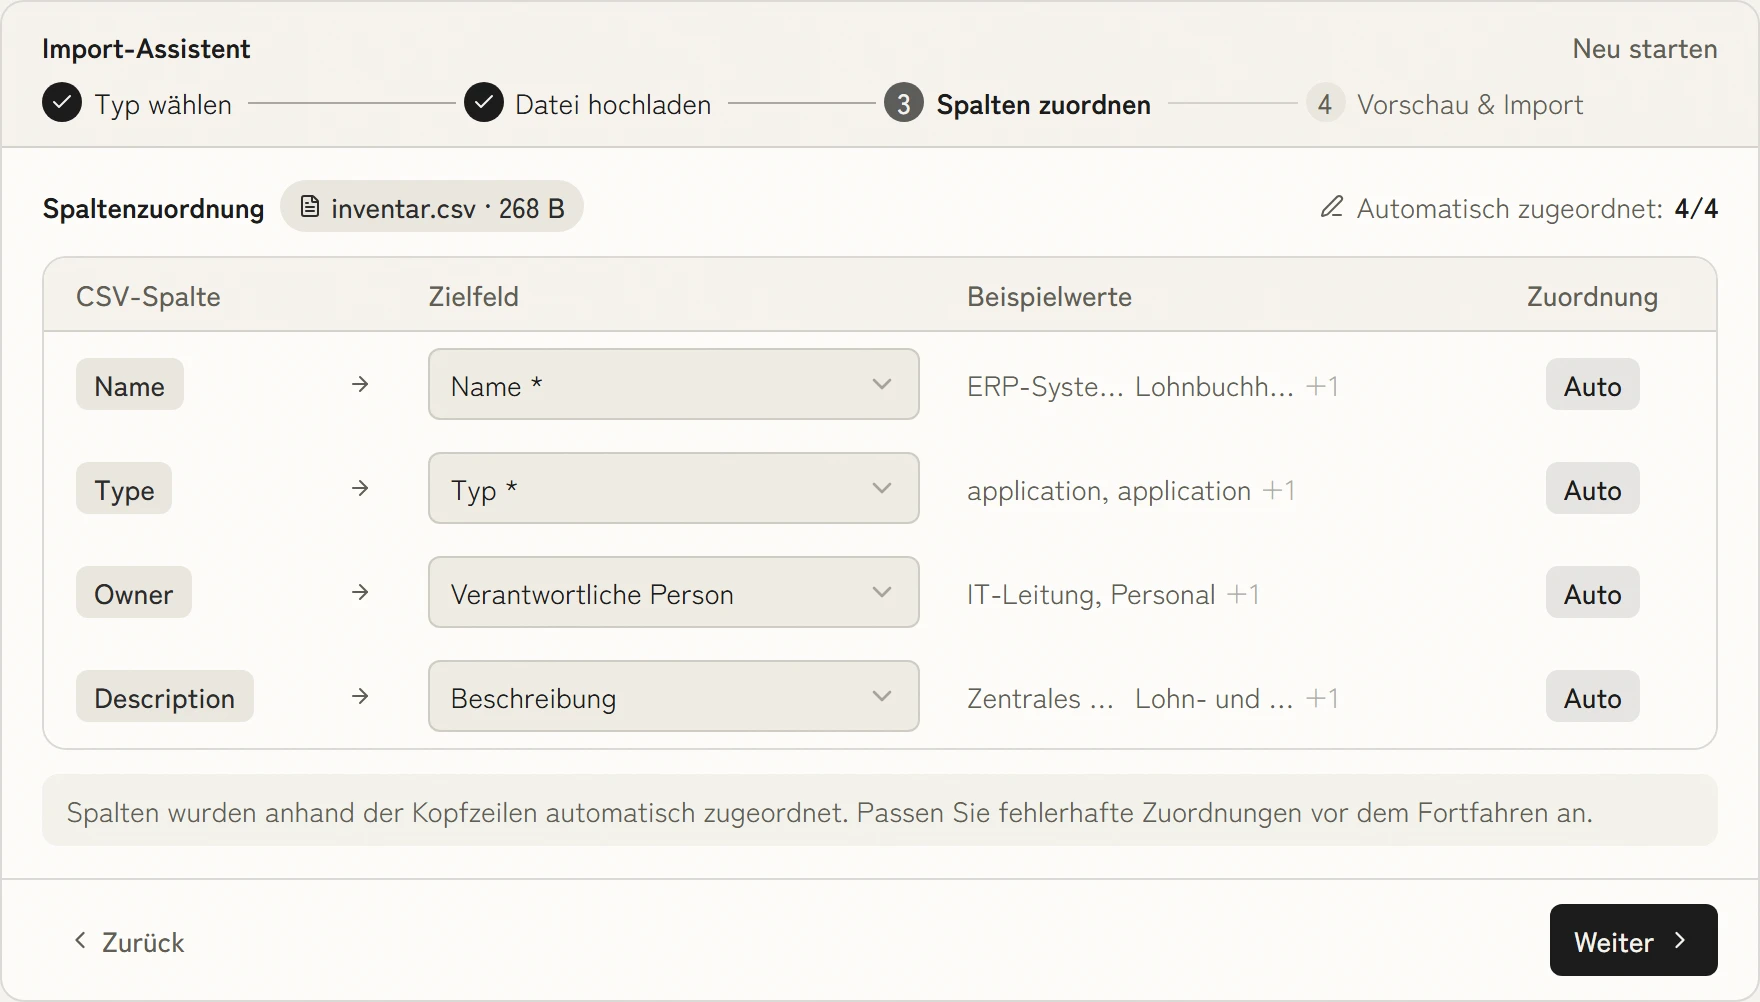
Excel eignet sich für ein erstes Inventar, hält Beziehungen, Freigaben, Prüftermine und Versionsstände in einem wachsenden ISMS aber nicht verlässlich zusammen. Legacy-GRC bringt Struktur, verlangt häufig jedoch lange Konfigurationsprojekte, bevor das Team produktiv arbeiten kann.
KaitoSec übernimmt den vorhandenen Arbeitsstand und verknüpft ihn schrittweise. Verantwortliche sehen ihre nächste Aufgabe, die ISB behält die fachliche Tiefe und das Audit erhält den freigegebenen Stand statt eines kurzfristig zusammengestellten Ordners.
ISO 27001, IT-Grundschutz und TISAX in einem ISMS
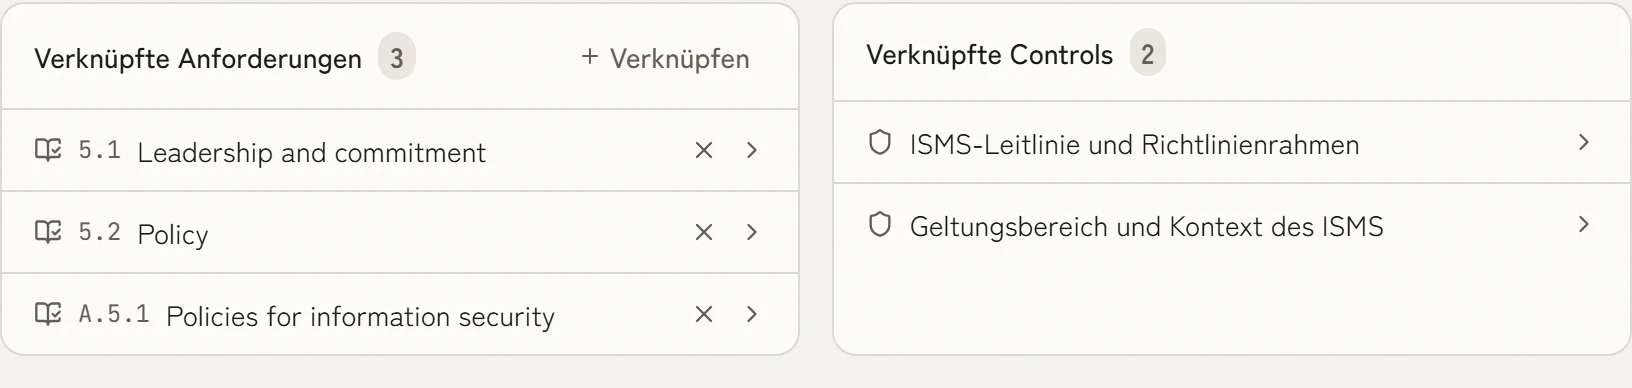
Die Standards unterscheiden sich, ein großer Teil der zugrunde liegenden Arbeit ist jedoch derselbe. KaitoSec hält jede Anforderung getrennt und verbindet echte Überschneidungen mit derselben Richtlinie, Maßnahme und demselben Nachweis. Eine Umsetzung kann so mehrere Pflichten bedienen, ohne Unterschiede zu verdecken.
Starten Sie mit ISO 27001, der BSI-IT-Grundschutz-Methodik oder TISAX und ergänzen Sie NIS2, wenn sich Ihr Scope verändert. Zielobjekt-Inventar, Risikoentscheidungen und Nachweiskette werden weiterverwendet statt in ein weiteres Register kopiert.
Rollen: ISB, CISO und Datenschutzbeauftragter
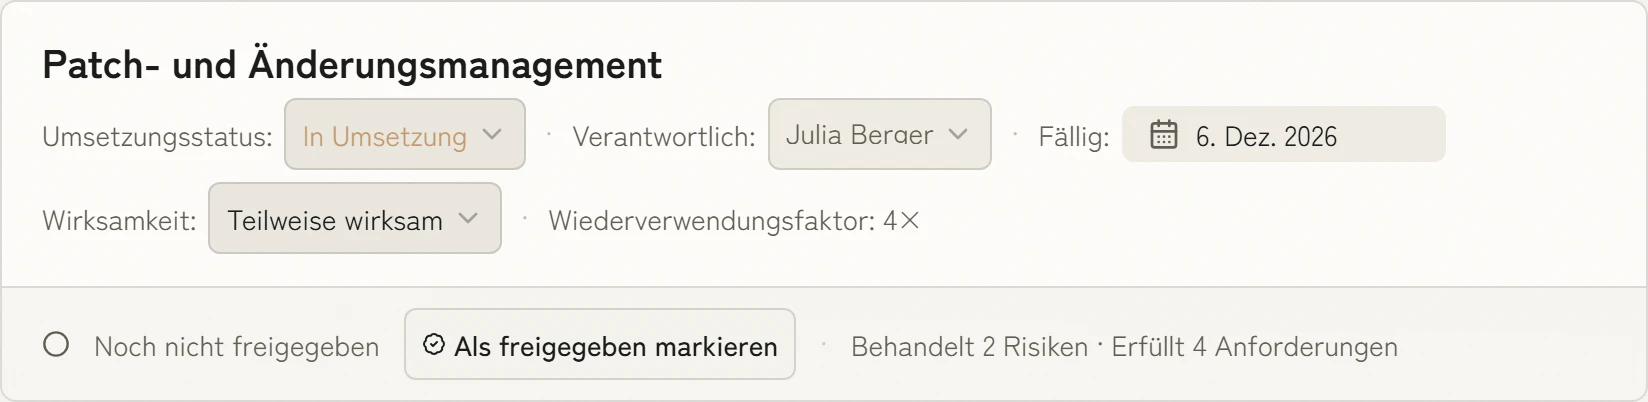
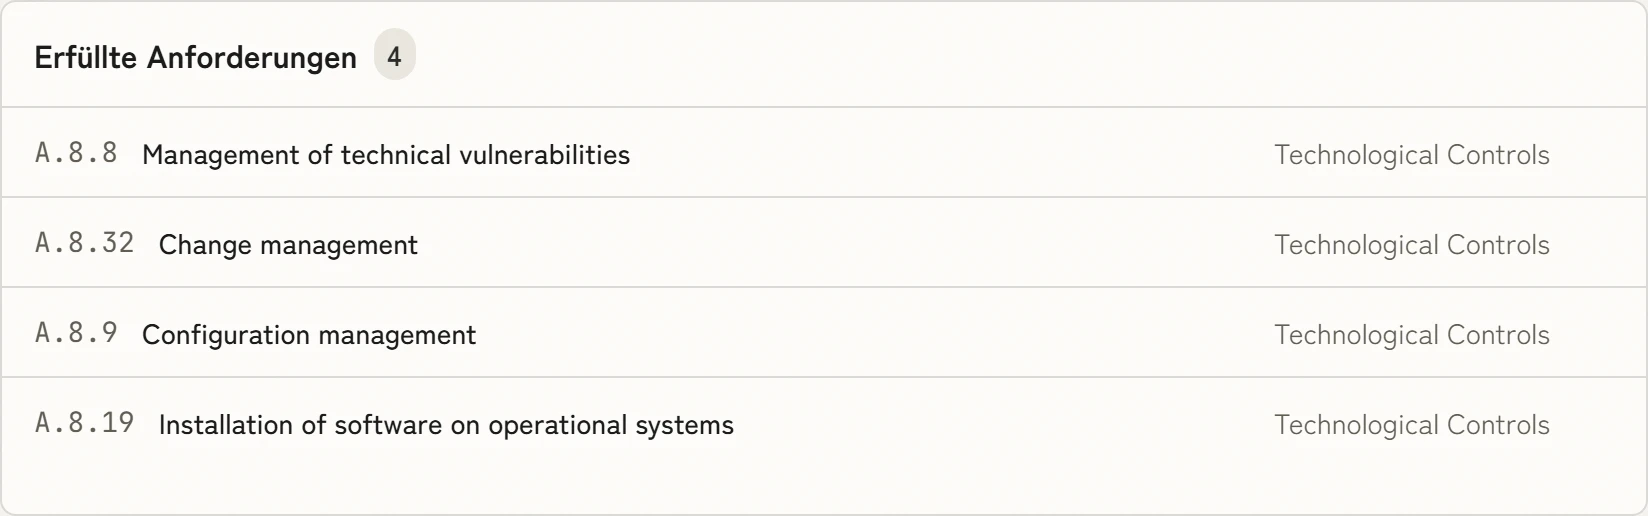
Die ISB steuert das ISMS, während Maßnahmen- und Prozessverantwortliche sowie die Leitung die ihnen zugewiesenen Entscheidungen treffen. Der CISO braucht das konsolidierte Risikobild; der Datenschutzbeauftragte benötigt Zugriff auf verknüpfte Verarbeitungs- und Maßnahmenkontexte, ohne seine Rollenunabhängigkeit zu verlieren.
KaitoSec zeigt denselben Datensatz in der Tiefe, die jede Rolle benötigt. Verantwortung, Fälligkeit, Review und Freigabe bleiben sichtbar, damit Zusammenarbeit nicht zu unklarer Zuständigkeit wird. Die Lösung für ISB und CISO zeigt diese Arbeitsteilung im Alltag.
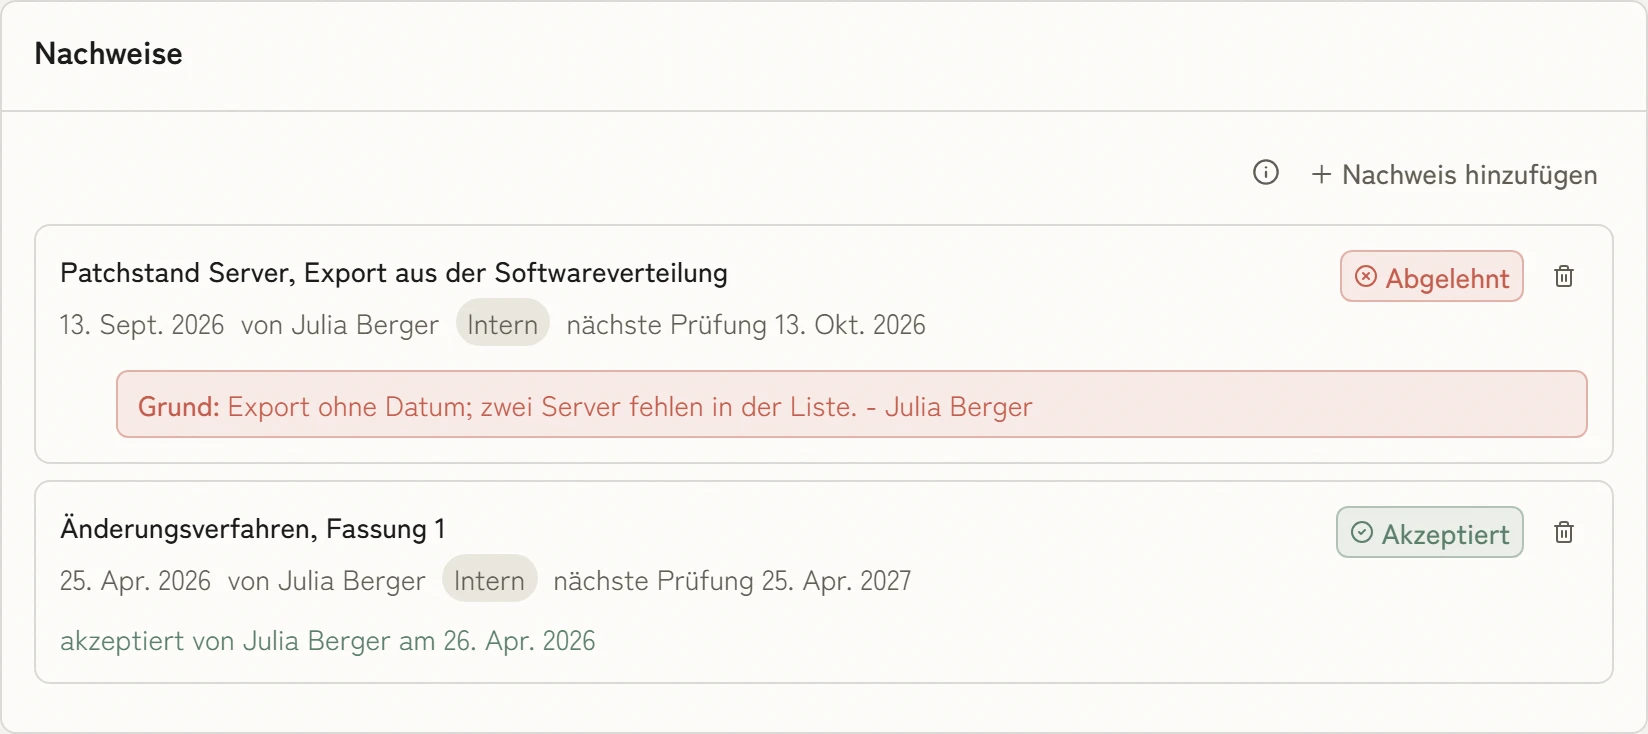
ISMS-Software-Vergleich
Vergleichen Sie Werkzeuge danach, welche Arbeit sie nach dem Go-live abnehmen: Framework-Abdeckung, Risikomethodik, Nachweisversionierung, Freigaben, Importwege, Audit-Zugriff und Verbindungen zu Continuity, Datenschutz und Lieferantenmanagement. Der ISMS-Tool-Vergleich macht diese Unterschiede nach Kategorie sichtbar.
Lassen Sie Anbieter eine vollständige Kette mit Ihren Daten zeigen: Zielobjekt importieren, Risiko bewerten, Behandlung zuweisen, Nachweis freigeben und die Audit-Ansicht öffnen. Eine Demo zeigt, ob das Produkt ein betreibbares ISMS ist oder nur ein weiterer Ort für doppelte Pflege.
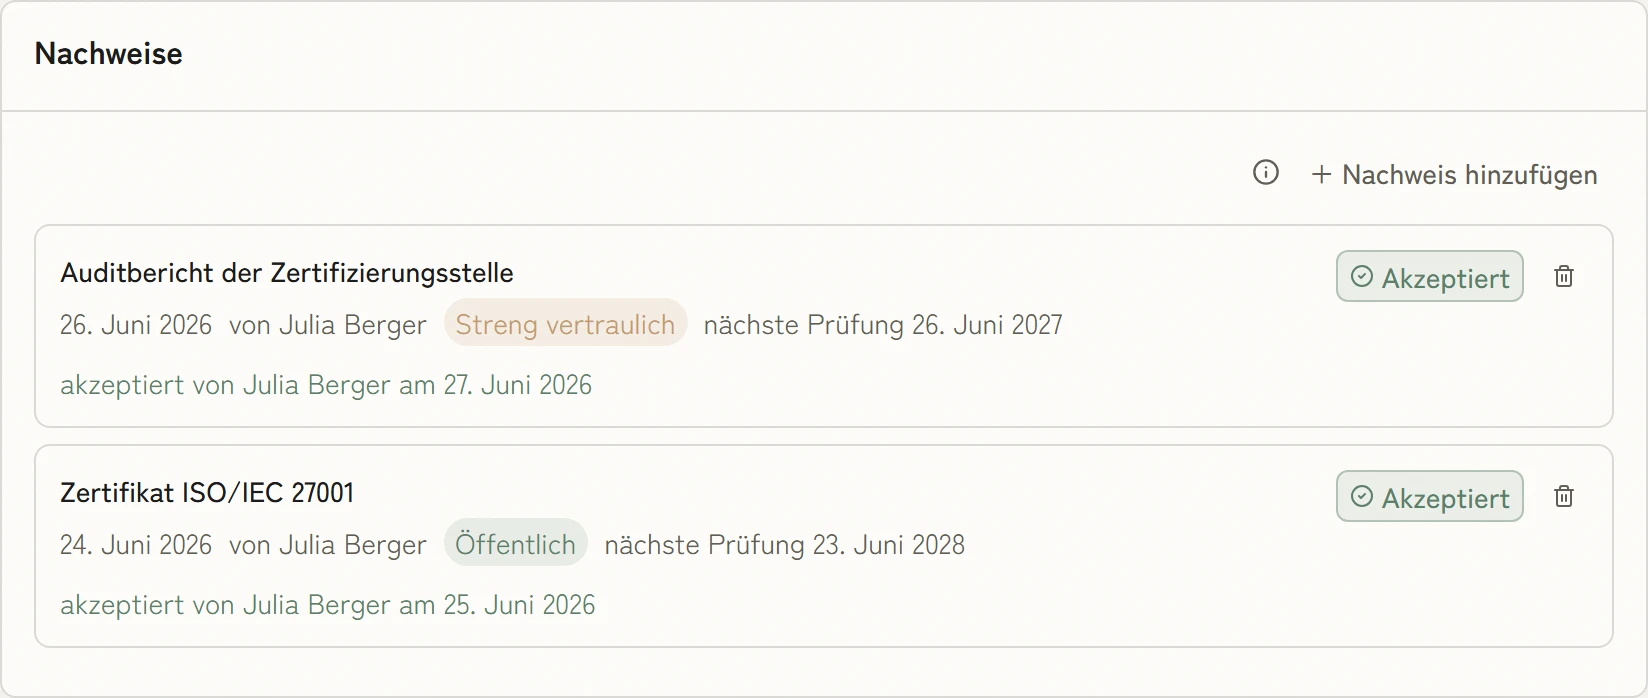
Die Nachweise kommen aus den Systemen, die Sie schon nutzen.
100+ Integrationen
Alle Integrationen




Passende Standards und Module
Passende Anforderungen
So unterstützt KaitoSec
Häufige Fragen zu ISMS-Software
Was ist ein ISMS?
Ein Informationssicherheits-Managementsystem (ISMS) ist der systematische Rahmen aus Richtlinien, Rollen, Risikobewertungen, Maßnahmen und Nachweisen, mit dem eine Organisation Informationssicherheit steuert. Normgrundlage ist meist ISO 27001 oder BSI IT-Grundschutz.
Wozu braucht man eine ISMS-Software?
ISMS-Software verhindert, dass Verantwortlichkeiten, Status und Nachweise getrennt in Excel, Word und SharePoint liegen. Sie hält alles in einem Datenmodell und macht den Stand jederzeit belegbar. Der ISMS-Software-Vergleich zeigt, welche Fähigkeiten im Betrieb zählen.
Was muss eine gute ISMS-Software können?
Eine gute ISMS-Software umfasst Asset- und Prozessregister, Risikomanagement, Maßnahmenverfolgung, Richtlinienmanagement, Nachweise, Compliance-Mapping über mehrere Normen und Reporting für Geschäftsführung und Audit.
Welche Rolle hat der Informationssicherheitsbeauftragte (ISB) im ISMS?
Der ISB betreibt das ISMS, die Geschäftsführung verantwortet es. KaitoSec gibt dem ISB die Arbeitsansicht und der Geschäftsführung die Berichtssicht auf denselben Daten. Unter ISB und CISO finden Sie die Arbeitsteilung im Detail.
Wie unterscheidet sich ein ISMS von BCMS und DSMS?
Das ISMS schützt Informationen, das BCMS die Geschäftsprozesse im Notfall und das DSMS personenbezogene Daten. Alle drei teilen viele Assets, Prozesse und Lieferanten, deshalb führt KaitoSec sie in einem Datenmodell zusammen.
Bringen Sie Ruhe in Ihren Arbeitsalltag.
Eine persönliche Demo in 30 Minuten: Wir gehen Ihren Geltungsbereich durch und zeigen, wie Richtlinien, Risiken und Nachweise in einem Stand zusammenkommen.