
Risikomanagement-Software
Risikomanagement-Software für IT-Sicherheit, Lieferanten und Continuity
KaitoSec schlägt Risiken aus Prozessen, Assets, Lieferanten und offenen Anforderungen vor und bewertet sie vor. Ihr Team bestätigt, weist Behandlungen zu und berichtet aus demselben Register, ohne Tabellen zusammenzuführen.

 5,0 von 5
Risikoanalyse nach ISO 27005 und BSI 200-3
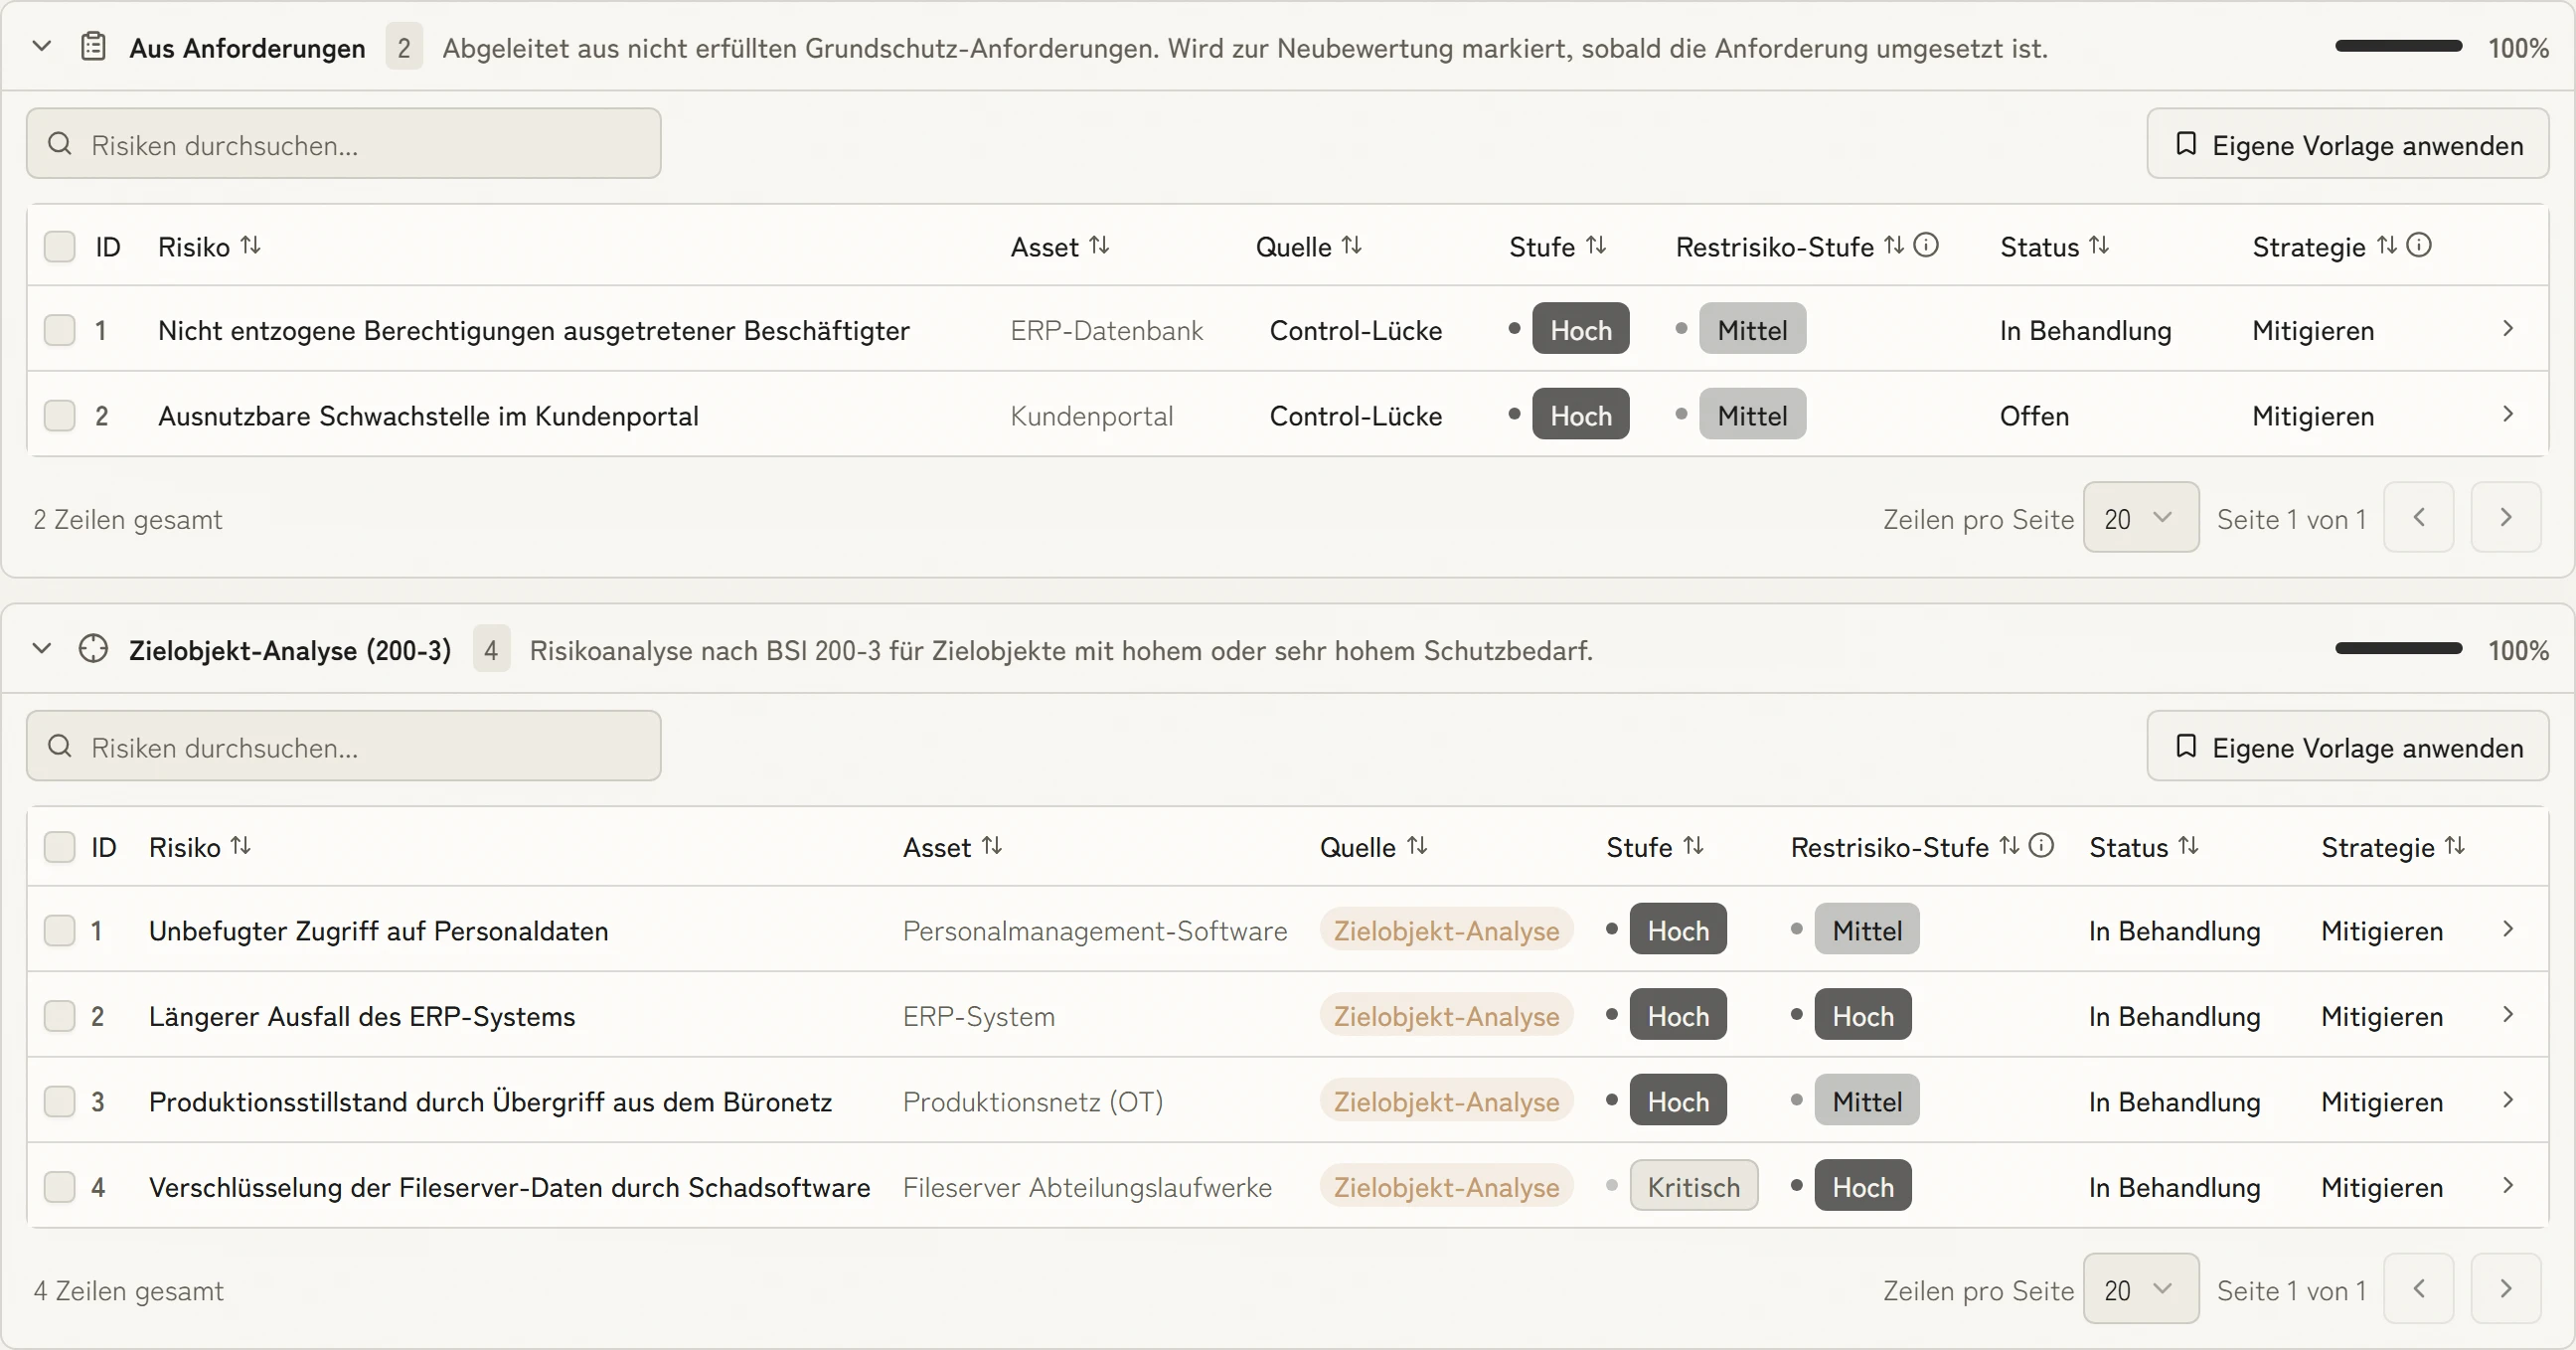
Eine belastbare Bewertung beginnt mit dem Kontext, nicht mit einem Score. KaitoSec verbindet jedes Risiko mit dem betroffenen Prozess, Zielobjekt oder Service, erfasst Eintrittswahrscheinlichkeit und Auswirkung nach der gewählten Methodik und hält die Begründung direkt am Ergebnis.
Teams können nach ISO 27005 oder BSI 200-3 arbeiten, ohne Entscheidungen auf Tabellen zu verteilen. Ausgangsrisiko, Behandlung, Restrisiko, Verantwortung und Review-Termin bleiben Teil desselben auditierbaren Datensatzes.
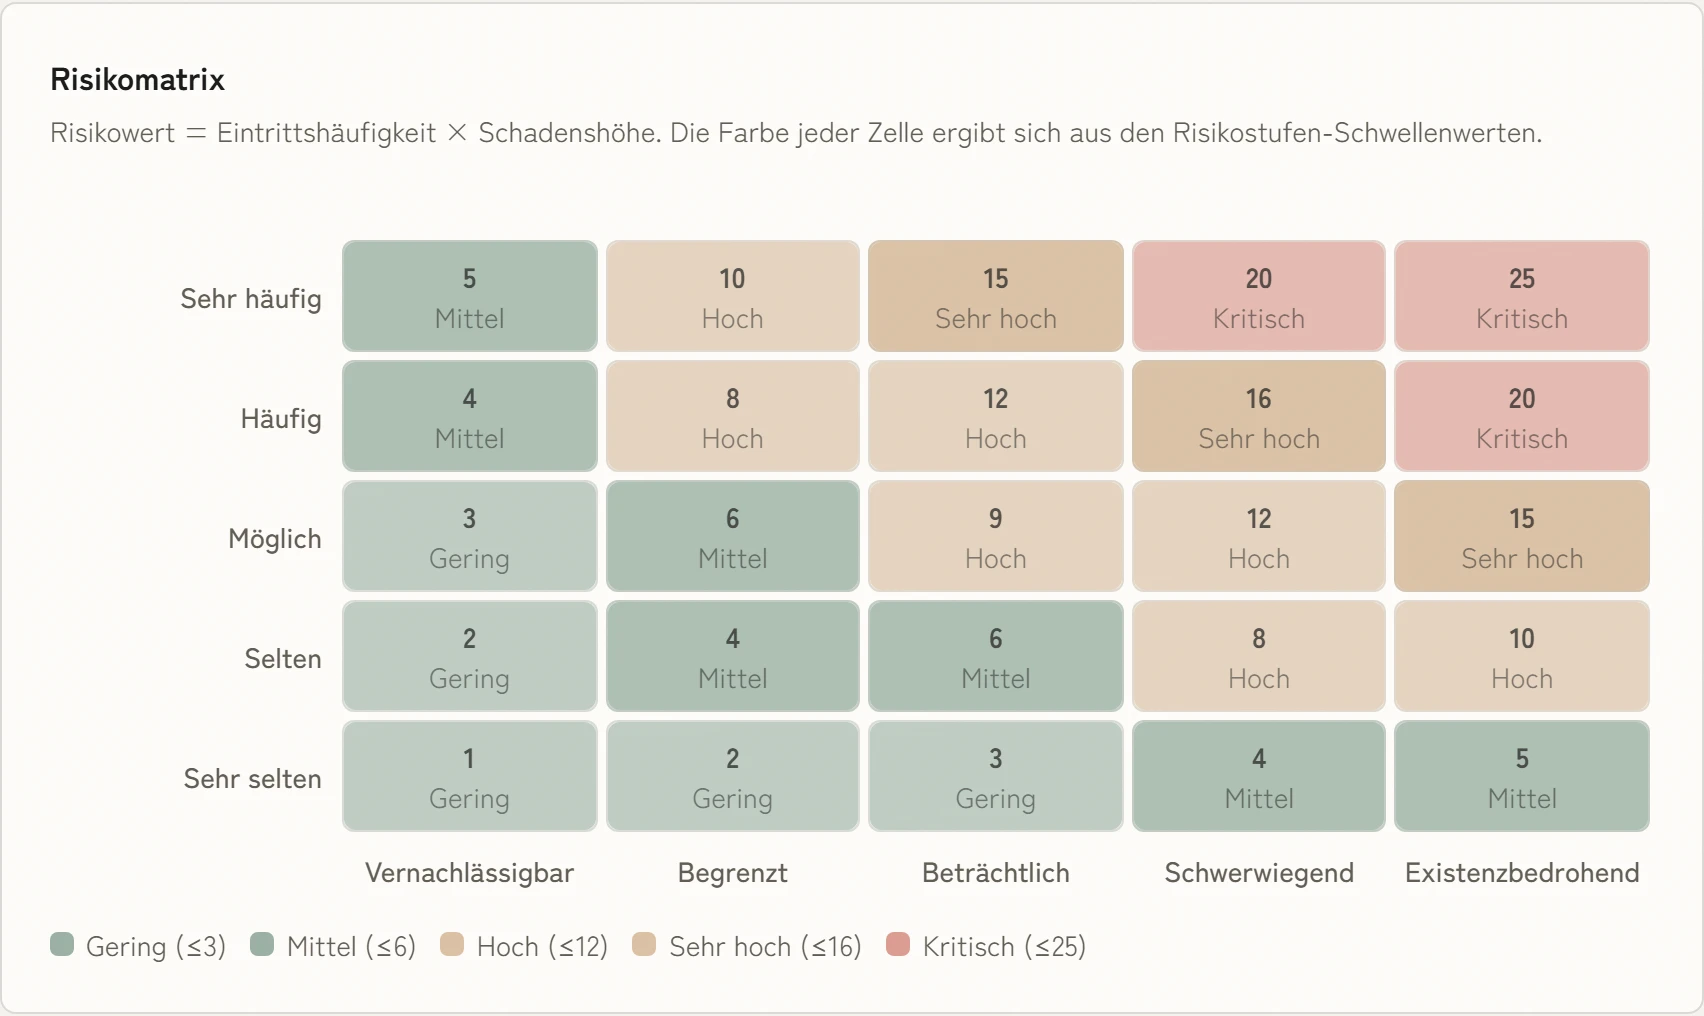 AusgangsrisikoRestrisiko
Lieferantenrisiken nach NIS2 und DORA
Ein Lieferantenrisiko betrifft Informationssicherheit und betriebliche Abhängigkeit zugleich. KaitoSec verbindet Lieferantendatensatz, Vertrag, verarbeitete Daten, kritische Services, Prüfbefunde und vereinbarte Behandlung, statt drei Teams getrennte Listen pflegen zu lassen.
NIS2- und DORA-Sichten verwenden diesen gemeinsamen Kontext für die jeweils geltenden Pflichten. Reviews, Ausnahmen und Folgeaufgaben bleiben zurechenbar, sodass aus einer Lieferantenbewertung laufende Risikoarbeit wird statt eines einmal abgelegten Fragebogens.
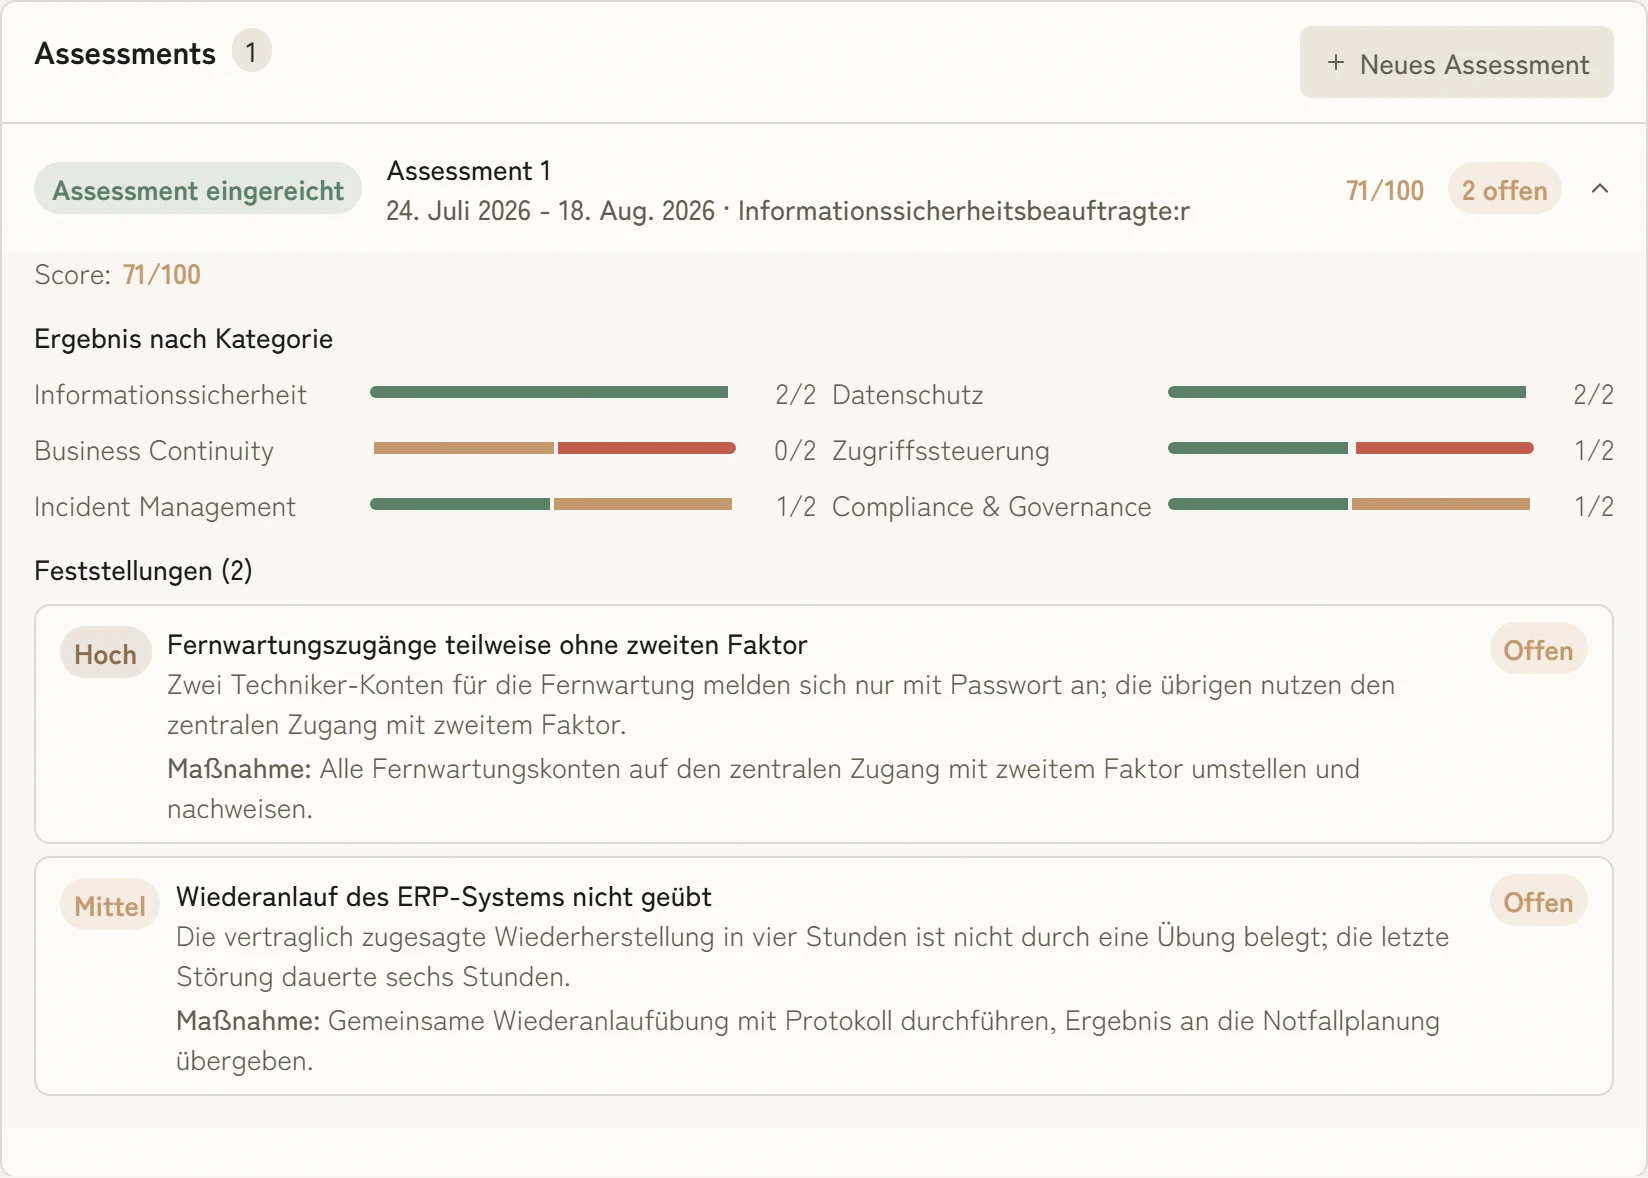
BIA und BCM-Risiken
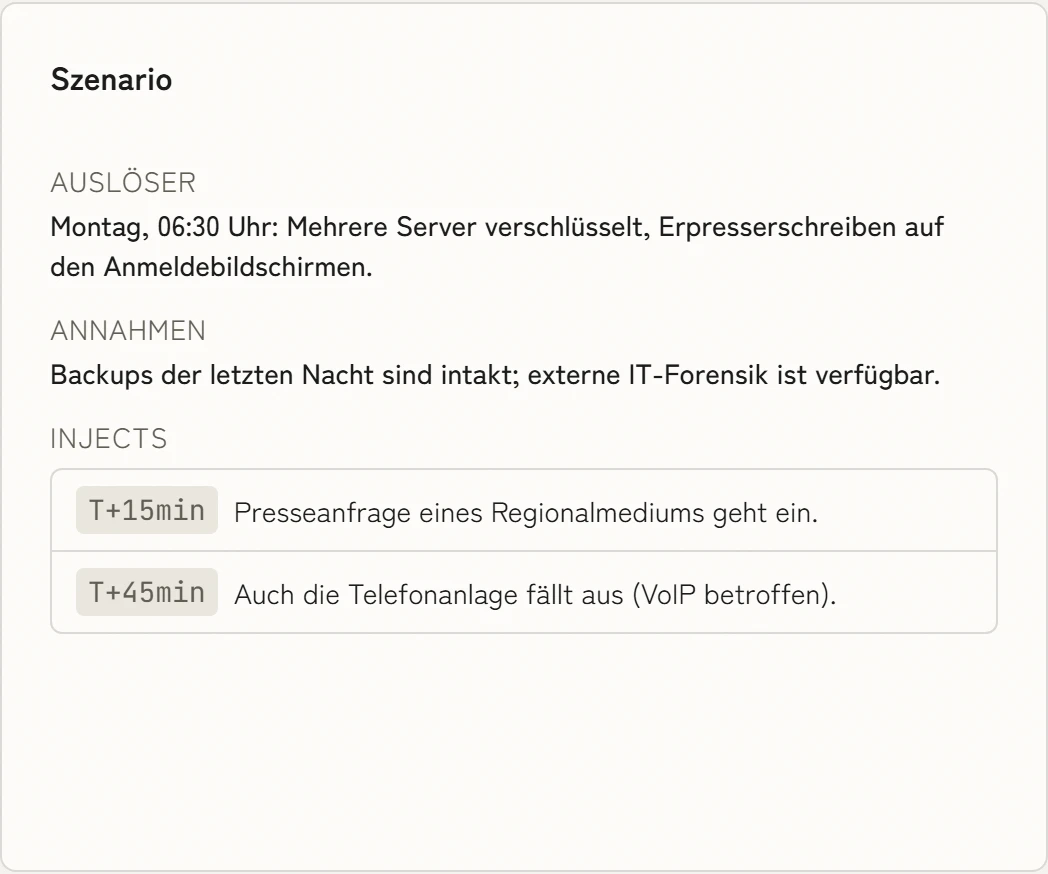
Die Business Impact Analyse bestimmt, welche Prozesse zuerst wieder anlaufen müssen und welche Abhängigkeiten das verhindern können. KaitoSec verbindet BIA-Ergebnisse, Wiederanlaufziele und Ausfallszenarien mit denselben Risiken und Lieferanten, die das ISMS bereits kennt.
Ändert sich die Kritikalität, können dadurch die passenden Risiko- und Planreviews ausgelöst werden. Informationssicherheit und Continuity arbeiten aus einem Betriebskontext und behalten dennoch ihre jeweiligen Methoden und Verantwortungen.
Ein Risikoregister für alle Domänen
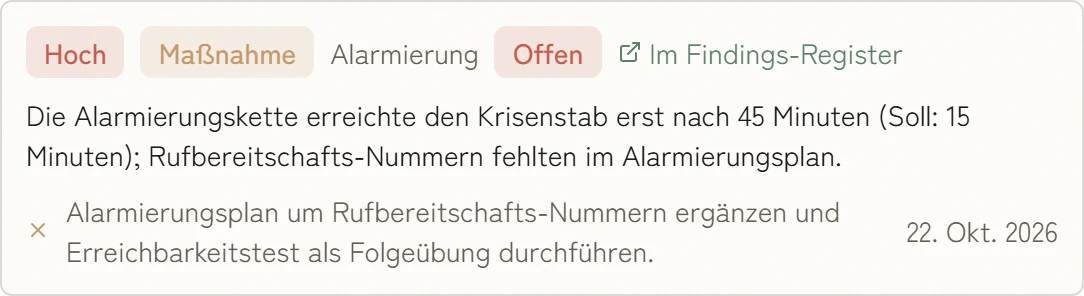
Informationssicherheit, Datenschutz, KI-Governance, Lieferantenmanagement und Continuity benötigen unterschiedliche Bewertungen, betreffen aber oft denselben Prozess oder dasselbe Zielobjekt. Ein relationales Register lässt jede Domäne ihre Perspektive behalten und gemeinsame Fakten wiederverwenden.
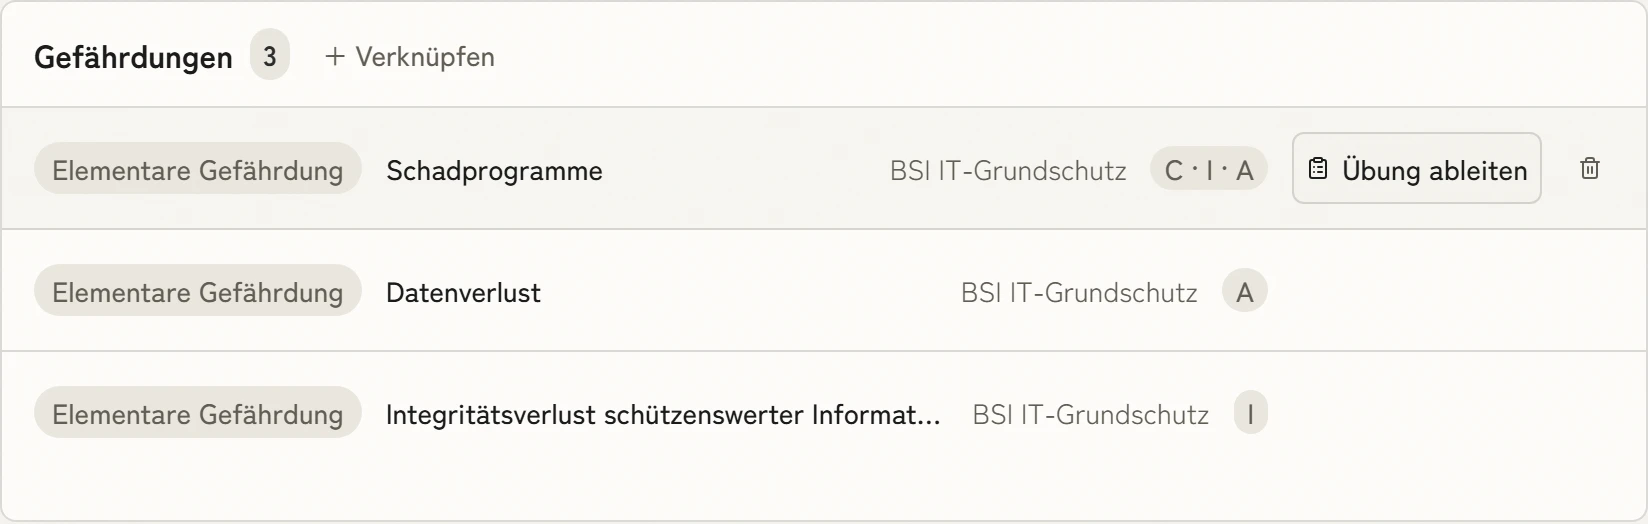
KaitoSec macht Abhängigkeiten und Überschneidungen bei der Behandlung sichtbar. Das Team vermeidet widersprüchliche Bewertungen, doppelte Maßnahmen und Review-Termine, die in Abteilungsdateien auseinanderlaufen.
Reporting für Geschäftsführung und Audit
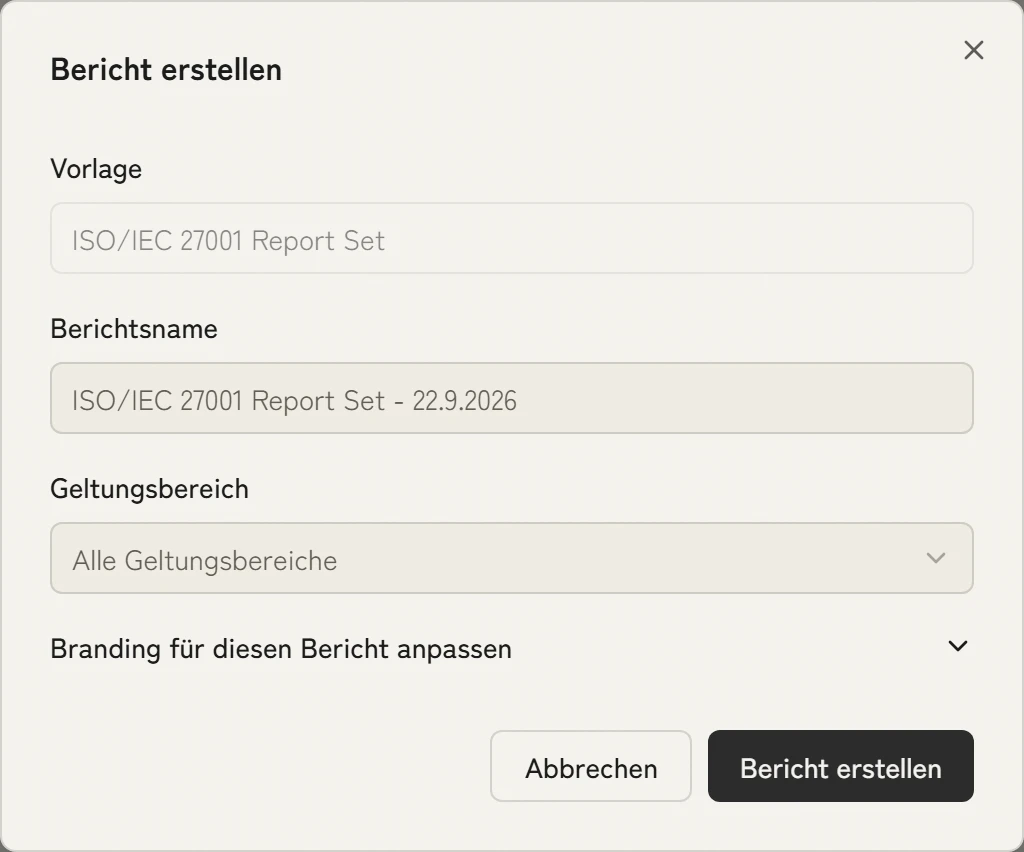
Die Geschäftsführung braucht wesentliche Expositionen, überfällige Entscheidungen und den Fortschritt der Behandlung. Auditoren benötigen Methodik, Begründung, Freigabe und Nachweis. Beide Sichten sollten aus aktueller Risikoarbeit entstehen statt aus einer vor jedem Termin neu gebauten Präsentation.
KaitoSec hält die Historie jeder Entscheidung fest und öffnet für jede Zielgruppe die passende Tiefe. Berichte bleiben mit den Risiken und Quelldatensätzen verbunden, aus denen sie erzeugt wurden.
AusgangsrisikoRestrisikoZielobjekte und Befunde kommen aus den Systemen, die Sie schon nutzen.
100+ Integrationen
Alle Integrationen




Passende Standards und Module
Passende Anforderungen
So unterstützt KaitoSec
Häufige Fragen zu Risikomanagement-Software
Welche Risikomethoden unterstützt KaitoSec?
KaitoSec unterstützt qualitative und semi-quantitative Bewertungen nach ISO 27005, BSI 200-3 und ISO 22301. Skalen, Kategorien und Review-Regeln lassen sich auf die freigegebene Methodik Ihrer Organisation abstimmen.
Kann ein Risiko für mehrere Frameworks gelten?
Ja. Ein Risiko kann mit den relevanten Anforderungen, Maßnahmen und Nachweisen aus ISO 27001, NIS2, DORA, IT-Grundschutz oder weiteren Frameworks verbunden werden, ohne die zugrunde liegende Bewertung zu duplizieren.
Umfasst das Register Lieferanten- und Continuity-Risiken?
Ja. Risiken können Lieferanten, Verträge, Services, Prozesse, BIA-Ergebnisse, Notfallpläne und Maßnahmen referenzieren. Jede Domäne behält ihre fachliche Bewertung und verwendet denselben Betriebskontext.
Wie werden akzeptierte Risiken dokumentiert?
Die Akzeptanzentscheidung hält Begründung, verantwortliche Freigabe, Datum, Restrisiko und nächsten Review fest. Änderungen bleiben versioniert, sodass Geschäftsführung und Audit nachvollziehen können, warum die Entscheidung zu diesem Zeitpunkt galt.
Bringen Sie Ruhe in Ihren Arbeitsalltag.
Eine persönliche Demo in 30 Minuten: Wir bewerten mit Ihnen ein echtes Risiko und zeigen, wie Behandlung und Bericht daraus entstehen.