
KI für GRC und ISMS: Compliance-Arbeit mit Agenten automatisieren
KaitoSec KI erledigt die Routine im ISMS: Zuordnungen, Entwürfe, Zusammenfassungen und die Suche nach fehlenden Nachweisen. Ihr Team prüft und entscheidet, statt Stunden zu schreiben und zu suchen, und keine Änderung geschieht ohne Freigabe durch einen Menschen.



 5,0 von 5
Was KaitoSec KI übernimmt
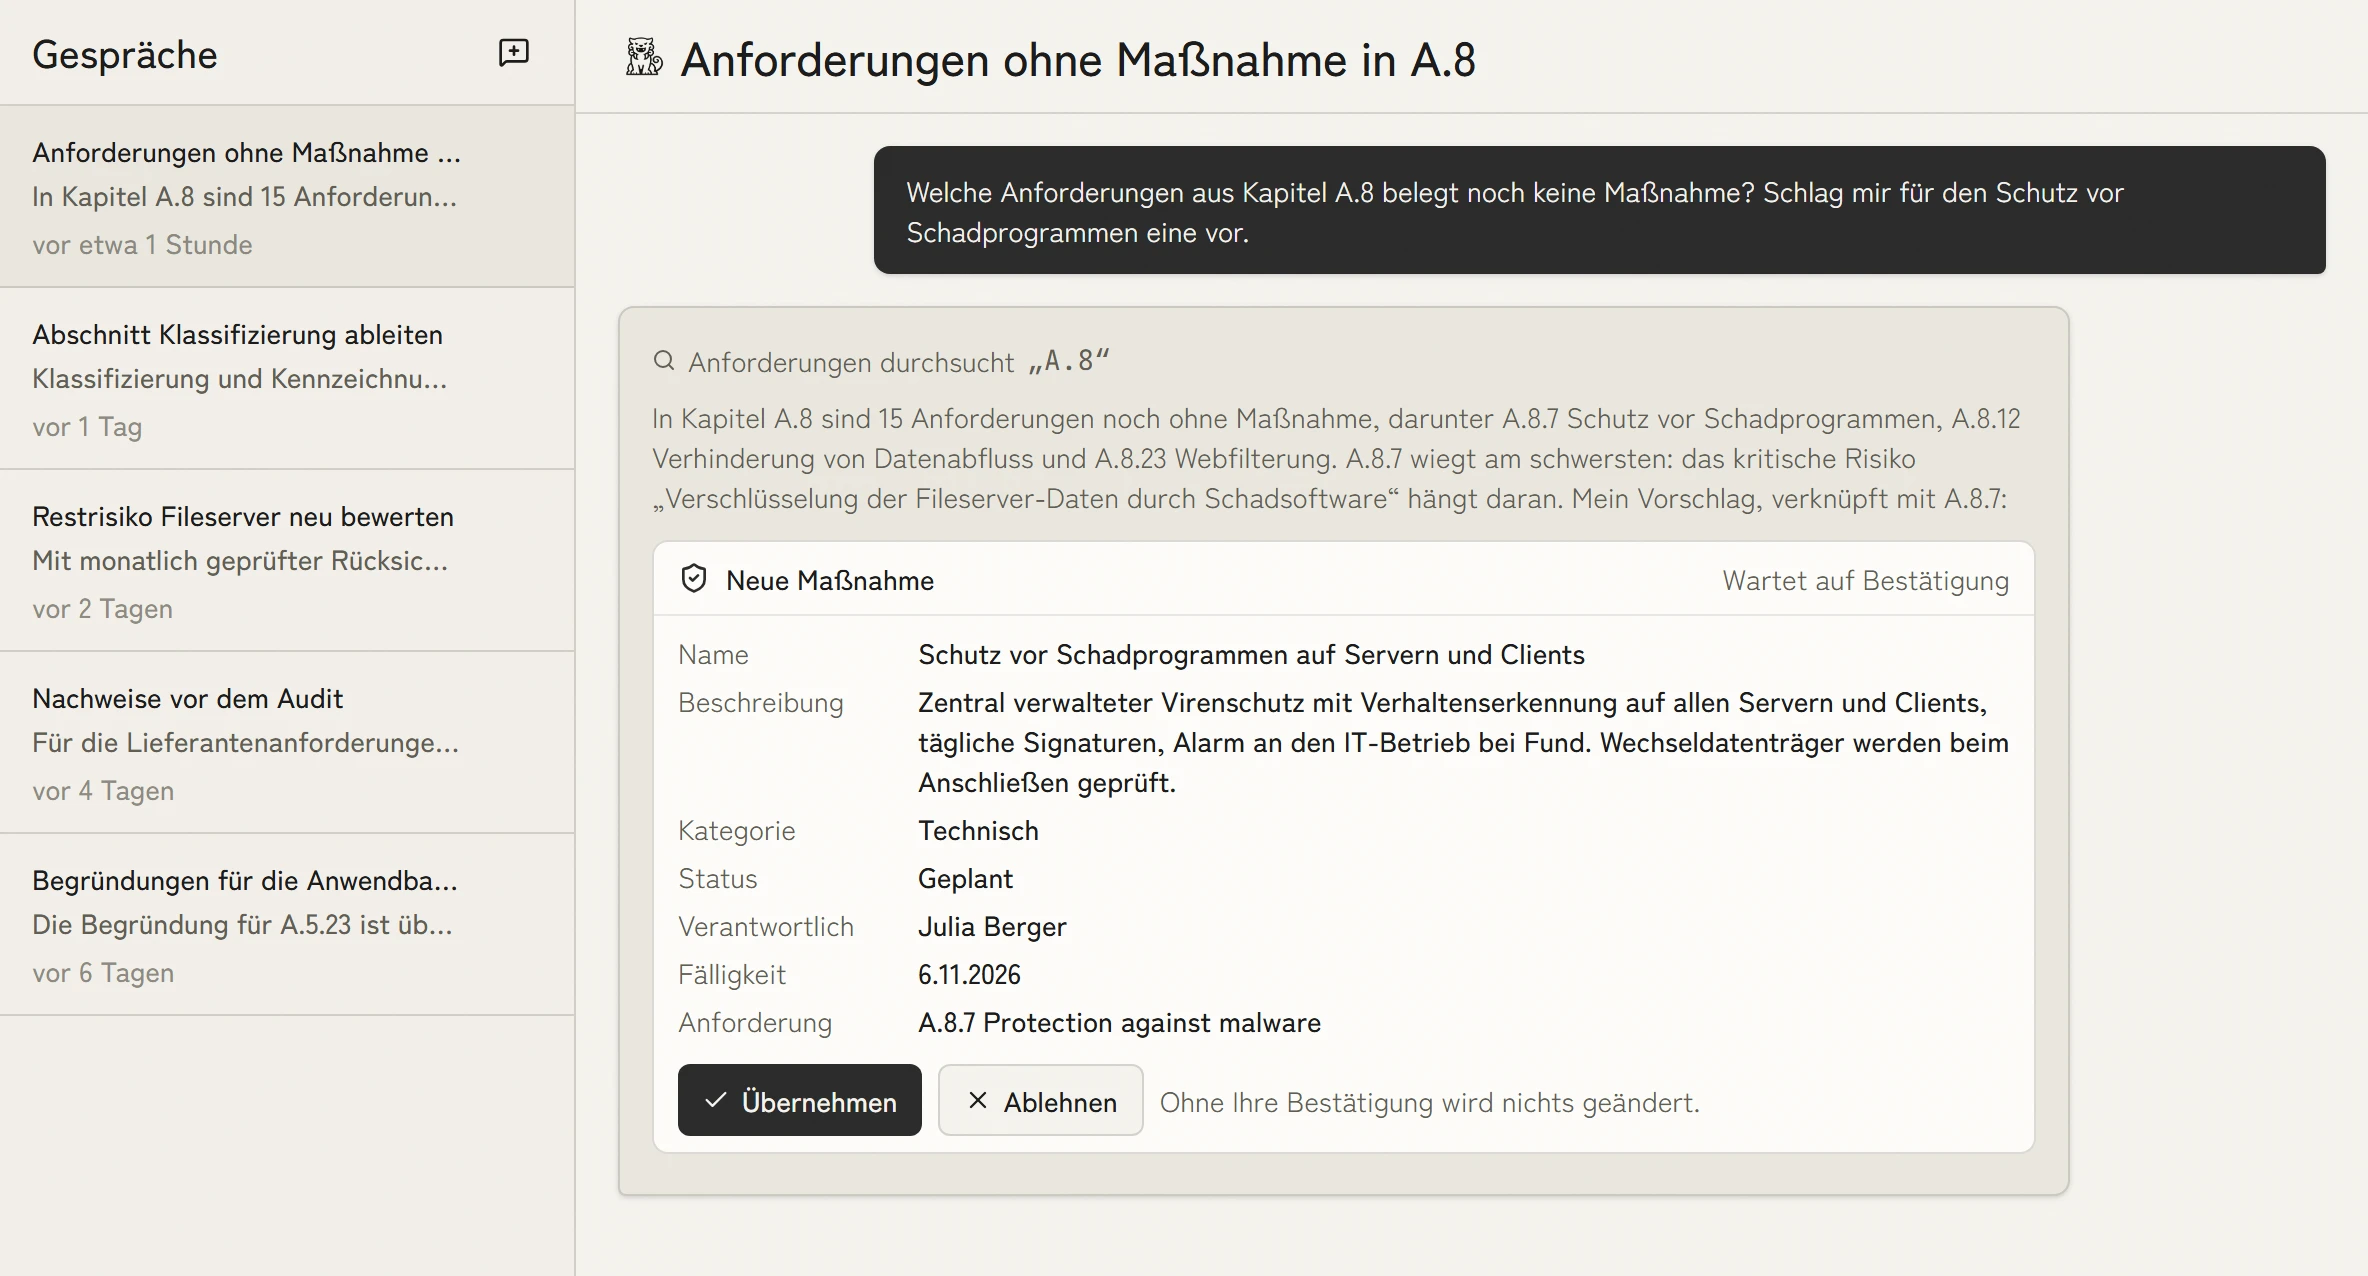
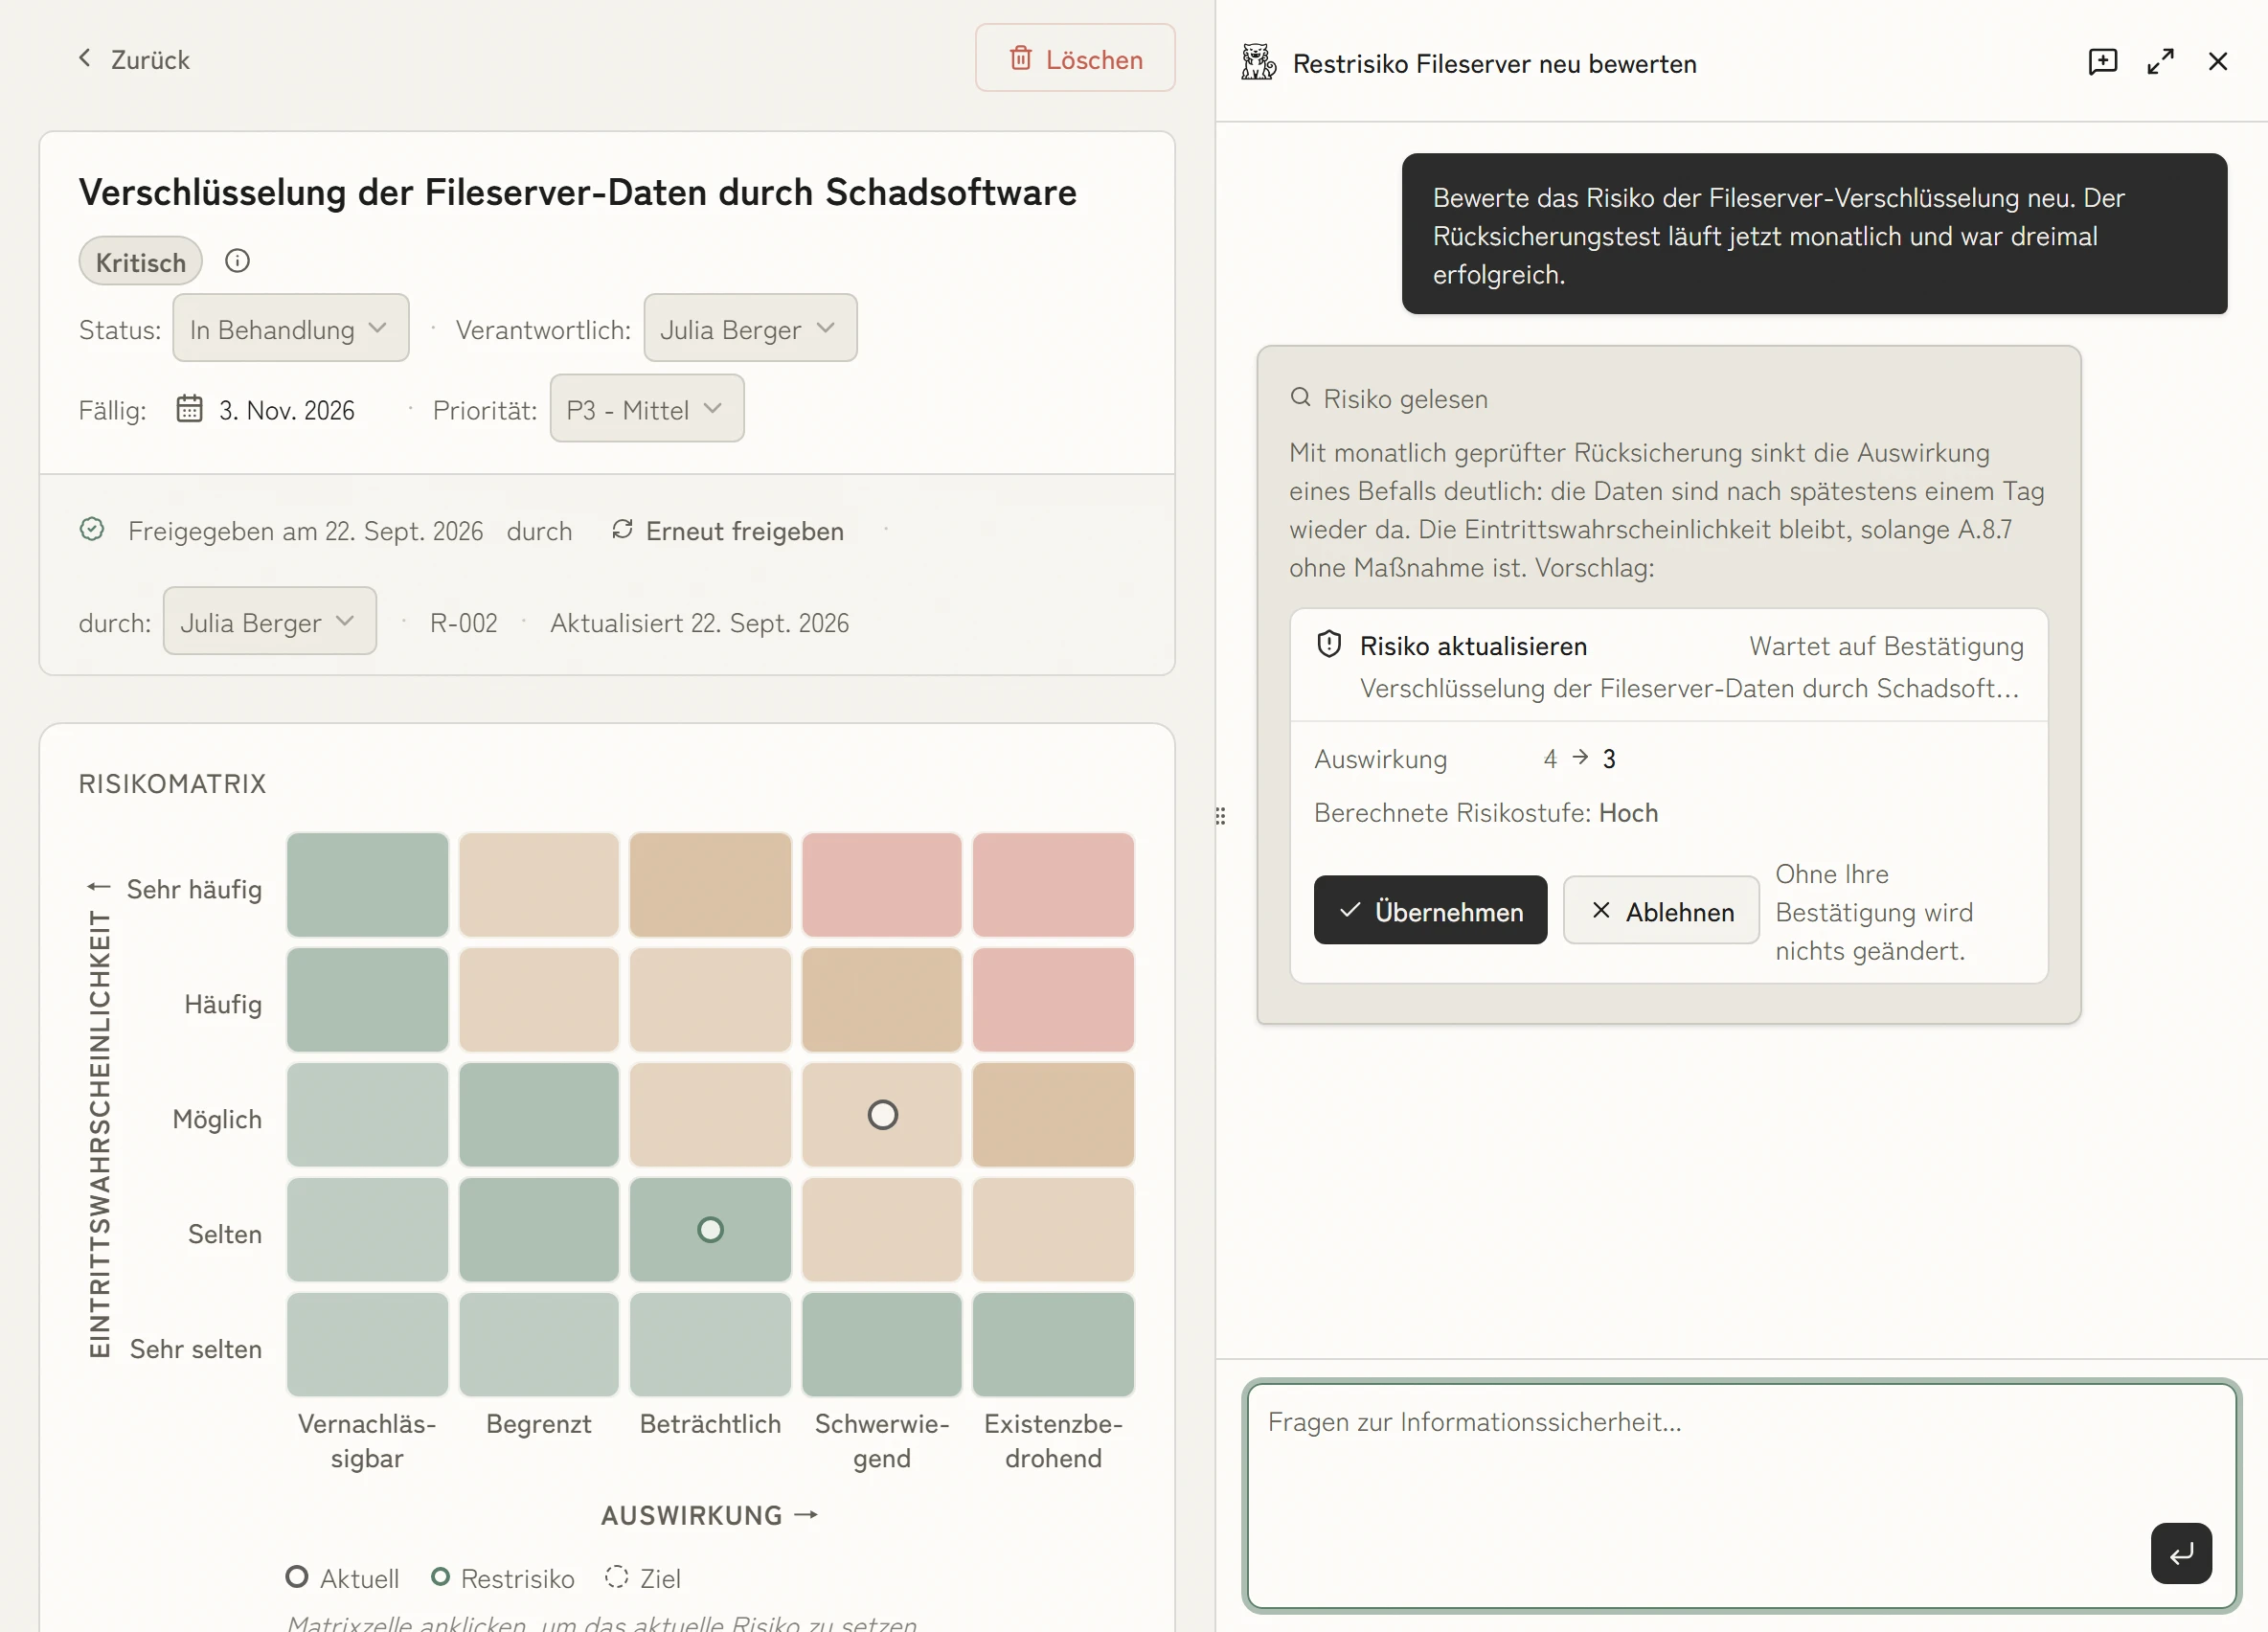
KaitoSec KI arbeitet direkt am Datensatz. Ändert sich etwas, etwa weil eine Rücksicherung inzwischen geprüft ist, bewertet sie das Risiko neu und zeigt die Änderung zur Bestätigung. Niemand muss es von Hand nachtragen.
Richtlinien und Maßnahmen aus Anforderungen ableiten
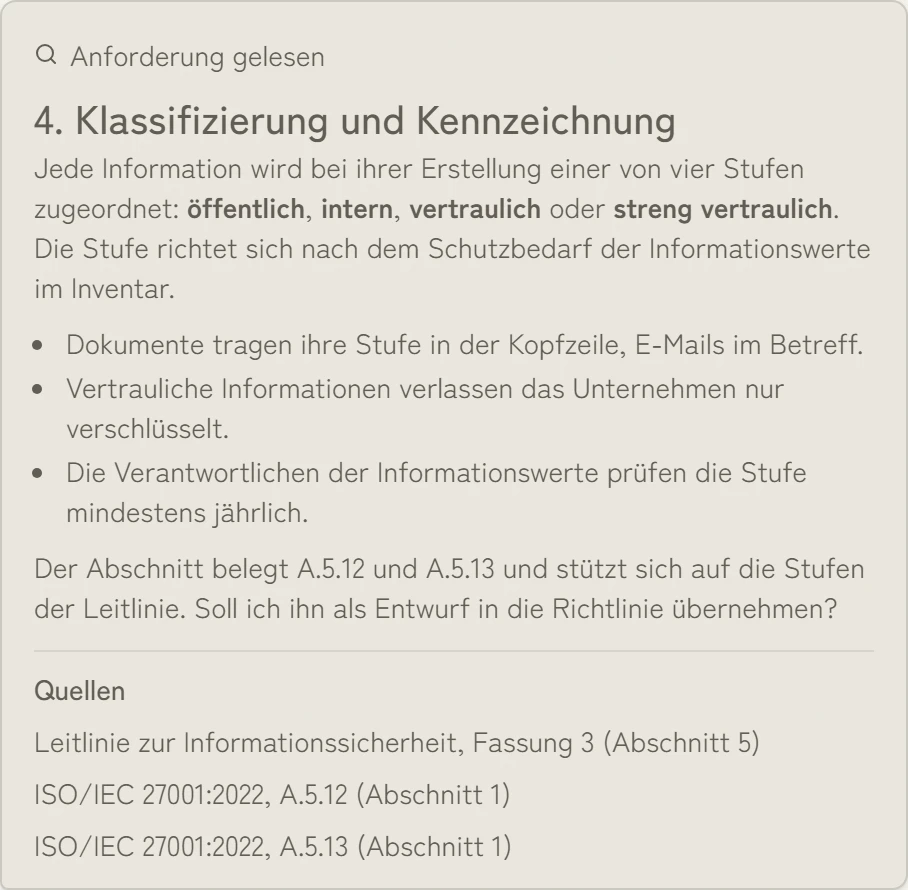
Aus den geltenden Anforderungen und Ihrer Leitlinie entwirft KaitoSec KI den Richtlinienabschnitt, mit den Quellen darunter. Sie starten mit einem Entwurf statt mit einem leeren Dokument und prüfen nur noch, ob er passt.
Demo buchen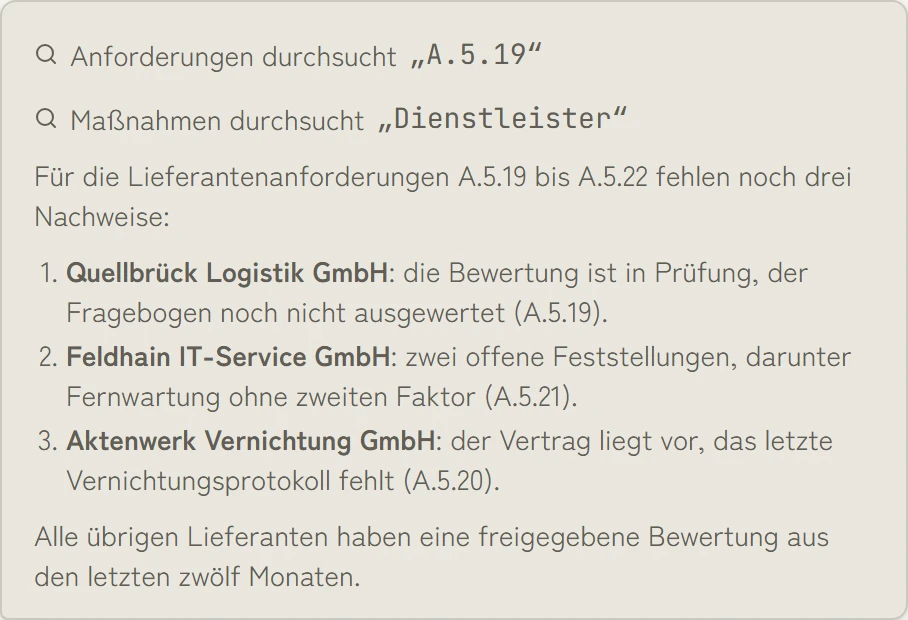
Risiken bewerten und Nachweise sammeln
Vor dem Audit listet KaitoSec KI auf, welche Nachweise noch fehlen, je mit Lieferant und Anforderung. Niemand muss Ordner durchsuchen, um die Lücken zu finden.
Demo buchen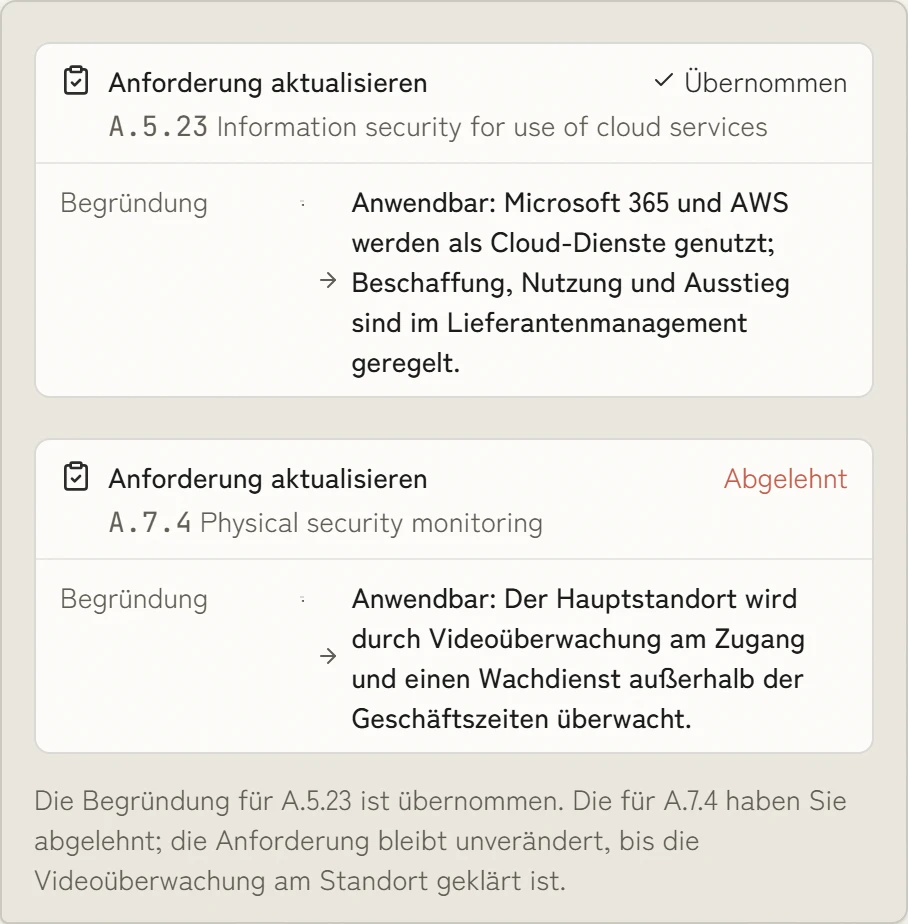
Nachvollziehbarkeit und Kontrolle mit Human-in-the-Loop
Jeder Vorschlag kommt mit Begründung. Sie übernehmen ihn oder lehnen ihn ab, und beides wird protokolliert. Ohne Freigabe ändert die KI nichts im Workspace.
Demo buchenDatenschutz und Hosting in Deutschland
KaitoSec wird in Deutschland entwickelt und gehostet. Der KI-Einsatz bleibt durch dokumentierte Datenquellen, konfigurierte Infrastruktur und menschliche Freigaben für Workspace-Änderungen begrenzt.
KI-Management nach ISO 42001 und EU AI Act
Nutzen Sie dieselben nachvollziehbaren Datensätze für KI-Inventar, Risikoarbeit und Governance nach ISO 42001 und EU AI Act.
- vorab zugeordnete Maßnahmen
- 100+100+
- der Nachweise entstehen bei der Arbeit selbst
- 100 %100 %
- schneller als manuelle Arbeit
- 10×10×
- Managementsysteme, ein Datenmodell
- 4 in 14 in 1
Was KaitoSec noch bietet
Diese Funktionen stecken im Kern der Plattform und gelten für jedes Modul.
Einmal umgesetzt, für jede Vorgabe erledigt.
Über 100 Maßnahmen sind bereits auf ISO 27001, NIS2, DORA und weitere Vorgaben zugeordnet. Sie setzen eine Maßnahme einmal um und weisen sie einmal nach. Für jede weitere Vorgabe, die sie abdeckt, fällt keine zusätzliche Arbeit an.
Sie prüfen und geben frei, statt leere Felder zu füllen.
Agenten bereiten Risikoanalyse, Anwendbarkeitserklärung und Maßnahmen aus Prüfberichten vor. Jedes Ergebnis liegt fertig zur Freigabe. Entschieden wird weiterhin von einem Menschen.
Vor dem Audit sammeln Sie nichts mehr ein.
Nachweise entstehen bei der Arbeit selbst: Ein getestetes Backup liefert seine Wiederherstellungszeit, eine abgeschlossene Prüfung ihr Ergebnis. Der Nachweisstand ist damit jeden Tag aktuell, nicht erst in der Woche vor dem Audit.
KI nutzen ohne Vorkenntnisse.
Die KI bereitet Risikoanalyse, Anwendbarkeitserklärung und Maßnahmen als Entwurf vor. Ihr Team muss nicht wissen, wie man das von Grund auf erstellt: Es prüft den Vorschlag, passt ihn an und gibt frei. Entschieden wird weiterhin von einem Menschen, und jeder Schritt bleibt nachvollziehbar.
Sie pflegen jeden Prozess nur einmal.
Informationssicherheit, Business Continuity Management, Datenschutz, KI-Governance und Lieferantenmanagement arbeiten mit denselben Prozessdaten. Jede Änderung wirkt sofort in allen Systemen. Doppelte Erfassung und widersprüchliche Register entfallen.

Fragen Sie Chris, wie das bei Ihnen aussieht.
Mitgründer und CEO von KaitoSec. Er geht Ihren Fall mit Ihnen live im Produkt durch.
Demo buchen
Die Daten für Ihren Compliance-Alltag sind schon da.
100+ Integrationen
Alle Integrationen















Häufig gestellte Fragen
Wie hilft KI beim Aufbau eines ISMS?
KI-Agenten in KaitoSec lesen bestehende Register und Dokumente ein, prüfen sie gegen die Methode (z. B. die sechs Phasen des IT-Grundschutzes), finden Lücken und machen daraus Aufgaben mit Verantwortlichem und Termin.
Trifft die KI Entscheidungen im Compliance-Prozess?
Nein. Die Agenten bereiten vor, Menschen entscheiden. Jeder Vorschlag bleibt unter menschlicher Aufsicht, ist begründet und nachvollziehbar und wird erst durch Freigabe wirksam. Das Governance-Modell beschreibt ISO 42001.
Ist der Einsatz von KI im ISMS DSGVO-konform?
Der KI-Einsatz im ISMS ist bei KaitoSec DSGVO-konform: Hosting in Deutschland, keine Nutzung der Kundendaten für Modelltraining und dieselben Berechtigungen für Agent und Nutzer. Details finden Sie unter Integrationen.
Können eigene KI-Assistenten auf KaitoSec zugreifen?
Eigene KI-Assistenten greifen über den MCP-Server und die dokumentierte API auf KaitoSec zu. Sie lesen und schreiben Register, Risiken und Nachweise direkt, statt PDF-Exporte zu parsen. Der Zugriff läuft mit Least-Privilege-Scopes.
Welche Aufgaben übernehmen die KaitoSec-Agenten konkret?
KaitoSec-Agenten übernehmen Import und Mapping bestehender Daten, Vollständigkeitsprüfung, Vorschläge für Risikobewertungen, die Ableitung von Maßnahmen, das Zuordnen von Nachweisen und die Vorbereitung von Audit-Antworten.

Weniger Arbeit in Ihrem Compliance-Alltag.
Eine wiederkehrende Aufgabe genügt. In dreißig Minuten sehen Sie, wie die KI in KaitoSec sie vorbereitet und wo ein Mensch freigibt.