
EU AI Act: Jedes KI-System eingestuft, mit Begründung.
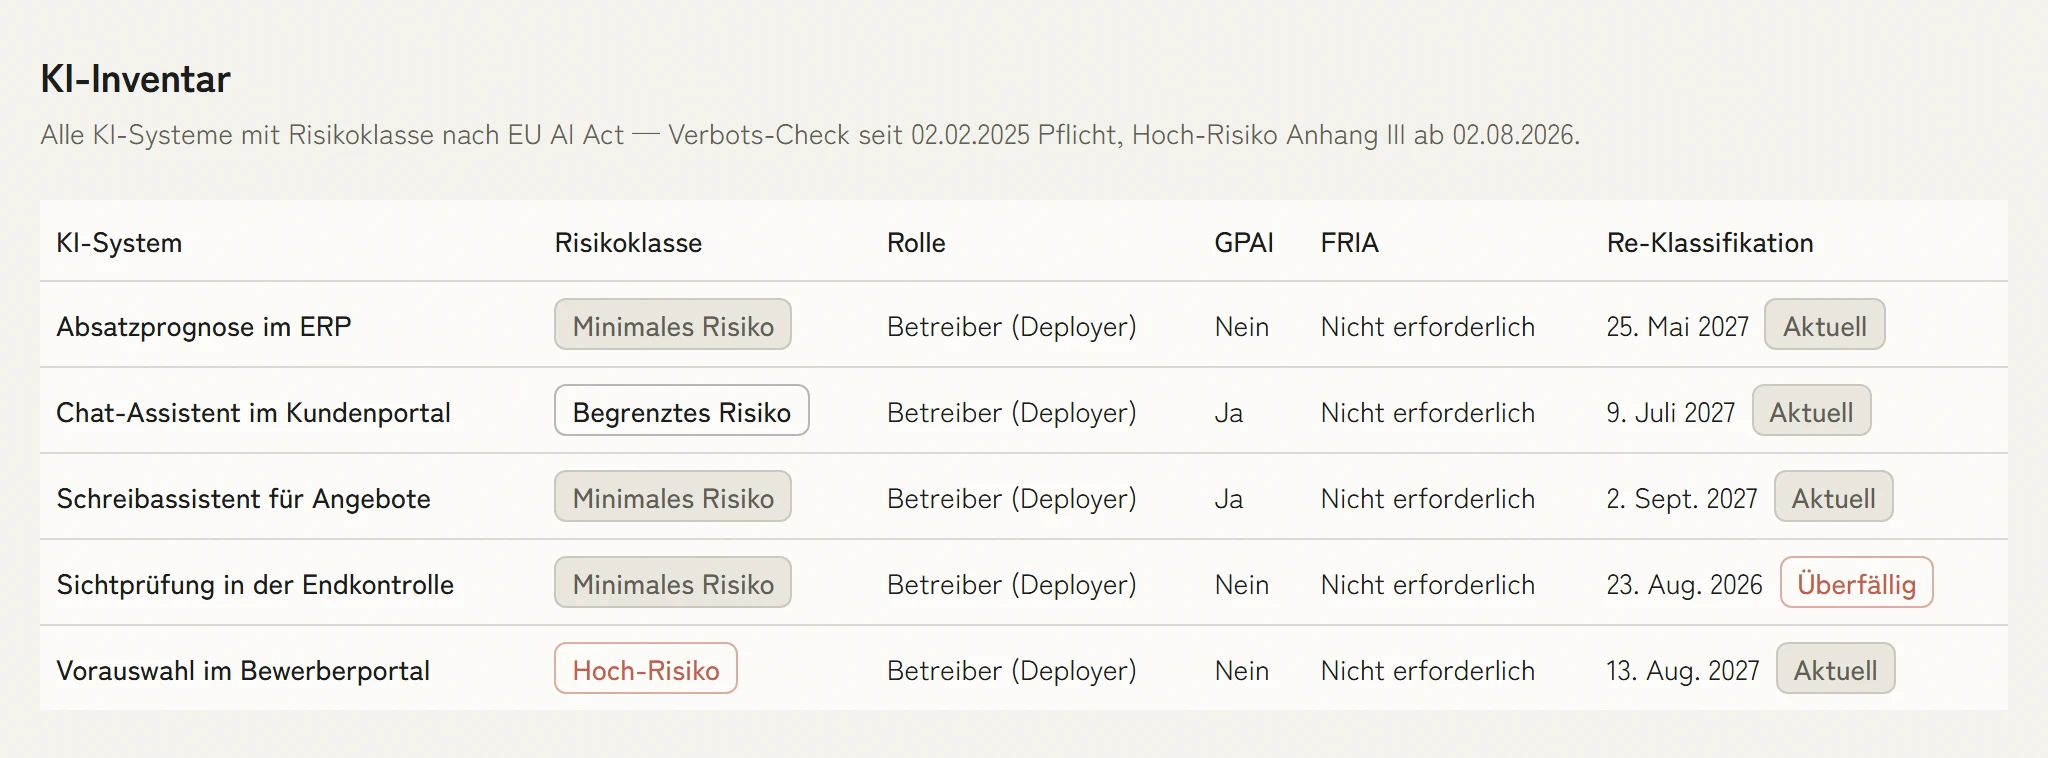
KaitoSec führt Ihre KI-Systeme in einem Register, begleitet die Einstufung nach Anhang III und erinnert an die Neubewertung. Transparenzpflichten und Dokumentation hängen am System, zusammen mit ISO 42001.



 5,0 von 5
Einstufung mit Begründung, nicht mit Bauchgefühl
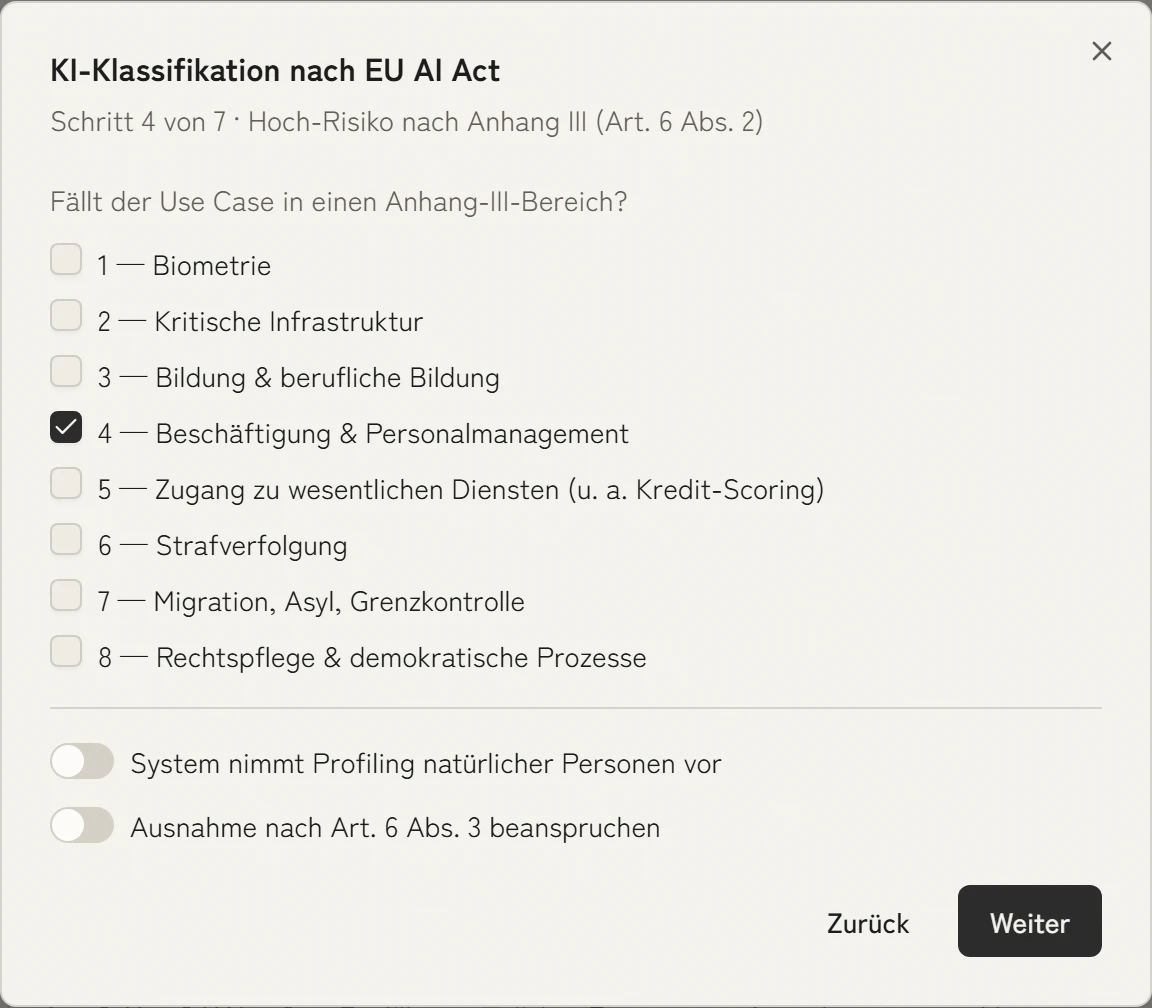
Der Klassifikationslauf führt durch die Kriterien aus Anhang III und die verbotenen Praktiken und hält fest, warum ein System als hohes Risiko gilt, welche Rolle Sie dabei tragen und ab wann die Pflichten greifen. Die Begründung ist das Erste, wonach eine Aufsicht fragt.
4 StufenUnannehmbar, hoch, begrenzt, minimal
Transparenzpflichten je System nachweisen
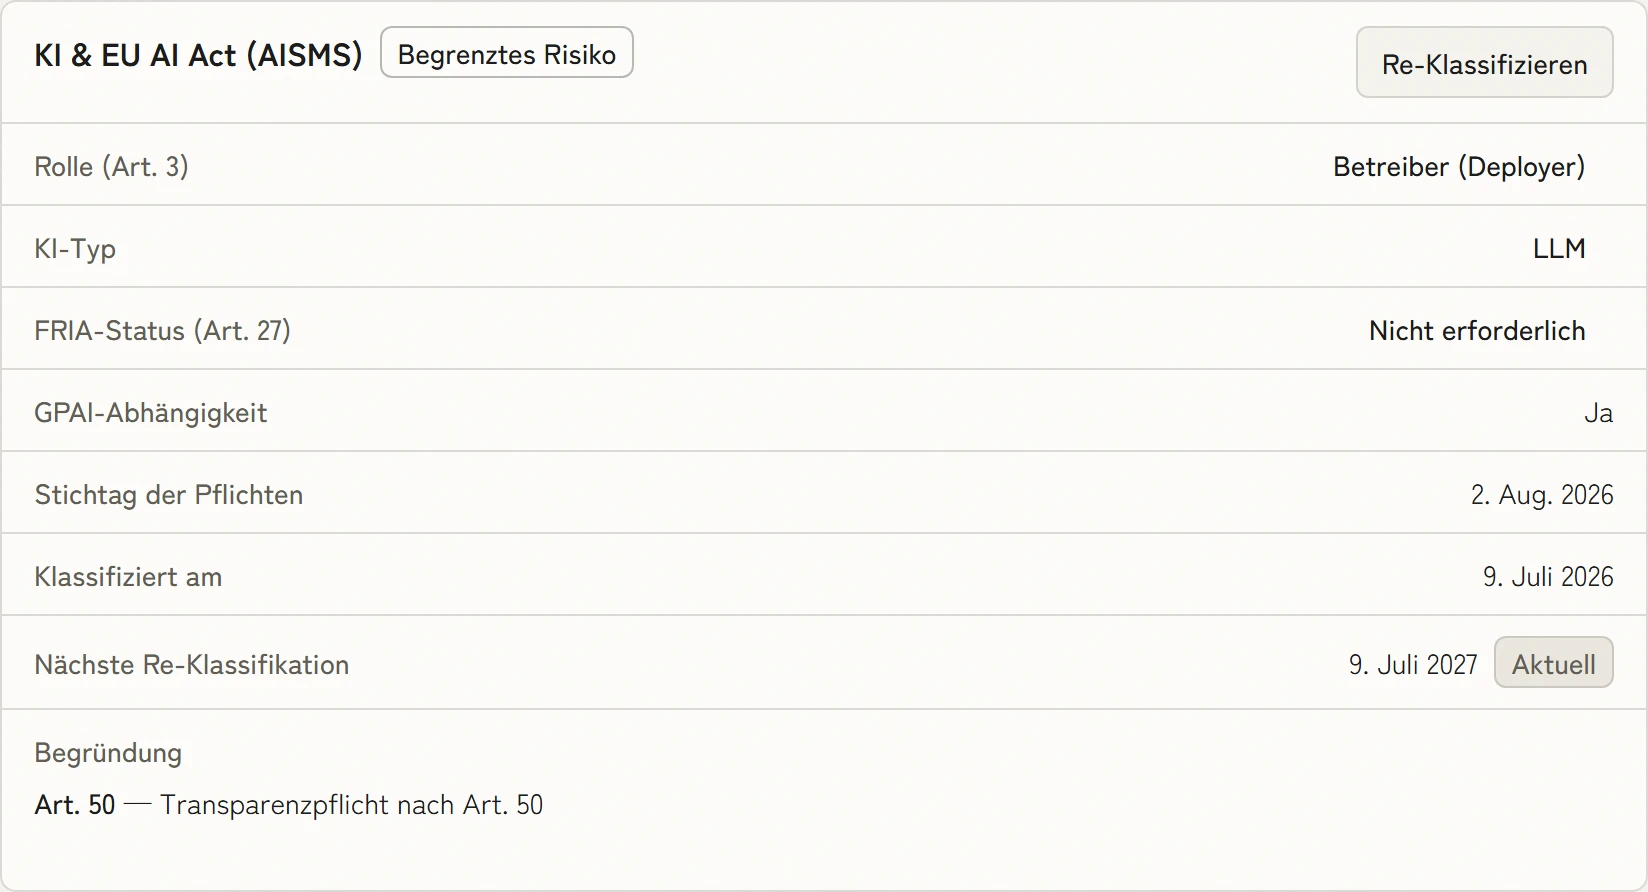
Ein Chat-Assistent fällt unter das begrenzte Risiko und damit unter die Informationspflicht aus Artikel 50. Am System steht, welche Transparenzpflicht gilt und ob ein Sprachmodell mit GPAI-Bezug dahintersteht.
Die Einstufung altert, das Produkt erinnert
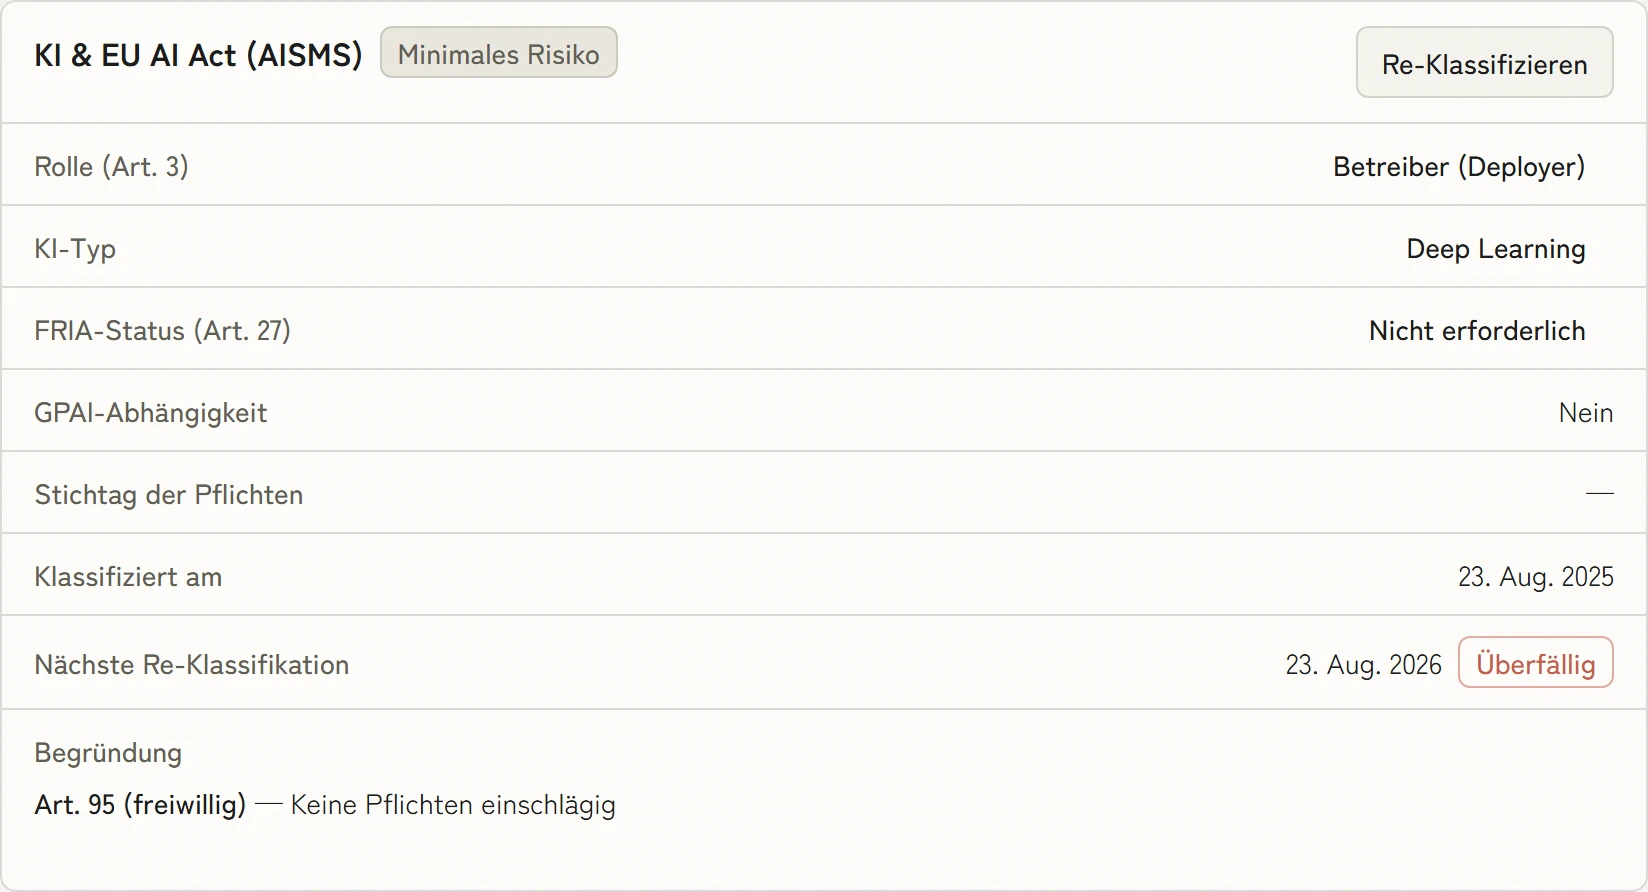
Jede Einstufung trägt einen Termin für die Neubewertung. Wird er überschritten, markiert KaitoSec das System, statt eine Einschätzung aus dem Vorjahr unbemerkt weiterlaufen zu lassen.
EU AI Act und ISO 42001 auf denselben Maßnahmen
ISO 42001 liefert das Managementsystem, der EU AI Act die Pflichten. KaitoSec bildet beide auf dieselben AIMS-Maßnahmen ab, sodass die Zertifizierungsarbeit zugleich auf die Verordnung einzahlt.
2 FrameworksEU AI Act und ISO 42001 auf dieselben AIMS-Maßnahmen abgebildet
EU AI Act mit weiteren Standards verbinden
Verbinden Sie die KI-Pflichten mit den Systemen, die Datenschutz und Sicherheit bereits tragen.
EU AI Act nach Unternehmen und Rolle
Weitere Funktionen für den EU AI Act
Risikoeinstufung je KI-System
Der EU AI Act definiert vier Risikostufen: unannehmbares, hohes, begrenztes und minimales Risiko. Der Klassifizierungsassistent von KaitoSec führt Sie durch die Anhang-III-Kriterien und die verbotenen Praktiken und erstellt eine dokumentierte Risikoeinstufung für jedes KI-System in Ihrem Portfolio. Sie ist das Erste, wonach eine Aufsicht fragt.
Konformitätsbewertung für Hochrisiko-KI
KI-Systeme mit hohem Risiko erfordern umfassende technische Dokumentation, Konformitätsbewertungen und die Registrierung in der EU-KI-Datenbank. KaitoSec stellt Vorlagen für technische Unterlagen, Risikomanagementaufzeichnungen und Data-Governance-Dokumentation bereit, die auf die Anforderungen der Artikel 9–17 abgestimmt sind.
KI-Governance und Verantwortlichkeit
Die Verordnung verlangt von Organisationen, menschliche Aufsichtsmechanismen einzurichten, verantwortliche Rollen zu benennen und ein Qualitätsmanagement für KI zu implementieren. Das Governance-Modul von KaitoSec verfolgt Verantwortliche je KI-System, Aufsichtsverfahren, Vorfallprotokolle und die Pflichten zur Beobachtung nach dem Inverkehrbringen an einem Ort.
Alle KI-Systeme in einem Register führen
Führen Sie ein vollständiges Inventar aller KI-Systeme, die Ihre Organisation entwickelt, einsetzt oder nutzt. Jeder Systemdatensatz erfasst die Risikoeinstufung, den vorgesehenen Verwendungszweck, die betroffenen Nutzergruppen und den Compliance-Status, und gibt Ihnen den Überblick, den Aufsicht und Geschäftsführung zunehmend erwarten.
Technische Dokumentation nach Artikel 11 erstellen
KI-Systeme mit hohem Risiko erfordern umfangreiche technische Dokumentation nach Artikel 11. KaitoSec bietet einen strukturierten Dokumenten-Builder, der Systemdesign, Trainingsdaten-Governance, Genauigkeitsmetriken, Robustheitstests und menschliche Aufsichtsmechanismen abdeckt, exportierbar in regulatorisch verwendbarem Format.
Transparenzpflichten je System nachweisen
KI-Systeme mit begrenztem Risiko, wie Chatbots und Tools für KI-generierte Inhalte, müssen spezifische Transparenzpflichten nach Artikel 50 erfüllen, einschließlich der Nutzerinformation. KaitoSec verfolgt, welche Transparenzanforderungen für jedes System gelten, und pflegt Nachweise, dass Informationsmechanismen vorhanden sind.
Was der EU AI Act verlangt
Der EU AI Act stuft KI-Systeme in vier Risikostufen ein: unannehmbar, hoch, begrenzt und minimal. Verbotene Praktiken sind untersagt, Hochrisiko-Systeme brauchen Risikomanagement, Datenqualität, technische Dokumentation, Protokollierung, menschliche Aufsicht und eine Konformitätsbewertung. Systeme mit begrenztem Risiko trifft die Transparenzpflicht aus Artikel 50.
Häufige Fragen zum EU AI Act
Was sind die vier Risikostufen des EU AI Act?
Der EU AI Act klassifiziert KI-Systeme in vier Stufen. Praktiken mit unannehmbarem Risiko sind verboten, etwa Social Scoring oder biometrische Echtzeit-Fernidentifizierung im öffentlichen Raum zu Strafverfolgungszwecken, die nur in engen Ausnahmen erlaubt ist. Hochrisiko-Systeme in Bereichen wie Beschäftigung, Bildung oder kritische Infrastruktur erfordern Konformitätsbewertungen und Registrierung. Systeme mit begrenztem Risiko müssen Transparenzpflichten erfüllen. Systeme mit minimalem Risiko unterliegen keinen spezifischen Pflichten.
Gilt der EU AI Act auch für Unternehmen außerhalb der EU?
Ja. Wie die DSGVO hat der EU AI Act extraterritorialen Geltungsbereich. Er gilt für jede Organisation, die KI-Systeme auf dem EU-Markt anbietet oder deren KI-Ergebnisse in der EU verwendet werden, unabhängig davon, wo der Anbieter oder Betreiber ansässig ist. Nicht-EU-Anbieter von KI-Systemen mit hohem Risiko müssen einen Bevollmächtigten in der EU benennen.
Was ist ein GPAI-Modell und welche Pflichten hat es?
General-Purpose-AI-Modelle (GPAI) sind KI-Modelle, die auf großen Datensätzen trainiert wurden und viele verschiedene Aufgaben ausführen können, wie große Sprachmodelle. Der EU AI Act legt allen GPAI-Modellanbietern Transparenzpflichten auf, einschließlich Modelldokumentation und Einhaltung des Urheberrechts. Modelle mit systemischem Risiko (oberhalb definierter Rechenschwellen) unterliegen zusätzlichen Anforderungen, einschließlich Tests gegen gezielte Angriffsversuche.
Wann gelten die Pflichten des EU AI Act?
Der EU AI Act trat im August 2024 in Kraft. Die Verbote bestimmter KI-Praktiken gelten seit Februar 2025, die Pflichten für GPAI-Modelle seit August 2025, die Transparenzpflichten nach Artikel 50 seit August 2026. Die Pflichten für Hochrisiko-Systeme hat der Digital Omnibus im Juni 2026 verschoben: Sie gelten für Anhang-III-Systeme ab dem 2. Dezember 2027, für in Produkte eingebettete Systeme nach Anhang I ab August 2028. KaitoSec verfolgt alle Fristen und hilft Ihnen, die Arbeit nach Ihrem Compliance-Zeitplan zu priorisieren.
Wie interagiert der EU AI Act mit der DSGVO?
Der EU AI Act und die DSGVO interagieren eng, wenn KI-Systeme personenbezogene Daten verarbeiten. Die DSGVO regelt, wie diese Daten erhoben, verarbeitet und gespeichert werden, während die Verordnung regelt, wie KI-Systeme, die diese Daten verwenden, gestaltet, getestet und verwaltet werden müssen. KaitoSec verknüpft die Pflichten beider Regelwerke, sodass gemeinsame Anforderungen, wie Datenqualität, Transparenz und menschliche Aufsicht, einmal nachgewiesen werden. Diesen Ansatz beschreibt unser Beitrag Resilience Made Easy: einmal nachweisen, für jedes Framework.

Ihr KI-Plan in dreißig Minuten.
In der Demo stufen wir Ihre KI-Systeme ein und klären Rolle, Pflichten und Stichtage. Danach wissen Sie, welches System zuerst Arbeit macht.