
Asset-Management: Ein Inventar statt vier Listen.
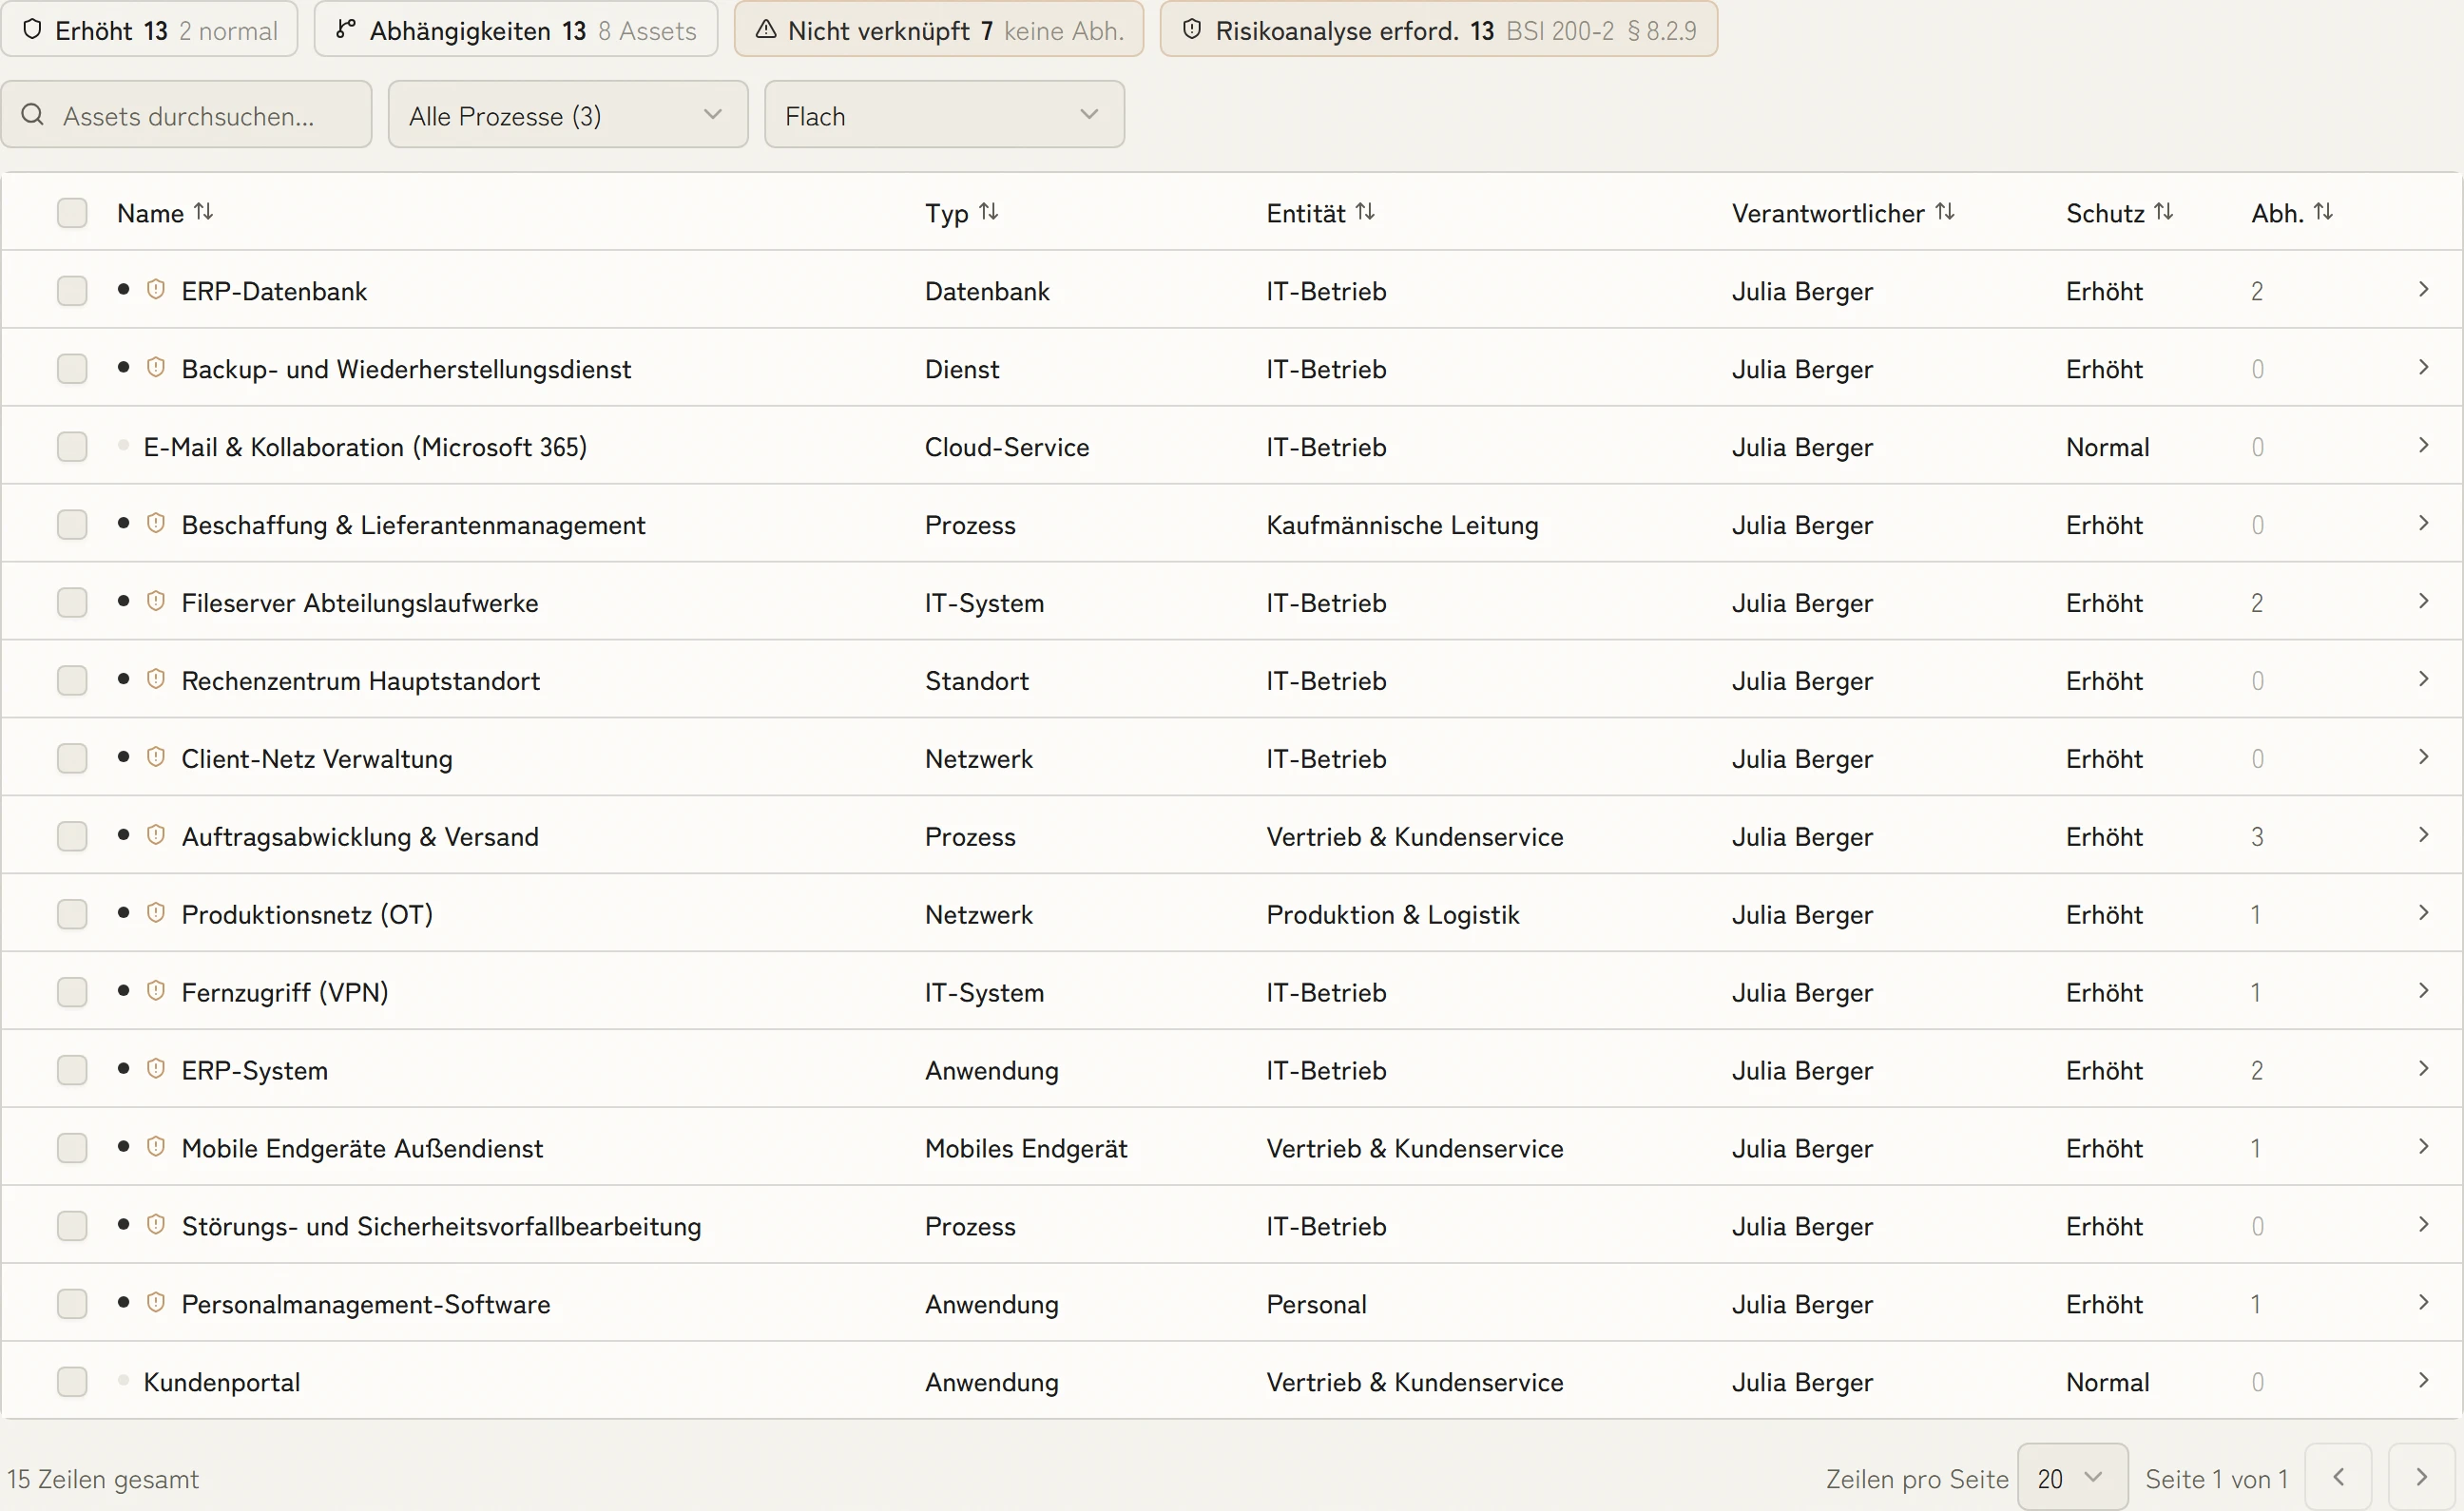
KaitoSec übernimmt Ihr Inventar aus vorhandenen Listen und angebundenen Systemen. IT, Security, Datenschutz und Business Continuity arbeiten mit demselben Bestand, und niemand pflegt fürs Audit eine zweite Liste.



 5,0 von 5
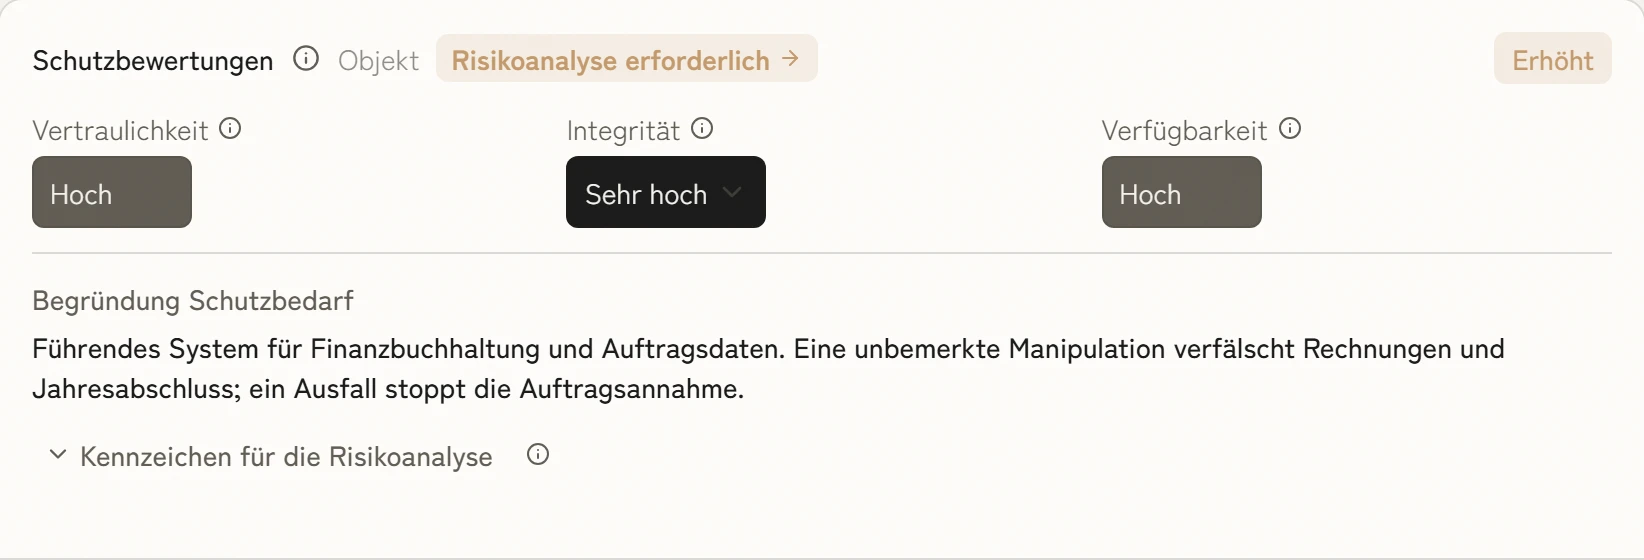
Schutzbedarf einmal festlegen, überall nutzen
Sie bewerten Vertraulichkeit, Integrität und Verfügbarkeit nach ISO 27001 oder BSI IT-Grundschutz, mit Begründung. Risikoanalyse, Business Continuity und Datenschutz arbeiten mit derselben Einstufung, statt sie neu zu erheben.
Demo buchen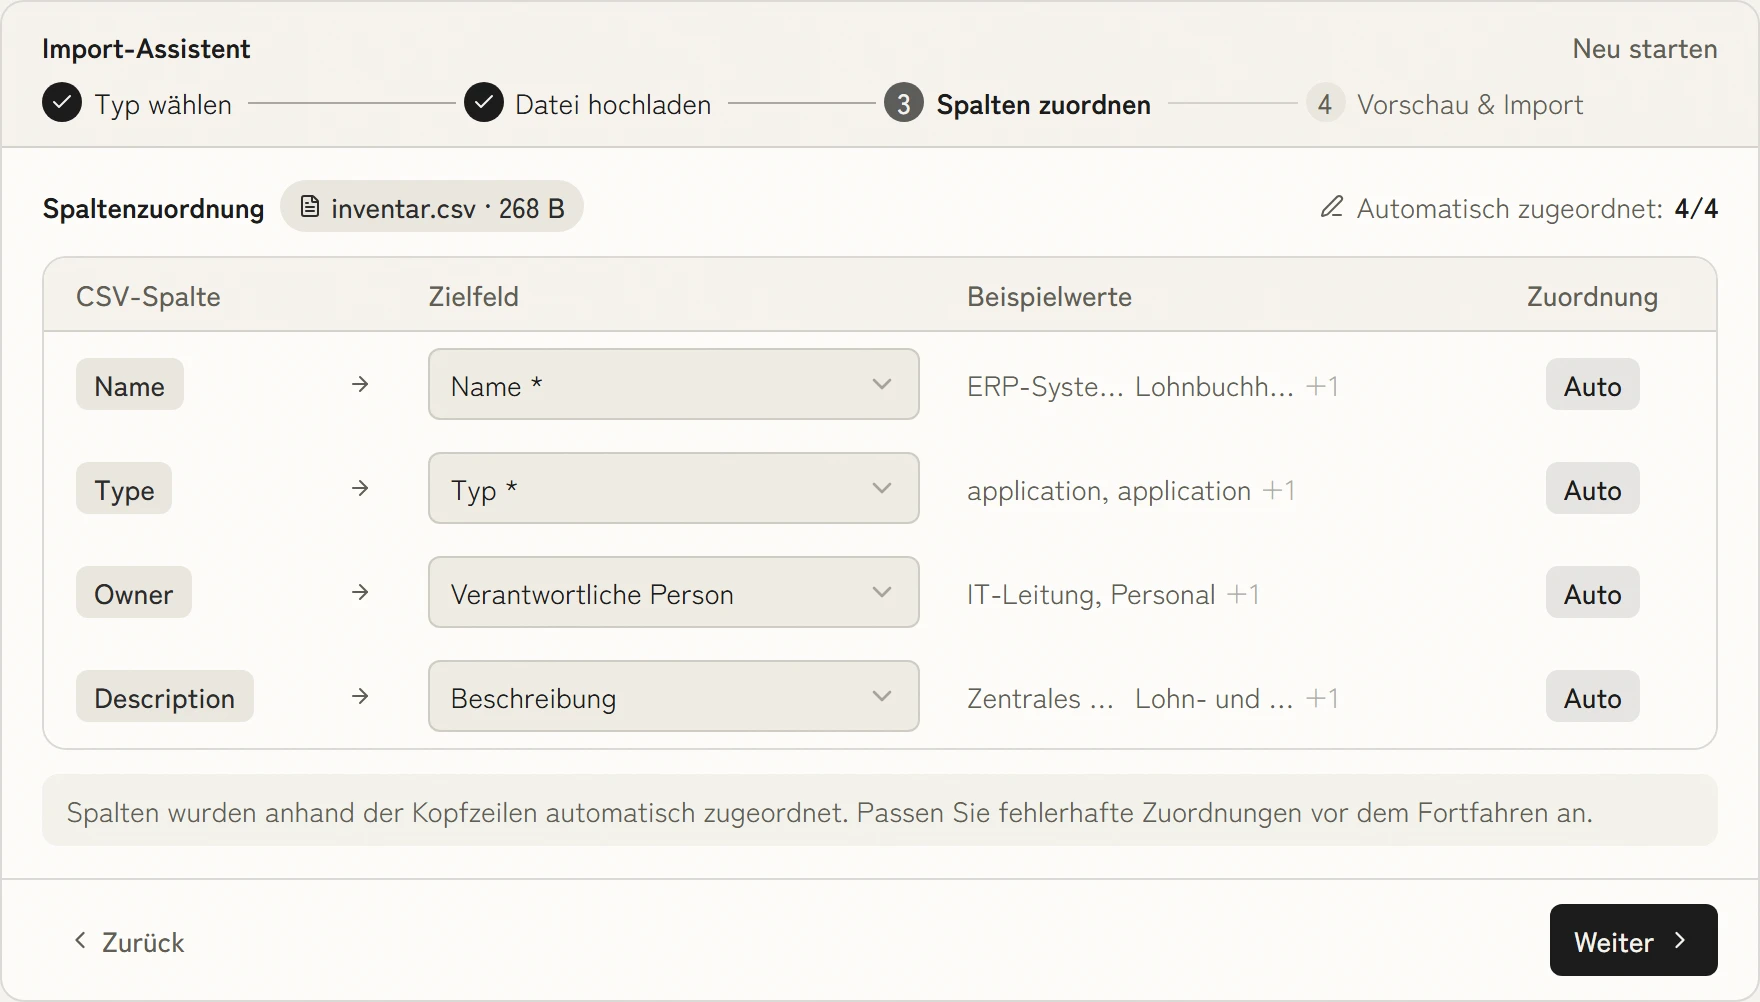
Vorhandene Listen übernehmen statt abtippen
Sie laden Ihre CSV-Datei hoch, und KaitoSec ordnet die Spalten automatisch den Feldern des Inventars zu. Dubletten, Verantwortliche und Einstufung prüfen Sie, bevor die Daten ins Inventar gehen.
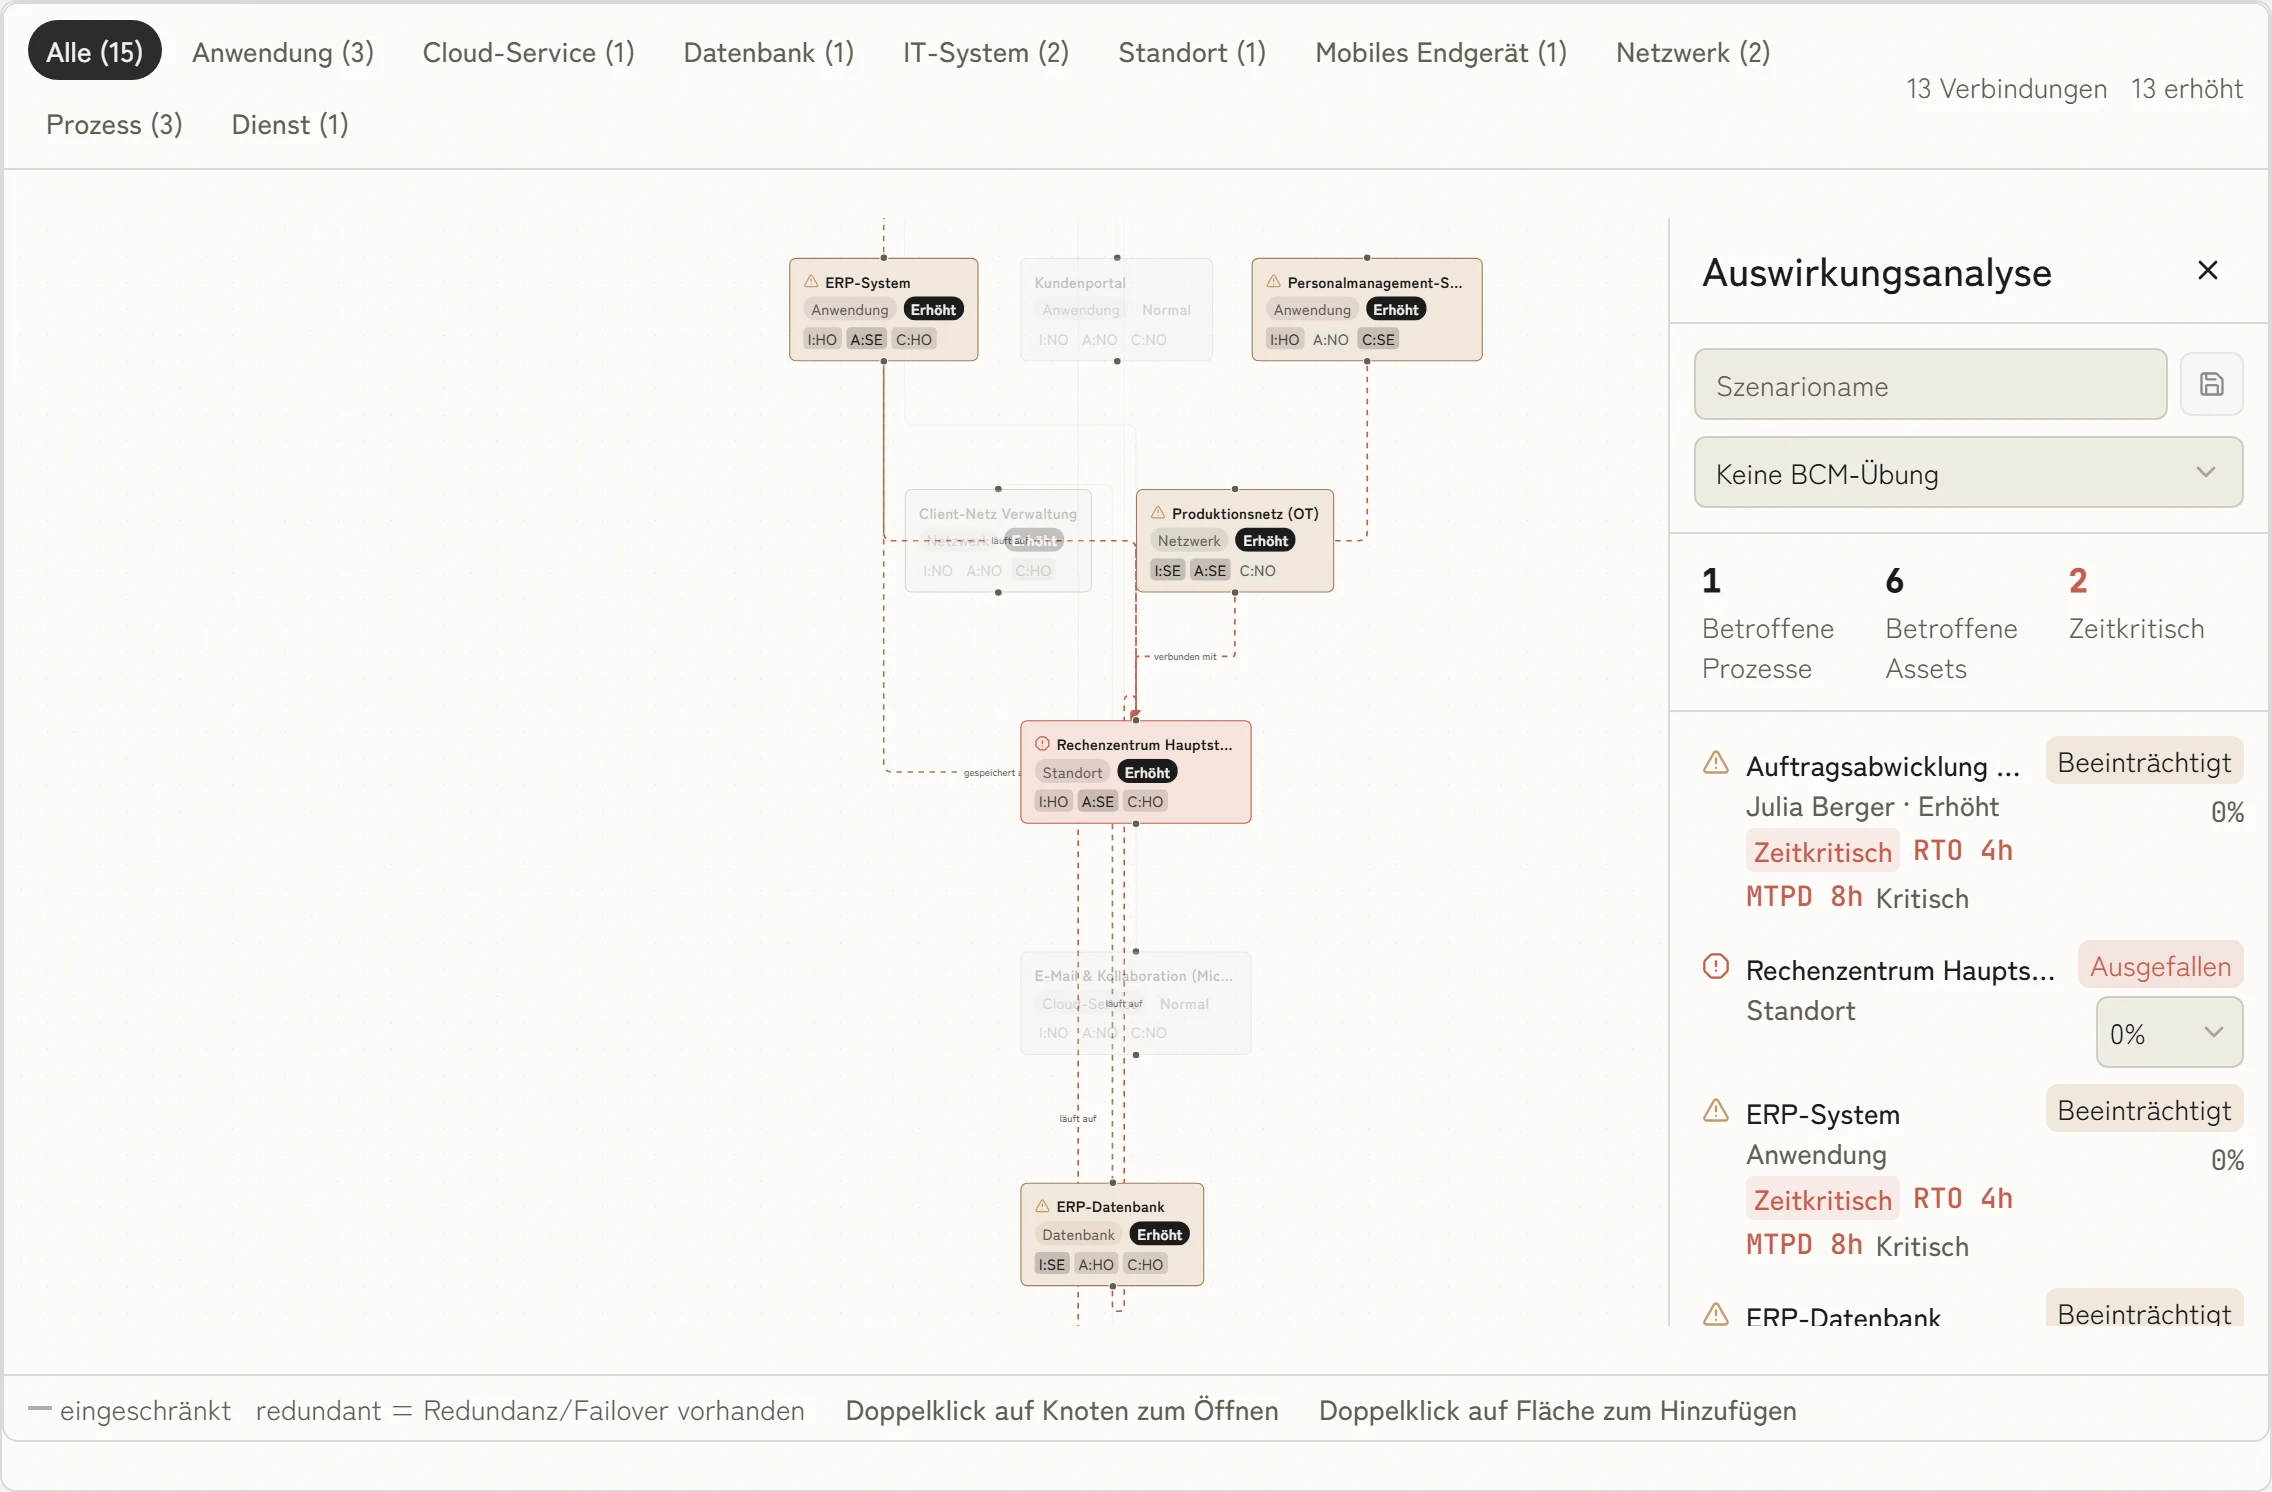
Demo buchenSehen, was ausfällt, wenn ein System ausfällt
Die Asset-Karte zeigt, welche Systeme und Prozesse von einem Asset abhängen. Fällt das Rechenzentrum aus, markiert KaitoSec alles Betroffene und zeigt Wiederanlaufzeiten gleich daneben.
- vorab zugeordnete Maßnahmen
- 100+100+
- der Nachweise entstehen bei der Arbeit selbst
- 100 %100 %
- schneller als manuelle Arbeit
- 10×10×
- Managementsysteme, ein Datenmodell
- 4 in 14 in 1
Was KaitoSec noch bietet
Diese Funktionen stecken im Kern der Plattform und gelten für jedes Modul.
Einmal umgesetzt, für jede Vorgabe erledigt.
Über 100 Maßnahmen sind bereits auf ISO 27001, NIS2, DORA und weitere Vorgaben zugeordnet. Sie setzen eine Maßnahme einmal um und weisen sie einmal nach. Für jede weitere Vorgabe, die sie abdeckt, fällt keine zusätzliche Arbeit an.
Sie prüfen und geben frei, statt leere Felder zu füllen.
Agenten bereiten Risikoanalyse, Anwendbarkeitserklärung und Maßnahmen aus Prüfberichten vor. Jedes Ergebnis liegt fertig zur Freigabe. Entschieden wird weiterhin von einem Menschen.
Vor dem Audit sammeln Sie nichts mehr ein.
Nachweise entstehen bei der Arbeit selbst: Ein getestetes Backup liefert seine Wiederherstellungszeit, eine abgeschlossene Prüfung ihr Ergebnis. Der Nachweisstand ist damit jeden Tag aktuell, nicht erst in der Woche vor dem Audit.
Assets erfassen ohne Vorkenntnisse.
Ihr Team geht im einfachen Modus eine vorbefüllte Liste durch, hakt ab, was dazugehört, und entscheidet je Asset, ob es normalen oder erhöhten Schutz braucht. Wer mehr Details braucht, schaltet in den Expertenmodus und sieht dieselben Assets mit Abhängigkeiten und Schutzzielen.
Sie pflegen jeden Prozess nur einmal.
Informationssicherheit, Business Continuity Management, Datenschutz, KI-Governance und Lieferantenmanagement arbeiten mit denselben Prozessdaten. Jede Änderung wirkt sofort in allen Systemen. Doppelte Erfassung und widersprüchliche Register entfallen.

Fragen Sie Chris, wie das bei Ihnen aussieht.
Mitgründer und CEO von KaitoSec. Er geht Ihren Fall mit Ihnen live im Produkt durch.
Demo buchen
Die Daten für Ihr Asset-Management sind schon da.
100+ Integrationen
Alle Integrationen















Häufig gestellte Fragen
Welche Asset-Typen kann KaitoSec verfolgen?
Hardware (Server, Endpunkte, Netzwerk), Software (on-premises und SaaS), Cloud-Infrastruktur (IaaS, PaaS), Datenspeicher, KI-Systeme und Modelle sowie organisatorische Assets wie Prozesse, Services und Standorte. Benutzerdefinierte Asset-Typen erweitern das Modell, wo es nötig ist.
Wie funktioniert das Verzeichnis der Verarbeitungstätigkeiten?
Verarbeitungstätigkeiten leben im selben Register wie die IT-Assets, die sie ausführen. Jede Tätigkeit trägt Datenkategorien, Rechtsgrundlage, Empfänger und Verantwortliche und ist mit den zugrundeliegenden Systemen und Lieferanten verknüpft. Änderungen an einem Asset wirken auf die abhängigen Tätigkeiten. Das VVT driftet nicht.
Können wir ein bestehendes Asset-Sheet importieren?
Ja. Ein CSV-Import mit Feldzuordnung übernimmt das bestehende Inventar. Anschließend prüfen Sie Verantwortliche, Klassifizierung und Verknüpfungen zu Risiken, Maßnahmen und Continuity-Abhängigkeiten.
Wie unterstützt das Asset-Management BSI Grundschutz?
Das Asset-Register entspricht direkt der BSI-IT-Grundschutz-Zielobjekt-Modellierung. Grundschutz-Bausteine werden Asset-Gruppen zugewiesen, die erforderliche Dokumentation wird aus dem Modell erzeugt. Dieselben Daten speisen die ISO-27001-Zuordnung, wo beide Frameworks im Scope sind.

Weniger Arbeit in Ihrem Asset-Management.
Ein System aus Ihrem Bestand genügt. In dreißig Minuten sehen Sie, wie es in KaitoSec eingestuft, verantwortet und mit Prozessen und Lieferanten verbunden wird.