
ISO 22301: Notfallpläne aus Daten, die Ihr ISMS schon hat.
BIA, Wiederanlaufstrategien, Notfallpläne, Übungen und Managementbewertung nutzen dieselben Prozesse, Assets und Verantwortlichen wie Ihr ISMS. Sie erfassen nichts doppelt und gehen mit einer belegten Übungshistorie ins Audit.



 5,0 von 5
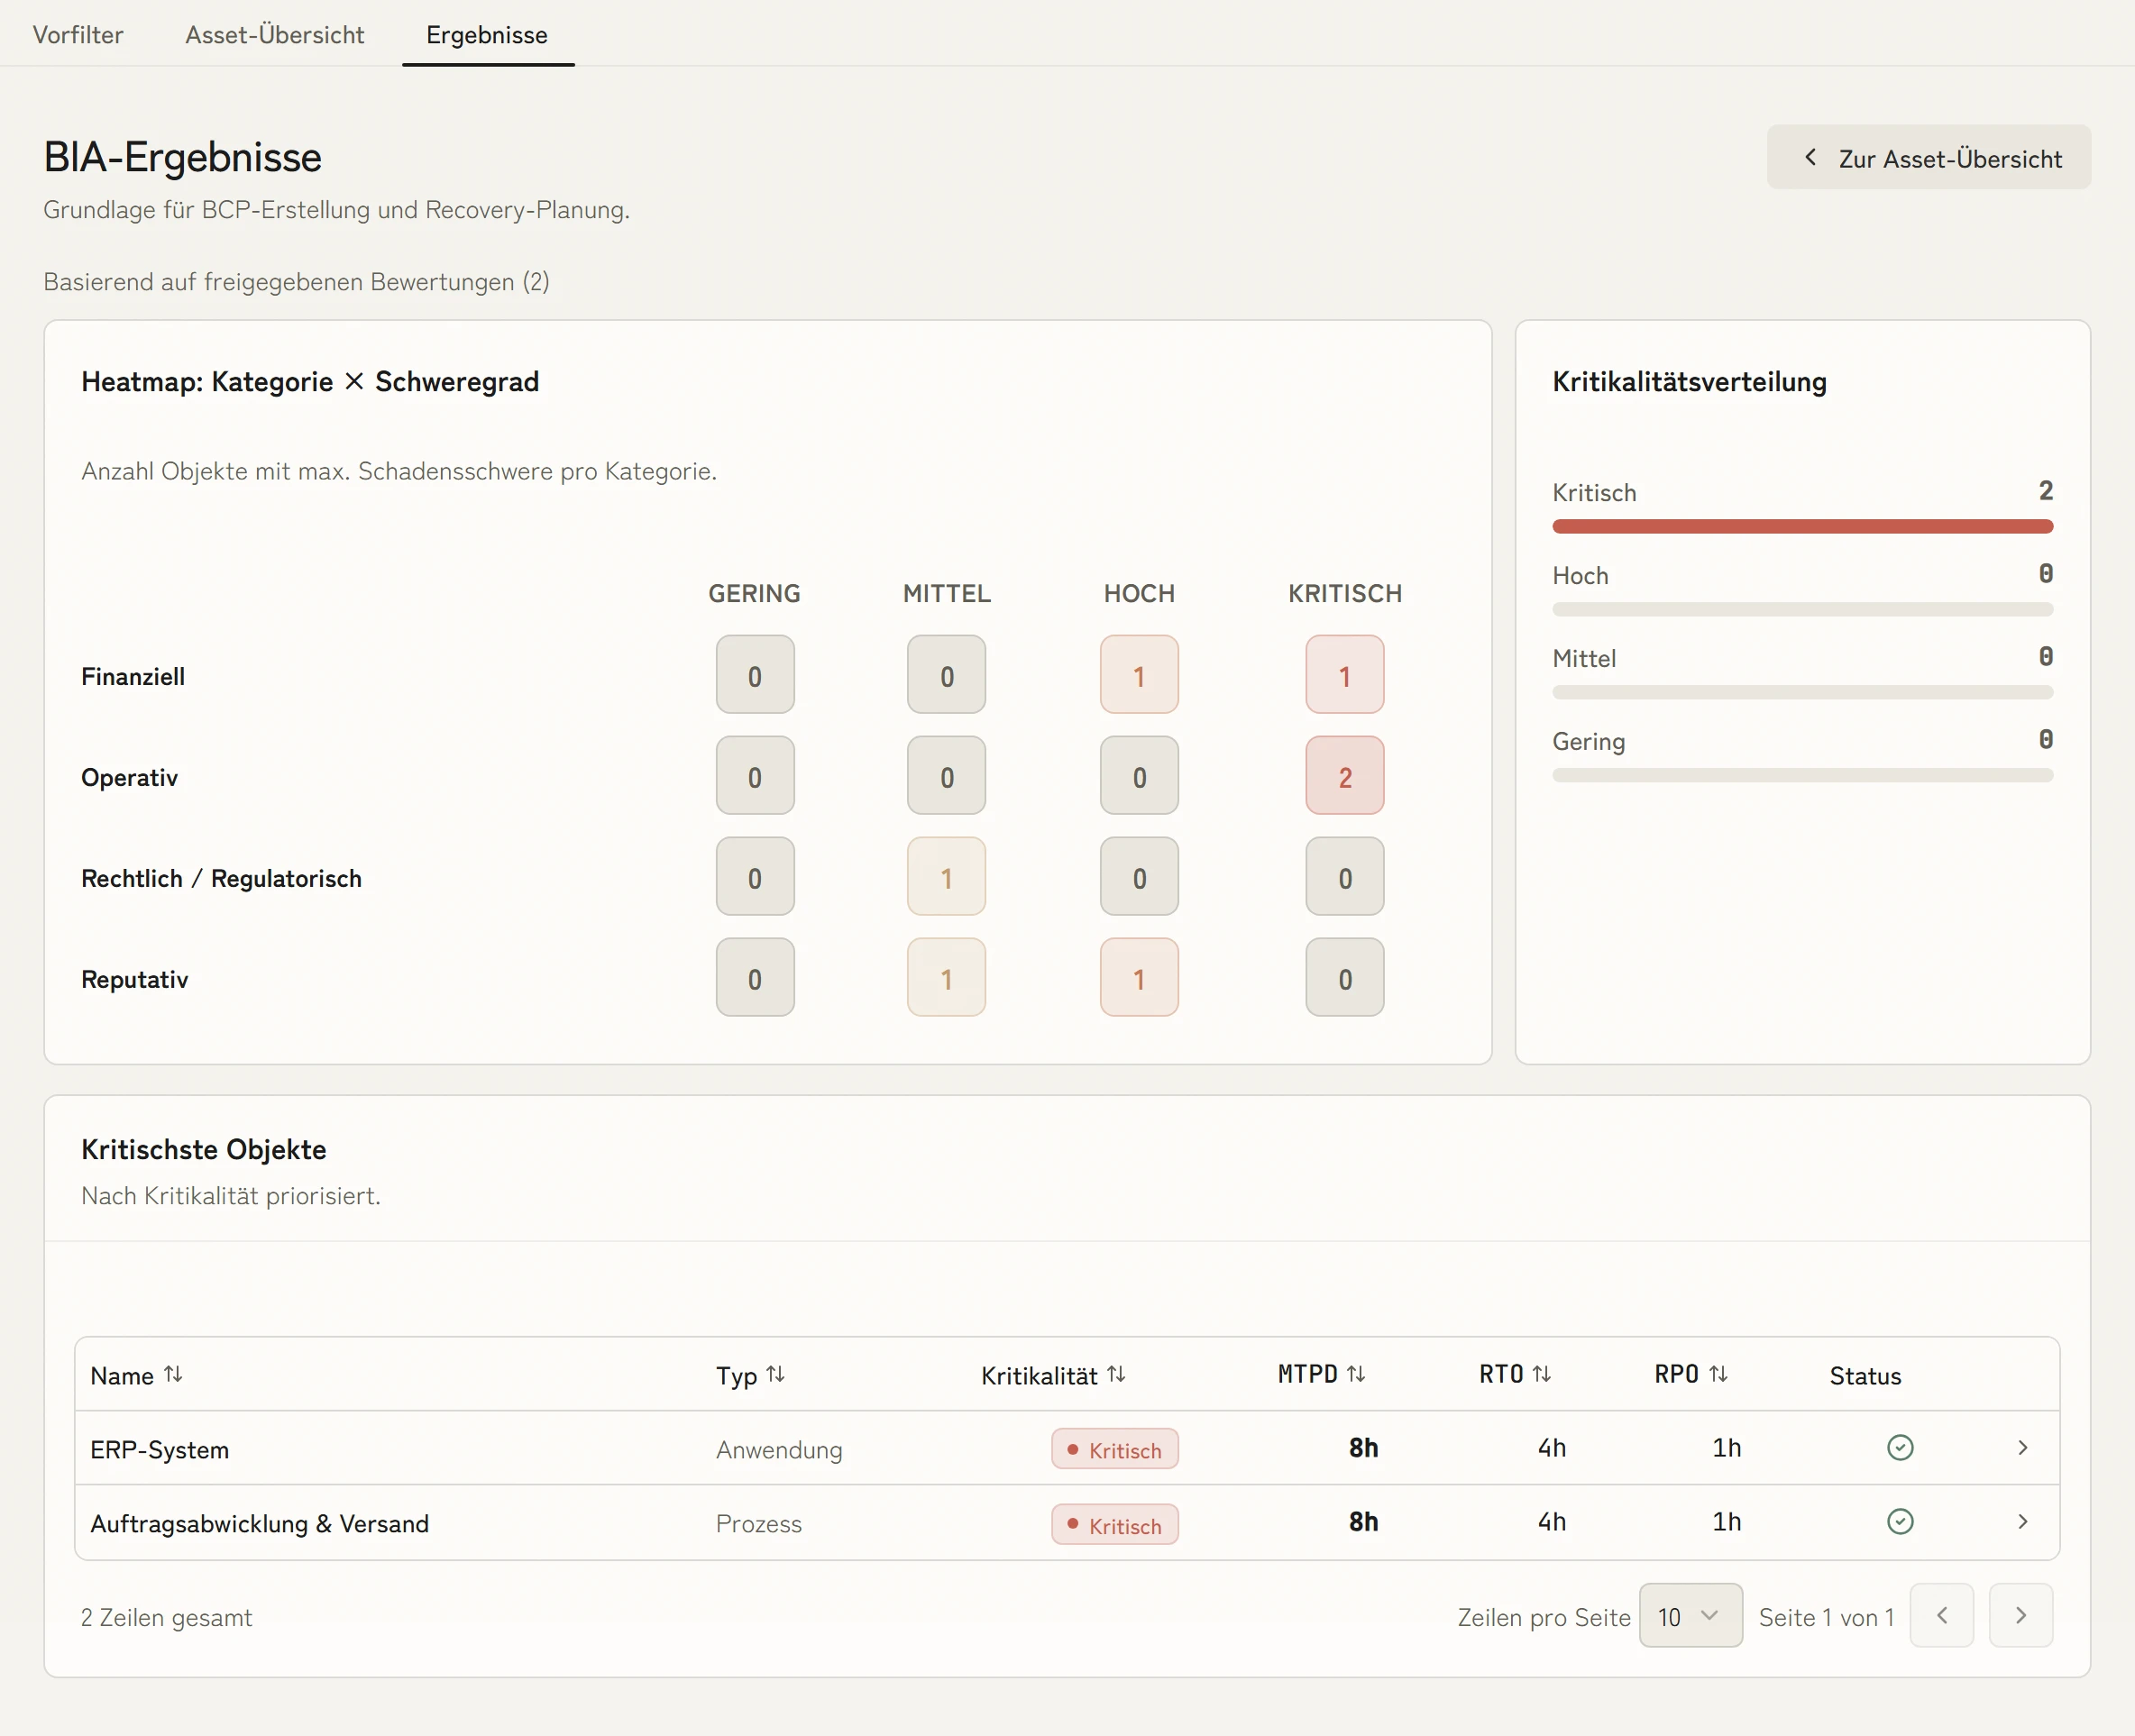
Die BIA liefert MTPD, RTO und RPO
Sie führen die Business-Impact-Analyse an denselben Prozessen und Zielobjekten, die auch das ISMS kennt. Aus den Ergebnissen entstehen Kritikalität, MTPD, RTO und RPO, und dieselben Werte tragen anschließend Strategien, Pläne und Übungen. Klausel 8.2 verlangt Business-Impact-Analyse und Risikobewertung; in KaitoSec laufen beide am selben Objekt statt in zwei getrennten Tabellen.
1 BIADie BIA speist Strategien, Pläne und Übungen
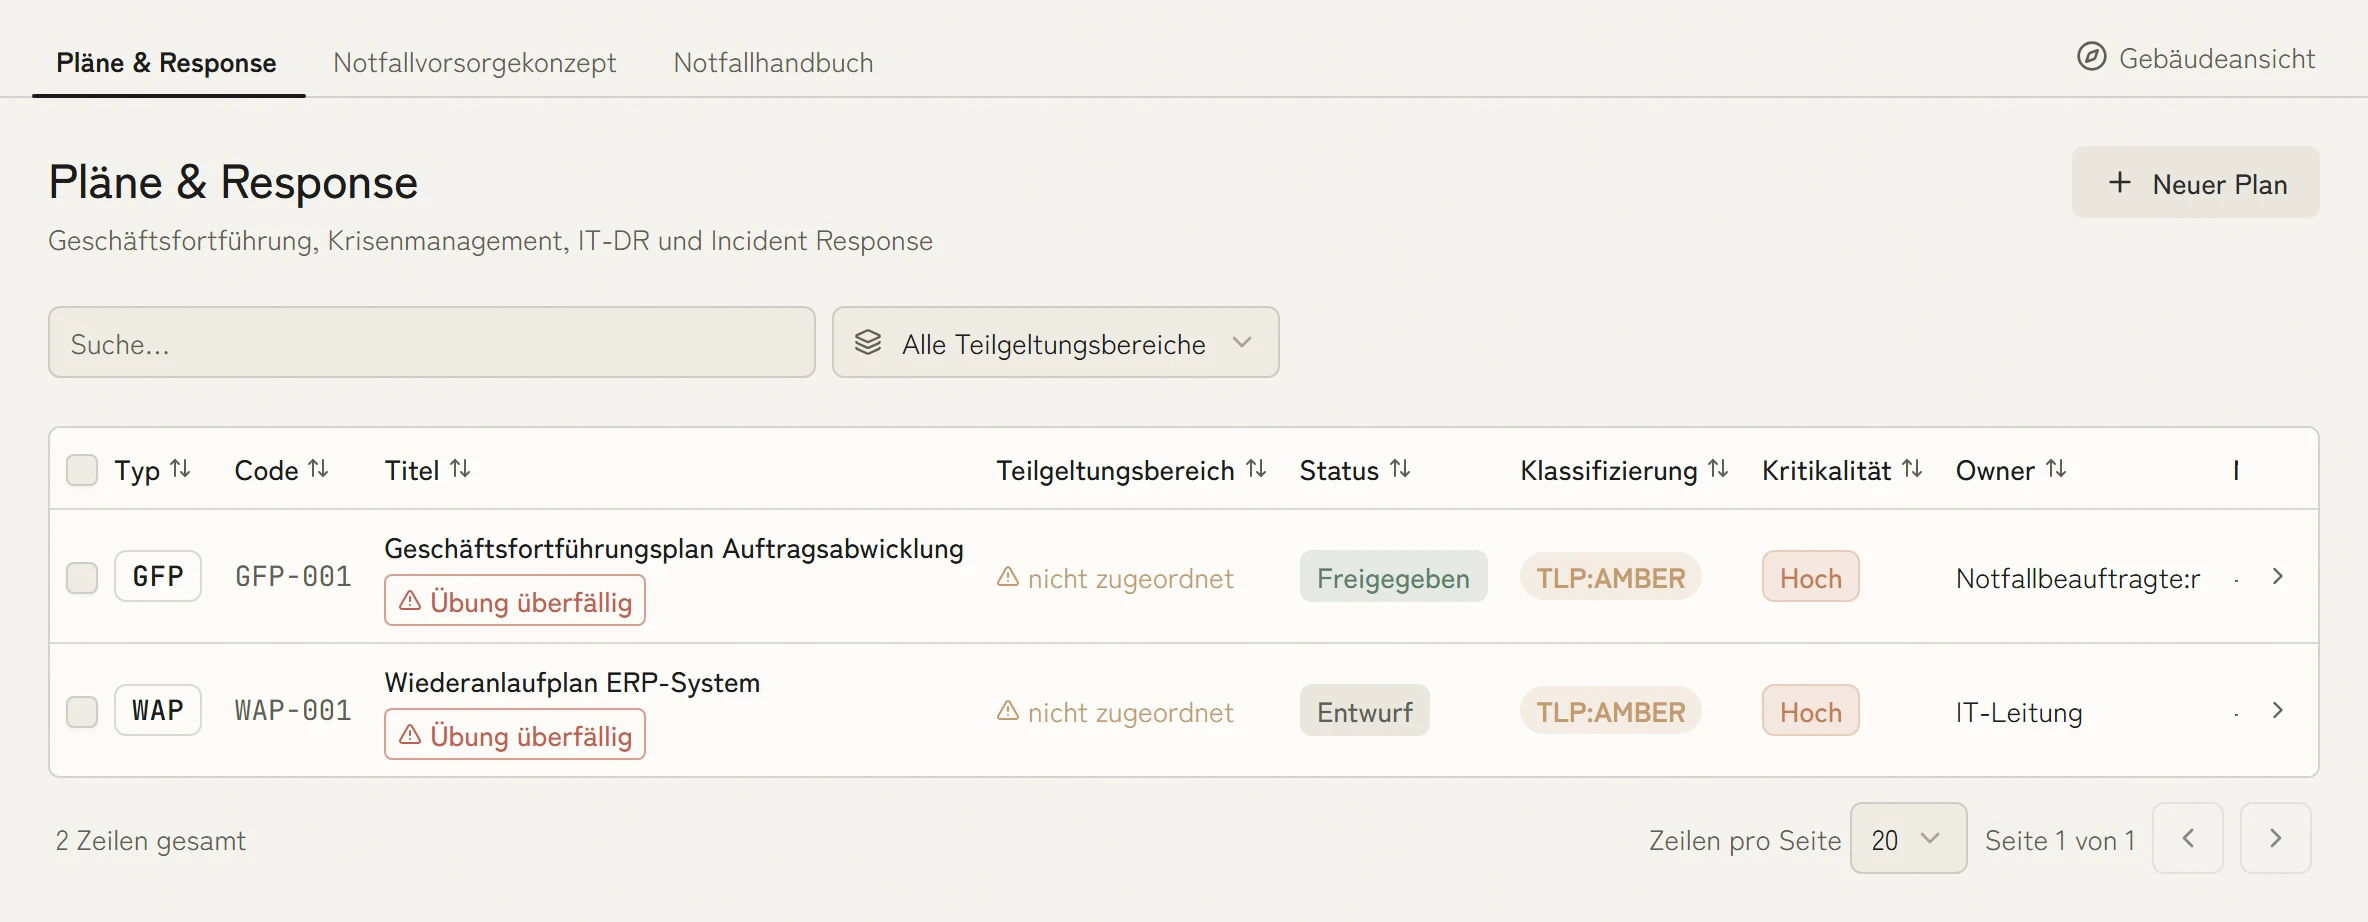
Notfallpläne mit Version und Freigabe
Geschäftsfortführungs- und Wiederanlaufpläne halten Rollen, Auslösung, Kommunikation und Entscheidungsbefugnis fest. Versionierung, Freigabe und Bestätigung laufen im selben Ablauf wie bei Richtlinien, und ein Plan zeigt selbst an, wenn seine Übung überfällig ist.
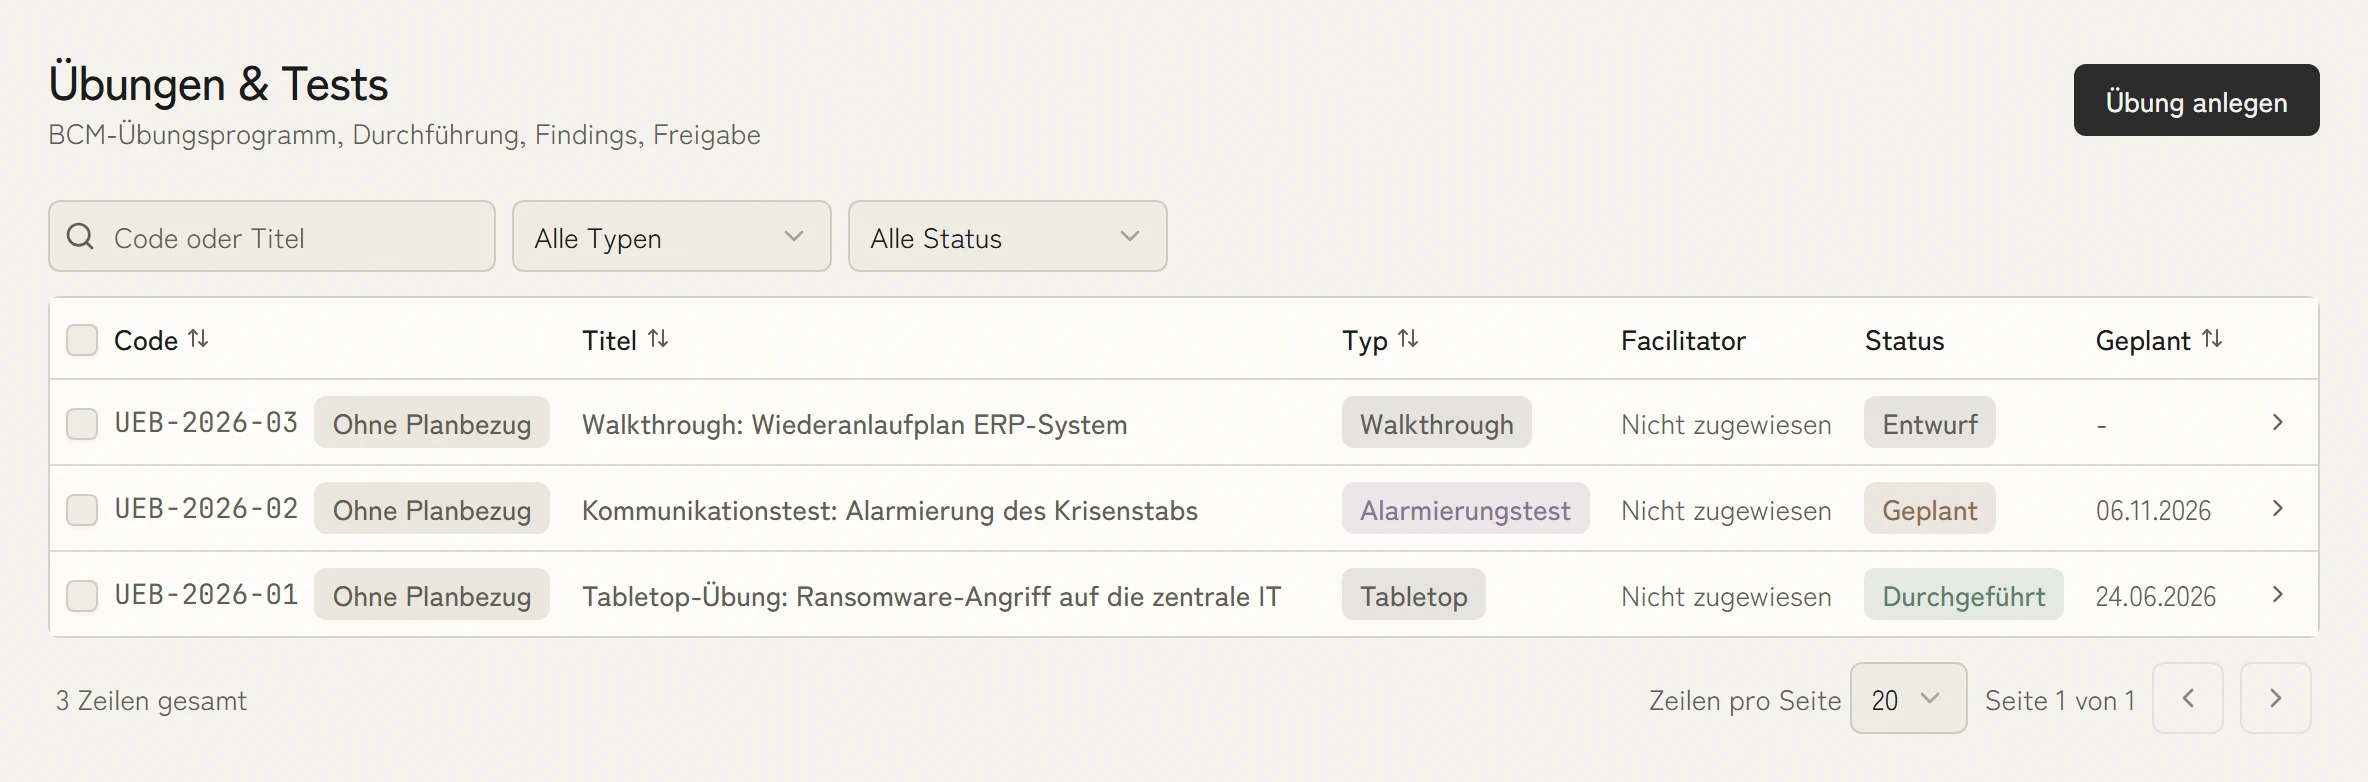
Übungen, die auf den Plan zurückschreiben
Walkthrough, Alarmierungstest und Tabletop-Übung planen Sie mit Ziel und Termin. Befunde und Folgemaßnahmen hängen an dem Plan, der geprüft wurde, damit die Übungshistorie im Audit ohne Nachbau vorliegt.
ISO 22301 zusammen mit NIS2, DORA und KRITIS-DG führen
Dieselben Kontinuitätsnachweise bedienen die Pflichten aus NIS2, DORA und dem KRITIS-Dachgesetz. Wo sich die Substanz deckt, wird ein Nachweis einmal geführt und mehrfach gezeigt; die normspezifische Begründung bleibt am Datensatz sichtbar.
4 StandardsISO 22301, NIS2, DORA und KRITIS-DG nutzen dieselben BC-Nachweise
ISO 22301 mit weiteren Standards verbinden
Erweitern Sie denselben BCMS-Arbeitsstand um die Standards und Pflichten, die für Ihre Organisation gelten.
- ISO 27001Der internationale ISMS-StandardMehr erfahren
- NIS2EU-CybersicherheitsrichtlinieMehr erfahren
- DORAResilienz im FinanzsektorMehr erfahren
- KRITIS-DGDas KRITIS-DachgesetzMehr erfahren
ISO 22301 nach Unternehmen und Rolle
Weitere Funktionen für ISO 22301
BCMS als Partner zum ISMS, kein Nebenprojekt
ISO 22301 steht in KaitoSec gleichberechtigt neben ISMS, DSMS und AIMS auf einem Datenmodell. Ein im ISMS erkanntes Risiko wird zum BC-Szenario, ein kritisches Asset speist Maßnahmenauswahl und Wiederanlauf gleichzeitig, das Management-Review deckt alle vier ab. Keine parallelen Register, keine Silo-Übergaben.
Der Weg zur Zertifizierung ist planbar
Stage 1 prüft Ihre Dokumentation, Stage 2 die gelebte Umsetzung, danach folgen jährliche Überwachungsaudits im Drei-Jahres-Zyklus. KaitoSec zeigt pro Anforderung, welche Nachweise stehen und wo Lücken sind, damit Sie den Audittermin am Reifegrad ausrichten.
Pläne, getestet bevor die Realität sie testet
Sie planen Tabletop-Walkthroughs, funktionale Tests und Großübungen und führen sie durch. Befunde, Lessons Learned und Folgemaßnahmen fließen an den getesteten BC-Plan zurück. ISO-22301-, NIS2- und DORA-Nachweise entstehen aus der Arbeit, nicht im Nachgang.
BIA und Risikobewertung als ein Arbeitsgang (Klausel 8.2)
Die Norm verlangt beides als Fundament: Auswirkungen verstehen und Continuity-Risiken bewerten. Sie führen die BIA prozess-, service- oder assetbezogen durch, bewerten Risiken am selben Objekt und definieren RTO, RPO, MTPD und MBCO pro Prozess. Register und Objekte sind dieselben wie im ISMS, nichts wird doppelt erfasst.
Strategien mit begründeter Auswahl (Klausel 8.3)
Aus den BIA-Ergebnissen entstehen Continuity-Anforderungen, aus denen Sie Strategien und Lösungen ableiten. Jede Option dokumentiert Kosten, Machbarkeit und Ressourcenbedarf, denn die Norm verlangt eine begründete Auswahl, nicht nur ein Ergebnis.
Pläne und Verfahren für den Ernstfall (Klausel 8.4)
BC-Pläne erfassen Rollen, Aktivierung, Kommunikation und Entscheidungsbefugnisse. Versionierung, Freigabe, Verteilung und Bestätigung laufen im selben Workflow wie bei Richtlinien. So kennt jede Rolle ihren Teil, bevor sie ihn braucht.
Pläne sind nur so viel wert wie die letzte Übung (Klausel 8.5)
Die Norm verlangt ein fortlaufendes Übungsprogramm mit definierten Zielen, vom Tabletop-Walkthrough über den funktionalen Test bis zur Großübung. Befunde und Folgemaßnahmen dokumentieren Sie direkt am getesteten Plan; die Übungshistorie ist im Audit lückenlos nachweisbar.
Leistungsbewertung und Management-Review (Klauseln 9.1 bis 9.3)
Kennzahlen, internes Audit und Management-Review sind in der Norm eigene Pflichten. KaitoSec führt Übungsergebnisse, Vorfälle und Review-Beschlüsse an einem Ort zusammen; jede Verbesserung bleibt auf ihren Auslöser zurückführbar.
Was ISO 22301 verlangt
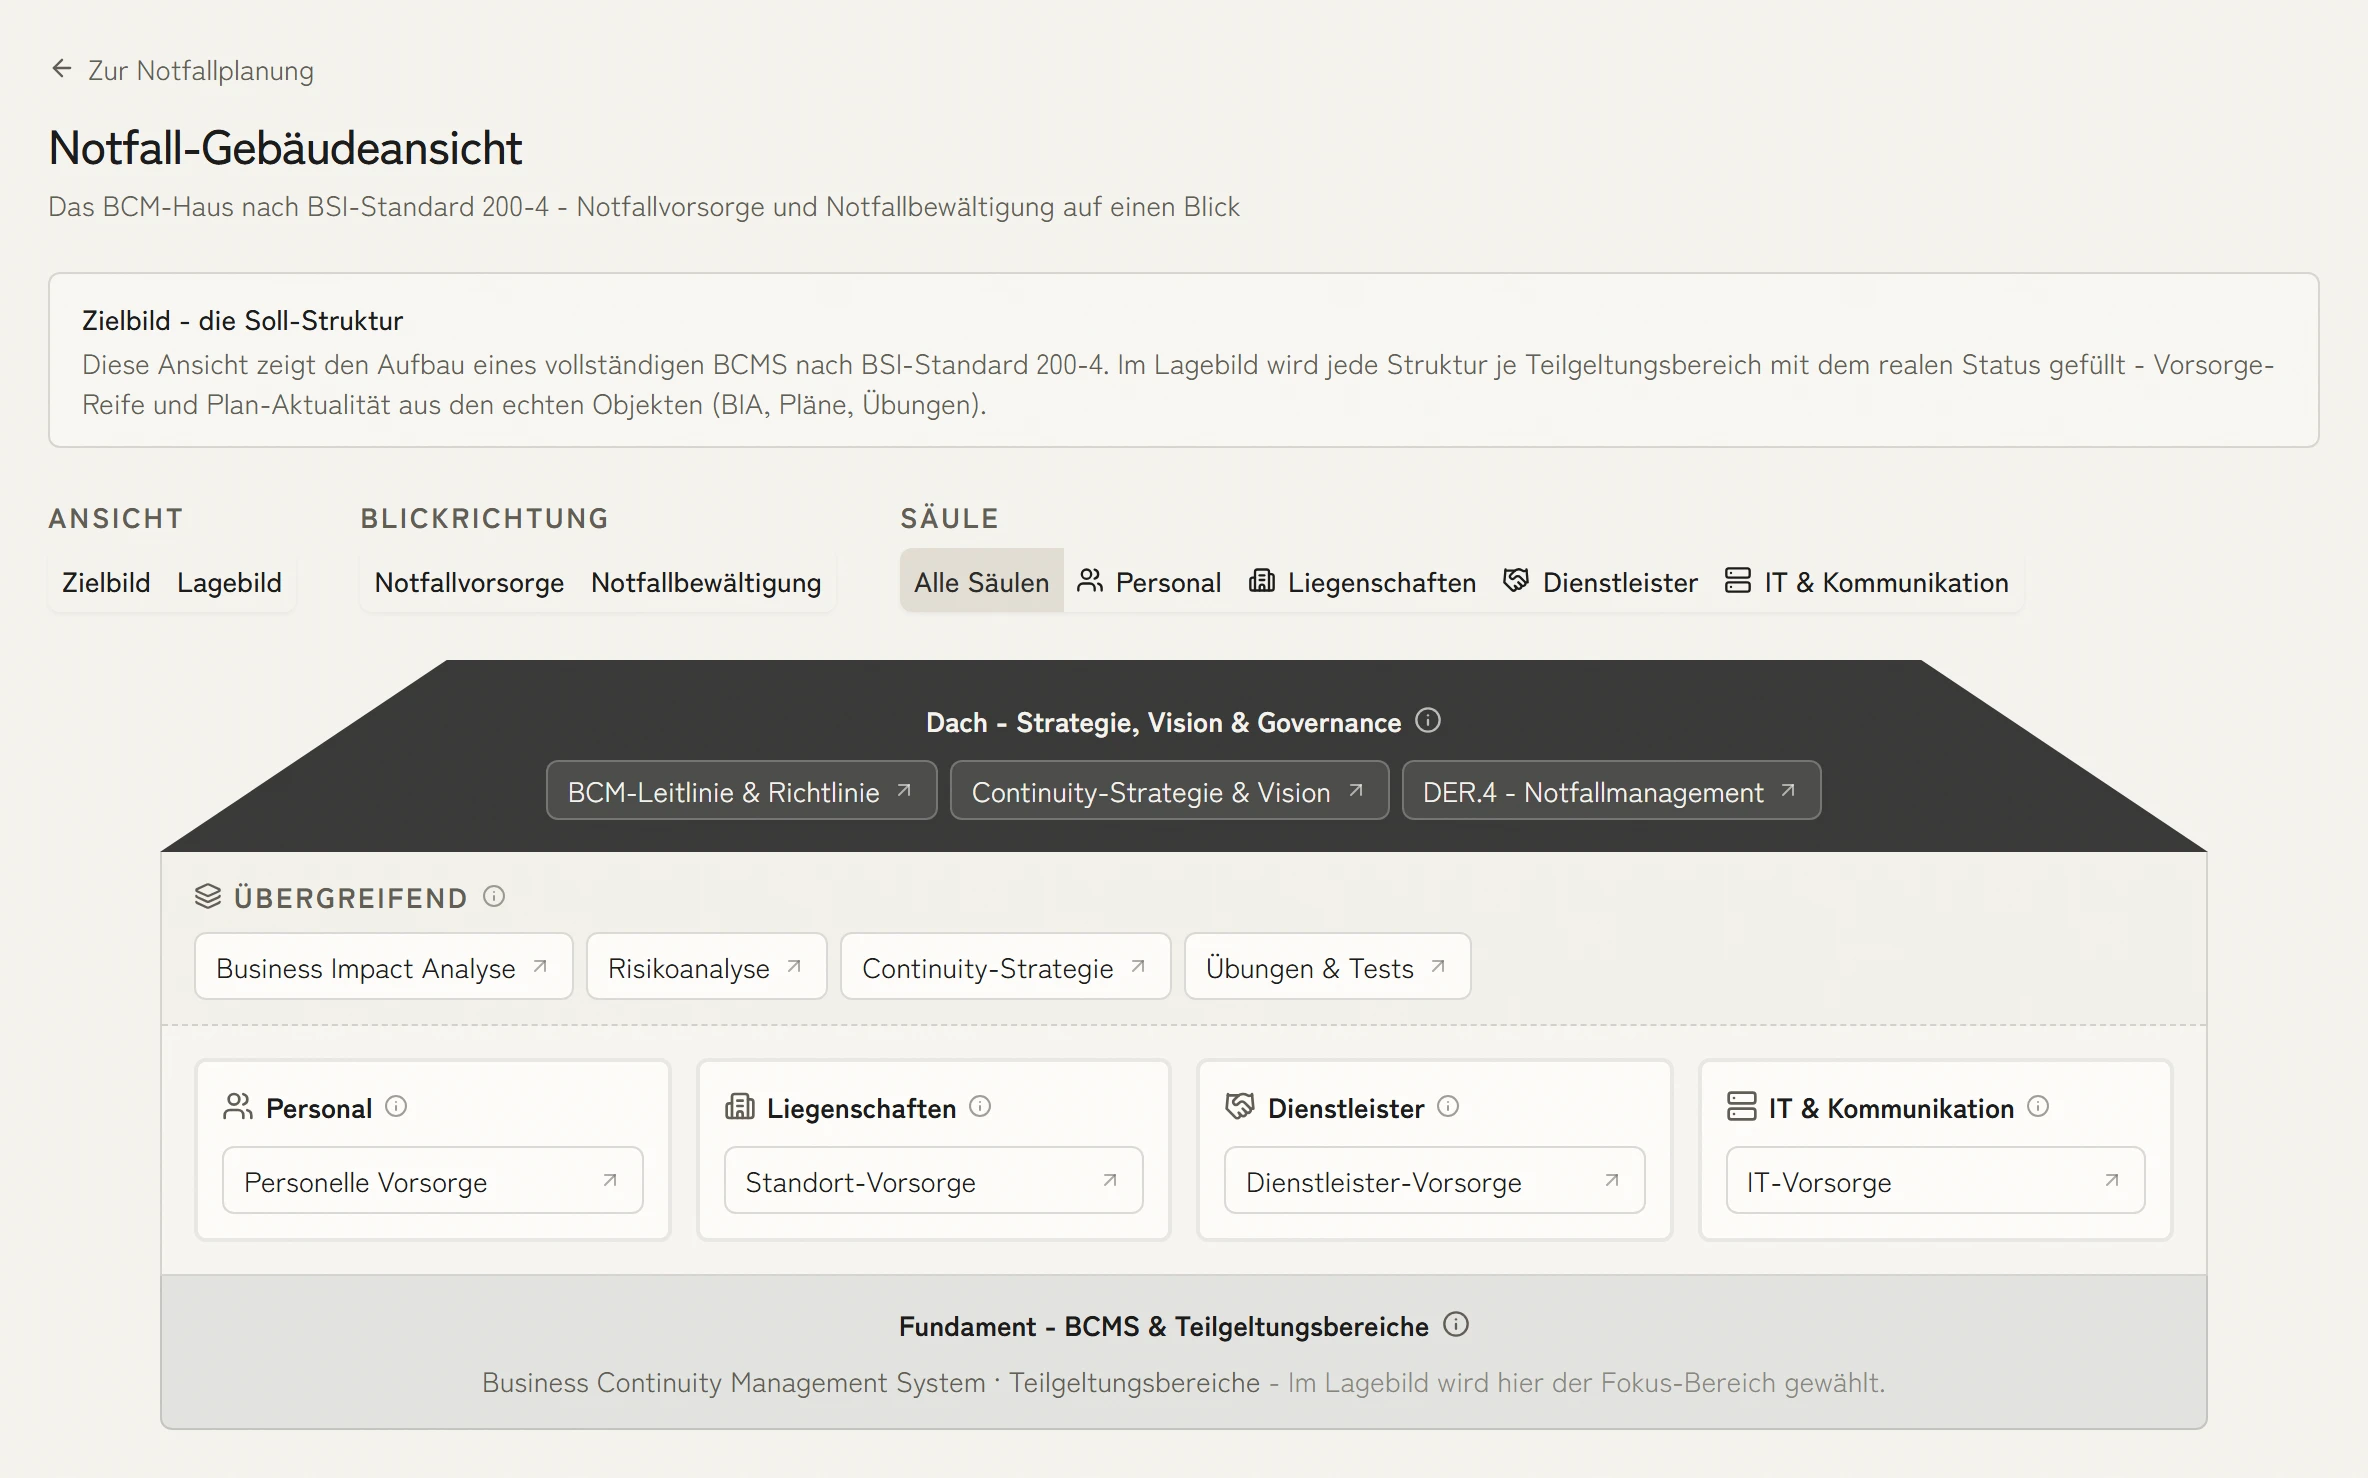
ISO 22301 verlangt ein gesteuertes BCMS: Kontext und Anwendungsbereich, Business-Impact-Analyse und Risikobewertung, begründet ausgewählte Strategien, dokumentierte Pläne, ein fortlaufendes Übungsprogramm sowie Bewertung, internes Audit und Management-Review. Der BSI-Standard 200-4 ist damit kompatibel.
Häufige Fragen zu ISO 22301
Müssen wir uns nach ISO 22301 zertifizieren, um das BCMS zu nutzen?
Nein. Das BCMS-Modul kann auch ohne Zertifizierungsziel genutzt werden. Wenn Sie ISO 22301 anstreben, verbinden Sie Anforderungen, BIA, Pläne, Übungen und Reviews. Für andere Pflichten lassen sich passende Nachweise wiederverwenden, sofern der konkrete Scope dies trägt.
Wie verhält sich ISO 22301 zu NIS2 und DORA?
NIS2 Artikel 21 verlangt ausdrücklich Business Continuity und Krisenmanagement. DORA verlangt von Finanzunternehmen digitale operationelle Resilienz, einschließlich einer IKT-Geschäftsfortführungsleitlinie. Ein BCMS nach ISO 22301 deckt einen großen Teil davon ab und liefert die Nachweise, die Aufsichtsbehörden erwarten. KaitoSec mappt ISO-22301-Anforderungen auf NIS2-Maßnahmen und DORA-Artikel auf einem Datenmodell.
Wo liegt der Unterschied zwischen BC-Plan und Disaster-Recovery-Plan?
Ein BC-Plan deckt die Gesamtreaktion ab: welche Prozesse weiterlaufen, wer entscheidet, wie die Organisation kommuniziert, wie eskaliert wird. Ein Disaster-Recovery-Plan deckt die technische Wiederherstellung von Systemen ab. KaitoSec führt beides und hält die Beziehungen explizit, kein Plan driftet gegen den anderen.
Wie oft sollten BC-Pläne getestet werden?
ISO 22301, NIS2 und DORA erwarten regelmäßige Tests, typischerweise mindestens jährlich für kritische Pläne und häufiger für hochkritische Prozesse. KaitoSec plant, dokumentiert und verfolgt Übungen am selben Ort wie die Pläne selbst, die Kadenz ist ohne manuelle Aufzeichnung nachweisbar.
Wir betreiben bereits ein ISMS. Was ändert sich, wenn das BCMS dazukommt?
Asset-Register, Risikoinventar und Richtlinienbibliothek bleiben bestehen; das BCMS erweitert sie um BIA, Wiederanlaufstrategien, BC-Pläne, Übungen und Krisenaktivierung. Ihre ISBs arbeiten im selben Workspace, das Management-Review deckt beide Systeme ab, Audit-Nachweise entstehen aus einer Quelle. Unser BCM-Wissen vertieft BIA, Wiederanlaufstrategien und Übungen.

Ihr BCMS-Plan in dreißig Minuten.
In der Demo gehen wir Ihre kritischen Prozesse durch: BIA, Wiederanlaufzeiten, Pläne und Übungen. Danach wissen Sie, welcher Audittermin realistisch ist.