
Lieferantenmanagement: Bewertungen, die nicht im Postfach liegen bleiben.
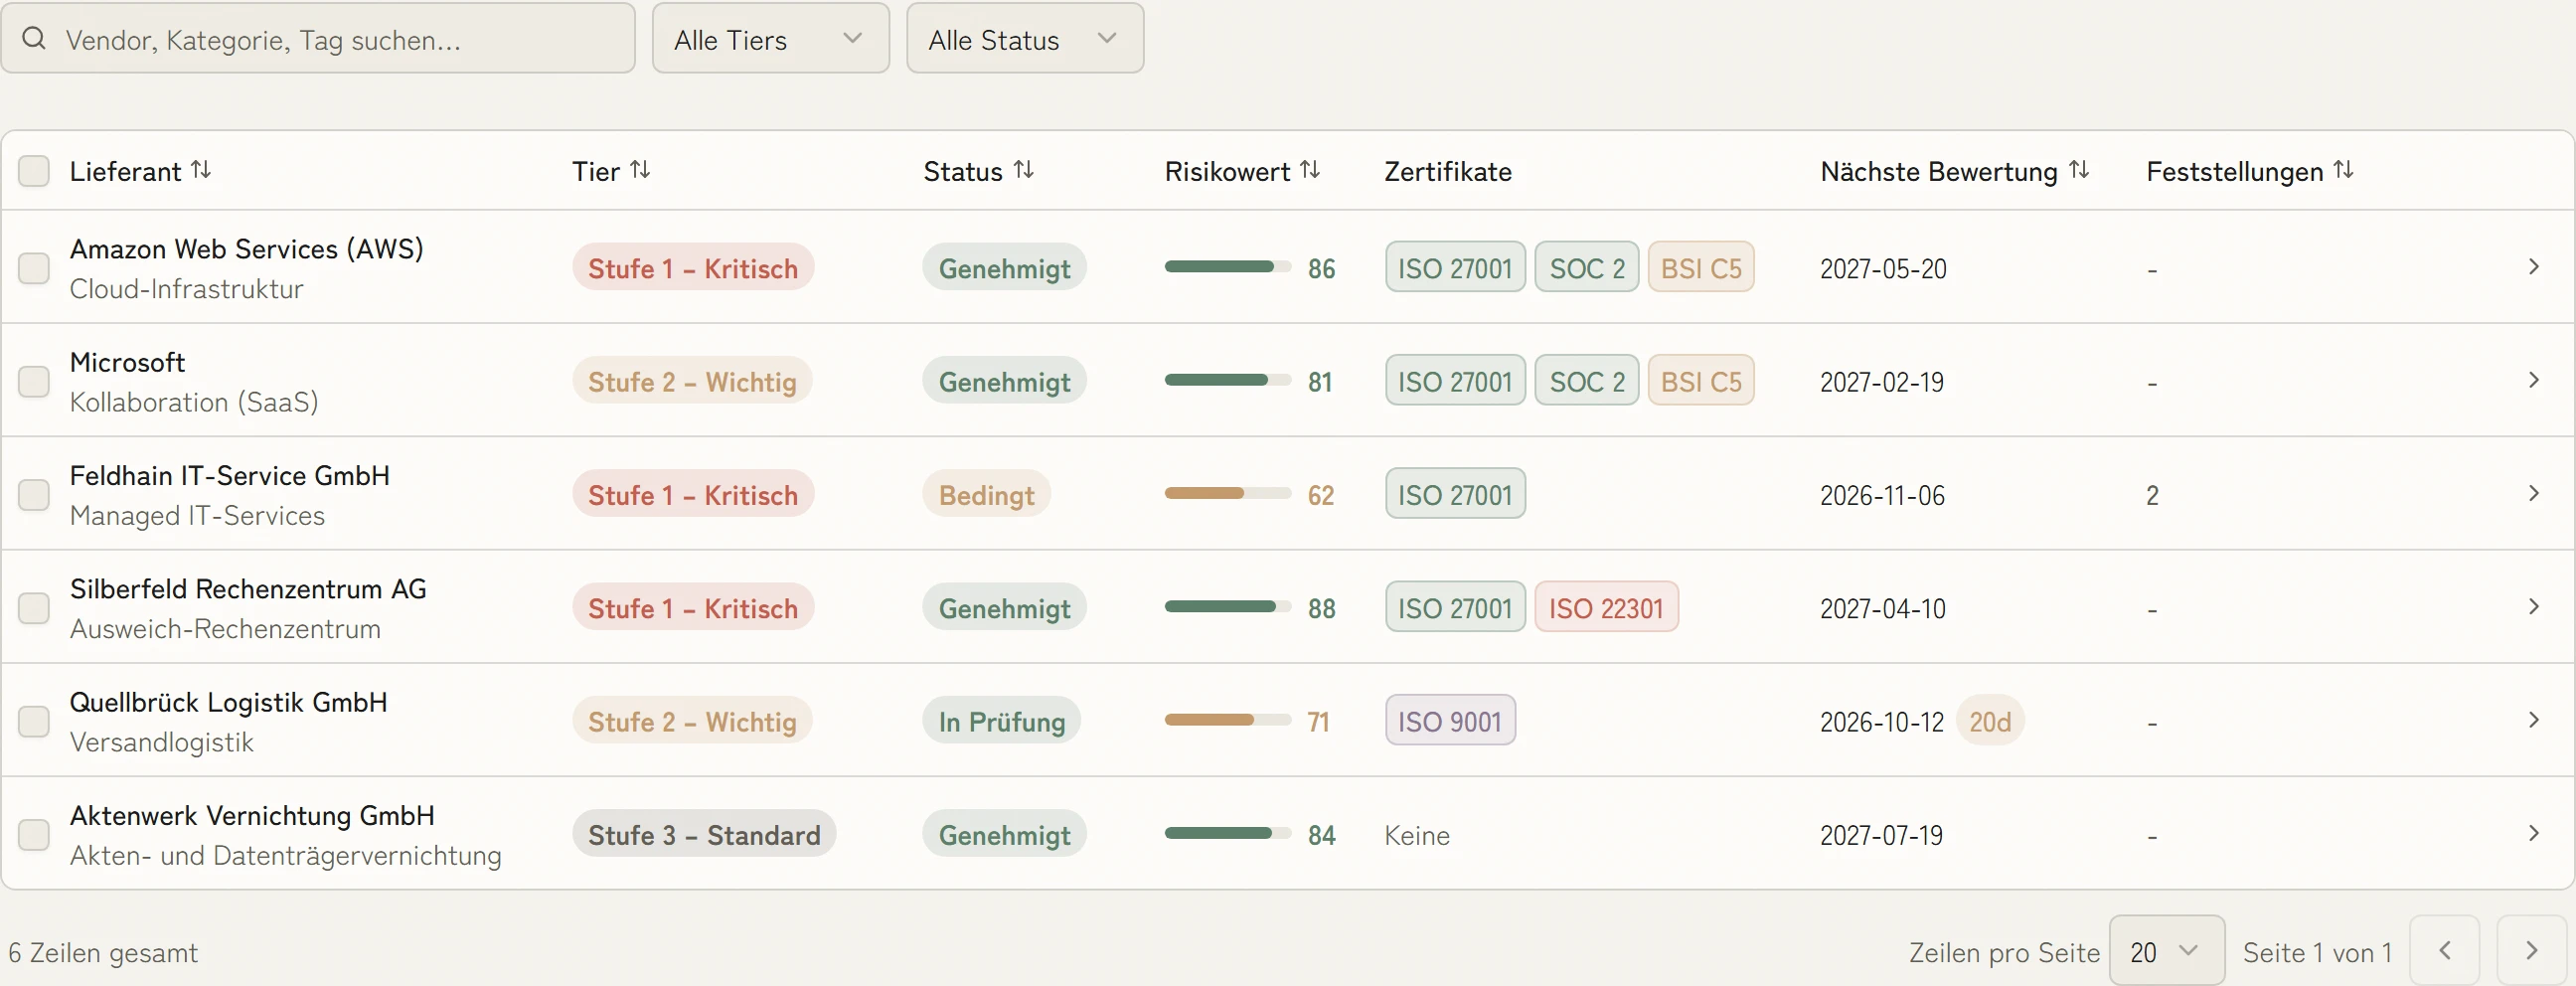
Sie verschicken Fragebögen aus KaitoSec, die Antworten ergeben ein Ergebnis je Bereich, und offene Punkte werden Aufgaben mit Verantwortlichem. Vertrag, Auftragsverarbeitung und Abhängigkeiten liegen am selben Lieferanten.



 5,0 von 5
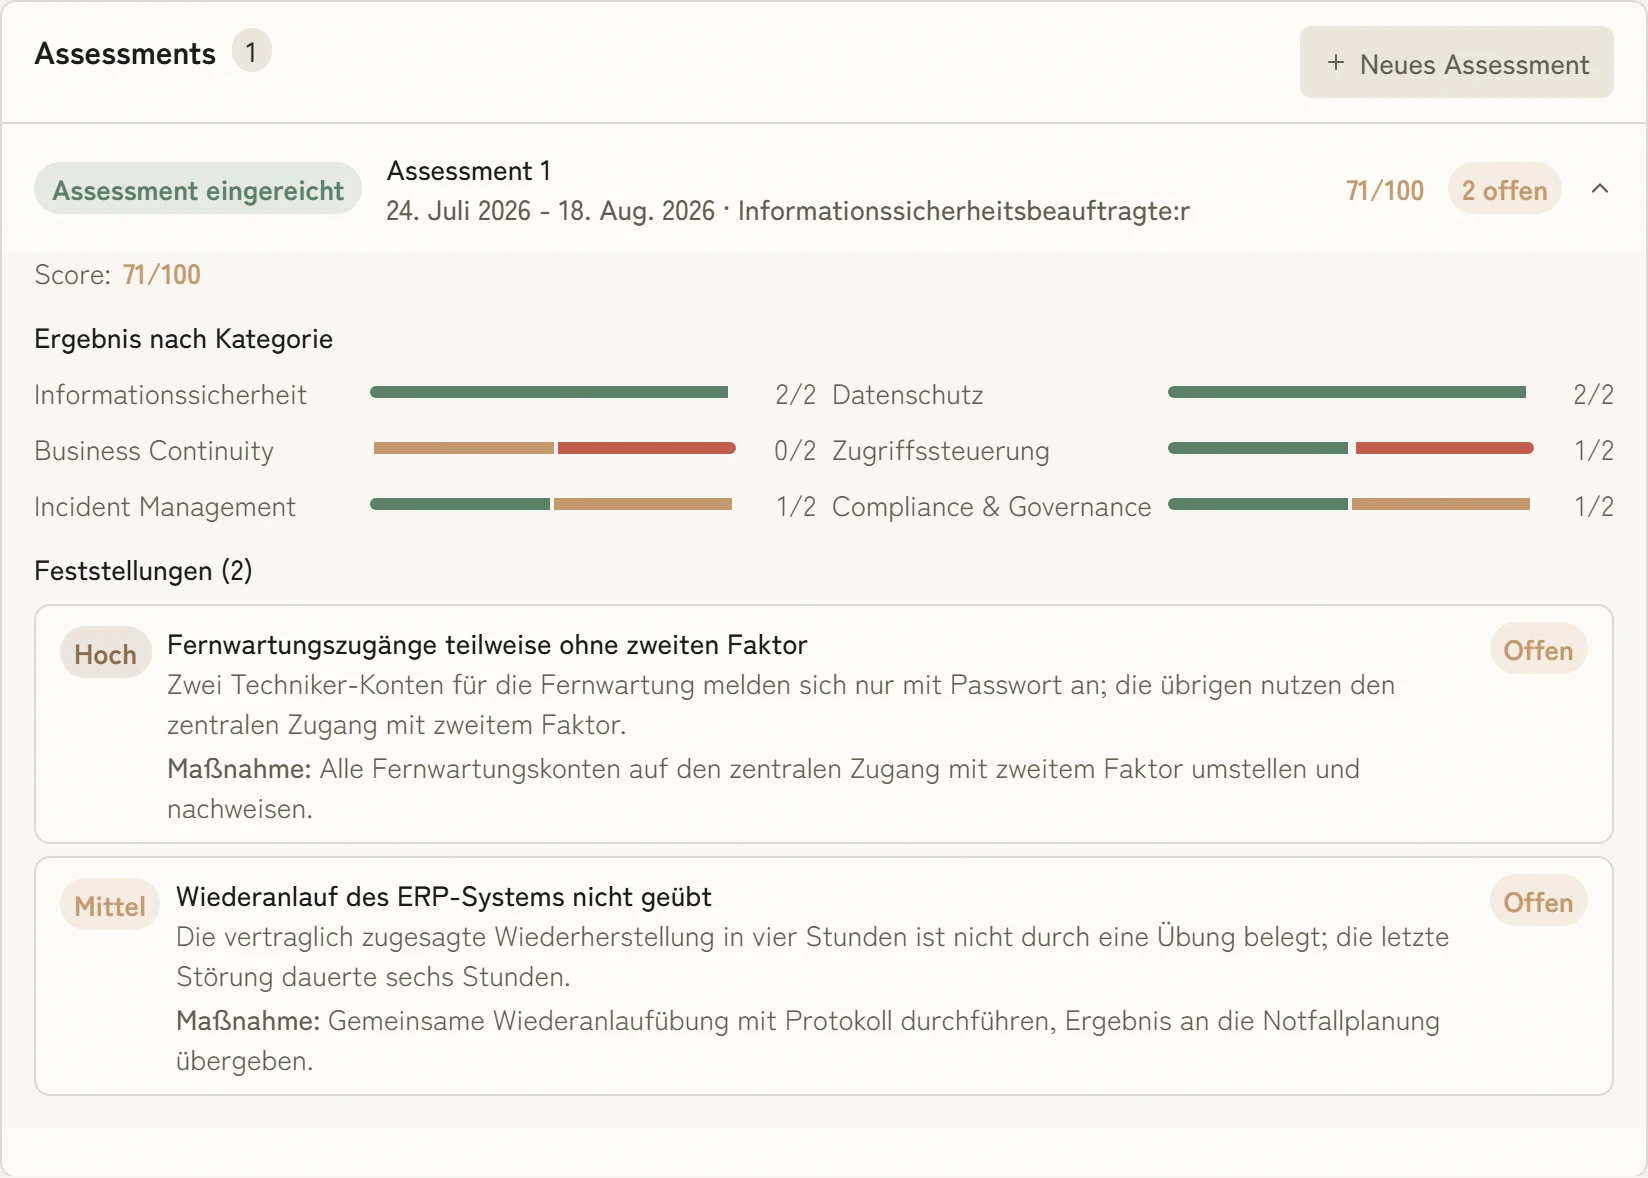
Das Ergebnis je Bereich auf einen Blick
Fragebogen, Kritikalität der Daten, Abhängigkeit im Betrieb und vertragliche Schutzmaßnahmen ergeben eine Bewertung. Offene Feststellungen, etwa zu Fernwartung oder Wiederanlauf, stehen darunter, jede mit ihrer Maßnahme.
Demo buchen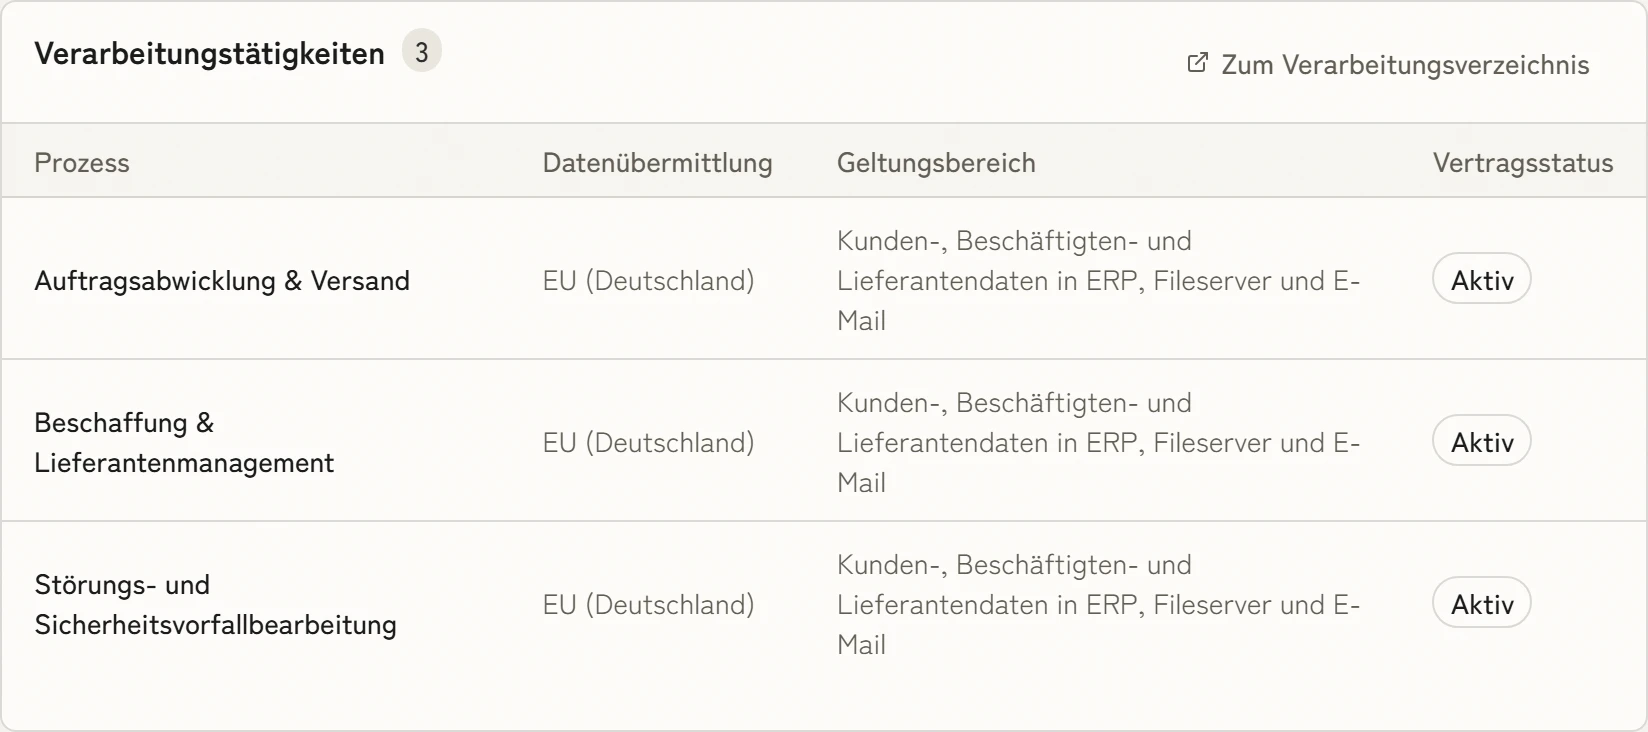
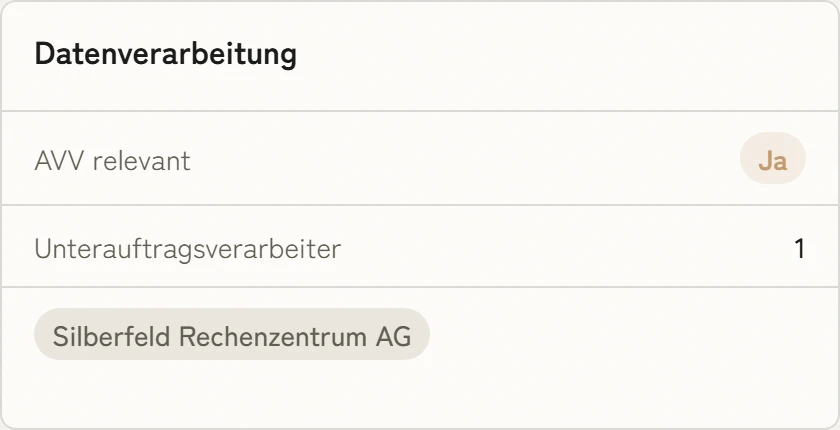
Auftragsverarbeitung ohne Extra-Tabelle
Sie sehen, welche Verarbeitungstätigkeiten ein Dienstleister übernimmt und welche Unterauftragsverarbeiter er einsetzt. Beides bleibt mit Ihrem Verarbeitungsverzeichnis verknüpft, ohne parallele Tabelle.
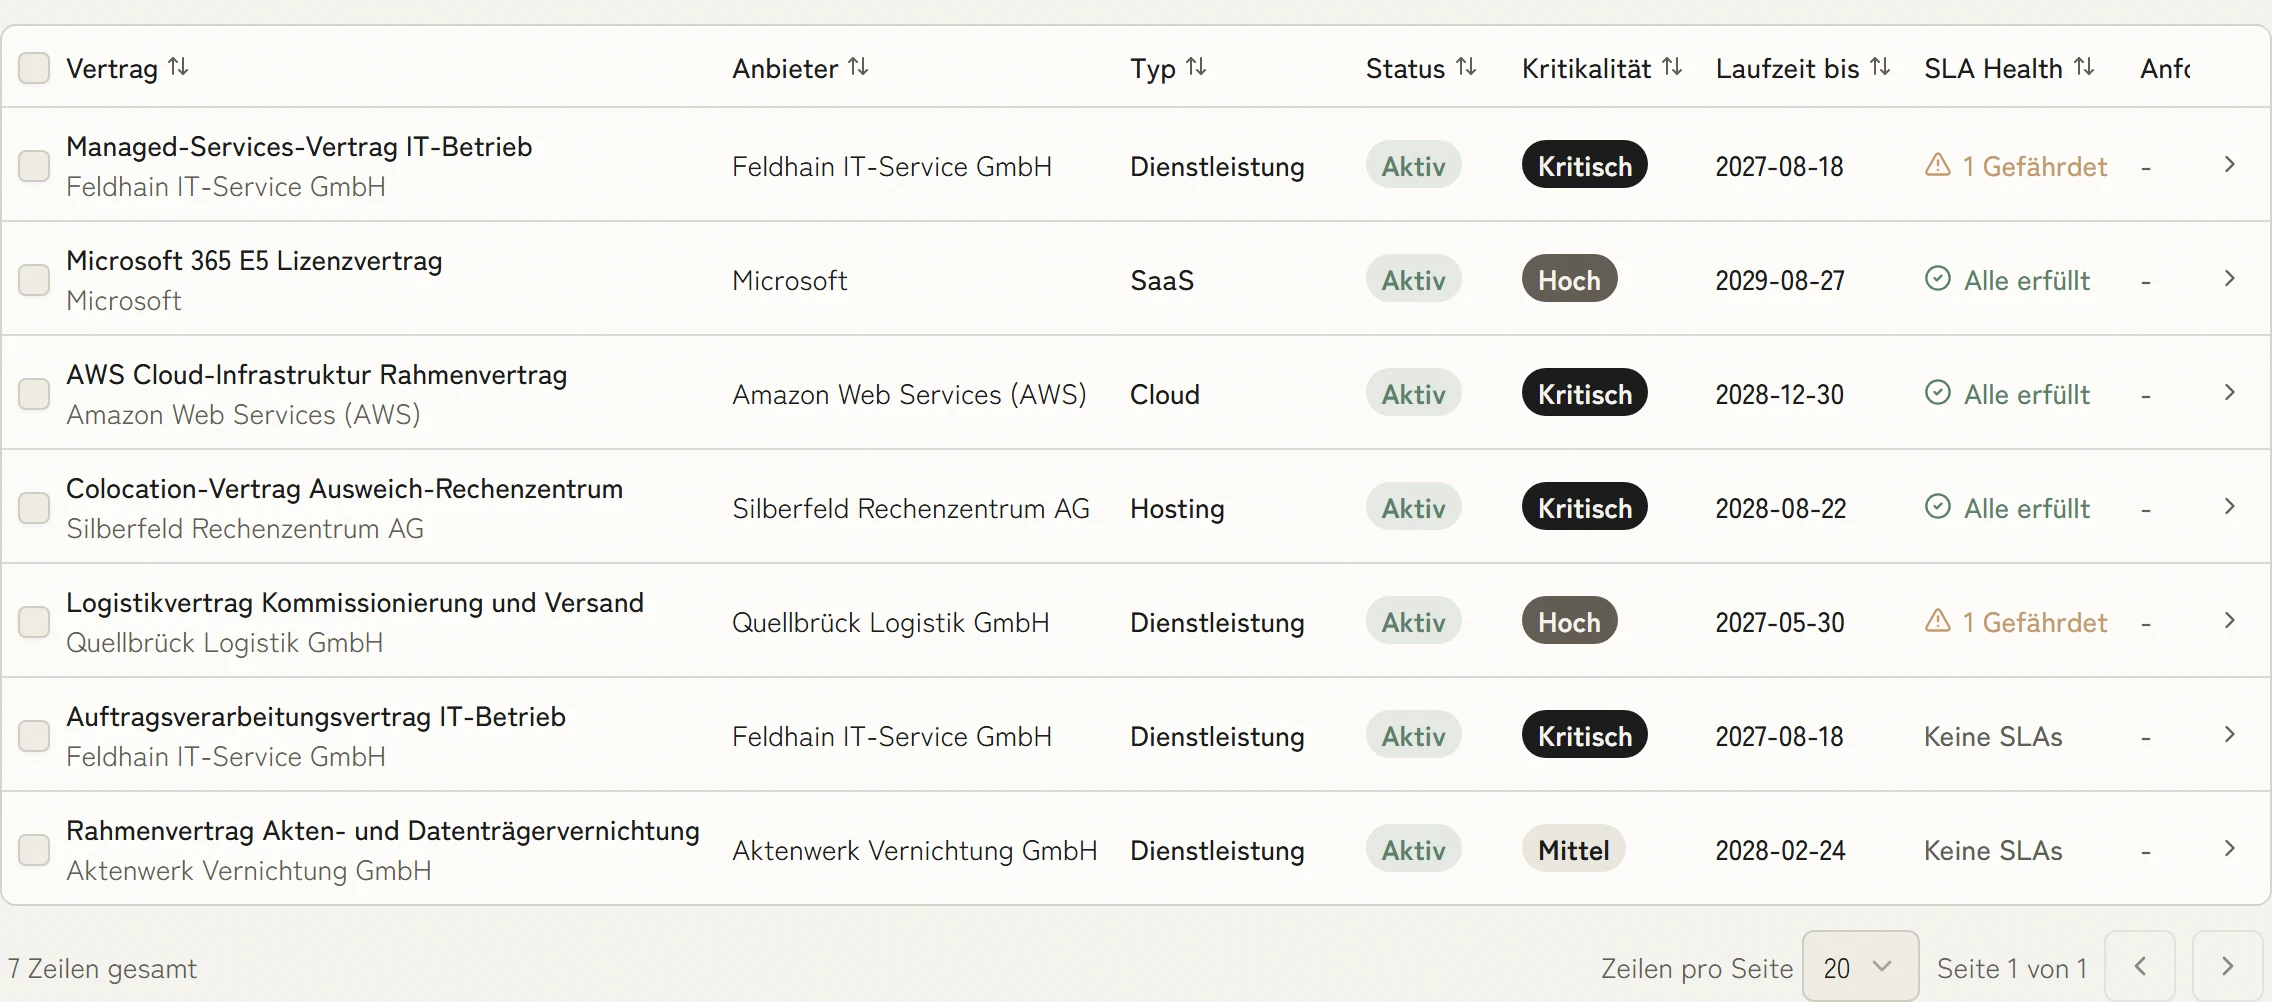
Demo buchenGefährdete SLAs fallen früh auf
Das Vertragsregister zeigt Laufzeit, Kritikalität und den Zustand der SLAs. KaitoSec warnt die Verantwortlichen vor Ablauf, und gefährdete Verträge stehen oben.
- vorab zugeordnete Maßnahmen
- 100+100+
- der Nachweise entstehen bei der Arbeit selbst
- 100 %100 %
- schneller als manuelle Arbeit
- 10×10×
- Managementsysteme, ein Datenmodell
- 4 in 14 in 1
Was KaitoSec noch bietet
Diese Funktionen stecken im Kern der Plattform und gelten für jedes Modul.
Einmal umgesetzt, für jede Vorgabe erledigt.
Über 100 Maßnahmen sind bereits auf ISO 27001, NIS2, DORA und weitere Vorgaben zugeordnet. Sie setzen eine Maßnahme einmal um und weisen sie einmal nach. Für jede weitere Vorgabe, die sie abdeckt, fällt keine zusätzliche Arbeit an.
Sie prüfen und geben frei, statt leere Felder zu füllen.
Agenten bereiten Risikoanalyse, Anwendbarkeitserklärung und Maßnahmen aus Prüfberichten vor. Jedes Ergebnis liegt fertig zur Freigabe. Entschieden wird weiterhin von einem Menschen.
Vor dem Audit sammeln Sie nichts mehr ein.
Nachweise entstehen bei der Arbeit selbst: Ein getestetes Backup liefert seine Wiederherstellungszeit, eine abgeschlossene Prüfung ihr Ergebnis. Der Nachweisstand ist damit jeden Tag aktuell, nicht erst in der Woche vor dem Audit.
Lieferanten und Verträge ohne Vorkenntnisse.
Im einfachen Modus erfasst Ihr Team Dienstleister und Verträge der Reihe nach, und bei jedem Schritt steht, was zu tun ist und warum. Wer mehr Details braucht, schaltet in den Expertenmodus und sieht dieselben Lieferanten mit Bewertung und Abhängigkeiten.
Sie pflegen jeden Prozess nur einmal.
Informationssicherheit, Business Continuity Management, Datenschutz, KI-Governance und Lieferantenmanagement arbeiten mit denselben Prozessdaten. Jede Änderung wirkt sofort in allen Systemen. Doppelte Erfassung und widersprüchliche Register entfallen.

Fragen Sie Chris, wie das bei Ihnen aussieht.
Mitgründer und CEO von KaitoSec. Er geht Ihren Fall mit Ihnen live im Produkt durch.
Demo buchen
Die Daten für Ihr Lieferantenmanagement sind schon da.
100+ Integrationen
Alle Integrationen















Häufig gestellte Fragen
Wie hilft KaitoSec bei der DSGVO-Artikel-28-Compliance?
Jeder Auftragsverarbeiter und Unterauftragnehmer ist in einem strukturierten Register erfasst, verknüpft mit den unterstützten Verarbeitungstätigkeiten. AVV-Status, Ablauf, Standardvertragsklauseln und Unterauftragnehmer-Änderungen werden pro Lieferant verfolgt, mit Warnungen vor Fälligkeit.
Können Lieferanten Fragebögen ohne KaitoSec-Konto ausfüllen?
Ja. Lieferanten erhalten einen sicheren Link zu einem gehosteten Formular und reichen Antworten ohne Konto ein. Eingereichte Antworten werden direkt eingepflegt und mit dem Risikoprofil verknüpft, Folgearbeit landet bei Ihrem Team.
Wie unterstützt das Lieferantenmanagement DORA?
DORA verlangt von Finanzunternehmen ein Register der IKT-Drittanbieter und regelmäßige Risikobewertungen. KaitoSec ist auf diese Anforderungen ausgelegt, einschließlich Vertragsinhalts-Checkliste und Konzentrationsrisiko-Sicht, und erzeugt die aufsichtsrechtlichen Artefakte.
Können wir Lieferantenvorfälle und Serviceunterbrechungen verfolgen?
Ja. Lieferantenbezogene Vorfälle werden am Lieferantendatensatz protokolliert und speisen den Incident-Management-Workflow. Dieselben Daten treiben NIS2-Lieferketten-Vorfallsmeldungen und DORA-Analysen schwerer Vorfälle, ohne Parallelpapier.

Weniger Arbeit in Ihrem Lieferantenmanagement.
Ein kritischer Lieferant genügt. In dreißig Minuten sehen Sie, wie KaitoSec ihn mit Vertrag, Bewertung und den Prozessen verbindet, die an ihm hängen.