
Richtlinienmanagement: Bestätigungen einsammeln, ohne hinterherzulaufen.
KaitoSec hält Fassung, Freigabe, Bestätigungen und den nächsten Review an einer Stelle. Mitarbeitende sehen die geltende Fassung, und für das Audit liegt die Liste der Bestätigungen schon bereit.



 5,0 von 5
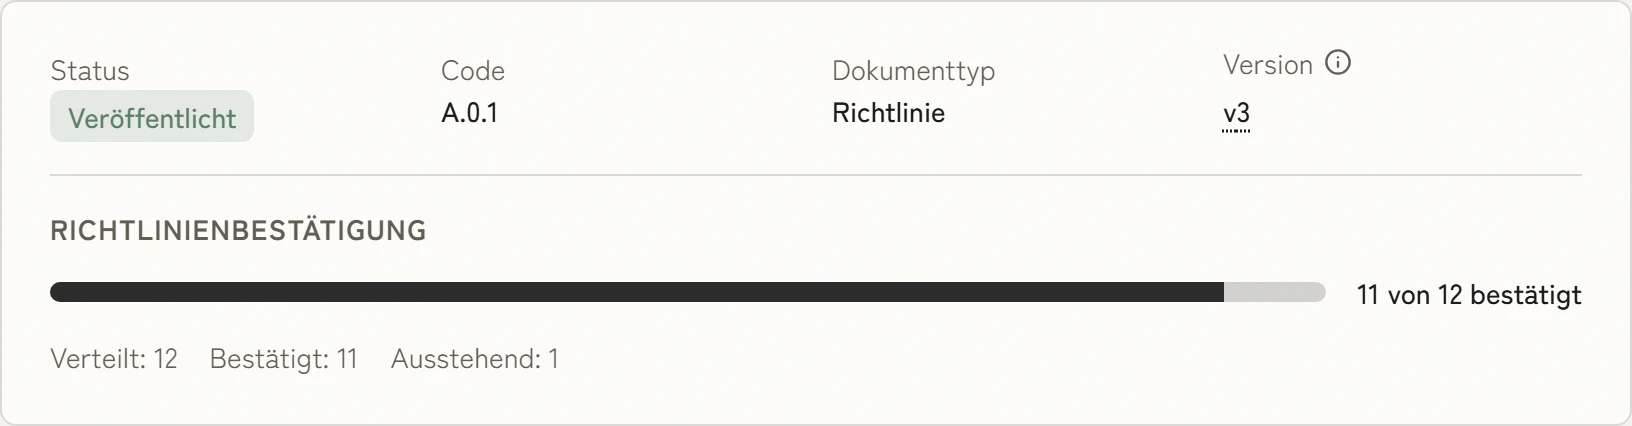
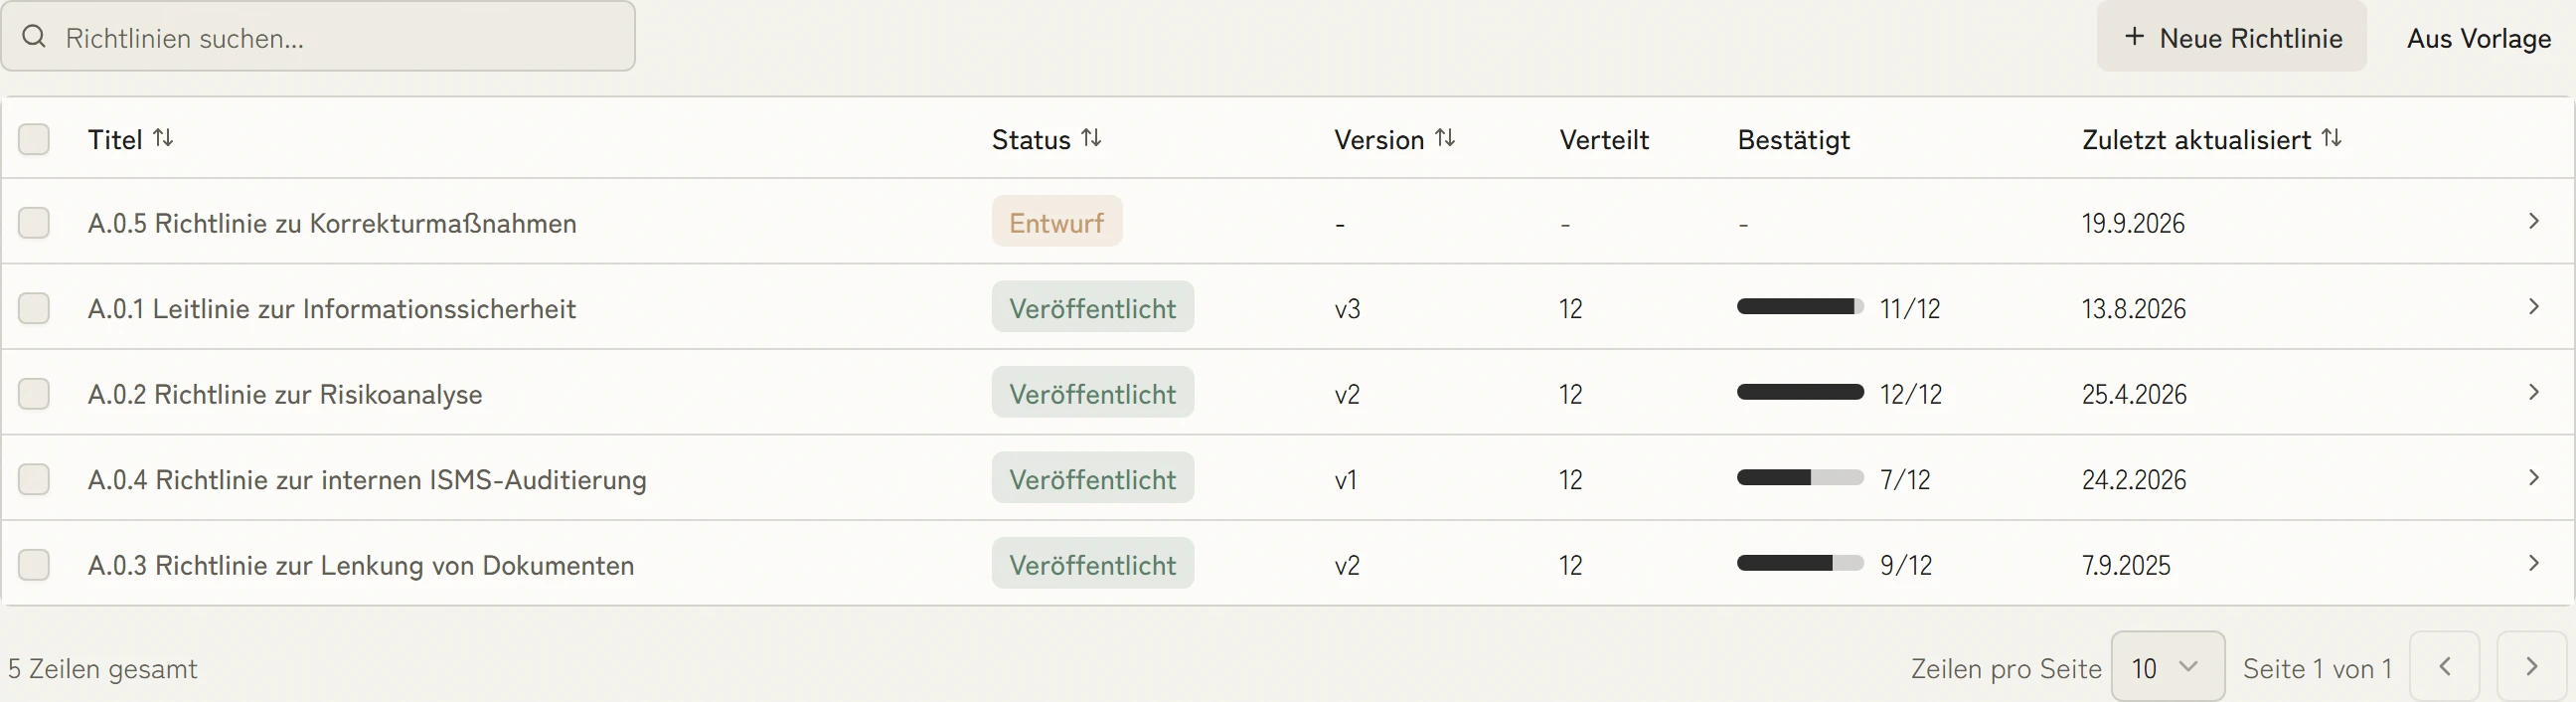
Sehen, wer die Fassung bestätigt hat
Sie veröffentlichen eine Fassung und sehen sofort, wer sie bestätigt hat und wer noch fehlt. Im Audit legen Sie diese Liste vor, statt Bestätigungen aus E-Mails zusammenzusuchen.
Demo buchen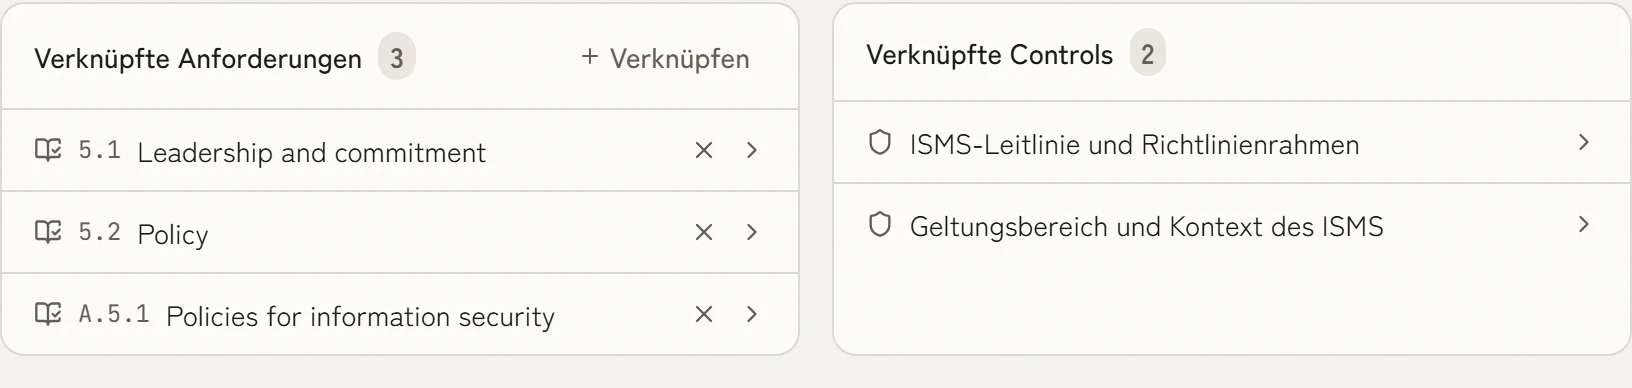
Jede Richtlinie kennt ihre Anforderungen
Die Richtlinie ist mit den Anforderungen aus ISO 27001, NIS2, Grundschutz, ISO 22301 oder ISO 42001 verknüpft und mit den Maßnahmen, die sie umsetzt. Fragt der Auditor nach dem Nachweis, ist die Richtlinie einen Klick entfernt.
Demo buchenWiederkehrende Pflichten verpasst niemand mehr
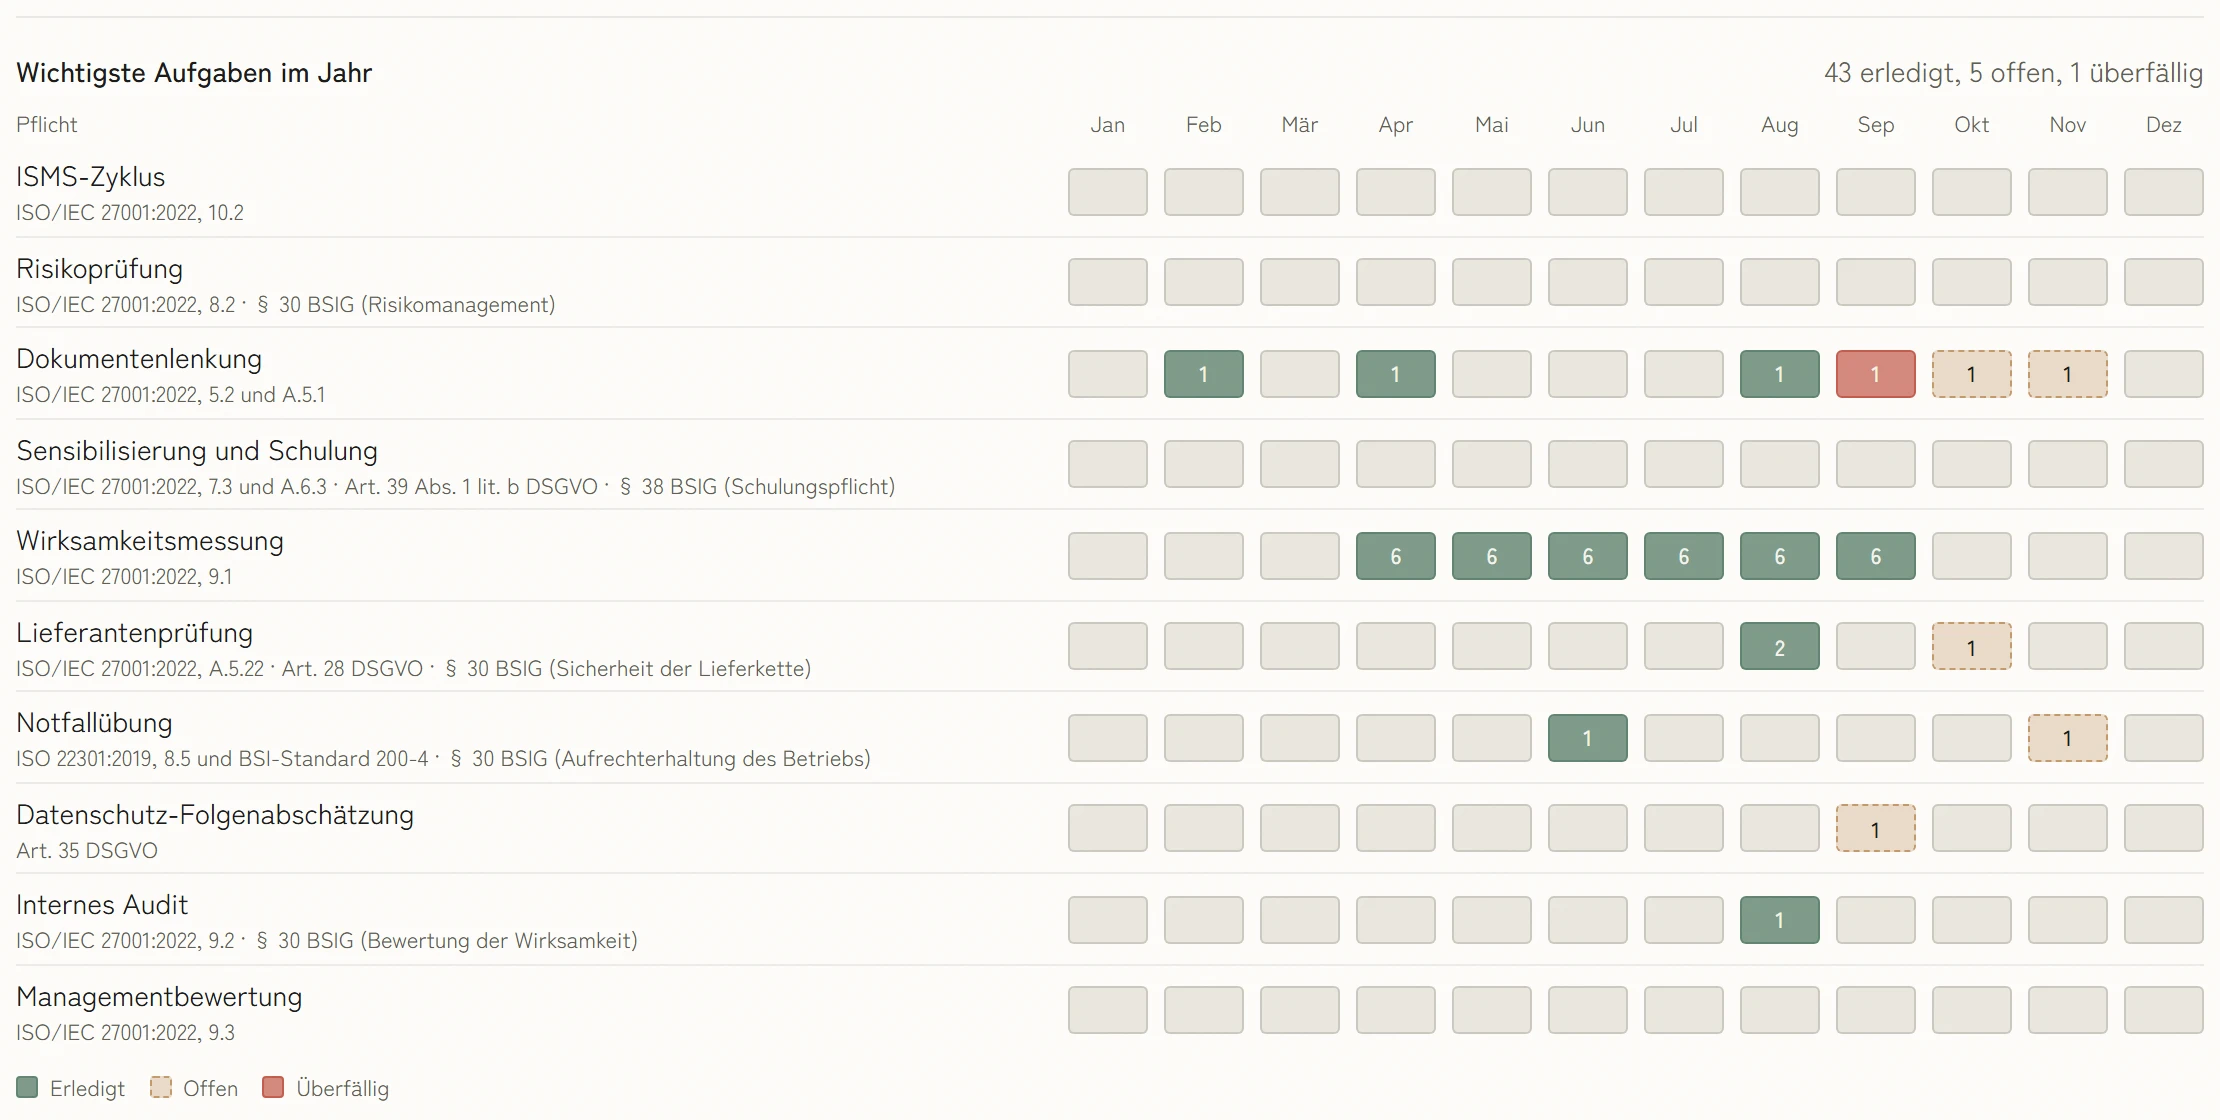
Der Jahresplan zeigt je Monat, welche Reviews und Pflichten erledigt, offen oder überfällig sind. KaitoSec erinnert die Verantwortlichen vor Ablauf, und veraltete Richtlinien fallen auf, bevor das Audit kommt.
- vorab zugeordnete Maßnahmen
- 100+100+
- der Nachweise entstehen bei der Arbeit selbst
- 100 %100 %
- schneller als manuelle Arbeit
- 10×10×
- Managementsysteme, ein Datenmodell
- 4 in 14 in 1
Was KaitoSec noch bietet
Diese Funktionen stecken im Kern der Plattform und gelten für jedes Modul.
Einmal umgesetzt, für jede Vorgabe erledigt.
Über 100 Maßnahmen sind bereits auf ISO 27001, NIS2, DORA und weitere Vorgaben zugeordnet. Sie setzen eine Maßnahme einmal um und weisen sie einmal nach. Für jede weitere Vorgabe, die sie abdeckt, fällt keine zusätzliche Arbeit an.
Sie prüfen und geben frei, statt leere Felder zu füllen.
Agenten bereiten Risikoanalyse, Anwendbarkeitserklärung und Maßnahmen aus Prüfberichten vor. Jedes Ergebnis liegt fertig zur Freigabe. Entschieden wird weiterhin von einem Menschen.
Vor dem Audit sammeln Sie nichts mehr ein.
Nachweise entstehen bei der Arbeit selbst: Ein getestetes Backup liefert seine Wiederherstellungszeit, eine abgeschlossene Prüfung ihr Ergebnis. Der Nachweisstand ist damit jeden Tag aktuell, nicht erst in der Woche vor dem Audit.
Richtlinien pflegen ohne Vorkenntnisse.
Im einfachen Modus arbeitet Ihr Team die Richtlinien der Reihe nach ab, und bei jeder steht, was zu tun ist und warum. Wer mehr Details braucht, schaltet in den Expertenmodus und sieht dieselben Richtlinien mit Versionen und Freigabewegen.
Sie pflegen jeden Prozess nur einmal.
Informationssicherheit, Business Continuity Management, Datenschutz, KI-Governance und Lieferantenmanagement arbeiten mit denselben Prozessdaten. Jede Änderung wirkt sofort in allen Systemen. Doppelte Erfassung und widersprüchliche Register entfallen.

Fragen Sie Chris, wie das bei Ihnen aussieht.
Mitgründer und CEO von KaitoSec. Er geht Ihren Fall mit Ihnen live im Produkt durch.
Demo buchen
Die Daten für Ihr Richtlinienmanagement sind schon da.
100+ Integrationen
Alle Integrationen















Häufig gestellte Fragen
Welche Richtlinienvorlagen sind enthalten?
Die Bibliothek umfasst Vorlagen für Informationssicherheit, Zugriffskontrolle, akzeptable Nutzung, Incident Response, Business Continuity, Datenklassifizierung, Lieferantensicherheit und KI-Governance. Jede Vorlage ist ein Ausgangspunkt und muss auf Scope, Organisation und Rechtslage angepasst werden.
Können wir Vorlagen für unsere Organisation anpassen?
Ja. Jede Vorlage ist im Rich-Text-Editor vollständig bearbeitbar. Sie können unternehmensspezifische Abschnitte hinzufügen, das Branding aktualisieren und Scope-Angaben anpassen. Angepasste Richtlinien behalten ihre Framework-Verknüpfungen und Versionshistorie.
Wie unterstützt das Richtlinienmanagement ISO-27001-Audits?
KaitoSec liefert ein auditbereites Richtlinienregister mit jeder aktiven Richtlinie, aktueller Version, Genehmigungsdatum, Überprüfungszyklus und Verknüpfung zu Annex-A-Maßnahmen. Dasselbe Register bedient NIS2-, ISO-22301- und ISO-42001-Nachweise ohne erneuten Export.
Können Richtlinien an Mitarbeitende ohne KaitoSec-Konto verteilt werden?
Ja. Bestätigungsanfragen werden per E-Mail mit sicherem Link versendet. Empfänger bestätigen das Lesen im Browser, ohne Konto. Alle Bestätigungen sind im Audit-Trail der Richtlinie sichtbar.

Weniger Arbeit in Ihrem Richtlinienmanagement.
Eine Richtlinie aus Ihrem Bestand genügt. In dreißig Minuten sehen Sie, wie KaitoSec Version, Freigabe, Bestätigung und nächsten Review zusammenhält.