
NIS2 Software: Anforderungen umsetzen und gegenüber dem BSI nachweisen
Die zehn Maßnahmen nach § 30 BSIG, die Lieferkette und die Meldepflichten an einem Ort, mit Verantwortlichen und Nachweisen. Was Sie schon für ISO 27001 oder IT-Grundschutz umgesetzt haben, rechnet KaitoSec an.



 5,0 von 5
Wer von NIS2 betroffen ist
Die Betroffenheit hängt von Sektor, Dienst, Unternehmensgröße und gesetzlichen Ausnahmen ab. KaitoSec dokumentiert Einstufungsbegründung und verantwortete Prüfung; die rechtliche Bewertung bleibt bei Ihrer Organisation.
10Mindestmaßnahmen nach Artikel 21
Meldepflichten und Registrierung beim BSI
Bereiten Sie Informationen, Zuständigkeiten und Nachweise für die BSI-Registrierung und Vorfallmeldungen vor. Übermittlung und rechtliche Einstufung bleiben unter Kontrolle Ihres autorisierten Teams.
Risikomanagement in der Lieferkette
Verbinden Sie Lieferanten, Verträge, unterstützte Services, Befunde und Folgemaßnahmen mit demselben Risikokontext, den die NIS2-Aufsicht verwendet.
NIS2 mit ISO 27001 oder IT-Grundschutz umsetzen
Nutzen Sie freigegebene Maßnahmen und Nachweise aus Ihrer ISMS-Software oder Ihrem Grundschutz-Programm weiter, während NIS2-spezifischer Scope, Leitungsverantwortung und Meldepflichten sichtbar bleiben.
18Sektoren nach Anhang I und II
NIS2 mit ISO 27001 und IT-Grundschutz verbinden
Halten Sie NIS2 mit den Managementsystemen und sektorspezifischen Pflichten verbunden, die Ihre Organisation bereits betreibt. Betreiber, die bereits unter das KRITIS-Dachgesetz fallen, tragen eng verwandte Pflichten; die Seite zum KRITIS-DG zeigt, welche.
- BSI IT-GrundschutzDeutsche Methodik für IT-SicherheitMehr erfahren
- DORAResilienz im FinanzsektorMehr erfahren
- ISO 27001Der internationale ISMS-StandardMehr erfahren
- ISO 22301Der internationale BCM-StandardMehr erfahren
- KRITIS-DGDas KRITIS-DachgesetzMehr erfahren
NIS2 nach Unternehmen und Rolle
Weitere Funktionen für NIS2
Besonders wichtige und wichtige Einrichtungen einordnen
Prüfen Sie Sektor, Dienste, Unternehmensgröße und relevante Ausnahmen in einer geführten Bewertung. KaitoSec hält Einstufungsvorschlag und Begründung prüfbar; Ihre Organisation bestätigt das rechtliche Ergebnis.
Nachweisbare Aufsicht der Geschäftsleitung
§ 38 BSIG verlangt von der Geschäftsleitung, die Maßnahmen umzusetzen, ihre Umsetzung zu überwachen und an Schulungen teilzunehmen. Bei einer Pflichtverletzung kann eine Haftung gegenüber der Einrichtung für schuldhaft verursachte Schäden greifen. KaitoSec protokolliert Freigaben, Risikoakzeptanzen und Richtlinienentscheidungen als prüffähige Spur.
Vorfallmeldung mit klarer Zuständigkeit
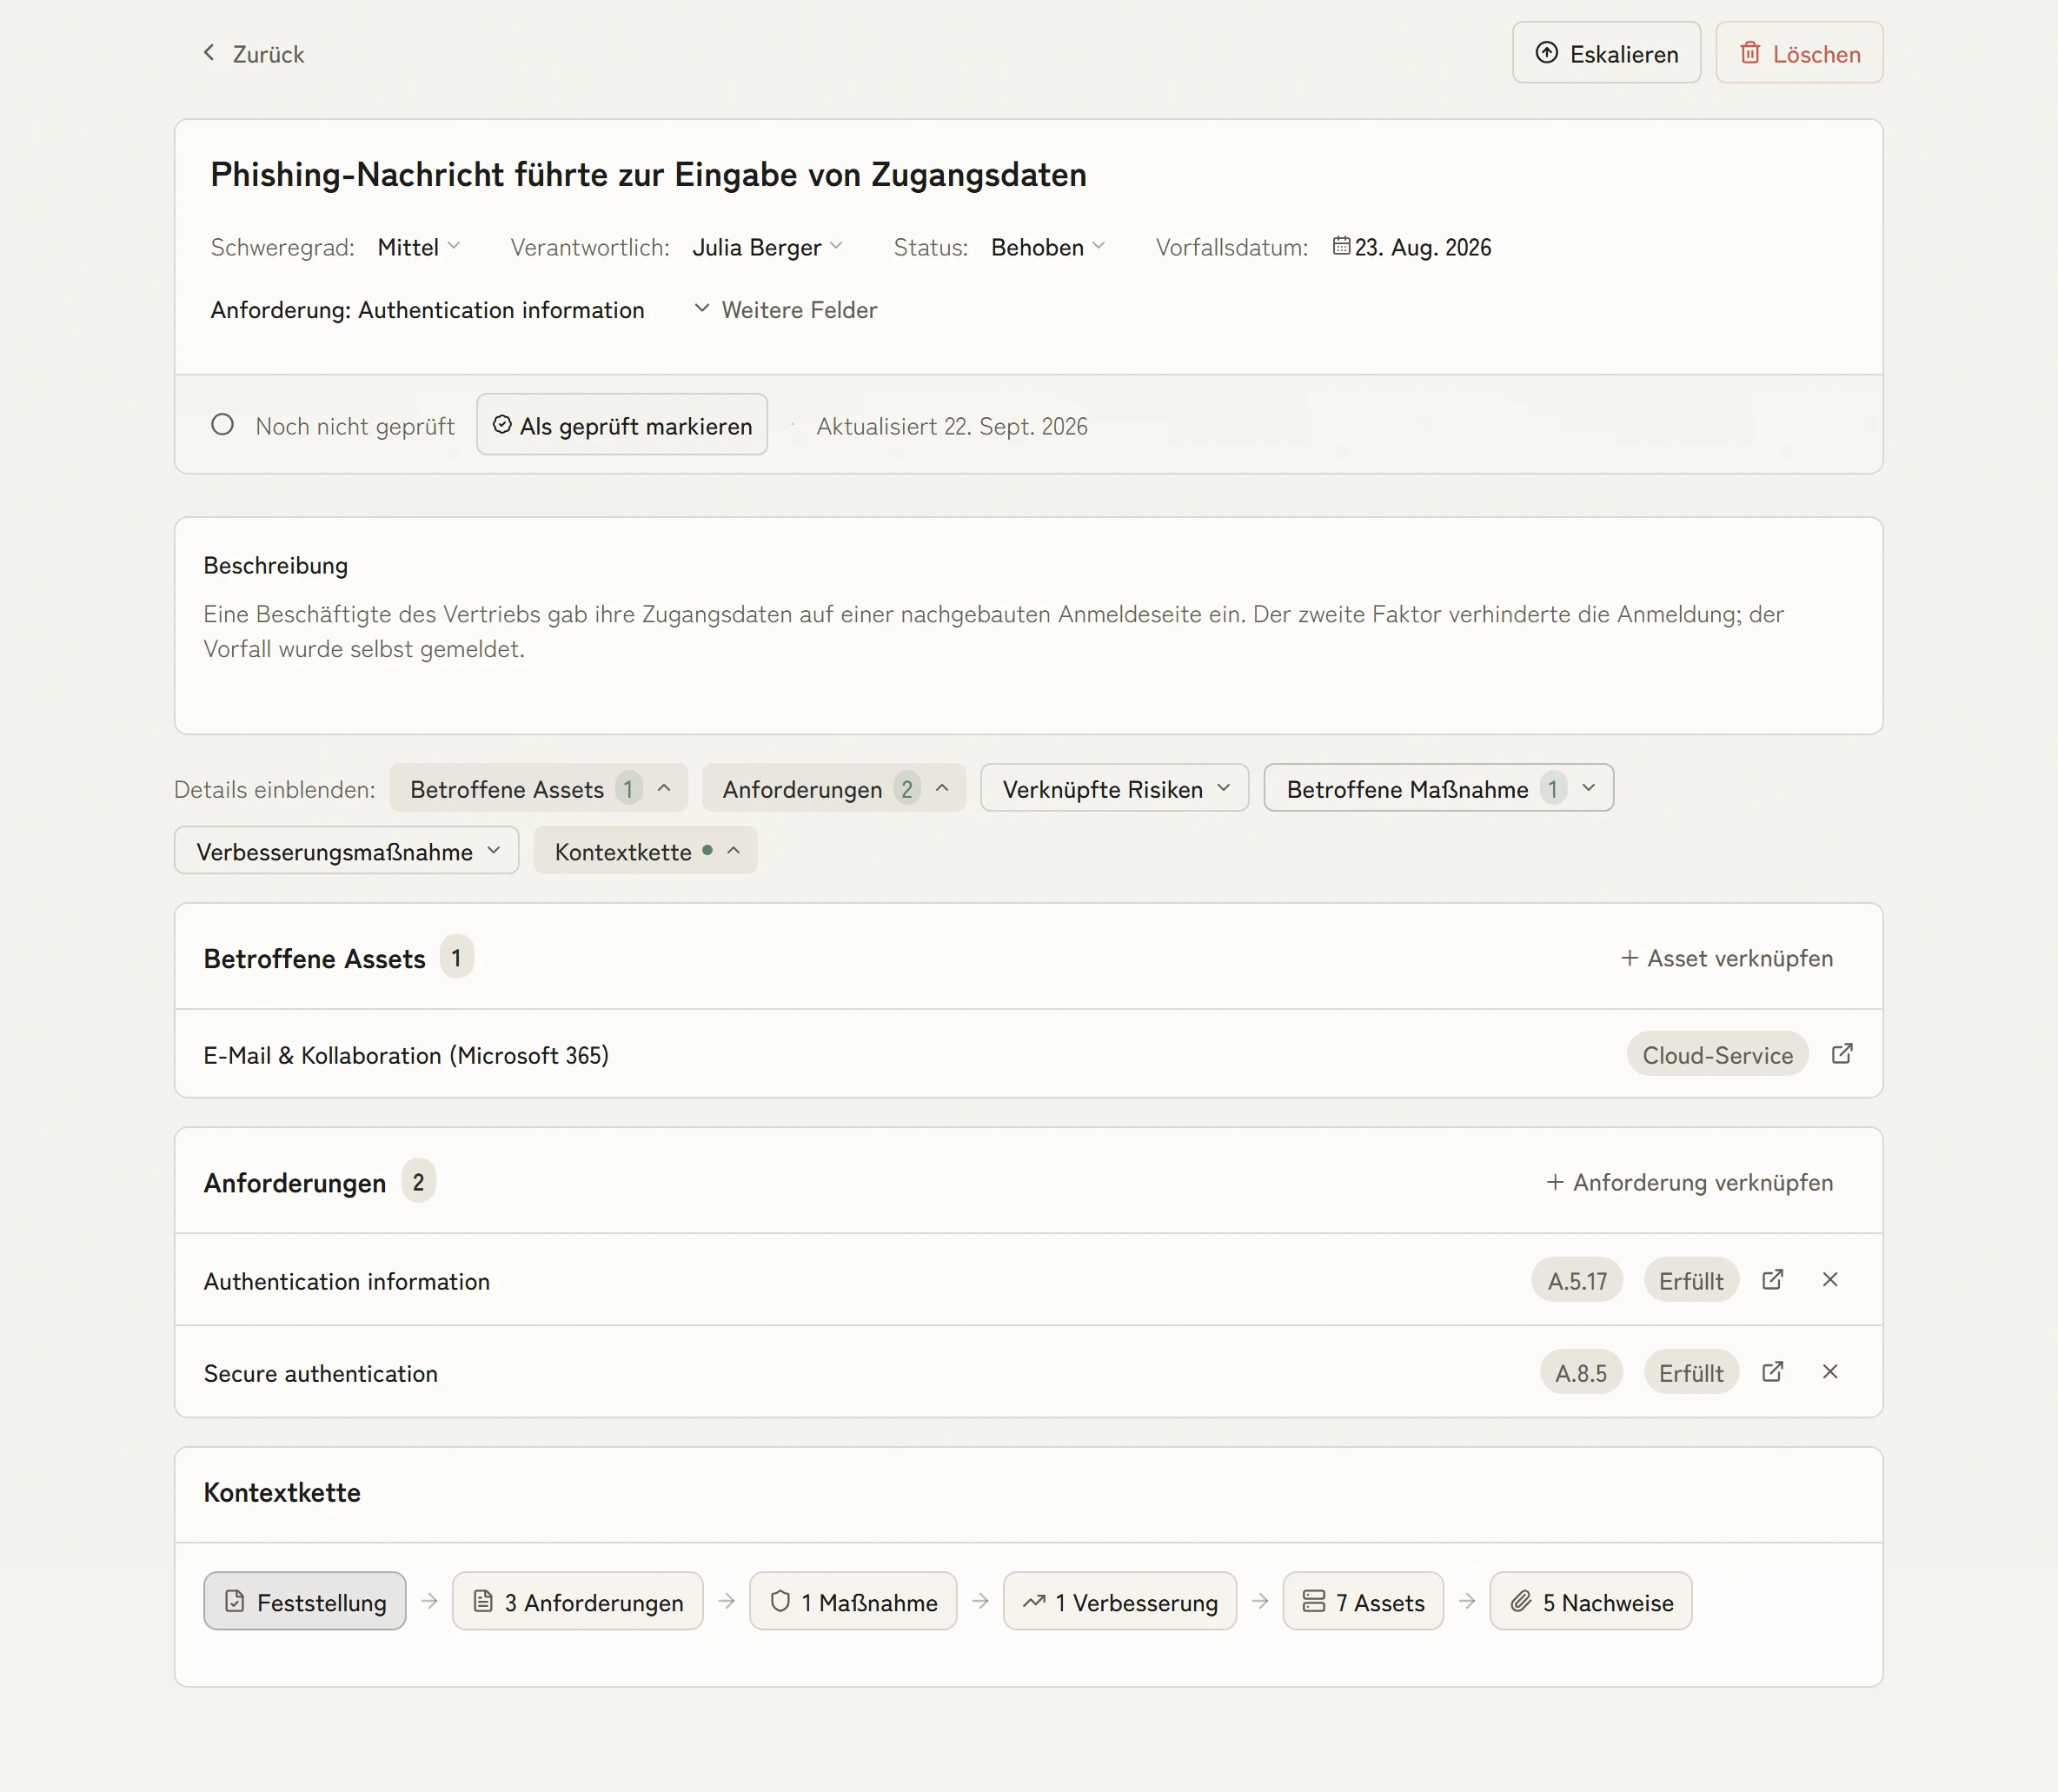
Konfigurieren Sie die für Ihre Organisation geltenden Meldeschritte, Fristen und Freigaben. KaitoSec hält Sachstand, Verantwortliche und vorbereitete Meldedaten am Vorfall zusammen.
Lieferkettenrisiken verantwortet nachhalten
Bereiten Sie Fragebögen aus vorhandenem Kontext vor, dokumentieren Sie Lieferantenrisiken und weisen Sie Nachfassaktionen einer verantwortlichen Person zu. Die Bewertung bleibt eine fachliche Entscheidung.
Eine NIS2-Maßnahme zählt auch im ISMS, BCMS und DSMS
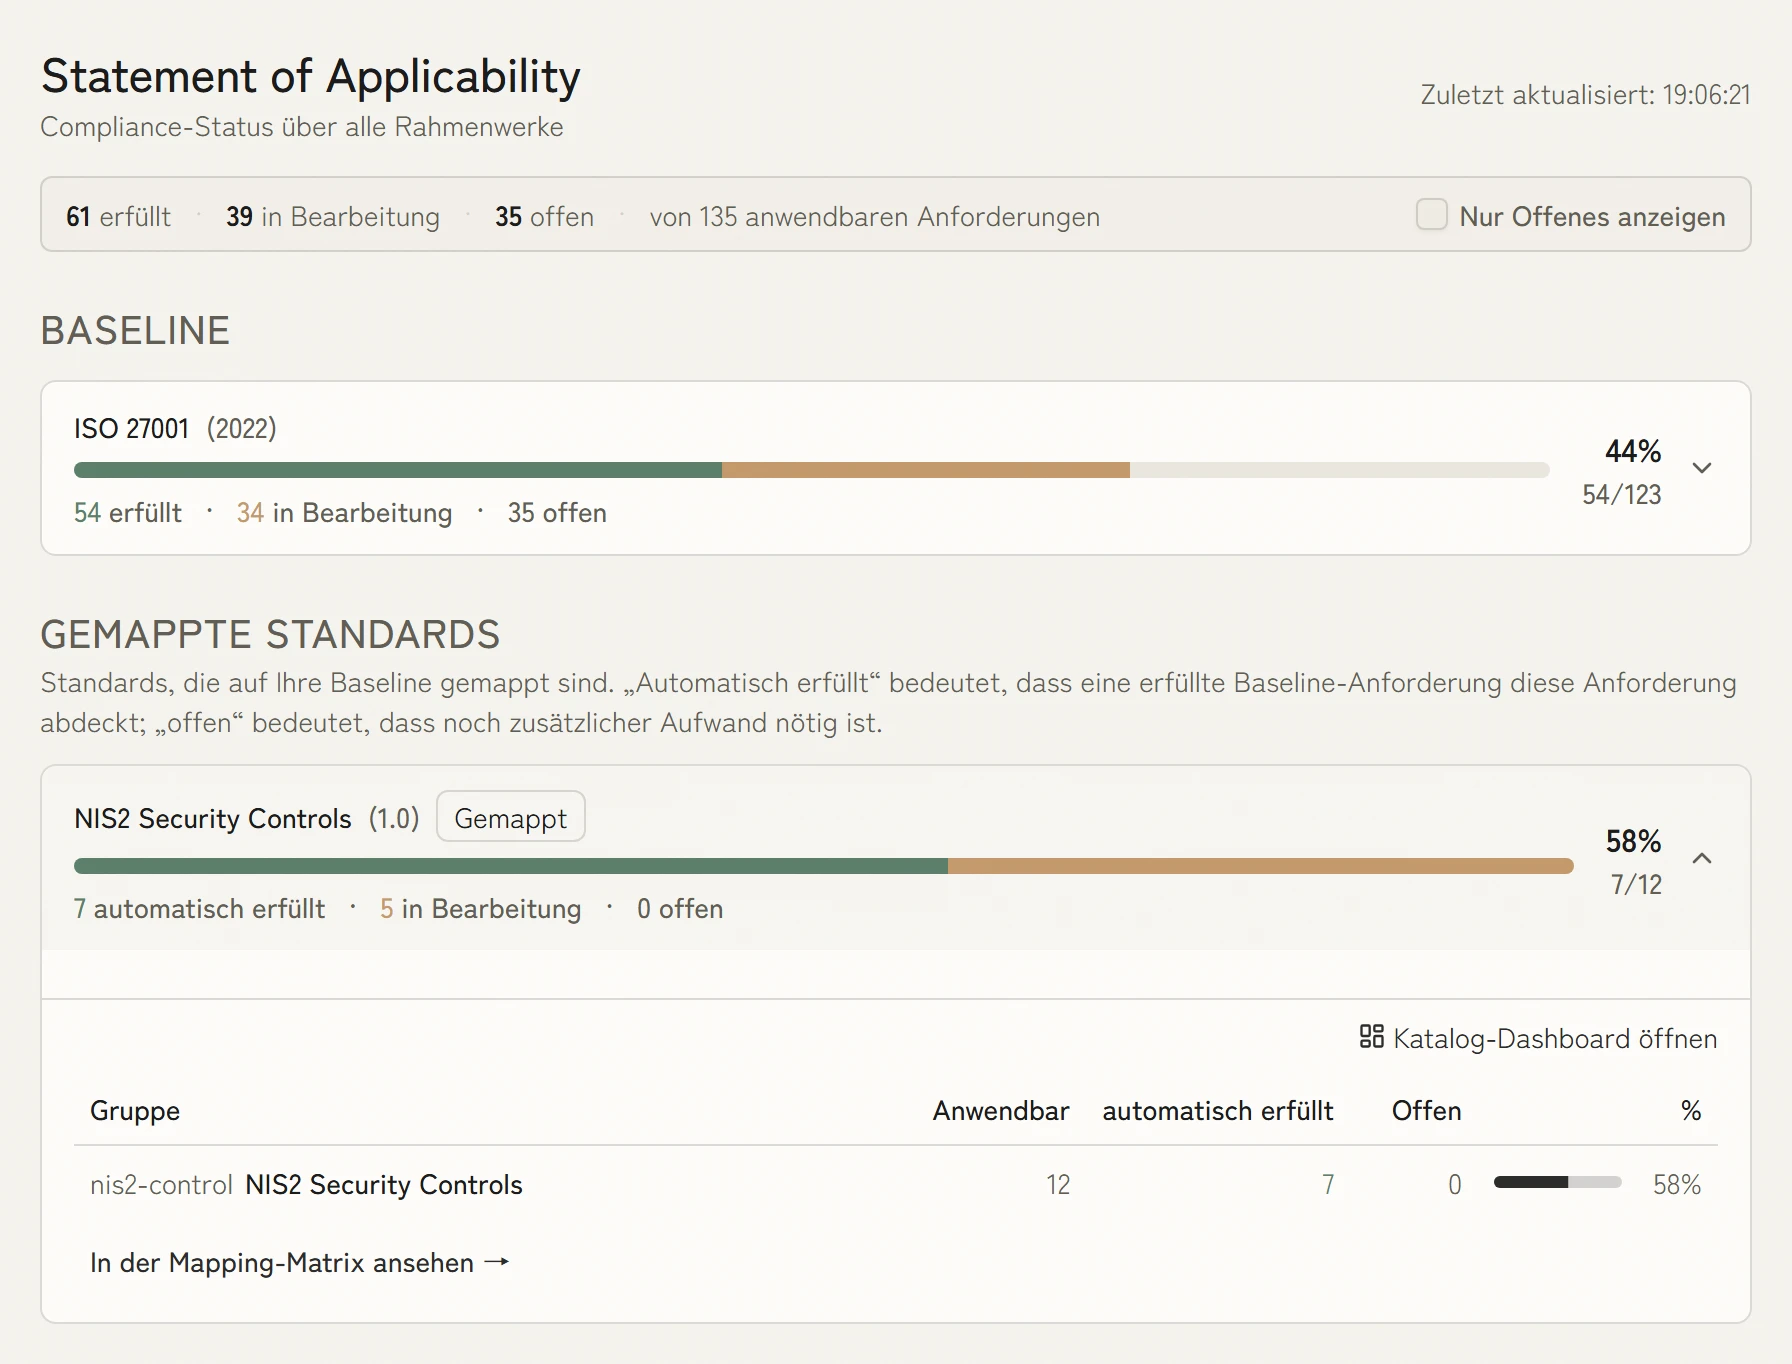
Artikel 21 verlangt zehn Mindestmaßnahmen, von Risikoanalyse und Vorfallbehandlung über Geschäftskontinuität und Lieferkettensicherheit bis zur Kryptografie. KaitoSec implementiert jede Maßnahme einmal und mappt sie in BCMS, ISMS und DSMS, wo sich die Substanz deckt. Eine ISO-22301-BC-Übung ist auch NIS2-Kontinuitätsnachweis; eine ISMS-Zugriffsrichtlinie ist auch NIS2-Maßnahme. Die Maßnahme wird einmal gepflegt und zählt in jedem Audit, in das sie gehört.
BSI-Registrierung vorbereiten
Führen Sie Einrichtungsstatus, Dienste, Kontaktverantwortung und die erforderlichen Organisationsangaben in einem geprüften Datensatz zusammen, bevor autorisierte Personen sie im BSI-Portal übermitteln.
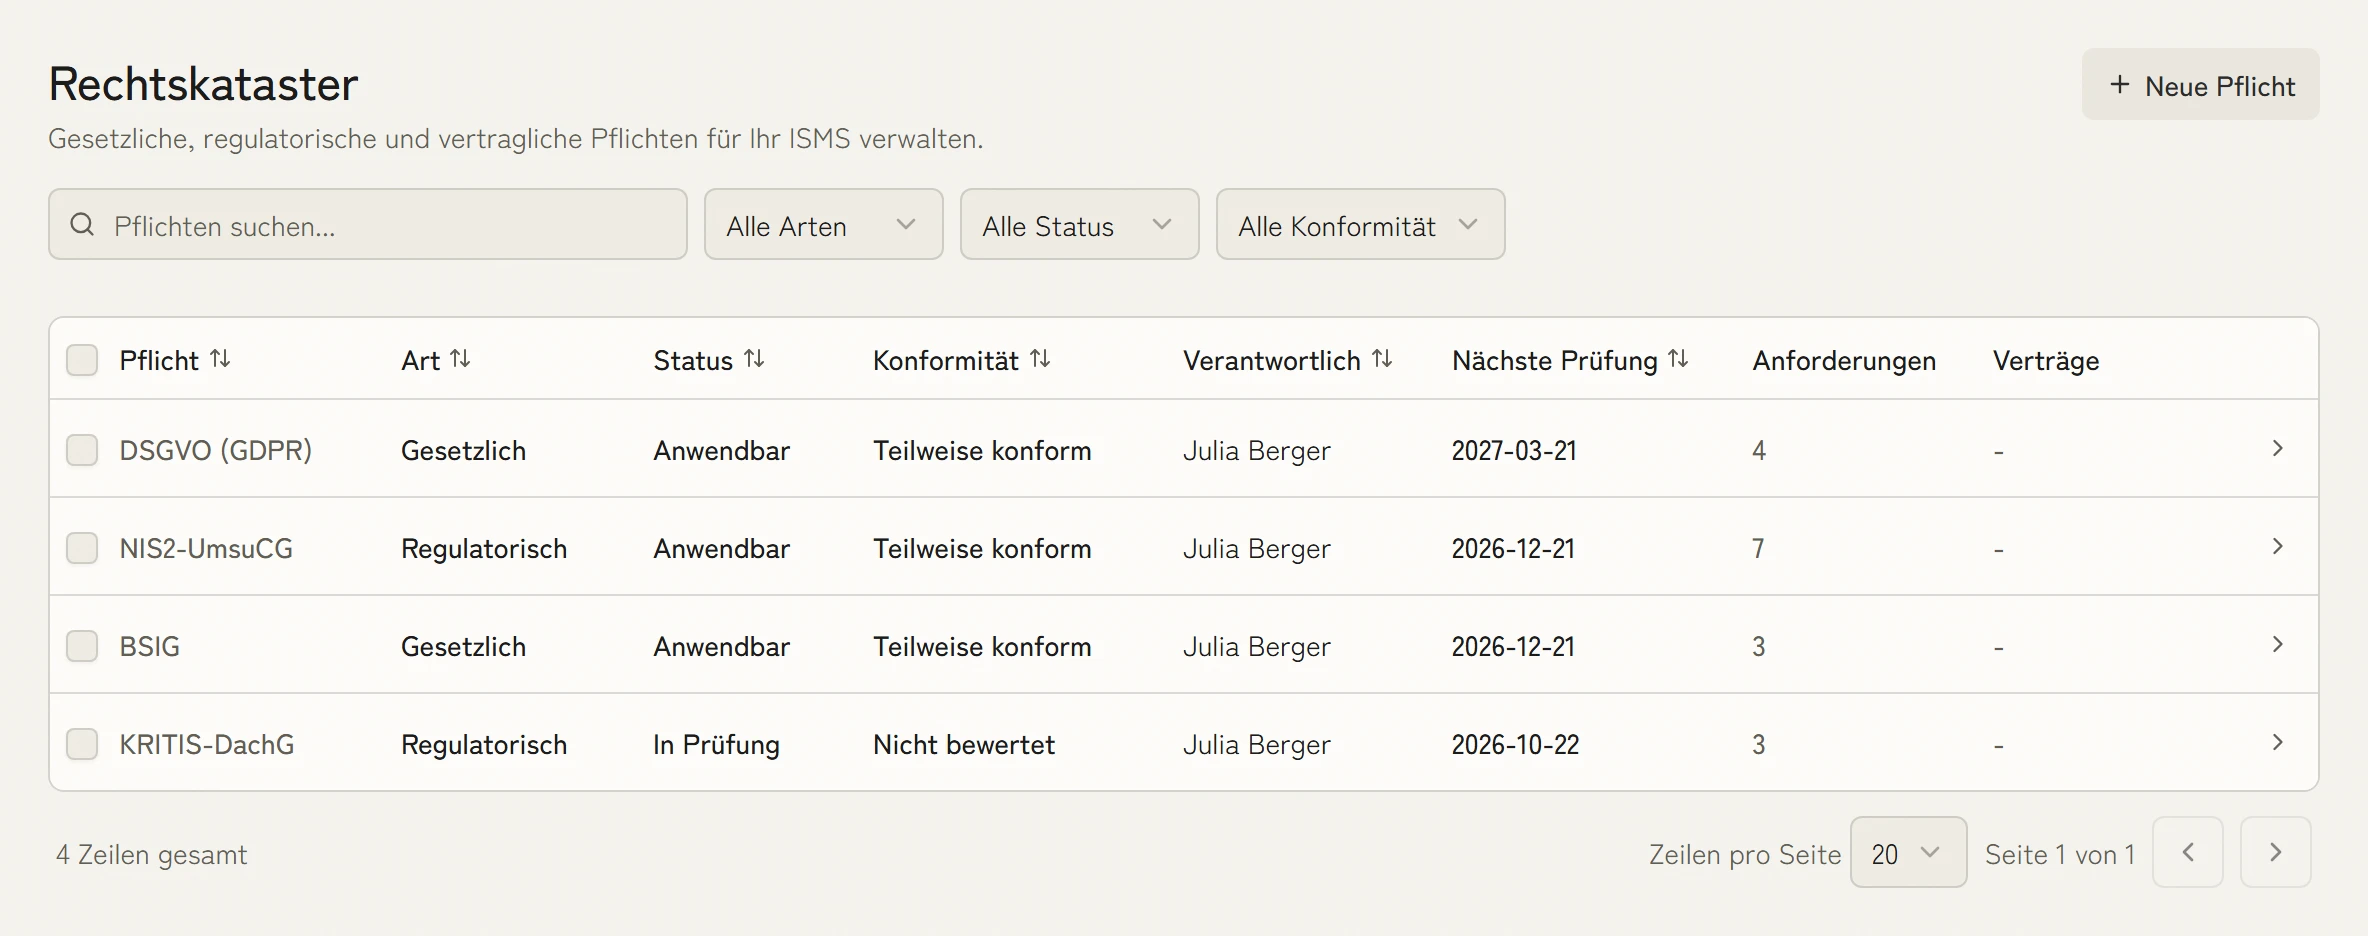
NIS2-Pflichten-Dashboard
Eine Gesamtansicht aller NIS2-Artikel-21-Sicherheitsmaßnahmen, die Ihrer Organisation zugeordnet sind, von Zugangskontrolle und Verschlüsselung bis zu Geschäftskontinuität und Lieferkettensicherheit. Jede Pflicht zeigt Verantwortliche, Nachweisstatus und Umsetzungstermin.
Incident-Response-Playbooks
Response-Playbooks führen durch Erkennung, Eindämmung und die für Ihre Organisation konfigurierten Meldeschritte. Fristen und Zuständigkeiten bleiben am Vorfall sichtbar und müssen fachlich geprüft werden.
Sektorklassifizierungs-Assistent
NIS2 unterscheidet besonders wichtige und wichtige Einrichtungen in 18 Sektoren, jeweils mit eigenen Pflichten. Der Einrichtungsassistent von KaitoSec fragt Tätigkeit, Größe und Dienste ab, schlägt Ihre Einstufung vor und blendet Anforderungen aus, die für Sie nicht gelten. Die Begründung bleibt dokumentiert, die fachliche Bestätigung bleibt bei Ihnen.
Business Continuity & Krisenmanagement
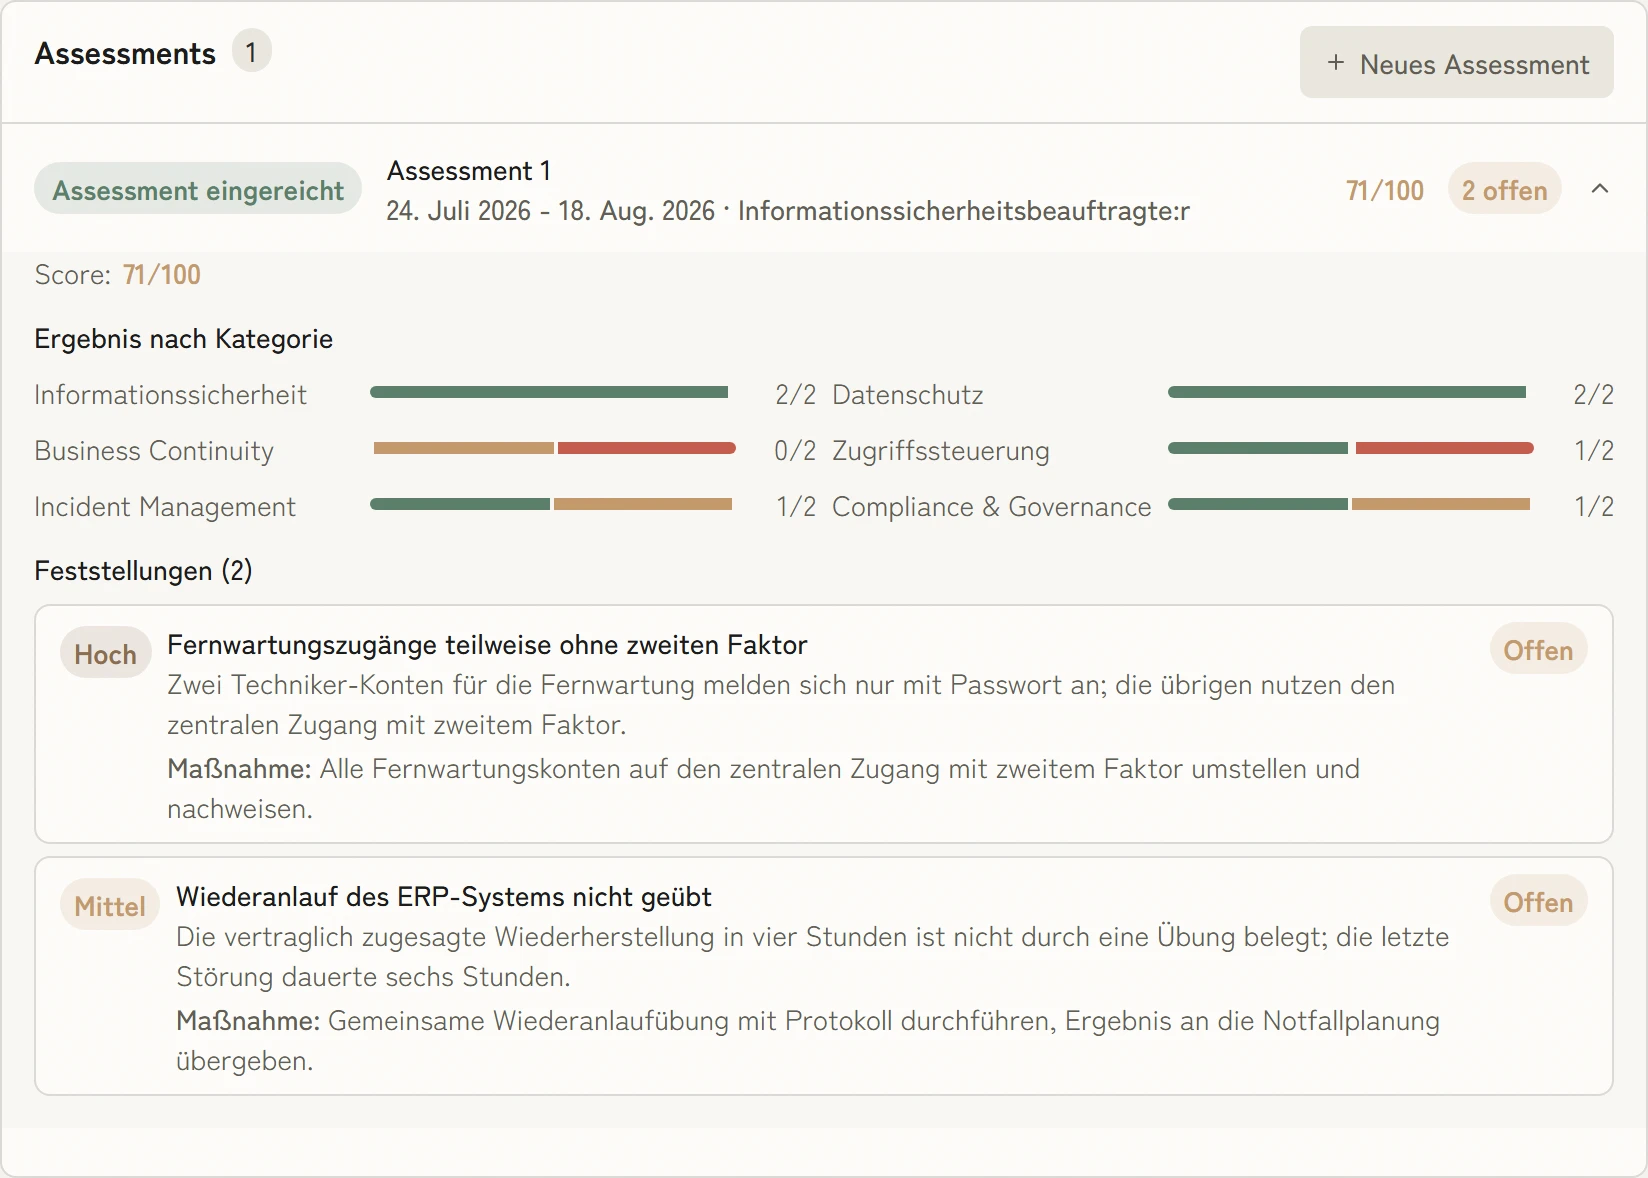
NIS2 Art. 21 verlangt explizit Business-Continuity-Maßnahmen, einschließlich Backup-Management, Notfallwiederherstellung und Krisenmanagement. KaitoSec übersetzt diese Pflichten in strukturierte Workflows: Führen Sie Ihre BIA durch, definieren Sie Recovery-Strategien, erstellen Sie BC-Pläne und steuern Sie Krisenmanagement-Eskalationen. Jede Maßnahme ist mit Ihrem NIS2-Pflichtenregister verknüpft, damit Sie die Umsetzung jederzeit nachweisen können.
Die Maßnahmen nach § 30 BSIG
§ 30 BSIG bündelt Risikoanalyse, Vorfallbehandlung, Kontinuität, Lieferkettensicherheit, Zugriffskontrolle, Kryptografie und Wirksamkeitsprüfung in einem gesteuerten Maßnahmenprogramm.
Häufige Fragen zu NIS2
Wer ist von NIS2 betroffen?
Von NIS2 betroffen sind „besonders wichtige“ und „wichtige“ Einrichtungen, wenn ihre Tätigkeit einer erfassten Einrichtungsart zugeordnet ist und die gesetzlichen Größenkriterien oder Sonderregeln greifen. Für wichtige Einrichtungen gilt typischerweise: mindestens 50 Mitarbeitende oder sowohl mehr als 10 Mio. € Jahresumsatz als auch mehr als 10 Mio. € Jahresbilanzsumme. Der kostenlose NIS2-Betroffenheitscheck liefert eine erste Einordnung in fünf Minuten.
Welche Maßnahmen verlangt NIS2 konkret?
NIS2 verlangt nach § 30 BSIG Maßnahmen in zehn Bereichen: Risikoanalyse und Informationssicherheit; Vorfallbehandlung; Business Continuity; Lieferkettensicherheit; sichere Beschaffung, Entwicklung und Wartung einschließlich Schwachstellenmanagement; Wirksamkeitsprüfung; Cyberhygiene und Cybersicherheitsschulungen; Kryptografie; Personalsicherheit, Zugriffskontrolle und Asset-Management; sowie, soweit angemessen, MFA oder kontinuierliche Authentifizierung und sichere Kommunikation. Über das Compliance-Mapping sind sie in KaitoSec mit ISO 27001 und BSI IT-Grundschutz verknüpft. Unser Leitfaden zur NIS2-Umsetzung führt Schritt für Schritt durch die Umsetzung.
Welche Meldepflichten gelten unter NIS2?
NIS2-Meldepflichten greifen bei erheblichen Sicherheitsvorfällen: Nach Kenntniserlangung ist innerhalb von 24 Stunden eine frühe Erstmeldung fällig, innerhalb von 72 Stunden eine Vorfallmeldung und grundsätzlich spätestens einen Monat danach der Abschlussbericht. Im Reporting hält KaitoSec Meldepfade, Zuständigkeiten und Vorlagen bereit, damit die Fakten im Ernstfall nicht gesucht werden müssen.
Reicht ein ISO-27001-Zertifikat für NIS2?
Nein, ein ISO-27001-Zertifikat reicht für NIS2 nicht vollständig, deckt aber den Großteil ab. NIS2 fordert zusätzlich explizite Lieferkettensteuerung, Meldeprozesse und die Verantwortung der Geschäftsleitung. Das Risikomanagement und das Lieferantenmanagement in KaitoSec schließen die Lücken.
Haftet die Geschäftsführung unter NIS2 persönlich?
Eine persönliche Haftung der Geschäftsleitung ist nach § 38 BSIG möglich. Sie muss die Maßnahmen umsetzen und ihre Umsetzung überwachen; bei Pflichtverletzungen kann eine Haftung gegenüber der Einrichtung für schuldhaft verursachte Schäden greifen. KaitoSec liefert dafür die Berichtssicht im Reporting: den Stand der Umsetzung ohne Rückfrage an die IT.

Ihr NIS2-Plan in dreißig Minuten.
In der Demo klären wir Betroffenheit, Maßnahmen nach Paragraf 30 und die Meldewege. Danach wissen Sie, was bis wann zu tun ist.