
SOC 2 mit Nachweiskette statt Screenshot-Tagebuch.
Ordnen Sie die Trust Services Criteria Ihren Kontrollen zu und nutzen Sie, was Sie für ISO 27001 schon umgesetzt haben. Die Nachweise sammeln sich über den Prüfzeitraum am Datensatz, statt kurz vor dem Bericht zusammengesucht zu werden.

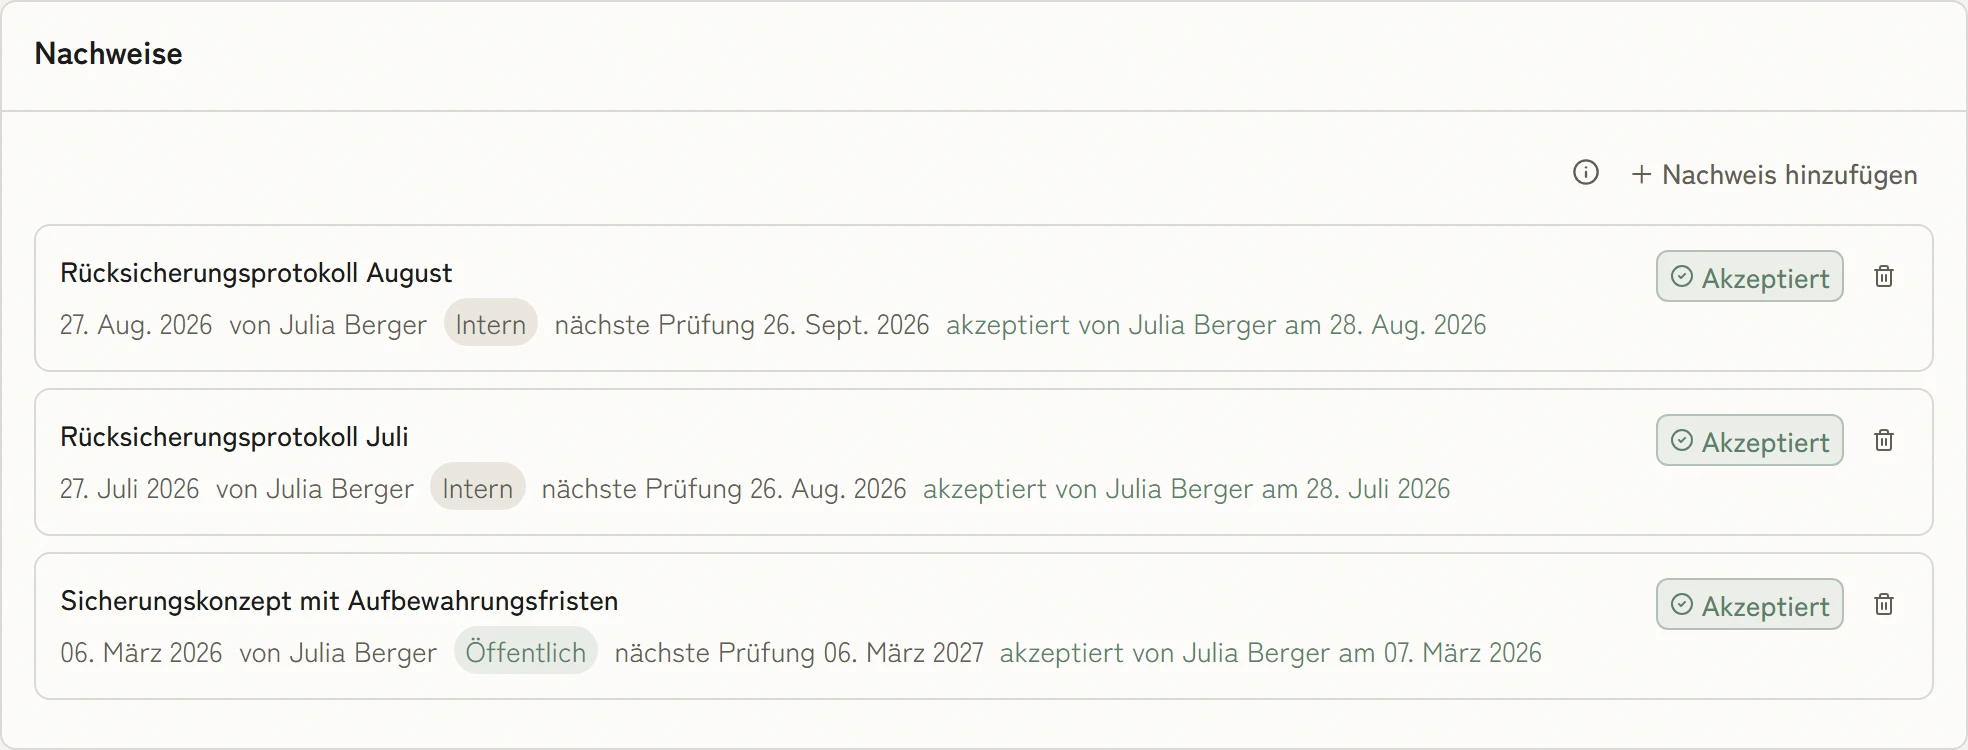


 5,0 von 5
Mit dem Prüfer im selben Arbeitsstand
Der Prüfer bewertet Anforderung für Anforderung als konform, teilweise oder nicht konform und hängt Notizen und Feststellungen direkt an den Datensatz. Die Feldarbeit läuft dort, wo die Nachweise liegen, statt über Mail-Ketten und geteilte Laufwerke.
2 BerichtstypenTyp I Stichtag und Typ II über Beobachtungszeitraum
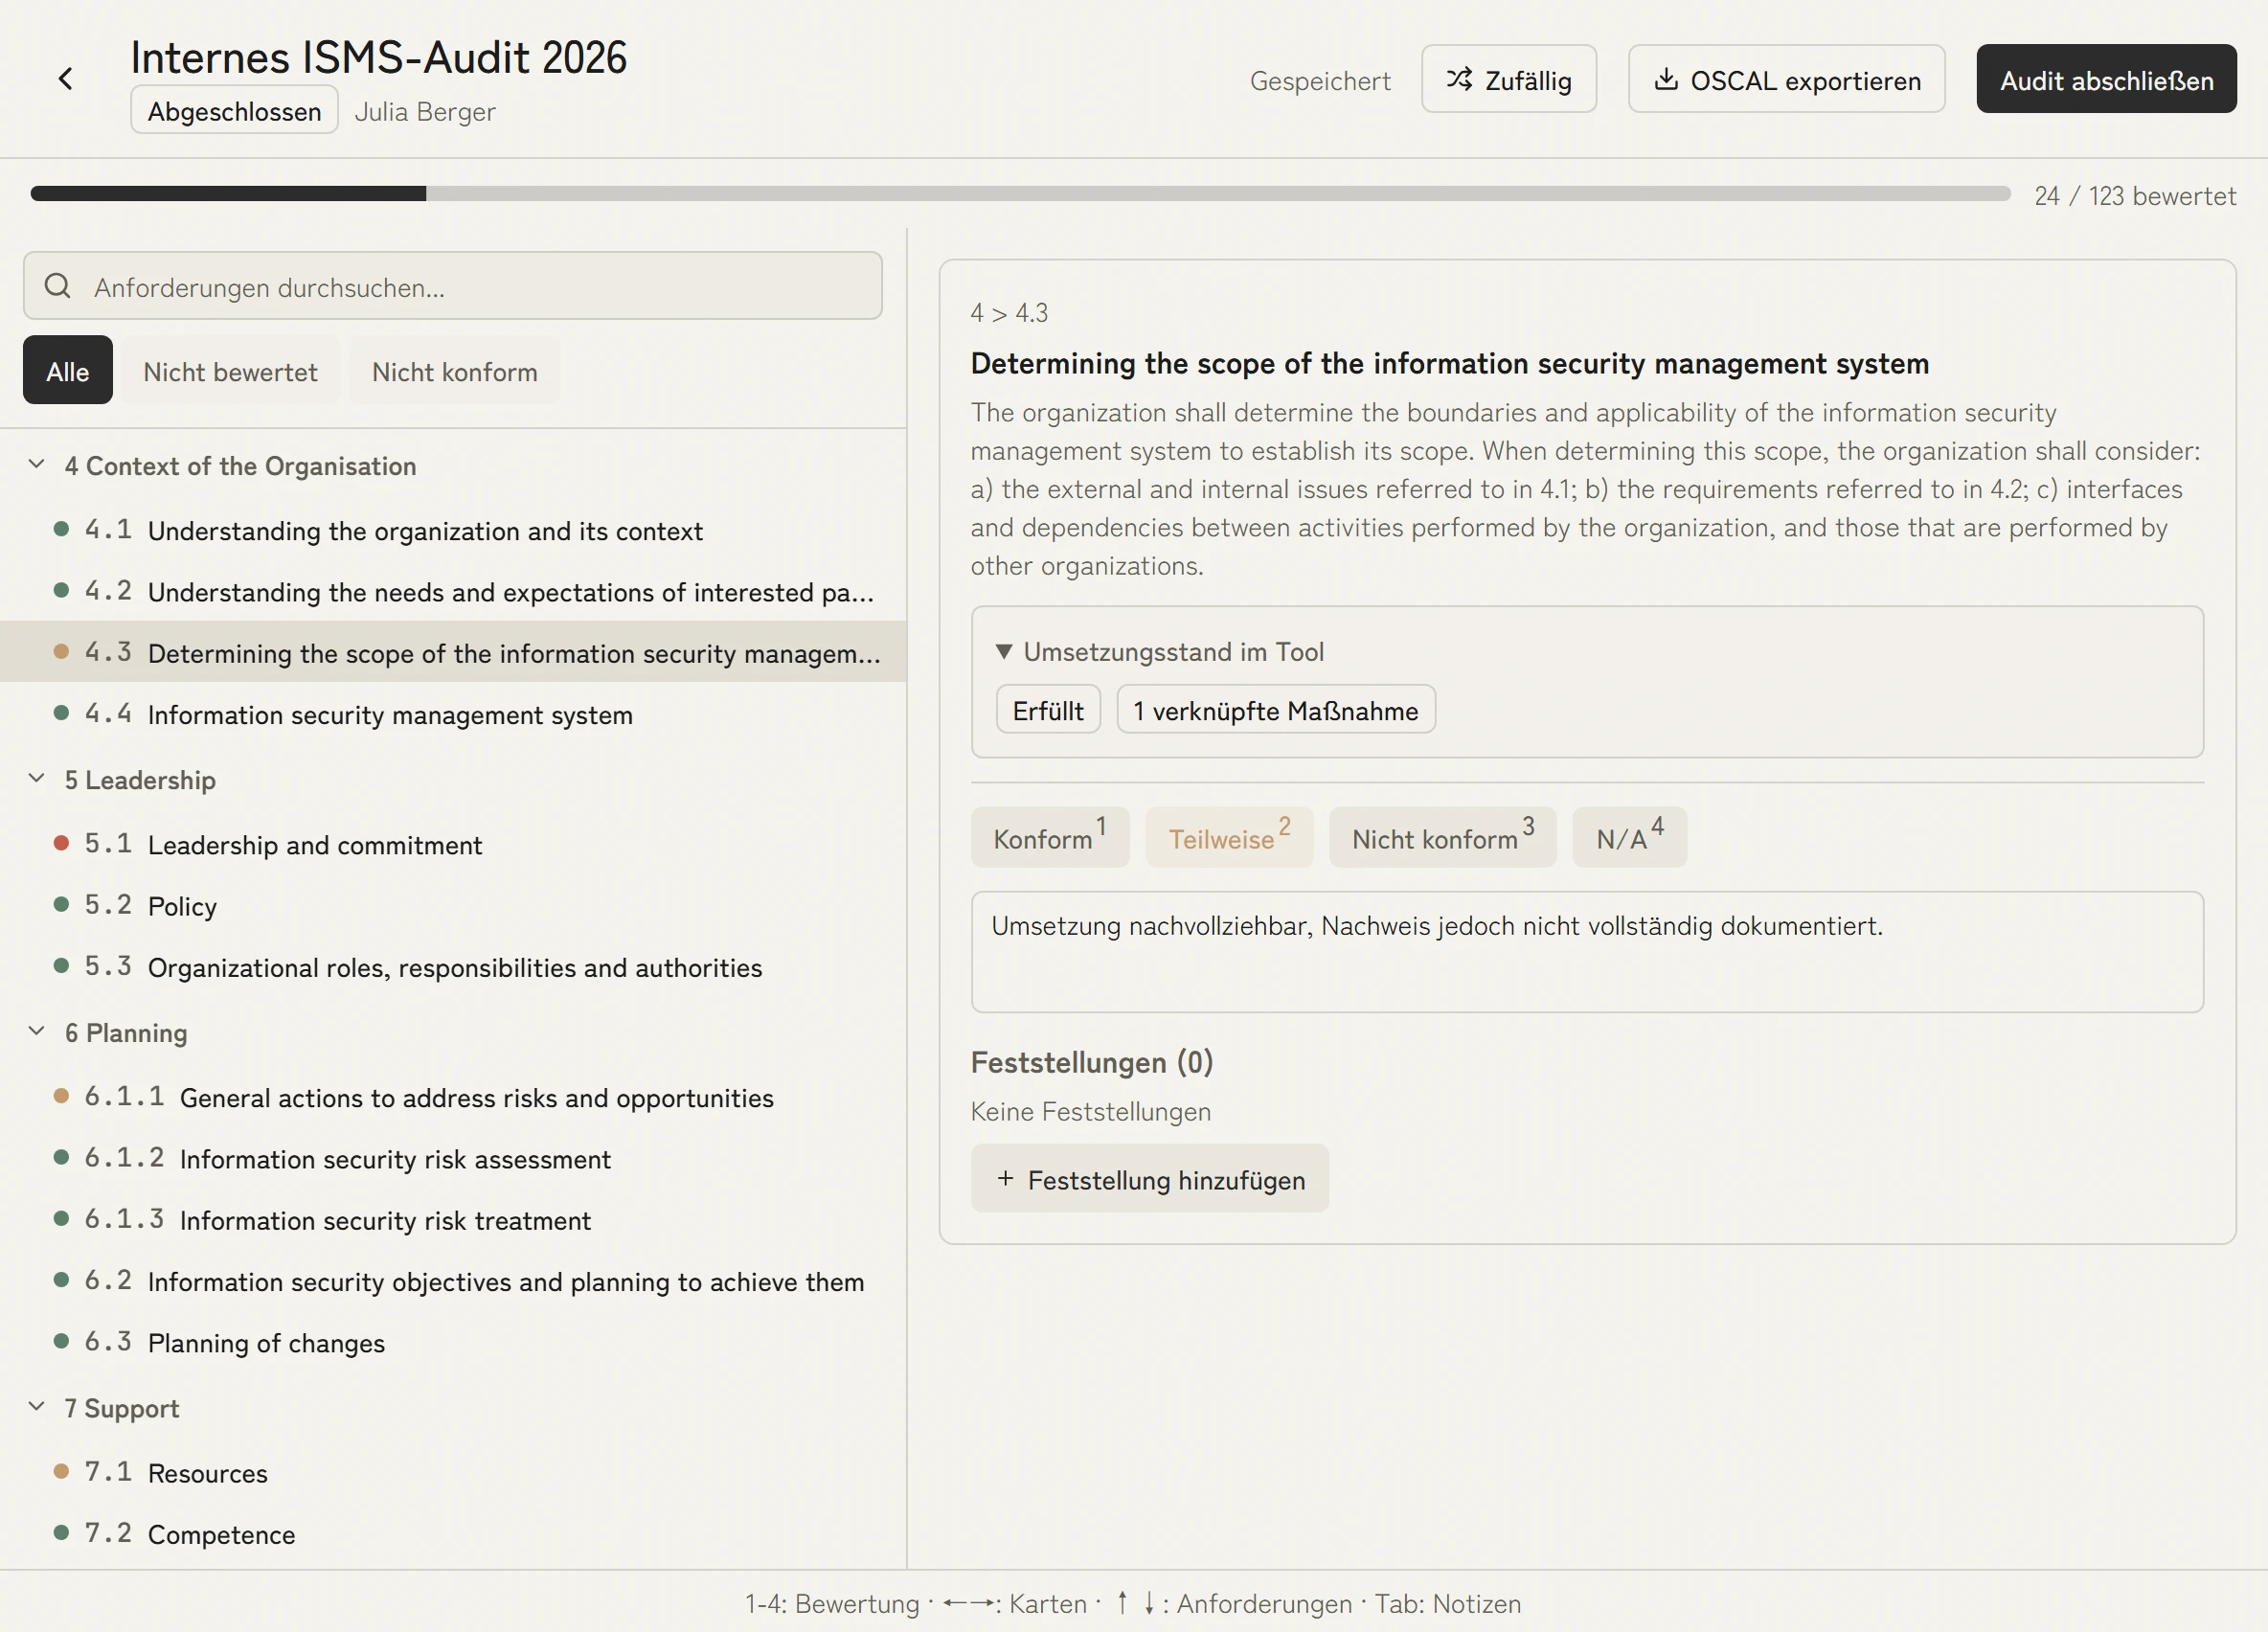
Kennzahlen, die den Zeitraum belegen
Eigene Kennzahlen mit Zielwert und Verlauf zeigen, ob eine Kontrolle über den Zeitraum trägt: offene Feststellungen über Frist, die Klickrate der Phishing-Übung. Genau diesen Verlauf will ein Typ-II-Bericht sehen.
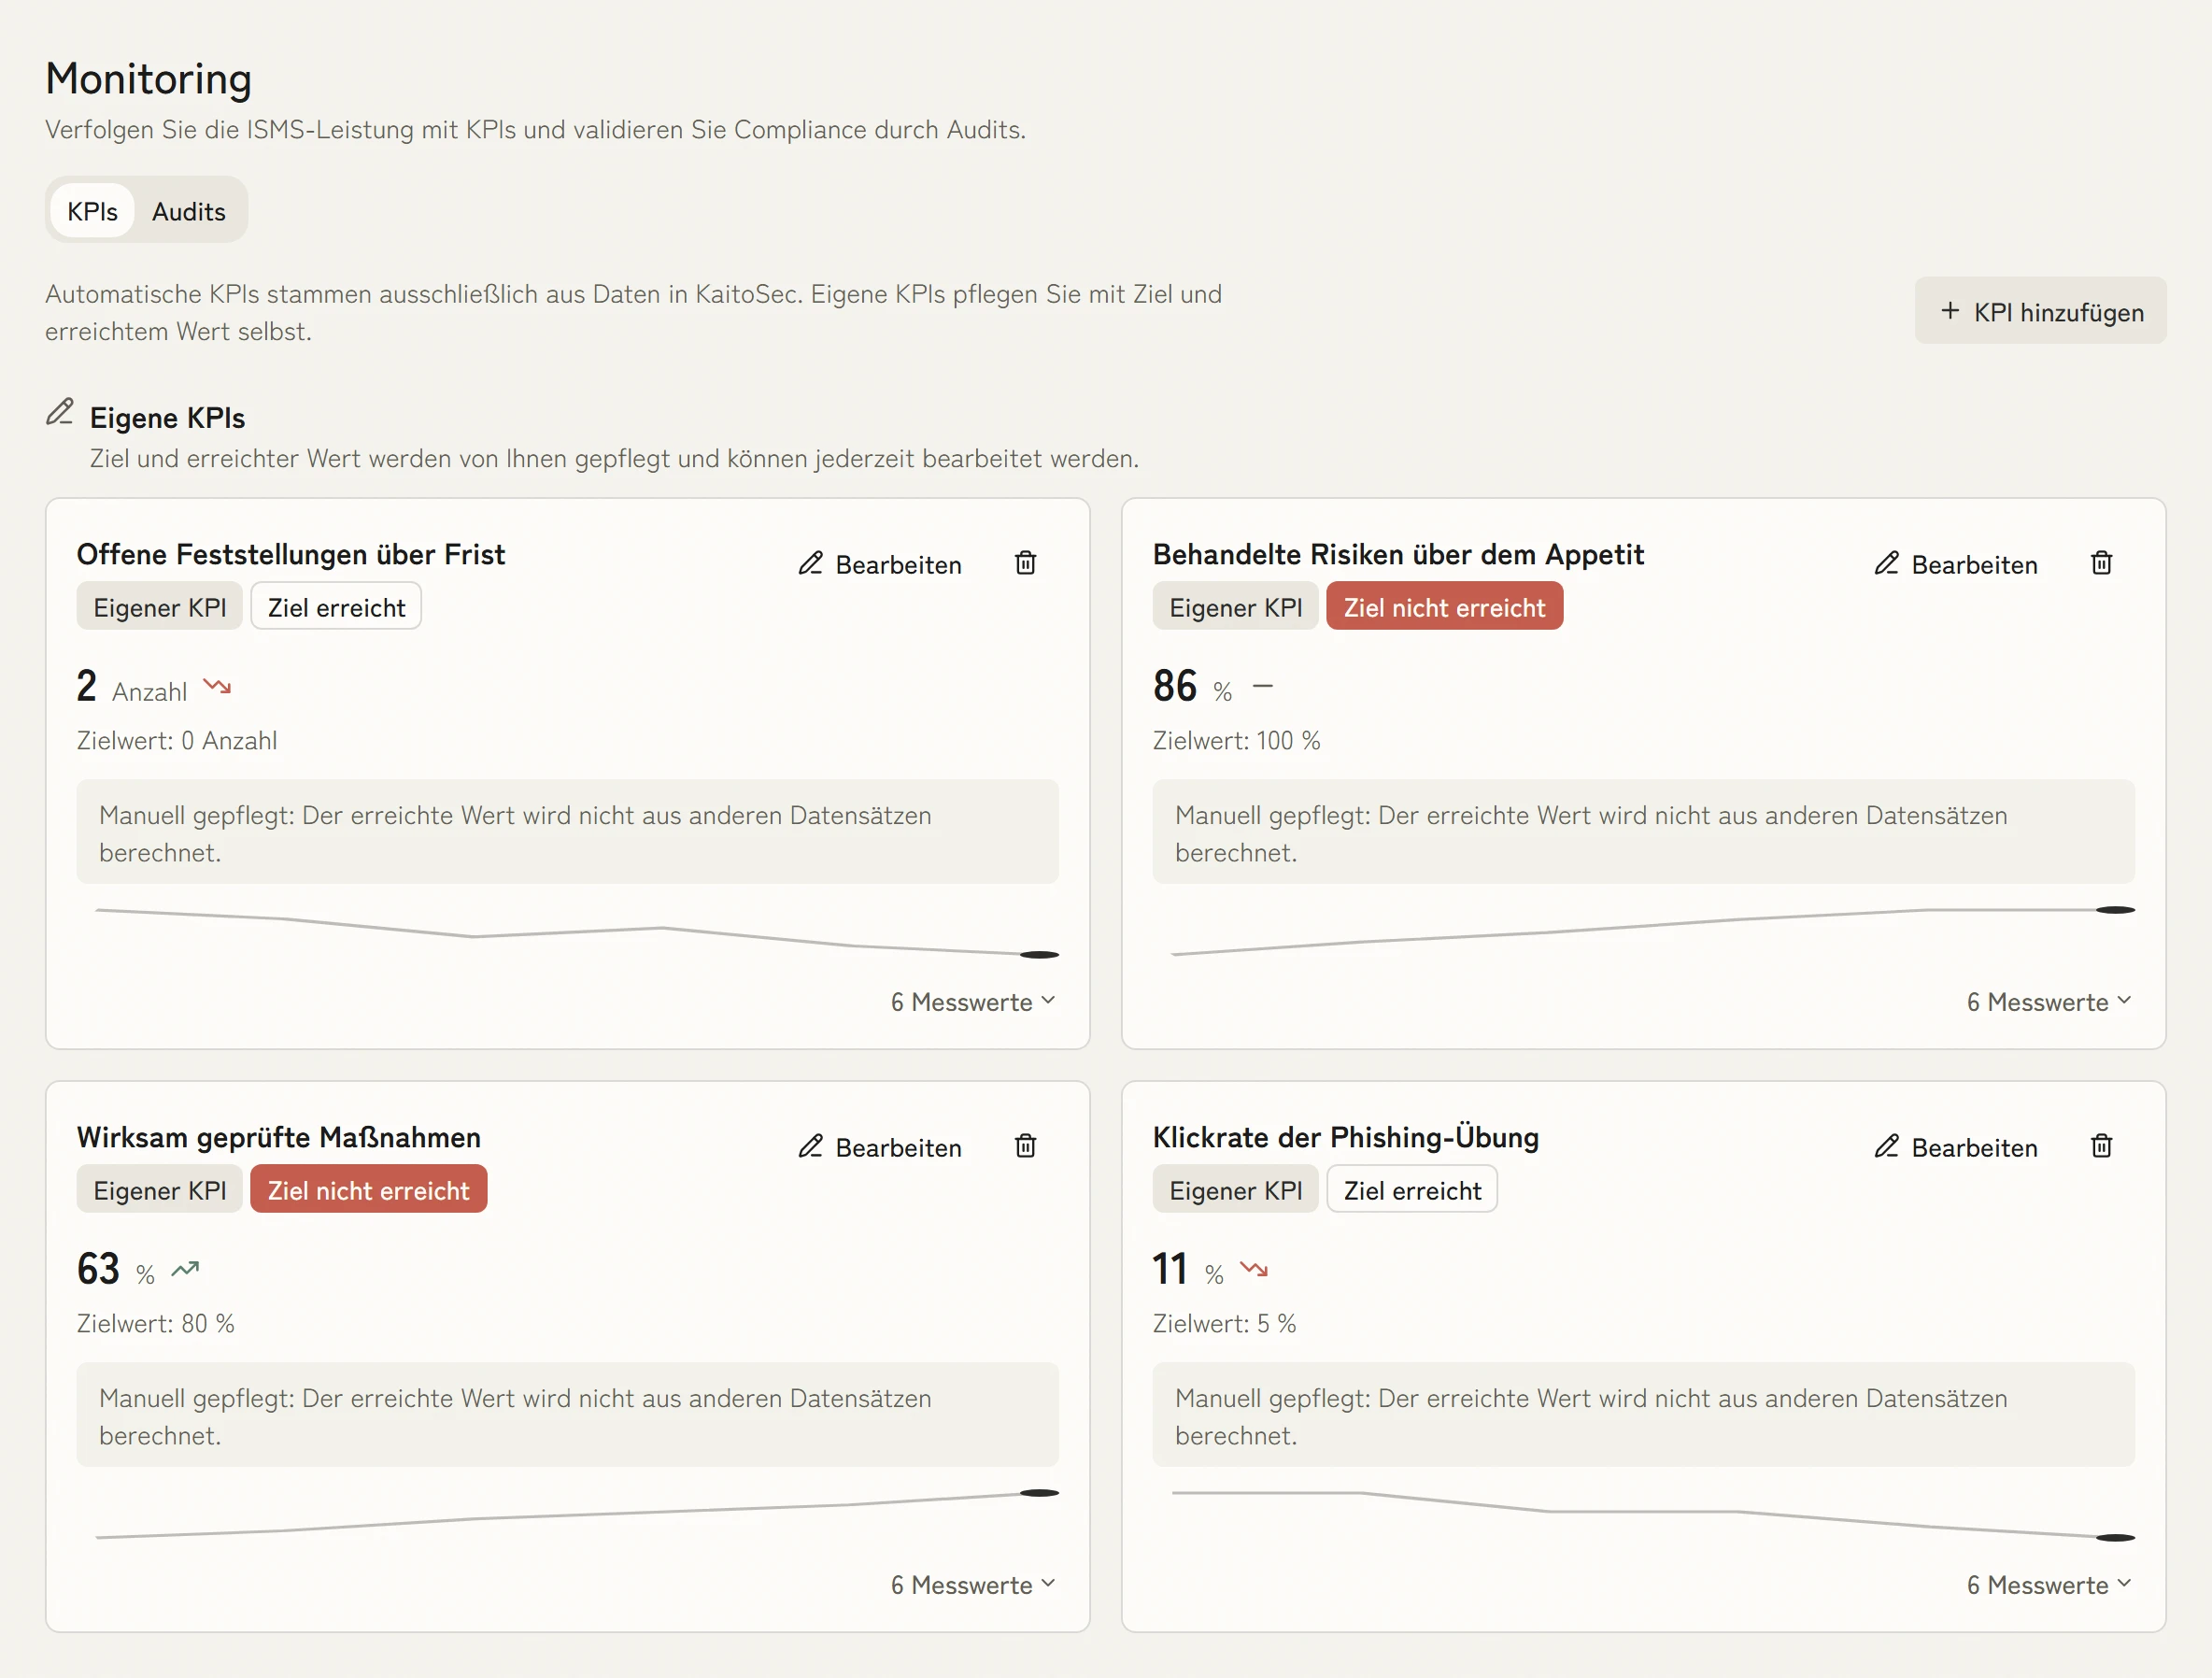
Der Zyklus, aus dem die Nachweise entstehen
Ein PDCA-Zyklus hält Ziel, Zeitraum und Bereitschaft fest und sichert den Stand zum Abschluss. Der Vergleich zweier Zyklen zeigt, was sich zwischen zwei Berichten wirklich verändert hat.
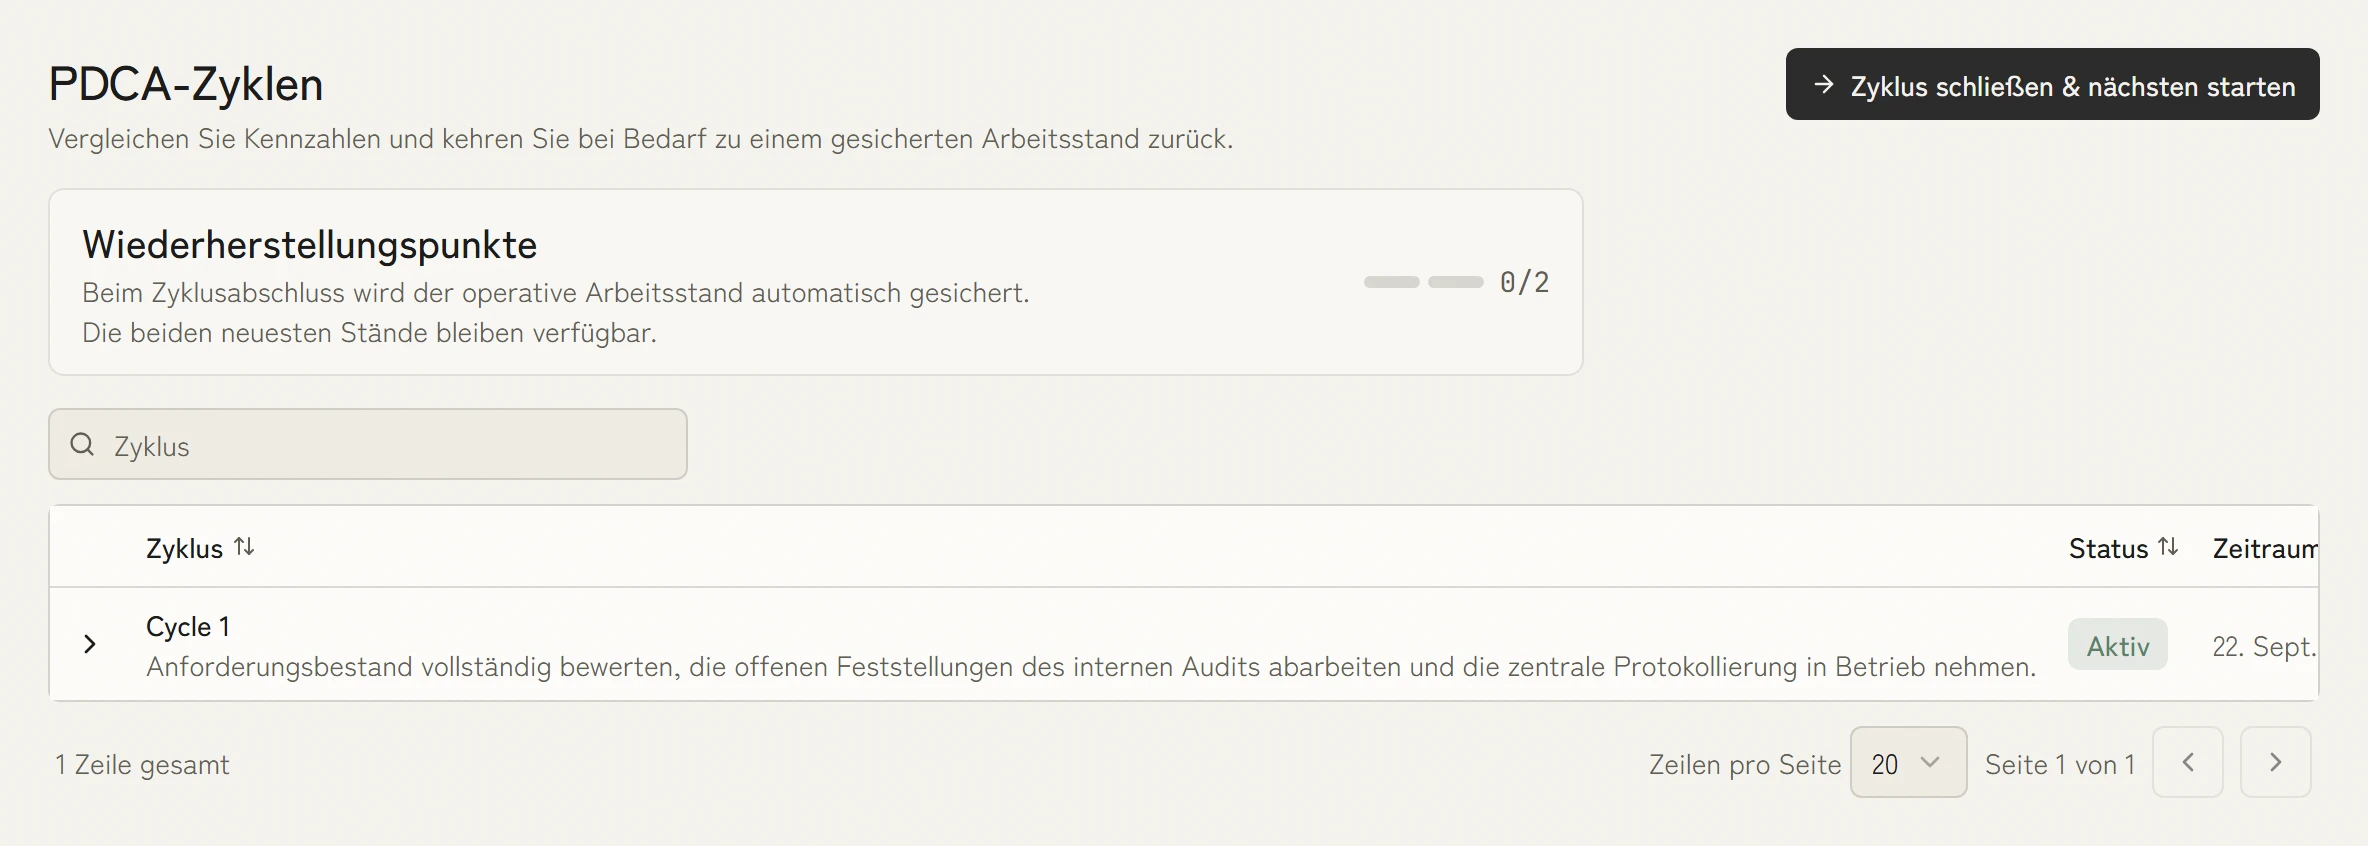
SOC 2 und ISO 27001 aus einer Maßnahmenbibliothek
Die Trust Services Criteria und Annex A verlangen in weiten Teilen dasselbe. KaitoSec führt die Maßnahme einmal und zeigt sie beiden Prüfregimen, mit der jeweiligen Zuordnung und ohne die Nachweise zu duplizieren.
1 BibliothekGemeinsame Kontrollen speisen SOC 2 und ISO 27001 aus einem Workspace
SOC 2 mit weiteren Standards verbinden
Nutzen Sie die SOC-2-Arbeit für die Standards, die dieselben Kontrollen prüfen.
SOC 2 nach Unternehmen und Rolle
Weitere Funktionen für SOC 2
Nachweise an den relevanten Zeitraum binden
SOC 2 Typ II betrachtet die Wirksamkeit von Kontrollen über einen Zeitraum. KaitoSec verbindet relevante Signale aus Cloud-, Identity- und Entwicklersystemen mit der passenden Kontrolle; Ihr Team prüft und genehmigt den Nachweis.
Typ-I- und Typ-II-Bereitschaft
Ein Typ-I-Bericht bestätigt, dass Ihre Kontrollen zu einem Zeitpunkt angemessen konzipiert sind. Ein Typ-II-Bericht deckt die Wirksamkeit des Betriebs über einen Beobachtungszeitraum ab. KaitoSec unterstützt beide, mit einem klaren Weg von Ihrem ersten Typ I zur laufenden Typ-II-Bereitschaft.
Freigaben für Kunden
Stellen Sie freigegebene SOC-2-Berichte, Sicherheitsrichtlinien und Unterauftragsverarbeiter kontrolliert bereit. Vertrieb und Security arbeiten damit auf demselben geprüften Stand.
Kontrollen den Trust Services Criteria zuordnen
Ordnen Sie Ihre bestehenden Kontrollen allen fünf Trust Services Criteria zu, Sicherheit (CC), Verfügbarkeit (A), Verarbeitungsintegrität (PI), Vertraulichkeit (C) und Datenschutz (P). KaitoSec zeigt, welche Kriterien Ihr Auditor prüft und welche Nachweise für jedes einzelne erforderlich sind.
Cloud-Systeme als prüfbare Nachweisquellen
Binden Sie AWS, GCP, Azure, GitHub und Okta als mögliche Nachweisquellen an. Zugriffsüberprüfungen, Verschlüsselungsstatus und Schwachstellenscans werden der passenden Kontrolle zur fachlichen Prüfung zugeordnet.
Mit dem Auditor im selben Workspace arbeiten
Laden Sie Ihre Wirtschaftsprüfungsgesellschaft in einen dedizierten Workspace ein, in dem sie Nachweise prüft, Anfragen stellt und Kontrollen als getestet markiert. Die Audit-Feldarbeit findet in KaitoSec statt, keine E-Mail-Ketten, keine gemeinsamen Laufwerke, keine Verwirrung darüber, welche Nachweisversion aktuell ist.
Was SOC 2 verlangt
SOC 2 prüft die Kontrollen eines Dienstleisters gegen die Trust Services Criteria. Sicherheit ist verpflichtend, Verfügbarkeit, Verarbeitungsintegrität, Vertraulichkeit und Datenschutz kommen je nach Zusage hinzu. Ein Typ-I-Bericht betrachtet die Konzeption zu einem Stichtag, ein Typ-II-Bericht die Wirksamkeit über einen Beobachtungszeitraum.
Häufige Fragen zu SOC 2
Was ist der Unterschied zwischen SOC 2 Typ I und Typ II?
Ein Typ-I-Bericht bewertet, ob Ihre Kontrollen zu einem bestimmten Zeitpunkt angemessen konzipiert sind. Ein Typ-II-Bericht prüft, ob diese Kontrollen über einen Beobachtungszeitraum, in der Regel 6 bis 12 Monate, wirksam waren. Enterprise-Kunden verlangen fast immer Typ II, weil er belegt, dass die Kontrollen dauerhaft wirksam betrieben wurden, nicht nur gut gemeint waren.
Welche Trust Services Criteria müssen wir einbeziehen?
Sicherheit (die Common Criteria) ist in jedem SOC-2-Engagement obligatorisch. Die übrigen vier Kriterien, Verfügbarkeit, Verarbeitungsintegrität, Vertraulichkeit und Datenschutz, sind optional und werden danach ausgewählt, was für Ihre Kunden relevant ist. Die meisten SaaS-Unternehmen schließen Sicherheit und Verfügbarkeit als Minimum ein.
Wie lange dauert es, einen SOC-2-Bericht zu erhalten?
Die Dauer hängt von Scope, Reifegrad, Umsetzungslücken, Beobachtungszeitraum und Wirtschaftsprüfungsgesellschaft ab. KaitoSec strukturiert Kontrollen und periodengerechte Nachweise; den belastbaren Zeitplan stimmen Sie mit dem Auditor ab.
Müssen wir einen Spezialisten für die SOC-2-Vorbereitung engagieren?
Die integrierten Anleitungen genügen vielen technisch geprägten Teams, um die SOC-2-Vorbereitung eigenständig abzuschließen. Das eigentliche Audit muss von einer unabhängigen Wirtschaftsprüfungsgesellschaft durchgeführt werden. KaitoSec ersetzt den Auditor nicht, nimmt aber viel von der manuellen Arbeit ab, die Audits teuer macht.
Können SOC-2-Nachweise für ISO 27001 wiederverwendet werden?
Ja. Die Trust Services Criteria von SOC 2 und die Annex-A-Maßnahmen der ISO 27001 überschneiden sich erheblich. KaitoSec pflegt eine Kreuzzuordnung und verwendet Nachweise für beide Frameworks wieder, wo immer möglich. Organisationen verfolgen häufig zuerst SOC 2 für ihre US-Kunden und dann ISO 27001 für europäische Enterprise-Kunden, beide aus derselben Kontrollbibliothek. Genau das ist der Gedanke, den unser Beitrag Resilience Made Easy beschreibt: einmal umsetzen, überall nachweisen, wo es zutrifft.

Ihr SOC-2-Plan in dreißig Minuten.
In der Demo klären wir Kriterien, Beobachtungszeitraum und Nachweisquellen. Danach wissen Sie, ob Typ I oder Typ II der nächste Schritt ist.