
SaaS
Sicherheits-Reviews, die keinen Abschluss mehr aufhalten.
Führen Sie SOC 2, ISO 27001, Datenschutz und Business Continuity in einem System und beantworten Sie Kundenfragebögen aus freigegebenen Nachweisen, statt jedes Mal neu zu sammeln.



 5,0 von 5
Was sich für Ihr Team ändert
Kundenvertrauen, skalierbar
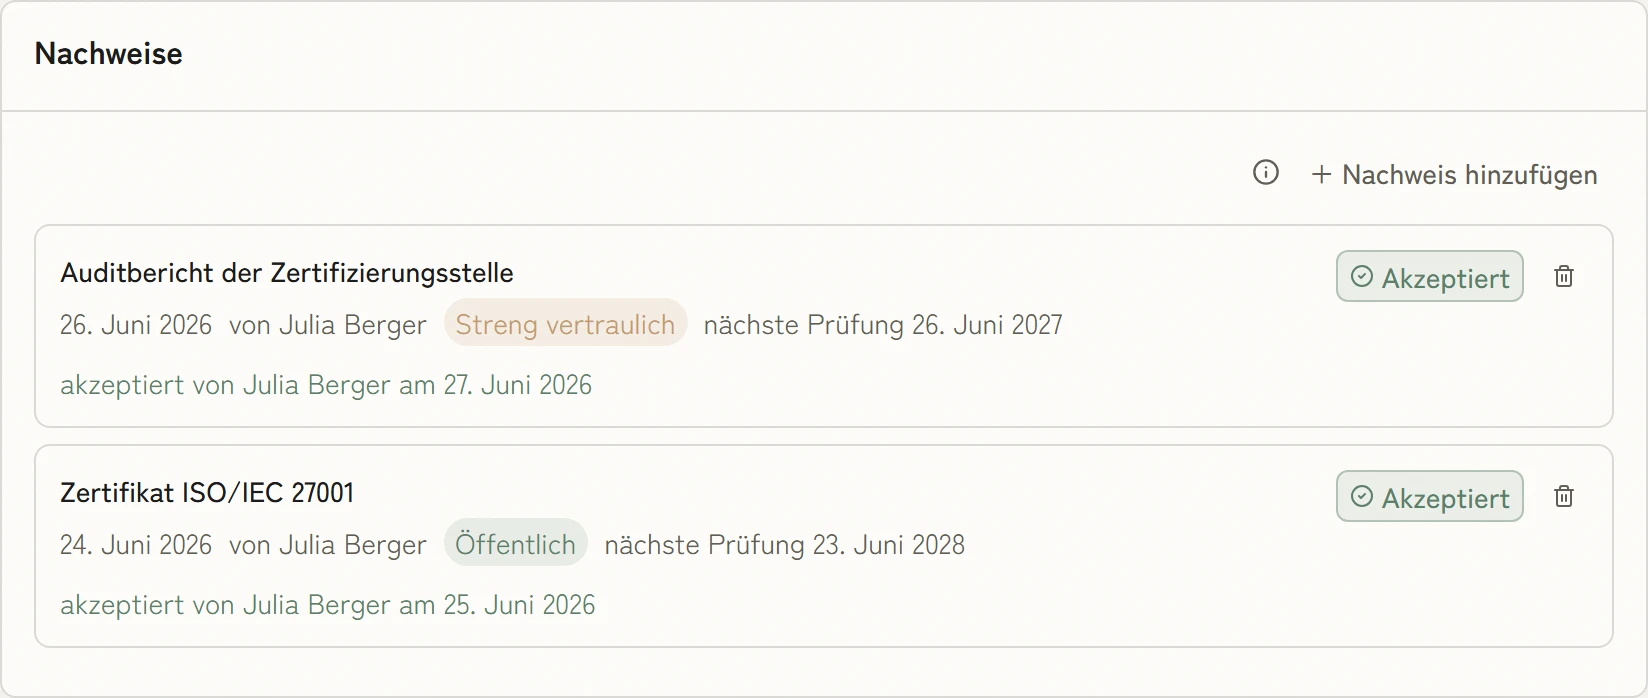
Ein Trust Center stellt freigegebene Zertifizierungen, Sicherheitspraktiken und Unterauftragsverarbeiter bereit. Enterprise-Käufer finden belastbare Antworten, während sensible Nachweise unter Ihrer Kontrolle bleiben.
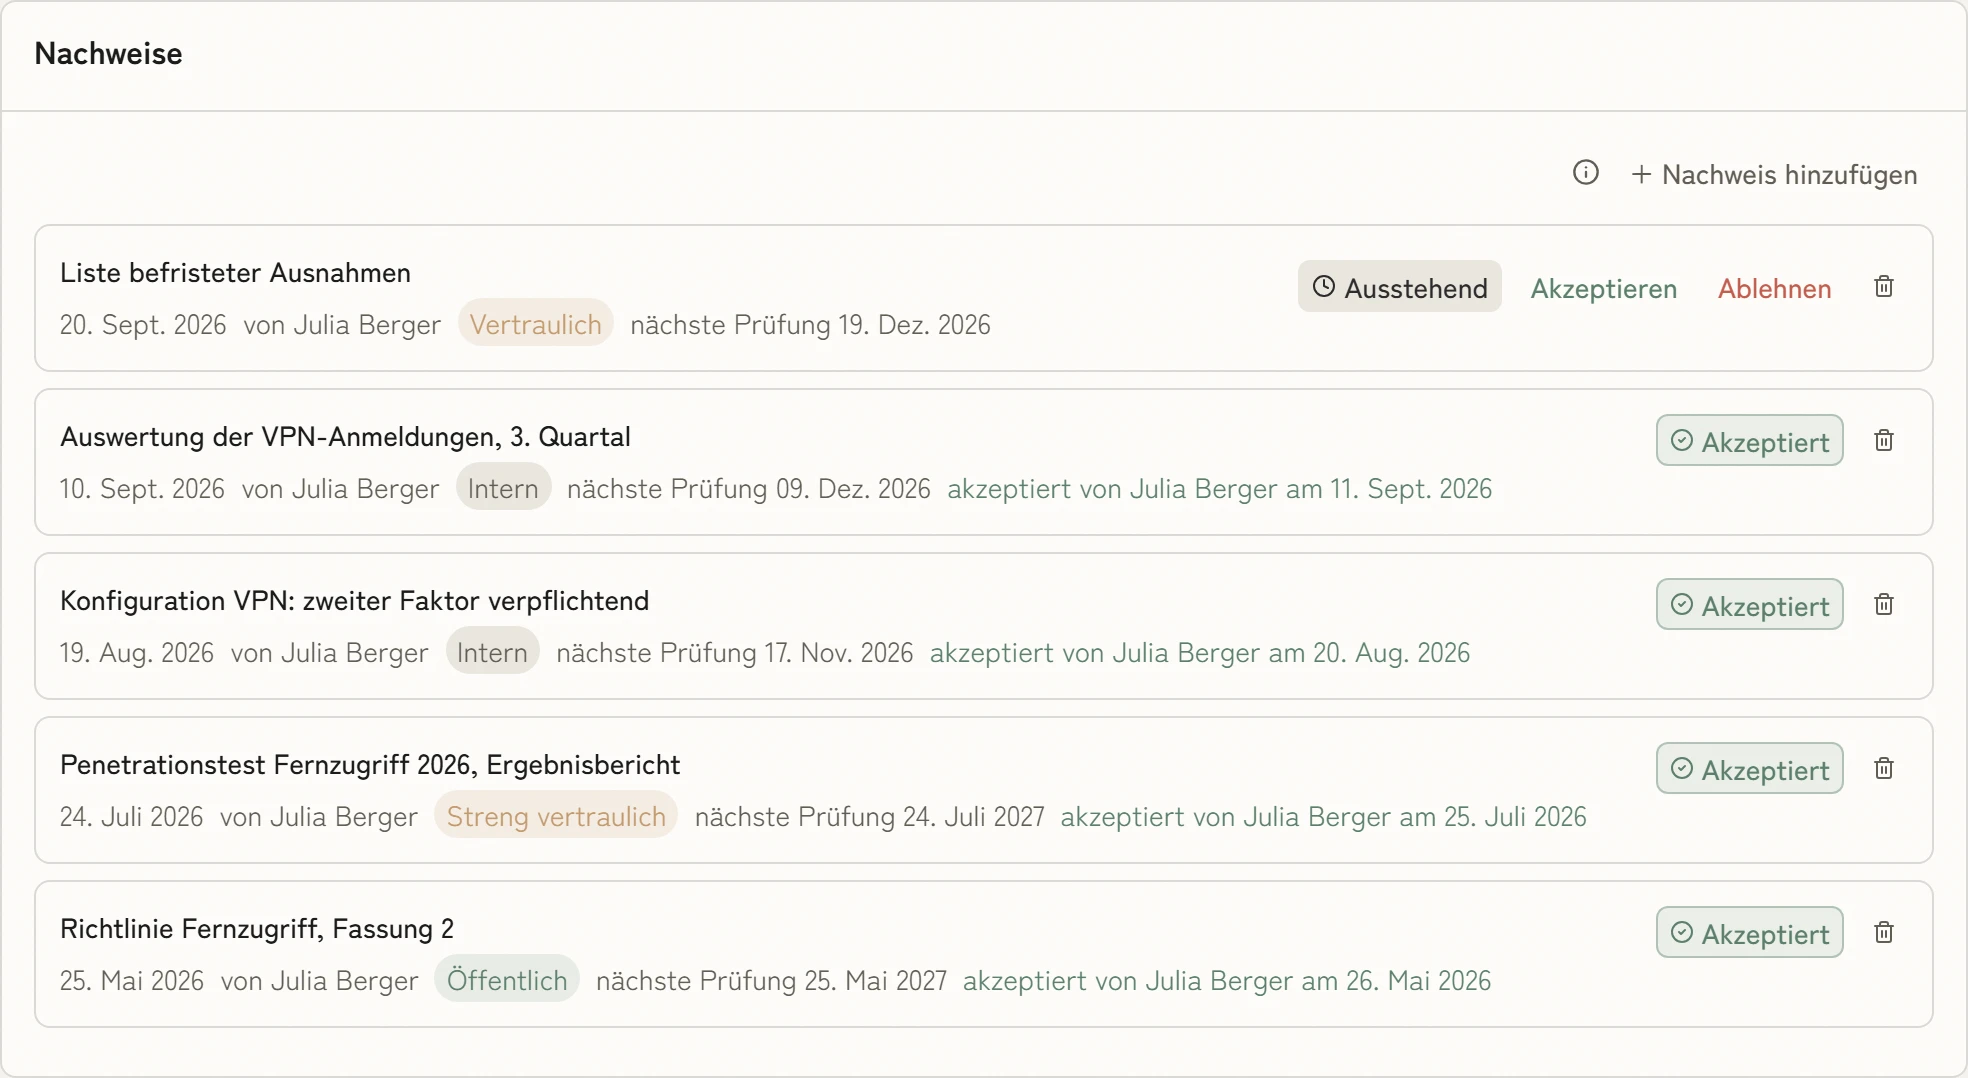
Fragebögen aus bestehenden Nachweisen
KaitoSec entwirft Fragebogen-Antworten aus bestehenden Maßnahmen, Richtlinien und Lieferantendaten. Prüfen, freigeben, versenden. Vertrieb verliert keine Deals an verzögerte Sicherheits-Reviews.
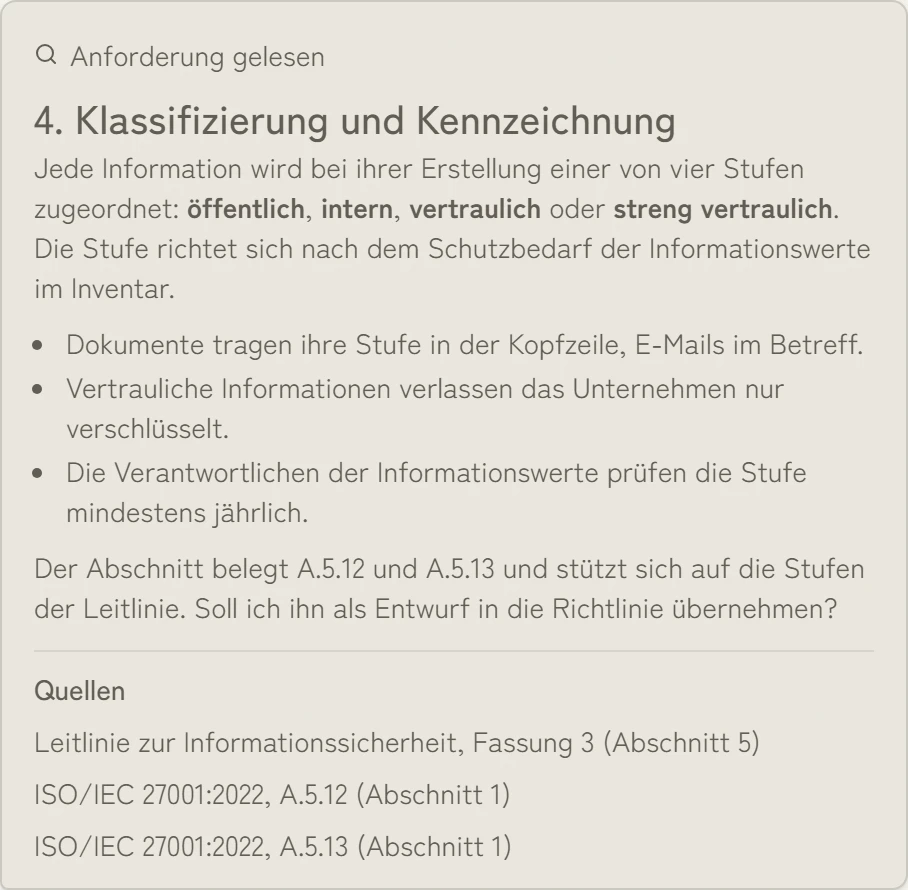
Eine Maßnahmenbibliothek statt Framework-Stapel
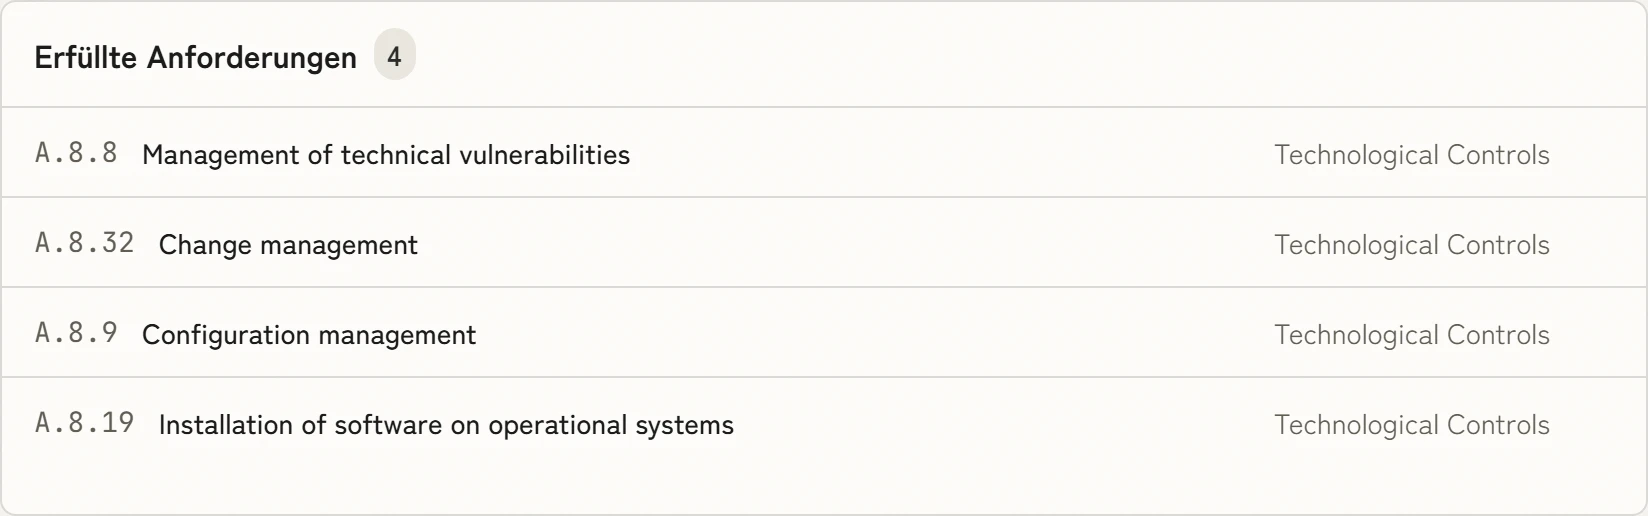
SOC 2, ISO 27001 und DSGVO teilen eine Maßnahmenbibliothek. Eine Maßnahme, die für ein Framework umgesetzt wird, zählt für die anderen, wo der Inhalt sich deckt. Die Lage bleibt aktuell, während das Produkt sich entwickelt.
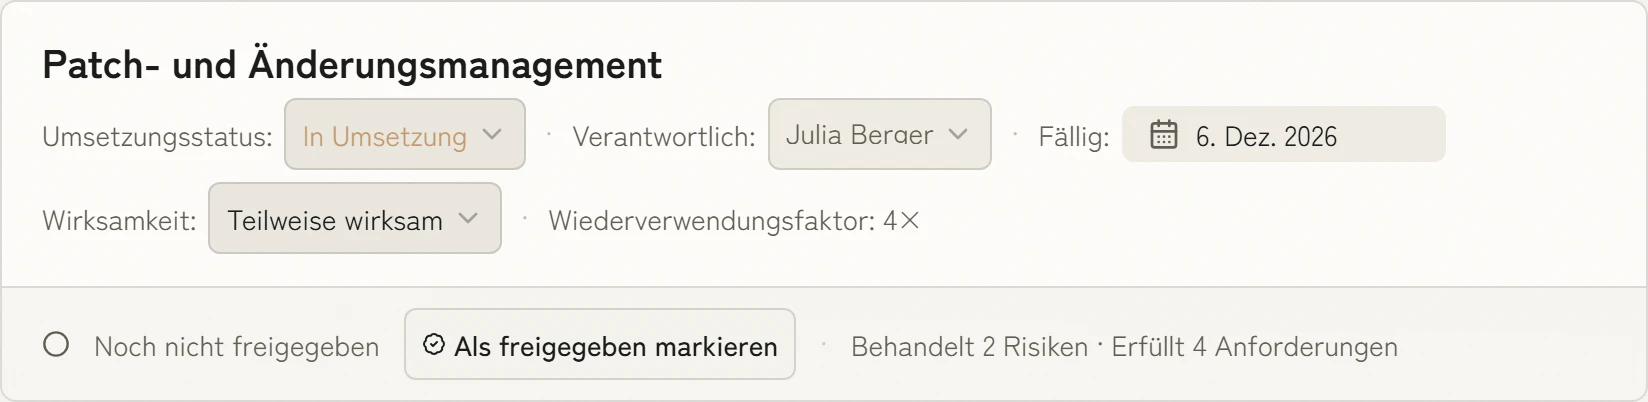
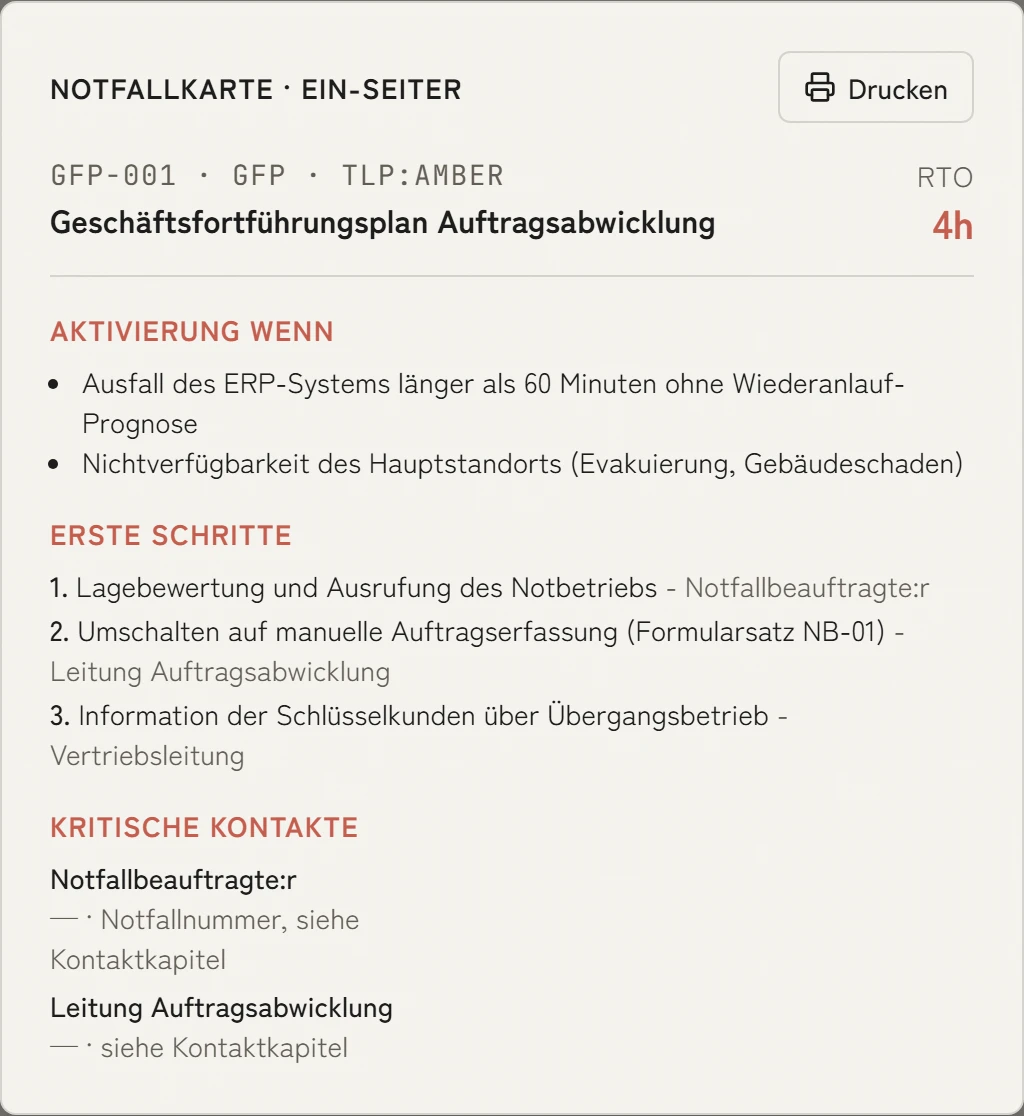
Continuity, die den Vorfall trägt, nicht nur das Audit
Ein BCMS sitzt direkt neben dem ISMS im selben Datenmodell. BIA, Notfallpläne und Übungen fließen ins Trust Center neben den Zertifikaten. Kunden sehen Betriebsfähigkeit, nicht nur Framework-Häkchen.
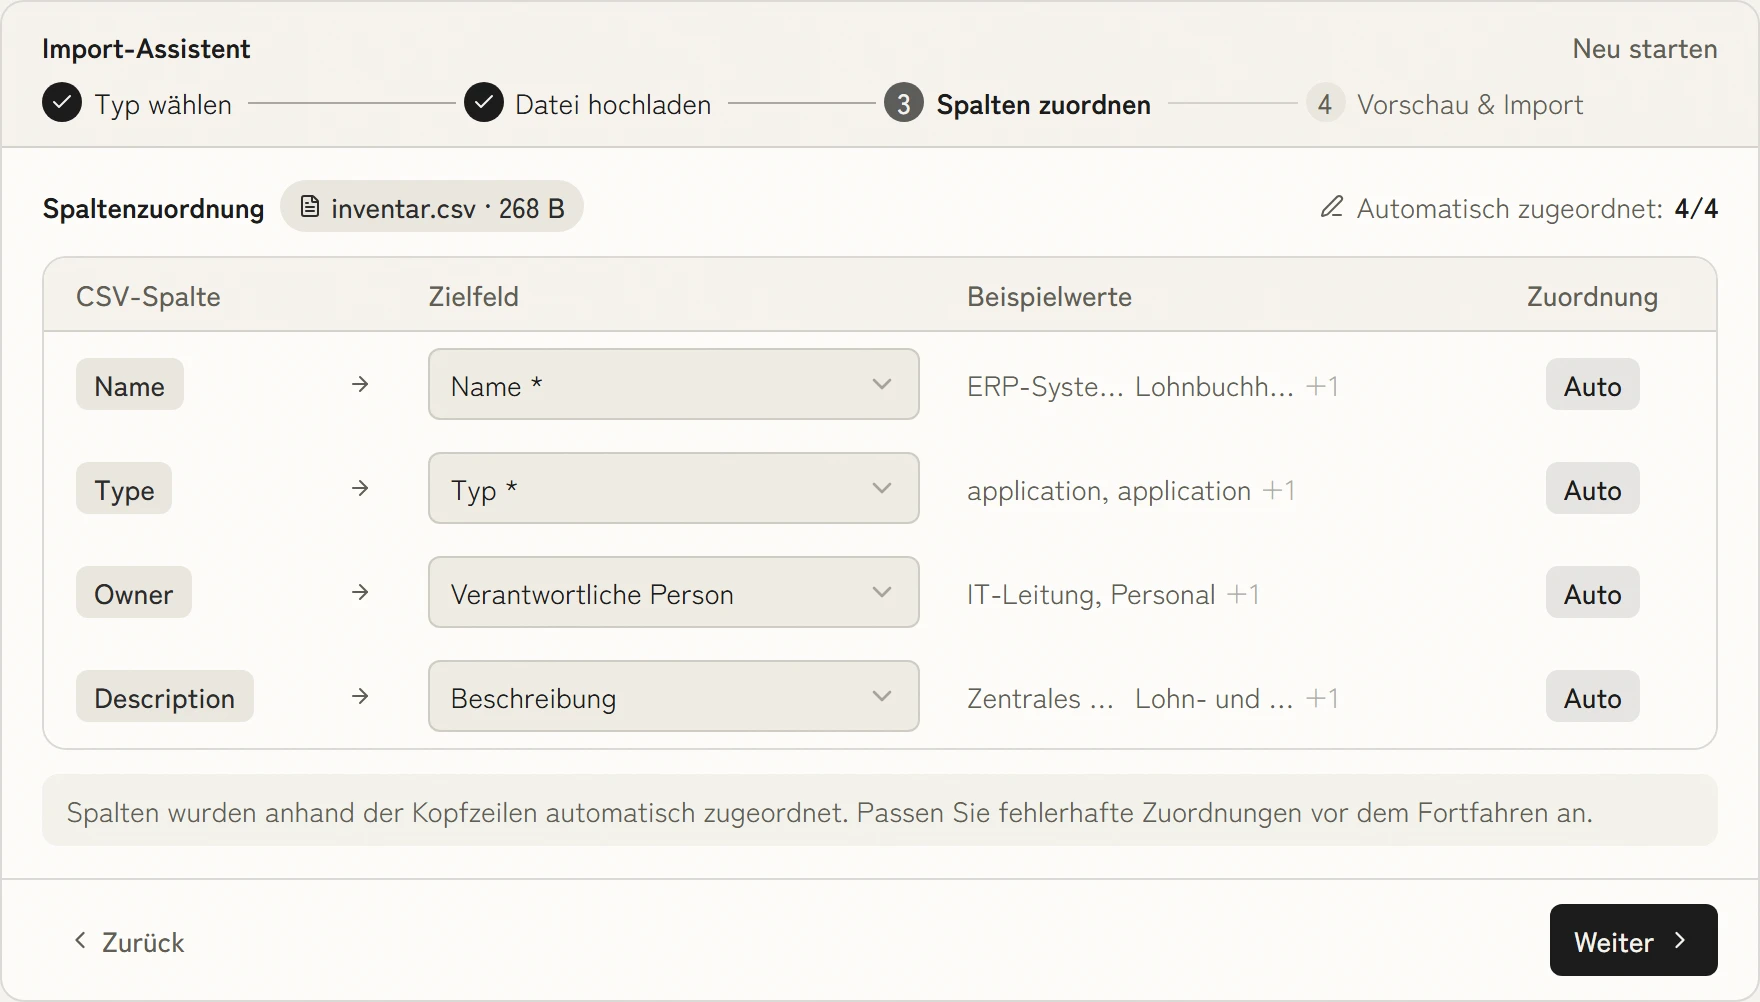
Quellsysteme mit dem Nachweispfad verbinden
Binden Sie Cloud-Infrastruktur, CI/CD-Pipelines und SaaS-Tools über API und Integrationen an. Importierte Signale werden dem passenden Arbeitsobjekt zugeordnet und von der verantwortlichen Person bewertet.
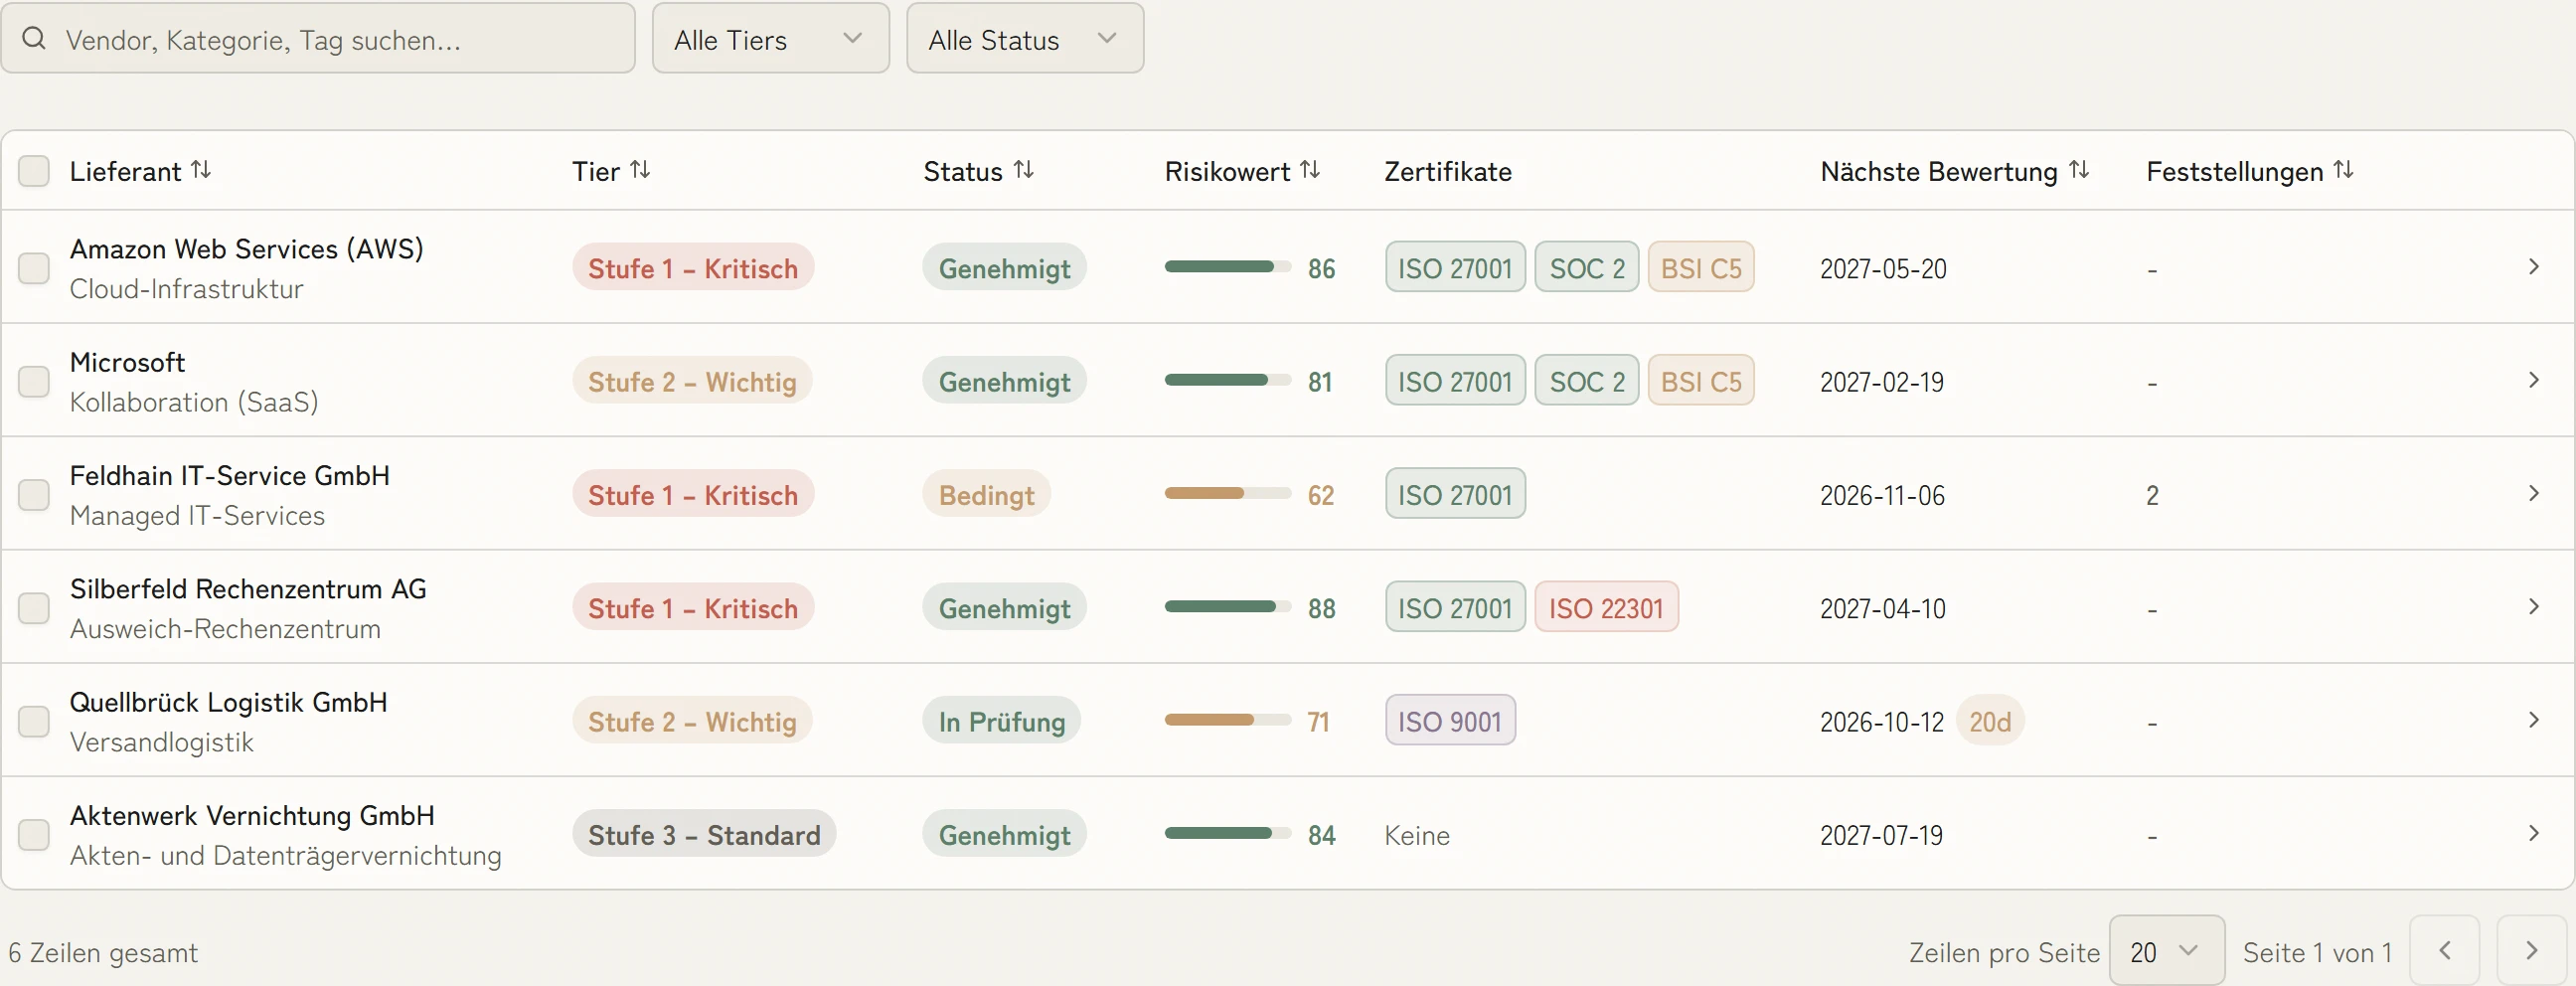
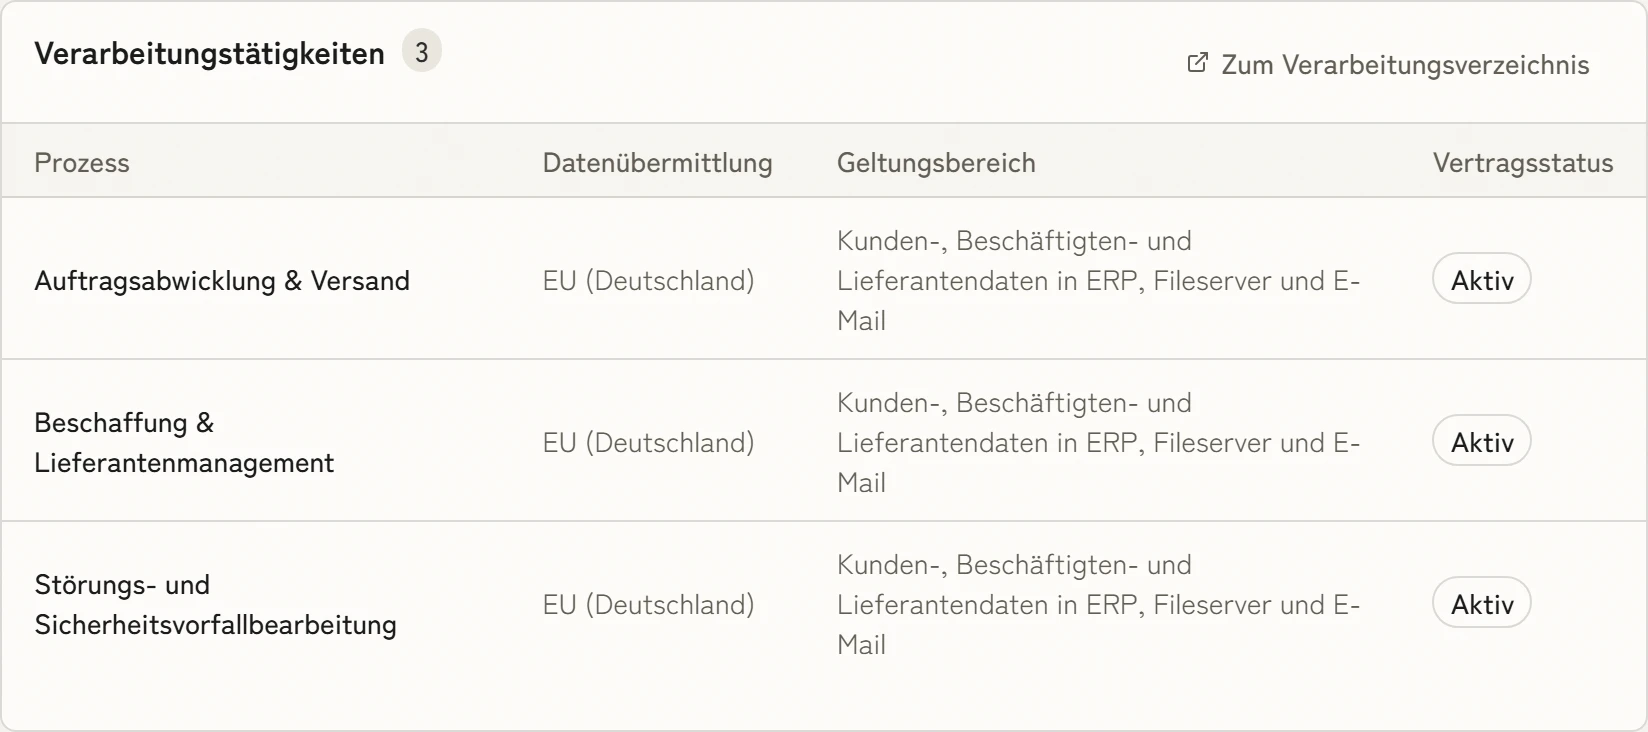
Sub-Prozessoren und Datenresidenz ohne Schatten-Register
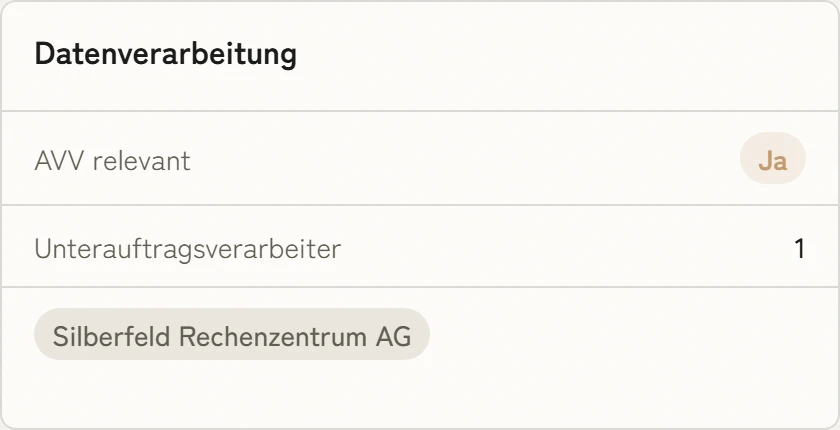
Sub-Prozessor-Listen, AVVs und Datenresidenz-Zusagen leben im selben Modell wie das Lieferantenregister. Änderungen am Cloud-Stack werden dort geprüft, bevor freigegebene Angaben im Trust Center oder in Kundeninformationen aktualisiert werden.
Audit-Vorbereitung ohne Sprint-Stillstand
Nachweise werden im laufenden Betrieb am Arbeitsobjekt gepflegt statt in einer Last-Minute-Sammelaktion. Engineering wird gezielt einbezogen, wenn Kontext oder eine Entscheidung erforderlich ist.
Die Nachweise kommen aus den Systemen, die Sie schon nutzen.
100+ Integrationen
Alle Integrationen















Passende Standards und Module

Bringen Sie Ruhe in Ihren Arbeitsalltag.
Eine persönliche Demo in 30 Minuten: Wir gehen Ihren Stack durch und zeigen, welche Antworten Ihr nächster Enterprise-Kunde bekommt.