
ISO 27001 Software: ISMS aufbauen, betreiben, zertifizieren
Annex A, Anwendbarkeitserklärung, Risiken und Nachweise in einem Werkzeug statt in Tabellen. Was Sie für ISO 27001 aufbauen, zählt danach auch für NIS2, DORA und weitere Standards.



 5,0 von 5
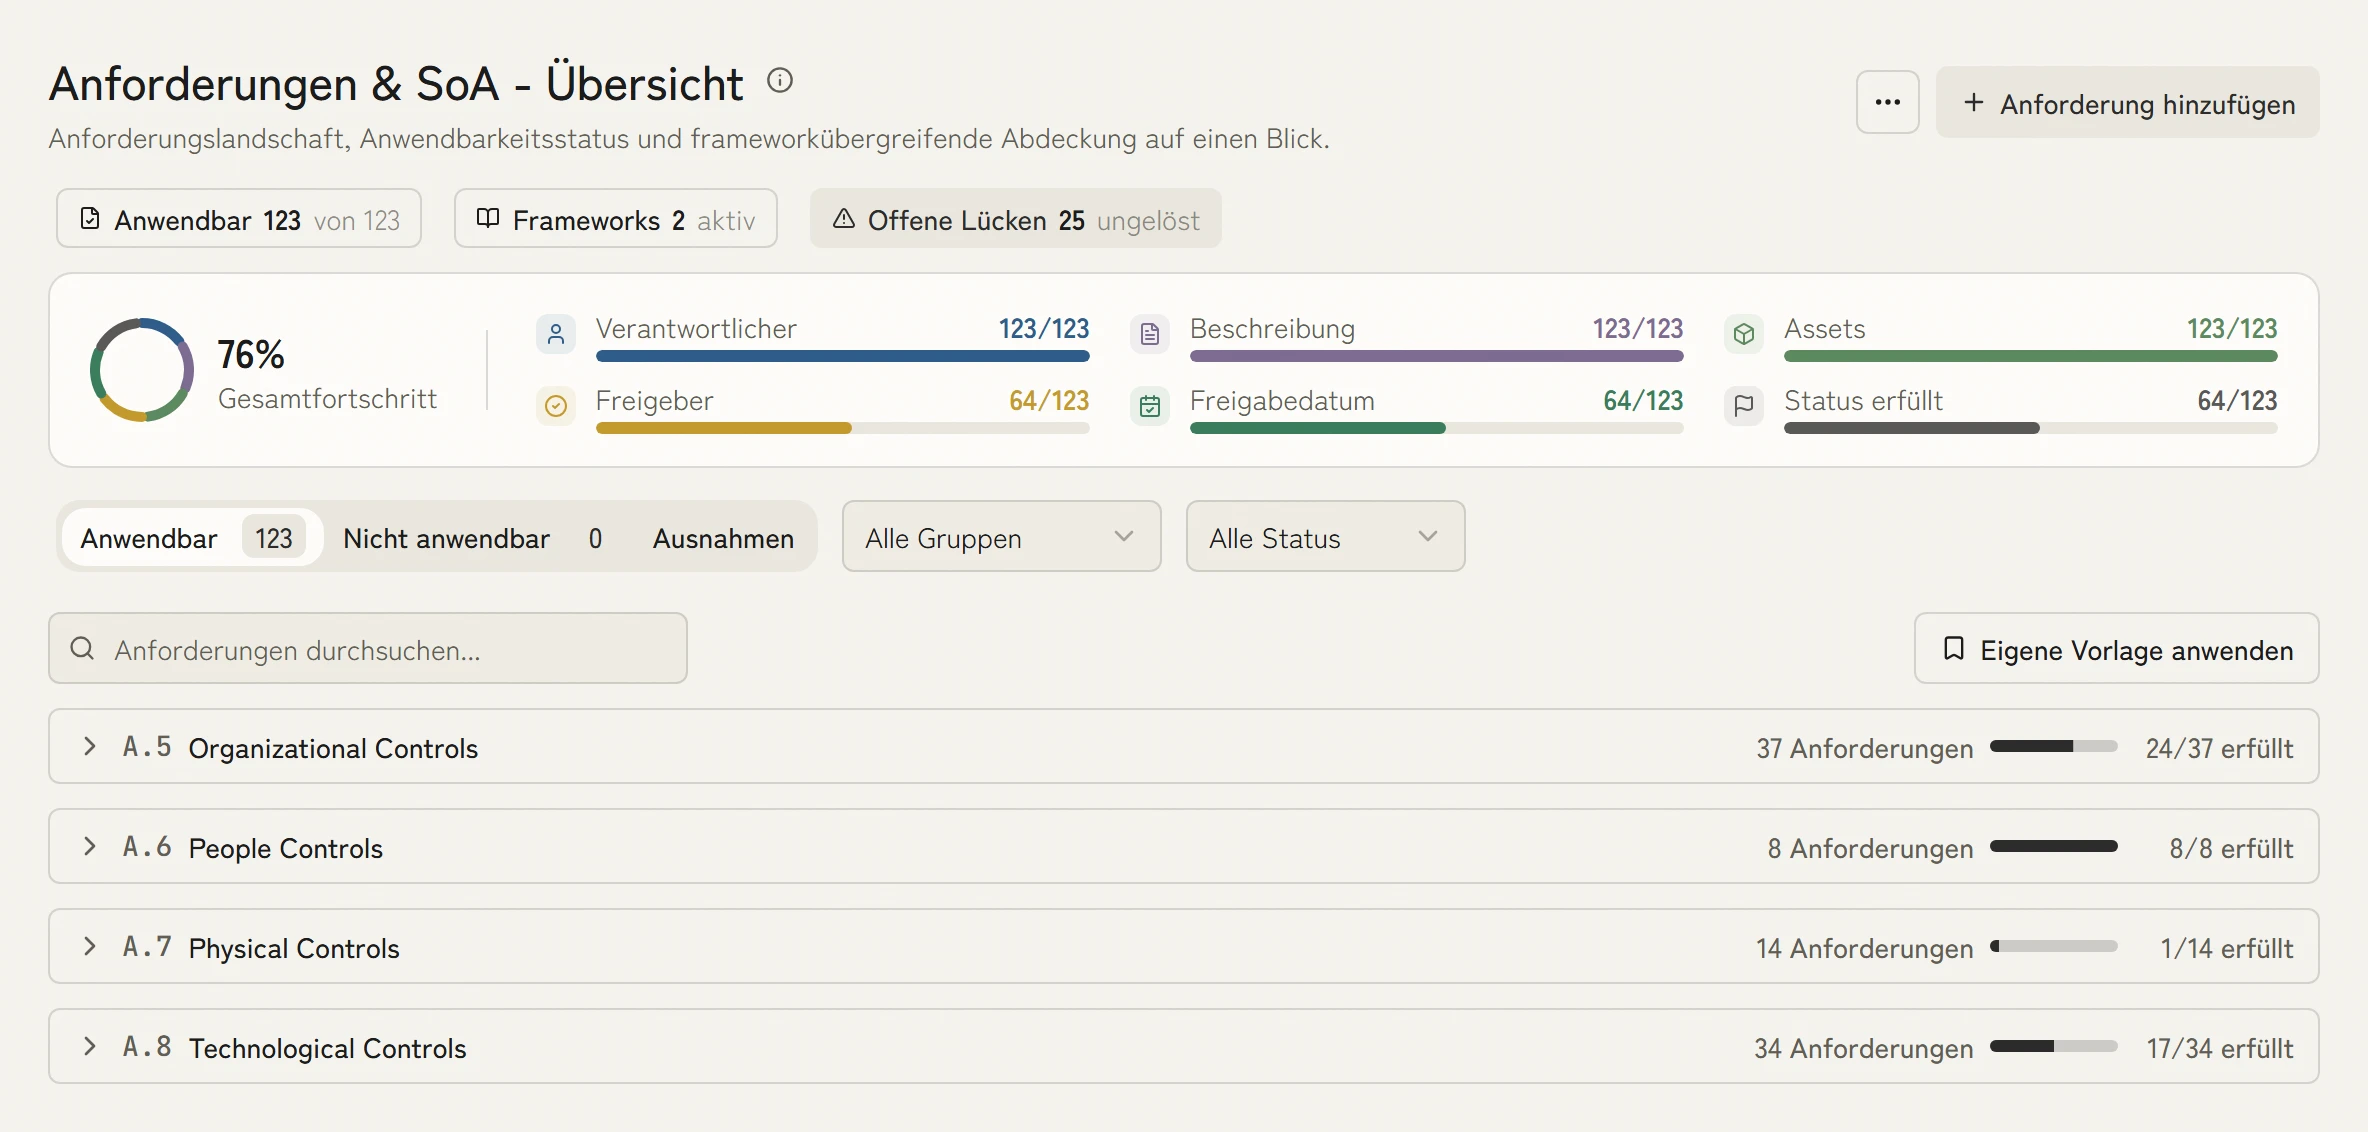
SoA und Annex A automatisch pflegen
Anwendbarkeit, Begründung, Umsetzungsstand und Nachweis bleiben für alle 93 Annex-A-Maßnahmen zusammen. Änderungen aktualisieren die arbeitende SoA, statt eine neue Tabellenrunde auszulösen. Unser Leitfaden zu den Kosten einer ISO-27001-Zertifizierung schlüsselt die typischen Positionen auf.
93ISO 27001:2022 Annex-A-Maßnahmen vorgeladen
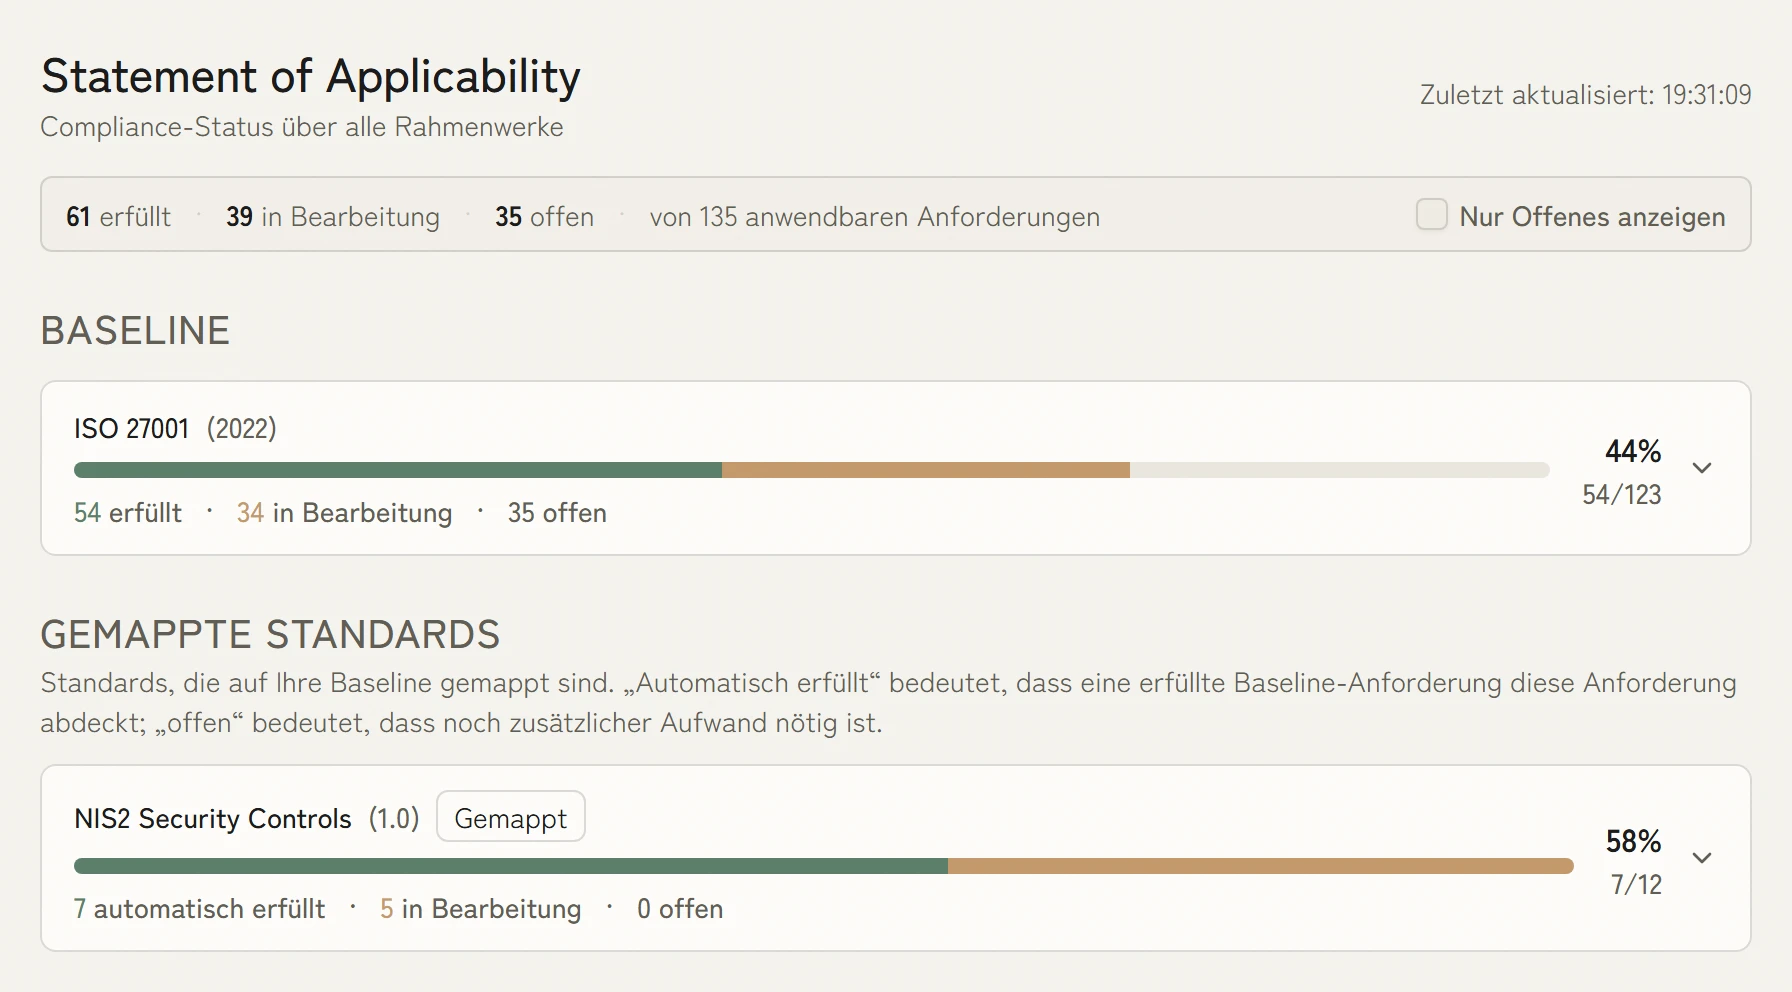
Risikoanalyse nach ISO 27005
Bewerten Sie Risiken im Kontext, dokumentieren Sie Behandlung und Restrisiko, weisen Sie Verantwortung zu und setzen Sie den nächsten Review. Die ISO-27005-Sicht bleibt mit den gewählten Maßnahmen verbunden.
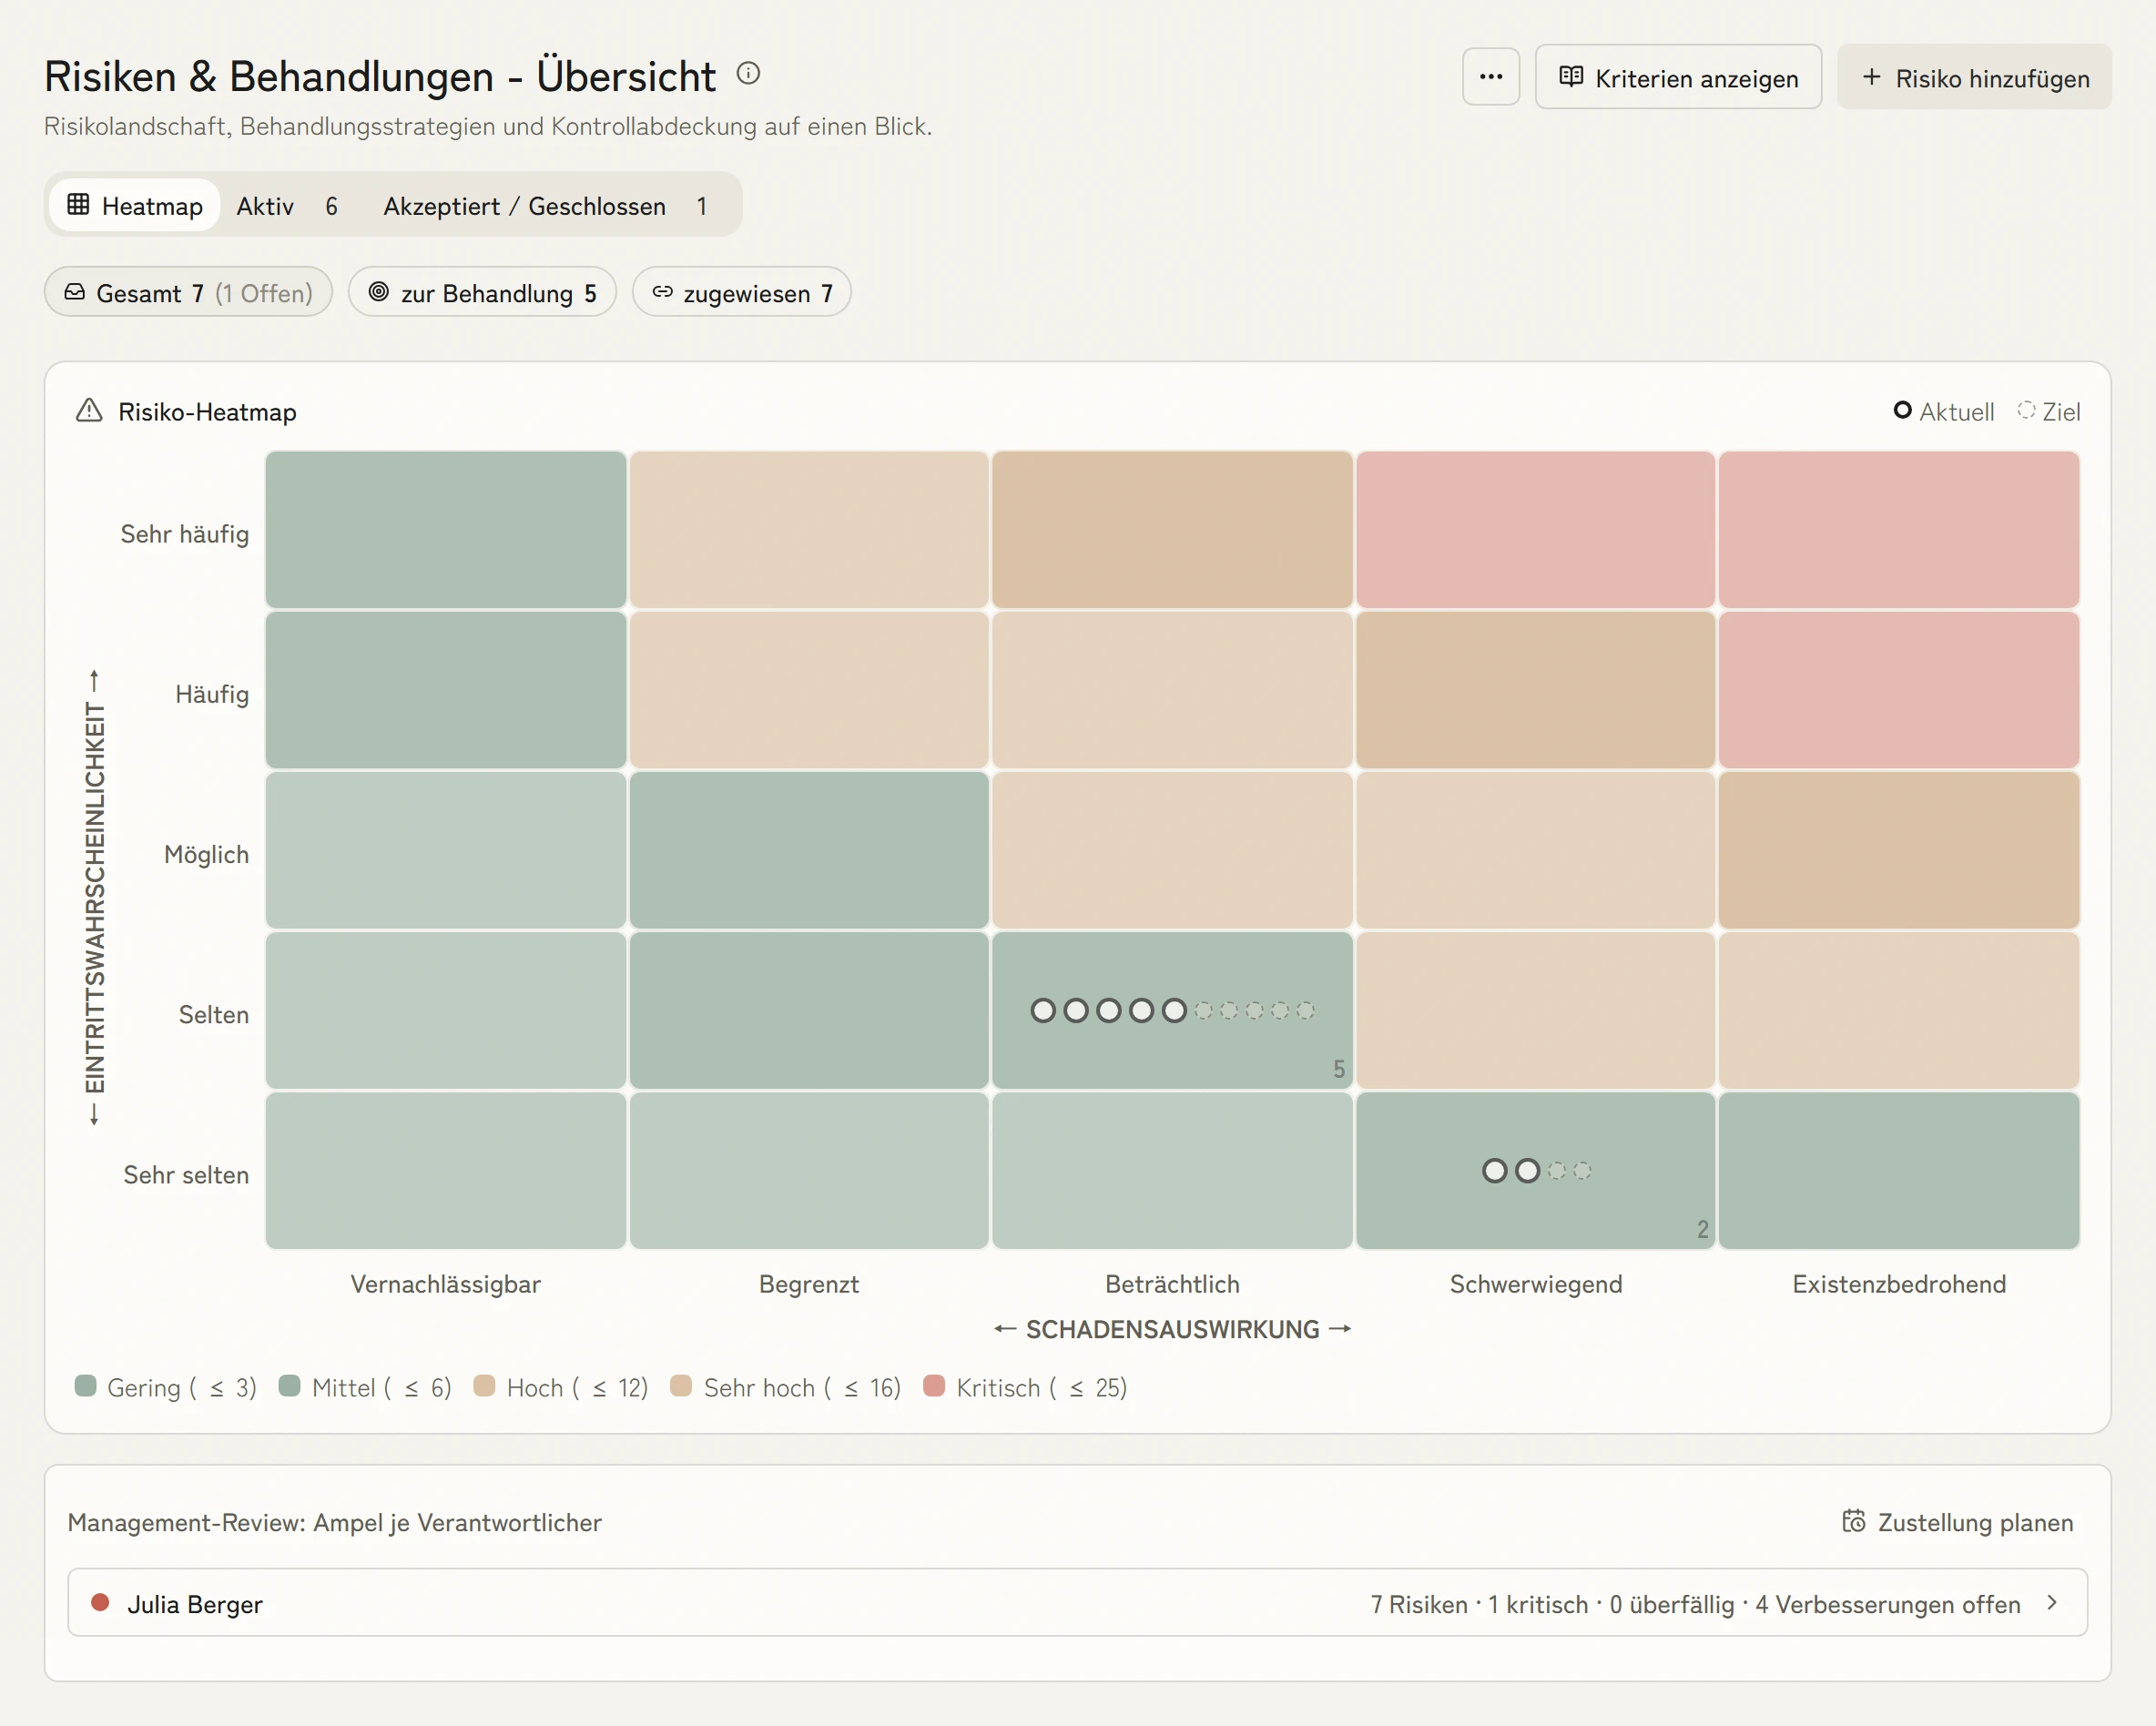
Audit-Nachweise ohne Excel
Versionierte Richtlinien, freigegebene Nachweise und ein begrenzter Auditor-Zugriff halten die Prüfungsspur am Datensatz. Berichtswesen, Mapping und Risikoarbeit nutzen denselben aktuellen Stand.
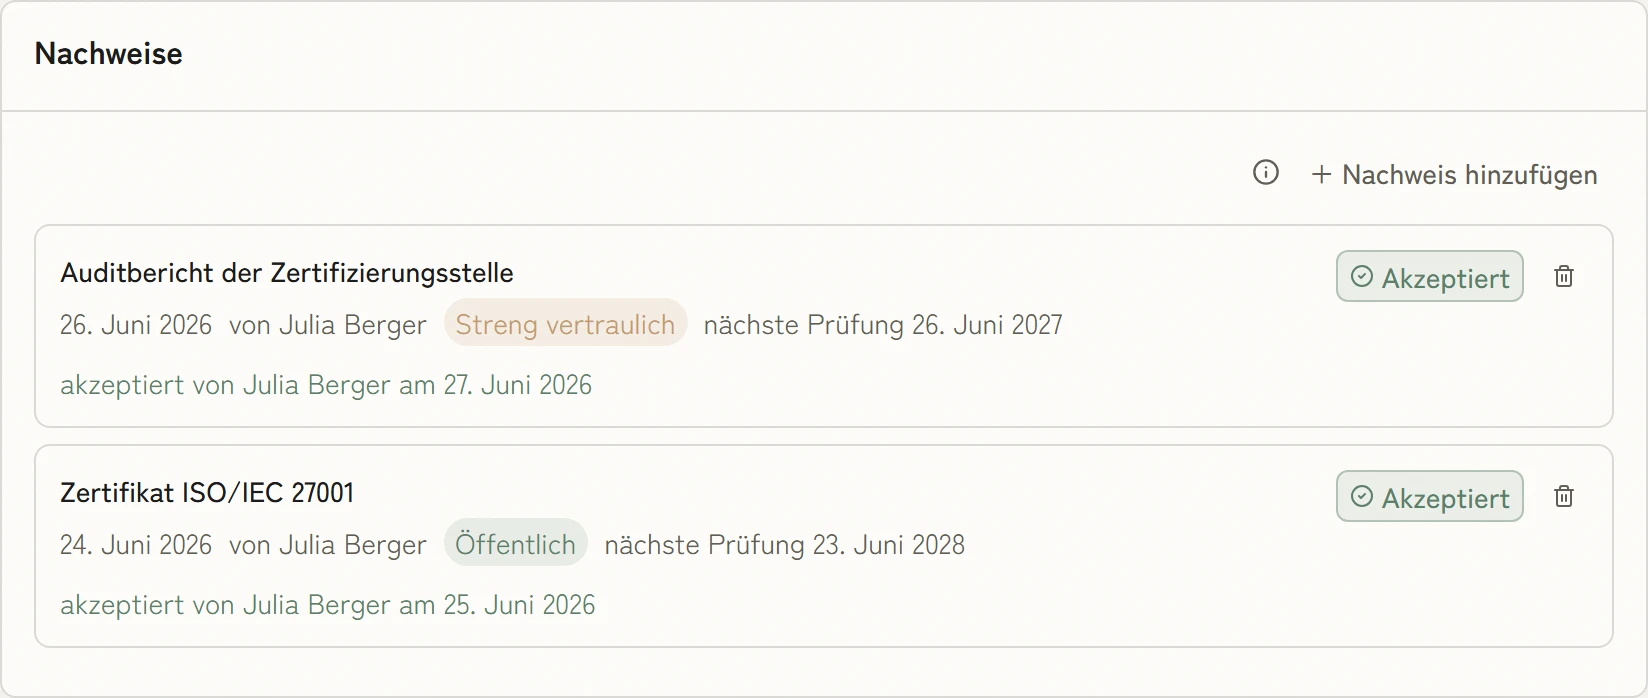
Von ISO 27001 zu NIS2 und DORA ohne Doppelarbeit
KaitoSec führt freigegebene Maßnahmen und Nachweise in einer ISMS-Software und ordnet sie NIS2, DORA und weiteren Frameworks nur dort zu, wo sich die Substanz überschneidet. Framework-spezifische Formulierungen und Entscheidungen bleiben sichtbar.
4 SystemeISMS-Maßnahmen speisen auch BCMS, DSMS, AIMS
ISO 27001 mit weiteren Standards verbinden
Erweitern Sie denselben ISMS-Arbeitsstand um die Standards und Pflichten, die für Ihre Organisation gelten.
- BSI IT-GrundschutzDeutsche Methodik für IT-SicherheitMehr erfahren
- NIS2EU-CybersicherheitsrichtlinieMehr erfahren
- DORAResilienz im FinanzsektorMehr erfahren
- TISAXAutomotive-SicherheitMehr erfahren
- NIST CSFUS-Cyber-FrameworkMehr erfahren
- SOC 2Trust-Kriterien für SaaSMehr erfahren
ISO 27001 nach Unternehmen und Rolle
Weitere Funktionen für ISO 27001
Gap-Analyse mit vorhandenem Kontext
Ordnen Sie Asset-Inventar, Richtlinien und bestehende Maßnahmen dem ISO-27001:2022-Scope zu. KaitoSec bereitet offene Punkte mit Verantwortlichen und Priorität für die fachliche Prüfung vor.
Lebendige Anwendbarkeitserklärung
Ihre Anwendbarkeitserklärung führt Anwendbarkeit, Begründung, Umsetzung und Nachweis zusammen. Änderungen werden versioniert; die Zertifizierungsstelle erhält bei Bedarf kontrollierten Lesezugriff auf den freigegebenen Stand.
ISMS-Richtlinienvorlagen
Beginnen Sie mit einer strukturierten Richtlinienvorlage, passen Sie sie an Ihre Organisation an und verknüpfen Sie die freigegebene Fassung mit Maßnahmen, Versionen und Bestätigungen.
Umsetzung je Maßnahme verfolgen
Jede Annex-A-Maßnahme verfügt über einen dedizierten Arbeitsbereich, in dem Sie Verantwortliche zuweisen, Nachweise anhängen und den Implementierungsstatus verfolgen. Der Gesamtfortschritt zur Zertifizierungsreife ist für das ganze Team sichtbar.
Risikobehandlungs-Workflows
Verknüpfen Sie Risiken direkt mit Maßnahmen und definieren Sie die Behandlung: akzeptieren, mindern, übertragen oder vermeiden. KaitoSec verlangt dokumentierte Entscheidungen und erinnert Verantwortliche, wenn Risikoüberprüfungen überfällig sind.
Auditor-Zugriffsportal
Geben Sie Ihrer Zertifizierungsstelle begrenzten Lesezugriff auf einen freigegebenen Stand Ihrer ISMS-Nachweise. Kontext, Version und Verantwortlichkeit bleiben am Nachweis erhalten.
Was ISO 27001:2022 verlangt
ISO 27001:2022 verlangt ein gesteuertes ISMS mit Scope, risikobasierten Entscheidungen, Zielen, gelenkter Information, Reviews und fortlaufender Verbesserung. Annex A unterstützt die Behandlung, ersetzt aber nicht das Managementsystem.
7Kapitel im Managementsystem
- Kapitel 4Kontext
- Kapitel 5Führung
- Kapitel 6Planung
- Kapitel 7Unterstützung
- Kapitel 8Betrieb
- Kapitel 9Bewertung
- Kapitel 10Verbesserung
93Maßnahmen in Anhang A
- organisatorisch37
- personenbezogen8
- physisch14
- technologisch34
Häufige Fragen zur ISO-27001-Zertifizierung
Welche Software brauche ich für ISO 27001?
Für ISO 27001 braucht es ein Tool, das Kontext, Risikobewertung, Statement of Applicability, Maßnahmen aus Annex A und Nachweise zusammenhält. KaitoSec liefert genau das als ISMS-Software, ohne Excel-Parallelwelt. Unsere ISO-27001-Checkliste gliedert den gesamten Zertifizierungsweg in konkrete Schritte.
Was ist die Statement of Applicability (SoA) und wie pflegt man sie?
Die Statement of Applicability (SoA) listet alle 93 Controls aus ISO 27001:2022 Annex A mit Begründung, ob und wie sie umgesetzt sind. In KaitoSec entsteht sie automatisch aus dem Risikomanagement und dem Maßnahmenstatus und bleibt damit auditfähig aktuell.
Wie lange dauert eine ISO-27001-Zertifizierung?
Eine ISO-27001-Zertifizierung dauert typischerweise 6–12 Monate, abhängig von Reifegrad und Scope. Den Aufbau des ISMS verkürzt KaitoSec messbar; der Zeitplan bis zum Audit bleibt vom Zertifizierer abhängig. Für KMU ohne Security-Team siehe ISMS für den Mittelstand.
Kann ich ISO 27001 und NIS2 mit demselben ISMS erfüllen?
ISO 27001 und NIS2 lassen sich mit demselben ISMS erfüllen. Die Maßnahmen nach § 30 BSIG überschneiden sich stark mit Annex A. Über das Compliance-Mapping zählt eine Umsetzung für NIS2, DORA und ISO 27001 gleichzeitig. In unseren Daten sind rund 78 % der ISO-Anforderungen durch vorhandene Controls abgedeckt.
ISO 27001 oder BSI IT-Grundschutz: Was passt zu uns?
ISO 27001 ist international anerkannt und risikobasiert; IT-Grundschutz ist detaillierter und in Behörden sowie KRITIS oft vorgeschrieben. Beides lässt sich kombinieren („ISO 27001 auf Basis IT-Grundschutz“). Vergleich unter BSI IT-Grundschutz.
Was ist ISO 27001 und was bedeutet ISO/IEC 27001:2022?
ISO/IEC 27001 ist die internationale Norm für ein Informationssicherheits-Managementsystem (ISMS). Sie legt fest, wie eine Organisation Risiken für Vertraulichkeit, Integrität und Verfügbarkeit ihrer Informationen erkennt, behandelt und nachweist. Die Fassung 2022 ersetzt die Ausgabe von 2013: Annex A wurde auf 93 Maßnahmen in vier Themen verdichtet, elf Maßnahmen wie Threat Intelligence und Cloud-Sicherheit kamen hinzu. Den Einstieg erklärt unser Artikel ISO 27001:2022 einfach erklärt.
Wie läuft eine ISO-27001-Zertifizierung ab?
Eine akkreditierte Zertifizierungsstelle prüft in zwei Stufen: Das Stage-1-Audit prüft Dokumentation und Bereitschaft, das Stage-2-Audit die Wirksamkeit des ISMS im laufenden Betrieb. Das Zertifikat gilt drei Jahre, mit jährlichen Überwachungsaudits und einem Re-Zertifizierungsaudit am Ende des Zyklus. Vor dem ersten Audit erwartet die Norm ein durchlaufenes internes Audit und eine Managementbewertung.

Ihr ISO-27001-Plan in dreißig Minuten.
In der Demo gehen wir Ihren Stand durch: Scope, Annex A, Risiken und Nachweise. Danach haben Sie einen Plan bis zum Audit.