
NIST CSF 2.0 einmal umgesetzt, mehrfach berichtet
Die sechs Funktionen von CSF 2.0 liegen auf denselben Maßnahmen wie ISO 27001, IT-Grundschutz und NIS2. Sie setzen einmal um und berichten nach CSF, ohne eine eigene Reifegrad-Tabelle zu pflegen.

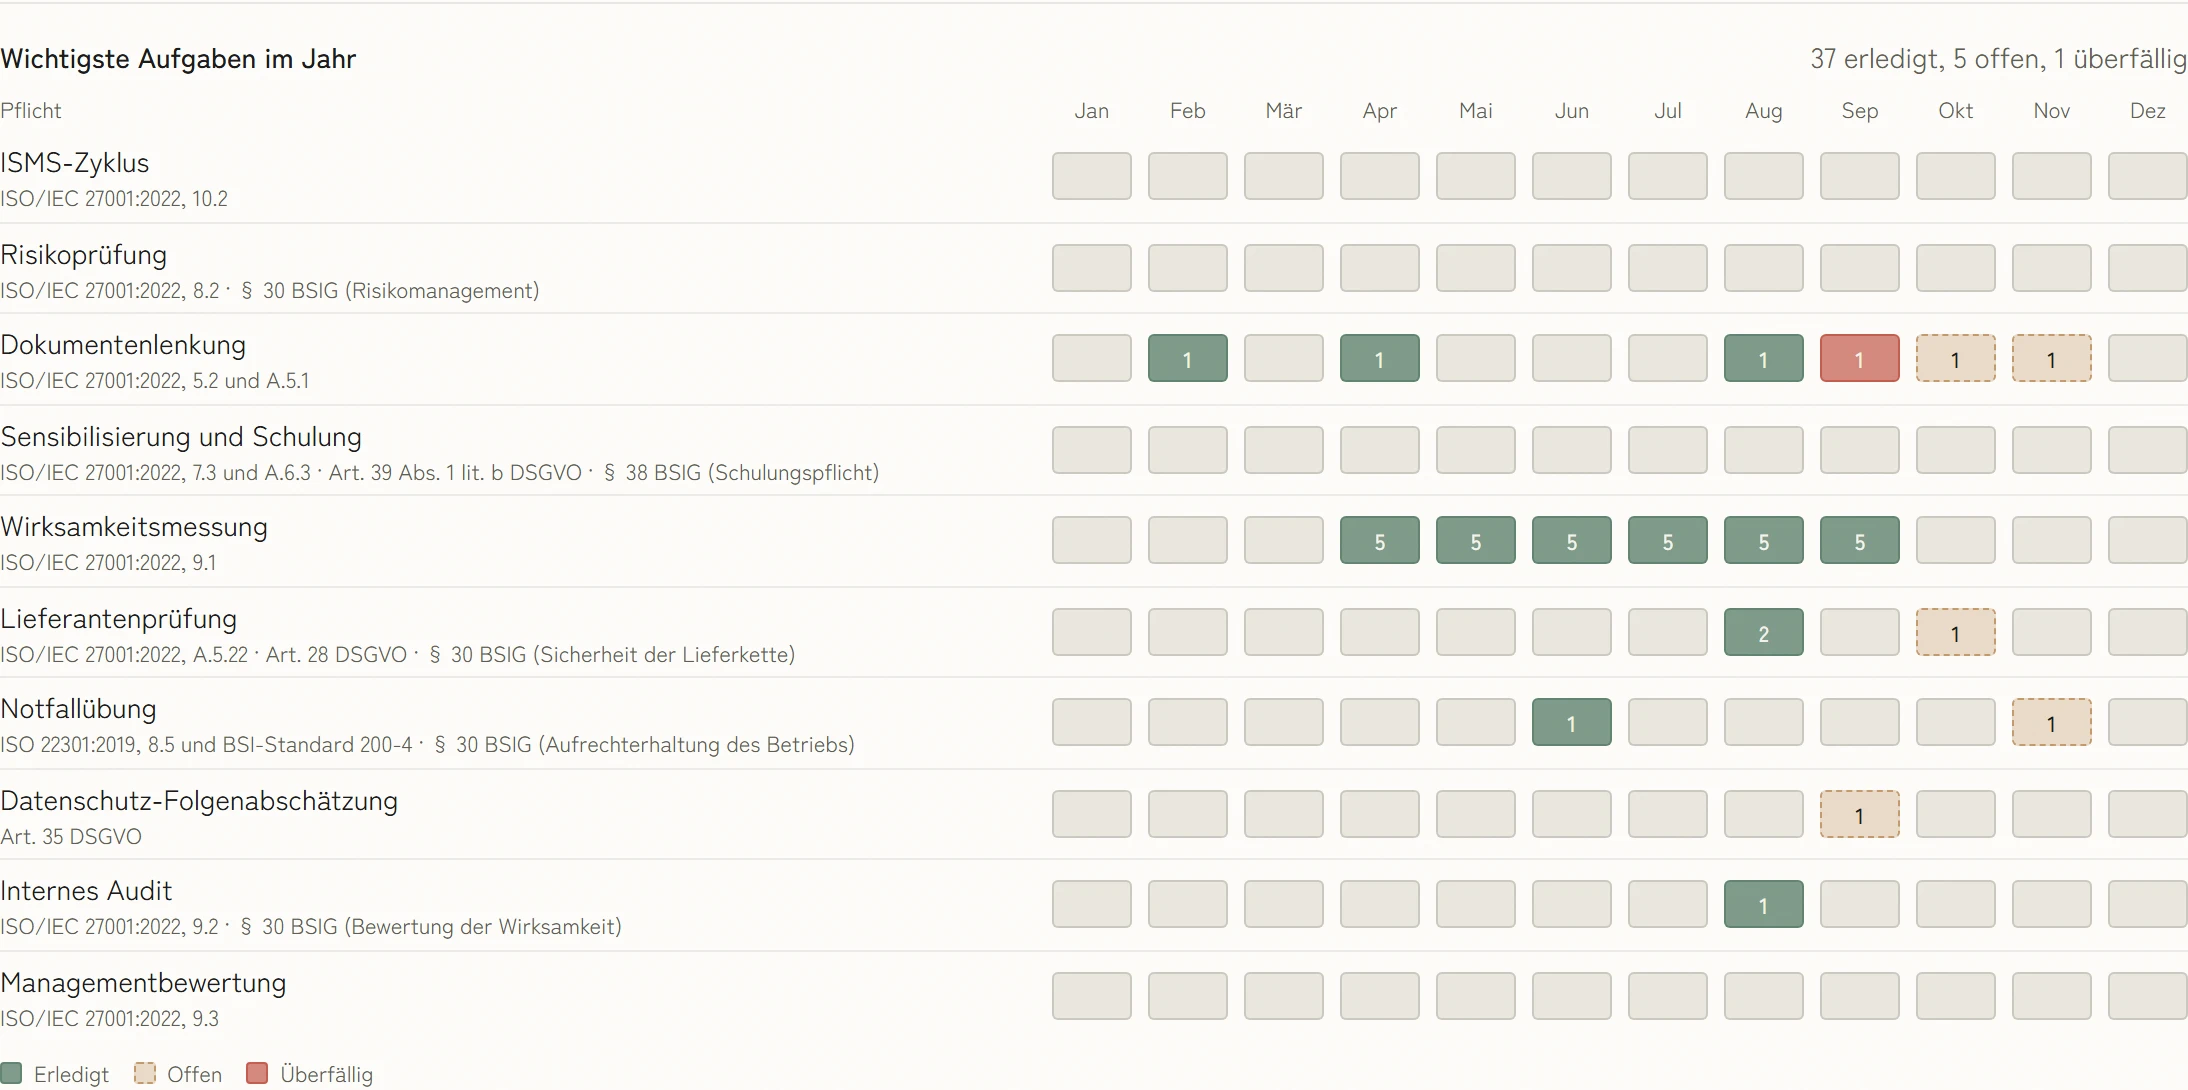


 5,0 von 5
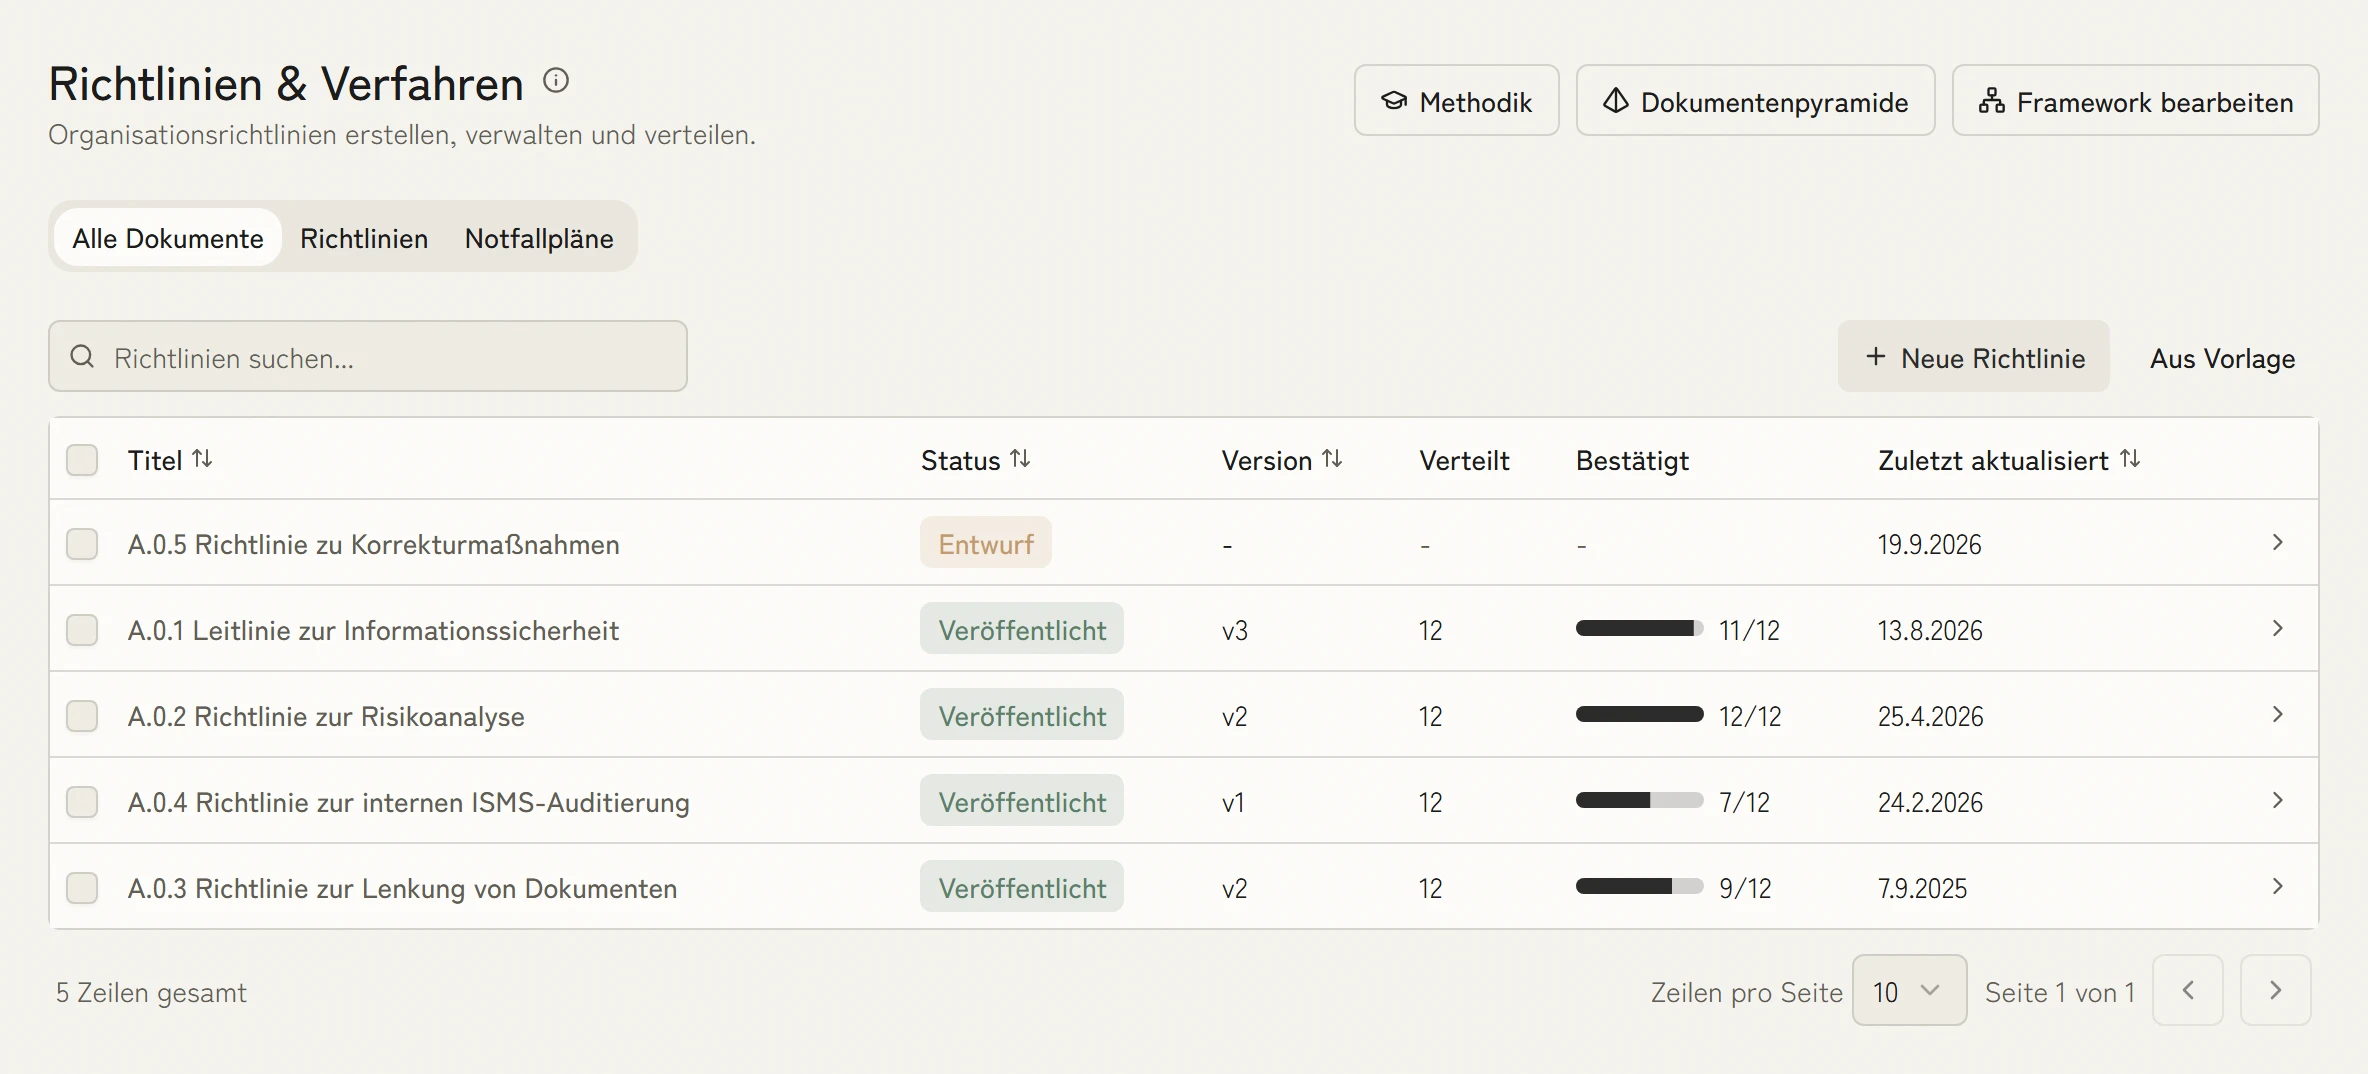
Govern entsteht aus Richtlinien und Bestätigungen
Leitlinie und Richtlinien tragen Status, Version und die Zahl der Beschäftigten, die die geltende Fassung bestätigt haben. Genau das ist der Govern-Nachweis, und er entsteht aus dem laufenden Betrieb statt aus einer eigenen Reifegrad-Tabelle.
6 FunktionenGovern (neu in 2.0), Identify, Protect, Detect, Respond, Recover
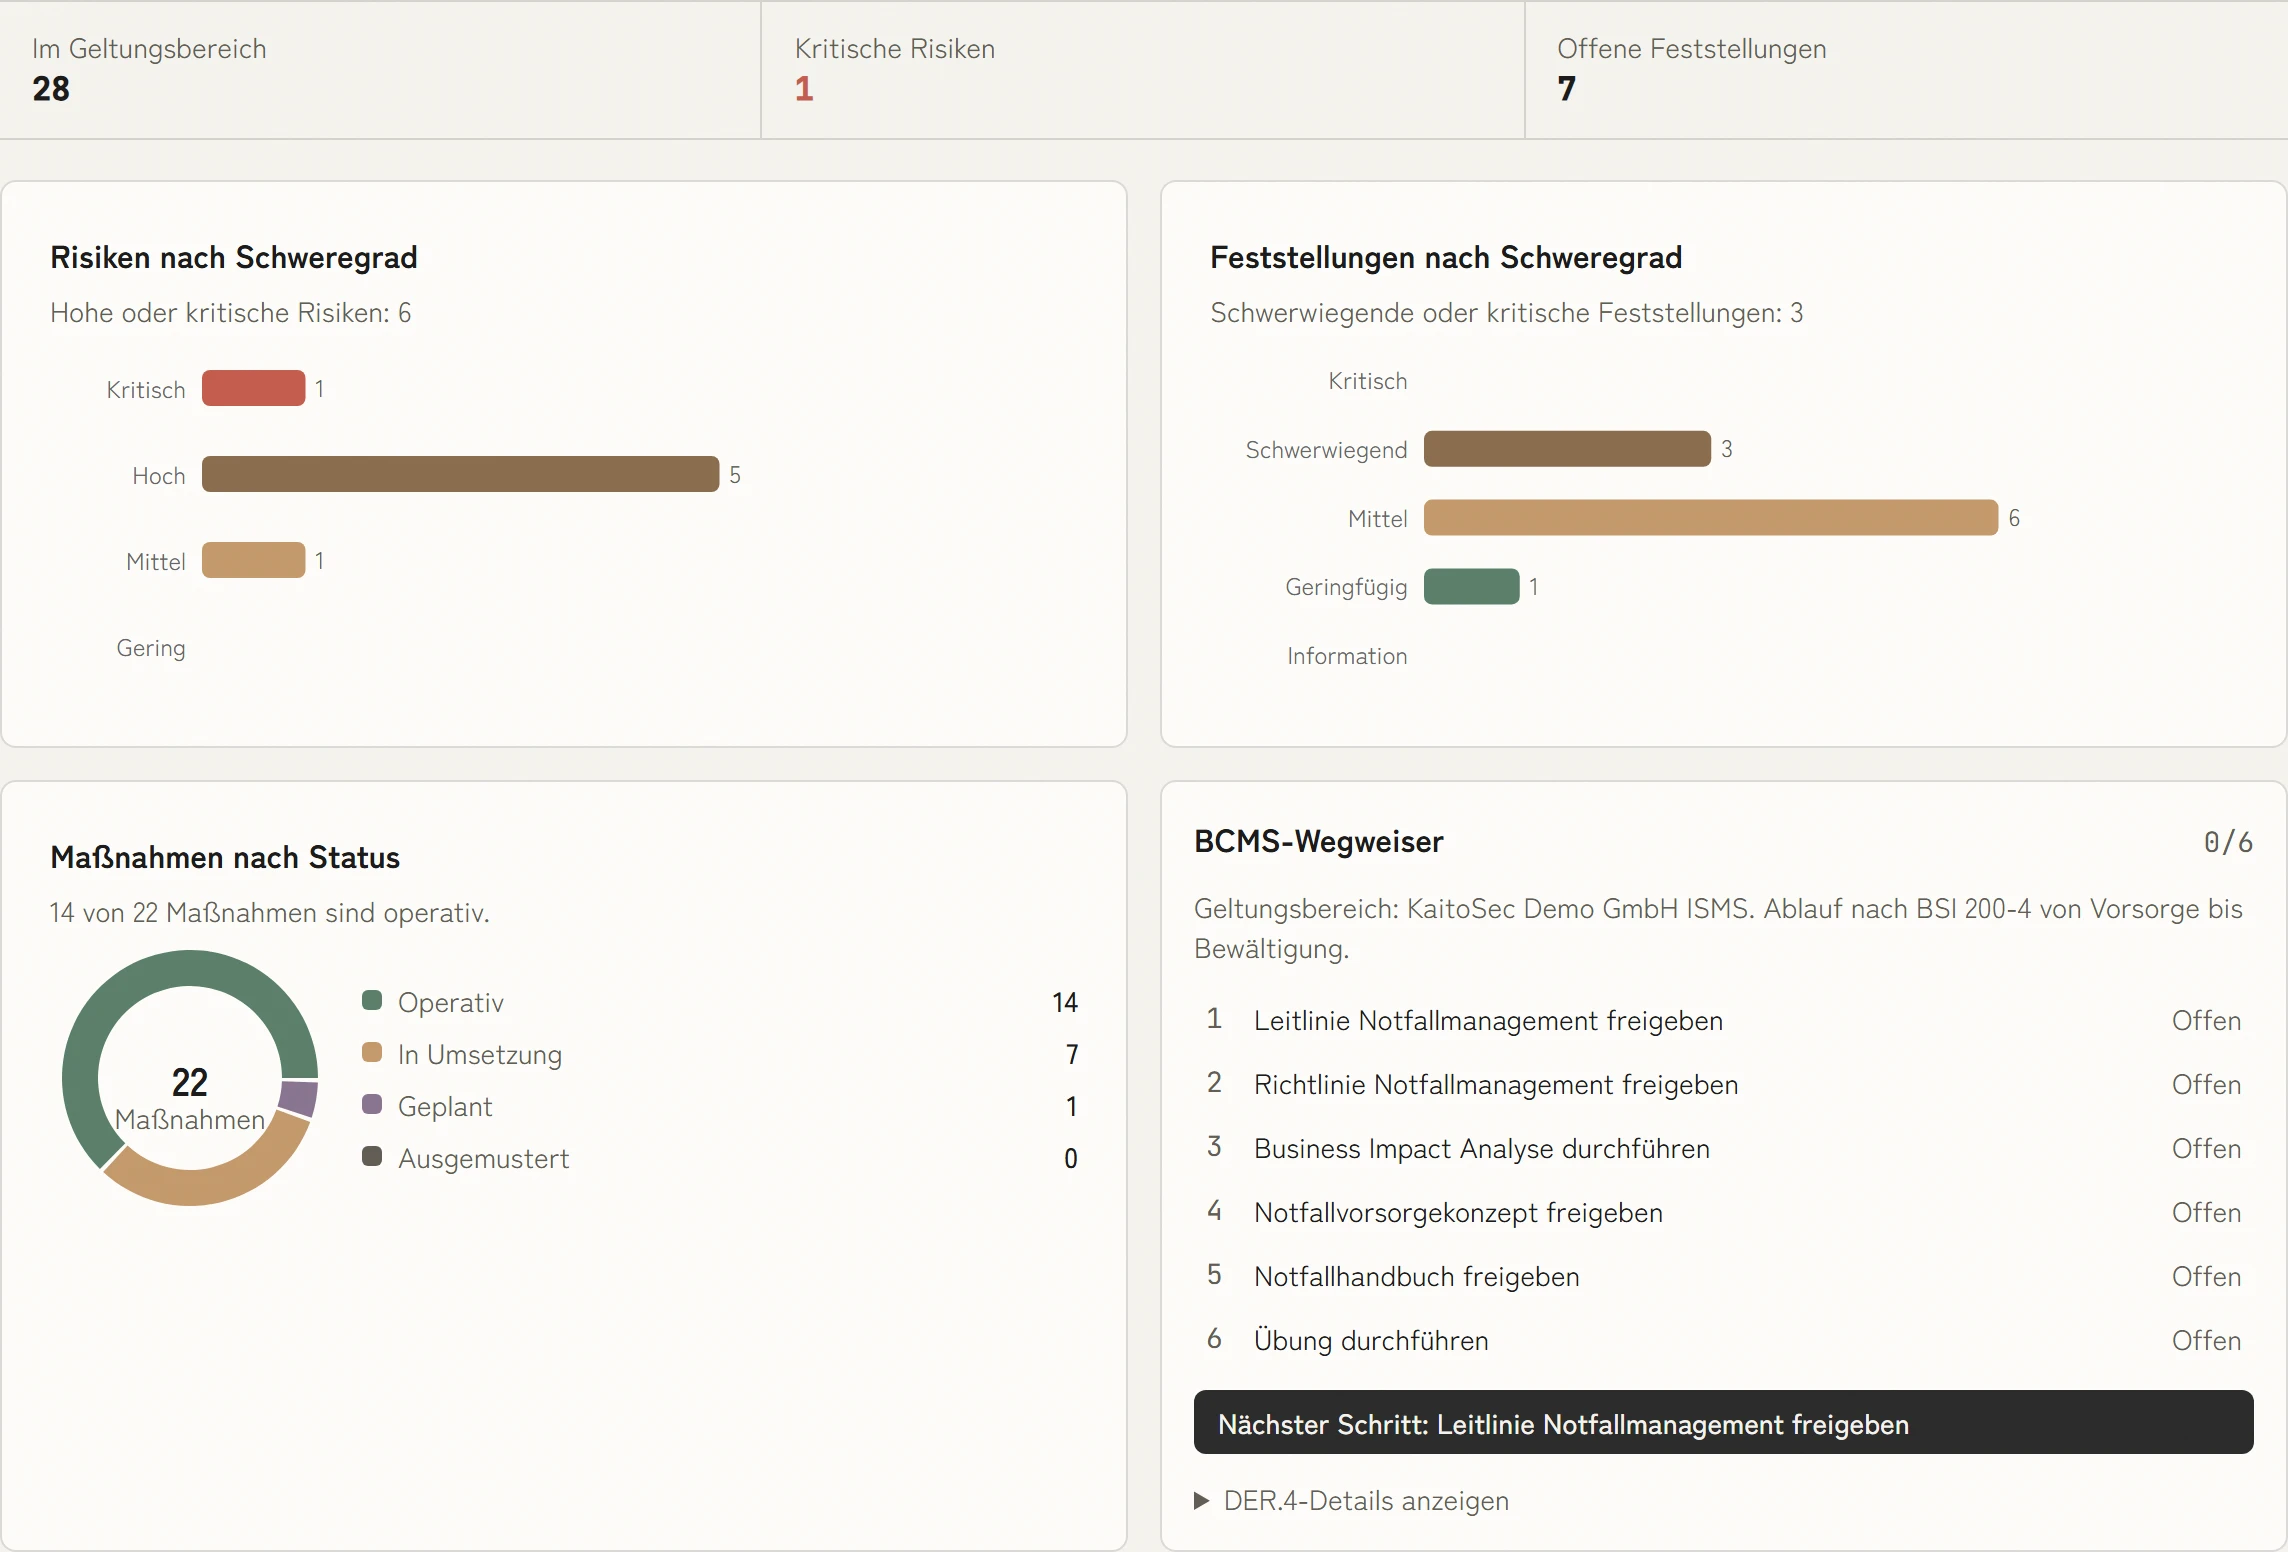
Detect und Respond im Lagebild
Risiken und Feststellungen nach Schweregrad, Maßnahmen nach Status, der Stand des BCMS: ein Bild für Detect, Respond und Recover, das zeigt, was heute offen ist, nicht was vor einem Quartal bewertet wurde.
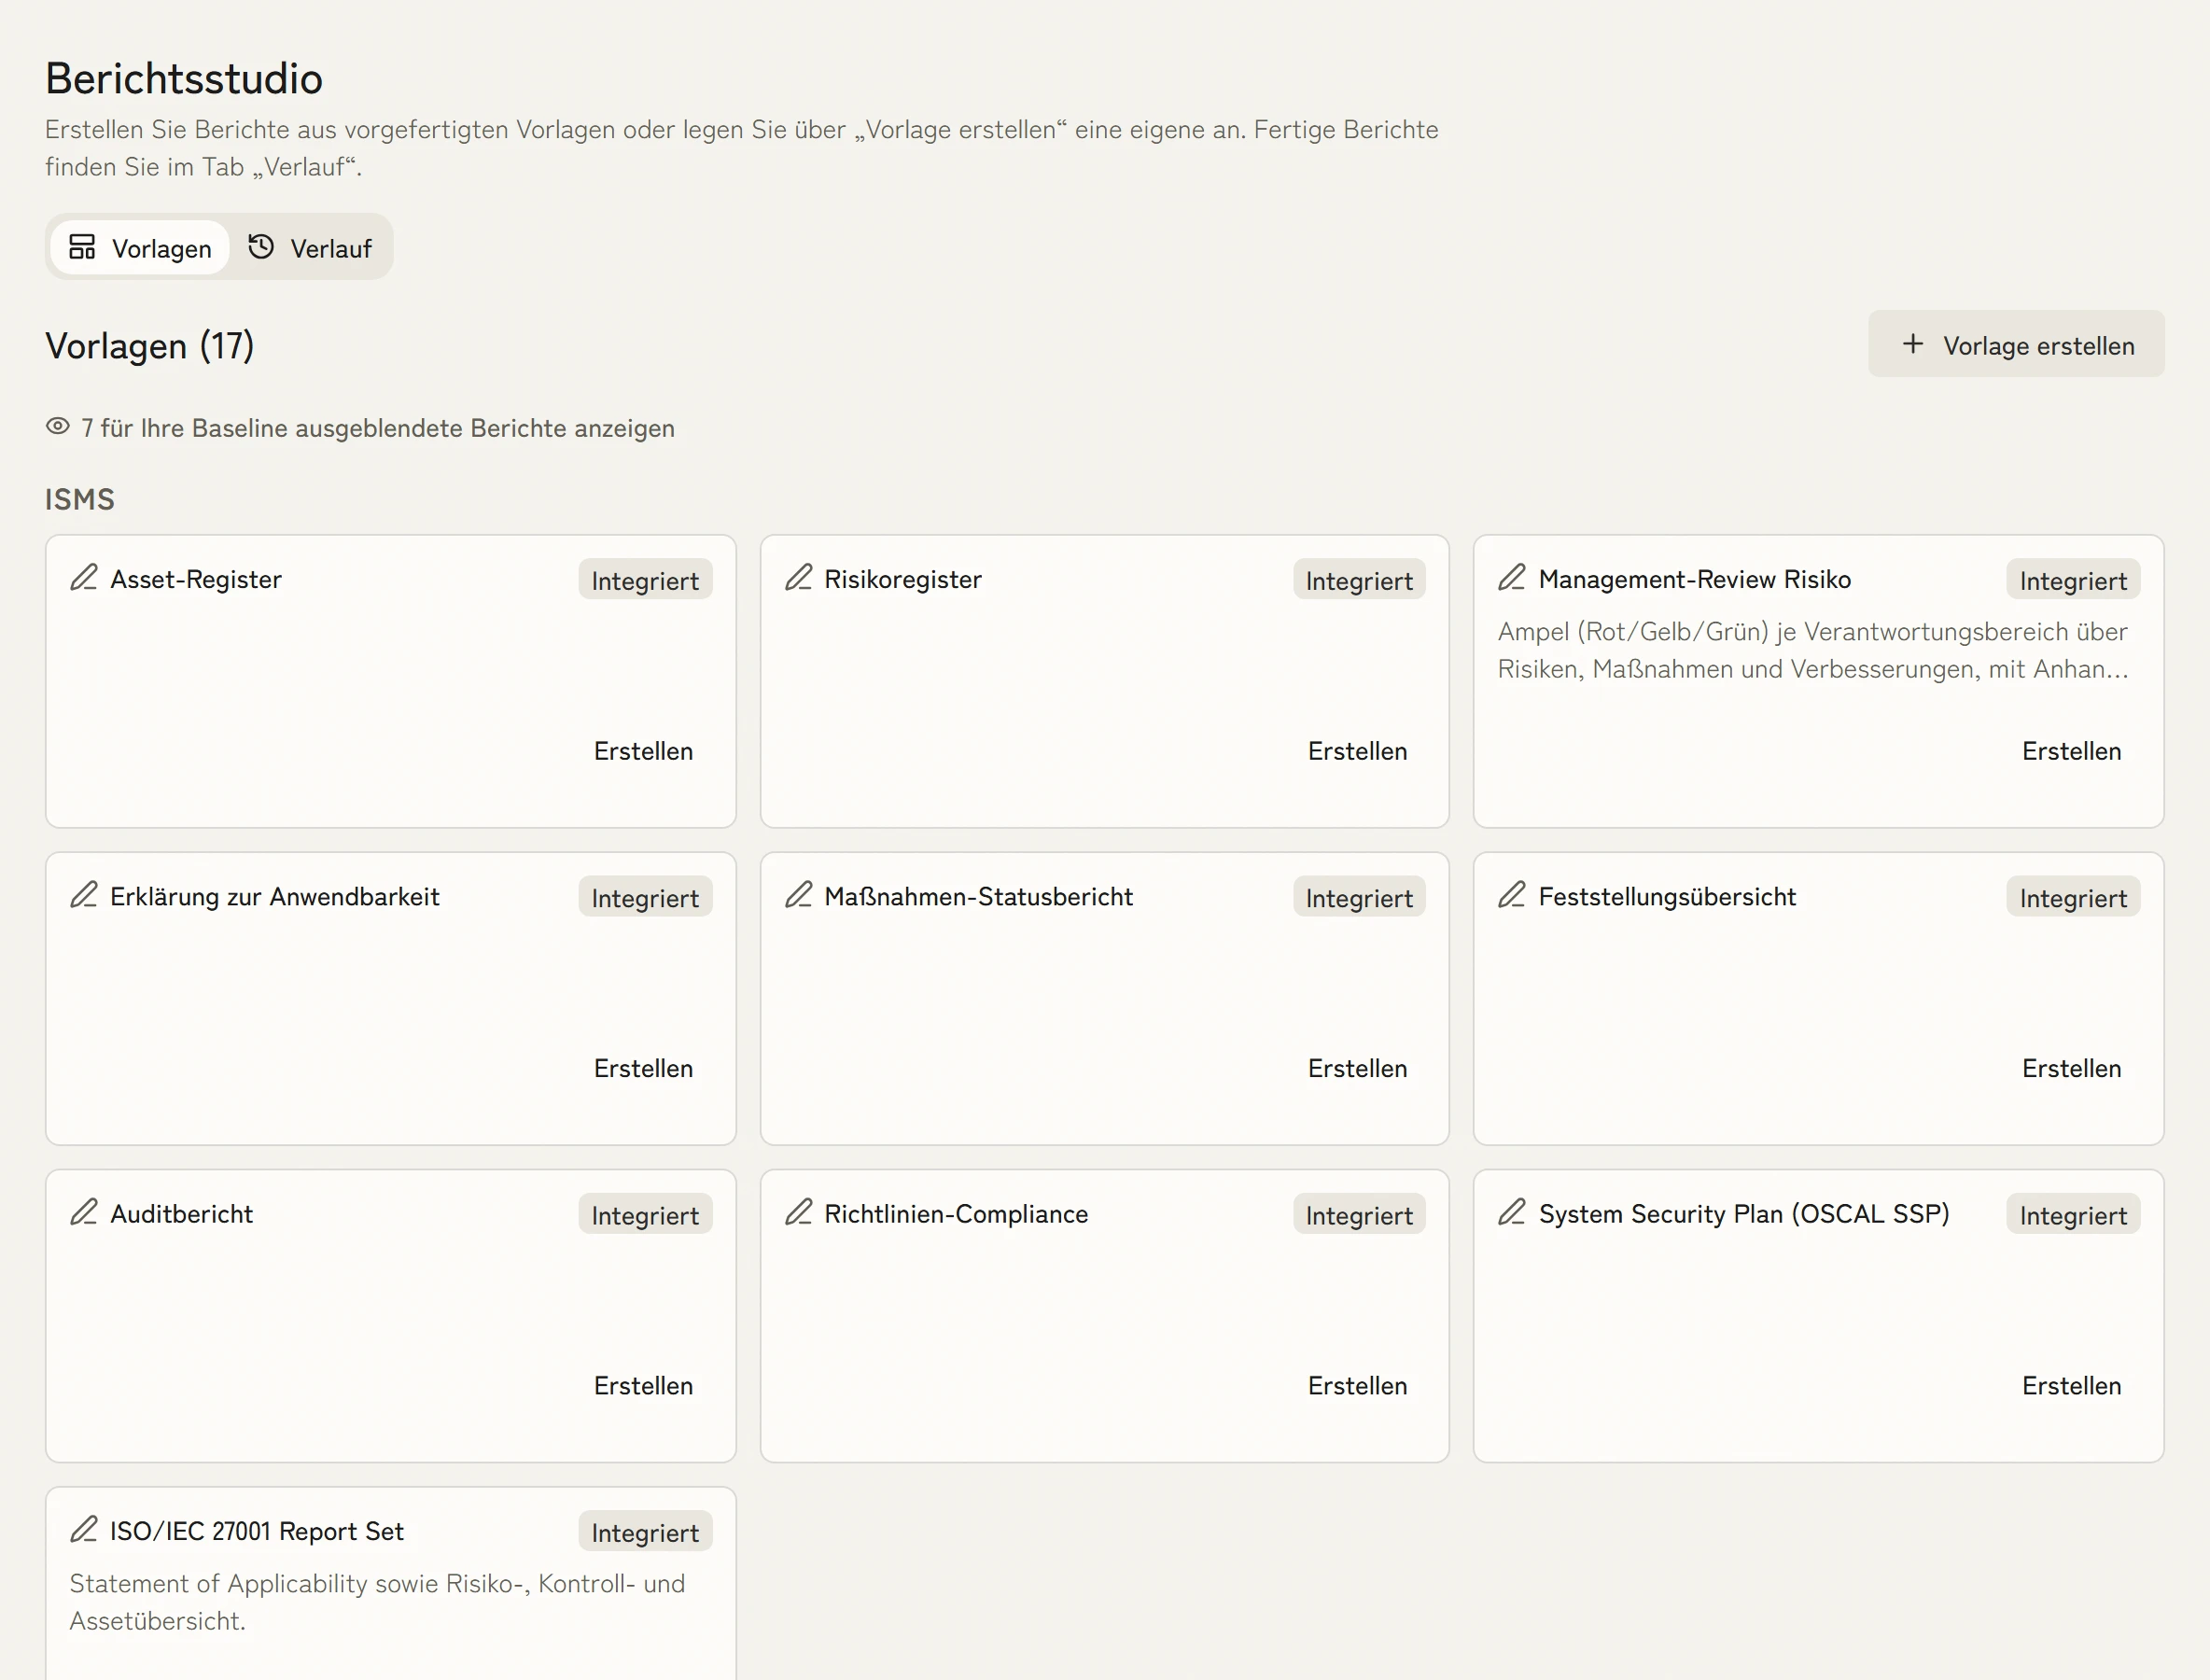
Ein Bericht je Adressat, aus demselben Stand
Aus demselben Stand entstehen Asset-Register, Risikoregister, Management-Review, Anwendbarkeitserklärung und Auditbericht. Wer nach CSF an die Geschäftsführung berichtet, zieht dieselben Zahlen, die auch das ISO-Audit sieht.
CSF-Subkategorien auf ISO 27001, IT-Grundschutz und NIS2
Jede Subkategorie ist dort, wo sich die Substanz deckt, auf die entsprechende ISO-27001-Maßnahme, den passenden Grundschutz-Baustein und die jeweilige NIS2-Anforderung abgebildet. Eine Maßnahme wird einmal umgesetzt und in allen vier Rahmenwerken zugleich sichtbar.
3 FrameworksCross-Mapping zu ISO 27001, BSI IT-Grundschutz, NIS2
NIST CSF mit weiteren Standards verbinden
Verbinden Sie das CSF mit den Standards, die in Europa geprüft werden.
- ISO 27001Der internationale ISMS-StandardMehr erfahren
- BSI IT-GrundschutzDeutsche Methodik für IT-SicherheitMehr erfahren
- NIS2EU-CybersicherheitsrichtlinieMehr erfahren
NIST CSF nach Unternehmen und Rolle
Weitere Funktionen für NIST CSF
Der Rahmen, den internationale Kunden erwarten
Das NIST Cybersecurity Framework ist eines der weltweit am häufigsten eingesetzten Sicherheitsframeworks. Ursprünglich für kritische US-Infrastrukturen entwickelt, hat es sich als De-facto-Standard für Organisationen jeder Größe etabliert, die einen strukturierten, risikobasierten Ansatz für Cybersicherheit suchen.
Einmal umsetzen, überall berichten
Durch das Multi-Framework-Mapping von KaitoSec erfüllen Sie NIST-CSF-Subkategorien mit denselben Maßnahmen, die ISO 27001 Annex A, BSI IT-Grundschutz und NIS2 abdecken.
Govern-Funktion im ISMS verankert
CSF 2.0 hat Governance als gleichrangige Funktion neben Identify, Protect, Detect, Respond und Recover eingeführt. Richtlinien-Workflows, Bestätigungen, Rollenzuweisungen und Management-Review-Aufzeichnungen in KaitoSec liefern den Govern-Nachweis direkt aus dem laufenden ISMS.
Reifegrad je Funktion verfolgen
Jede CSF-Funktion zeigt aktuellen und Ziel-Reifegrad, die zugrunde liegenden ISMS-Maßnahmen und die Lücke zwischen heute und der nächsten Bewertung. Daraus speisen sich Management-Reviews und Berichte an die Geschäftsführung.
Profil-Builder für Ist- und Soll-Zustand
Sie bauen Ist- und Soll-Profile pro Organisationsteil. Der Vergleich erzeugt einen Arbeitsvorrat, sortiert nach Restrisiko statt nach Kapitelnummer.
CSF-Subkategorien auf ISO 27001, IT-Grundschutz und NIS2 abbilden
Jede CSF-Subkategorie ist auf die entsprechende ISO-27001-Maßnahme, den passenden Grundschutz-Baustein und die jeweilige NIS2-Anforderung abgebildet, wo sich die Substanz deckt. Eine Maßnahme wird einmal umgesetzt und in allen vier Frameworks zugleich sichtbar.
Was NIST CSF 2.0 verlangt
NIST CSF 2.0 ordnet Cybersicherheit in sechs Funktionen: Govern, Identify, Protect, Detect, Respond und Recover. Govern ist 2024 als gleichrangige Funktion hinzugekommen. Der Rahmen schreibt keine Maßnahmen vor, sondern beschreibt Ergebnisse, die Sie mit einem Ist- und einem Soll-Profil steuern.
6Funktionen
- Funktion GVGovern
- Funktion IDIdentify
- Funktion PRProtect
- Funktion DEDetect
- Funktion RSRespond
- Funktion RCRecover
Darunter liegt der Katalog
- 22
- Kategorien
- 106
- Subkategorien
Häufige Fragen zu NIST CSF
Was hat sich in NIST CSF 2.0 geändert?
CSF 2.0, veröffentlicht 2024, ergänzt eine sechste Funktion: Govern. Sie deckt Organisationskontext, Risikomanagementstrategie, Rollen und Verantwortlichkeiten, Richtlinien und Aufsicht ab. Die 2.0-Version richtet sich ausdrücklich an Organisationen jeder Größe und Branche, nicht nur an kritische Infrastrukturen in den USA. KaitoSec liefert den 2.0-Katalog standardmäßig mit.
Wie verhält sich NIST CSF zu ISO 27001?
ISO 27001 ist ein auditierbarer Managementsystem-Standard mit verpflichtenden Klauseln und einer Maßnahmenbibliothek. NIST CSF ist ein Risikomanagement-Framework mit Funktionen, Kategorien und Subkategorien. Viele Organisationen nutzen CSF als strategischen Rahmen und ISO 27001 als das ausführende Managementsystem. KaitoSec führt beides und zeigt das Mapping auf jeder Ebene. Das ist derselbe Gedanke wie in unserem Beitrag Resilience Made Easy: einmal umsetzen, mehrfach nachweisen.
Können wir CSF-Profile zur Steuerung von Verbesserungsarbeit nutzen?
Ja. Das übliche Muster: ein Ist-Profil für den aktuellen Stand, ein Soll-Profil für das Geschäftsziel, die Lücke wird zum Verbesserungs-Backlog. KaitoSec führt Profile als eigenständige Objekte; die Lücke ist jederzeit aktuell, kein jährliches Excel.
Ist NIST CSF für europäische Organisationen relevant?
Ja. CSF ist branchenneutral und wird zunehmend in europäischen Lieferketten- und Due-Diligence-Anfragen referenziert, besonders von US-Konzernen. Für europäische Organisationen mit ISO-27001- oder NIS2-Pflichten ist CSF der Rahmen, den vor allem Kunden mit US-Bezug neben dem lokalen Standard oft erwarten.

Ihr CSF-Profil in dreißig Minuten.
In der Demo bauen wir Ist- und Soll-Profil an Ihren Funktionen. Danach haben Sie einen Arbeitsvorrat nach Restrisiko statt nach Kapitelnummer.