
Bedrohungsanalyse: Vom Katalog ins Risikoregister mit einem Klick.
BSI-Gefährdungen, MITRE ATT&CK und CWE stehen in einer Suche. Sie übernehmen einen Eintrag als Risiko oder Übungsszenario und sparen sich das Abschreiben aus PDFs und Tabellen.



 5,0 von 5
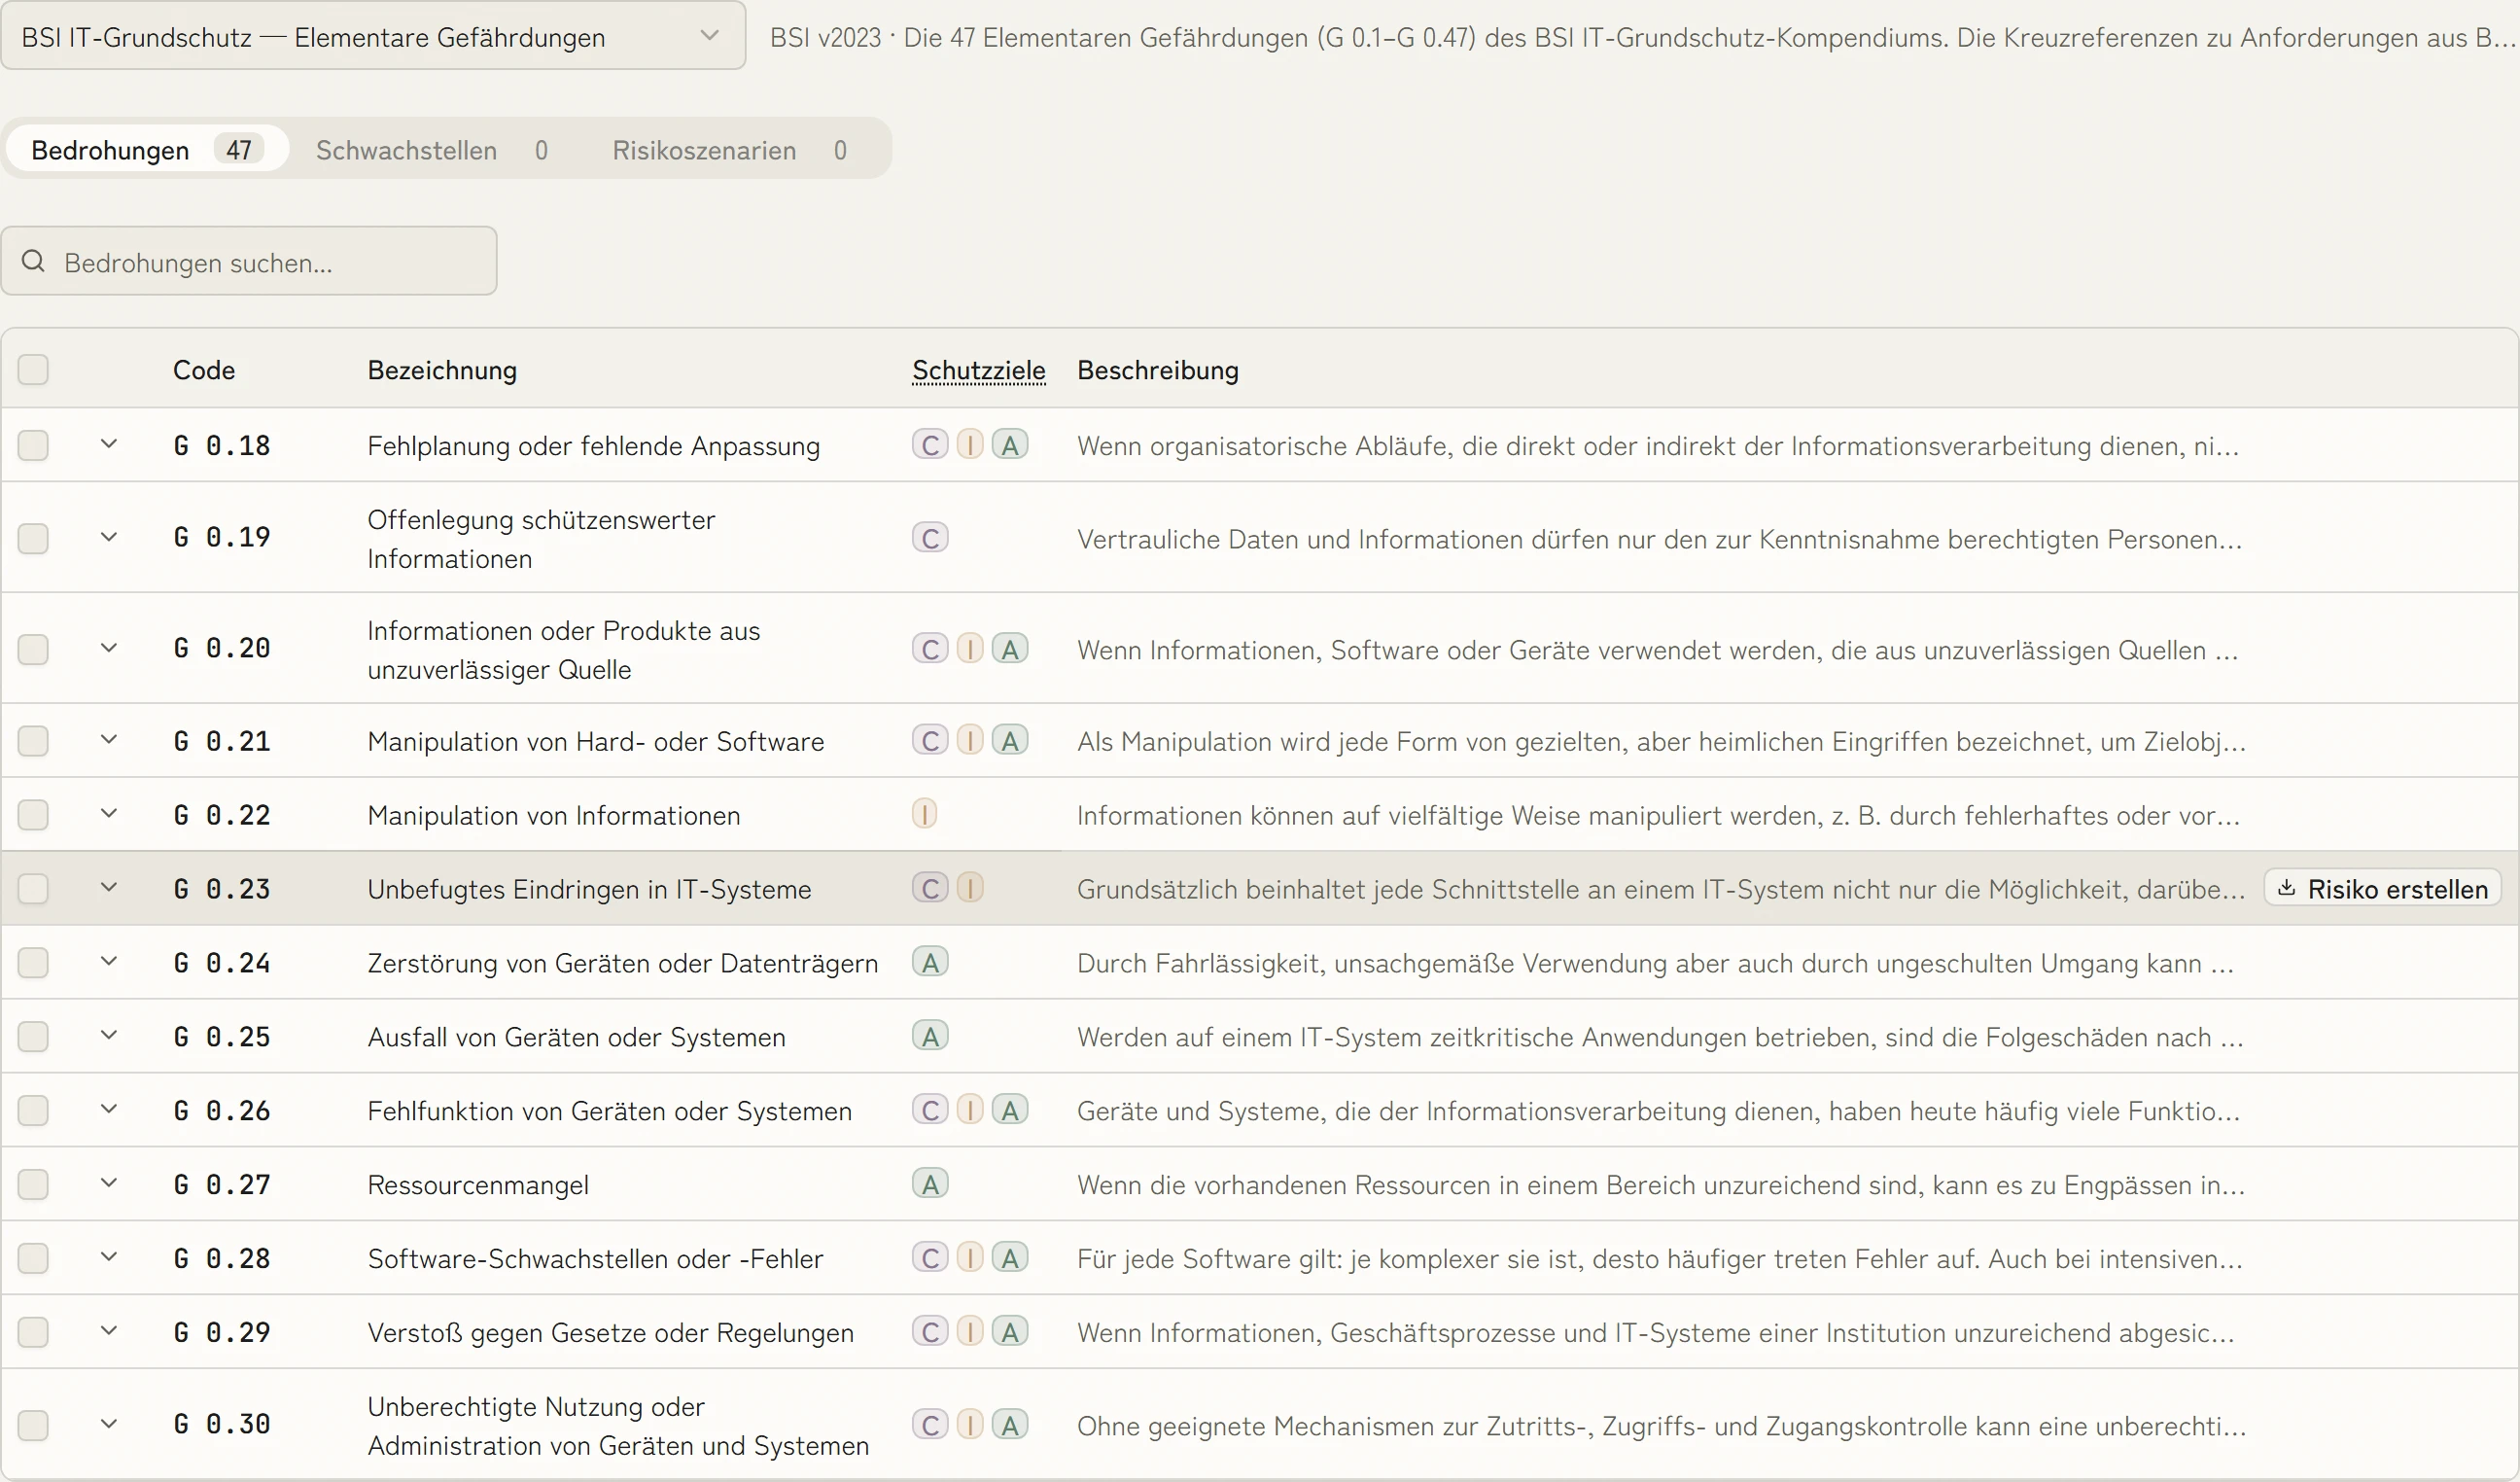
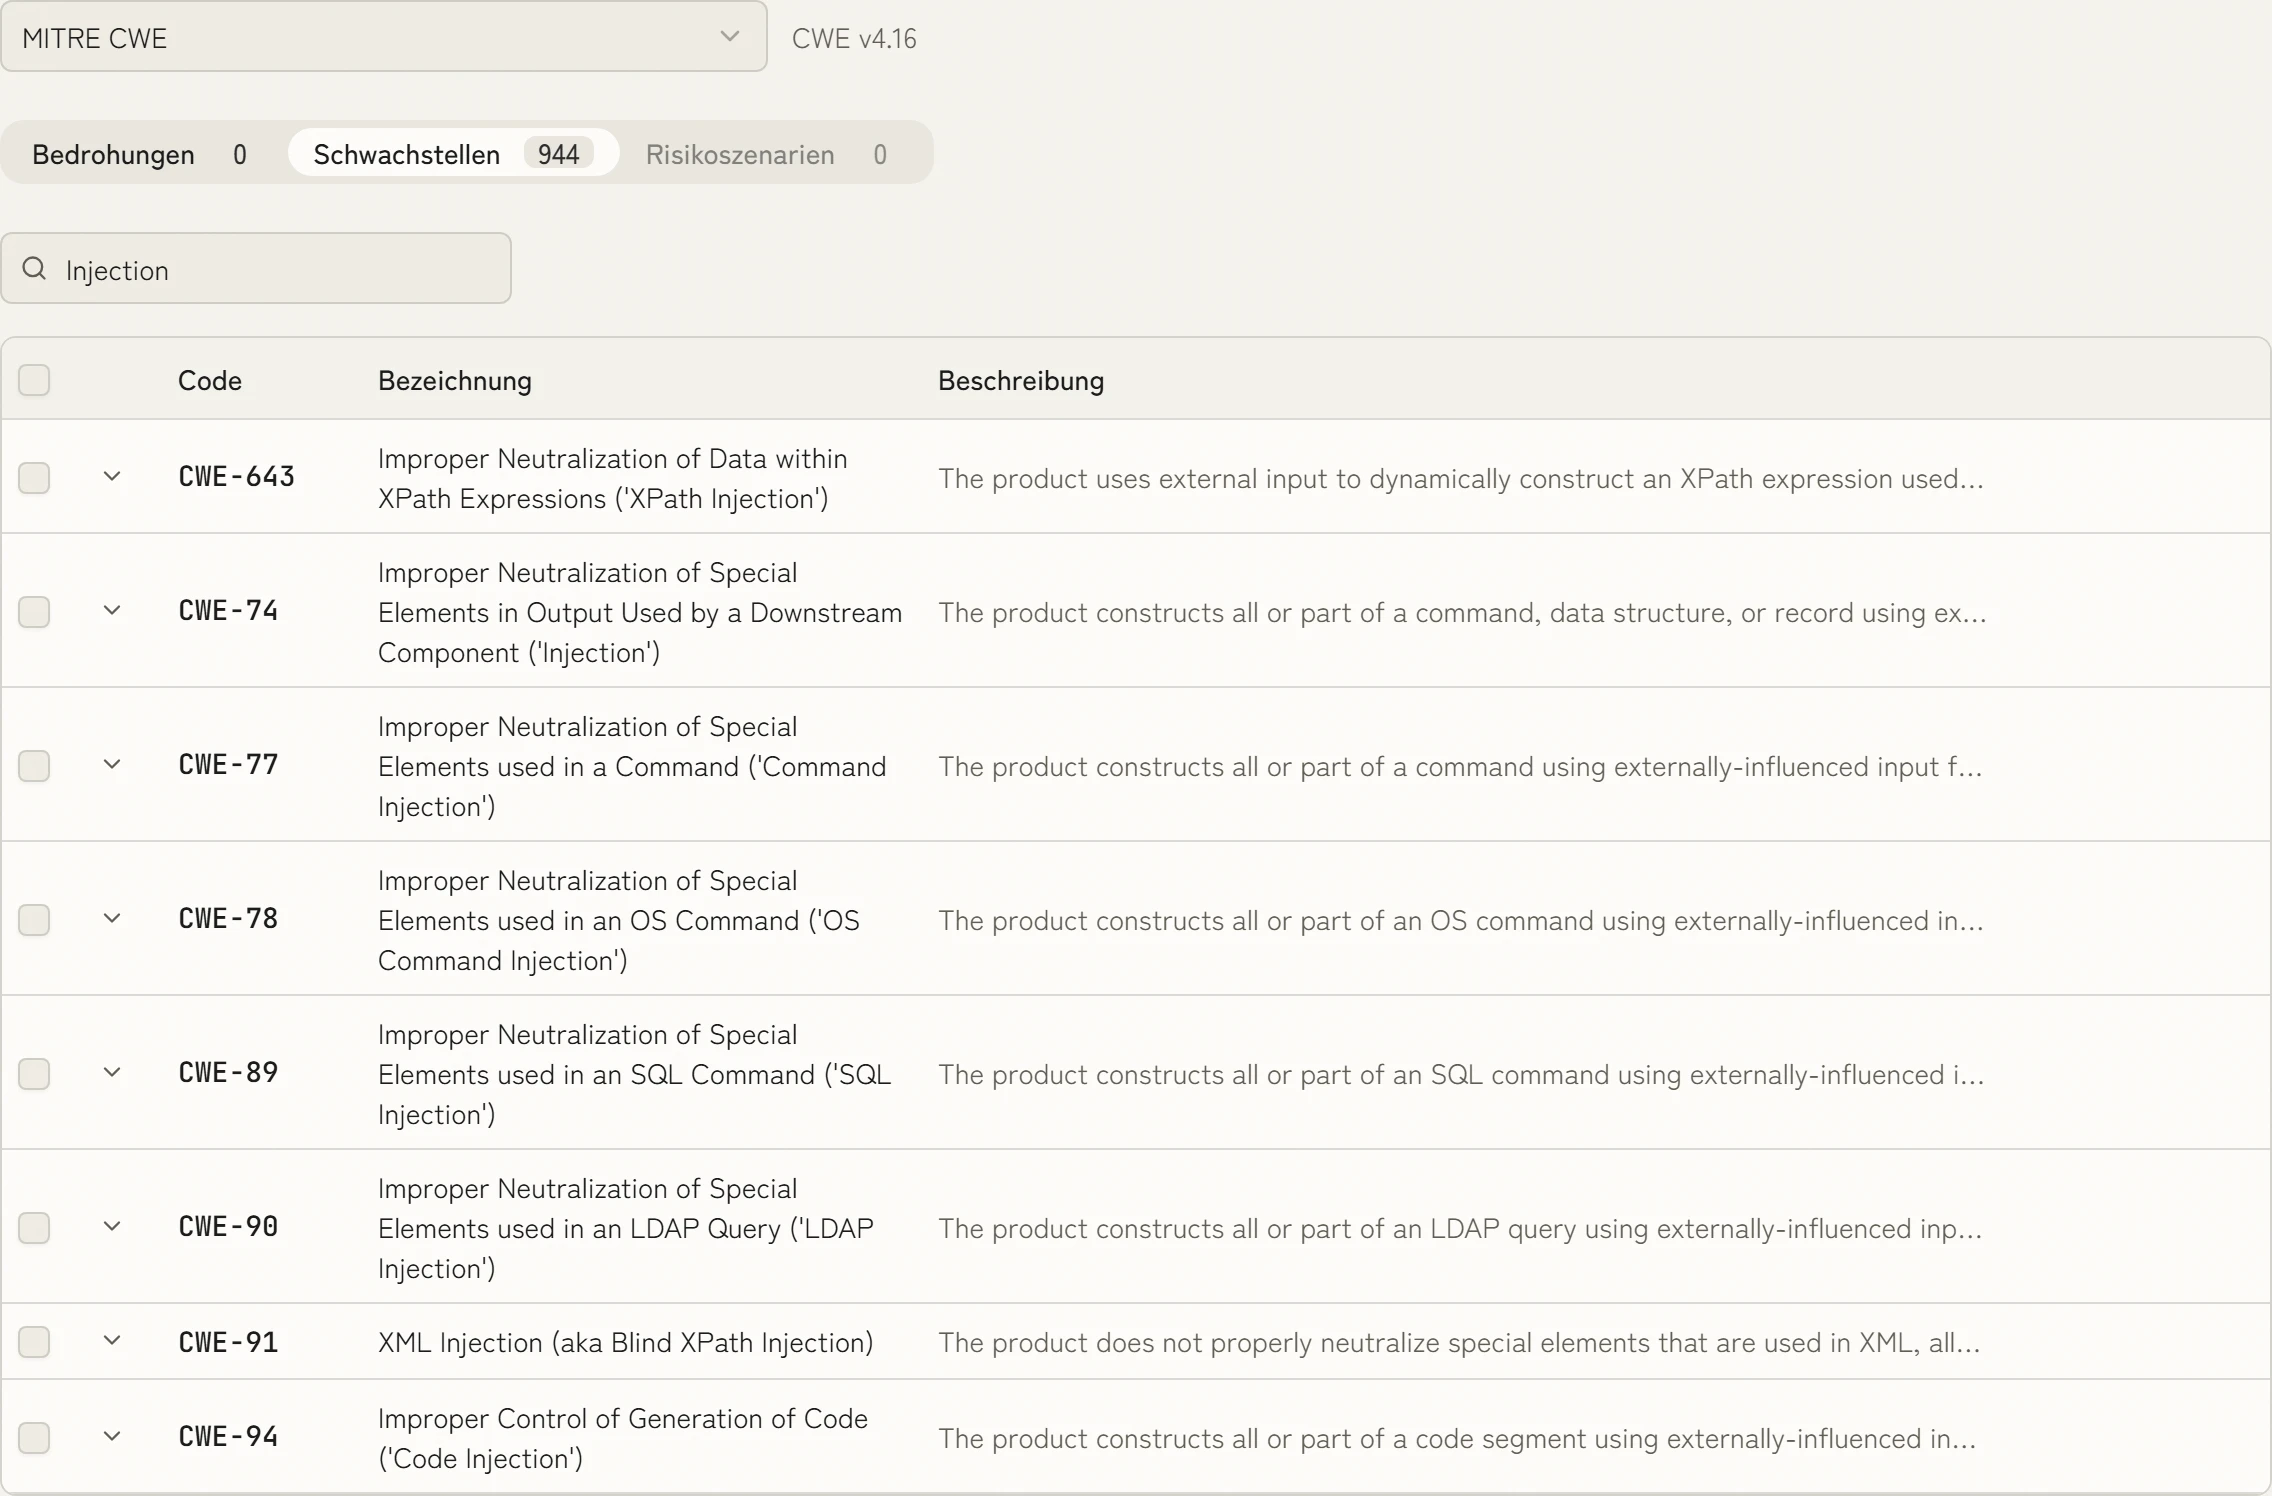
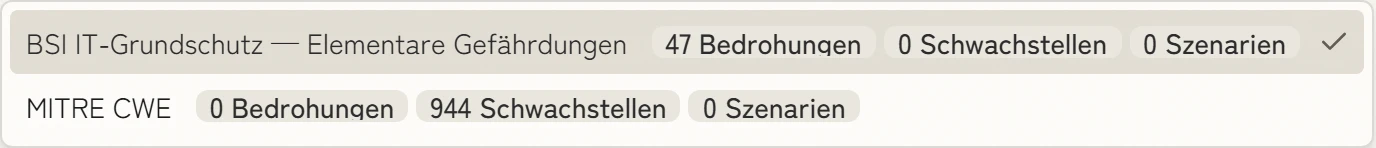
Alle Kataloge in einer Suche
Sie suchen in BSI-Gefährdungen, MITRE ATT&CK und CWE über dieselbe Oberfläche, etwa nach „Injection“. Jeder Treffer geht mit einem Klick in Ihr Risikoregister oder Ihre Übung.
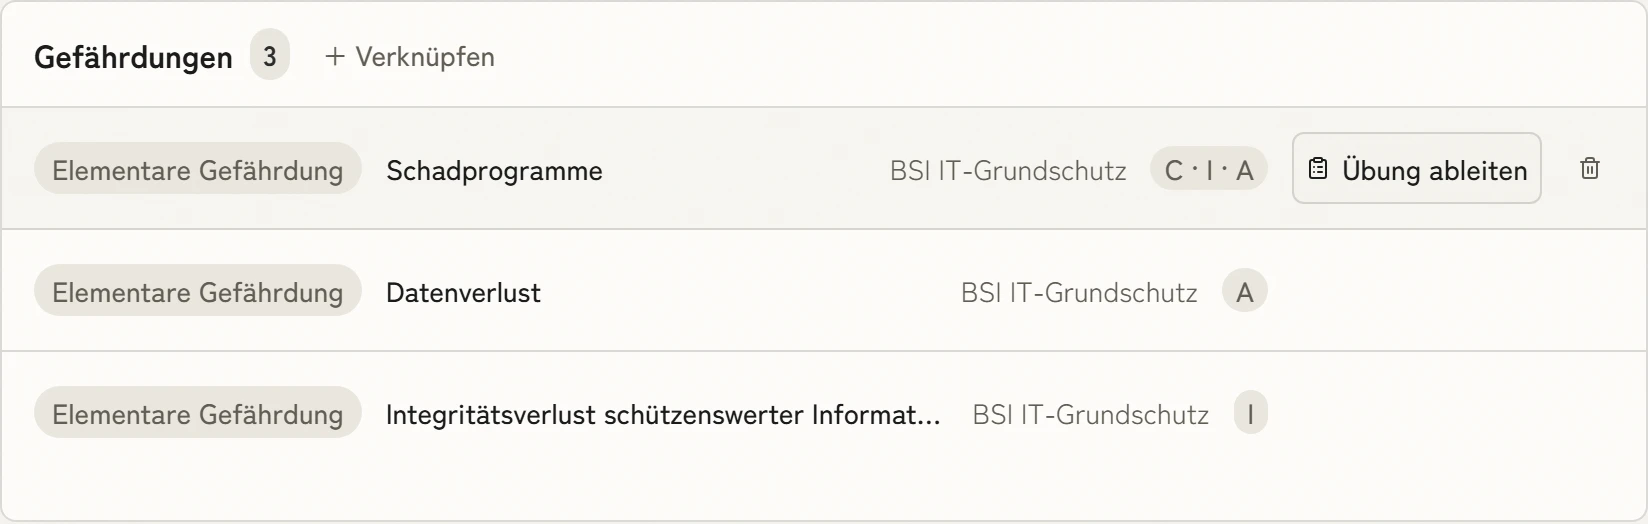
Aus dem Risiko wird eine Übung
Die Gefährdungen hängen am Risiko. Daraus leiten Sie mit einem Klick ein Übungsszenario für die Business Continuity ab, und Security und Continuity arbeiten mit derselben Quelle.
Demo buchenJede Gefährdung mit allem, was daran hängt
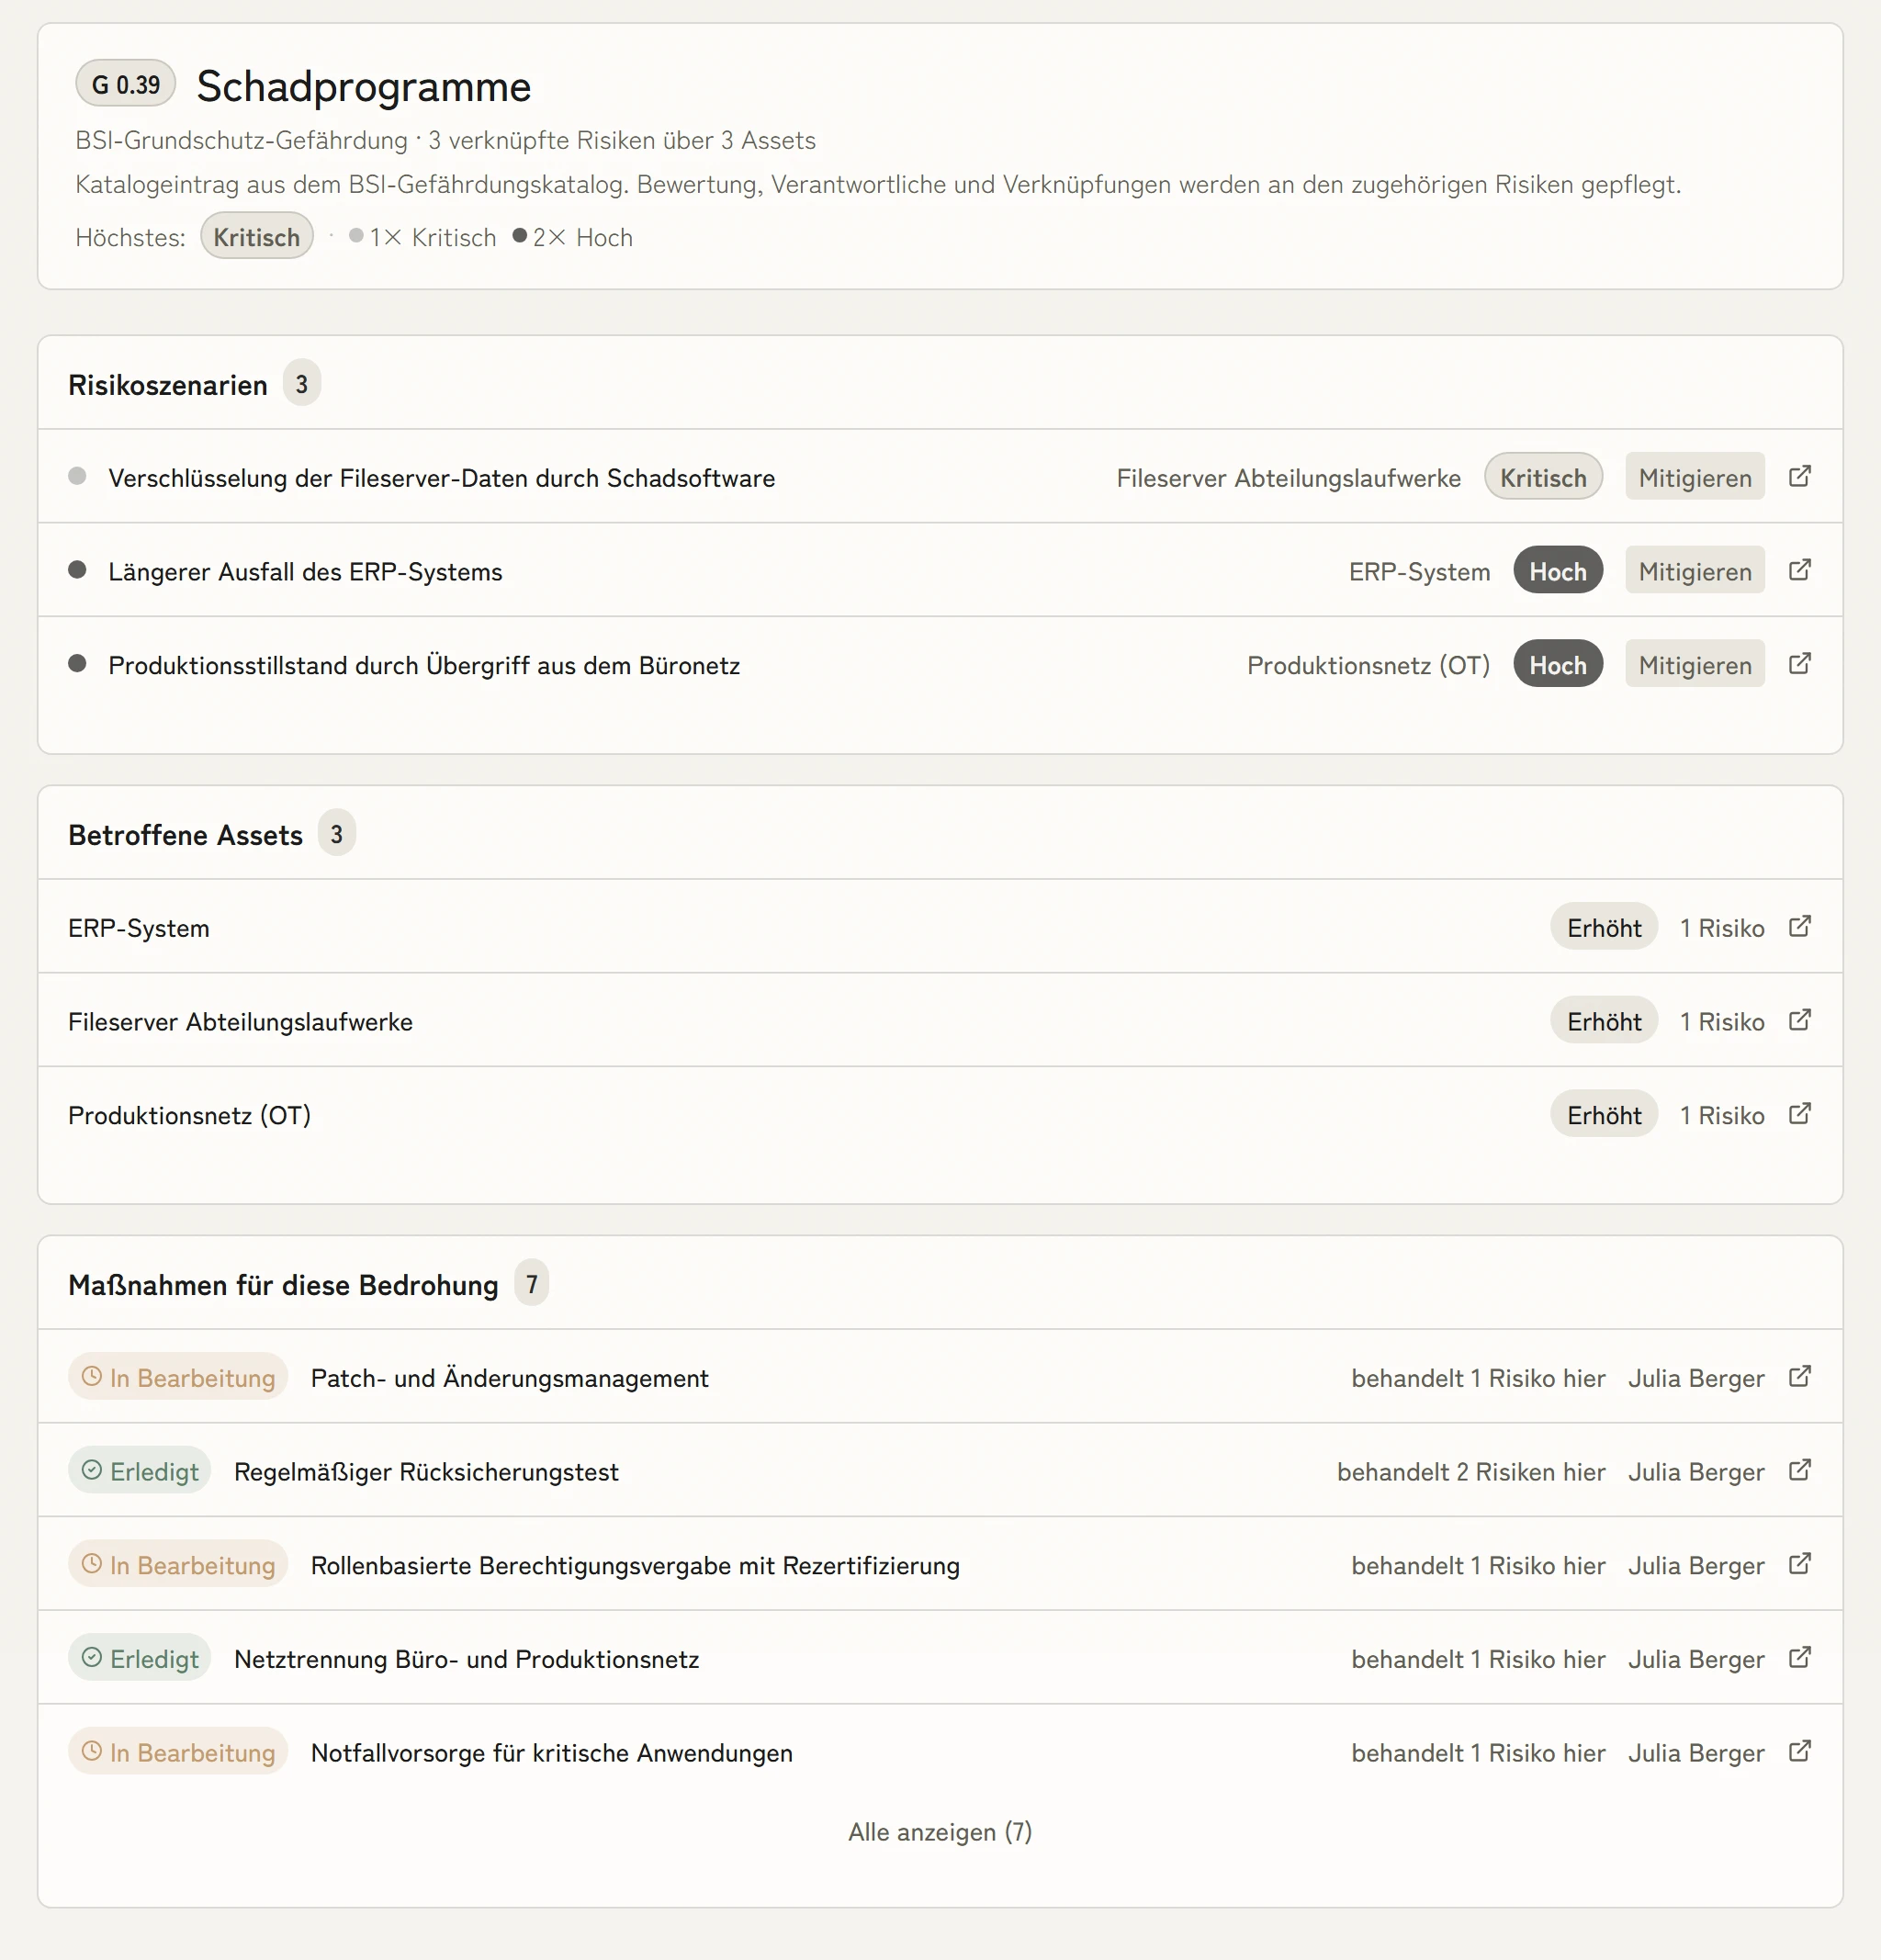
Zu jeder Gefährdung sehen Sie die Risiken, die betroffenen Assets und die Maßnahmen, die sie behandeln. Lücken in der Behandlung fallen auf, bevor der Auditor danach fragt.
- vorab zugeordnete Maßnahmen
- 100+100+
- der Nachweise entstehen bei der Arbeit selbst
- 100 %100 %
- schneller als manuelle Arbeit
- 10×10×
- Managementsysteme, ein Datenmodell
- 4 in 14 in 1
Was KaitoSec noch bietet
Diese Funktionen stecken im Kern der Plattform und gelten für jedes Modul.
Einmal umgesetzt, für jede Vorgabe erledigt.
Über 100 Maßnahmen sind bereits auf ISO 27001, NIS2, DORA und weitere Vorgaben zugeordnet. Sie setzen eine Maßnahme einmal um und weisen sie einmal nach. Für jede weitere Vorgabe, die sie abdeckt, fällt keine zusätzliche Arbeit an.
Sie prüfen und geben frei, statt leere Felder zu füllen.
Agenten bereiten Risikoanalyse, Anwendbarkeitserklärung und Maßnahmen aus Prüfberichten vor. Jedes Ergebnis liegt fertig zur Freigabe. Entschieden wird weiterhin von einem Menschen.
Vor dem Audit sammeln Sie nichts mehr ein.
Nachweise entstehen bei der Arbeit selbst: Ein getestetes Backup liefert seine Wiederherstellungszeit, eine abgeschlossene Prüfung ihr Ergebnis. Der Nachweisstand ist damit jeden Tag aktuell, nicht erst in der Woche vor dem Audit.
Bedrohungen bewerten ohne Vorkenntnisse.
Sie fangen nicht mit einer leeren Liste an: BSI-Gefährdungen, MITRE ATT&CK und CWE sind schon da, jeder Eintrag mit Beschreibung und Quelle. Einen Treffer übernehmen Sie mit einem Klick als Risiko und ergänzen nur, was Ihren Betrieb betrifft. Fachbegriffe erklärt der Hilfebereich in einfachen Worten.
Sie pflegen jeden Prozess nur einmal.
Informationssicherheit, Business Continuity Management, Datenschutz, KI-Governance und Lieferantenmanagement arbeiten mit denselben Prozessdaten. Jede Änderung wirkt sofort in allen Systemen. Doppelte Erfassung und widersprüchliche Register entfallen.

Fragen Sie Chris, wie das bei Ihnen aussieht.
Mitgründer und CEO von KaitoSec. Er geht Ihren Fall mit Ihnen live im Produkt durch.
Demo buchen
Die Daten für Ihre Bedrohungsanalyse sind schon da.
100+ Integrationen
Alle Integrationen















Häufig gestellte Fragen
Wie oft werden die Bedrohungskataloge aktualisiert?
KaitoSec übernimmt veröffentlichte Versionen der vorgelagerten Quellen im Rahmen der Produkt-Updates und weist Quelle und Stand aus. Vor einer Bewertung bleibt damit nachvollziehbar, auf welcher Katalogversion sie beruht.
Können wir benutzerdefinierte Bedrohungen hinzufügen?
Ja. Workspace-spezifische Bedrohungen lassen sich anlegen und zur Referenz mit Katalogeinträgen verknüpfen. Sie erscheinen neben den integrierten Katalogen und sind in Risikoszenarien, Lückenanalysen und BC-Übungsdesign nutzbar.
Wie unterstützt MITRE-ATT&CK die Compliance-Arbeit?
ATT&CK-Techniken sind ISO-27001-Maßnahmen und NIS2-Sicherheitsmaßnahmen zugeordnet. Wird ein ATT&CK-basiertes Szenario hinzugefügt, schlägt KaitoSec die Maßnahmen vor, die diese Technik am ehesten mindern, und markiert Kontinuitäts-Abhängigkeiten, die geübt werden sollten.
Ist OWASP Top 10 für Entwicklungsteams enthalten?
Ja. OWASP Top 10 ist als integrierter Katalog enthalten und kann mit Software-Assets und Entwicklungsprozessen verknüpft werden. Besonders nützlich für SOC-2- und ISO-27001-Arbeit sowie für die KI-System-Prüfung unter ISO 42001.

Weniger Arbeit in Ihrer Bedrohungsanalyse.
Eine Bedrohung, die Sie beschäftigt, genügt. In dreißig Minuten sehen Sie, wie daraus in KaitoSec ein bewertetes Szenario mit Asset und Maßnahme wird.