
TISAX: Nur so viel Aufwand, wie Ihr Assessment Level verlangt
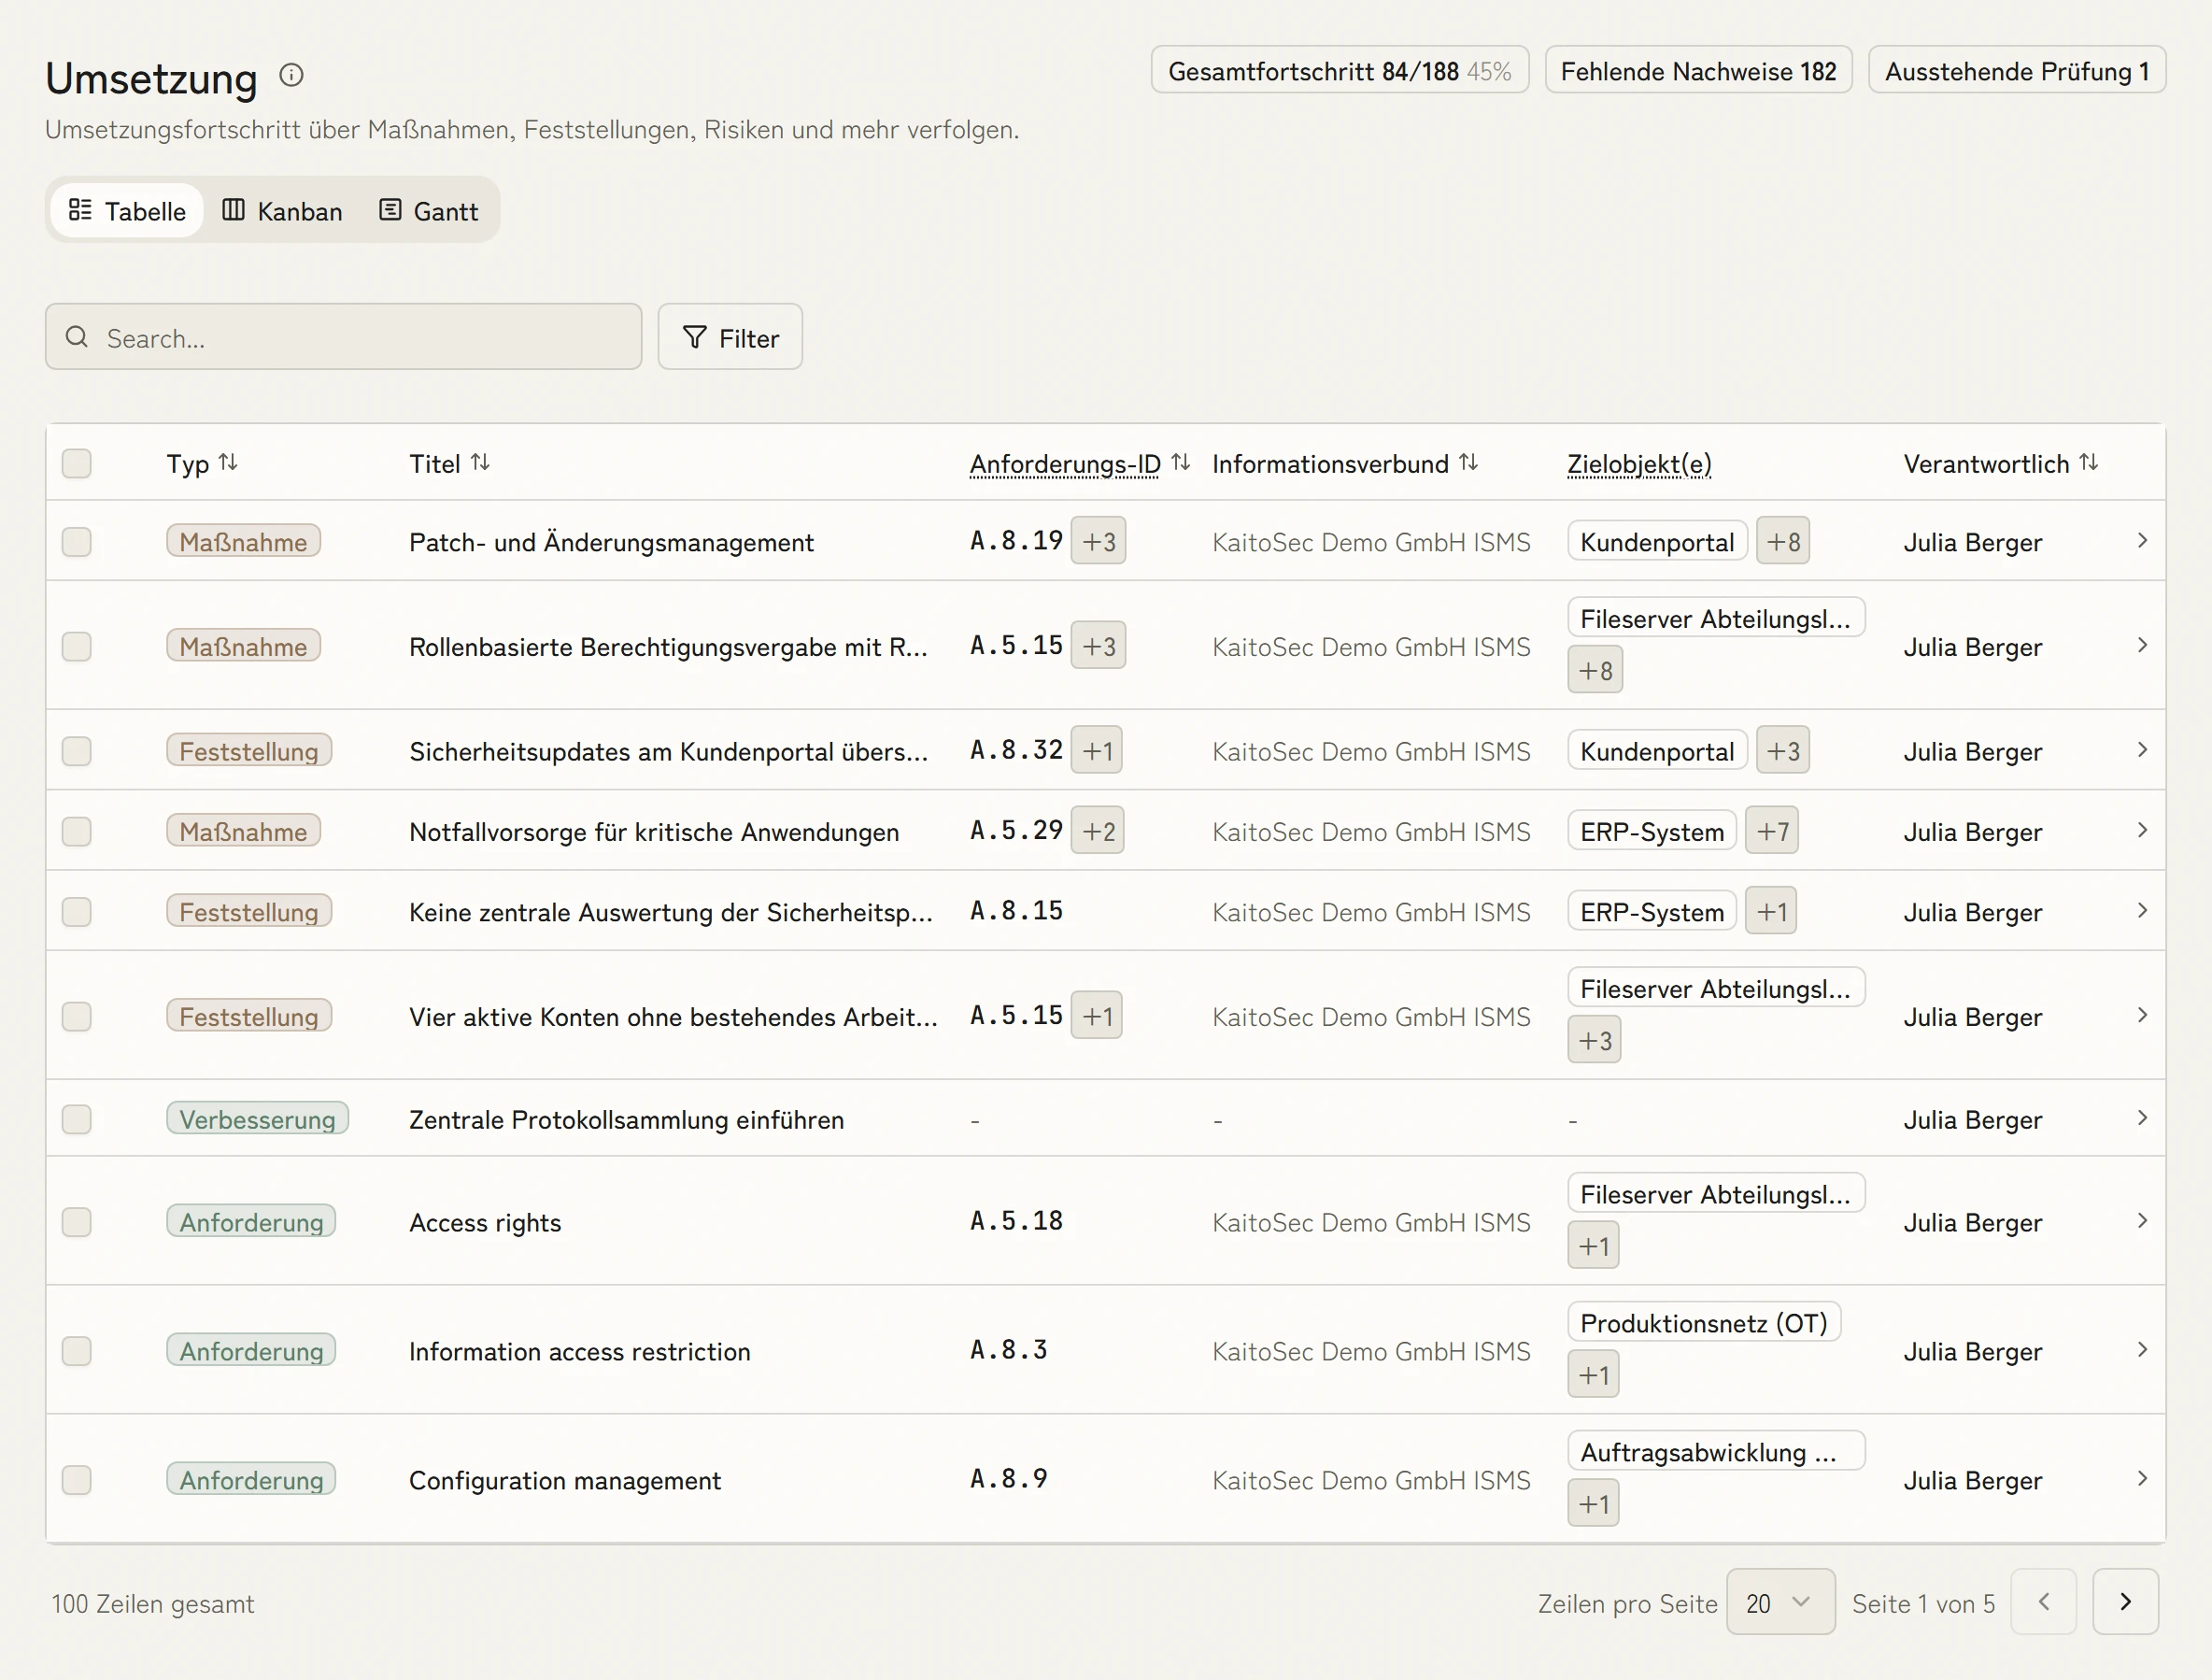
KaitoSec grenzt das geforderte Assessment Level ein, ordnet die VDA-ISA-Kriterien Ihren Maßnahmen zu und hält die Nachweise am Objekt. Das nächste OEM-Assessment nutzt die freigegebene Arbeit weiter, soweit der Scope es trägt.



 5,0 von 5
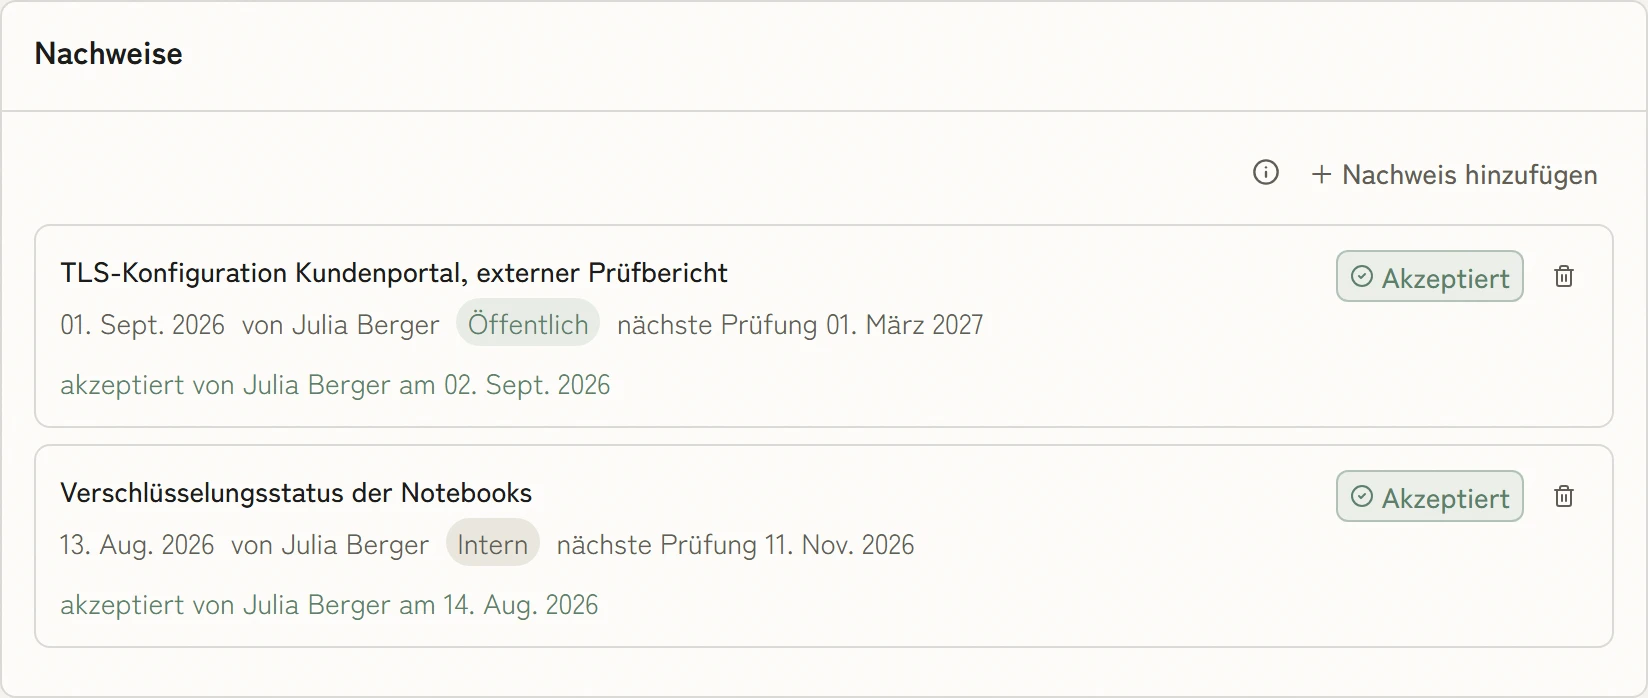
Nachweise am Objekt, das sie belegen
Zu jedem Kriterium hängen die Nachweise an dem Objekt, das sie belegen: der Verschlüsselungsstatus der Notebooks, ein externer Prüfbericht zur TLS-Konfiguration. Vertraulichkeitsstufe und nächster Prüftermin stehen dabei, damit im Assessment klar ist, was der Prüfdienstleister sehen darf.
1 PaketENX-fertiges Nachweispaket je Assessment
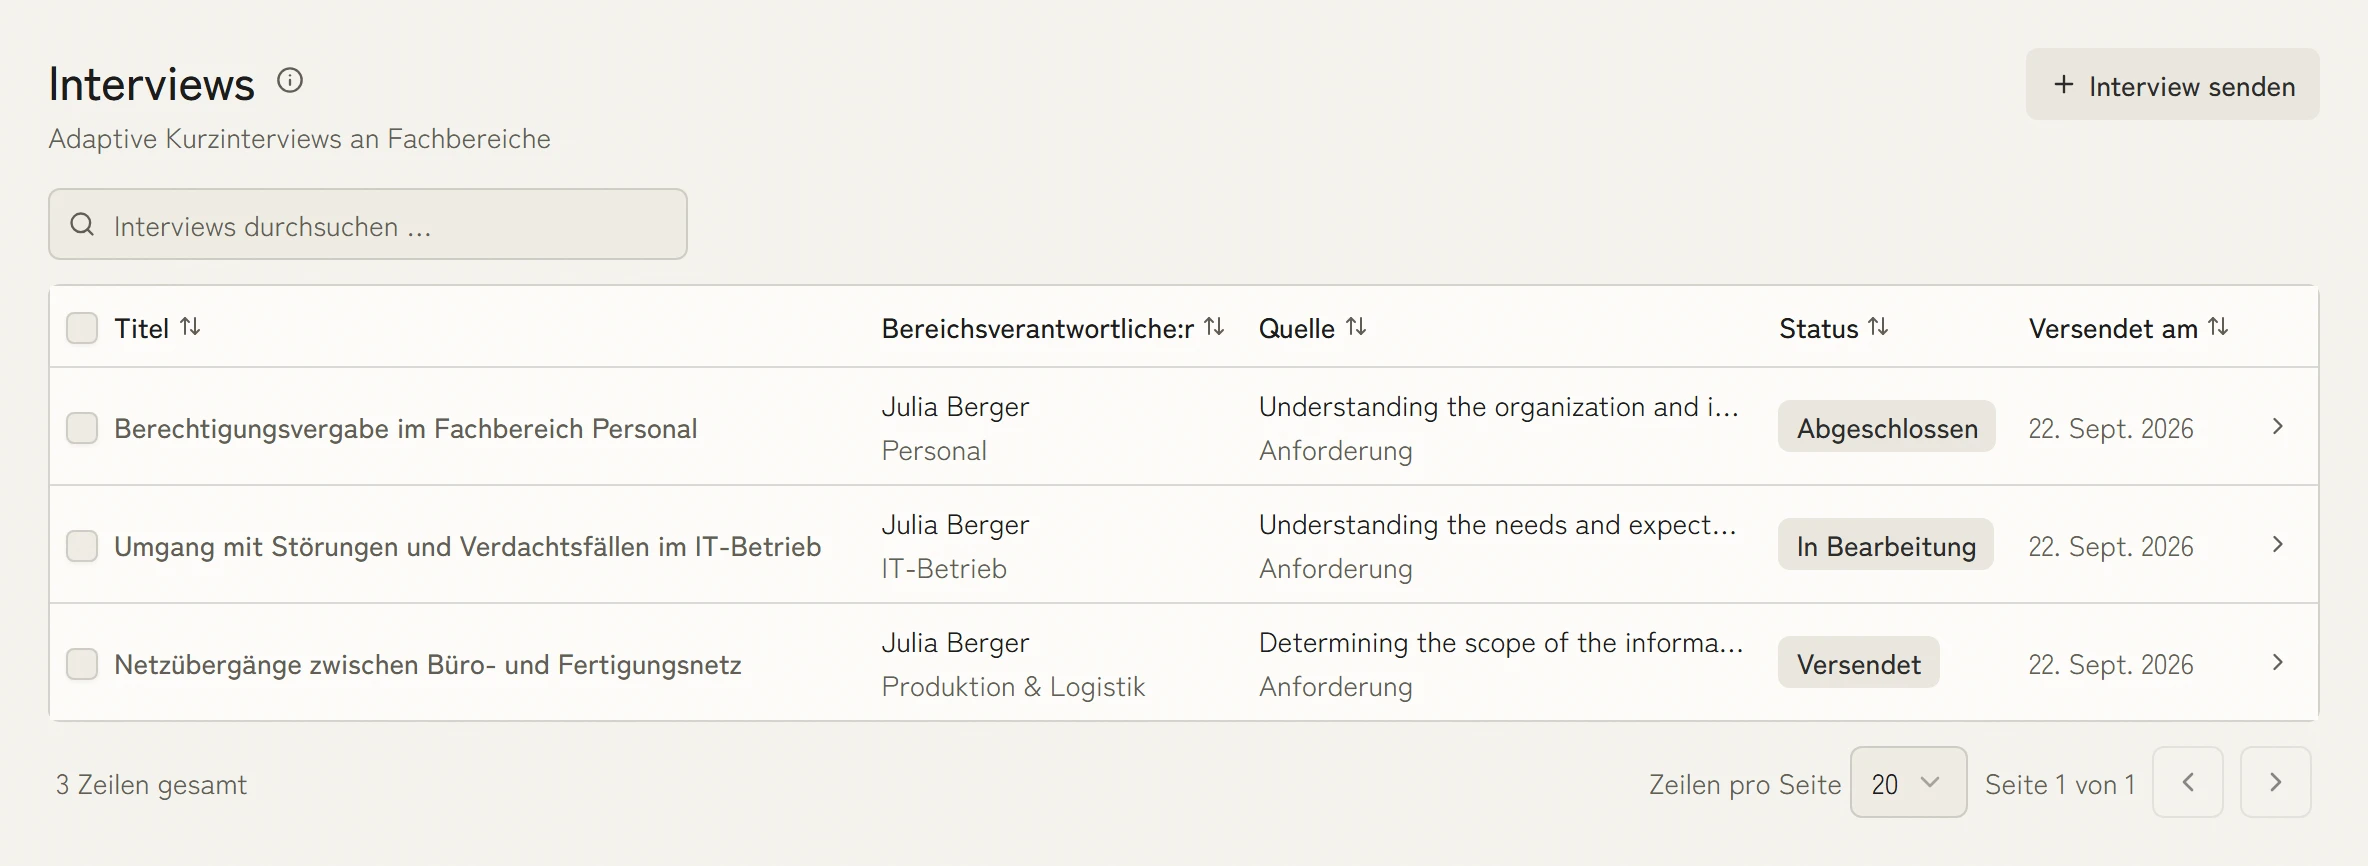
Reifegrad aus Interviews statt aus Selbstauskunft
Kurze Befragungen der Fachbereiche halten fest, wie eine Anforderung tatsächlich gelebt wird, mit Bereichsverantwortlichem, Quelle und Status. So entsteht der Reifegrad aus Aussagen, die im Assessment wiederholbar sind.
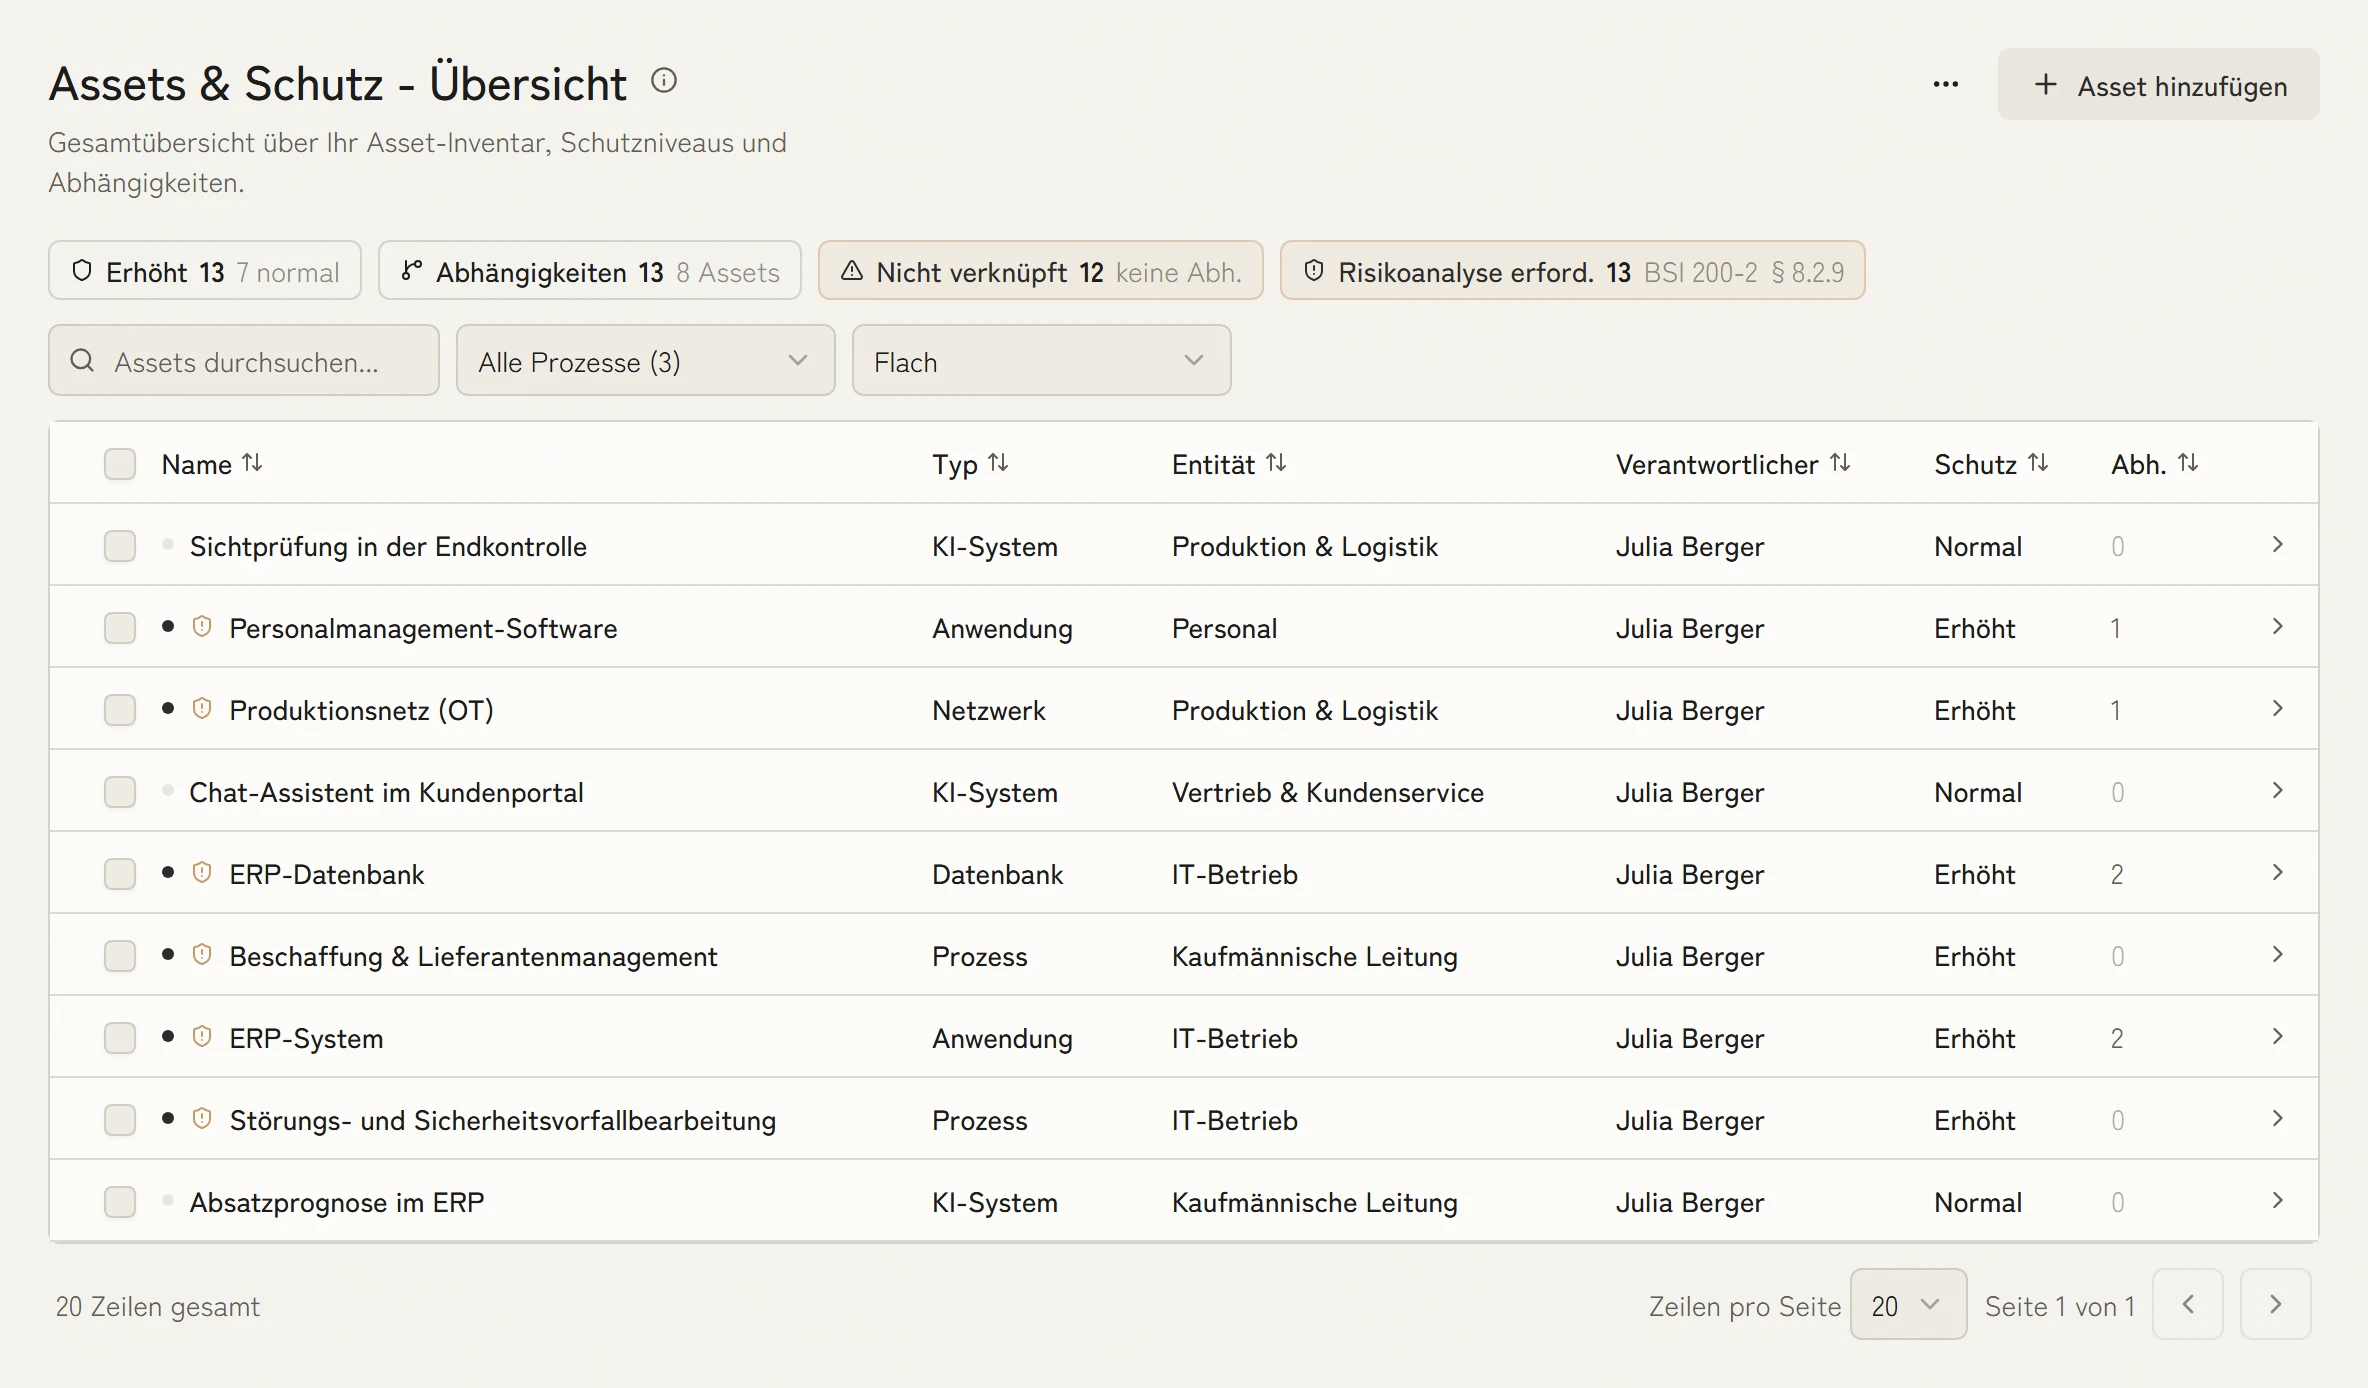
Prototypendaten brauchen einen eigenen Schutzbedarf
Zielobjekte tragen Typ, Einheit, Verantwortliche und Schutzbedarf. Für Prototypen- und Entwicklungsdaten setzen Sie ihn hoch, und Assessment Level wie Maßnahmen richten sich danach, statt pauschal für das ganze Unternehmen zu gelten.
TISAX auf der ISO-27001-Baseline umsetzen
Der VDA-ISA-Katalog überschneidet sich weitgehend mit Annex A. Wer ISO 27001 betreibt, setzt TISAX auf demselben Maßnahmenbestand auf und arbeitet nur die Zusatzanforderungen des geforderten Assessment Levels nach, statt ein zweites Programm zu starten.
3 LevelAL1 Selbsteinschätzung, AL2 Remote, AL3 vor Ort
TISAX mit weiteren Standards verbinden
Nutzen Sie die TISAX-Arbeit für die Standards, die dieselbe Substanz prüfen.
- ISO 27001Der internationale ISMS-StandardMehr erfahren
- NIS2EU-CybersicherheitsrichtlinieMehr erfahren
TISAX nach Unternehmen und Rolle
Weitere Funktionen für TISAX
Vollständige VDA-ISA-Katalogabdeckung
KaitoSec wird mit dem vollständigen VDA-ISA-Katalog (Information Security Assessment) als zuweisbaren Kriterien geliefert. Jedes Kriterium ist samt der Zusatzanforderungen für hohen und sehr hohen Schutzbedarf mit Umsetzungshinweisen verknüpft, sodass Ihr Team weiß, was gefordert ist und welche Nachweise es sammeln muss.
Das richtige Assessment Level eingrenzen
TISAX definiert drei Assessment Level: AL1 als Selbsteinschätzung, AL2 mit Remote-Audit, AL3 mit Vor-Ort-Audit für Prototypendaten. KaitoSec hilft zu bestimmen, welches Level Ihre OEM-Kunden verlangen, und begrenzt die Umsetzungsarbeit darauf. So entsteht kein unnötiger Mehraufwand.
ENX-Portal-Bereitschaft
Im Portal der ENX Association werden TISAX-Ergebnisse registriert und für OEM-Kunden freigegeben. KaitoSec bereitet Ihr Nachweispaket in dem Format vor, das ENX-akkreditierte Prüfdienstleister erwarten, und verfolgt den Einreichungsstatus durch das gesamte Assessment.
Reifegrad je ISA-Kriterium verfolgen
Für jedes ISA-Kriterium verfolgt KaitoSec den aktuellen Reifegrad gegen den Ziel-Reifegrad 3, den die TISAX-Methodik für alle Kriterien ansetzt. Vor dem Assessment-Termin sehen Sie, welche Kriterien am weitesten vom Ziel entfernt sind.
Prototypen- und Entwicklungsdaten-Maßnahmen
TISAX AL3 enthält spezifische Anforderungen für den Umgang mit Prototypendaten und Entwicklungsgeheimnissen. KaitoSec bietet dedizierte Maßnahmensätze für physische Sicherheit, Need-to-know-Zugriff und die Absicherung von F&E-Umgebungen.
Freigaben für OEM-Kunden steuern
Sobald Ihr TISAX-Label im ENX-Portal aktiv ist, führt KaitoSec nach, welchen OEM-Kunden Sie Ergebnisse freigegeben haben und welchen Scope jede Freigabe umfasst. Sie behalten die Kontrolle darüber, wer was sieht.
Was TISAX verlangt
TISAX prüft die Informationssicherheit nach dem VDA-ISA-Katalog auf drei Assessment Levels: AL1 als Selbsteinschätzung, AL2 mit Remote-Audit, AL3 vor Ort für Prototypendaten. Die Methodik setzt für alle Kriterien Ziel-Reifegrad 3 an, das Label gilt drei Jahre und wird über das ENX-Portal an OEM-Kunden freigegeben.
Häufige Fragen zu TISAX
Was ist TISAX und wer benötigt es?
TISAX (Trusted Information Security Assessment Exchange) ist ein Informationssicherheits-Bewertungsstandard der Automobilindustrie, der auf dem VDA-ISA-Katalog basiert. Es wird von den meisten großen deutschen OEMs verlangt und wird zunehmend auch von Tier-1-Zulieferern gefordert. Jedes Unternehmen in der Automobilzulieferkette, das sensible OEM-Daten, Prototypeninformationen oder kritische Entwicklungs-Assets verarbeitet, benötigt wahrscheinlich ein TISAX-Label.
Wie unterscheidet sich TISAX von ISO 27001?
TISAX ist speziell für die Automobilzulieferkette konzipiert und konzentriert sich auf den Schutz von Fahrzeugdaten, Prototypendaten und Zuliefererbeziehungen. ISO 27001 ist ein allgemeiner ISMS-Standard, der für jeden Sektor gilt. TISAX baut auf ISO-27001-Konzepten auf, hat jedoch sektorspezifische Anforderungen. Ergebnisse werden ausschließlich über das ENX-Portal geteilt, ein öffentliches Zertifikat wie bei ISO 27001 gibt es nicht. Der TISAX-Glossareintrag erklärt die Assessment-Level-Struktur und die Rolle des ENX-Portals.
Welches Assessment Level benötigen wir?
Das Assessment Level hängt von der Sensibilität der Daten ab, die Sie für OEM-Kunden verarbeiten. AL1 deckt normalen Informationsschutz ab und ist ausschließlich Selbsteinschätzung; ein TISAX-Label gibt es erst ab AL2. AL2 ist für hohen Schutzbedarf erforderlich und beinhaltet ein Remote-Audit durch einen ENX-akkreditierten Prüfdienstleister. AL3 deckt sehr hohen Schutzbedarf ab, wie Prototypendaten, und erfordert ein Vor-Ort-Audit. Ihr OEM-Kunde gibt das erforderliche Level im Vertrag an.
Wie lange ist ein TISAX-Label gültig?
TISAX-Labels sind ab dem Assessment-Datum drei Jahre gültig. KaitoSec verfolgt den Ablauf Ihres Labels und erinnert rechtzeitig, damit die Vorbereitung der Neubewertung früh genug beginnt und keine Lücke in der Lieferantenqualifikation entsteht.
Kann KaitoSec TISAX-Maßnahmen ISO 27001 zuordnen?
Ja. KaitoSec pflegt eine Kreuzzuordnung zwischen VDA-ISA-Kriterien und ISO 27001:2022 Annex-A-Maßnahmen. Strebt Ihre Organisation TISAX-Label und ISO-27001-Zertifikat an, werden Nachweise und Umsetzungen für beide Frameworks wiederverwendet. Das erspart doppelte Arbeit.

Ihr TISAX-Plan in dreißig Minuten.
In der Demo klären wir das geforderte Assessment Level, den Scope und die Nachweise. Danach wissen Sie, was bis zum Prüftermin zu tun ist.