
Prozessverantwortliche
Sehen, was an Ihrem Prozess hängt, und es im Audit belegen
Prozessverantwortliche brauchen die Sicht auf Anwendungen, Lieferanten, Risiken und Vorfallrollen. KaitoSec liefert sie im laufenden Betrieb.



 5,0 von 5
Was sich für Ihr Team ändert
Vom Prozess zur Anwendung zum Lieferanten
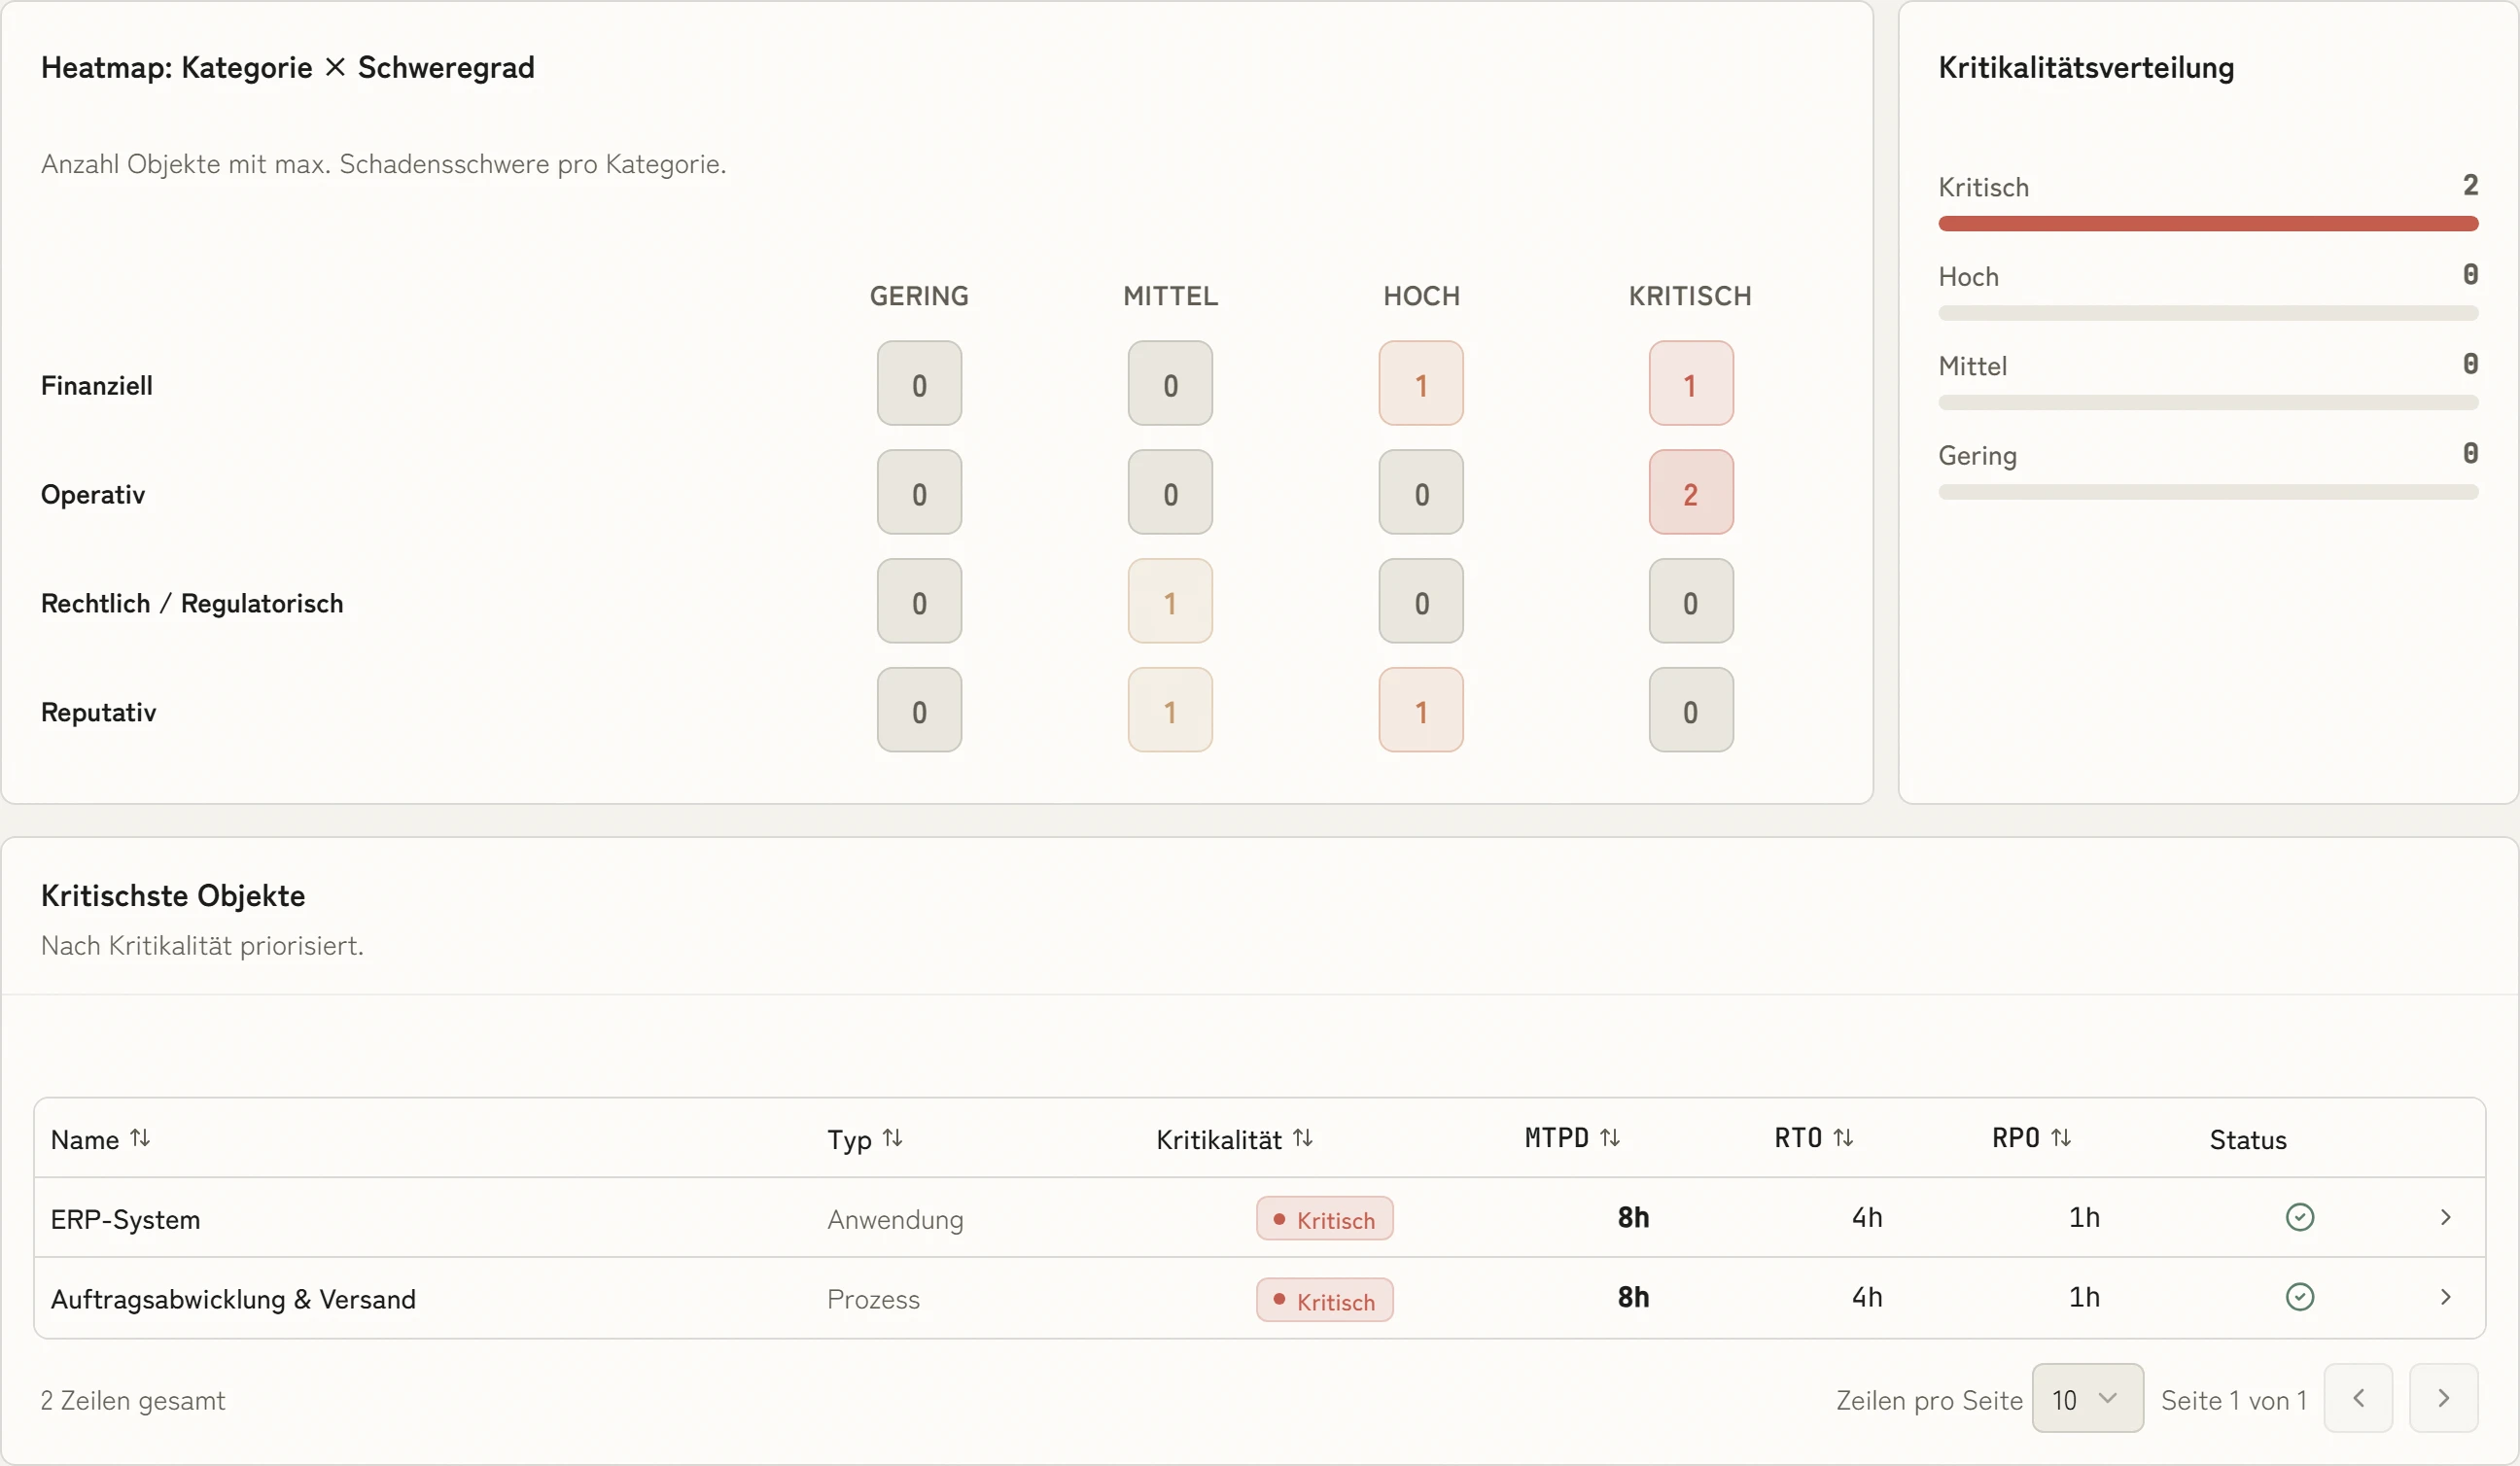
Jeder Prozess zeigt, welche Anwendungen er nutzt und welche Lieferanten daran hängen. Lieferantenausfall, End-of-Life eines Tools oder ein neues Drittland-Transferrisiko erscheinen am Prozess, nicht in einer separaten Liste, die der Einkauf führt.
BCMS-fähig, nicht nur dokumentiert
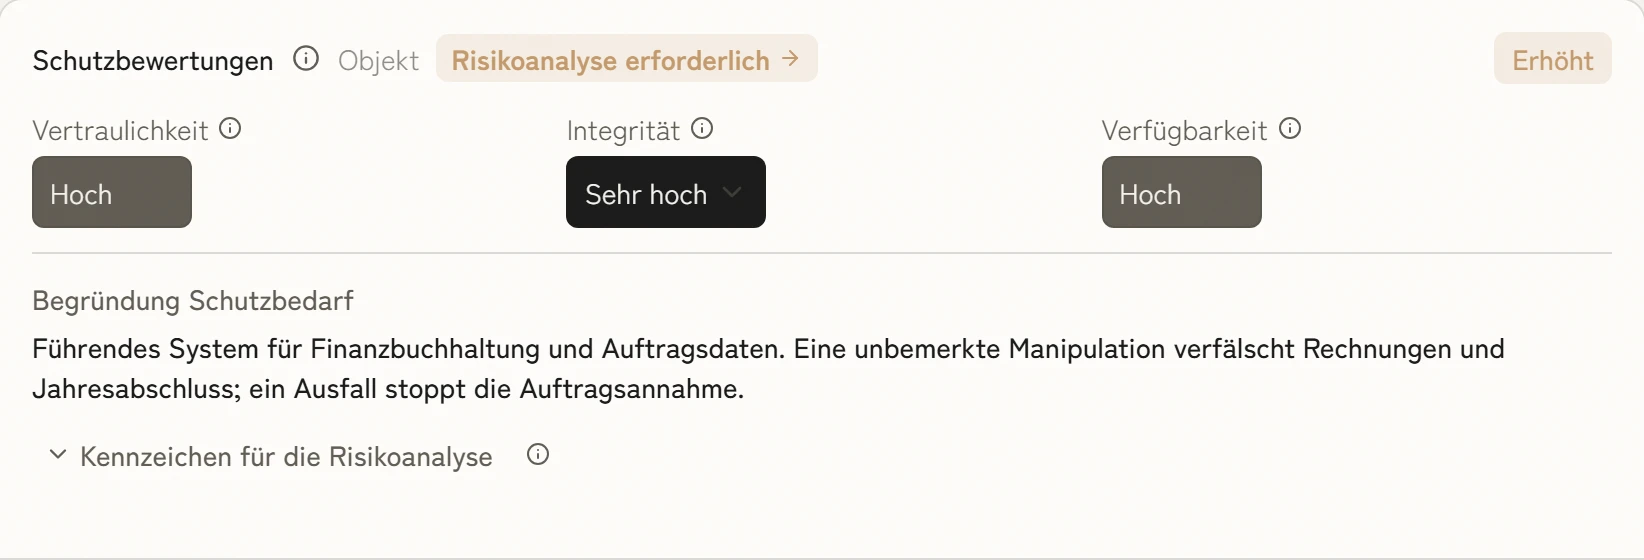
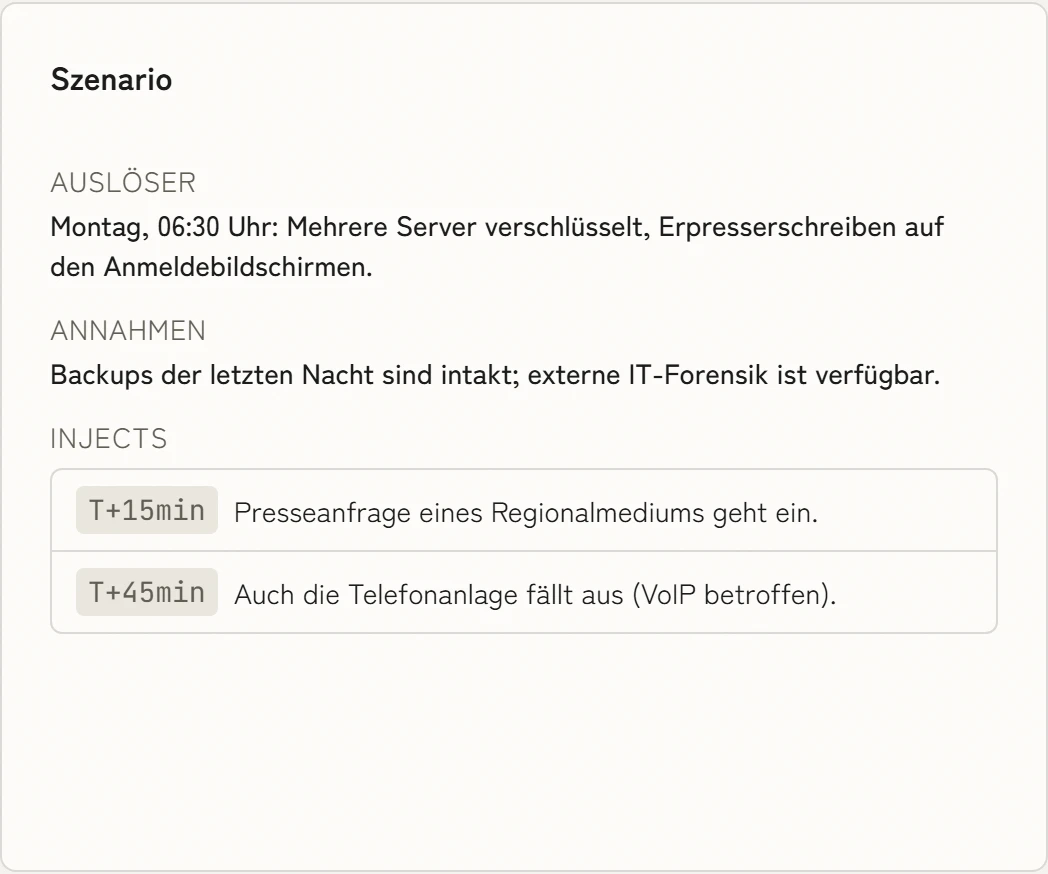
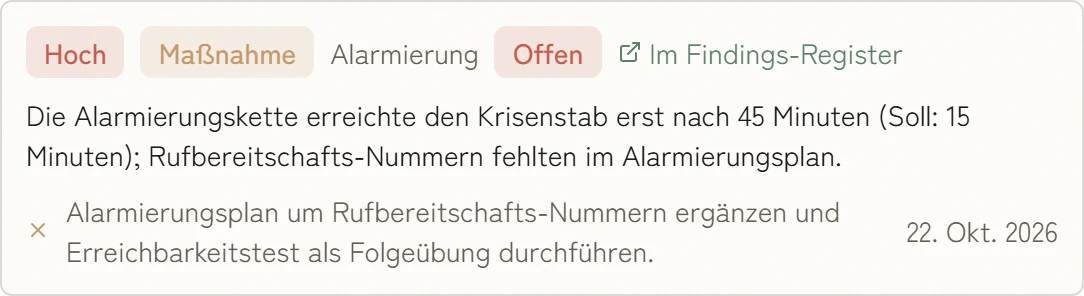
BIA, RTO und RPO werden am Prozess gepflegt, nicht am IT-System. Wird ein zentrales System gestört, sehen Sie sofort, welche Prozesse betroffen sind, welche Notfallpläne greifen und wer die Wiederanlauf-Entscheidung trifft.
Prozesse aus Aiio übernehmen
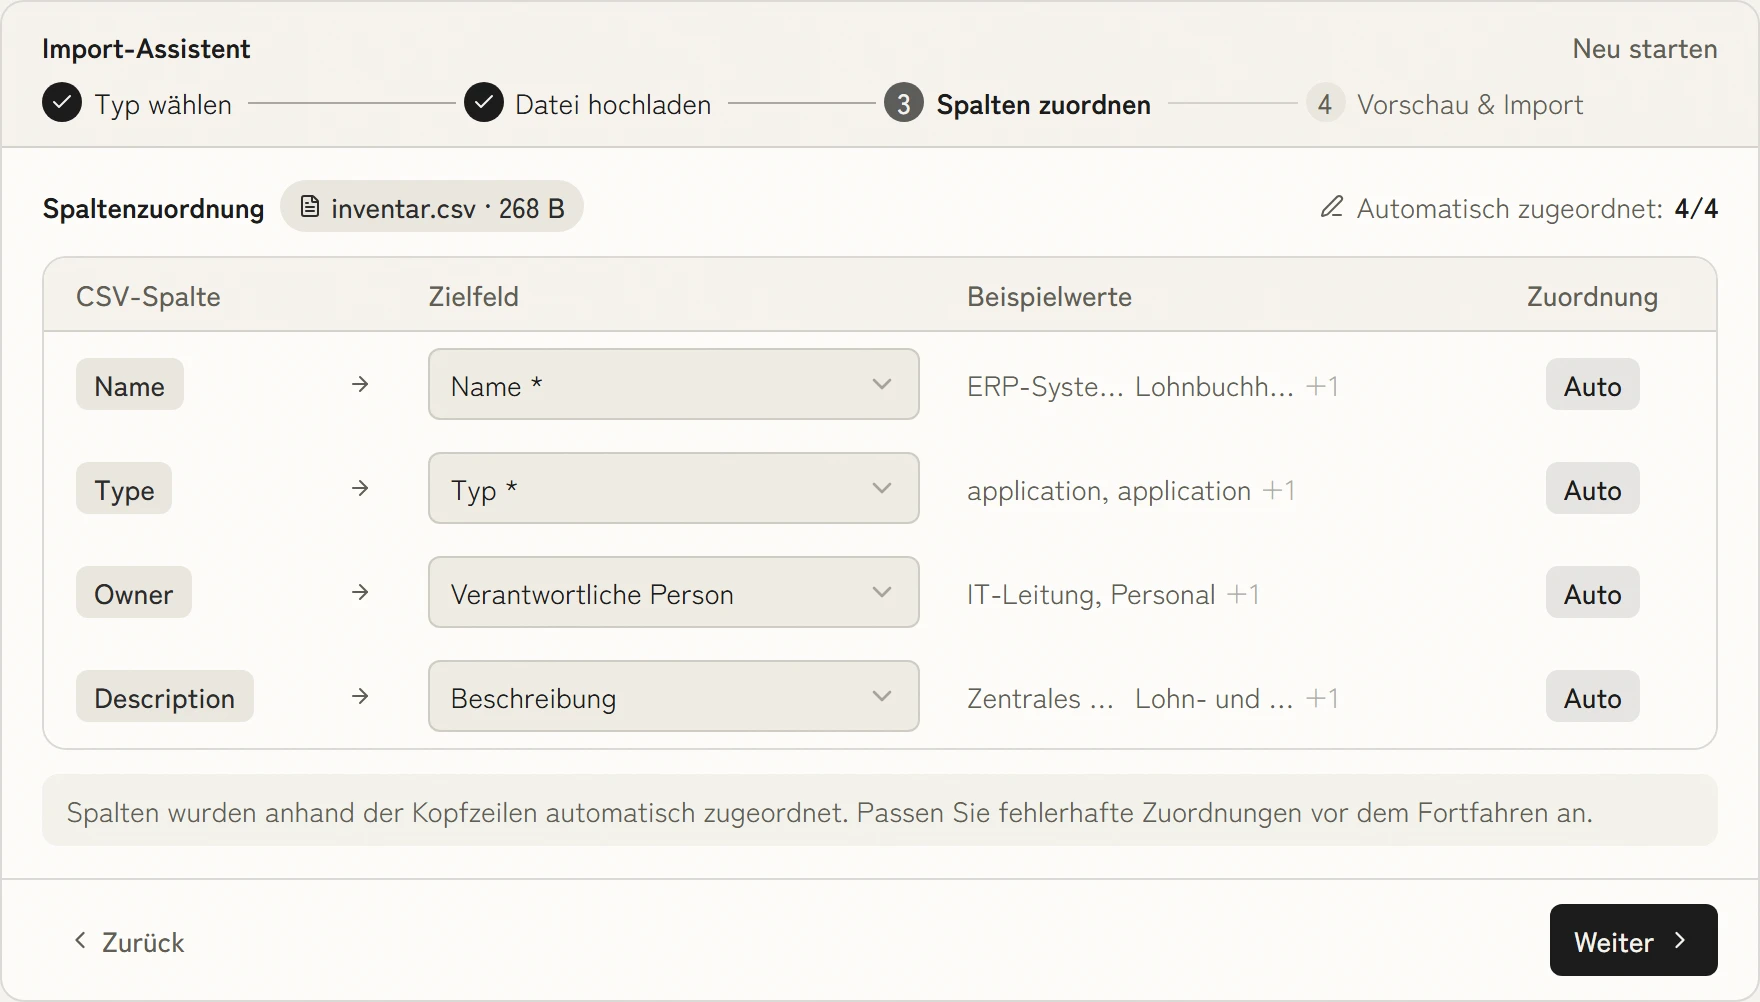
Aiio dokumentiert die Prozesslandschaft. KaitoSec übernimmt diese Struktur und verknüpft sie mit Maßnahmen, Risiken und Vorfällen. Sie modellieren Ihren Prozess nicht zweimal und vermeiden Excel-Migration zwischen Qualität und Sicherheit.
Verantwortung, die im Audit hält
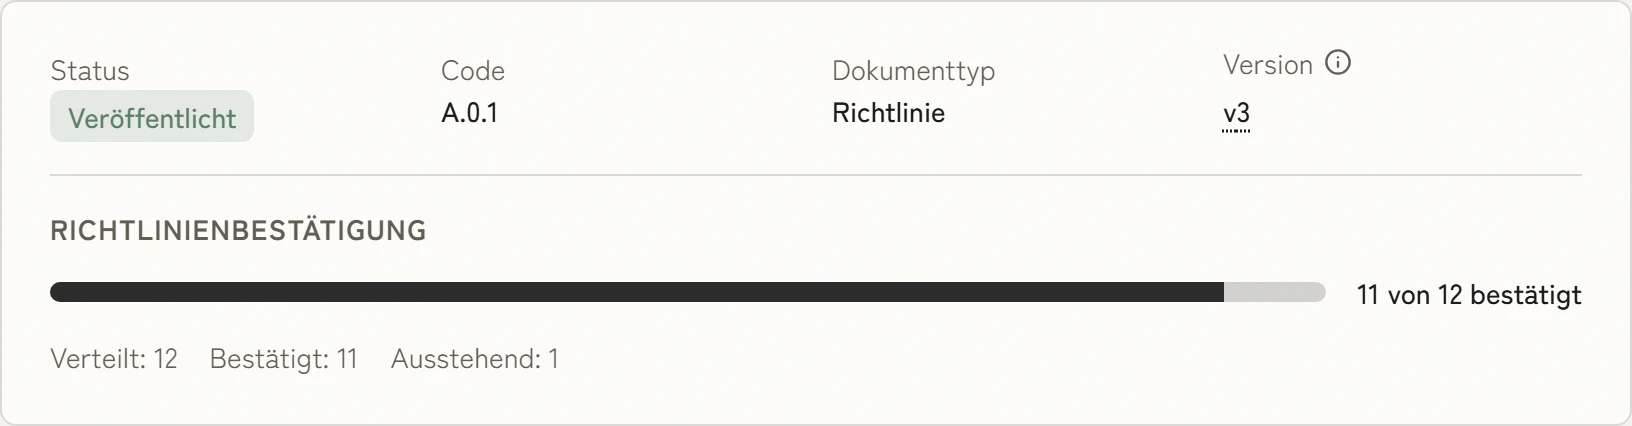
Wer was verantwortet, ist im System hinterlegt mit Genehmigungen, Reviews und Eskalationspfaden. Im Audit zeigen Sie Prozessverantwortung als gelebte Praxis, nicht als Organigramm im Anhang der Dokumentation.
Anwendungen und Abhängigkeiten kommen aus den Systemen, die Sie schon nutzen.
100+ Integrationen
Alle Integrationen
















Passende Standards und Module
Passende Anforderungen
So unterstützt KaitoSec

Bringen Sie Ruhe in Ihren Arbeitsalltag.
Eine persönliche Demo in 30 Minuten: Wir nehmen einen Ihrer Prozesse und zeigen, welche Anwendungen, Lieferanten und Notfallpläne daran hängen.