
Geschäftsführung
Sicherheitslage, über die die Leitung entscheiden kann.
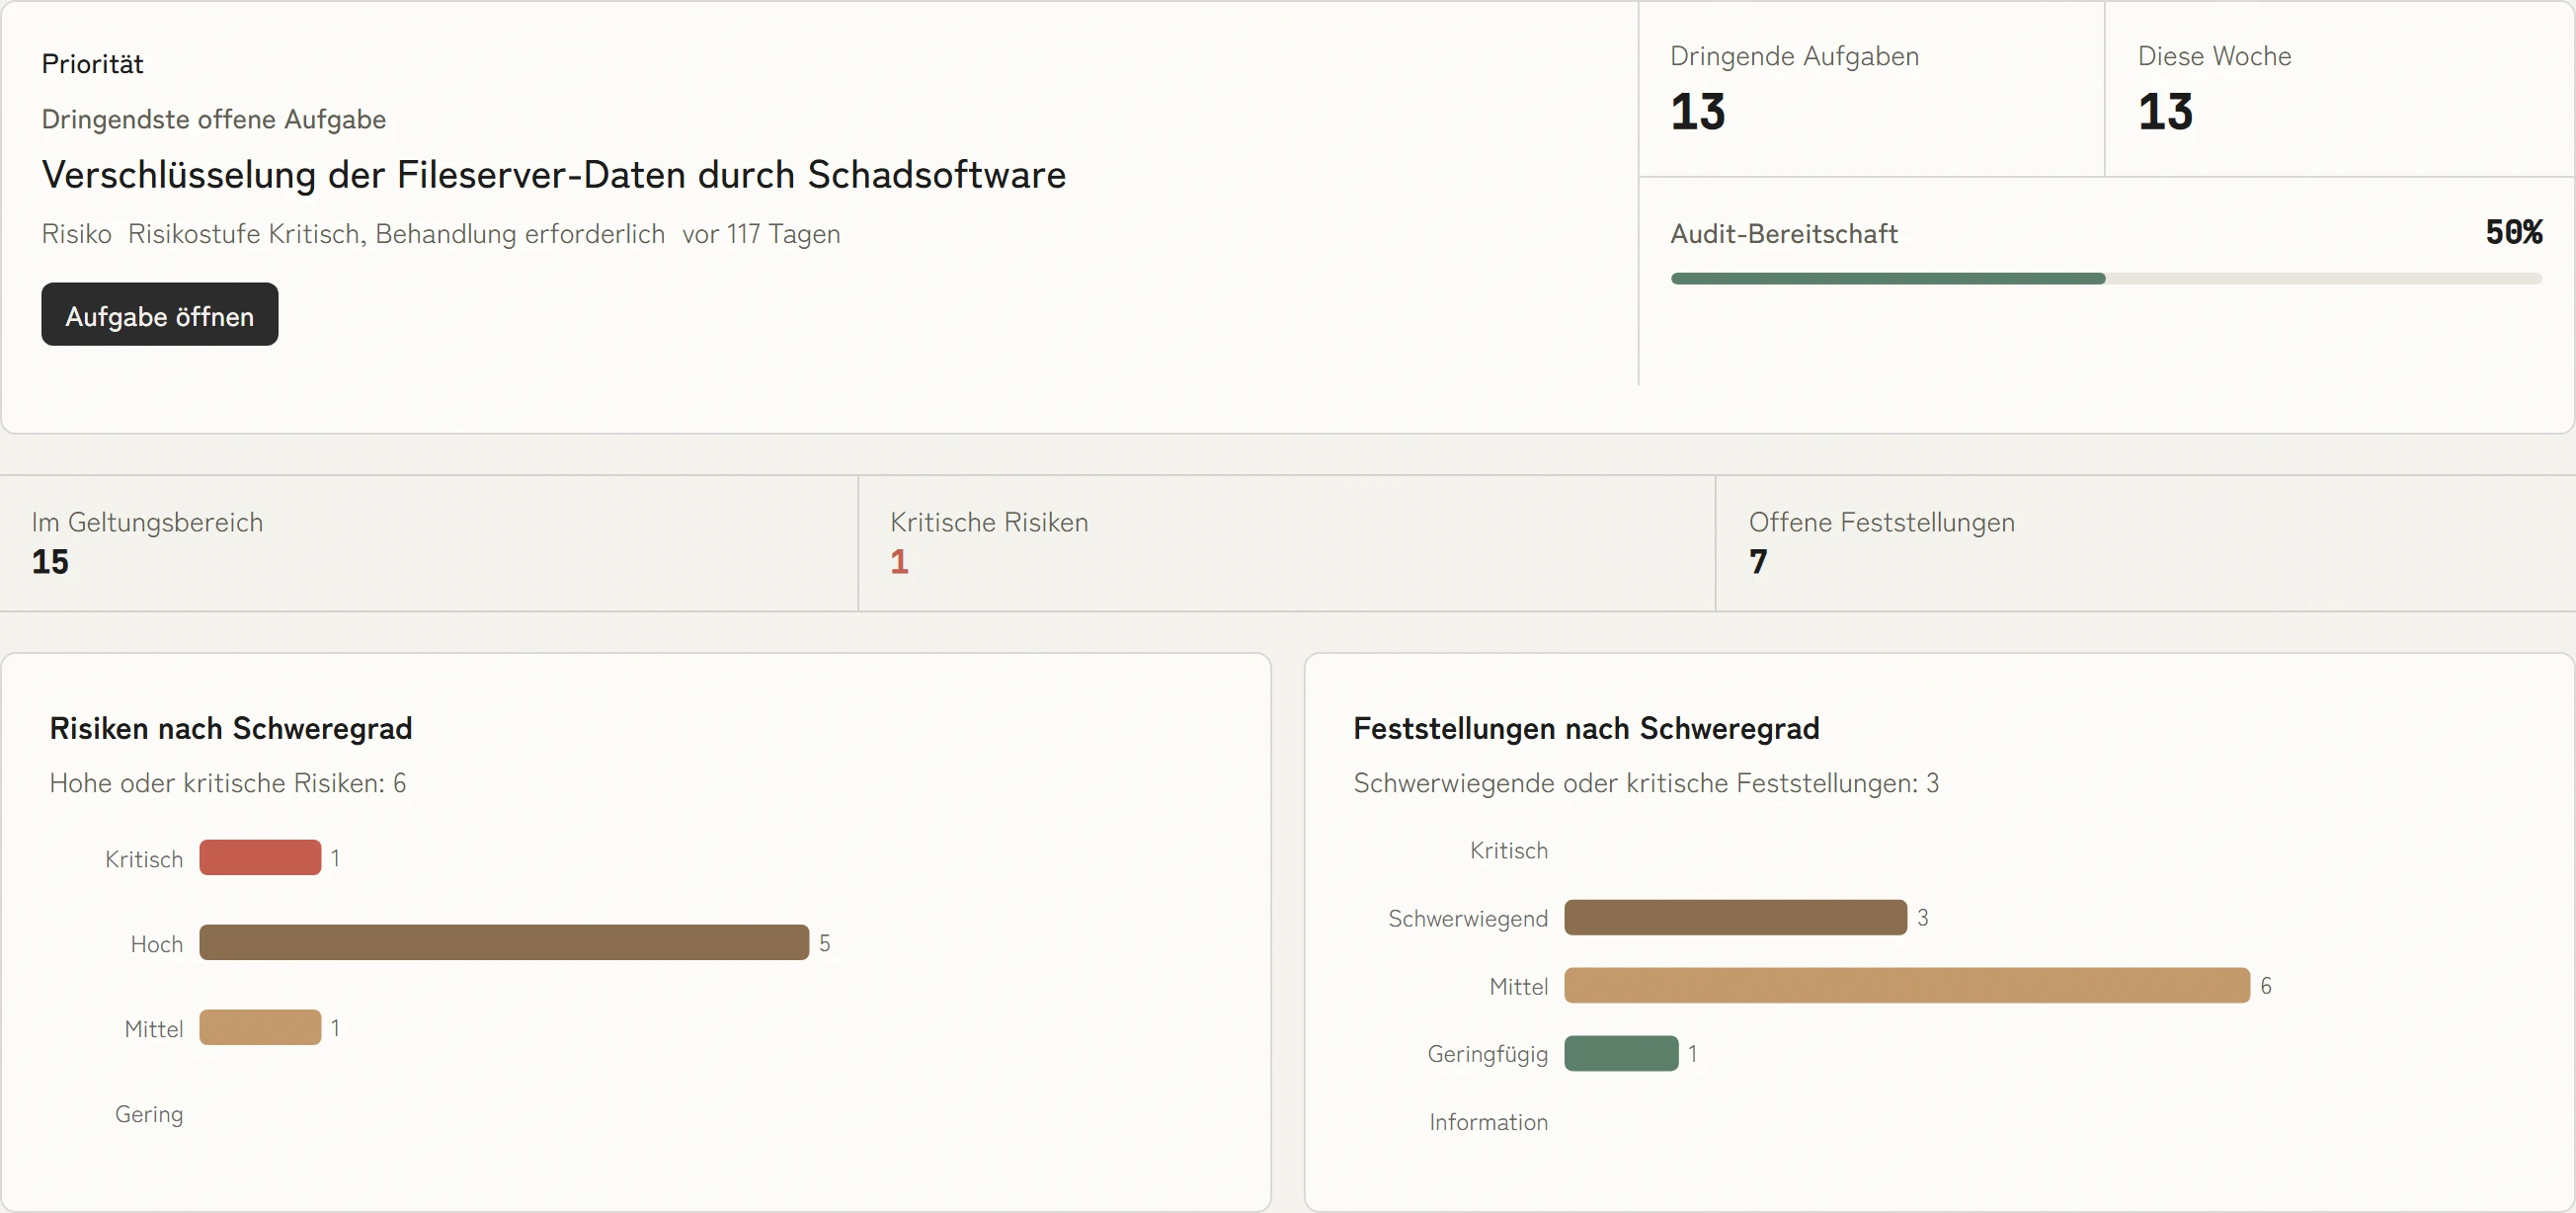
KaitoSec fasst Risiken, Restrisiken, Freigaben und Übungsergebnisse aus allen Managementsystemen in einer verständlichen Sicht zusammen. Sie sehen, was zu entscheiden ist, und jede Entscheidung bleibt belegbar.



 5,0 von 5
Was sich für Ihr Team ändert
Leitungsverantwortung nachvollziehbar machen
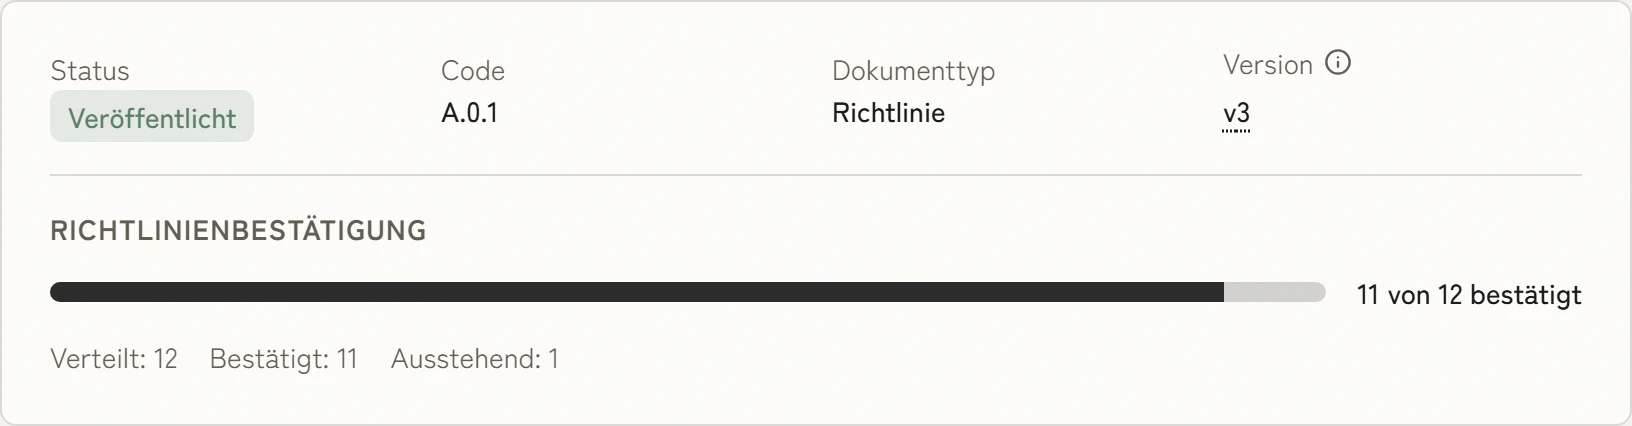
Dokumentieren Sie Schulungen, Freigaben und die Überwachung wesentlicher Risiken als prüfbare Nachweiskette. KaitoSec unterstützt die Governance; die rechtliche Bewertung bleibt eine Frage des konkreten Falls.
Ein Bericht statt vier Einzelberichte
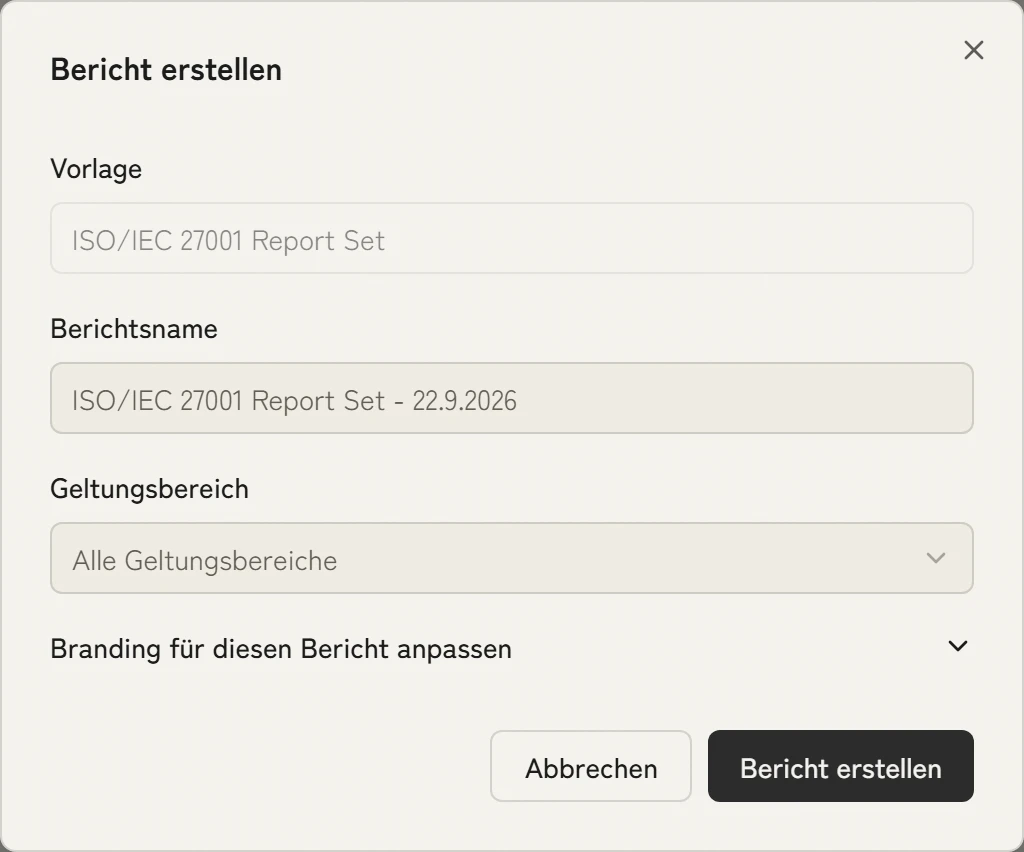
Risiken aus ISMS, BCMS, DSMS und AIMS laufen in einem konsolidierten Lagebild für Aufsichtsrat, Versicherer oder Investoren zusammen. Keine Tabellenkalkulation zwischen Abteilungen, keine Lücken zwischen Quartalen.
Entscheidungen, die im Audit standhalten
Risikoakzeptanz, Restrisiko und Maßnahmenwahl werden versioniert dokumentiert. Wer was wann entschieden und gegengezeichnet hat, ist belegbar. Auditor, Aufsicht und D&O-Versicherung sehen die Entscheidungslogik, nicht nur das Ergebnis.
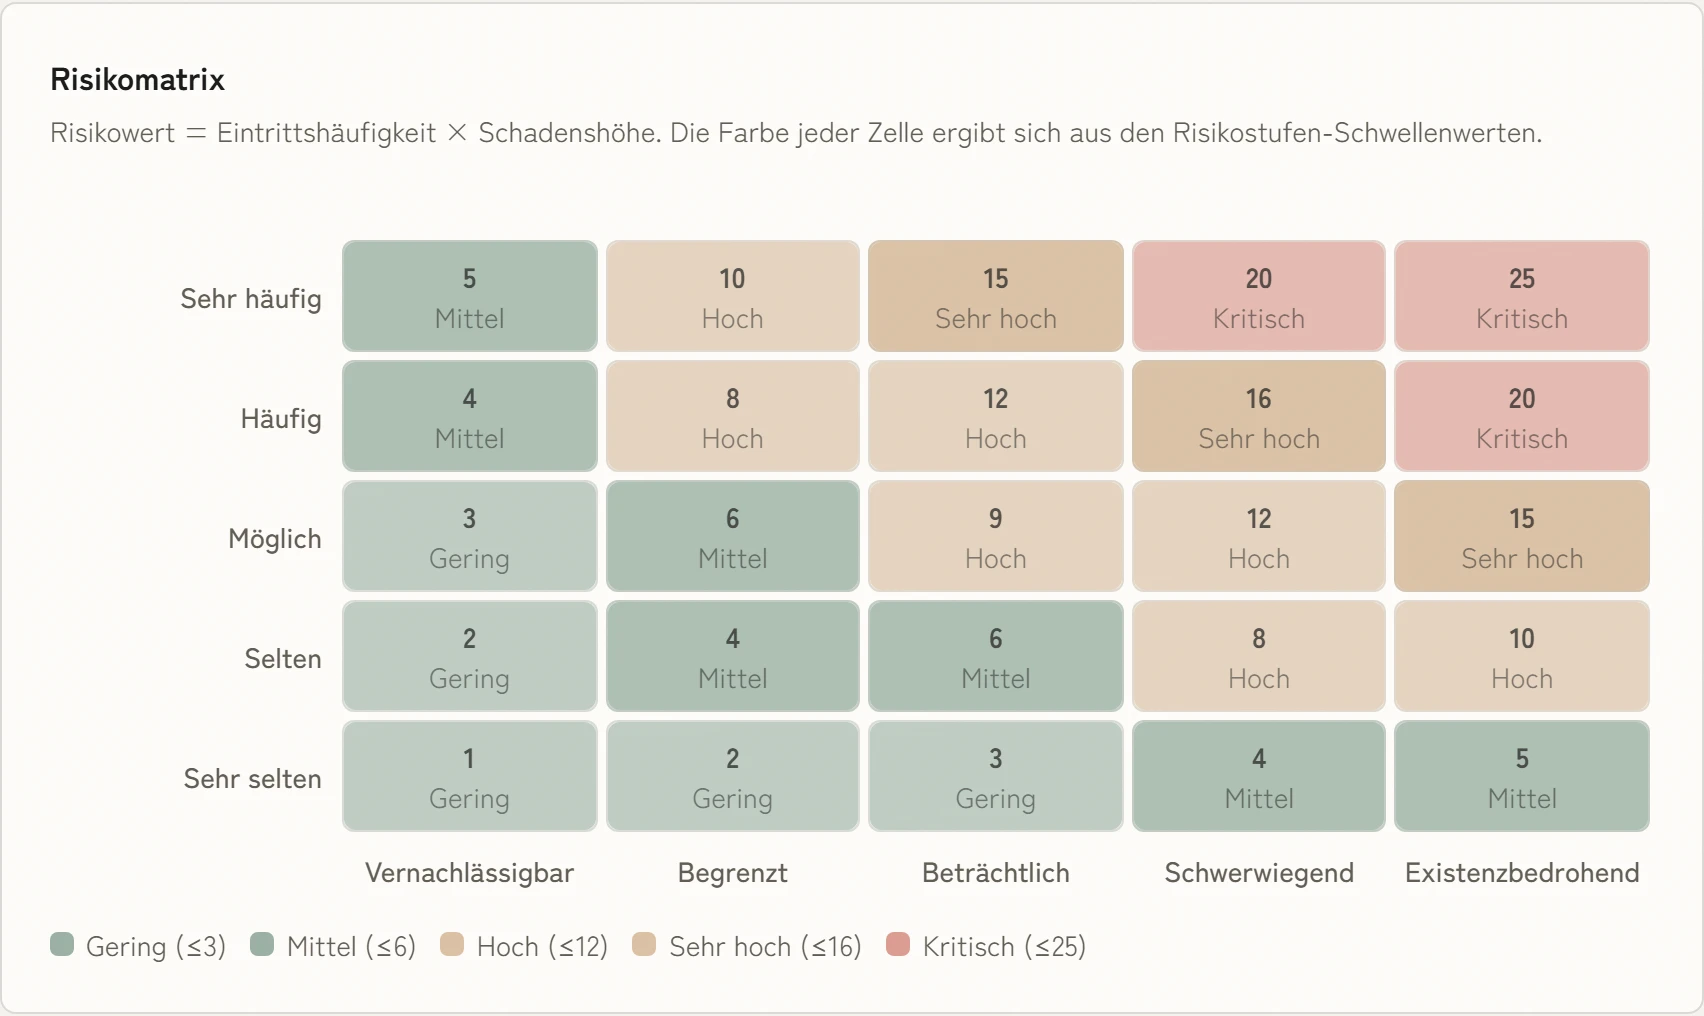 AusgangsrisikoRestrisiko
Krisenfähigkeit nachweisen, nicht behaupten
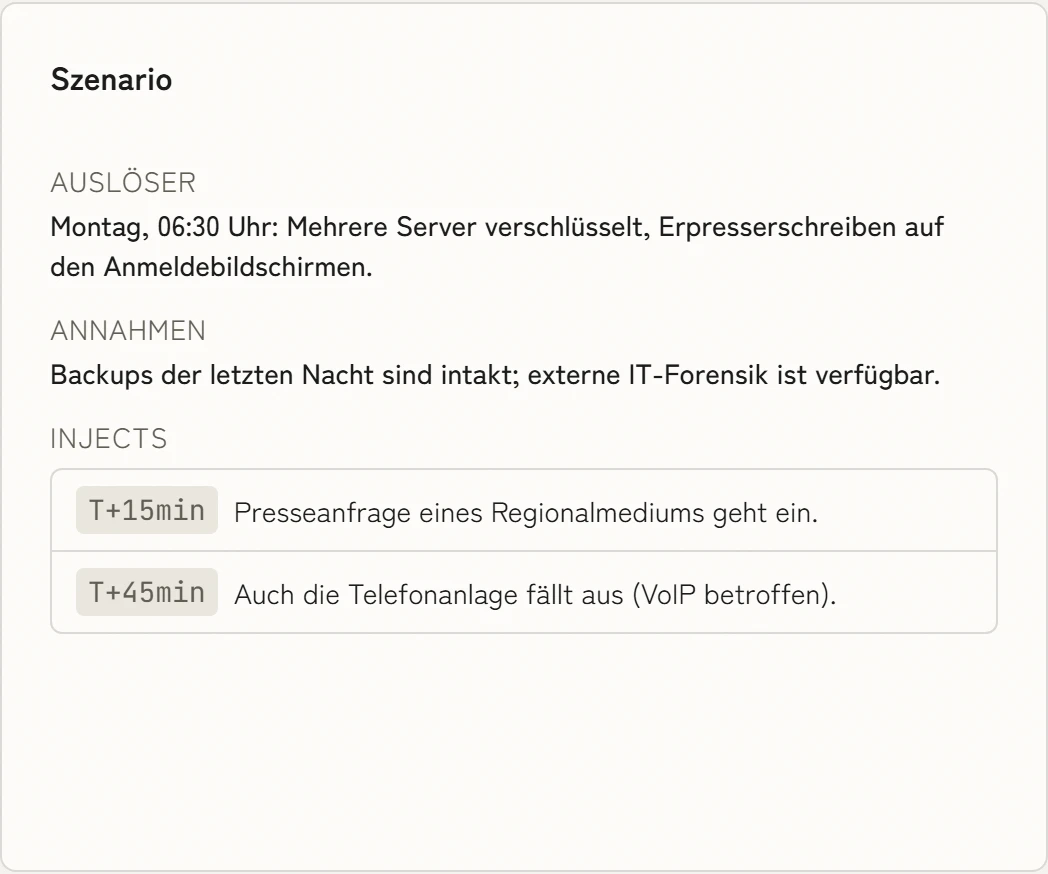
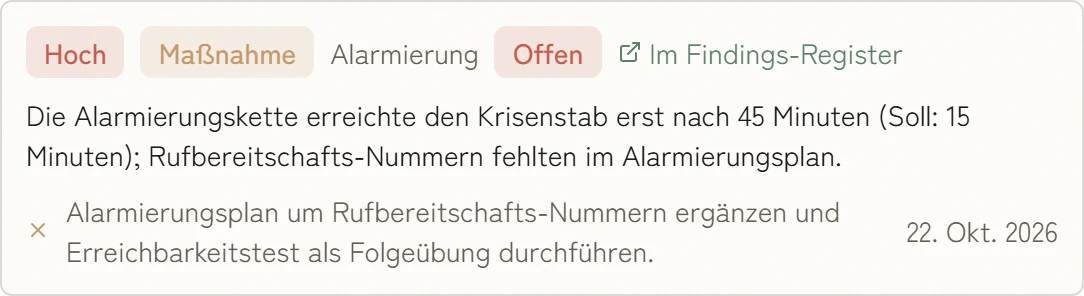
BIA, RTO/RPO und Übungsprotokolle laufen im selben System wie die Compliance. Fragt die Aufsicht, ob Notfallpläne geprobt und Übungen tatsächlich durchgeführt werden, antworten Sie mit protokollierten Test- und Übungsergebnissen aus dem laufenden Betrieb, nicht mit einem Plandokument, das niemand erprobt hat.
Das Lagebild speist sich aus den Systemen, die Sie schon nutzen.
100+ Integrationen
Alle Integrationen
















Passende Standards und Module
So unterstützt KaitoSec

Bringen Sie Ruhe in Ihren Arbeitsalltag.
Eine persönliche Demo in 30 Minuten: Wir zeigen Ihnen das Lagebild, das Ihre Leitung zu Risiken, Freigaben und Übungen bekommt.