
QMS
QMS und ISMS aus einer Prozesslandkarte
Ein ISMS braucht zuerst dokumentierte Prozesse. KaitoSec nutzt Ihre QMS-Prozesslandschaft als Strukturbasis für ISMS, BCMS und DSGVO-VVT.



 5,0 von 5
Was sich für Ihr Team ändert
Prozesslandschaft als Startpunkt für das ISMS
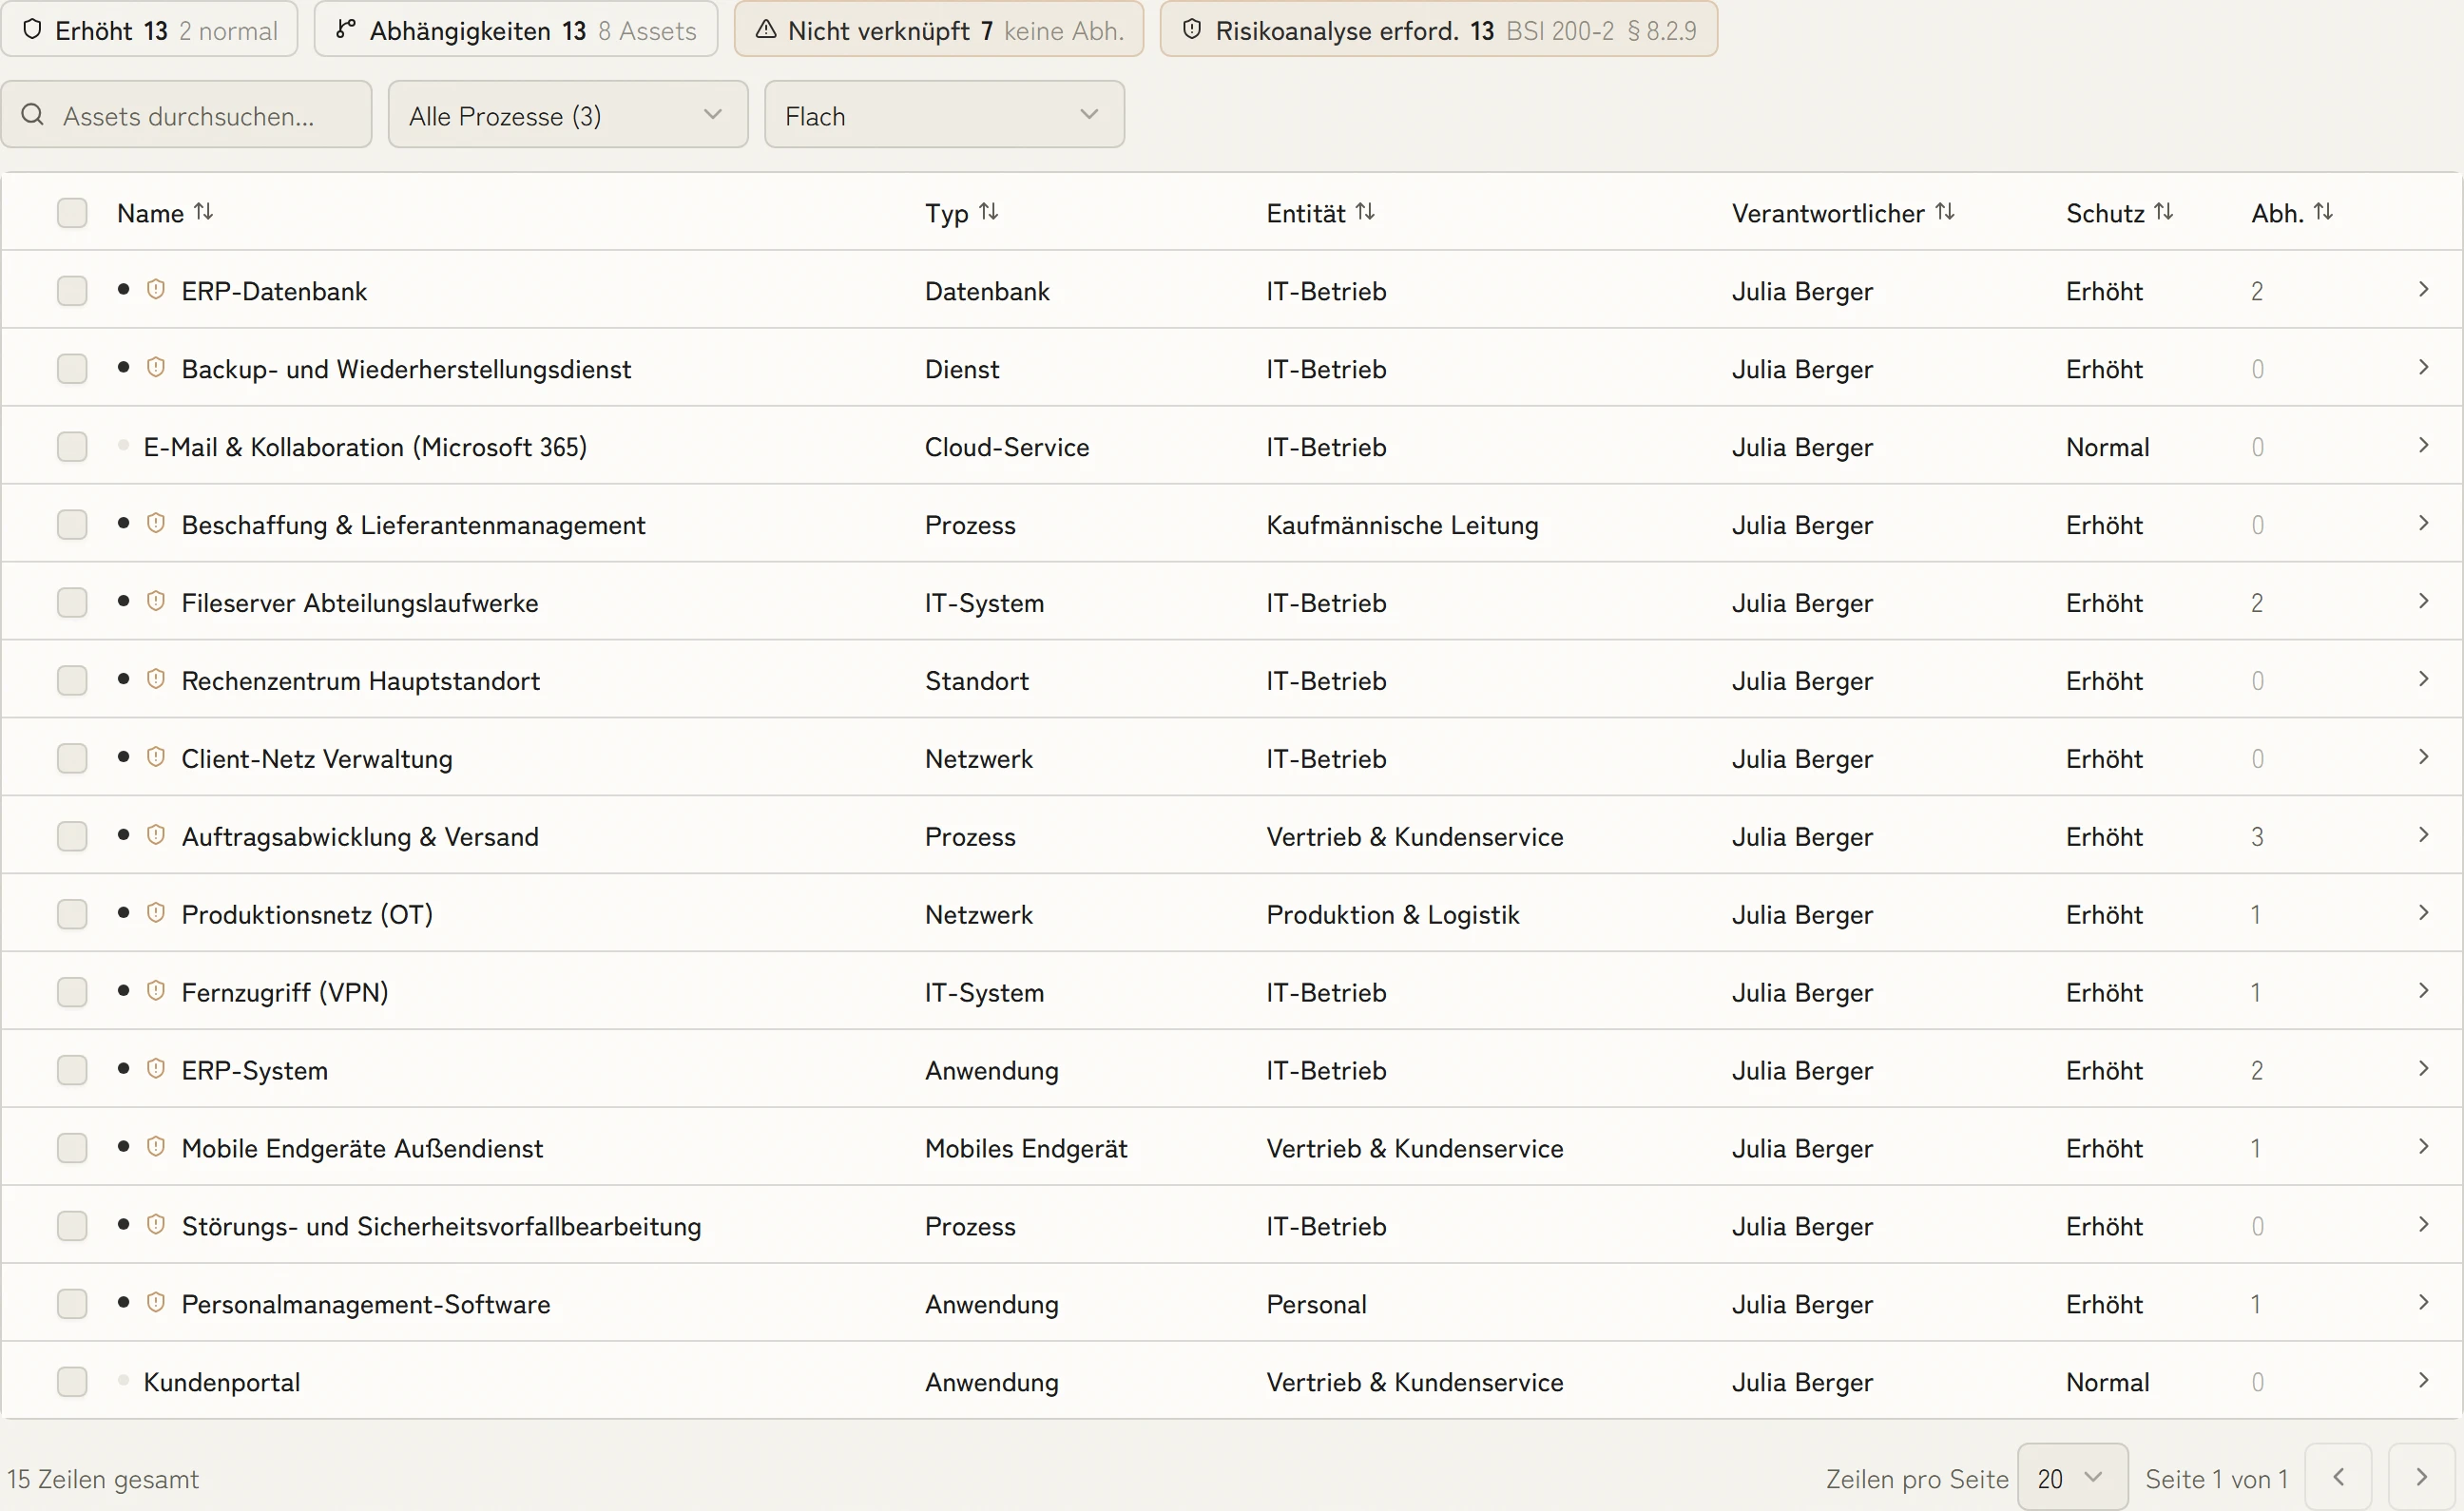
Geschäftsprozesse, Verantwortliche, Dokumente, Anwendungen und Lieferanten werden einmal modelliert. ISMS-Strukturanalyse, BCMS-BIA und DSGVO-VVT setzen darauf auf, statt parallel neu erhoben zu werden. Ohne dokumentierte Prozesse bleibt jedes ISMS eine Behauptung.
Prozesse aus Aiio übernehmen statt neu erfassen
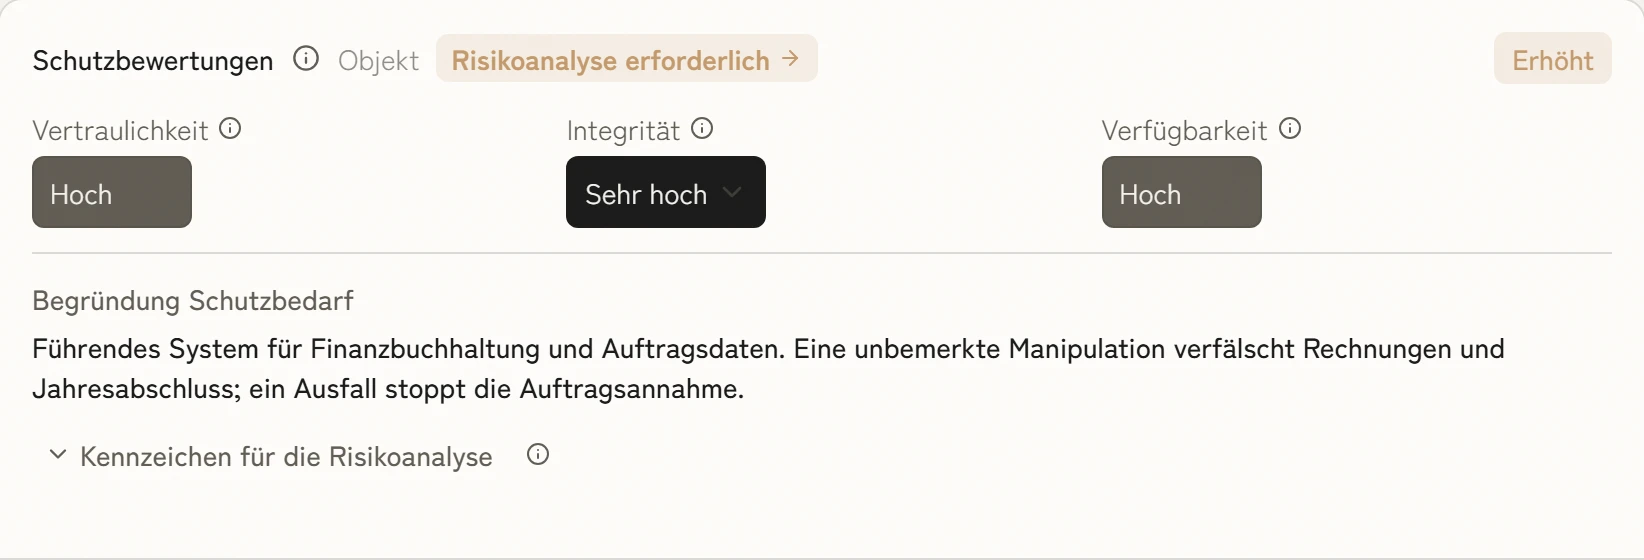
Übernehmen Sie freigegebene QMS-Prozessdaten aus Aiio als Strukturbasis für ISO 27001 Annex A, BSI-Bausteine und ISO 22301 BIAs. Aiio modelliert Prozesse; KaitoSec verknüpft sie mit Risiken, Maßnahmen und Nachweisen.
Änderungsbedarf in allen betroffenen Systemen sehen
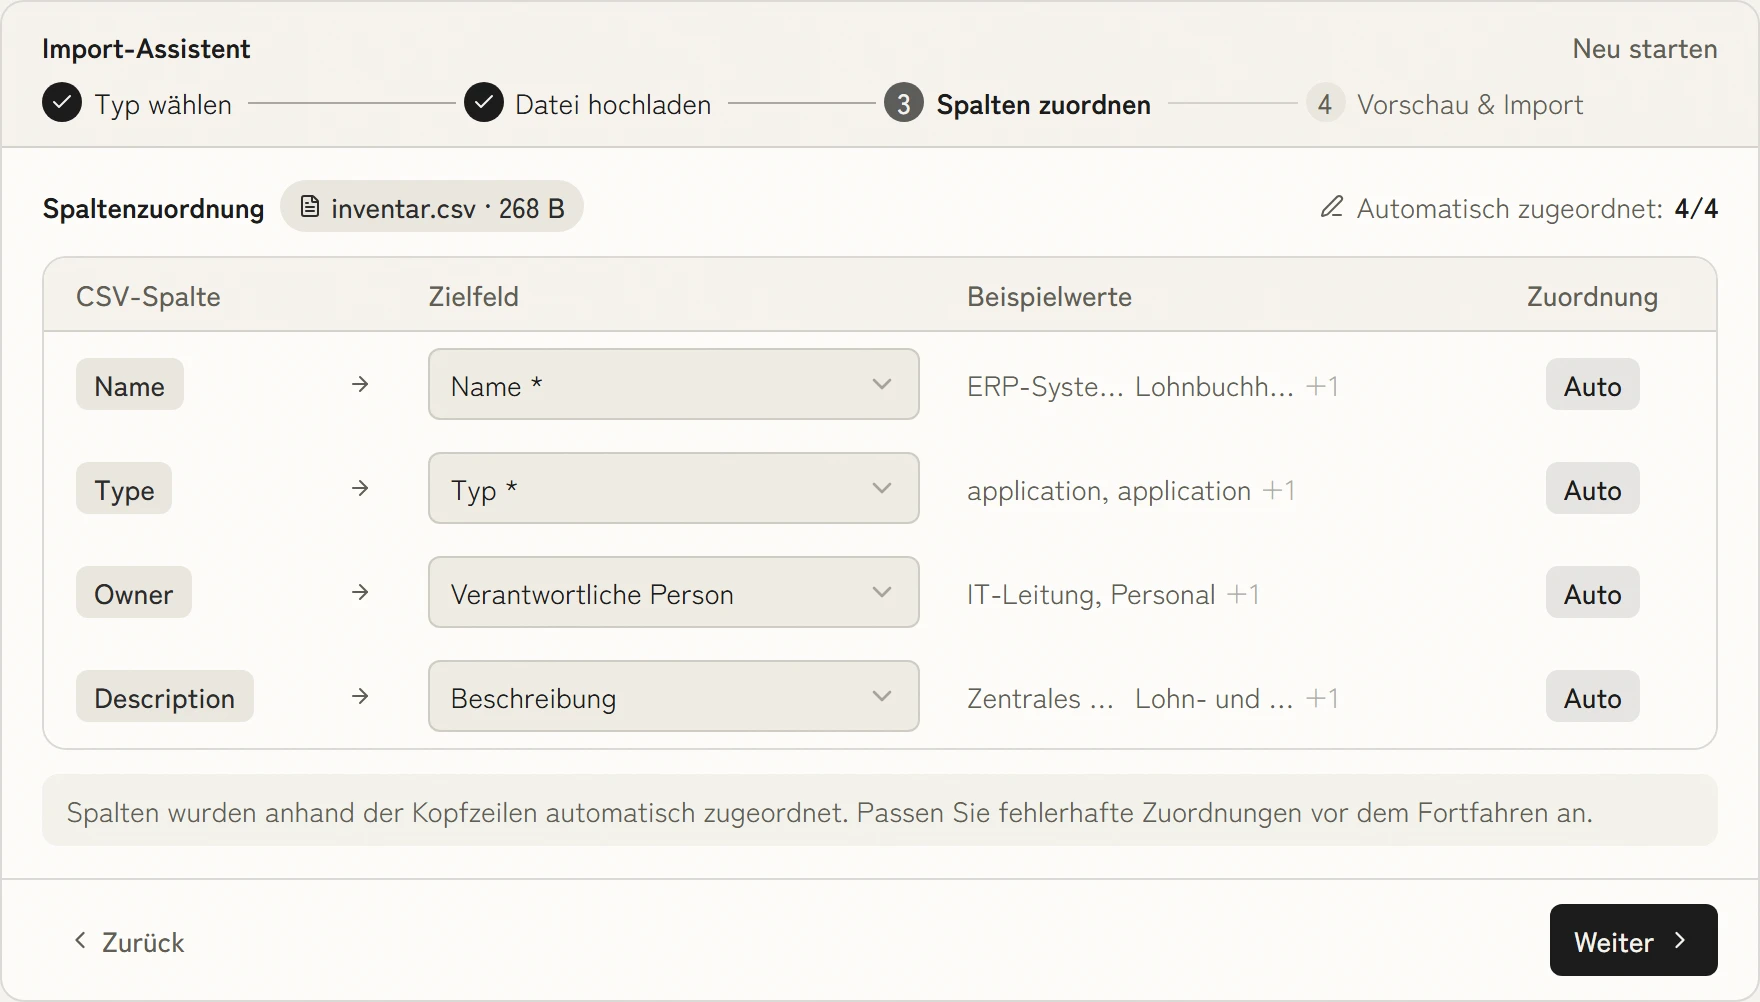
Wird ein Prozess geändert, zeigt KaitoSec die verknüpften Maßnahmen, Risiken und Notfallpläne zur Prüfung. So bleibt sichtbar, wo QMS, ISMS und BCMS nachgezogen werden müssen.
Auditierbar für mehrere Normen gleichzeitig
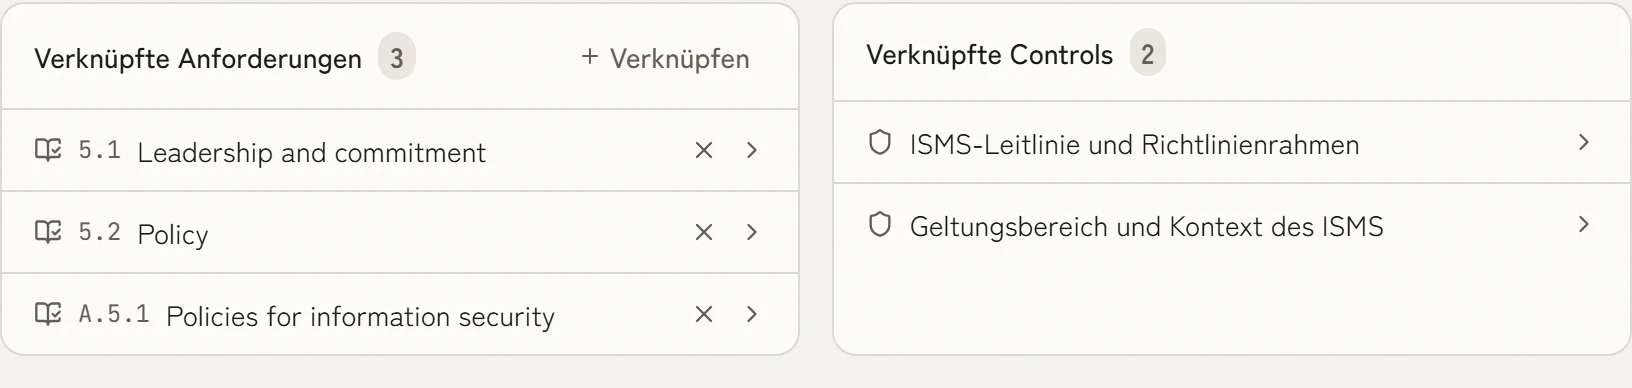
Eine dokumentierte Prozesslandschaft erfüllt ISO 9001 Kap. 4.4, ISO 27001 Kap. 4.4 und ISO 22301 Kap. 4.1 gemeinsam. Die Crosswalks sind in KaitoSec hinterlegt und werden von KaitoSec gepflegt, nicht von Ihrem Team.
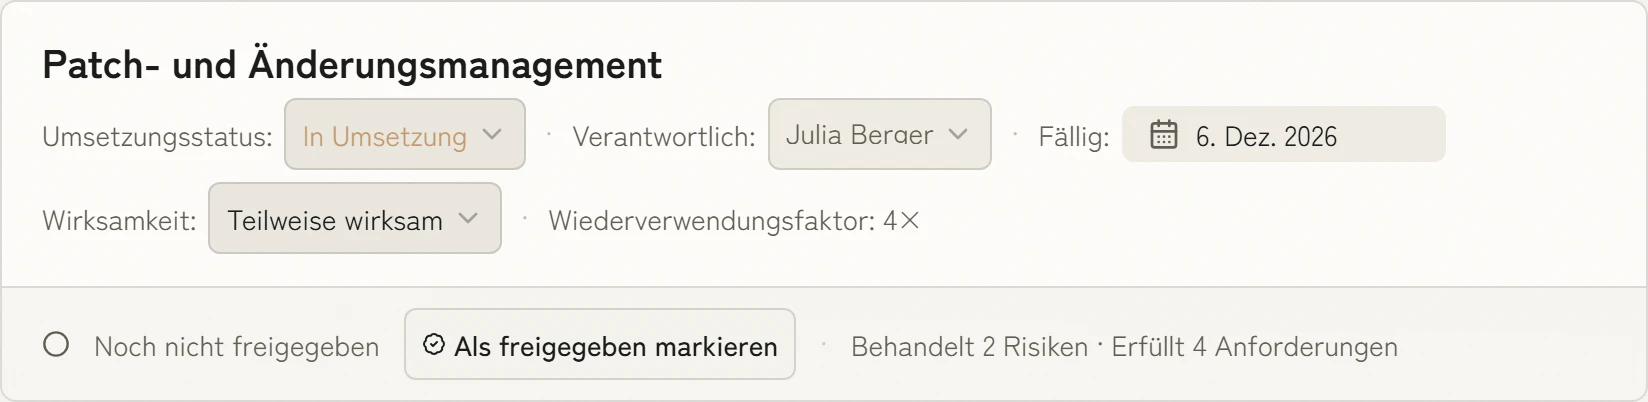
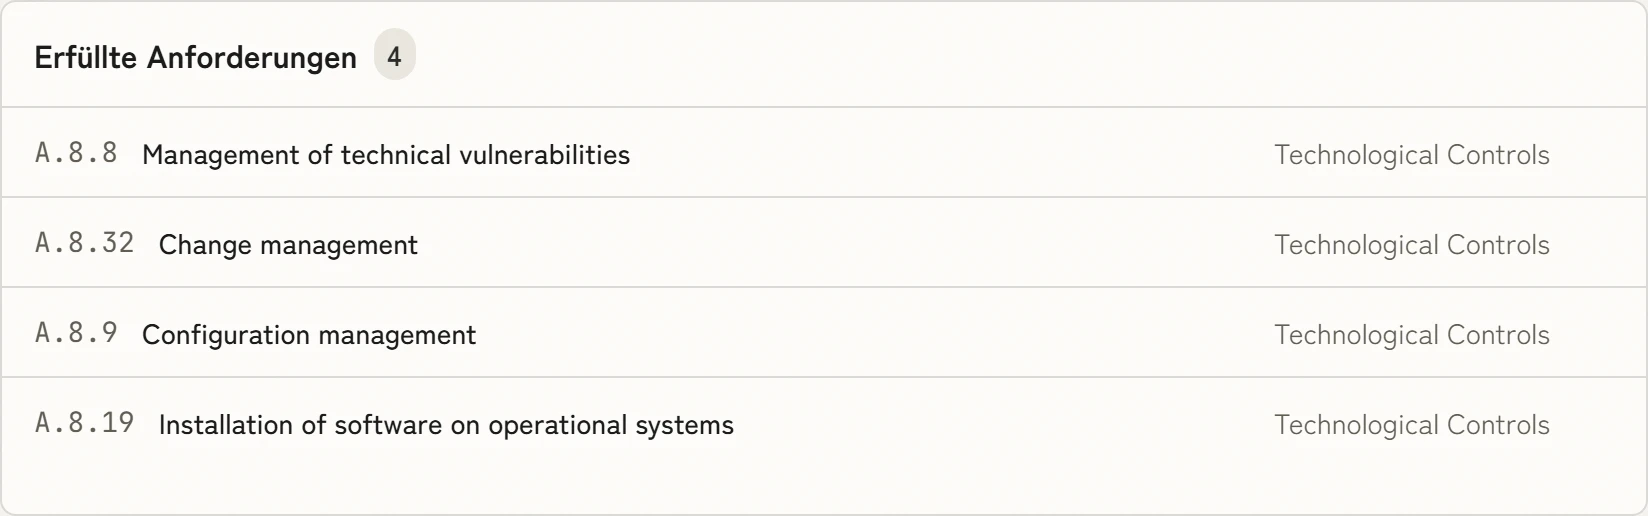
Prozesse, Anwendungen und Dokumente kommen aus den Systemen, die Sie schon nutzen.
100+ Integrationen
Alle Integrationen
















Passende Standards und Module
Passende Anforderungen
So unterstützt KaitoSec

Bringen Sie Ruhe in Ihren Arbeitsalltag.
Eine persönliche Demo in 30 Minuten: Wir gehen Ihre Prozesslandkarte durch und zeigen, wie ISMS und BCMS darauf aufsetzen.