
DSGVO: Datenschutz im selben System wie die Informationssicherheit.
Verarbeitungsverzeichnis, DSFA, Betroffenenanfragen und TOMs nutzen dieselben Assets, Lieferanten und Maßnahmen wie Ihr ISMS. Fristen stehen am Vorgang, und die TOM-Liste speist sich aus den Maßnahmen des ISMS.

 5,0 von 5
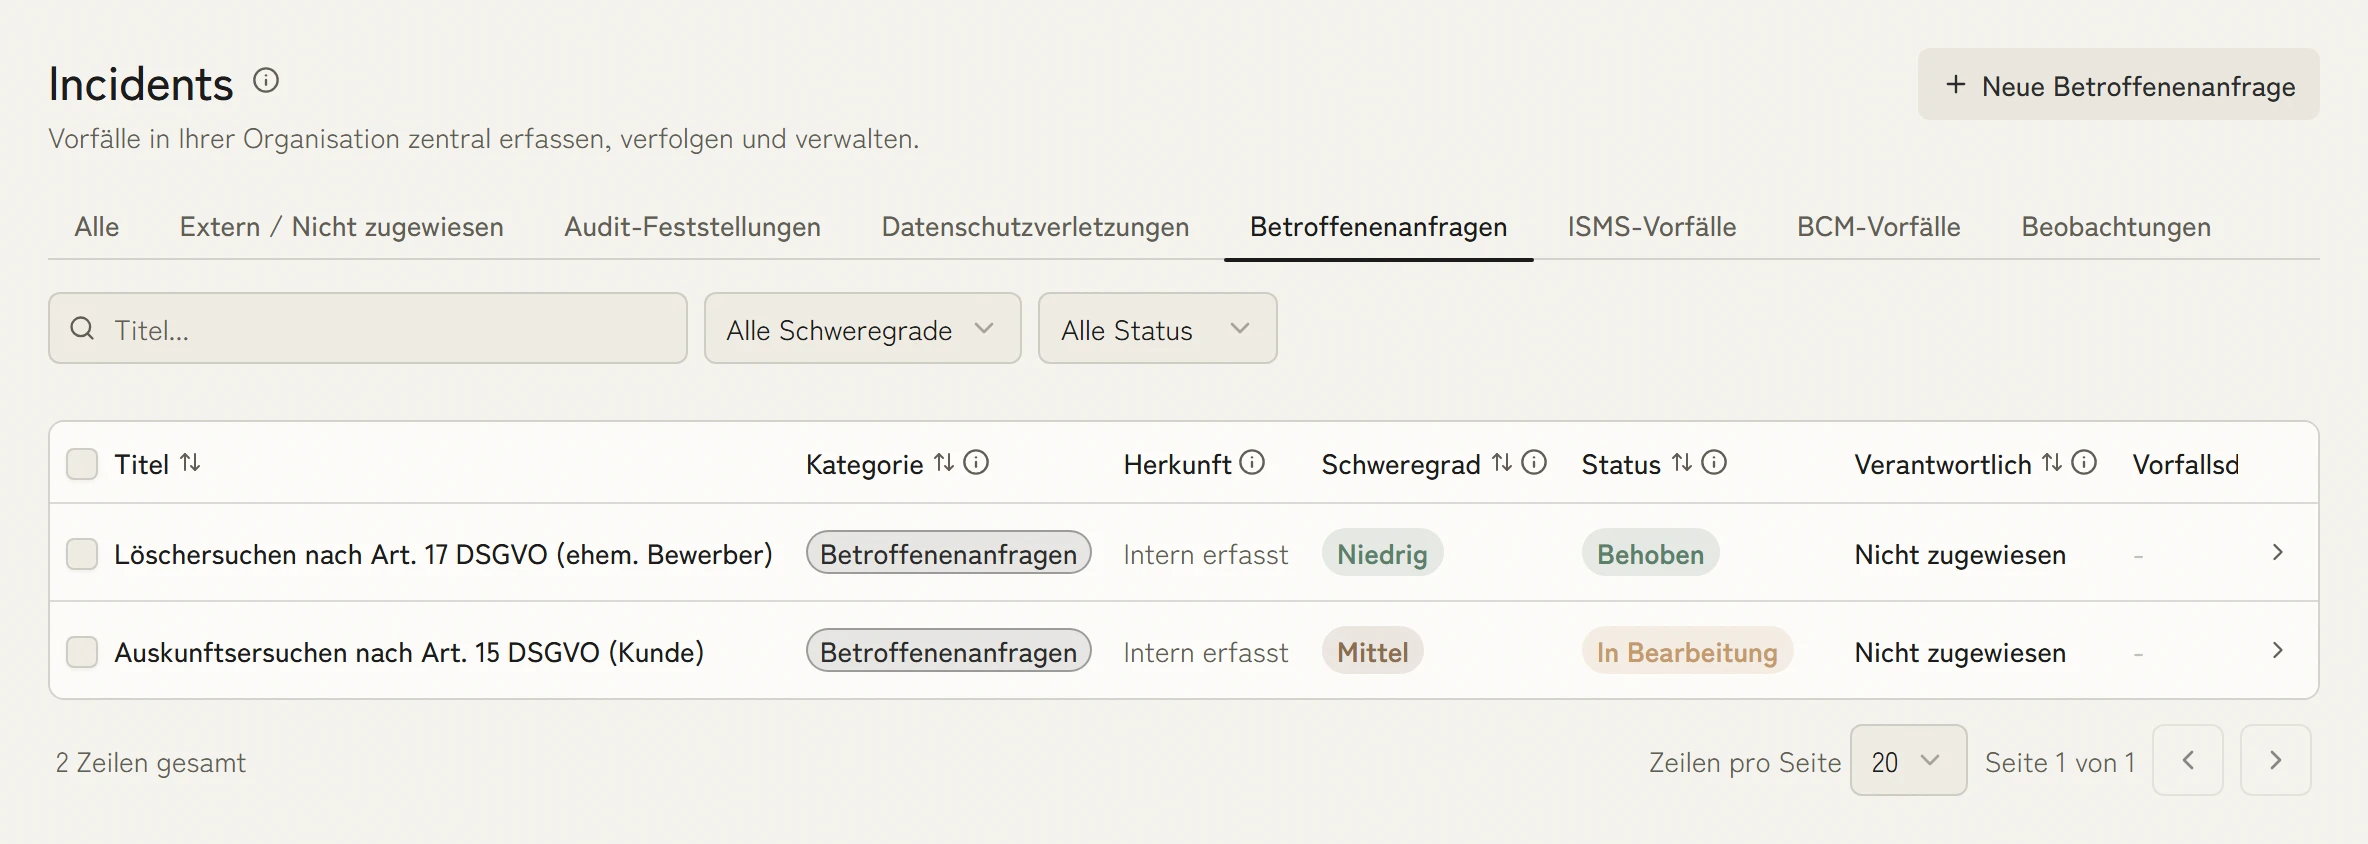
Betroffenenanfragen mit Frist und Zuständigkeit
Auskunft, Löschung, Berichtigung und Übertragbarkeit laufen als Vorgang mit Frist, Zuständigkeit, Prüfung und Abschluss. Der Monat aus Artikel 12 steht am Vorgang und nicht im Posteingang, und jeder Schritt bleibt später nachvollziehbar.
1 MonatFrist für Betroffenenanfragen
DSFA mit dokumentiertem Schwellwert-Check
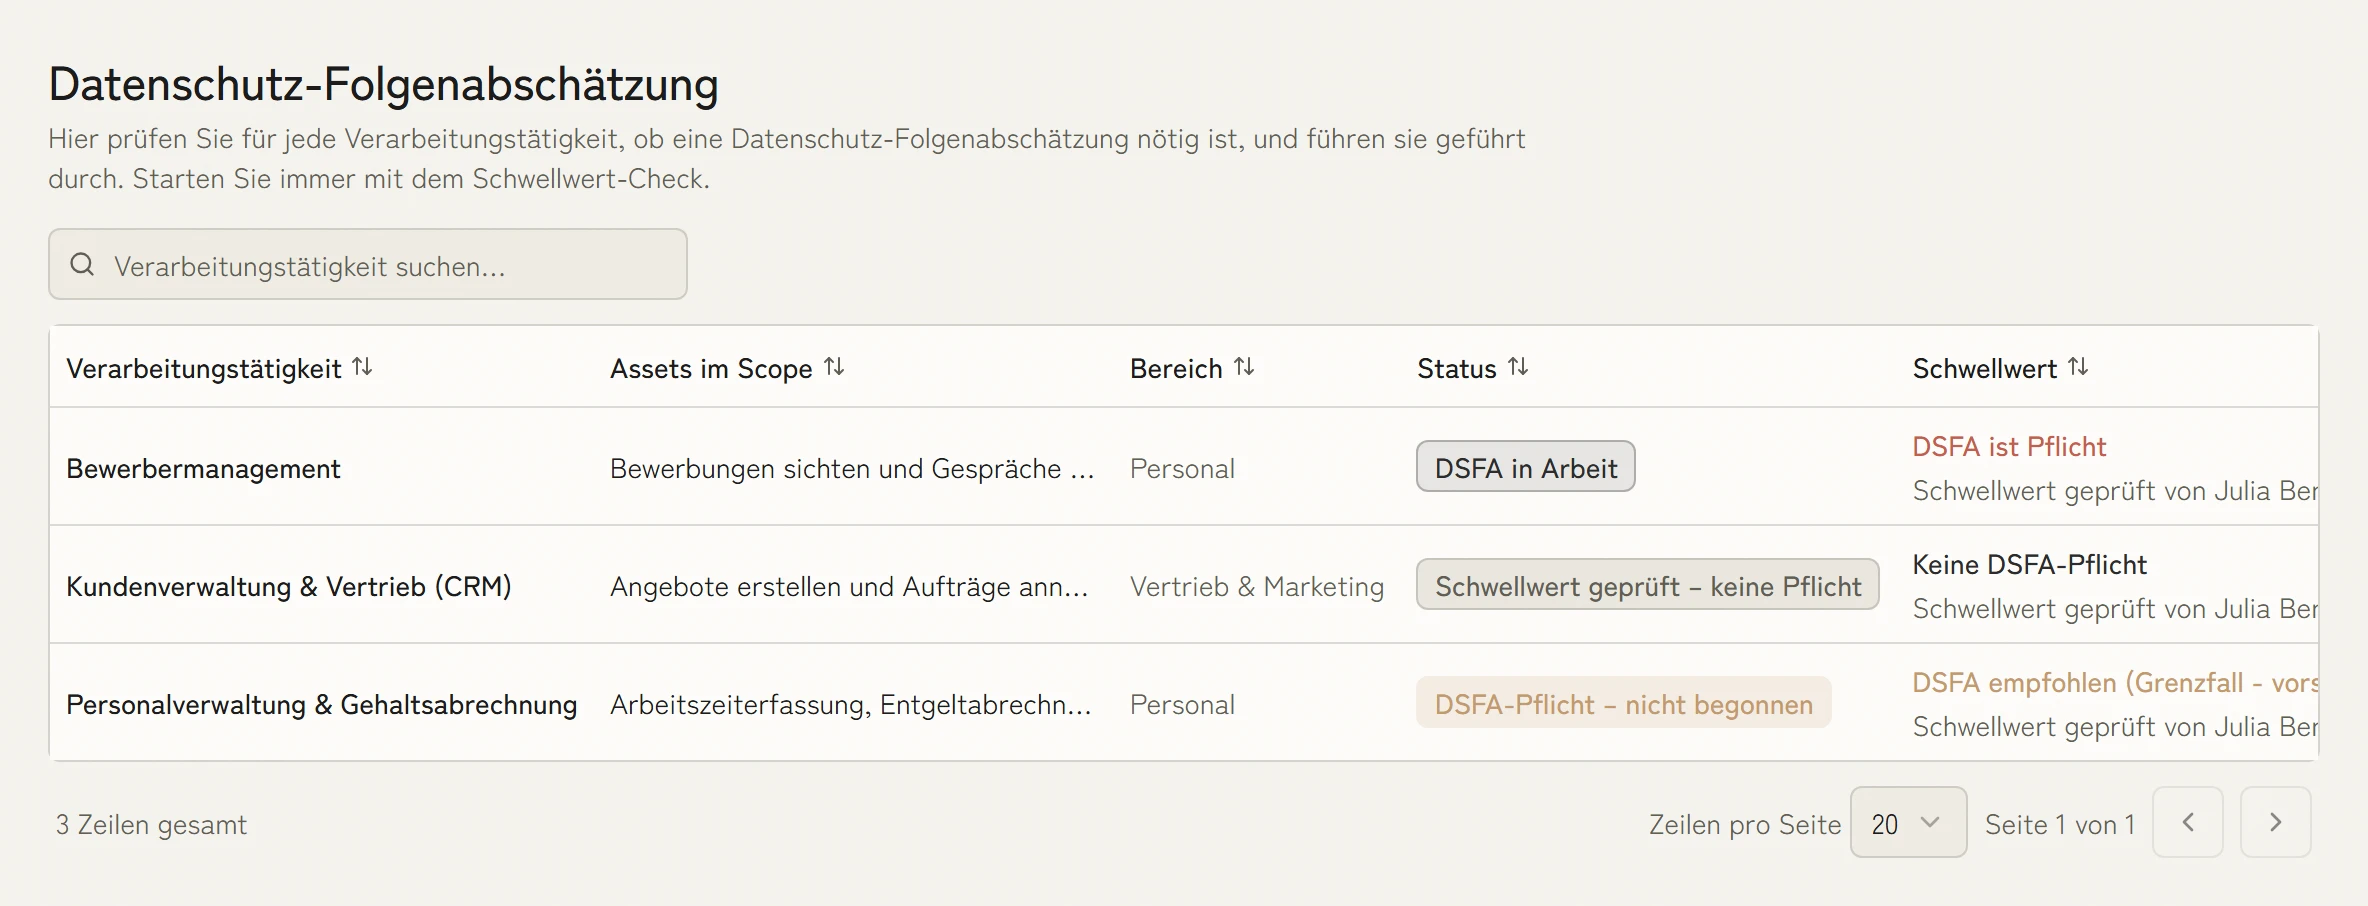
Zu jeder Verarbeitungstätigkeit hält KaitoSec fest, ob eine Datenschutz-Folgenabschätzung nötig ist, wer den Schwellwert geprüft hat und in welchem Stand die Bewertung steht. Artikel 35 verlangt die Begründung, nicht nur das Ergebnis.
TOMs aus dem ISMS statt aus dem Anhang
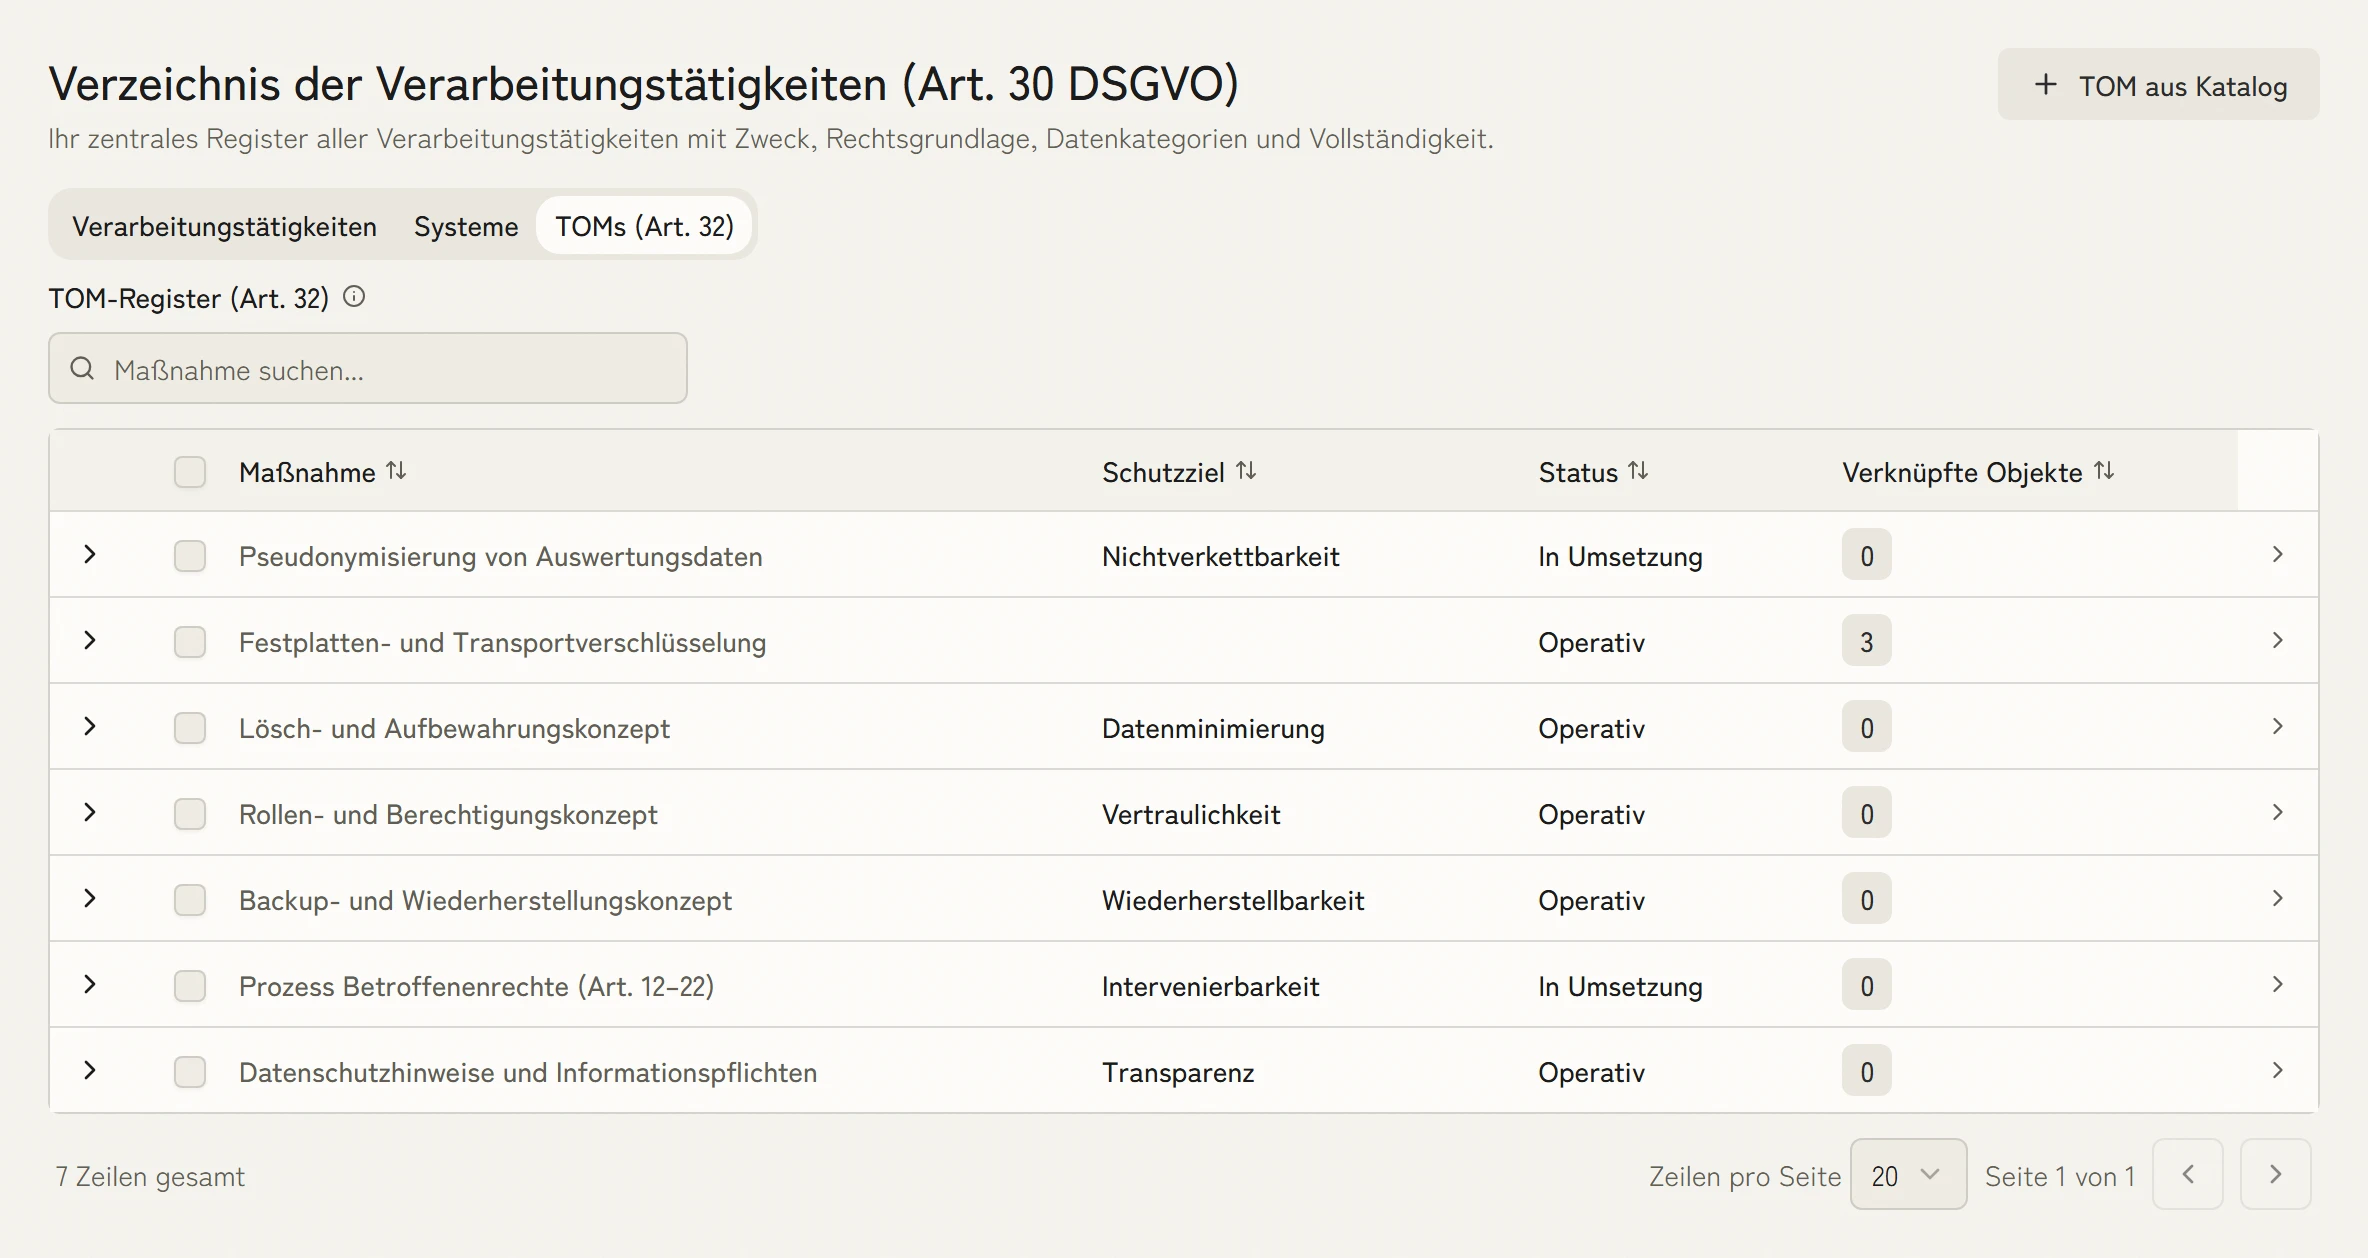
Das Register der technischen und organisatorischen Maßnahmen liest dieselben Maßnahmen, die das ISMS führt. Schutzziel, Status und verknüpfte Objekte stehen am Datensatz, statt dass eine TOM-Liste als Vertragsanhang ein Eigenleben führt.
DSGVO auf einem Modell mit ISO 27001 und NIS2
Ein erkanntes Auftragsverarbeiter-Risiko speist das Lieferanten-Review im ISMS, eine Zugriffsmaßnahme nach ISO 27001 belegt zugleich eine Sicherheitsmaßnahme nach Artikel 32, und die Meldekette für Datenpannen trägt die NIS2-Meldung mit. Ein Bestand, ein Risikoinventar, drei Prüfregime.
72hFrist zur Meldung von Datenpannen
DSGVO mit weiteren Standards verbinden
Verbinden Sie den Datenschutz mit den Standards, die im selben Haus bereits laufen.
- ISO 27001Der internationale ISMS-StandardMehr erfahren
- NIS2EU-CybersicherheitsrichtlinieMehr erfahren
DSGVO nach Unternehmen und Rolle
Weitere Funktionen für die DSGVO
Kontrollierter Ablauf für Betroffenenanfragen
Erfassen Sie Auskunfts-, Löschungs-, Portabilitäts- und Berichtigungsanfragen in einem kontrollierten Ablauf. Zuständigkeit, Frist, Prüfung und Abschluss bleiben am Vorgang nachvollziehbar.
Geführte DSFA
Datenschutz-Folgenabschätzungen sind für Verarbeitungstätigkeiten mit hohem Risiko obligatorisch. KaitoSec führt Teams durch den strukturierten DSFA-Prozess, erfasst Anforderungen zur vorherigen Konsultation und verknüpft Bewertungen mit Ihrem Verarbeitungsverzeichnis für laufende Überprüfungen.
Ein VVT, verknüpft mit dem tatsächlichen Systembestand
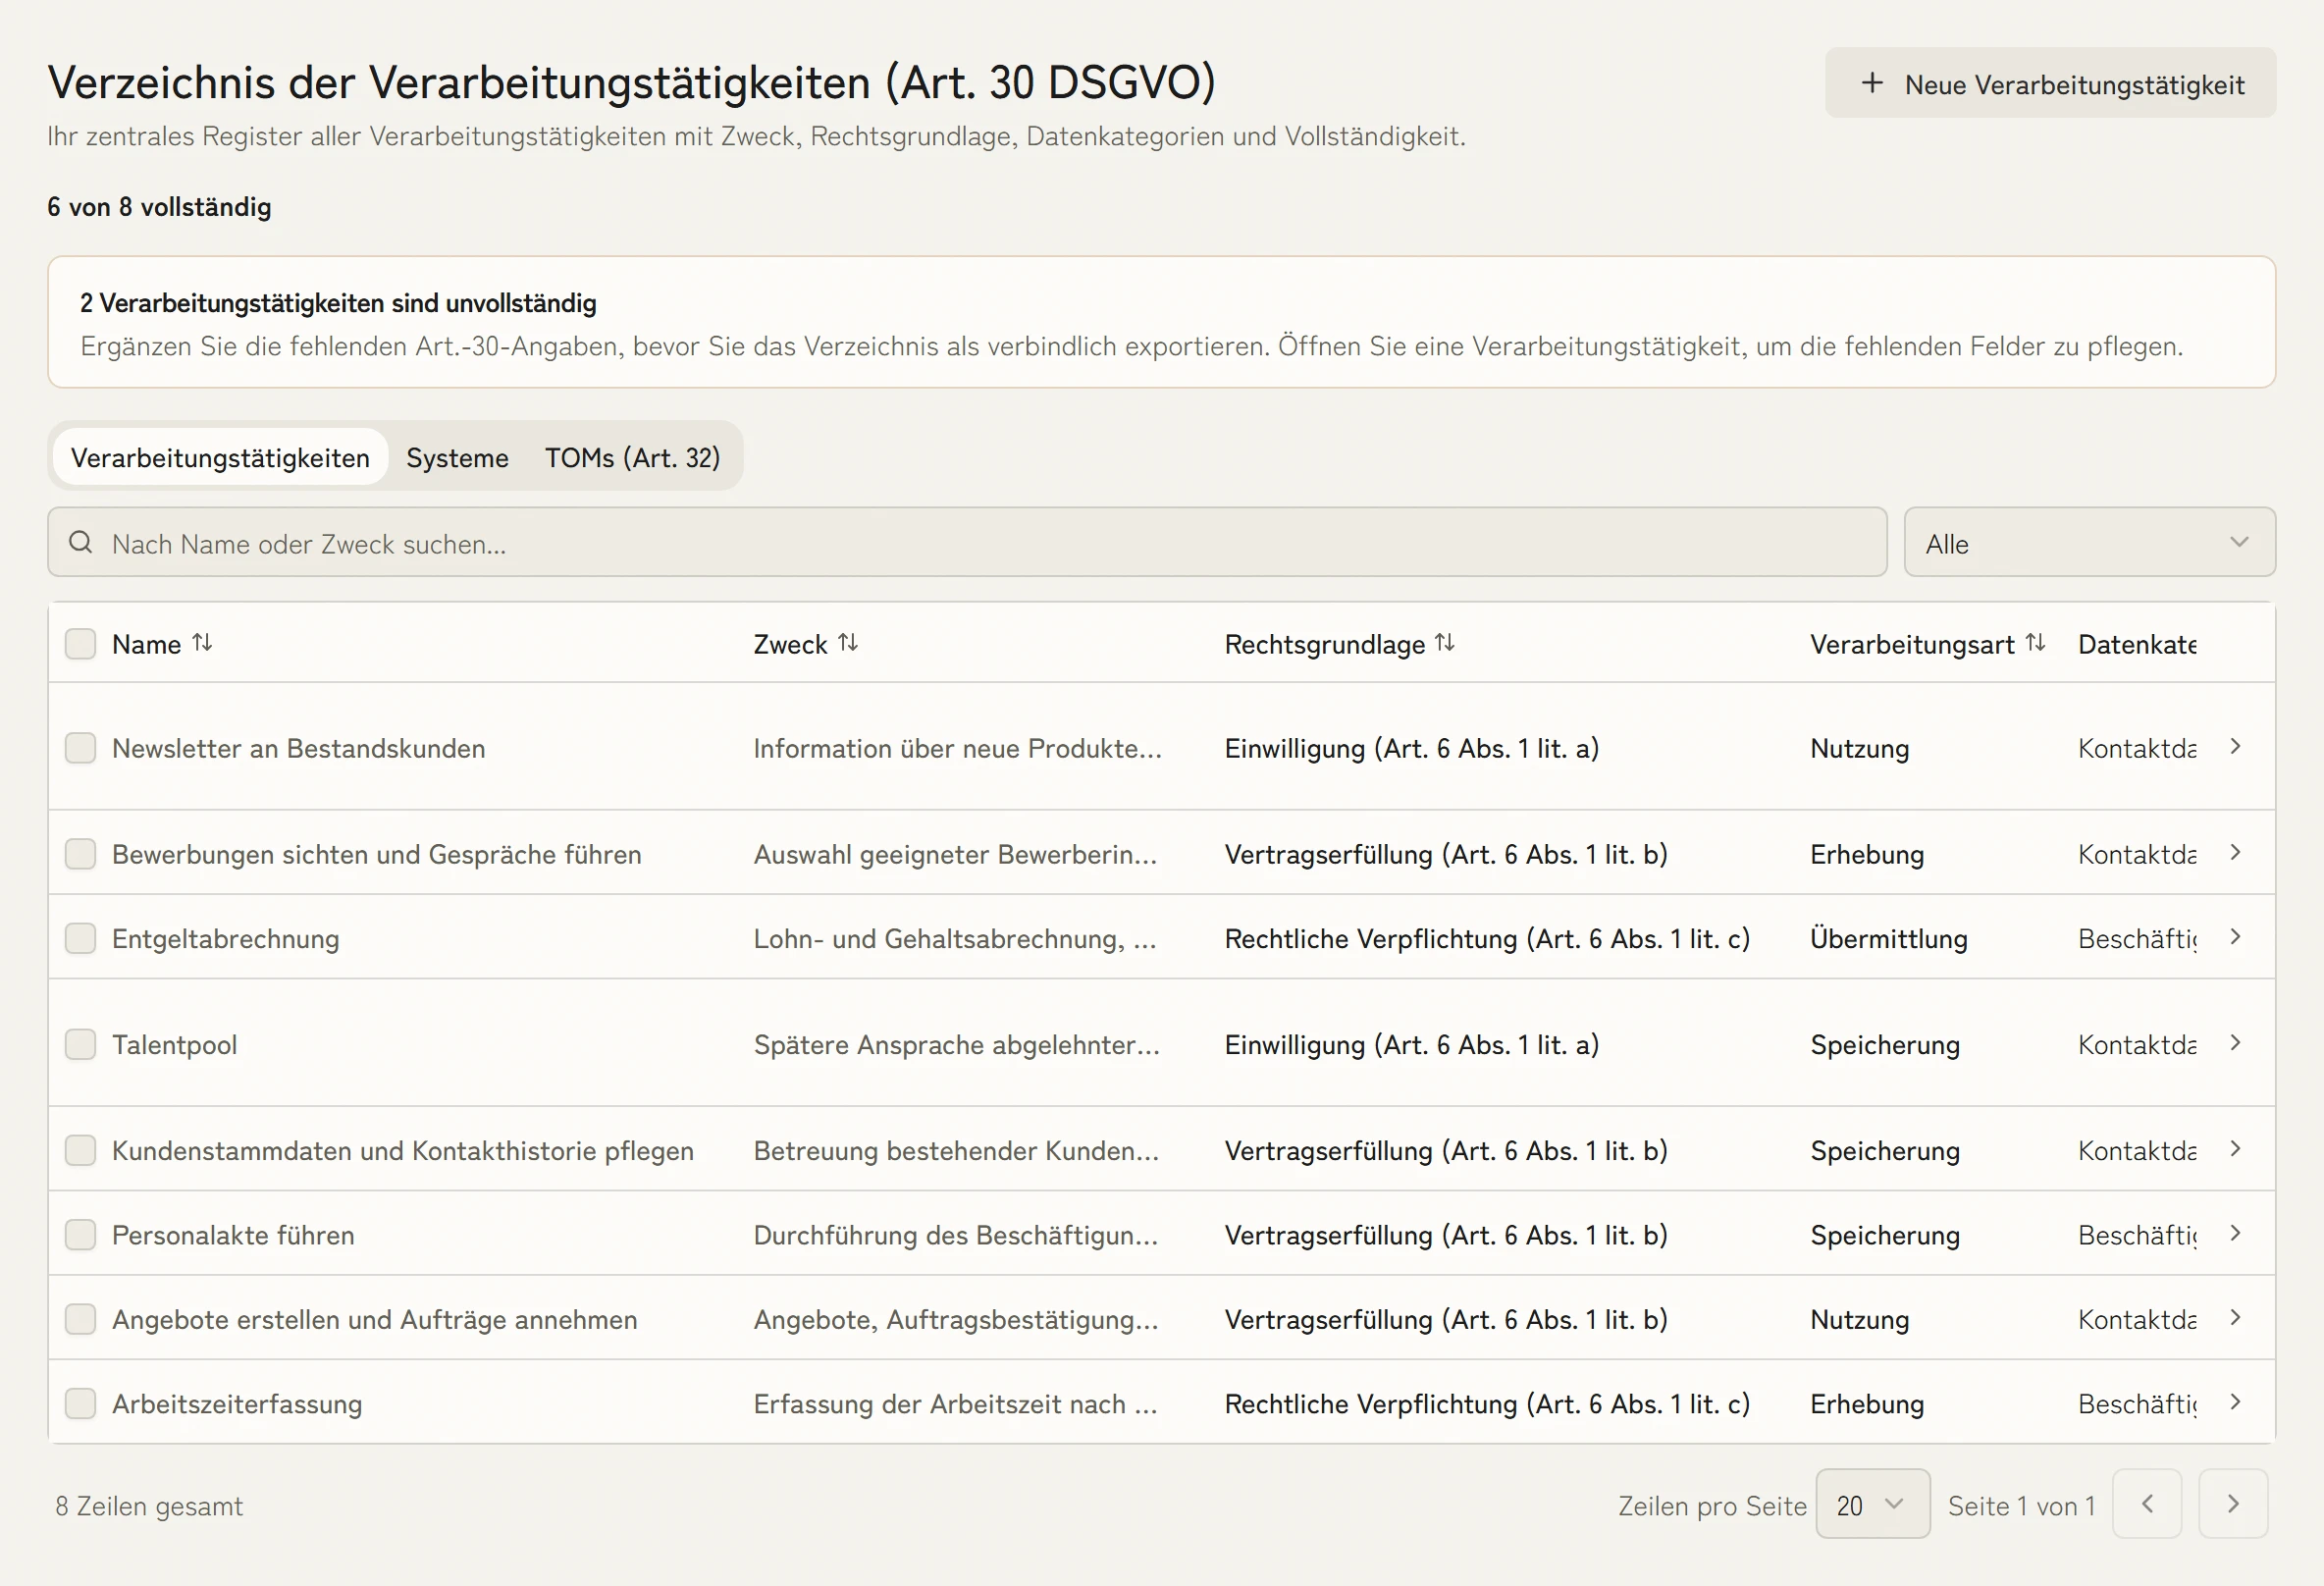
Verbinden Sie Verarbeitungstätigkeiten mit Systemen, Zwecken, Rechtsgrundlagen, Datenkategorien und Verantwortlichen. Änderungen am verknüpften Kontext machen sichtbar, welche Einträge fachlich überprüft werden müssen.
DSGVO auf einem Modell mit ISO 27001 und NIS2
Ein im DSMS erkanntes Auftragsverarbeiter-Risiko speist das ISMS-Lieferanten-Review. Eine ISO-27001-Zugriffsmaßnahme belegt zugleich eine DSGVO-Sicherheitsmaßnahme. Die Meldekette für Datenpannen speist die NIS2-Vorfallmeldung. Ein Asset-Register, ein Risikoinventar, drei Prüfregime aus demselben Workspace beantwortet.
Verzeichnis von Verarbeitungstätigkeiten (VVT)
Ordnen Sie jede Verarbeitungstätigkeit einer Datenkategorie, einer Rechtsgrundlage, einer Aufbewahrungsfrist und einem verantwortlichen Team zu. KaitoSec hält Ihr Verarbeitungsverzeichnis jederzeit auditbereit und für Anfragen der Aufsichtsbehörde exportierbar.
Auftragsverarbeitungsverträge mit Lieferanten
Verfolgen Sie alle Auftragsverarbeiter, ihren AVV-Status und die Kette bis zum letzten Unterauftragsverarbeiter. KaitoSec warnt Sie, wenn AVVs fehlen, abgelaufen sind oder den aktuellen Verarbeitungsumfang nicht mehr widerspiegeln, ein häufiger Befund in Datenschutzprüfungen.
Einwilligungs- & Cookie-Management
Führen Sie ein strukturiertes Register der Einwilligungsmechanismen in Ihren Produkten. KaitoSec integriert sich mit Ihrer Consent-Management-Plattform und bietet eine einheitliche Übersicht über Einwilligungsstatus, Widerrufsbearbeitung und Zweckbindung.
Was die DSGVO verlangt
Die DSGVO verlangt Rechenschaft: ein Verzeichnis der Verarbeitungstätigkeiten nach Artikel 30, eine Rechtsgrundlage je Zweck, Folgenabschätzungen bei hohem Risiko nach Artikel 35, geeignete technische und organisatorische Maßnahmen nach Artikel 32, Fristen für Betroffenenrechte und die Meldung von Datenpannen binnen 72 Stunden.
Häufige Fragen zur DSGVO
Was ist eine DSFA und wann ist sie erforderlich?
Eine Datenschutz-Folgenabschätzung ist ein strukturierter Prozess zur Identifizierung und Minimierung von Datenschutzrisiken vor dem Beginn einer risikoreichen Verarbeitungstätigkeit. Die DSGVO schreibt eine DSFA vor, wenn die Verarbeitung voraussichtlich ein hohes Risiko für Einzelpersonen darstellt, beispielsweise bei groß angelegter Profilbildung, systematischer Überwachung oder Verarbeitung besonderer Datenkategorien. KaitoSec stellt eine geführte DSFA-Vorlage bereit, die mit den EDSA-Leitlinien abgestimmt ist. Unser Fachartikel zur DSFA führt Schritt für Schritt durch den Prozess.
Was ist der Unterschied zwischen einem Verantwortlichen und einem Auftragsverarbeiter unter der DSGVO?
Ein Verantwortlicher bestimmt die Zwecke und Mittel der Verarbeitung personenbezogener Daten. Ein Auftragsverarbeiter verarbeitet Daten im Auftrag eines Verantwortlichen. Beide haben unterschiedliche Pflichten nach der DSGVO, und die Beziehung muss in einem Auftragsverarbeitungsvertrag formalisiert werden. Das Lieferantenmodul von KaitoSec verfolgt alle Auftragsverarbeiterbeziehungen und den AVV-Status. Unser Datenschutz-Wissen vertieft VVT, DSFA und den Umgang mit Datenpannen.
Wie gehen wir mit einer Datenpanne unter der DSGVO um?
Die DSGVO verlangt, dass Sie Ihre Aufsichtsbehörde innerhalb von 72 Stunden nach Kenntnisnahme einer Verletzung des Schutzes personenbezogener Daten benachrichtigen und betroffene Personen unverzüglich informieren, wenn die Verletzung mit hohem Risiko verbunden ist. Das Incident-Modul von KaitoSec bietet Datenpannen-Bewertungs-Workflows, Schweregrad-Bewertung und vorgefüllte Meldungsvorlagen, um beide Fristen einzuhalten.
Benötigen wir einen Datenschutzbeauftragten?
Ein Datenschutzbeauftragter (DSB) ist für öffentliche Stellen, Organisationen, die Personen systematisch in großem Umfang überwachen, oder Organisationen, die besondere Datenkategorien in großem Umfang verarbeiten, obligatorisch. Auch wenn nicht obligatorisch, wird ein DSB oder ein Datenschutzverantwortlicher dringend empfohlen. In Deutschland gilt zusätzlich §38 BDSG: Ein DSB ist auch dann zu benennen, wenn in der Regel mindestens 20 Personen ständig mit der automatisierten Verarbeitung personenbezogener Daten beschäftigt sind. KaitoSec unterstützt DSB-Workflows einschließlich DSFA-Konsultation, Schulungsaufzeichnungen und Behördenkontakt.
Wie interagiert die DSGVO mit NIS2 hinsichtlich der Sicherheitsanforderungen?
Beide Regelungen verlangen geeignete technische und organisatorische Sicherheitsmaßnahmen zum Schutz personenbezogener Daten bzw. von IT-Systemen. Die DSGVO konzentriert sich auf den Schutz personenbezogener Daten, während NIS2 die breitere Netz- und Informationssicherheit abdeckt. KaitoSec pflegt eine gemeinsame Maßnahmenbibliothek, sodass überlappende Anforderungen einmal implementiert und für beide Frameworks nachgewiesen werden.
Ihr Datenschutz-Plan in dreißig Minuten.
In der Demo gehen wir Verzeichnis, Rechtsgrundlagen, Fristen und Auftragsverarbeiter durch. Danach wissen Sie, welche Einträge fachlich nachgezogen werden müssen.