
Zum Inhalt springen

ISB & CISO

Jede Maßnahme einmal pflegen, für jeden Standard nachweisen.

Informationssicherheit, Business Continuity, Datenschutz und KI-Governance in einem System. Sie pflegen Maßnahmen einmal, weisen sie für jeden passenden Standard nach und zeigen der Geschäftsführung, was als Nächstes zu entscheiden ist.

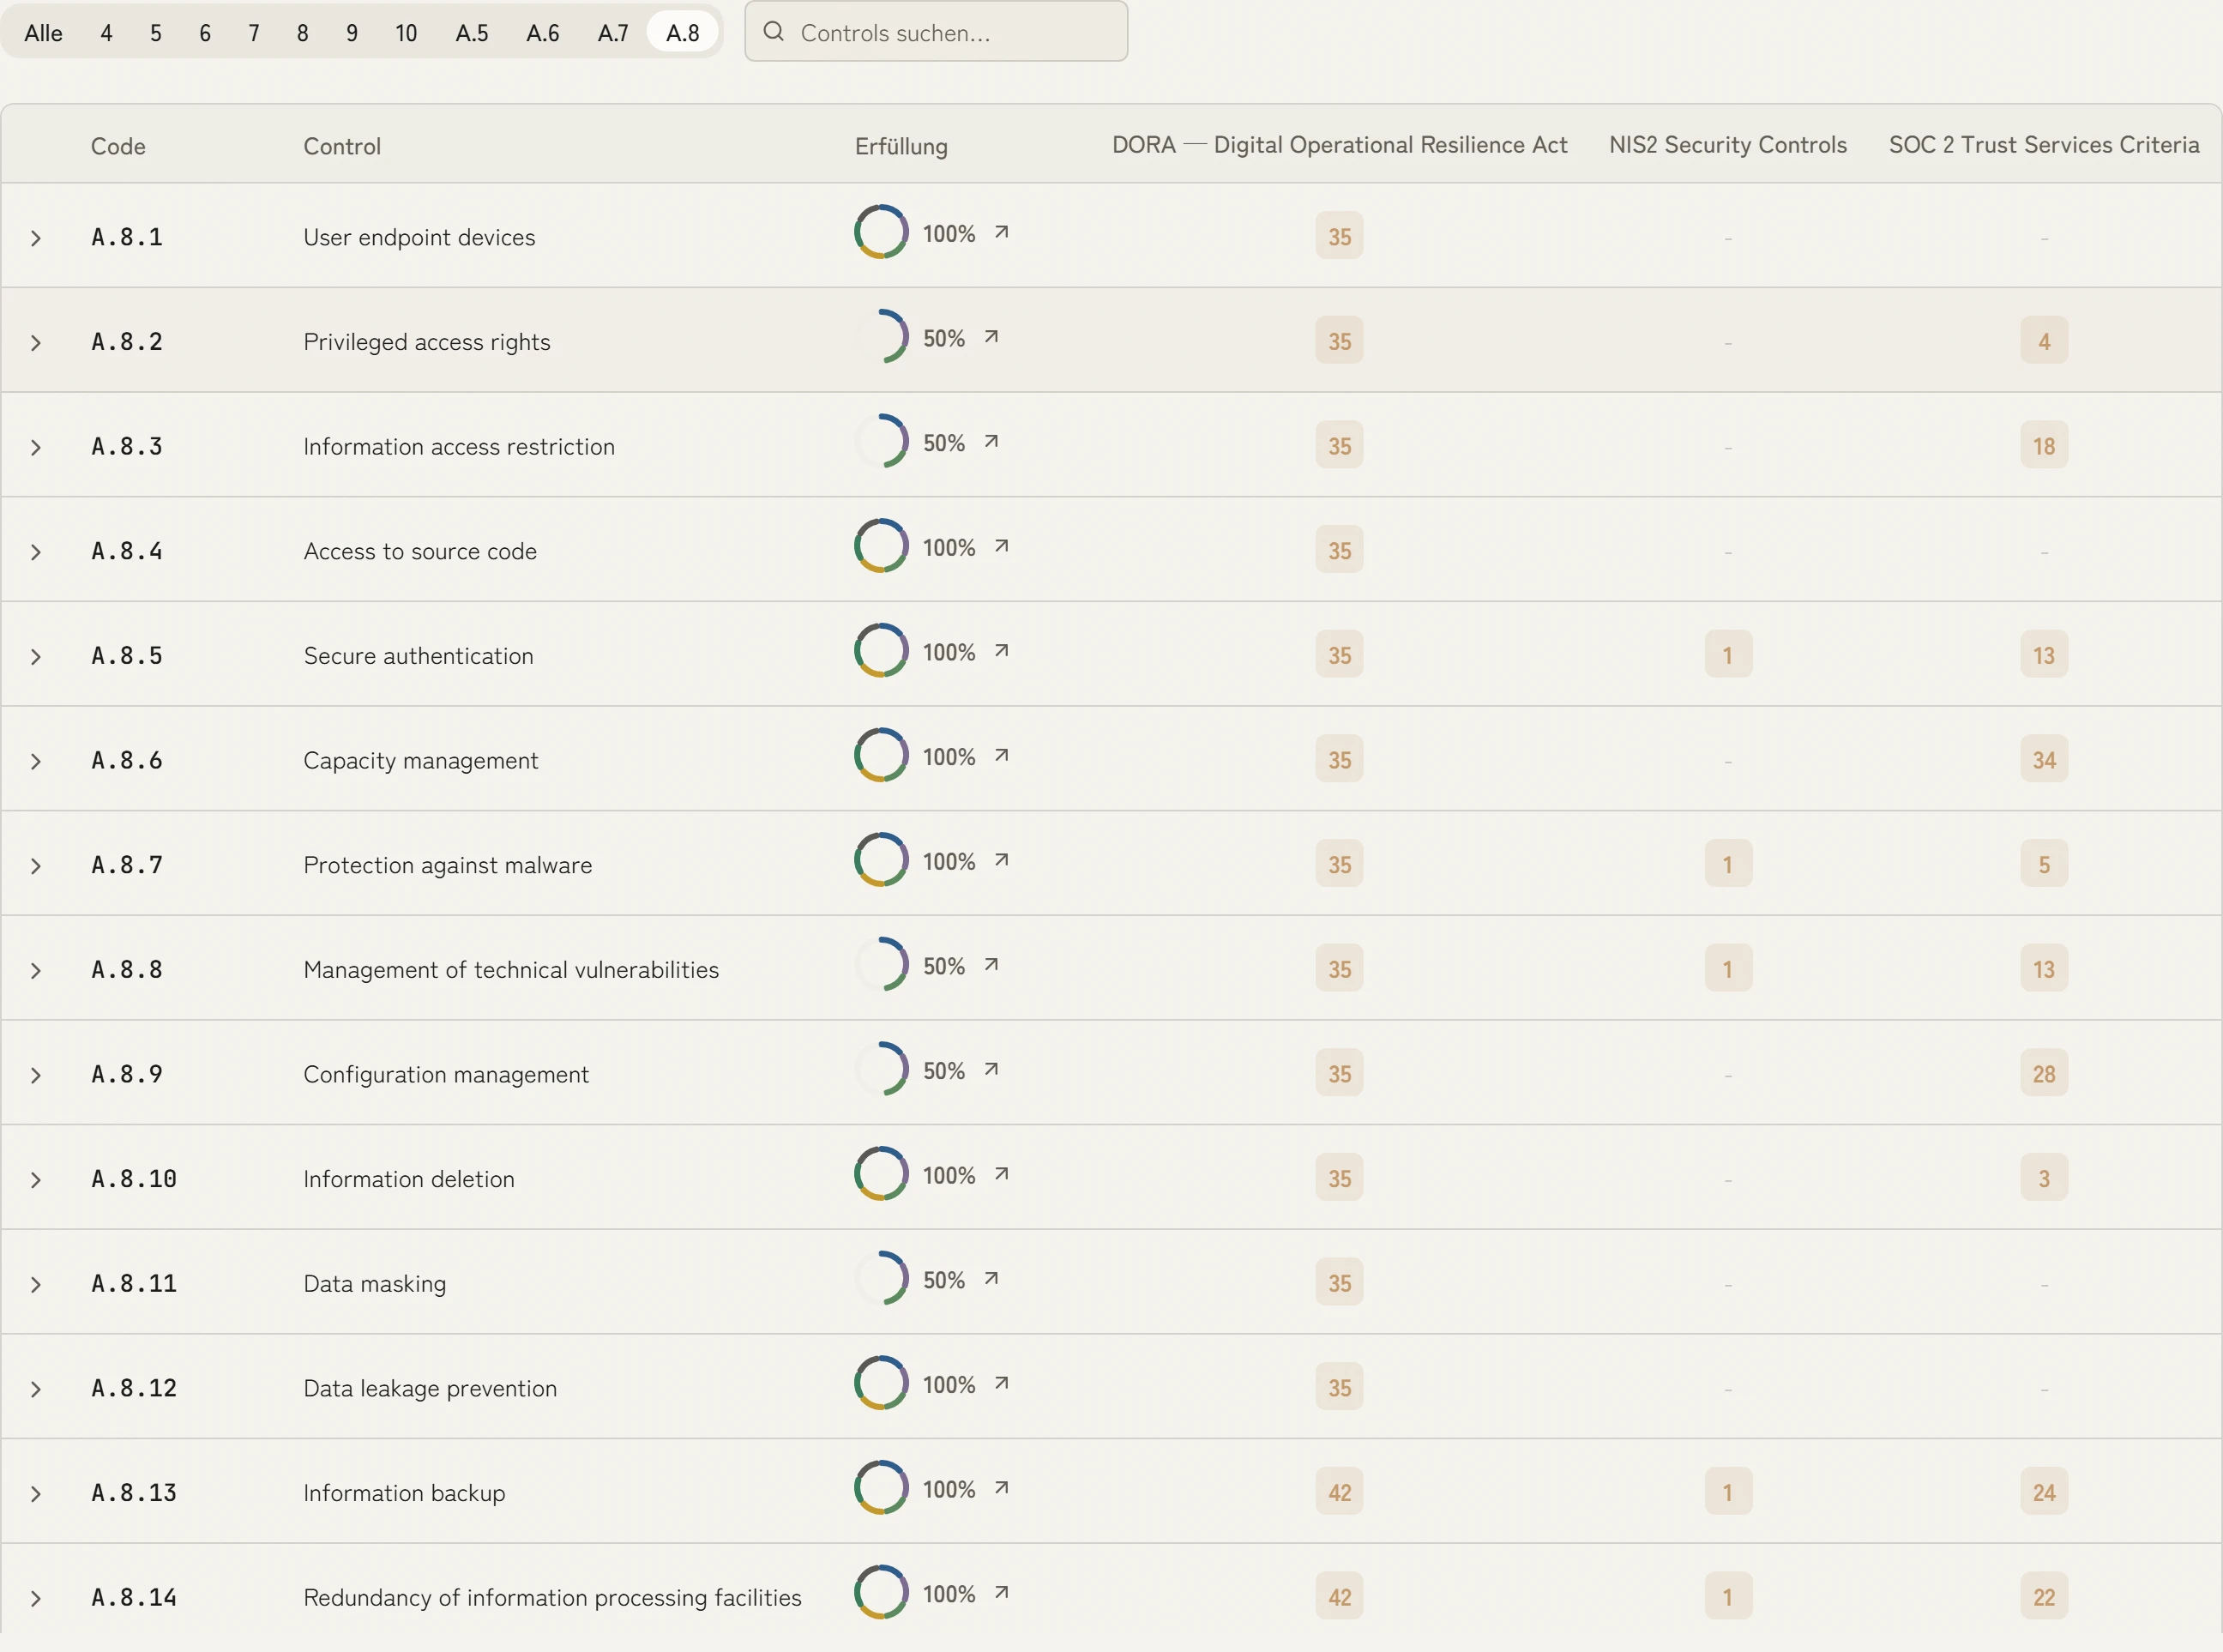
Katalogmatrix in KaitoSec: vierzehn Controls aus ISO 27001, Kapitel A.8, mit Erfüllungsgrad und daneben je Control die Zahl der zugeordneten Anforderungen aus DORA, NIS2 und SOC 2.
Zählt für DORA, NIS2 und SOC 2
  • TeleTrusT-Vertrauenszeichen IT Security made in Germany
  • Mitglied im BITMi, Bundesverband IT-Mittelstand e. V.
  • OMR Reviews5,0 von 5
  • HOSTING INDEUTSCHLAND
  • DSGVO-KONFORM
  • GRUNDSCHUTZ++ READY

Was sich für Ihr Team ändert

  1. Vier Managementsysteme, eine Maßnahmenbibliothek

    Maßnahmen, Richtlinien und Risiken pflegen Sie einmal und weisen sie für ISO 27001, BSI Grundschutz, NIS2, DSGVO, ISO 22301 und ISO 42001 gleichzeitig nach. Ein ISMS-Tool allein hält Sie nicht betriebsfähig, wenn ein Vorfall die Produktion stoppt. KaitoSec deckt die vier Managementsysteme integriert ab.
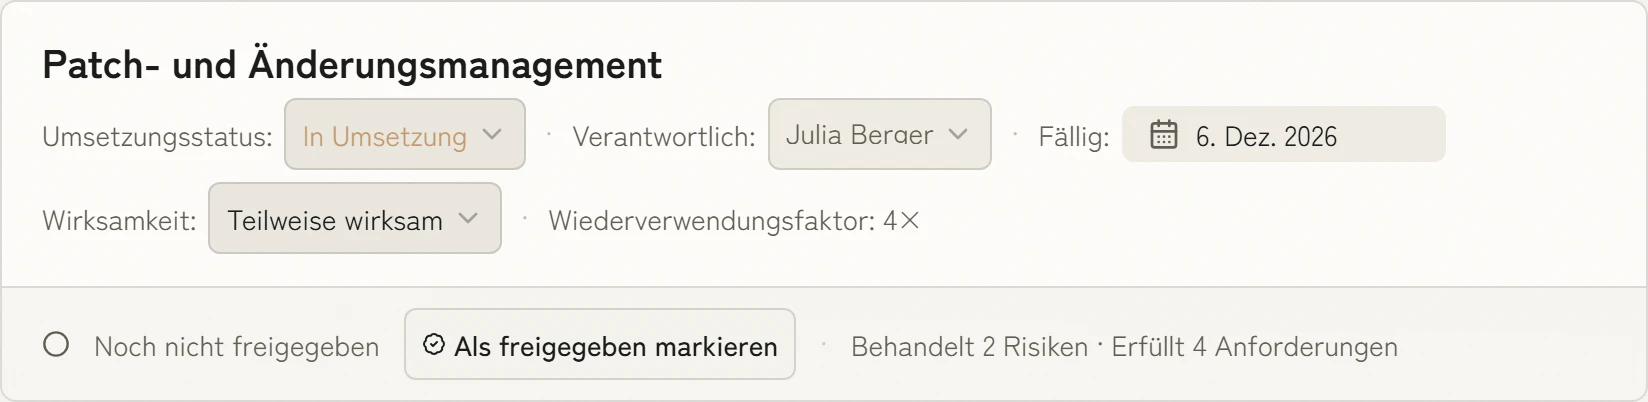
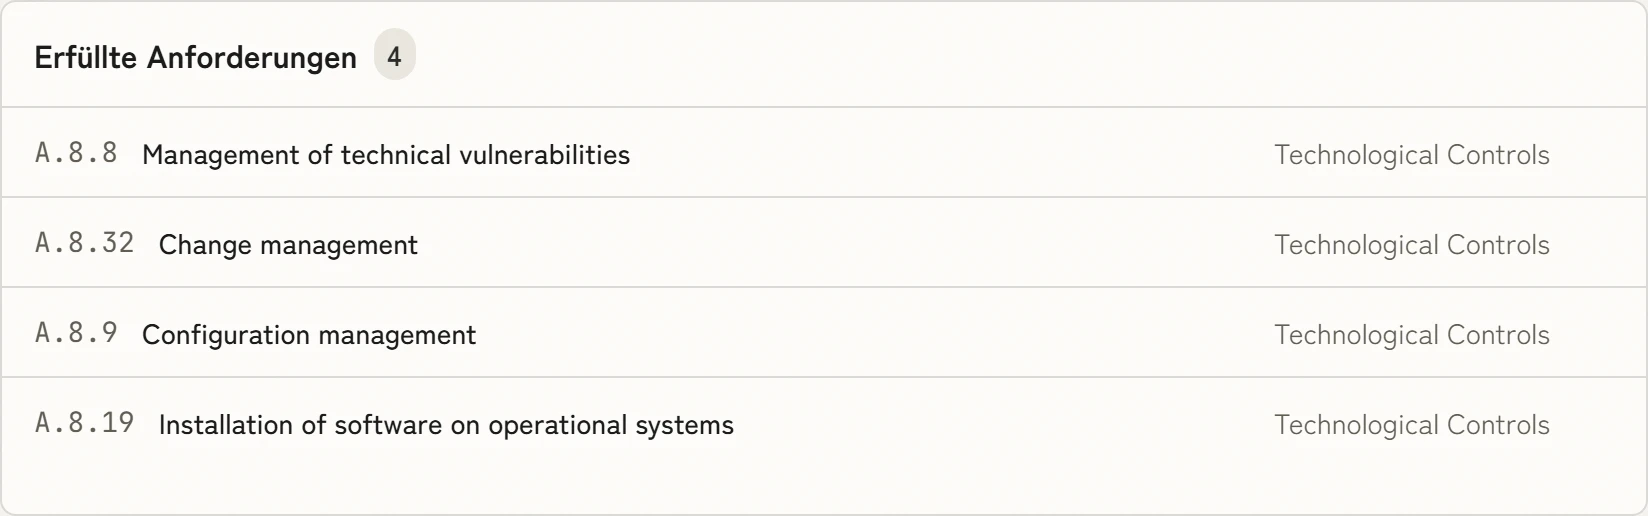
    Maßnahme Patch- und Änderungsmanagement mit Status, Verantwortlicher, Frist und Wirksamkeit. Darunter die vier ISO-27001-Anforderungen, die sie erfüllt.
    Die erfüllten Anforderungen der Maßnahme: A.8.8, A.8.32, A.8.9 und A.8.19.
  2. Belastbar im Vorfall, nicht nur im Audit

    Ein Zertifikat schützt nicht vor Ransomware. KaitoSec führt BIA, RTO/RPO, Notfallpläne und Übungen direkt neben Ihrem ISMS und verknüpft jeden Vorfall mit den Maßnahmen, die ihn verhindern sollten. Continuity ist kein Anhang, sondern Teil des Systems.
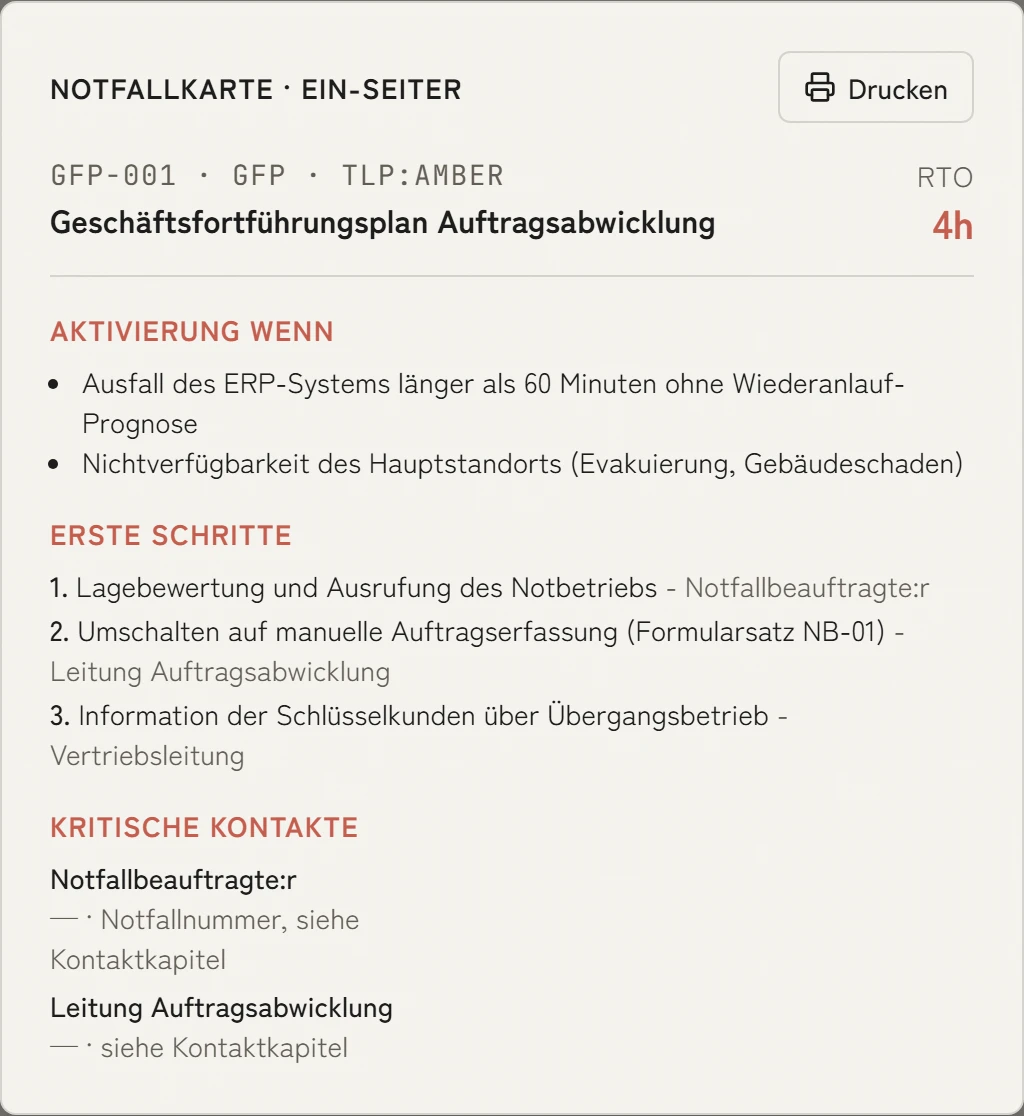
    Notfallkarte eines Geschäftsfortführungsplans als Ein-Seiter: Aktivierungskriterien, erste Schritte mit Verantwortlichen und kritische Kontakte.
  3. Auditierbar ohne Tabellenflickerei

    Nachweise, Genehmigungen und Risikobehandlungen werden versioniert und an die Maßnahmen geknüpft, die sie betreffen. Bereiten Sie Stage-1- und Stage-2-Pakete aus dem freigegebenen Stand vor. Wer was wann entschieden hat, bleibt belegbar.
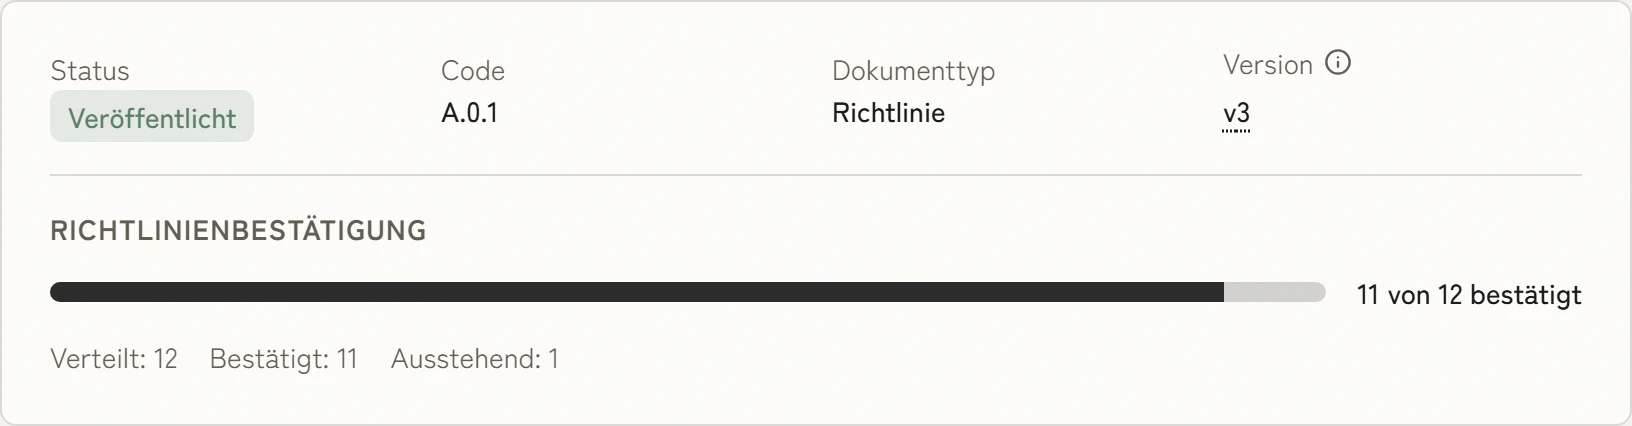
    Leitlinie zur Informationssicherheit, veröffentlicht in Version 3: 11 von 12 Beschäftigten haben die Fassung bestätigt.
Maßnahme Patch- und Änderungsmanagement mit Status, Verantwortlicher, Frist und Wirksamkeit. Darunter die vier ISO-27001-Anforderungen, die sie erfüllt.
Die erfüllten Anforderungen der Maßnahme: A.8.8, A.8.32, A.8.9 und A.8.19.

Die Nachweise kommen aus den Systemen, die Sie schon nutzen.

100+ Integrationen

Alle Integrationen

  • Microsoft Defender
  • Microsoft Entra ID
  • Microsoft Intune
  • PRTG
  • macmon NAC
  • Jira
  • Personio
  • i-doit
  • Matrix42
  • Microsoft Defender
  • Microsoft Entra ID
  • Microsoft Intune
  • PRTG
  • macmon NAC
  • Jira
  • Personio
  • i-doit
  • Matrix42
  • Docusnap 365
  • AWS
  • Microsoft Azure
  • Google Cloud
  • SharePoint Online
  • Confluence
  • Microsoft Teams
  • Excel & CSV
  • Docusnap 365
  • AWS
  • Microsoft Azure
  • Google Cloud
  • SharePoint Online
  • Confluence
  • Microsoft Teams
  • Excel & CSV

Bringen Sie Ruhe in Ihren Arbeitsalltag.

Eine persönliche Demo in 30 Minuten: Wir gehen Ihre Managementsysteme durch und zeigen, wie eine Maßnahme für mehrere Normen zählt.













