Das agentische GRC-Tool für ISMS, Risikomanagement und Compliance
KaitoSec macht Compliance einfacher, schneller und günstiger fürDer Wortwechsel pausiert bei Fokus oder Berührung.Informationssicherheit, Business Continuity, Datenschutz sowie Lieferanten- und KI-Management.
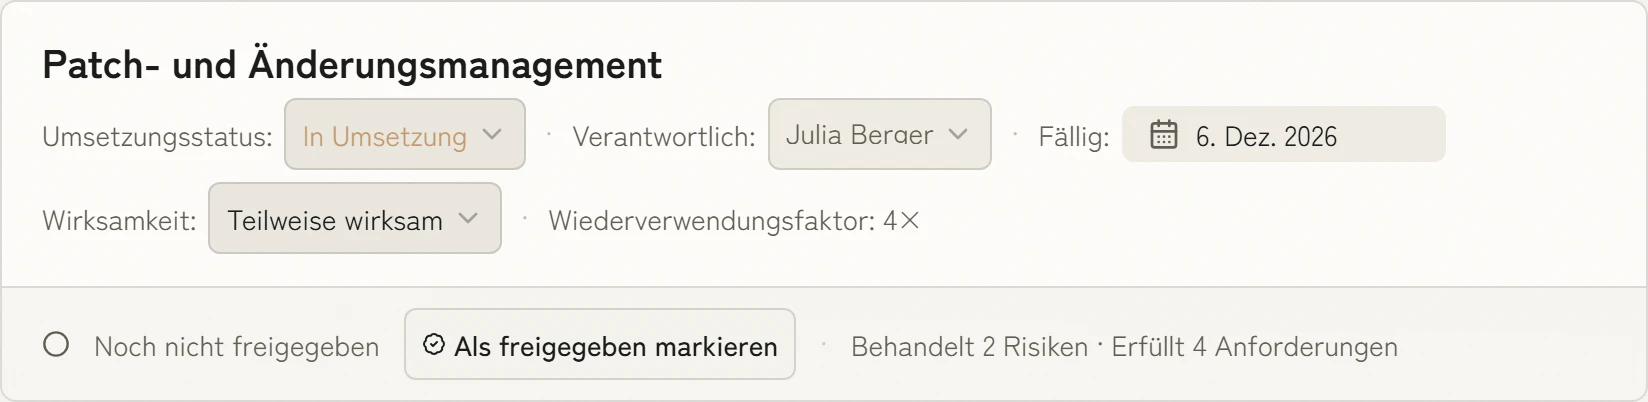
KaitoSec übernimmt Assetliste und Entra ID, ordnet die Maßnahme Patch-Management ISO 27001, NIS2, DORA und SOC 2 zu, bewertet ein Ransomware-Risiko neu, entwirft eine Richtlinie zur Freigabe durch einen Menschen und stellt das Audit-Paket zusammen. Am Ende ist die Organisation bereit für das Audit.

 5,0 von 5
Kunden, die KaitoSec vertrauen
- AKS Betriebsmedizin
Plattform
Ein System für alles, was geprüft wird.
Risiken, Notfallpläne, Lieferanten und Richtlinien hängen an denselben Maßnahmen und Nachweisen. Was Sie an einer Stelle pflegen, ist überall aktuell.
- Compliance-Mapping
Jede Maßnahme zählt für alle Standards.
Sie setzen eine Maßnahme einmal um und belegen sie einmal. KaitoSec rechnet sie ISO 27001, NIS2, DORA und jedem weiteren Standard an, das zweite Mapping in Excel entfällt.
Zum Modul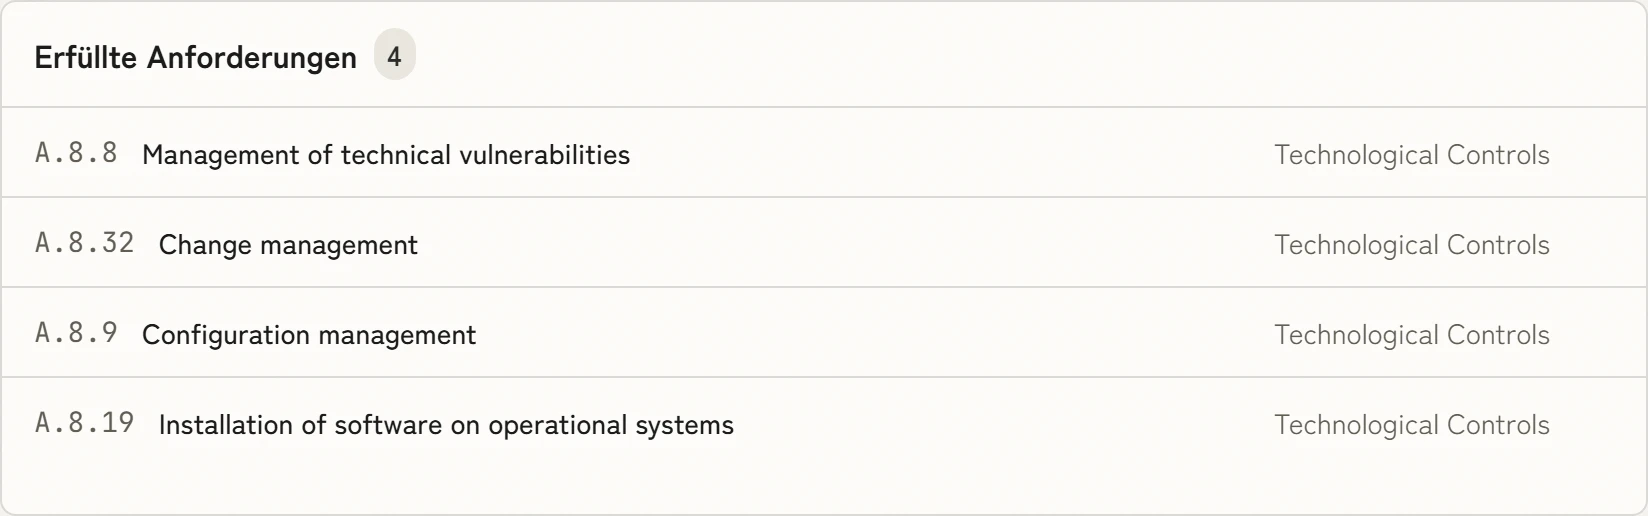
- Risikomanagement
Die Risikoanalyse ist vorbereitet, bevor Sie anfangen.
KaitoSec leitet Risiken aus Ihren Assets, Gefährdungen und offenen Anforderungen ab und bewertet sie vor. Sie bestätigen oder passen an, und die Matrix zeigt, was zuerst dran ist.
Zum Modul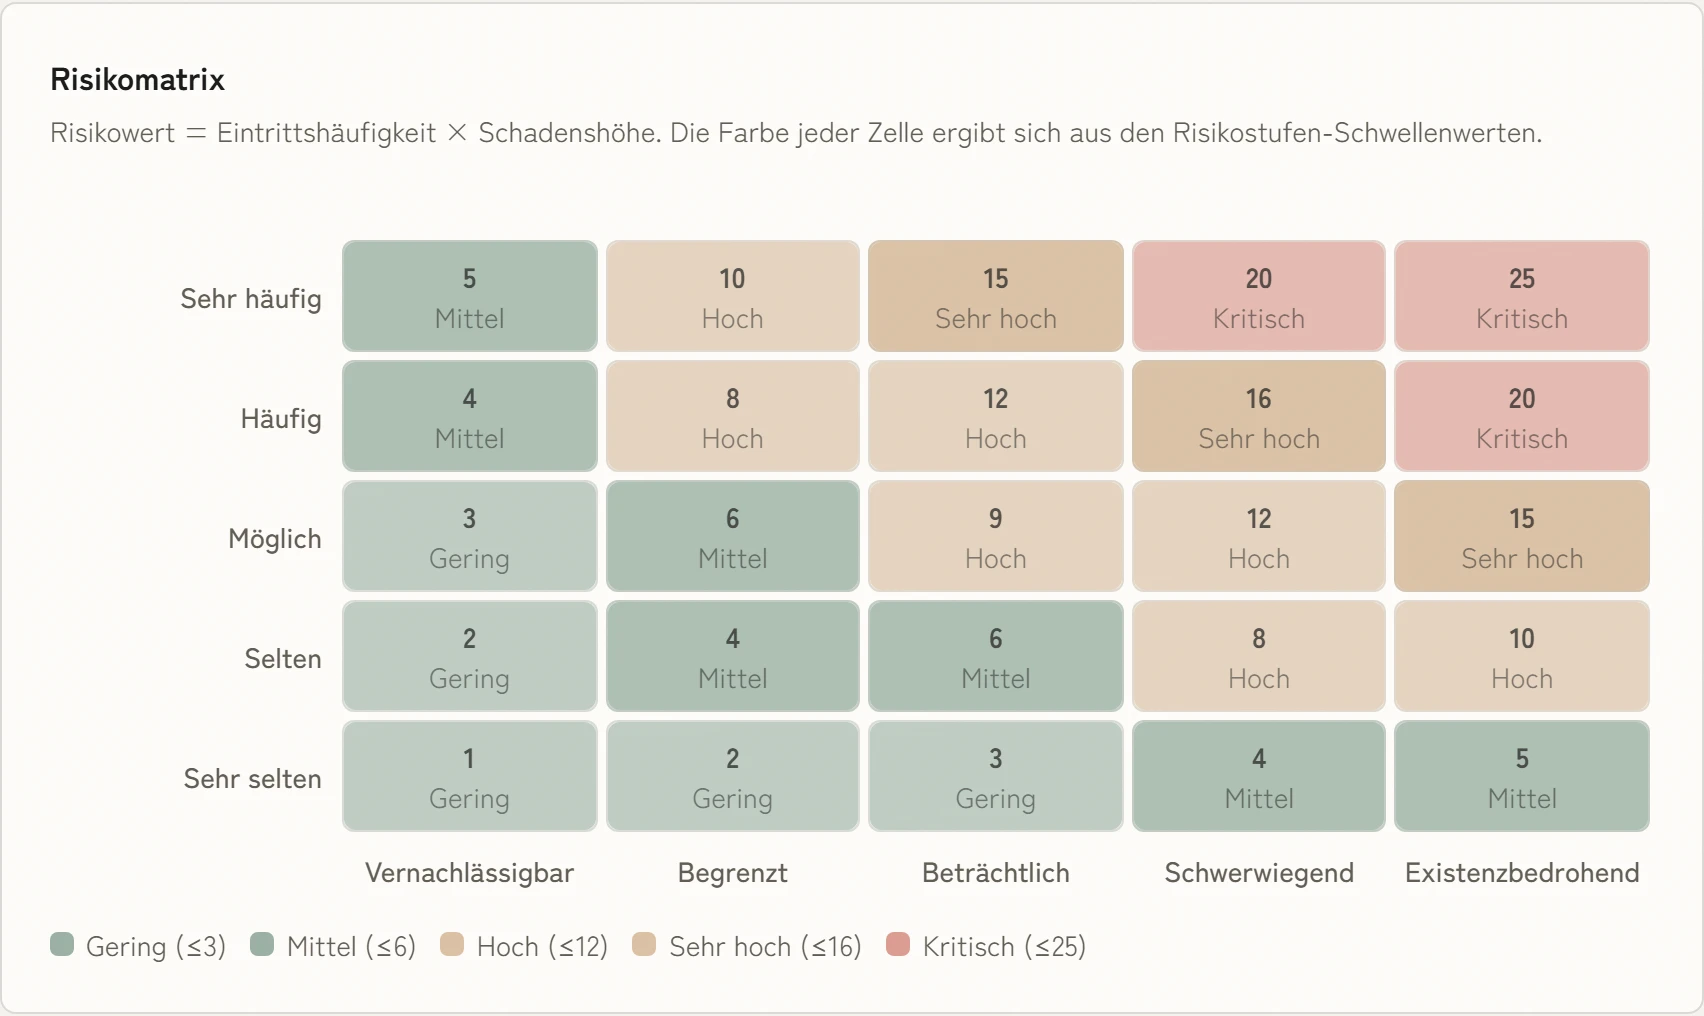
- Business Continuity
Der Notfallplan entsteht aus Daten, die schon da sind.
Prozesse, Abhängigkeiten und Wiederanlaufzeiten pflegen Sie ohnehin. KaitoSec macht daraus Notfallkarten mit Auslöser und ersten Schritten, als Ein-Seiter zum Ausdrucken.
Zum Modul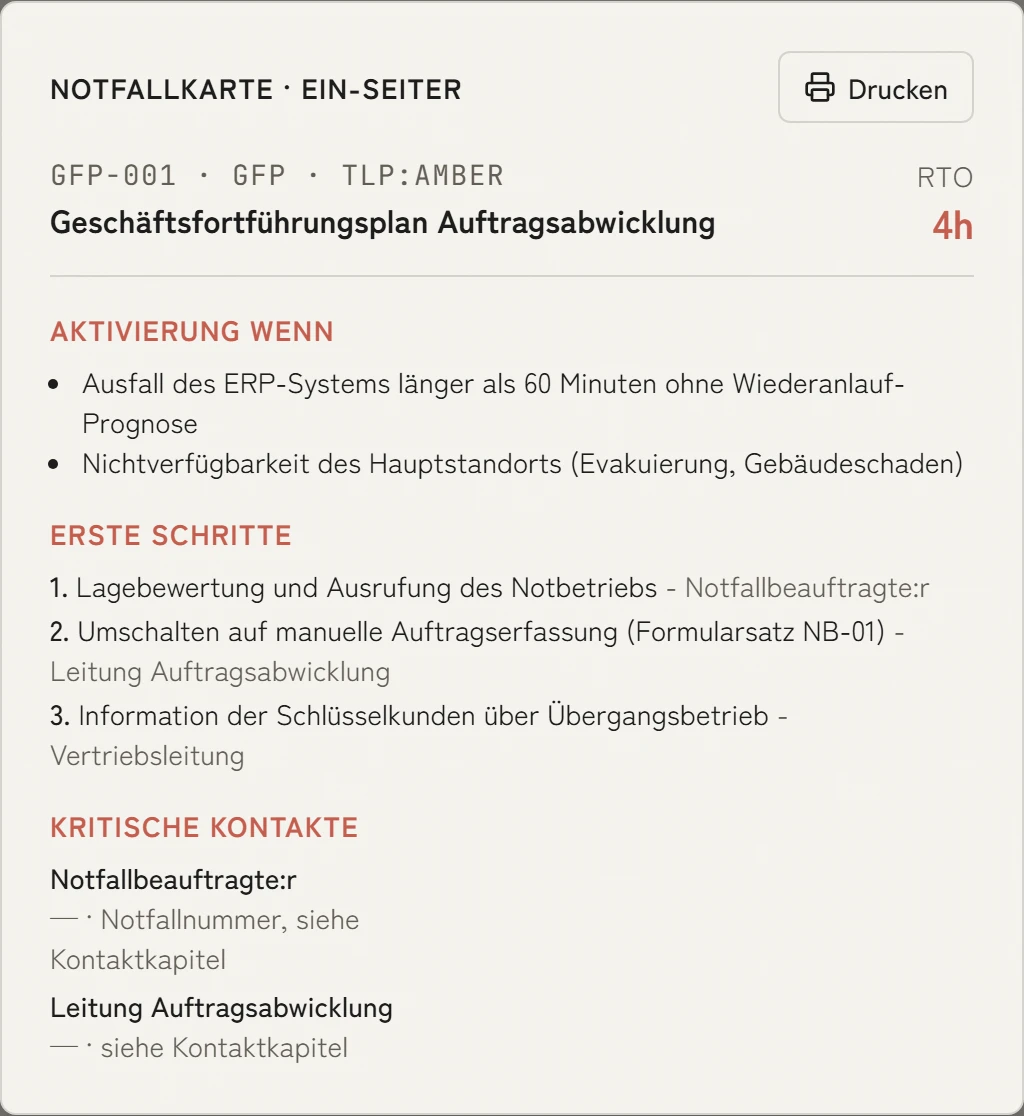
- Lieferantenmanagement
Lieferanten bewerten, ohne Fragebögen per E-Mail zu jagen.
Sie verschicken vorgefertigte Fragebögen aus KaitoSec. Die Antworten ergeben ein Ergebnis je Bereich, und jede offene Feststellung wird zur Aufgabe mit Verantwortlichem.
Zum Modul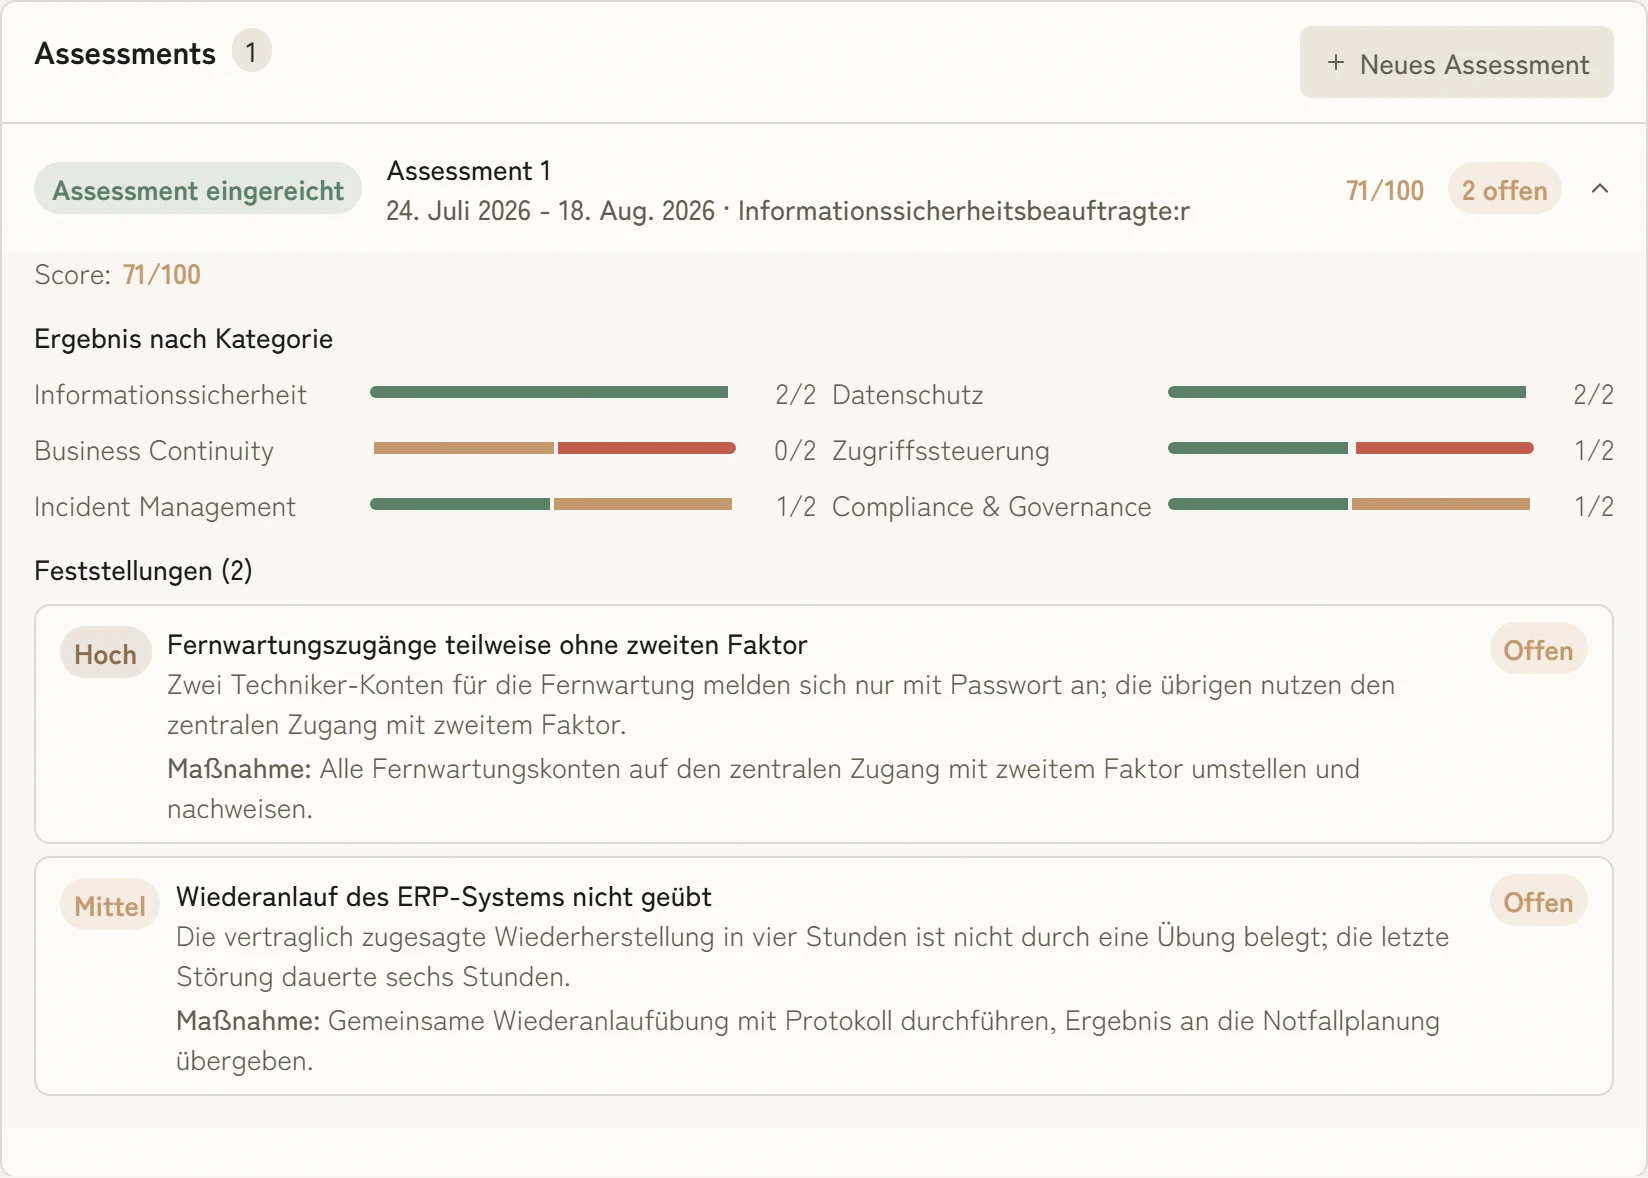
- Richtlinienmanagement
Richtlinien verteilen und Bestätigungen gleich mit erfassen.
Sie geben eine Fassung frei, verteilen sie an die Zielgruppe und sehen, wer bestätigt hat und wer noch fehlt. Im Audit legen Sie diese Liste vor und suchen keine E-Mails zusammen.
Zum Modul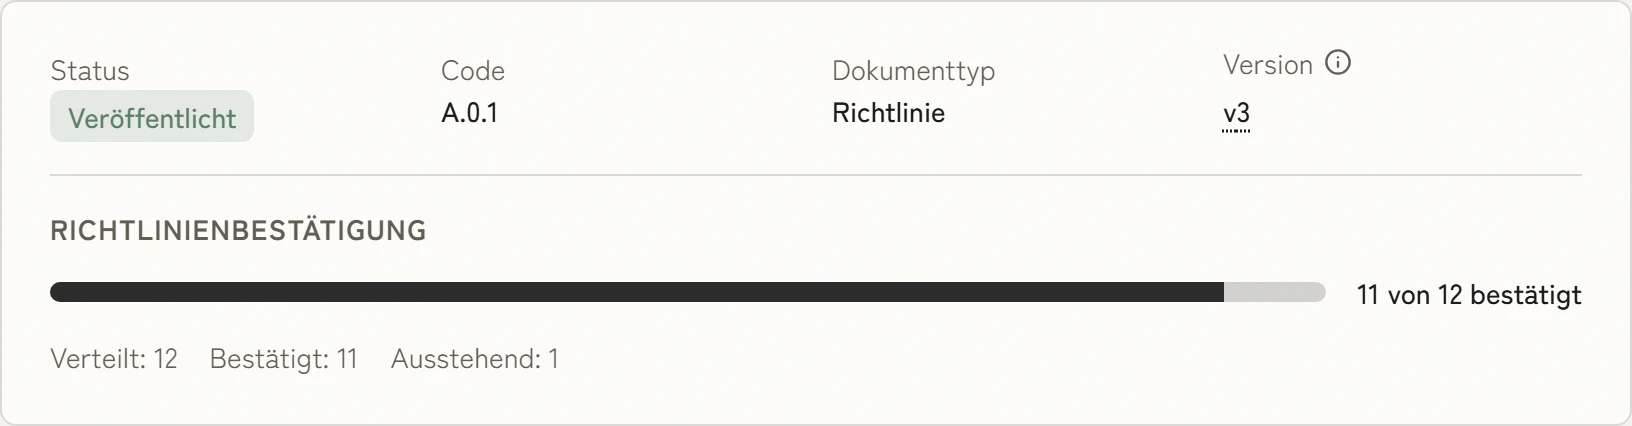
- Reporting
Sie sehen jeden Morgen, was fürs Audit noch fehlt.
Audit-Bereitschaft, kritische Risiken und offene Feststellungen kommen live aus Ihren Daten, die dringenden Aufgaben stehen oben. Für die Geschäftsführung baut niemand mehr Folien.
Zum Modul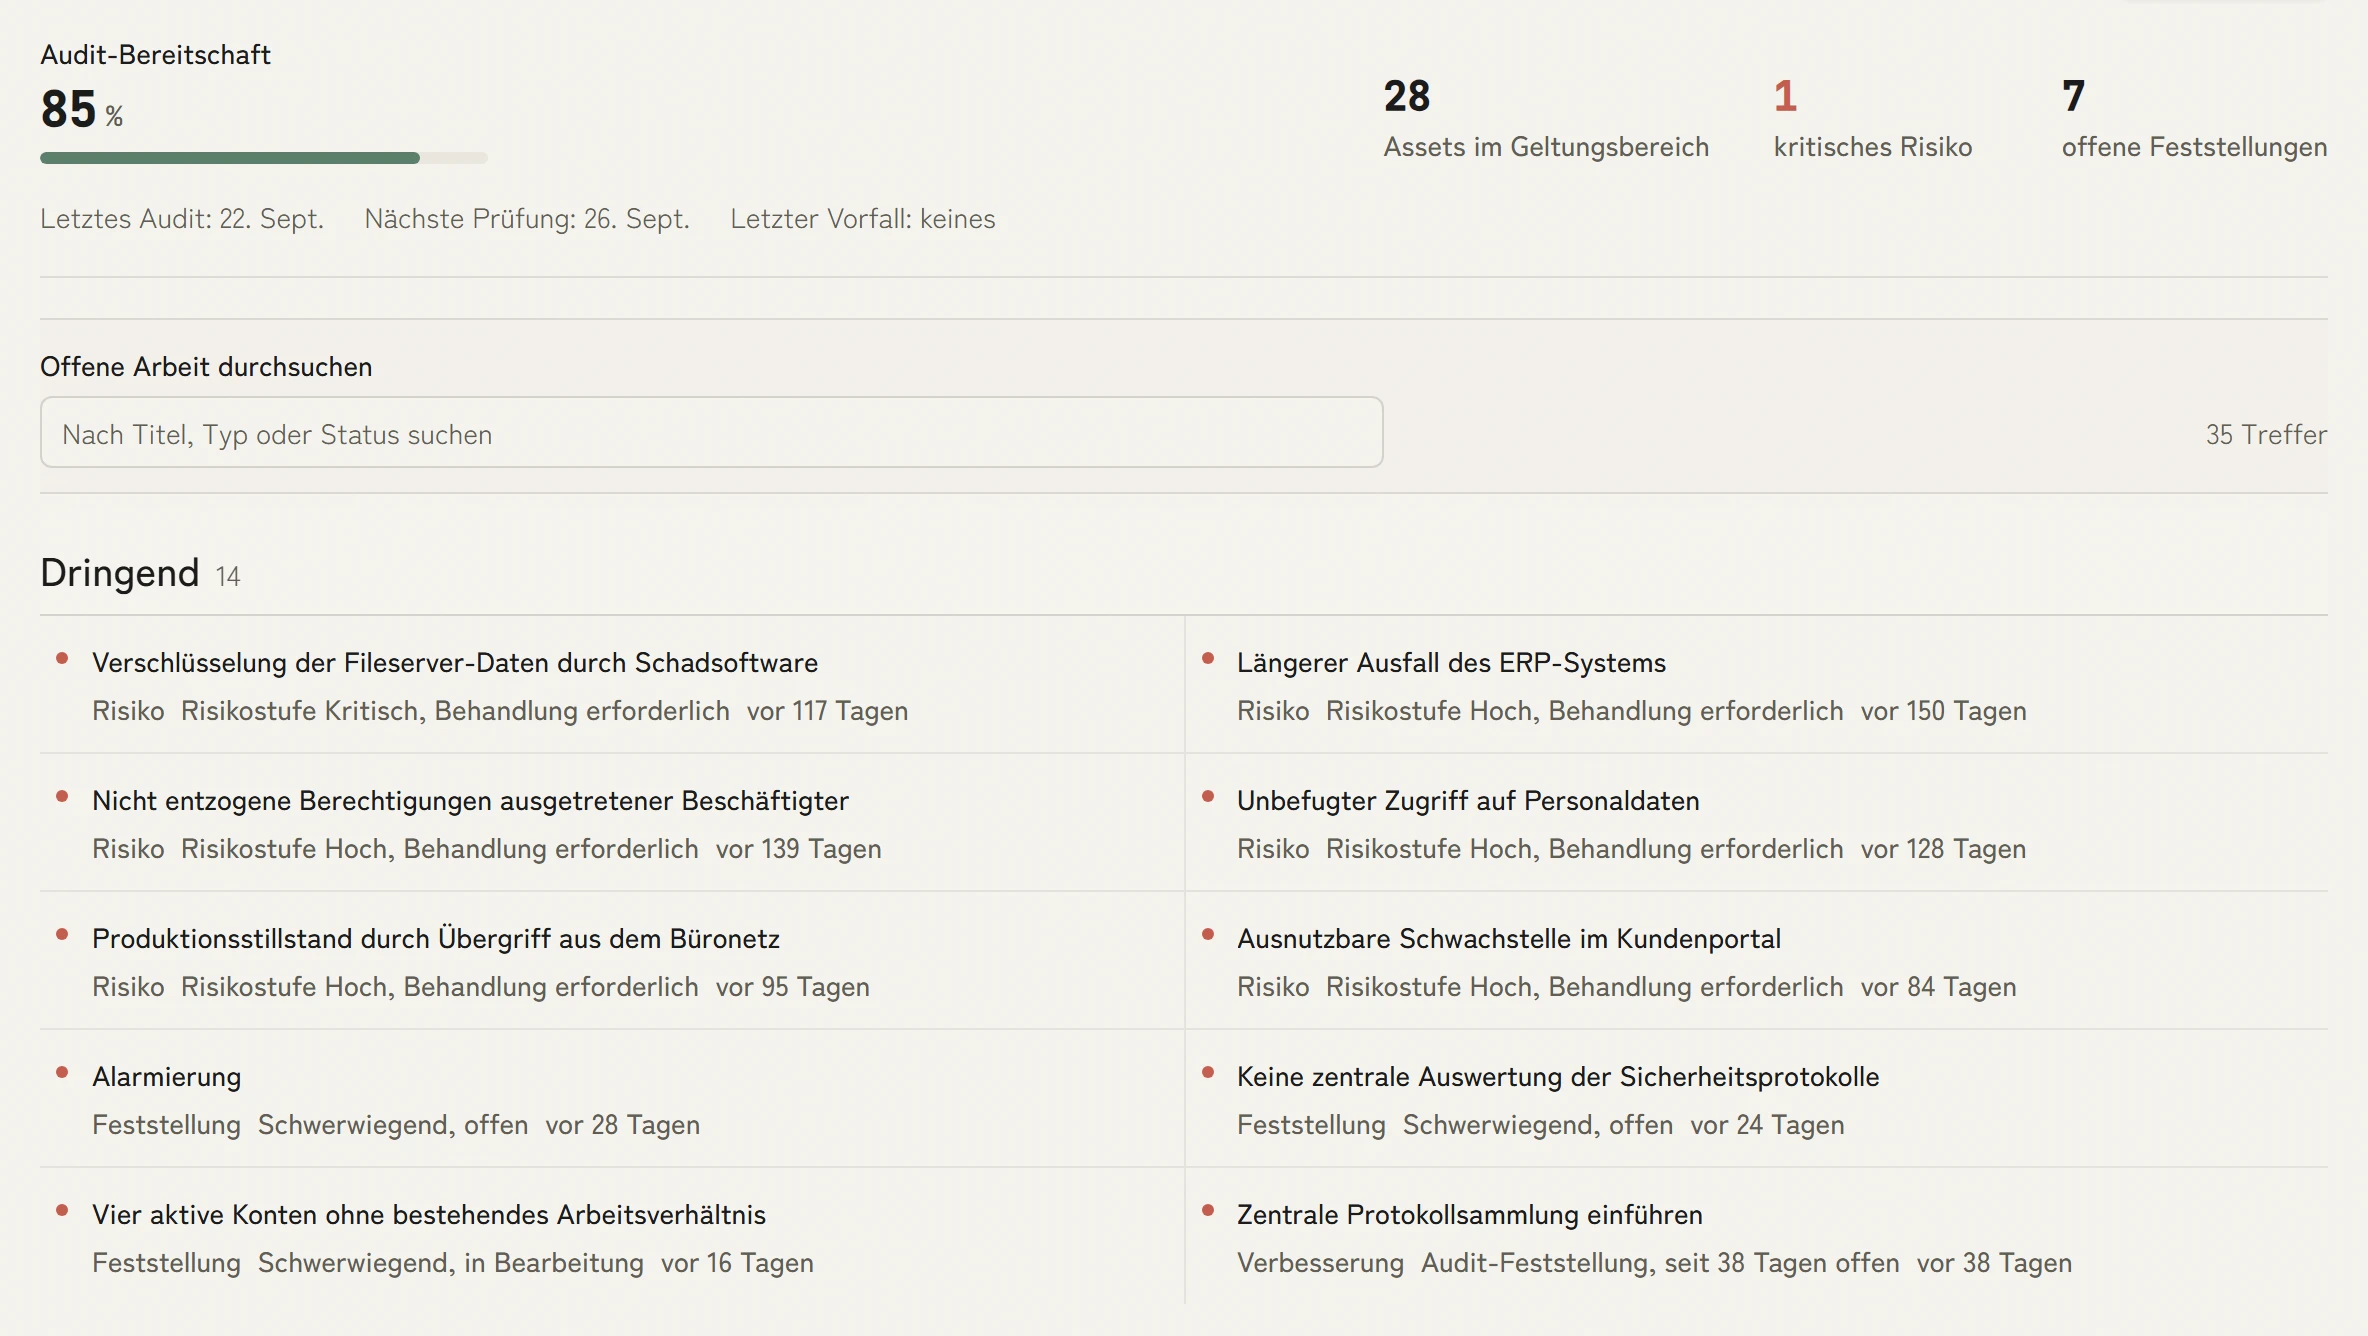
Import & Prüfung
Was in Ihren Systemen steht, tippt niemand mehr ab.
KaitoSec übernimmt Tabellen, GRC-Exporte, Identitäten, Cloud, CMDB, Monitoring und Dokumente in ein gemeinsames Datenmodell. Danach prüft KaitoSec den Bestand gegen die Methodik und macht aus jeder Lücke eine Aufgabe mit Verantwortlichem und Termin.
- Identity & HR

- CMDB & IT-Dokumentation
- Cloud-Plattformen
- Monitoring & Netzwerk

- Dokumente & Kollaboration


- API, Import & Export


KaitoSec
- ISMSInformationsverbund · Schutzbedarf
- GRCRegister · Risiken · Maßnahmen
- BCMSBIA · Wiederanlaufpläne
- DSMSDatenschutz · VVT · DSFA
- TPRMLieferanten · Third-Party Risk
- AUDITPrüfungen · Nachweise
- Identity & HR
- CMDB & IT-Dokumentation
- Cloud-Plattformen
- Monitoring & Netzwerk
- Dokumente & Kollaboration
- API, Import & Export
KaitoSec
- ISMSInformationsverbund · Schutzbedarf
- GRCRegister · Risiken · Maßnahmen
- BCMSBIA · Wiederanlaufpläne
- DSMSDatenschutz · VVT · DSFA
- TPRMLieferanten · Third-Party Risk
- AUDITPrüfungen · Nachweise
Machen Sie kurzen Prozess.
Ein IT-Grundschutz-Aufbau kostet ohne passendes Werkzeug bis zu 800 Stunden. Mit KaitoSec bleiben 192.
Das Inventar kommt aus Ihren Systemen, die Anforderungen sind den Maßnahmen schon zugeordnet, und Agenten bereiten Schutzbedarf, Modellierung und Risikoanalyse vor. Was bleibt, sind die Entscheidungen.
608 Stunden weniger sind 76 Arbeitstage, die Sie nicht bezahlen.
800 h · ohne KaitoSec
192 h bleiben
Assets anlegen und gruppieren · −96 h
Schutzbedarf feststellen · −64 h
Anforderungen erheben · −64 h
Modellierung (Grundschutz) · −96 h
IT-Grundschutz-Check · −176 h
Risikoanalyse · −112 h
Ein Grundschutz-Aufbau von 800 Stunden, Schritt für Schritt abgetrennt. Mit KaitoSec bleiben 192 Stunden.
- Assets anlegen und gruppieren: −96 h
- Schutzbedarf feststellen: −64 h
- Anforderungen erheben: −64 h
- Modellierung (Grundschutz): −96 h
- IT-Grundschutz-Check: −176 h
- Risikoanalyse: −112 h
Fähigkeiten
Die Arbeit wird kleiner.
Einmal umgesetzt, für jede Vorgabe erledigt.
Über 100 Maßnahmen sind bereits auf ISO 27001, NIS2, DORA und weitere Vorgaben zugeordnet. Sie setzen eine Maßnahme einmal um und weisen sie einmal nach. Für jede weitere Vorgabe, die sie abdeckt, fällt keine zusätzliche Arbeit an.
Sie prüfen und geben frei, statt leere Felder zu füllen.
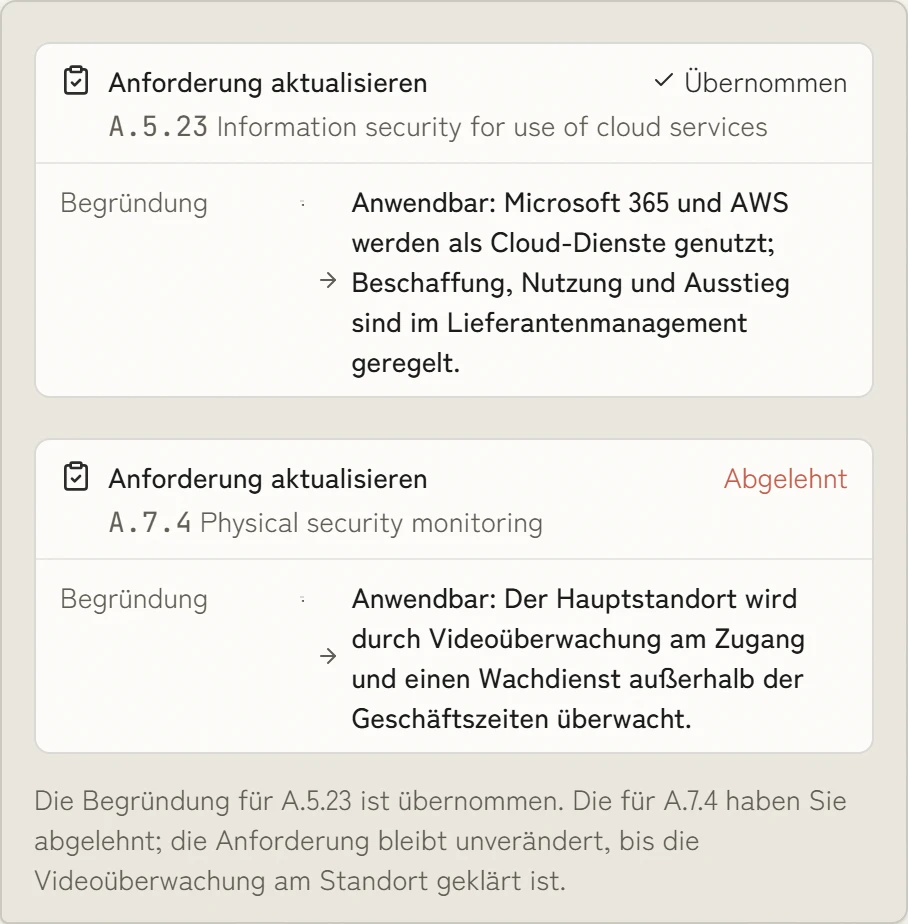
Agenten bereiten Risikoanalyse, Anwendbarkeitserklärung und Maßnahmen aus Prüfberichten vor. Jedes Ergebnis liegt fertig zur Freigabe. Entschieden wird weiterhin von einem Menschen.
Vor dem Audit sammeln Sie nichts mehr ein.
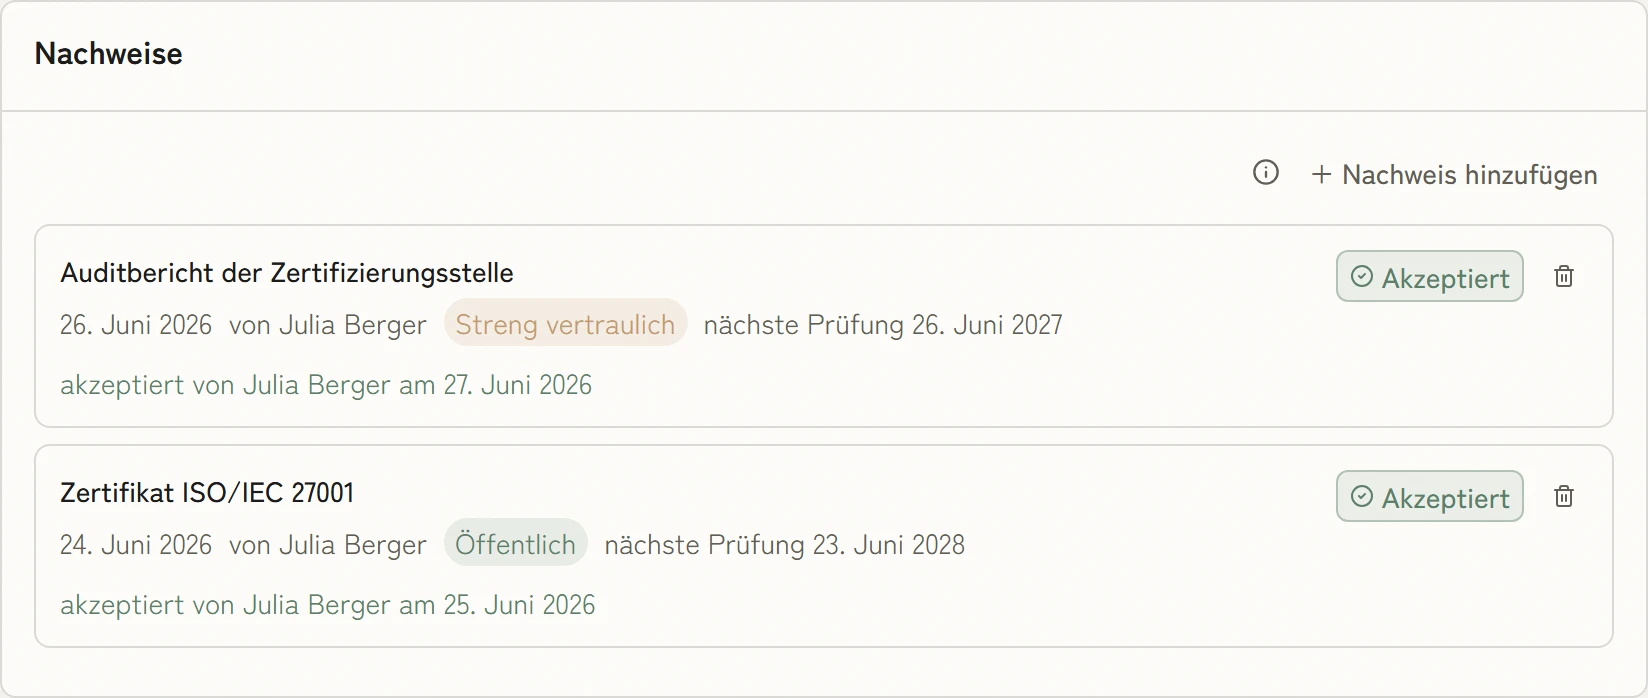
Nachweise entstehen bei der Arbeit selbst: Ein getestetes Backup liefert seine Wiederherstellungszeit, eine abgeschlossene Prüfung ihr Ergebnis. Der Nachweisstand ist damit jeden Tag aktuell, nicht erst in der Woche vor dem Audit.
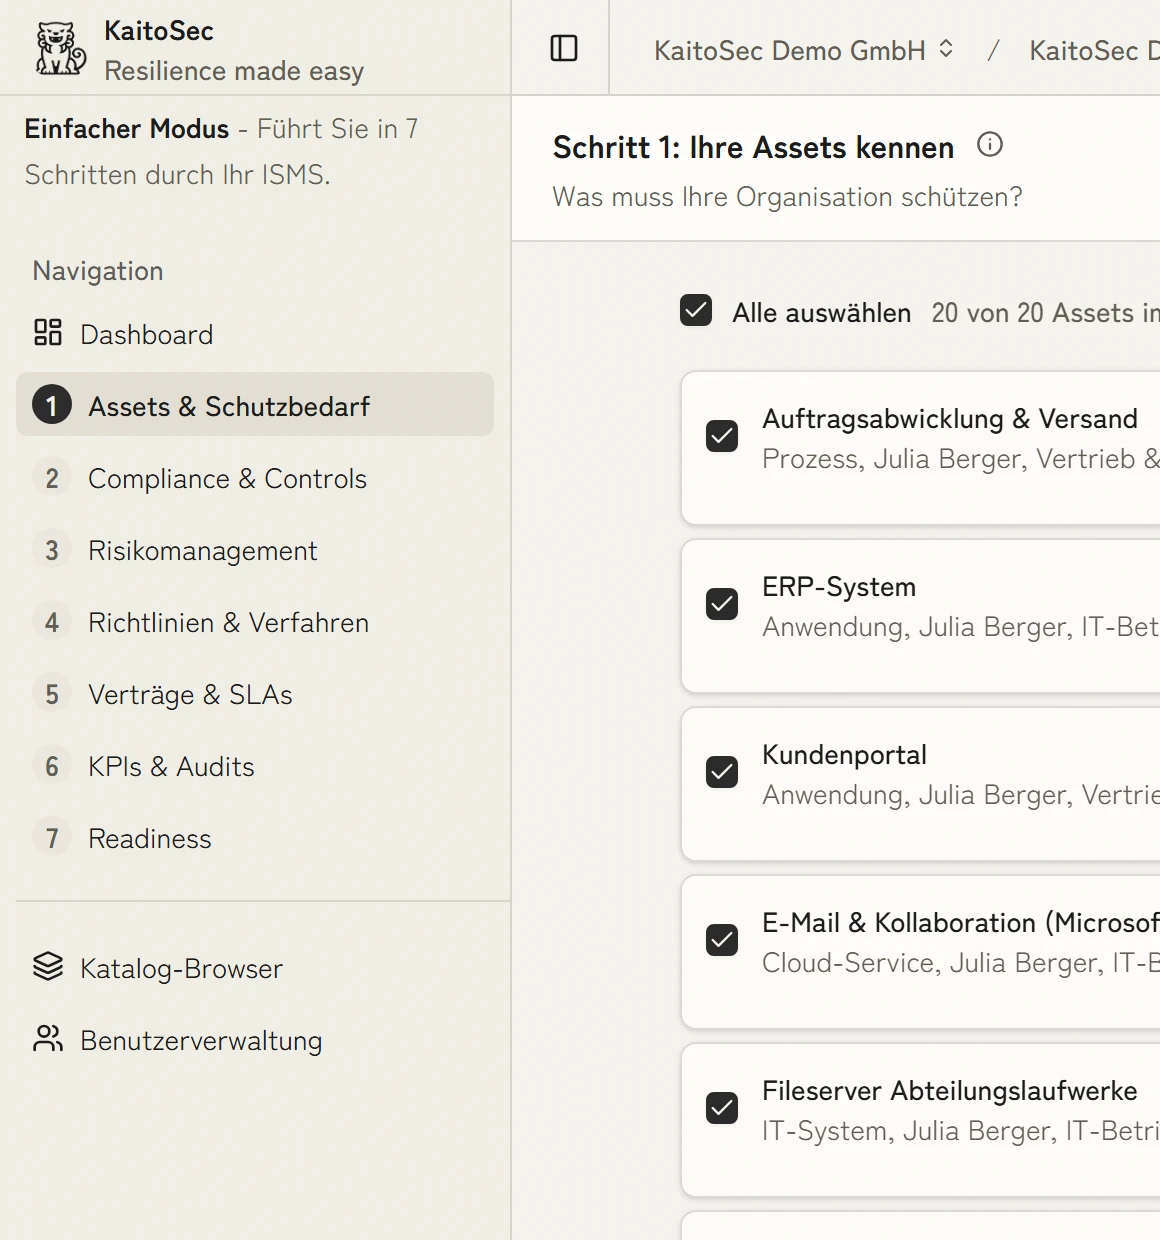
Sieben Schritte zum ISMS, ohne Vorkenntnisse.
Der einfache Modus führt Ihr Team in sieben Schritten durch das ISMS und sagt bei jeder Anforderung, was zu tun ist und warum. Wer tiefer einsteigen will, schaltet in den Expertenmodus und sieht dieselben Daten mit Normbezug, Anwendbarkeit und verknüpften Risiken.
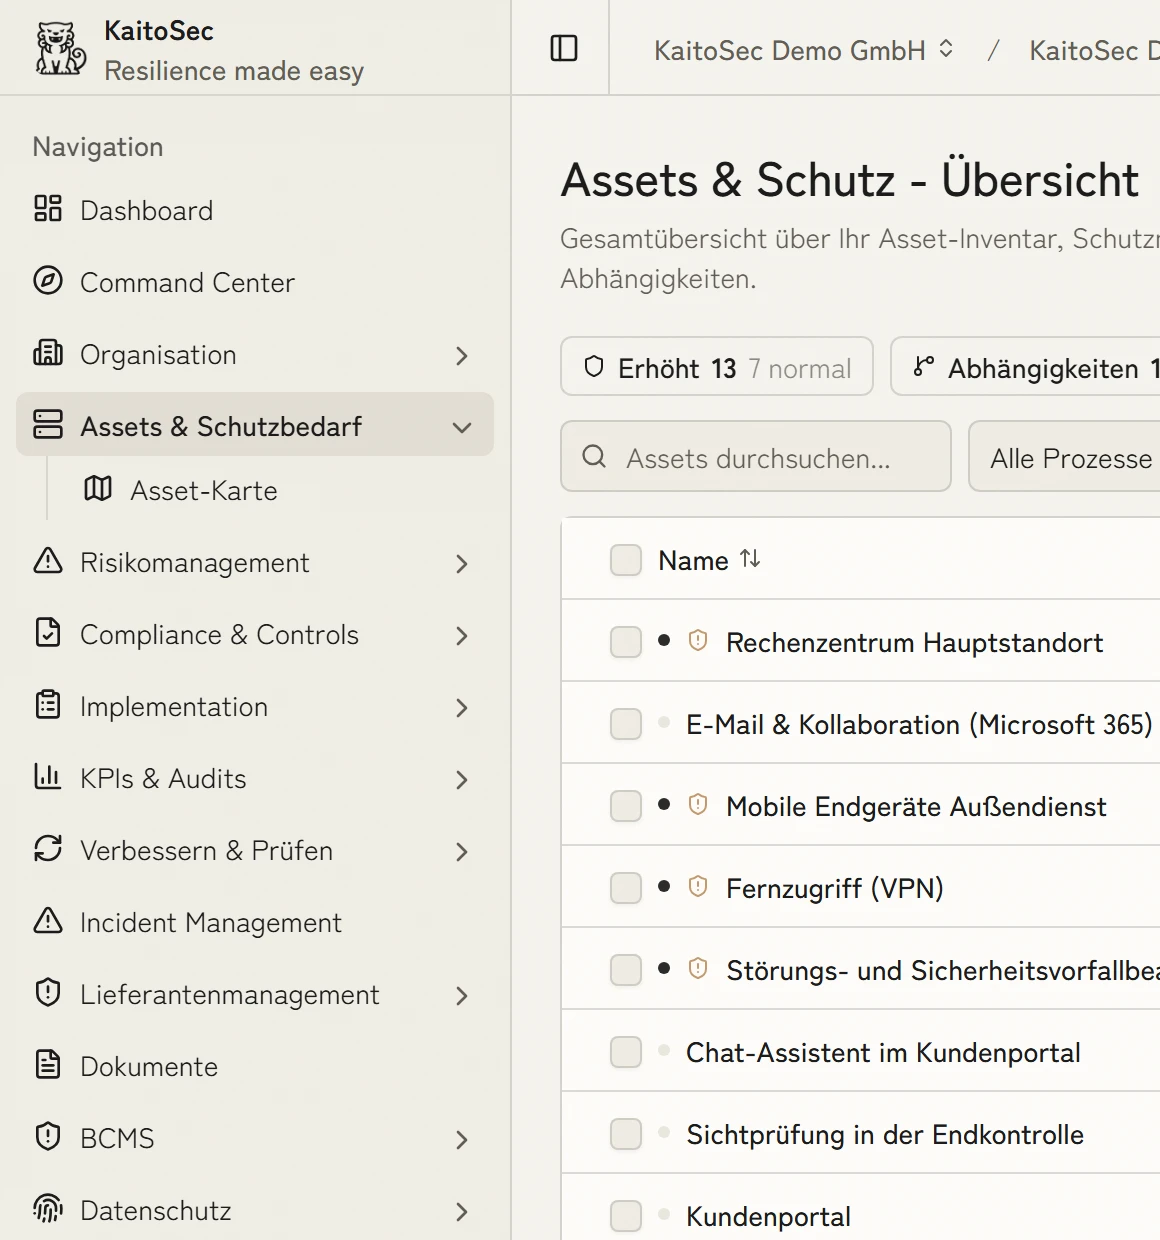
Sie pflegen jeden Prozess nur einmal.
Informationssicherheit, Business Continuity Management, Datenschutz, KI-Governance und Lieferantenmanagement arbeiten mit denselben Prozessdaten. Jede Änderung wirkt sofort in allen Systemen. Doppelte Erfassung und widersprüchliche Register entfallen.
Standards und Managementsysteme
Neue Vorgaben bauen auf dem auf, was Sie schon haben.
Kommen NIS2, DORA oder der AI Act dazu, ordnet KaitoSec die neuen Anforderungen den Maßnahmen zu, die Sie schon umgesetzt haben. Sie schließen nur, was noch fehlt, und nutzen dieselben Nachweise.
- 27001ISO 27001ISO/IEC 27001:2022
- BSIBSI IT-GrundschutzBSI-Standards 200-1 bis 200-4
- CSF 2.0NIST CSFVersion 2.0
- AICPASOC 2SOC 2AICPA Trust Services Criteria
- TISAXVDA ISA 6
- 22301ISO 22301ISO 22301:2019
- NIS2Richtlinie (EU) 2022/2555
- DORAVerordnung (EU) 2022/2554
- KRITISKRITIS-DGUmsetzung der CER-Richtlinie
- DSGVOVerordnung (EU) 2016/679
- 42001ISO 42001ISO/IEC 42001:2023
- EU AI ActVerordnung (EU) 2024/1689
- BCMSBusiness Continuity ManagementBusiness-Impact-Analyse, Wiederanlaufzeiten je Prozess, Notfallhandbuch, Wiederanlaufpläne und Notfallübungen mit Auswertung, vom kritischen Prozess bis zum geübten Ernstfall.
- ISMSInformationssicherheitAssets, Schutzbedarf, Risiken, Maßnahmen, Gefährdungskataloge, Sicherheitsvorfälle und Audits in einem Register, von der Bestandsaufnahme bis zum Nachweis.
- DSMSDatenschutzVerarbeitungsverzeichnis, Datenschutz-Folgenabschätzungen, Auftragsverarbeitungsverträge, Betroffenenanfragen und Datenpannen, jeweils mit Frist und Verantwortlichem.
- AIMSKI-GovernanceKI-Inventar, Risikoeinstufung, Folgenabschätzung, Protokollierung und menschliche Aufsicht für jedes KI-System, das Sie einsetzen oder selbst entwickeln.
Mit KaitoSec demokratisieren wir Cybersicherheit, indem wir Expertenwissen in Wissen übersetzen, mit dem die ganze Organisation arbeiten kann.
Stimmen aus dem Early Access
Was andere Teams nicht mehr von Hand machen.
Sehen Sie, wie viel Arbeit wegfällt.
Bringen Sie eine echte Aufgabe aus Ihrem ISMS mit. In 30 Minuten zeigen wir, welche Schritte KaitoSec übernimmt und wie viele Stunden das spart.