KRITIS · Energie
NIS2, KRITIS-Nachweis und IT-Sicherheitskatalog in einem System
KaitoSec führt Informationssicherheit, Business Continuity und Datenschutz für Energieversorger in einem Datenmodell zusammen. Sie arbeiten nach ISO 27001 oder BSI IT-Grundschutz, binden die OT-Landschaft über Integrationen an und erzeugen die Nachweisunterlagen nach § 39 BSIG aus dem laufenden Betrieb.

 5,0 von 5
Vier Regelwerke, dieselben Anlagen, derselbe Prüfer
Jedes Regelwerk für sich ist machbar. Teuer wird die Doppelpflege: dieselben Anlagen, Prozesse und Risiken, viermal dokumentiert und viermal aktuell zu halten.
NIS2: Risikomanagement und Meldepflichten
NIS2 verlangt Maßnahmen nach Stand der Technik, Meldeprozesse mit kurzen Fristen und persönliche Verantwortung der Geschäftsleitung. Die Umsetzung muss belegbar sein, nicht nur behauptet.
§ 31, § 39 BSIG: Angriffserkennung und Nachweis alle drei Jahre
Betreiber kritischer Anlagen müssen Systeme zur Angriffserkennung betreiben, die Betriebsparameter kontinuierlich und automatisch auswerten, und das alle drei Jahre durch Sicherheitsaudits, Prüfungen oder Zertifizierungen belegen. Verlangt sind aktuelle Unterlagen, keine Momentaufnahme aus der Woche vor dem Termin.
§ 11 EnWG: IT-Sicherheitskatalog mit Zertifizierungspflicht
Für Netzbetreiber verlangt der IT-Sicherheitskatalog der Bundesnetzagentur ein zertifiziertes ISMS auf Basis ISO 27001. Der Standard-Weg ist damit oft gesetzt, die NIS2-Pflichten kommen obendrauf.
Betrieb: Resilienz zählt, nicht das Zertifikat
Versorgungssicherheit verlangt Kontinuität: Backup-Management, Krisenorganisation und Wiederanlauf gehören zu den NIS2-Mindestmaßnahmen und zur Prüfungserwartung. Ein Zertifikat hält keinen Betrieb aufrecht.
Ein Datenmodell statt vier Ordner
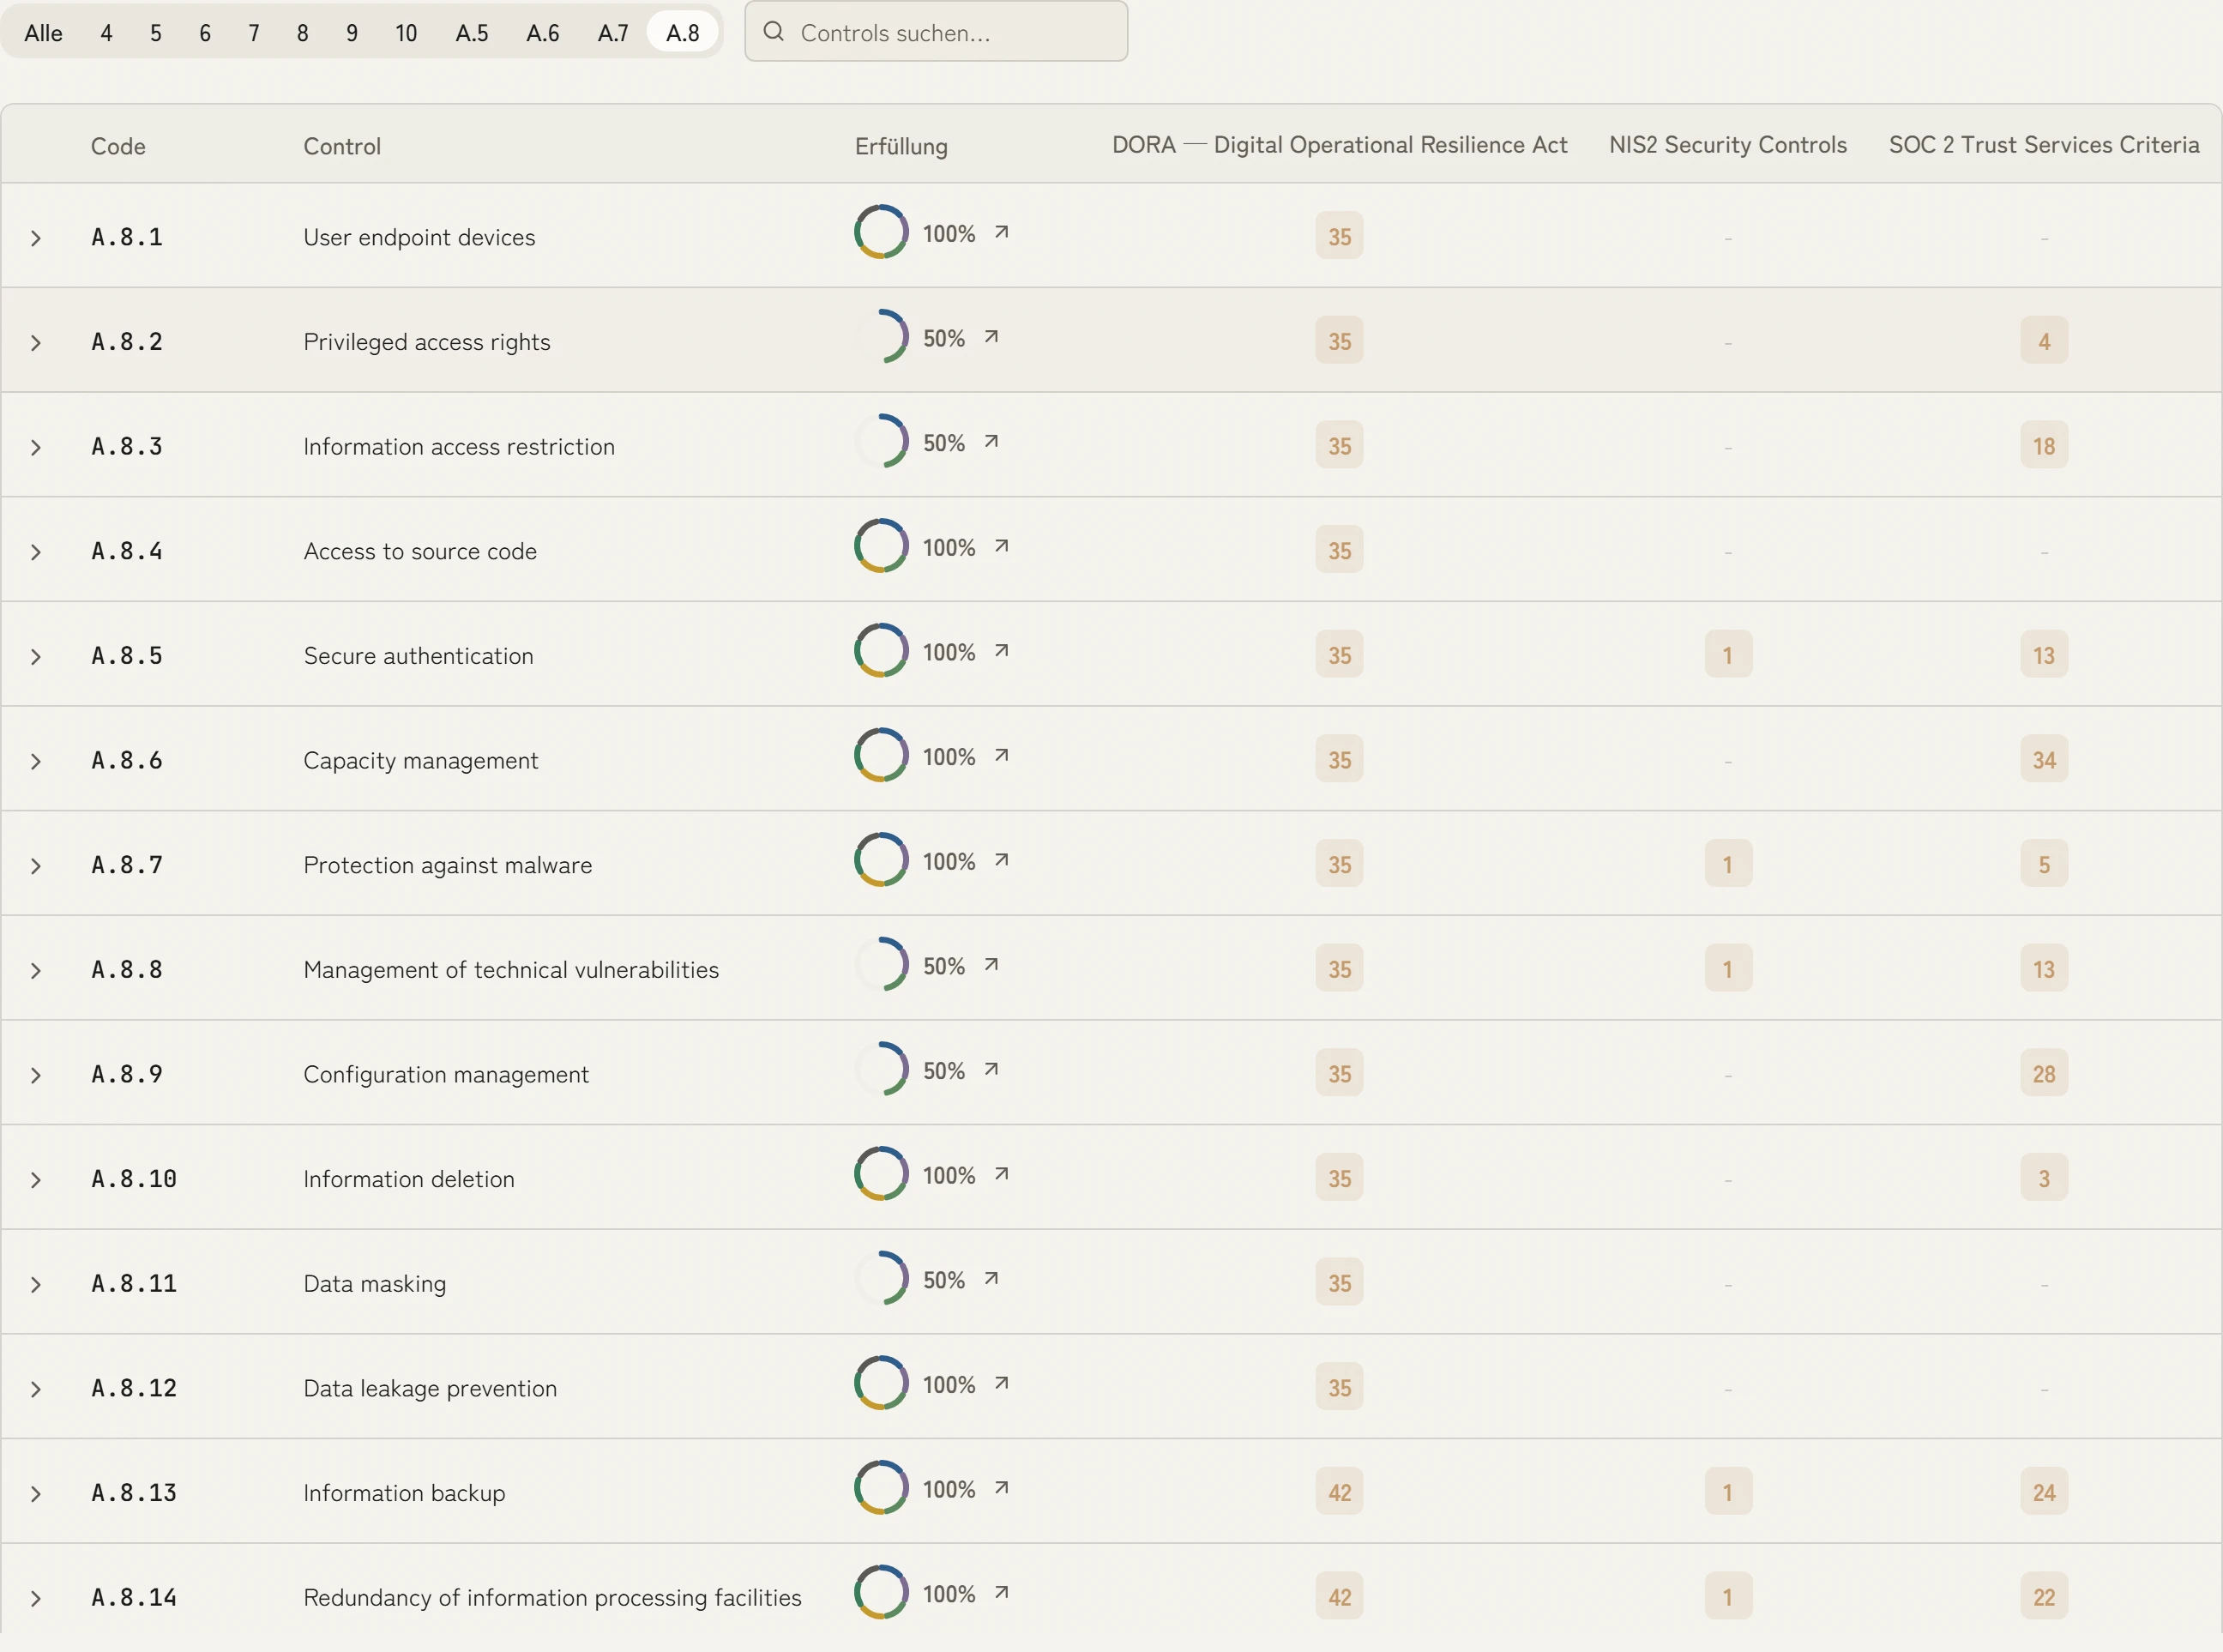
Sie pflegen jede Anforderung, jedes Zielobjekt und jedes Risiko einmal. KaitoSec mappt sie auf NIS2, ISO 27001, BSI IT-Grundschutz und den KRITIS-Nachweis. Der regulatorische Ballast sinkt, weil Überschneidungen zusammenfallen statt sich zu addieren.
Heute verbreitet: Je Regelwerk ein eigener Katalog, gepflegt in Excel und Word.
Mit KaitoSec: Eine Anforderung, gemappt auf NIS2, ISO 27001, BSI IT-Grundschutz und den KRITIS-Nachweis.
Heute verbreitet: Die OT-Landschaft lebt in einer separaten Liste der Leittechnik.
Mit KaitoSec: IT und OT stehen als Zielobjekte mit Schutzbedarf und Abhängigkeiten im selben Modell.
Heute verbreitet: BCM ist ein Word-Notfallhandbuch neben dem ISMS.
Mit KaitoSec: BIA, Notfallpläne und Übungen greifen auf dieselben Anlagen und Prozesse zu.
Heute verbreitet: Vor der KRITIS-Prüfung beginnt der Nachweis-Sprint.
Mit KaitoSec: Die Prüfungsdokumentation entsteht im Betrieb, jede Änderung mit Audit-Trail.
Heute verbreitet: Zulieferungen aus der Gruppe kommen per E-Mail-Rundlauf.
Mit KaitoSec: KI-Interviews und das Verantwortlichenportal erheben Zulieferungen strukturiert.
Heute verbreitet: Jede Katalog-Aktualisierung wird ein neues Projekt.
Mit KaitoSec: Aktualisierte Kataloge laufen ins bestehende Mapping, Sie bearbeiten das Delta.
Die OT-Landschaft gehört ins Managementsystem
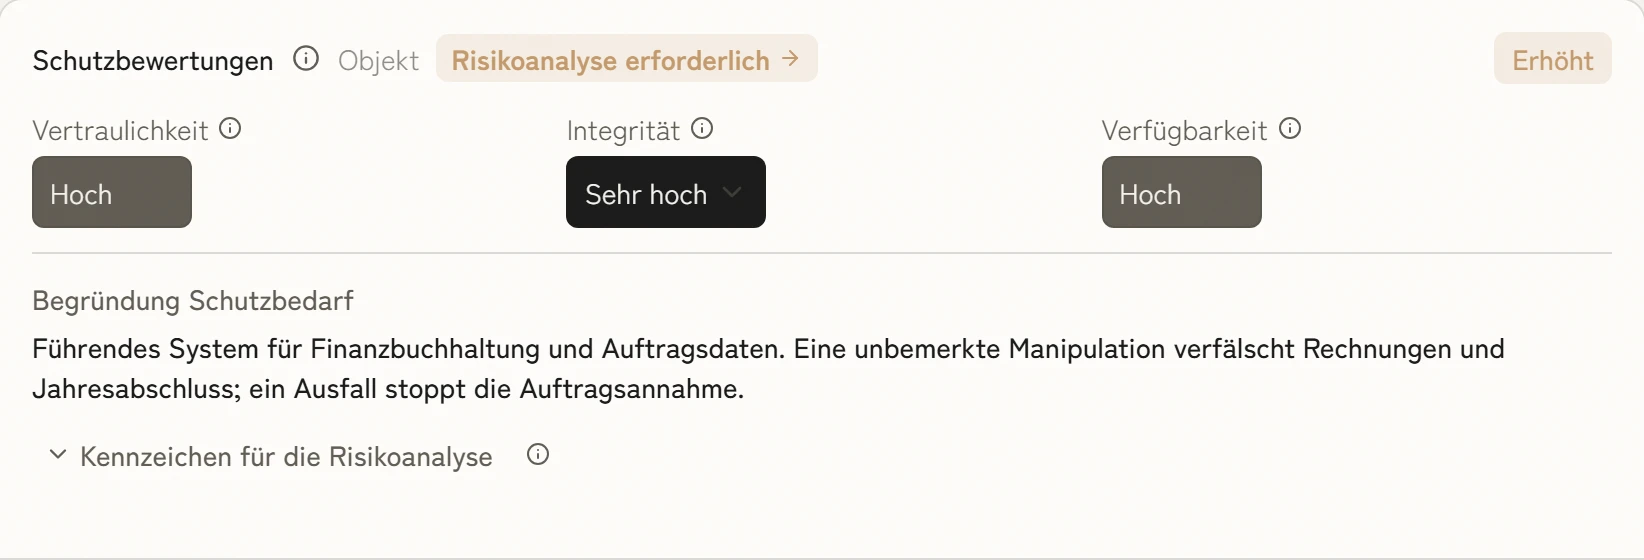
Netzleittechnik, Stationen und Fernwirktechnik tragen denselben Schutzbedarf wie jede Serverlandschaft. KaitoSec bildet beides in einem Strukturmodell ab.
- Zielobjekte statt Insellisten. Leitstellen, Stationen, Fernwirktechnik und Fachverfahren stehen als Zielobjekte im Modell, mit Verantwortlichen, Schutzbedarf und Abhängigkeiten zwischen IT und OT.
- Schutzbedarf mit Vererbung. Der Schutzbedarf wird am Prozess festgestellt und vererbt sich über Abhängigkeiten auf Anlagen und Systeme. Die Bewertung bleibt konsistent, auch wenn sich die Landschaft ändert.
- Ist-Zustand über Integrationen. Anbindungen an EDR- und XDR-Systeme liefern Bestands- und Zustandsdaten in die Plattform. Was Ihre Systeme längst wissen, tippt niemand mehr ab.
BCMS eingebaut, nicht angebaut
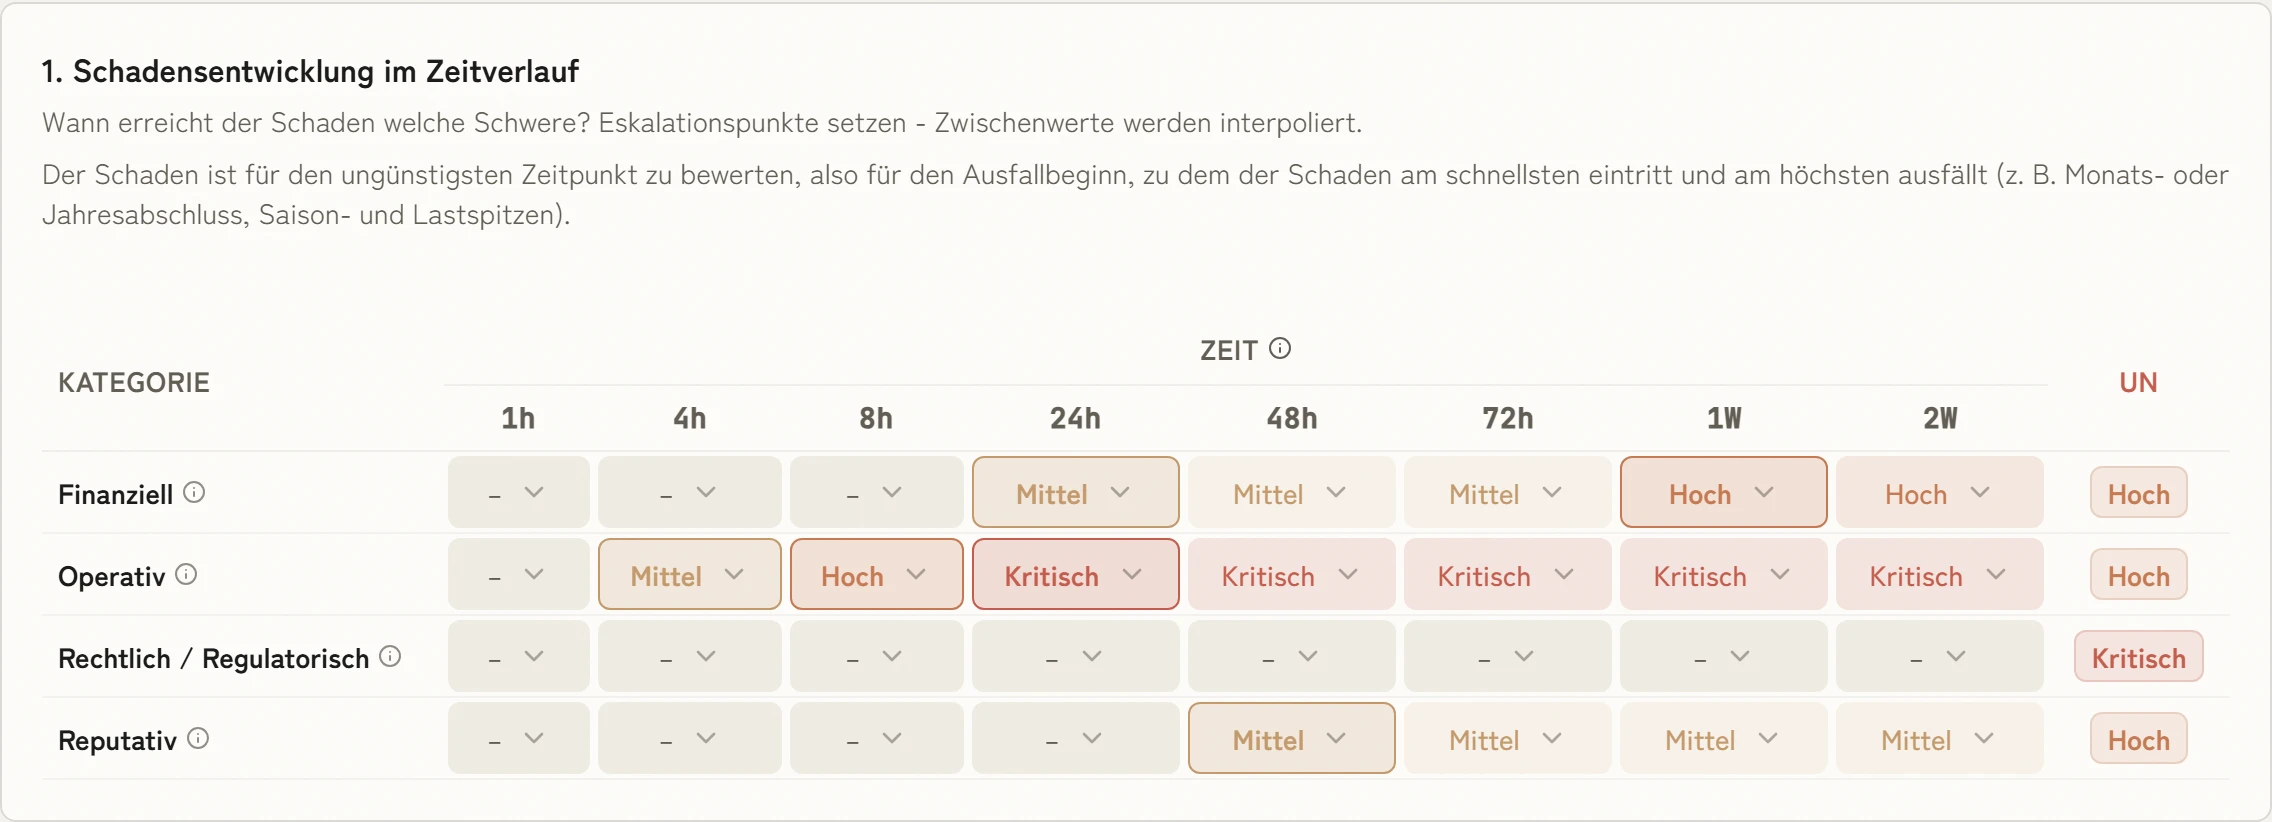
NIS2 zählt Kontinuität ausdrücklich zu den Mindestmaßnahmen: Backup-Management, Krisenmanagement, Wiederanlauf. Bei KaitoSec ist das BCMS Teil desselben Systems, nicht ein zweites Werkzeug.
- BIA auf echten Prozessen. Die Business-Impact-Analyse nutzt dieselben Prozesse und Anlagen wie das ISMS. Wiederanlaufzeiten und Abhängigkeiten stehen am Objekt, nicht im Anhang eines Dokuments.
- Pläne, die zum Bestand passen. Notfall- und Wiederanlaufpläne referenzieren die Zielobjekte direkt. Ändert sich eine Anlage, sehen Sie den Plan, der veraltet ist.
- Übungen mit Nachweis. Übungen werden geplant, durchgeführt und dokumentiert. Feststellungen fließen als Maßnahmen zurück ins Managementsystem und sind beim nächsten Nachweis belegbar.
Zulieferung aus der Gruppe, ohne Hinterhertelefonieren
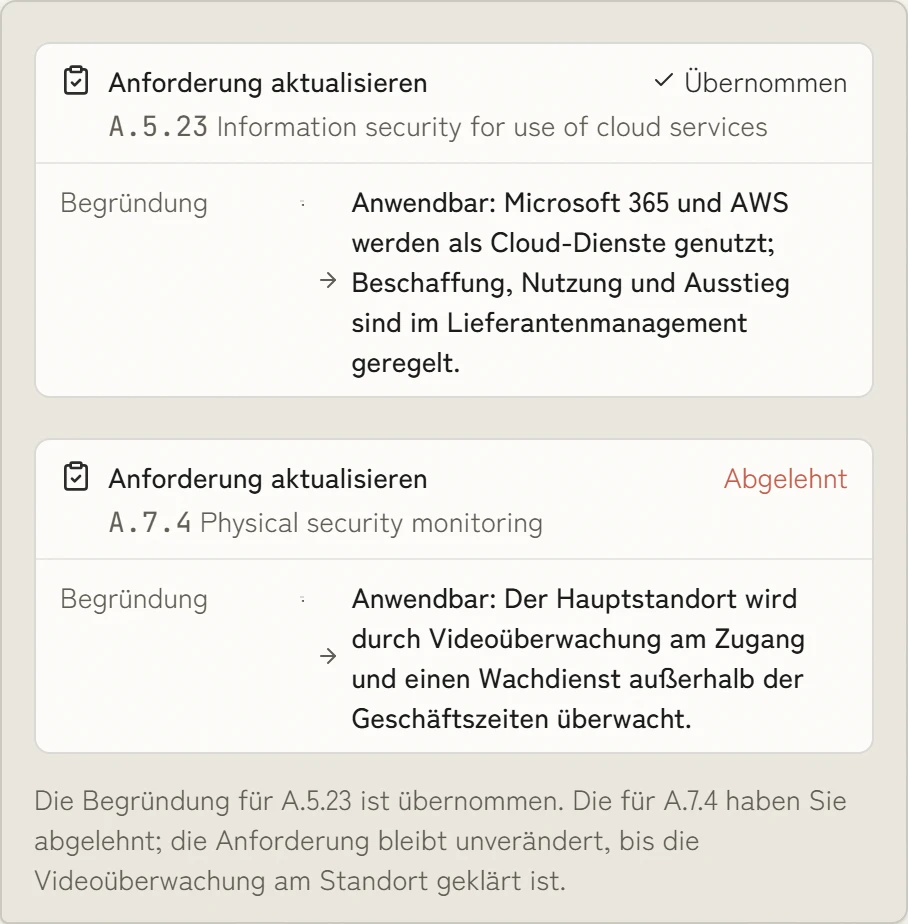
Energieversorger verteilen Verantwortung über Gesellschaften: Netz, Erzeugung, Vertrieb, Beteiligungen. KaitoSec holt die Information dort ab, wo sie liegt.
- KI-Interviews. Fachverantwortliche beantworten Fragen im geführten Interview. Die Antworten landen strukturiert an Anforderung und Zielobjekt, nicht als Freitext im Postfach.
- Verantwortlichenportal. Aufgaben erreichen Verantwortliche als zugewiesene Arbeitsobjekte mit Frist und Kontext. Rückmeldung und Nachweis kommen dokumentiert ins Managementsystem zurück.
- Kontinuierlich statt jährlich. Wiedervorlagen und Reviews halten Angaben aktuell. Die Erhebung ist keine Jahresaktion vor dem Prüftermin, sondern Routine im Betrieb.
Die Orchestrierungsschicht für Governance, Continuity und Datenschutz
KaitoSec verbindet die Systeme, die Sie bereits betreiben, und wird zur zentralen Schicht über der Governance-, Continuity- und Datenschutzarbeit.
- MCP-Server für lokale KI. Ihre lokalen KI-Systeme greifen über den MCP-Server auf Ihre Daten zu: eigene Dashboards, Auswertungen, Patch-Prioritäten. Sie sehen schnell, welche Systeme Sie patchen müssen, und die Daten bleiben bei Ihnen.
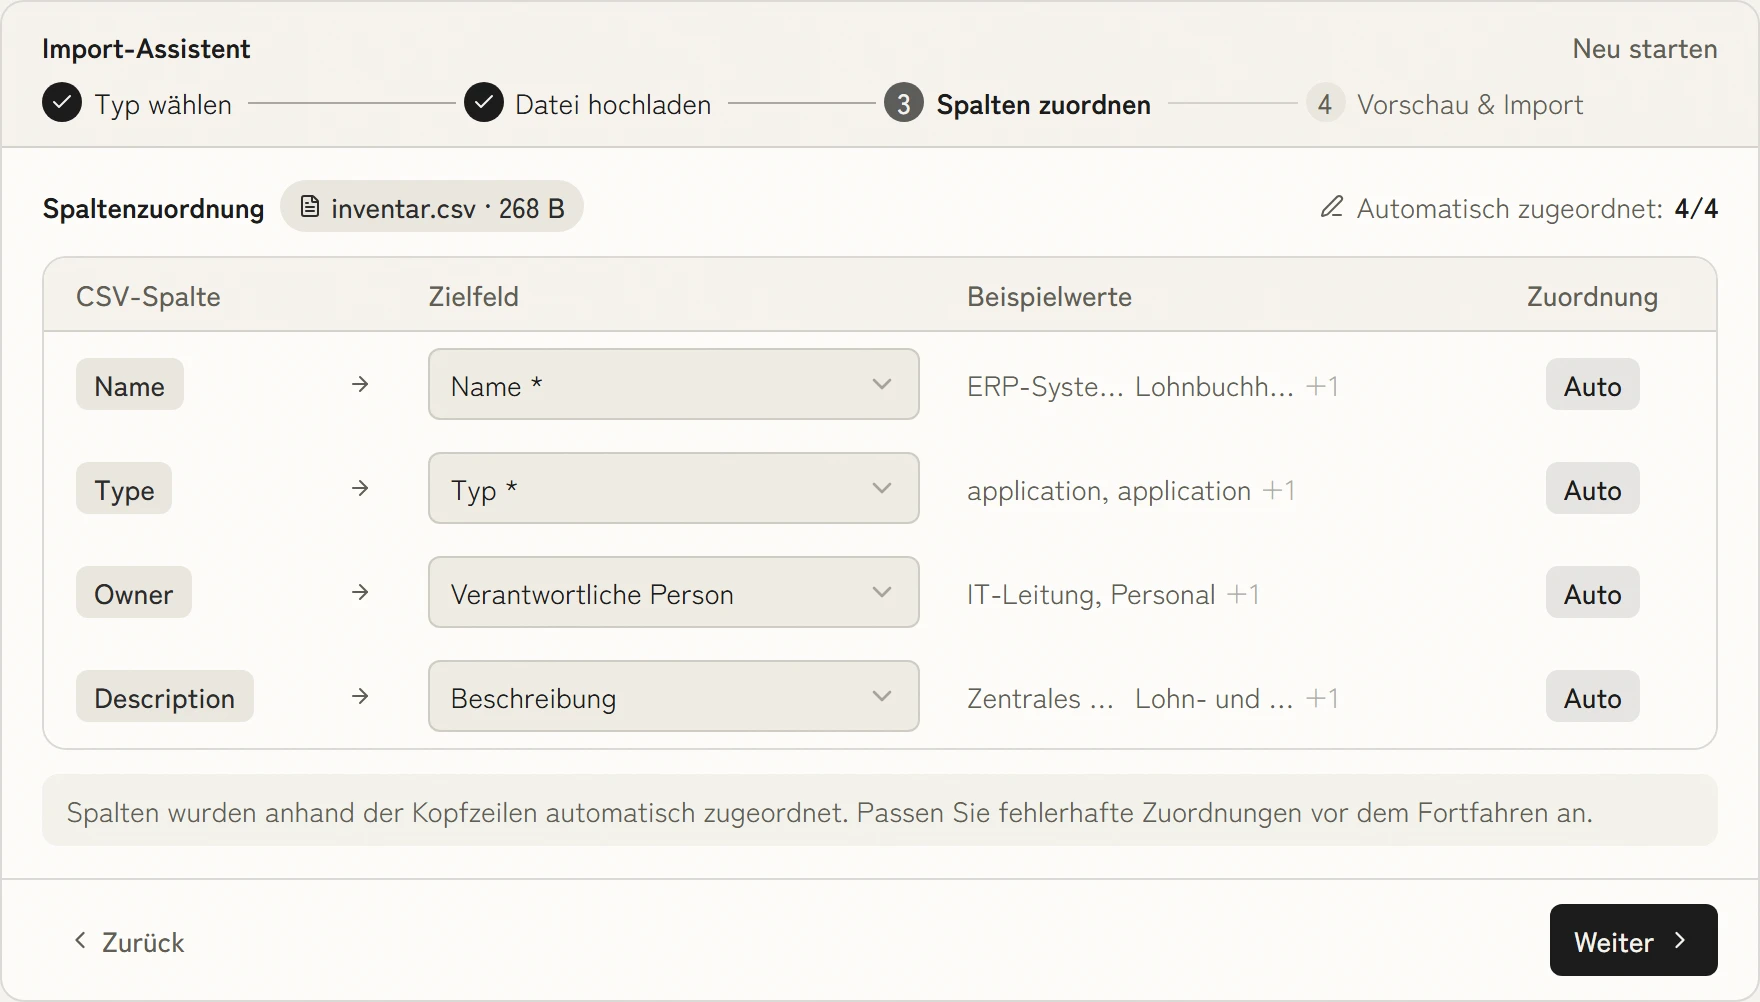
- Offene API für Legacy-Systeme. Bestandssysteme mit API-Schnittstelle binden Sie selbst an oder gemeinsam mit uns. Einmal angebunden, liefern sie kontinuierlich statt per manuellem Export.
- EDR und XDR angebunden. Sicherheitswerkzeuge melden Status und Befunde direkt ins Managementsystem. Controls werden gegen den Ist-Zustand geprüft statt gegen die letzte Selbstauskunft.
In Deutschland gehostet, on-premise fähig
Für KRITIS-Betreiber ist der Betriebsort keine Fußnote. Sie entscheiden, wo das System läuft und wer Zugriff hat.
- Hosting in Deutschland. Der Betrieb läuft souverän in Deutschland. Keine Abhängigkeit von Rechtsräumen, die Ihr Prüfer hinterfragt.
- On-Premise-Betrieb. Auf Wunsch läuft KaitoSec in Ihrer eigenen Infrastruktur, hinter Ihrer Netzgrenze und unter Ihrer Betriebsführung.
- Datenhoheit mit Audit-Trail. Jede Änderung und jede Freigabe ist am Objekt dokumentiert. Sie sehen jederzeit, wer was entschieden hat und warum.
Bestand und Zustand von IT und OT kommen aus den Systemen, die Sie schon betreiben.
100+ Integrationen
Alle Integrationen




Passende Standards und Module
Passende Anforderungen
So unterstützt KaitoSec
Häufige Fragen aus der Energiewirtschaft
Wir arbeiten nach BSI IT-Grundschutz, nicht nach ISO 27001. Passt das?
Ja. KaitoSec liefert beide Wege mit den zugehörigen Katalogen, die NIS2-Anforderungen sind auf beide gemappt. Die Wahl des Standards bleibt bei Ihnen und Ihrem Prüfer.
Wie kommt unsere OT-Landschaft ins System?
Über das Strukturmodell: Leittechnik, Stationen und Fernwirktechnik werden Zielobjekte mit Schutzbedarf und Abhängigkeiten. Bestands- und Zustandsdaten kommen über Integrationen und die offene API, auch aus Legacy-Systemen mit eigener Schnittstelle.
Unterstützt KaitoSec die Nachweisunterlagen nach § 39 BSIG?
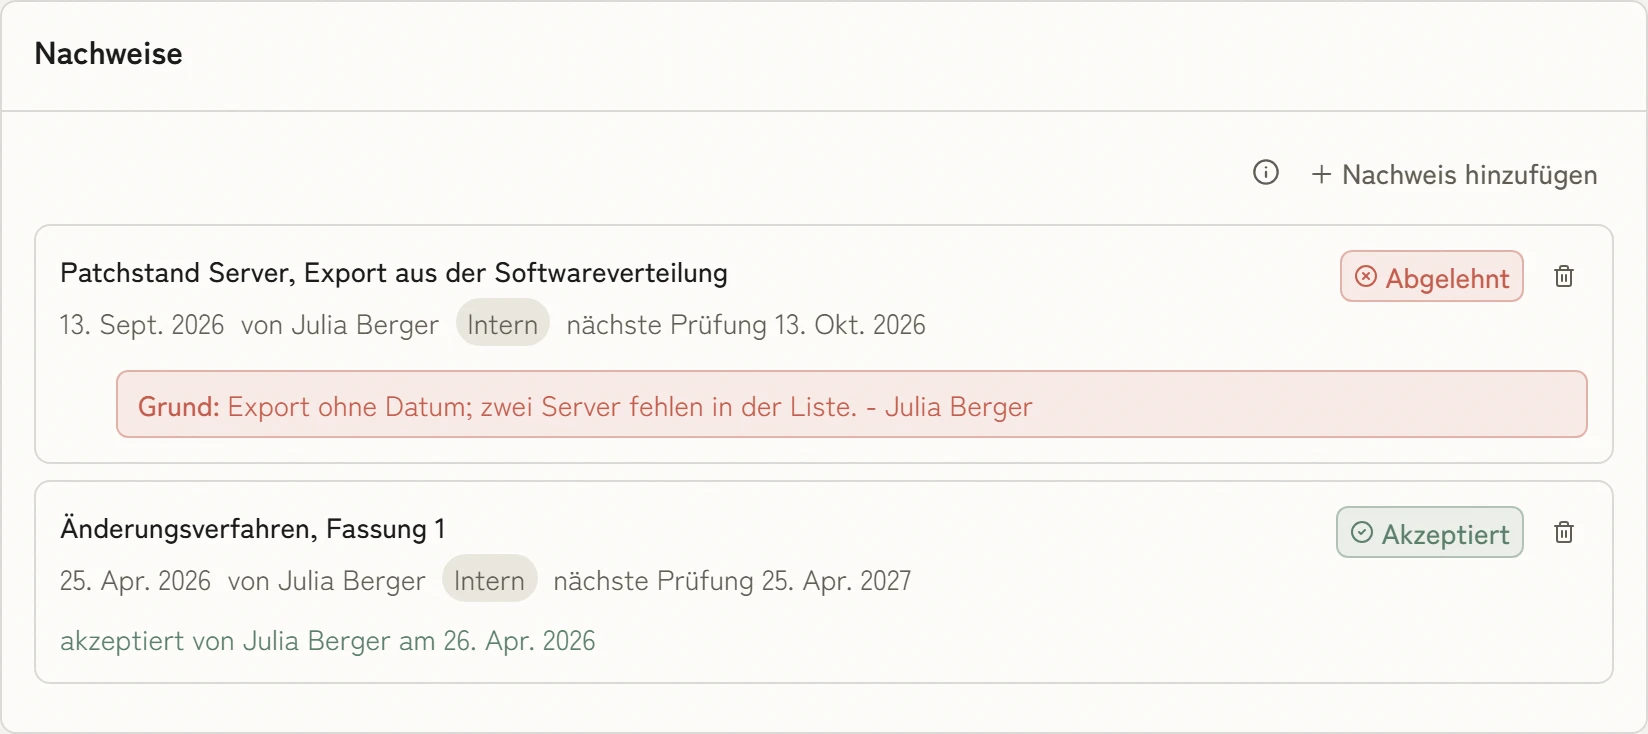
Die Nachweisunterlagen entstehen aus dem laufenden Betrieb: Maßnahmenstand, Risikobehandlung und Dokumente je Anforderung, mit Audit-Trail. Prüfende Stelle und Freigabe bleiben bei Ihnen.
Läuft KaitoSec on-premise?
Ja. Sie wählen zwischen souveränem Betrieb in Deutschland und der Installation in Ihrer eigenen Infrastruktur.
Ein System für NIS2 und den KRITIS-Nachweis.
Eine persönliche Demo in 30 Minuten: Bringen Sie Ihren Standard, Ihre OT-Landschaft und den nächsten Prüftermin mit. Wir zeigen am konkreten Fall, wie das Datenmodell die Doppelpflege beendet.