
NIS2
Was NIS2 für Ihre Organisation konkret bedeutet
Das NIS2-Umsetzungsgesetz gilt seit dem 6. Dezember 2025, die Registrierungsfrist beim BSI ist am 6. März 2026 abgelaufen. Fachartikel, Vorlagen und ein Checker helfen bei der Einordnung, die rechtliche Bewertung bleibt bei Ihrer Organisation.

Was Sie zuerst klären sollten
50 / 250
Beschäftigte
Ab 50 Beschäftigten oder über 10 Millionen Euro Umsatz und Bilanzsumme sind Sie wichtige Einrichtung, ab 250 oder über 50 Millionen Euro Umsatz besonders wichtige Einrichtung (§ 28 BSIG).
6. März 2026
Registrierung beim BSI
Die Registrierung war drei Monate nach Inkrafttreten fällig (§ 33 BSIG). Wer bis heute nicht registriert ist, holt das als Erstes nach.
24 h · 72 h · 30 T
Meldekaskade
Frühwarnung, Meldung und Abschlussbericht bei einem erheblichen Vorfall (§ 32 BSIG). Dazu kommen die zehn Mindestmaßnahmen (§ 30) und die Pflicht der Geschäftsleitung (§ 38).
Diese Seite ist Orientierung und keine Rechtsberatung. Die verbindliche Einordnung Ihrer Einrichtung nehmen Sie mit fachlicher und rechtlicher Prüfung vor.


 5,0 von 5
Womit Sie anfangen
- WissensdatenbankFachartikel zu Scope, Pflichten, Verantwortlichkeiten und praktischer Umsetzung.Zu den Artikeln
- Vorlagenbibliothek49 anpassbare Word- und Excel-Ausgangspunkte für Richtlinien, Register, Meldeformulare und Lieferantenprüfungen.Vorlagen herunterladen
- NIS2-Compliance-CheckerStrukturierte Fragen zu Scope und Reifegrad mit einem Orientierungsbericht per E-Mail.Checker starten
- Für EnergieversorgerWie Energieversorger NIS2, § 30 BSIG und den IT-Sicherheitskatalog der BNetzA in einem System umsetzen, IT und OT eingeschlossen.Zur Branchenseite
Vertiefen
Zehn Fachartikel zu Betroffenheit, Maßnahmen, Meldewegen, Verantwortung und Lieferkette, jeweils mit den Vorschriften, auf denen sie beruhen.
Grundlagen & Compliance
Betroffenheit, Registrierung, Fristen und das Verhältnis zu ISO 27001.
Risikomanagement
Die zehn gesetzlichen Mindestmaßnahmen, ihre Auslegung und die häufigsten Umsetzungsfehler.
Vorfallsmanagement
Die Meldekaskade mit 24 Stunden, 72 Stunden und 30 Tagen, und was in jede Stufe gehört.
Governance & Verantwortung
Die persönliche Pflicht der Geschäftsleitung und der Richtlinienstand, den kleine Einrichtungen wirklich brauchen.
Lieferkettensicherheit
Das Lieferanteninventar, ohne das sich die Lieferkettenpflichten nicht nachweisen lassen.
Rechtslage
Der Rahmen hat sich verschoben. Der Zertifikatsordner nicht.
Die Leitung billigt, überwacht und haftet.
Geschäftsleitungen wesentlicher und wichtiger Einrichtungen müssen die Risikomanagementmaßnahmen billigen, ihre Umsetzung überwachen und können für Verstöße haftbar gemacht werden. Für die Leitung selbst gilt eine Schulungspflicht.
Meldefristen laufen in Stunden, nicht in Wochen.
Frühwarnung binnen 24 Stunden nach Kenntnis, Meldung des Sicherheitsvorfalls binnen 72 Stunden, Abschlussbericht binnen eines Monats. Wer die Zahlen erst im Vorfall zusammensucht, hält die Frist nicht.
Kontinuität steht im selben Pflichtenkatalog wie Kryptografie.
Business Continuity, Backup-Management, Wiederherstellung nach Notfällen und Krisenmanagement sind Teil der Mindestmaßnahmen, nicht ein Anhang für später.
Die Lieferkette gehört zum eigenen Risiko.
Zu den Mindestmaßnahmen zählt die Sicherheit der Lieferkette, einschließlich der Beziehungen zu den unmittelbaren Anbietern und Diensteanbietern. Wer seine Lieferanten nicht kennt, kann sie nicht bewerten.
NIS2 auf dem aufbauen, was Sie schon haben
In KaitoSec liegt NIS2 auf denselben Maßnahmen wie ISO 27001. Was Ihr ISMS bereits erfüllt, zählt für NIS2, und Sie sehen sofort, welche Anforderungen noch offen sind.
NIS2 in KaitoSec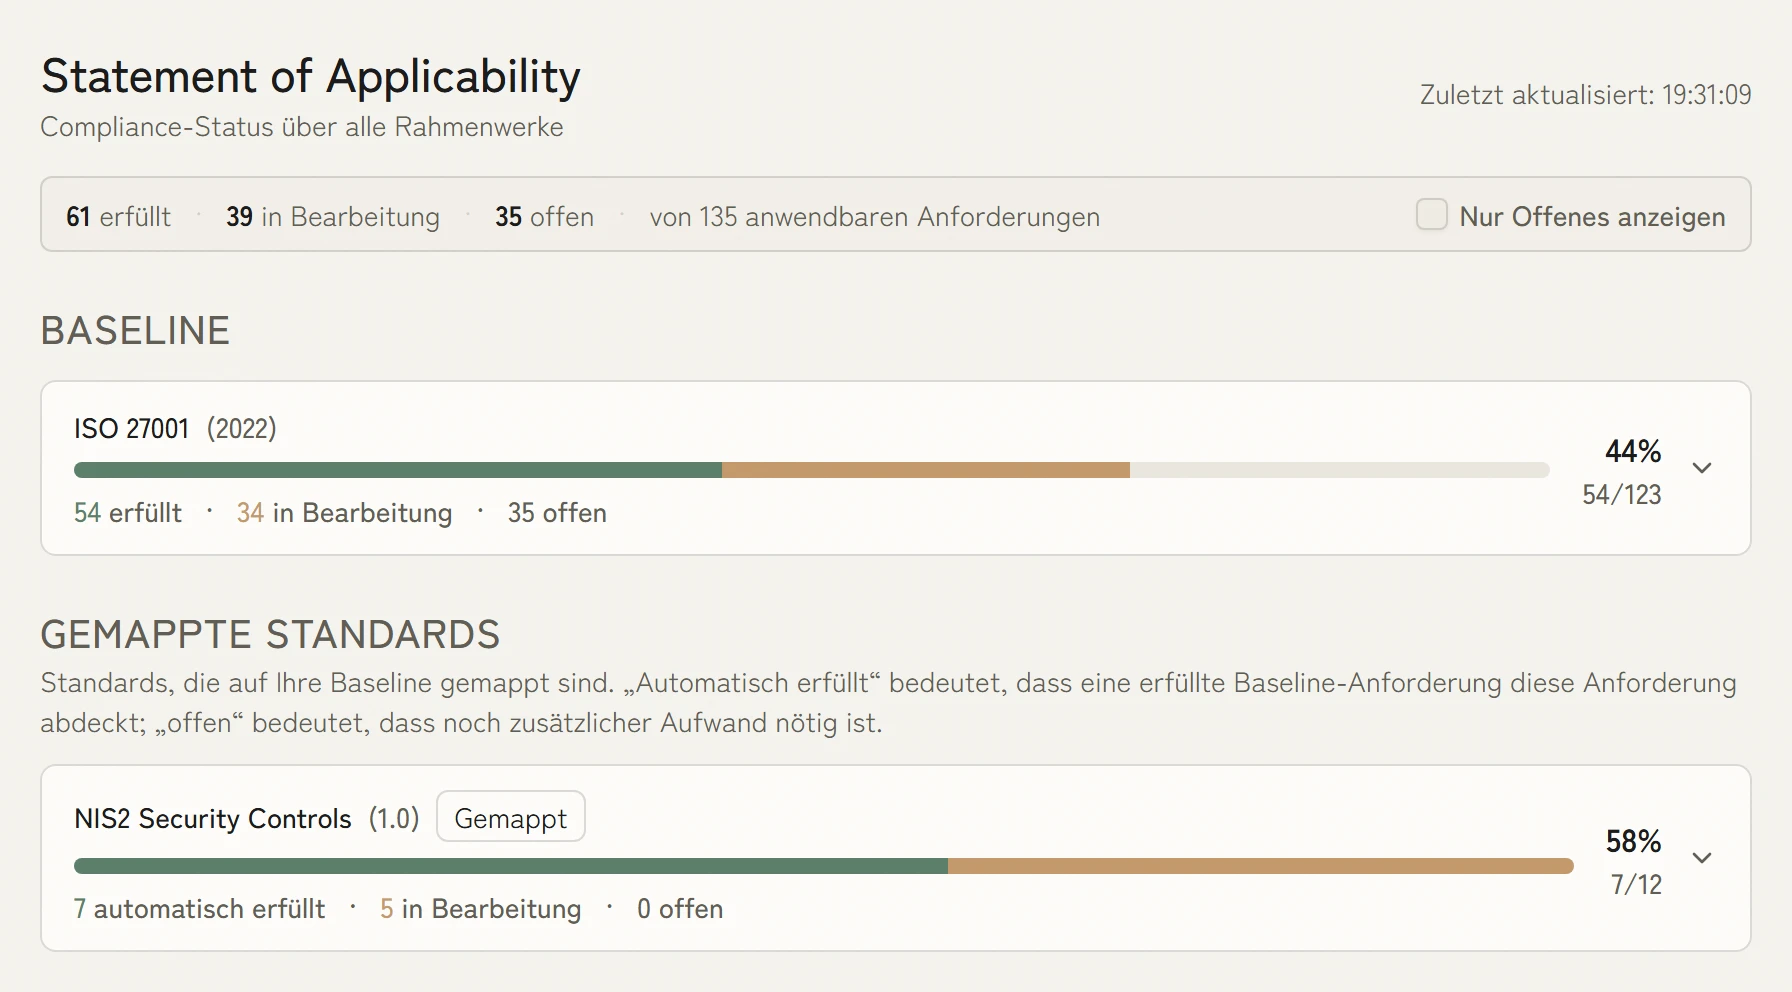

Von der Einordnung zur Umsetzung.
Wenn die Einordnung steht, beginnt die Arbeit: zehn Maßnahmen nach § 30 BSIG, Meldewege, Lieferkette und der Nachweis gegenüber dem BSI. Wir gehen Ihren Fall durch und sagen Ihnen, was davon offen ist.